Saya terus berpikir apakah kami mendeskripsikan selective disclosure (pengungkapan selektif) terlalu sempit.
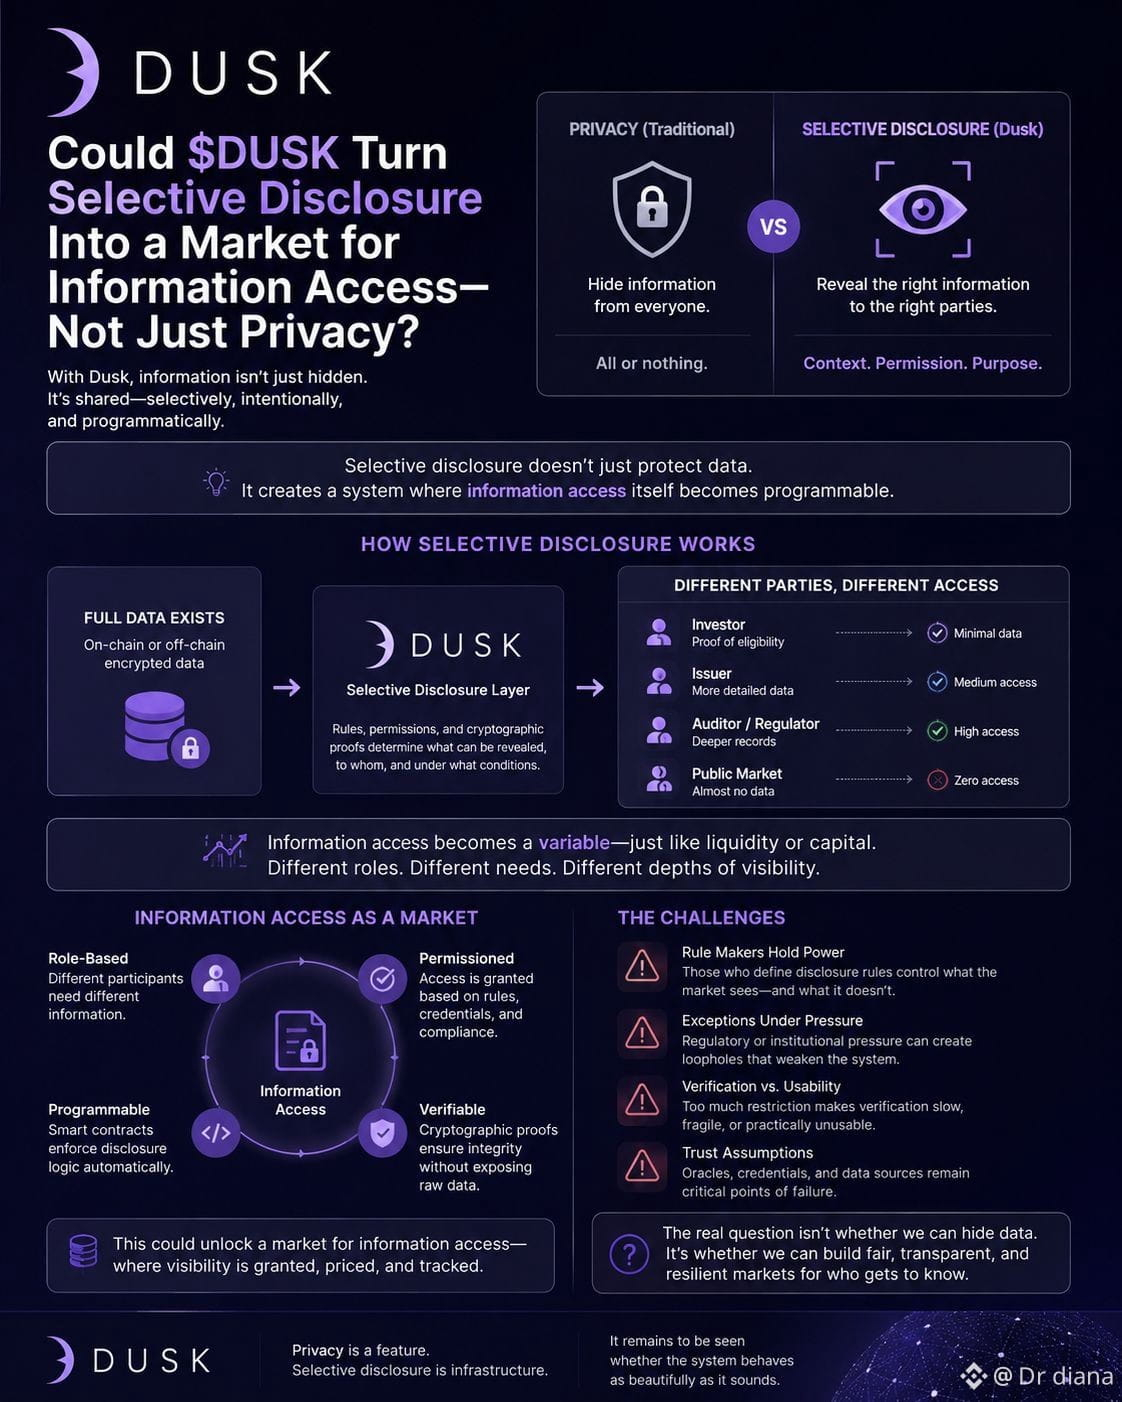
Dengan $DUSK , penjelasan yang paling jelas adalah privasi. Sembunyikan data transaksi atau identitas yang sensitif, lalu ungkapkan apa yang diperlukan ketika kepatuhan atau pengawasan menuntutnya. Awalnya itu terdengar seperti sistem privasi yang lebih baik. Tetapi jika saya memikirkannya dengan saksama, ada sesuatu yang lain yang terjadi di baliknya.
Informasi itu sendiri sedang mendapatkan izin.
Seorang investor mungkin hanya perlu bukti bahwa partisipan lain memenuhi syarat. Penerbit butuh lebih banyak. Seorang auditor mungkin memerlukan catatan yang lebih mendalam. Pasar yang lebih luas mungkin hampir tidak memerlukan semuanya itu. Jadi aset yang sama dapat berada di dalam beberapa lingkungan informasi yang berbeda sekaligus.
“privasi menyembunyikan informasi. selective disclosure menentukan siapa yang boleh mengetahuinya.”
Perbedaan itu terasa lebih besar daripada yang awalnya saya kira.
Karena setelah akses menjadi bisa diprogram, mungkin informasi mulai berperilaku hampir seperti likuiditas. Berbagai partisipan menerima kedalaman visibilitas yang berbeda, tergantung peran, kredensial, atau kebutuhan hukum mereka.
Tapi sekali lagi, ini menimbulkan masalah lain. Siapa pun yang menetapkan aturan pengungkapan itu diam-diam memperoleh banyak kekuasaan. Izin yang buruk bisa membuat terlalu banyak data terbuka, sementara izin yang terlalu membatasi bisa membuat verifikasi menjadi lambat atau praktis tidak berguna.
Dan di bawah tekanan institusional, pengecualian selalu muncul.
Jadi mungkin Dusk tidak hanya menguji apakah pasar yang teregulasi bisa tetap privat. Pertanyaan yang lebih sulit adalah apakah akses informasi itu sendiri dapat menjadi infrastruktur tanpa menciptakan penjaga gerbang baru di dalam sistem.
Saya belum sepenuhnya yakin bahwa batasnya tetap bersih.
#dusk $DUSK @Dusk $COW $KII