

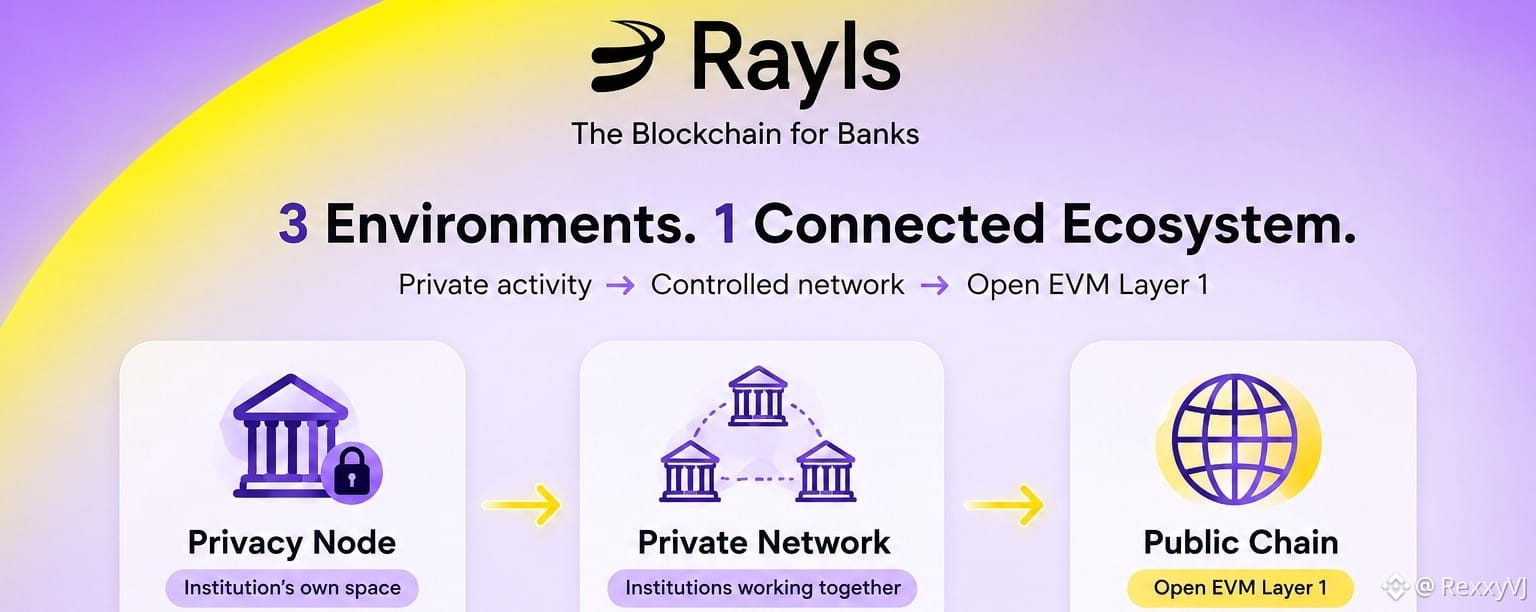
Aku sedang membaca dokumen Rayls, dan satu hal yang awalnya membingungkan bagiku adalah perbedaan antara Privacy Node, Private Network, dan Public Chain.
Setelah melihat cara mereka saling terhubung, jadi jauh lebih mudah untuk memahaminya.
Masing-masing memiliki peran yang berbeda.
1. Privacy Node: blockchain milik institusi itu sendiri
Rayls Privacy Node adalah chain yang kompatibel dengan EVM dan dijalankan oleh satu institusi.
Apa yang terjadi di dalam institusi tetap berada di lingkungan miliknya sendiri.
Ia dapat menerbitkan token, mengelola saldo, menjalankan smart contract, dan menangani aktivitas internalnya di sana.
Satu detail yang kupikir penting: Privacy Node bukan validator.
Dokumen menjelaskannya lebih seperti lingkungan onchain milik institusi, di mana data, kunci, dan alur kerjanya dikendalikan oleh institusi itu sendiri.
Itu masuk akal untuk bank karena mereka perlu kendali atas informasi keuangan yang sensitif.
2. Private Network: tempat institusi berinteraksi
Bagian berikutnya adalah Rayls Private Network.
Ini adalah jaringan blockchain yang permissioned, tempat banyak institusi dapat terhubung melalui Privacy Nodes mereka.
Jadi, alih-alih setiap institusi menyimpan blockchain mereka sendiri yang terisolasi, mereka bisa berinteraksi dengan peserta lain yang disetujui sambil menjaga transaksi tetap privat.
Rayls menggunakan Private Network Hub untuk mengoordinasikan interaksi-interaksi ini.
Di sinilah Enygma menjadi menarik.
Enygma adalah protokol privasi Rayls untuk transaksi rahasia. Dokumennya menunjukkan cara menggunakannya untuk transfer token privat dan Delivery-versus-Payment, di mana dua aset dapat dipertukarkan sambil menjaga informasi transaksi yang sensitif tetap terlindungi.
Ada juga peran auditor, jadi privasi tidak berarti bahwa tidak ada orang yang bisa memeriksa apa pun sama sekali.
Keseimbangan antara kerahasiaan dan visibilitas yang berwenang adalah salah satu hal yang menurutku menarik saat membaca dokumen-dokumen tersebut.
3. Public Chain: sisi yang terbuka
Lalu ada Rayls Public Chain.
Ini adalah Layer 1 yang kompatibel dengan EVM yang dirancang untuk menghubungkan sisi institusional dengan ekosistem blockchain terbuka.
Di sinilah aplikasi publik, aset, dan DeFi dapat beroperasi.
Dokumen yang ada juga menyebut lebih dari 10.000 TPS dan finalitas deterministik di bawah satu detik melalui konsensus Axyl milik Rayls.
Jadi Public Chain bukan sekadar tempat lain untuk menyimpan aset.
Ini adalah sisi terbuka dari arsitekturnya.
Cara paling sederhana untuk memahaminya sekarang
Bayangkan sebuah institusi menerbitkan aset yang ditokenisasi.
Privacy Node
Institusi menciptakan dan mengelola aset tersebut di lingkungannya sendiri.
↓
Private Network
Institusi dapat berinteraksi dengan institusi lain yang disetujui secara privat.
↓
Public Chain
Aset bisa mencapai ekosistem blockchain terbuka dan likuiditas publik saat diperlukan.
Tentu, alurnya yang sebenarnya bergantung pada kasus penggunaan. Yang penting adalah Rayls tidak memaksa setiap aktivitas masuk ke lingkungan yang sama.
Setiap lingkungan punya tugasnya masing-masing.
Dan di sinilah Rayls Enygma masuk
Ini mungkin bagian paling menarik bagiku.
Blockchain biasanya memberi Anda transparansi secara default, tetapi institusi keuangan sering membutuhkan kebalikannya untuk transaksi yang sensitif.
Enygma dirancang untuk menyediakan transaksi rahasia sambil tetap membuatnya dapat diverifikasi dan diaudit.
Misalnya, dokumen Rayls menjelaskan transfer rahasia di mana pengirim, penerima, dan jumlah bisa disembunyikan dari pandangan publik, sementara auditor yang berwenang tetap bisa mengakses informasi yang diperlukan.
Ia juga mendukung alur DvP privat untuk aset yang ditokenisasi.
Jadi tujuannya bukan sekadar:
"buat semuanya privat."
Lebih tepatnya, memberikan tingkat visibilitas yang berbeda kepada peserta yang berbeda, tergantung apa yang mereka diizinkan untuk lihat.
Yang kutangkap setelah menjelajahi Rayls
Sebelum membaca dokumennya, aku lebih banyak mengira Rayls sebagai proyek blockchain lain yang berfokus pada institusi.
Setelah melihat arsitekturnya, aku memandang idenya dengan cara yang berbeda.
Privacy Node memberi sebuah institusi lingkungan onchain yang terkontrol sendiri.
Private Network memungkinkan institusi yang disetujui untuk berinteraksi.
Public Chain menghubungkan infrastruktur institusional itu ke dunia blockchain terbuka.
Dan Enygma menyediakan lapisan privasi untuk aktivitas yang sensitif.
Pemisahan itu mungkin bagian dari Rayls yang paling menarik menurutku.
Alih-alih meminta institusi memilih antara infrastruktur privat dan akses ke blockchain publik, Rayls sedang membangun cara agar kedua sisi bisa bekerja bersama.
Itu bagian yang akhirnya nyambung buatku setelah benar-benar membaca dokumennya.