Ngobrol soal Babylon dan BTCVault: kalimat “self-custody” memang terdengar jauh lebih “hardcore” dibanding model kustodian seperti wBTC. BTC dijaga sepanjang waktu di dalam script Taproot pada mainnet Bitcoin—tanpa bridging, tanpa wrapping, dan tanpa menitipkannya ke pihak kustodian ketiga. Kedengarannya seperti solusi sekali jadi untuk pertanyaan “koin ada di tangan siapa”.
Tapi setelah membaca dokumen resmi, barulah ketahuan bahwa “bisa diambil kembali” punya prasyarat yang sangat nyata—pemulihan mandiri tidak hanya bergantung pada seed phrase.
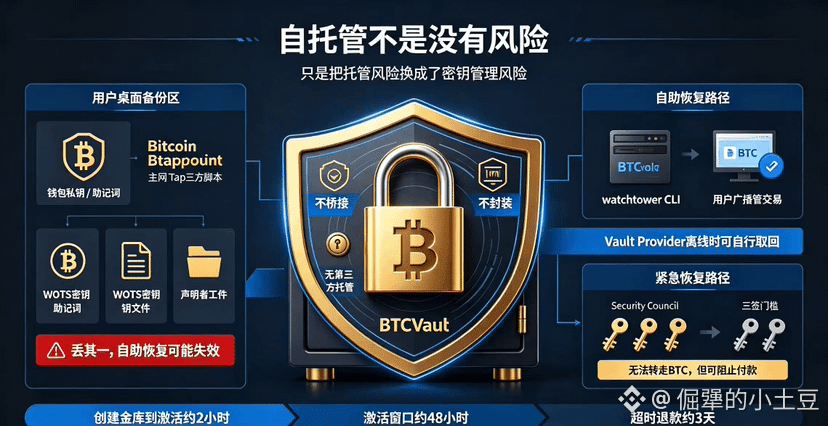
Kedengarannya sangat bebas, ya? Namun biarannya adalah: hal yang harus kamu kelola jadi lebih banyak. Kehilangan seed phrase jelas merepotkan, tapi kehilangan file WOTS dan klaimer artifacts juga sama fatalnya. Dokumen resmi menuliskannya dengan gamblang: jika kamu kehilangan file WOTS atau artifacts (tapi tidak keduanya), klaim mandiri tidak lagi dimungkinkan; jika keduanya hilang, dan Vault Provider juga tidak merespons, kamu hanya bisa menghubungi tim untuk memulai proses pemulihan lewat Security Council. Di fase testnet, Security Council memakai lima kunci dengan ambang tiga tanda tangan—ia tidak bisa memindahkan BTC kamu, tapi bisa mencegah pembayaran dalam skenario darurat. Ini bukan menyerahkan kontrol ke orang lain, tapi tetap menambah lapisan “butuh kerja sama dari pihak lain”.
Ada juga masalah waktu yang mudah terlewat. Dari pengajuan pembuatan vault hingga aktivasi kira-kira butuh 2 jam, jendela aktivasi sekitar 48 jam. Jika lewat, status masuk ke Expired, sementara waktu refund ter-kunci sekitar 3 hari. Bahwa testnet bisa menjalankan alur dengan baik itu satu hal; apakah mayoritas pengguna mainnet bisa pulih dengan mulus saat terjadi gangguan adalah hal yang berbeda.
Jadi, saya tidak akan menyederhanakan BTCVault sebagai “tidak ada risiko kustodian”. Lebih tepatnya: ia mengubah risiko kustodian menjadi risiko manajemen kunci, risiko pencadangan file, dan risiko kesalahan operasional pengguna. Self-custody memang bukan tanpa risiko—hanya saja risikonya berpindah tempat: dari “percayakan pada orang lain” menjadi “urus dengan baik asetmu sendiri”. Dan mengurus aset sendiri ternyata jauh lebih rumit daripada yang dibayangkan.
Berikutnya, saya akan menunggu data dari latihan pemulihan yang dipublikasikan, termasuk tingkat kegagalan dan waktu penebusan rata-rata, lalu barulah menilai seberapa praktis saluran self-claim ini.
#baby $BABY @BabylonLabs_io
Tapi setelah membaca dokumen resmi, barulah ketahuan bahwa “bisa diambil kembali” punya prasyarat yang sangat nyata—pemulihan mandiri tidak hanya bergantung pada seed phrase.
Kedengarannya sangat bebas, ya? Namun biarannya adalah: hal yang harus kamu kelola jadi lebih banyak. Kehilangan seed phrase jelas merepotkan, tapi kehilangan file WOTS dan klaimer artifacts juga sama fatalnya. Dokumen resmi menuliskannya dengan gamblang: jika kamu kehilangan file WOTS atau artifacts (tapi tidak keduanya), klaim mandiri tidak lagi dimungkinkan; jika keduanya hilang, dan Vault Provider juga tidak merespons, kamu hanya bisa menghubungi tim untuk memulai proses pemulihan lewat Security Council. Di fase testnet, Security Council memakai lima kunci dengan ambang tiga tanda tangan—ia tidak bisa memindahkan BTC kamu, tapi bisa mencegah pembayaran dalam skenario darurat. Ini bukan menyerahkan kontrol ke orang lain, tapi tetap menambah lapisan “butuh kerja sama dari pihak lain”.
Ada juga masalah waktu yang mudah terlewat. Dari pengajuan pembuatan vault hingga aktivasi kira-kira butuh 2 jam, jendela aktivasi sekitar 48 jam. Jika lewat, status masuk ke Expired, sementara waktu refund ter-kunci sekitar 3 hari. Bahwa testnet bisa menjalankan alur dengan baik itu satu hal; apakah mayoritas pengguna mainnet bisa pulih dengan mulus saat terjadi gangguan adalah hal yang berbeda.
Jadi, saya tidak akan menyederhanakan BTCVault sebagai “tidak ada risiko kustodian”. Lebih tepatnya: ia mengubah risiko kustodian menjadi risiko manajemen kunci, risiko pencadangan file, dan risiko kesalahan operasional pengguna. Self-custody memang bukan tanpa risiko—hanya saja risikonya berpindah tempat: dari “percayakan pada orang lain” menjadi “urus dengan baik asetmu sendiri”. Dan mengurus aset sendiri ternyata jauh lebih rumit daripada yang dibayangkan.
Berikutnya, saya akan menunggu data dari latihan pemulihan yang dipublikasikan, termasuk tingkat kegagalan dan waktu penebusan rata-rata, lalu barulah menilai seberapa praktis saluran self-claim ini.
#baby $BABY @BabylonLabs_io