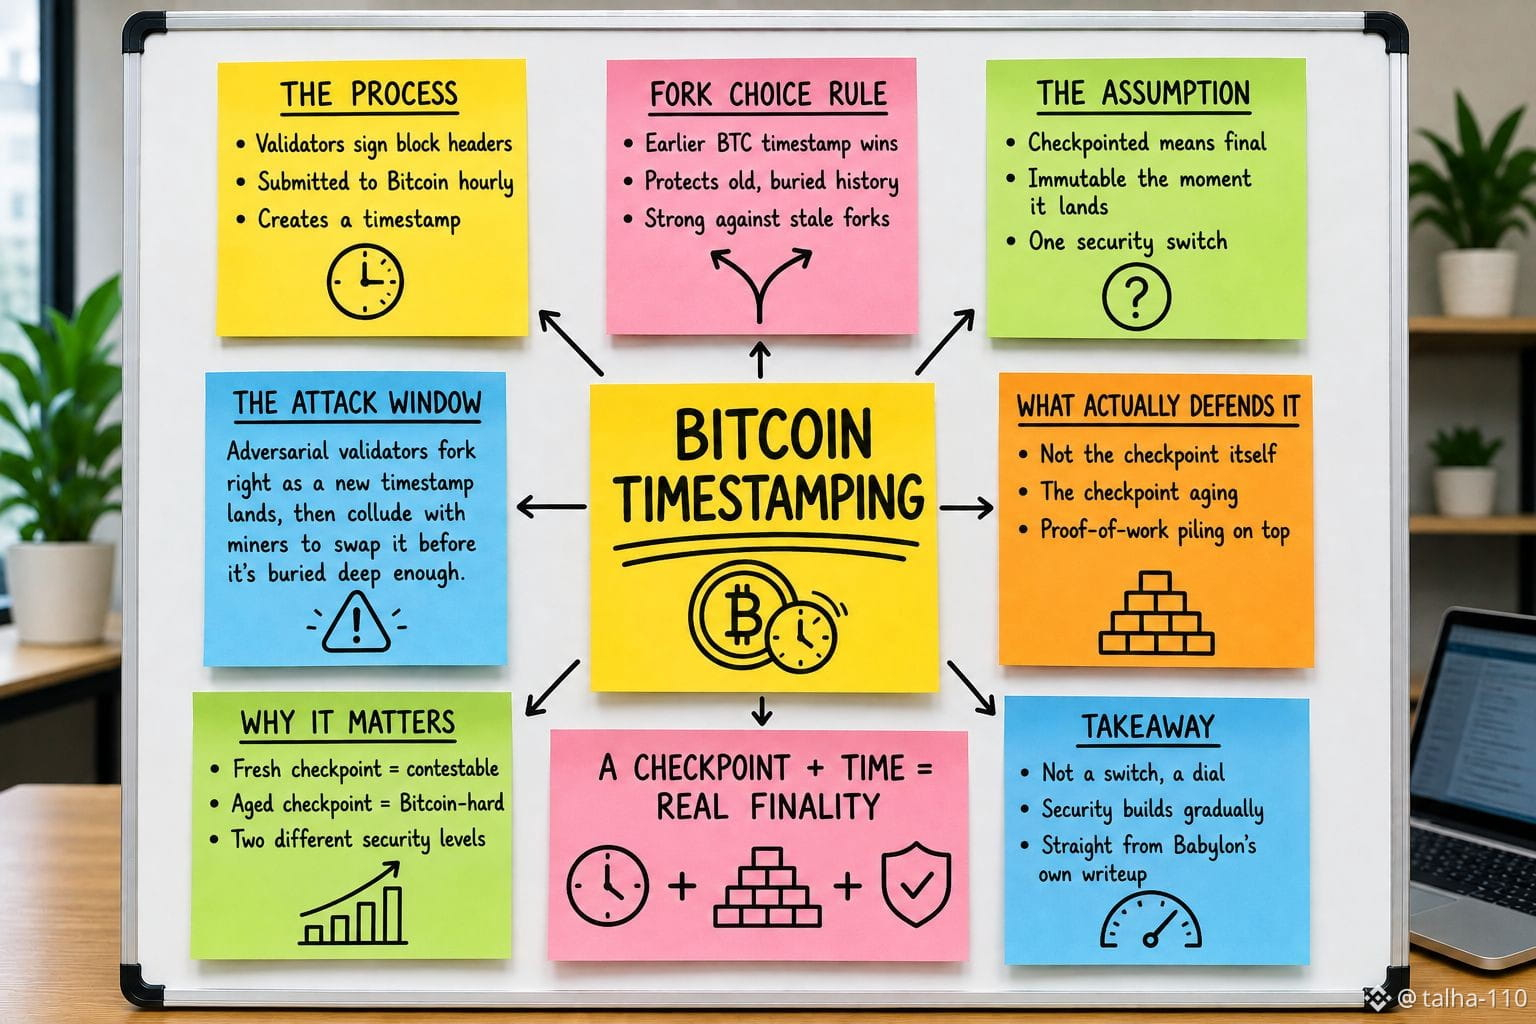
Pada awalnya saya mengira frasa "checkpointed to Bitcoin" berarti sebuah blok Babylon menjadi pada dasarnya Bitcoin-final saat ia diberi timestamp—tidak dapat diubah detik itu juga begitu masuk ke rantai. Setelah membaca penjelasan resmi Babylon tentang fast unbonding, model keamanan yang sebenarnya ternyata memiliki cakupan yang lebih sempit daripada bingkai tersebut. Validator menandatangani header blok Genesis dan mengirimkannya ke Bitcoin kira-kira sekali setiap jam, dan aturan fork-choice menyatakan bahwa fork yang memiliki timestamp Bitcoin lebih awal akan menang. Ini benar-benar perlindungan yang kuat terhadap serangan yang bermula dari riwayat lama yang sudah “terkubur”. Namun dokumentasi Babylon sendiri menguraikan skenario yang lebih spesifik: jika validator yang berlawanan menunggu hingga permintaan penarikan mereka lolos, lalu bercabang (fork) rantai tepat ketika blok-blok mereka mendapatkan timestamp yang baru, kemudian berkolusi dengan penambang Bitcoin untuk mengganti timestamp spesifik itu dengan yang lebih belakangan sebelum timestamp tersebut tertanam cukup dalam sehingga secara ekonomi tidak lagi dapat dibalikkan, serangan tersebut masih bisa berhasil. Perlindungan terhadap skenario itu bukan karena checkpoint ada, melainkan karena checkpoint yang “menua”: ia mengumpulkan cukup banyak proof-of-work di atasnya sehingga menuliskannya ulang menjadi terlalu mahal untuk dicoba. Jadi sebenarnya ada dua tingkat keamanan berbeda yang dijelaskan di bawah satu frasa. Sebuah checkpoint yang baru saja masuk bergantung pada mayoritas yang jujur dan secara teoritis masih dapat diperebutkan. Sebuah checkpoint yang sudah lama tertinggal menjadi Bitcoin-hard dan pada praktiknya final. Pitch tersebut membahas keamanan Bitcoin seolah-olah itu hanya satu saklar yang berubah status pada tiap komit per jam. Jaminannya lebih mirip dengan kenop yang benar-benar mengunci hanya setelah cukup waktu berlalu sehingga proof-of-work Bitcoin sendiri membuat upaya pembalikan tidak lagi sepadan.
@BabylonLabs_io $BABY #baby
@BabylonLabs_io $BABY #baby