


Gnosis lagi berusaha menanggulangi eksploitasi hari Senin yang mempengaruhi produk Gnosis Pay setelah salah satu pendirinya, Martin Köppelmann, mengakui adanya hack aktif yang melibatkan modul delay sistem dan bilang bahwa proyek ini akan menanggung kerugian pengguna.
Köppelmann awalnya mendorong pengguna untuk menarik dana, peringatan ini dengan cepat diperkuat oleh firma keamanan blockchain PeckShield, yang bilang bahwa pengguna sangat disarankan untuk menarik semua dana (EURe dan GNO) dan memeriksa eksposur mereka.
Namun, co-founder Gnosis itu kemudian mencabut saran tersebut dan menghapus tweet awalnya, mengatakan bahwa sebagian besar pengguna tidak akan bisa menarik dana mereka. Dia menegaskan bahwa tim Gnosis sedang "aktif bekerja untuk mengendalikan kerusakan" dan akan mengembalikan dana pengguna.
Gnosis adalah proyek Ethereum yang telah lama berjalan, paling dikenal karena infrastruktur smart contract wallet dan Gnosis Chain, jaringan yang kompatibel dengan Ethereum Virtual Machine (EVM) yang digunakan untuk pembayaran dan keuangan terdesentralisasi.
Petunjuk yang bergeser itu menyisakan pertanyaan-pertanyaan penting tanpa jawaban, termasuk berapa banyak yang dicuri, kontrak atau pengguna mana yang terdampak, dan apakah masalah ini berasal dari modul penundaan Zodiac itu sendiri, konfigurasi modul tersebut dalam Gnosis Pay, atau adanya kelemahan arsitektur yang lebih luas.
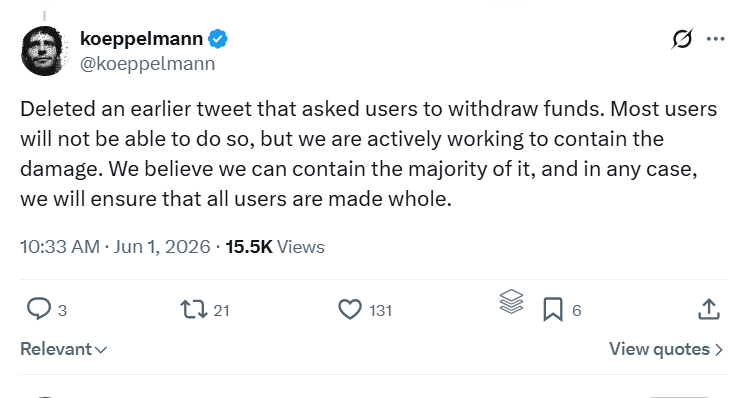
Pendiri Gnosis berjanji untuk membuat pengguna kembali utuh. Sumber: Koeppelmann
Cointelegraph menghubungi Gnosis dan Gnosis Pay untuk komentar, namun belum menerima tanggapan pada saat publikasi.
Mantan pengembang inti protokol Near, Vadim Zacodil, mengatakan desain Gnosis Pay mengarahkan self-custody pengguna melalui lapisan “delay” bersama yang mengantre transaksi keluar dari banyak Safe sekaligus, sehingga bug atau eksploit di sana dapat mendorong penarikan berbahaya ke antrean ribuan pengguna secara bersamaan, meskipun kunci individual tidak pernah berpindah.
Pada praktiknya, menurutnya, yang melindungi pengguna dalam insiden ini bukanlah akun Safe self-custody itu sendiri, melainkan kemampuan Gnosis untuk menjeda infrastruktur dan mengalokasikan dana treasury untuk menutup kerugian.
Insiden mengikuti eksploit modul Safe pihak ketiga
Insiden ini terjadi hanya beberapa hari setelah eksploit terpisah yang melibatkan modul pihak ketiga yang terhubung ke Safe, infrastruktur smart contract wallet yang awalnya dikembangkan/diinkubasi dalam ekosistem Gnosis dan kini dikerjakan oleh Safe Labs.
Dalam kasus itu, kontrak SquidRouterModule yang berinteraksi dengan wallet Safe disalahgunakan untuk menguras sekitar $3,2 juta dari kira-kira 86 Safe di Ethereum dan Base, sehingga baik Safe Labs maupun Squid menyatakan bahwa kerentanan tersebut berada di luar protokol inti mereka.
Itu juga terjadi setelah sebulan kerugian akibat eksploit kripto secara keseluruhan menurun. Data dari CertiK yang diposting pada Minggu menunjukkan total kerugian turun menjadi sekitar $68,3 juta pada Mei, penurunan kira-kira 90% dari April—menandai bulan ketiga tahun ini dengan kerugian di bawah $100 juta.
Majalah: Apakah Undang-Undang CLARITY akan berdampak baik—atau buruk—bagi DeFi?