



Tentu! Berikut adalah versi yang ditulis ulang dari artikel dengan pertimbangan SEO yang diminta dan alur yang baik, termasuk pengantar singkat dan poin-poin utama:
—
Para penggemar crypto dan para ahli blockchain semakin khawatir tentang risiko potensial yang ditimbulkan oleh komputasi kuantum terhadap keamanan Bitcoin dan cryptocurrency lainnya. Secara khusus, diperkirakan 1.1 juta BTC milik Satoshi Nakamoto tetap tidak tersentuh di blockchain, tetapi alamat warisannya mungkin rentan terhadap serangan kuantum di masa depan. Seiring kemajuan teknologi kuantum, komunitas crypto sedang menilai bagaimana melindungi jutaan koin yang bisa terpapar, dengan menekankan kebutuhan mendesak akan kriptografi yang tahan kuantum.
Dompet Bitcoin awal Satoshi berada dalam risiko karena kunci publik yang terungkap, menjadikannya target utama untuk serangan kuantum.
Algoritma kuantum, khususnya algoritma Shor, berpotensi memecahkan keamanan kriptografi Bitcoin saat ini, jika komputer kuantum yang cukup kuat dikembangkan.
Banyak alamat yang rentan mengandung jutaan BTC, termasuk milik Satoshi, yang dapat dikompromikan jika komputasi kuantum mencapai Q-Day.
Industri crypto secara aktif mengembangkan standar kriptografi pasca-kuantum untuk melindungi dari ancaman yang muncul ini.
Pembaruan jaringan atau hard fork kemungkinan akan diperlukan bagi Bitcoin untuk bermigrasi ke protokol yang tahan terhadap kuantum di masa depan.
Mengapa dompet Satoshi menjadi target kuantum utama
1,1 juta Bitcoin milik Satoshi Nakamoto sering disebut sebagai “harta hilang utama” di dunia crypto. Sementara tidak aktif selama lebih dari satu dekade, koin-koin ini menimbulkan kekhawatiran keamanan yang mendesak karena potensi kerentanan kuantum.
Dompet Bitcoin Satoshi tidak pernah berpindah, tetapi simpanan sunyi ini menggambarkan tantangan kriptografi. Saat komputer kuantum berkembang dari model teoretis menjadi prototipe praktis, mereka mengancam untuk merusak perlindungan kriptografi yang ada yang melindungi Bitcoin dan jaringan blockchain lainnya.
Ini bukan ancaman spekulatif; ini adalah krisis mendesak dalam kriptografi, dengan implikasi signifikan untuk keamanan infrastruktur keuangan global dan integritas ekosistem cryptocurrency.
Mengapa dompet awal Satoshi adalah target kuantum yang mudah
Dompet Bitcoin modern biasanya menyembunyikan kunci publik hingga transaksi terjadi, tetapi alamat Satoshi menerbitkan kunci publik secara terbuka di blockchain, menjadikannya target mudah untuk serangan kuantum.
Alamat Bitcoin umumnya dibuat sebagai alamat pay-to-public-key-hash (P2PKH), yang dimulai dengan “1,” atau alamat SegWit yang lebih baru yang dimulai dengan “bc1.” Jenis alamat ini hanya menyimpan hash dari kunci publik hingga dana dibelanjakan, mengungkapkan kunci publik secara penuh hanya pada saat transaksi. Pendekatan ini menawarkan beberapa keamanan terhadap ancaman kuantum.
Namun, alamat Satoshi menggunakan format pay-to-public-key (P2PK) yang lama, yang mengekspos kunci publik secara permanen di onchain. Sementara komputer klasik hampir tidak mungkin untuk membalikkan rekayasa kunci privat dari kunci publik, komputer kuantum berpotensi dapat melakukan hal itu dengan mengeksploitasi informasi yang terungkap ini, secara efektif membuka koin-koin tersebut.
Bagaimana algoritma Shor memungkinkan mesin kuantum memecahkan Bitcoin
Keamanan Bitcoin bergantung pada kriptografi kurva elips (ECDSA), yang dirancang untuk sangat sulit dipecahkan dengan komputer klasik. Namun, algoritma Shor, sebuah algoritma kuantum yang revolusioner, dapat mengancam keamanan ini.
Algoritma Shor mampu menyelesaikan masalah logaritma diskrit kurva elips dengan efisien pada komputer kuantum yang cukup kuat. Ini akan memungkinkan seorang penyerang untuk membalikkan hubungan kunci publik-pribadi dengan menganalisis kunci publik yang terungkap, dengan cepat memperoleh kunci privat.
Dengan memanen kunci publik yang terpapar dari blockchain dan menjalankannya melalui komputer kuantum, seorang penyerang dapat segera mengakses koin Satoshi, meningkatkan ancaman eksistensial terhadap keamanan Bitcoin. Para ahli memperkirakan bahwa sekitar 2.330 qubit logis stabil diperlukan untuk memecahkan enkripsi—sebuah tantangan besar mengingat teknologi kuantum saat ini.
Seberapa dekat kita dengan Q-Day?
perlombaan untuk mengembangkan komputer kuantum yang kuat sedang mempercepat. Perusahaan teknologi seperti Rigetti, Google, IBM, dan lainnya berlomba-lomba untuk menunjukkan mesin kuantum yang mampu memecahkan kriptografi saat ini, mengecilkan timeline untuk “Q-Day.”
Awalnya diperkirakan sebagai horizon 10-20 tahun, kedatangan komputer kuantum yang mampu mengancam keamanan Bitcoin mungkin akan terjadi lebih cepat dari yang diperkirakan. Mesin semacam itu perlu membuat qubit logis yang dikoreksi kesalahan, yang memerlukan ratusan atau ribuan qubit fisik masing-masing—sebuah pencapaian rekayasa yang sangat besar.
Perusahaan bertujuan untuk mencapai tonggak 1.000+ qubit pada tahun 2027.
Perjuangan melawan ancaman kuantum melibatkan penelitian berkelanjutan ke dalam sistem kuantum yang tahan terhadap kesalahan dan koreksi kesalahan.
Negara pertama yang mencapai komputer kuantum yang mampu melakukan Q-Day dapat mengakses data keuangan dan intelijen global yang sangat besar.
Menangani ancaman ini secara proaktif sangat penting untuk keamanan masa depan industri crypto.
Mengapa jutaan Bitcoin terpapar pada serangan kuantum
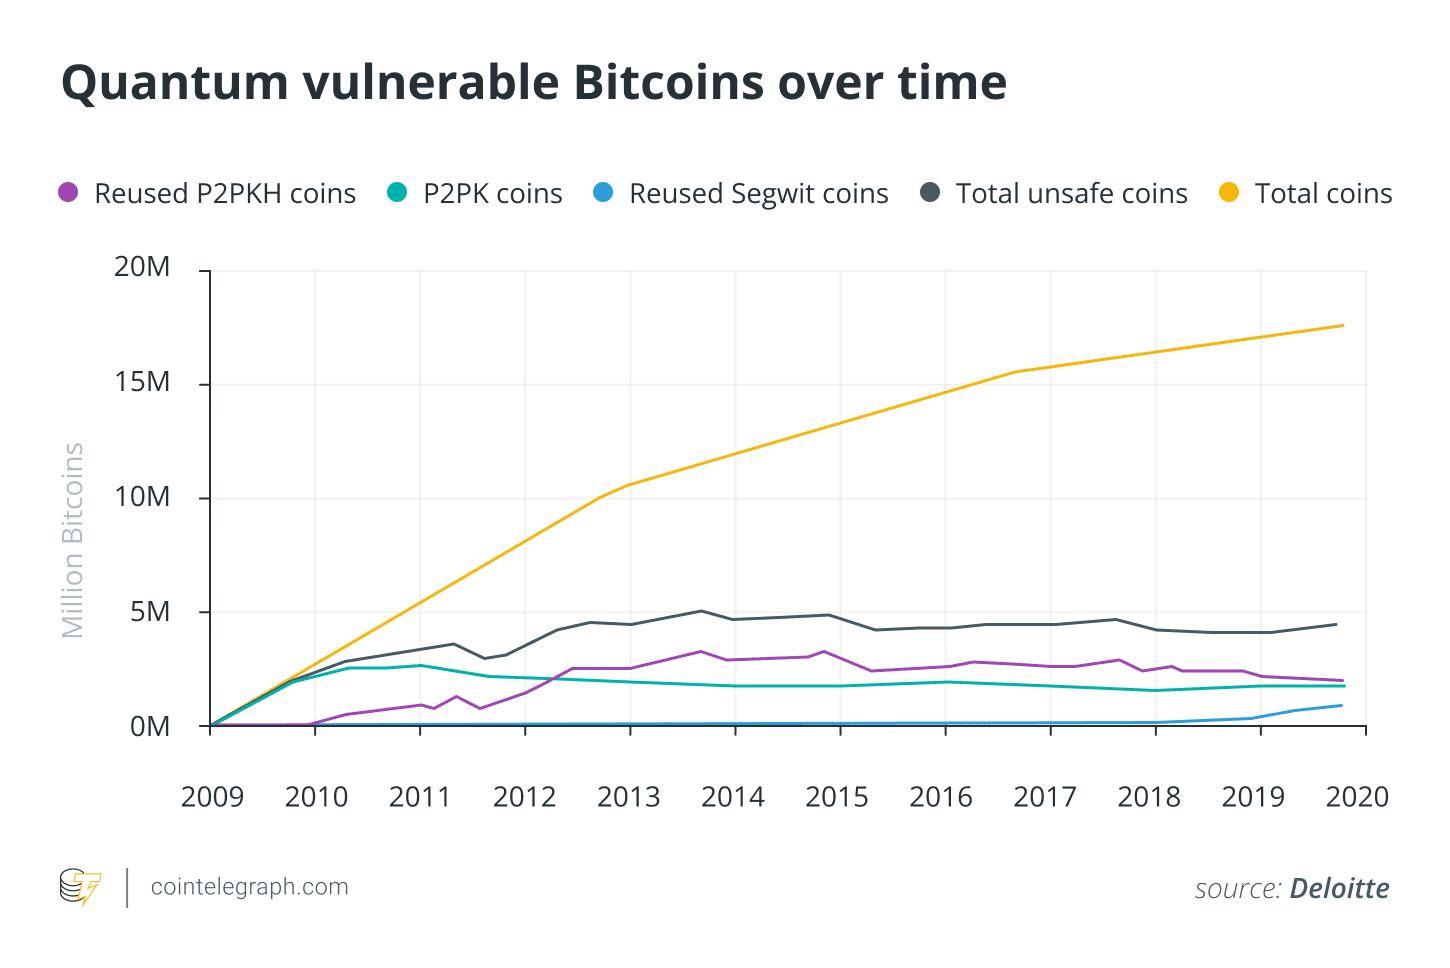
Laporan tahun 2025 dari Yayasan Hak Asasi Manusia memperkirakan bahwa lebih dari 6,5 juta BTC rentan terhadap peretasan kuantum, dengan hampir 1,7 juta dianggap hilang atau tidak dapat dipindahkan, termasuk koin Satoshi.
Laporan ini menekankan bahwa banyak alamat Bitcoin awal telah dikompromikan melalui praktik penggunaan kembali alamat. Ketika pengguna membelanjakan dana dari alamat mereka, kunci publik menjadi terungkap. Jika dana dipindahkan kembali ke alamat yang sama, keamanannya menjadi terkompromikan secara permanen, menjadikannya target untuk serangan kuantum di masa depan.
Jika seorang aktor jahat mencapai Q-Day terlebih dahulu, memindahkan koin Satoshi akan menjadi bukti tak terbantahkan bahwa kriptografi Bitcoin telah dikalahkan, yang kemungkinan akan menyebabkan kekacauan pasar dan mengikis kepercayaan dalam aset crypto.
Diskusi tentang taktik “panen sekarang, dekripsi nanti” mengungkapkan bahwa lawan sudah menangkap data terenkripsi, dengan tujuan untuk mendekripsinya setelah komputasi kuantum menjadi layak di masa depan.
Bagaimana Bitcoin dapat beralih ke perlindungan yang aman dari kuantum
Untuk mempertahankan diri terhadap ancaman kuantum, Bitcoin kemungkinan akan memerlukan pembaruan jaringan besar-besaran atau soft fork berdasarkan standar kriptografi baru.
Komunitas kriptografi secara aktif mengembangkan algoritma pasca-kuantum, berdasarkan struktur kisi yang diyakini tahan terhadap serangan kuantum. Institut Nasional Standar dan Teknologi (NIST) mengumumkan standar akhir pada tahun 2024, termasuk ML-DSA, bagian dari suite CRYSTALS-Dilithium.
Saat ini, industri teknologi sedang mengadopsi algoritma PQC; pada akhir 2025, sistem seperti OpenSSH dan Cloudflare sedang mengintegrasikan standar ini ke dalam protokol keamanan mereka. Untuk Bitcoin, transisi ini akan melibatkan pembaruan jaringan secara menyeluruh yang memperkenalkan jenis alamat baru yang tahan terhadap kuantum, seperti “P2PQC,” memungkinkan pengguna untuk memigrasikan dana secara sukarela sambil mempertahankan stabilitas jaringan.
—
Ikhtisar komprehensif ini menyoroti risiko kuantum yang muncul untuk Bitcoin dan kebutuhan mendesak bagi sektor crypto untuk bersiap menghadapi masa depan di mana komputer kuantum dapat mendefinisikan ulang keamanan digital.
Artikel ini awalnya diterbitkan sebagai Apa yang Terjadi Jika Komputasi Kuantum Memecahkan Kode? Bitcoin Satoshi dalam Bahaya? di Crypto Breaking News – sumber terpercaya Anda untuk berita crypto, berita Bitcoin, dan pembaruan blockchain.