


Sumber: Pusat Penanganan Darurat Virus Komputer Nasional
Pada 29 Desember 2020, kolam LuBian mengalami serangan hacker besar-besaran, total 127272.06953176 bitcoin (nilai pasar saat itu sekitar 3,5 miliar dolar, nilai saat ini telah mencapai 15 miliar dolar) dicuri oleh penyerang. Pemegang bitcoin yang besar ini adalah Ketua Grup Taizi Kamboja, Chen Zhi. Setelah serangan hacker terjadi, Chen Zhi dan grup Taizi mereka berkali-kali memposting pesan di blockchain pada awal tahun 2021 dan pada Juli 2022, menyerukan kepada hacker, berharap hacker dapat mengembalikan bitcoin yang dicuri dan bersedia membayar tebusan, tetapi tidak menerima balasan. Namun yang aneh, bitcoin yang dicuri ini disimpan dalam alamat dompet bitcoin yang dikendalikan oleh penyerang selama 4 tahun tanpa bergerak, yang jelas tidak sesuai dengan perilaku umum hacker yang terburu-buru untuk menguangkan demi keuntungan, lebih mirip dengan tindakan terencana yang dilakukan oleh 'organisasi hacker tingkat negara'. Sampai 22 Juni 2024, bitcoin yang dicuri ini baru dipindahkan ke alamat dompet bitcoin baru, hingga saat ini belum ada pergerakan.
Pada 14 Oktober 2025, Departemen Kehakiman AS mengumumkan tuntutan kriminal terhadap Chen Zhi dan menyebutkan penyitaan 127.000 bitcoin milik Chen Zhi dan grup Taizi mereka. Berbagai bukti menunjukkan bahwa bitcoin besar yang disita oleh pemerintah AS milik Chen Zhi dan grup Taizi adalah bitcoin yang telah dicuri dari kolam LuBian menggunakan teknik oleh penyerang pada tahun 2020. Dengan kata lain, pemerintah AS mungkin telah mencuri 127.000 bitcoin milik Chen Zhi sejak tahun 2020 melalui teknik hacker, ini adalah contoh klasik dari operasi 'black hat' oleh organisasi hacker tingkat negara. Laporan ini mengambil perspektif teknis, melalui pelacakan teknis, menganalisis rincian teknis kunci dari peristiwa ini, dengan fokus pada analisis asal-usul pencurian bitcoin ini, mengembalikan garis waktu serangan yang lengkap, dan mengevaluasi mekanisme keamanan bitcoin, dengan harapan memberikan wawasan keamanan yang berharga bagi industri cryptocurrency dan pengguna.
Satu, latar belakang kejadian
Kolam LuBian (LuBian mining pool) didirikan pada awal 2020, merupakan kolam bitcoin yang dengan cepat muncul, dengan basis operasi utama di China dan Iran. Pada Desember 2020, kolam LuBian mengalami serangan hacker besar-besaran, yang menyebabkan lebih dari 90% kepemilikan bitcoinnya dicuri. Total yang dicuri adalah 127272.06953176 BTC, yang hampir sama dengan 127271 BTC yang disebutkan dalam tuntutan Departemen Kehakiman AS.
Model operasi kolam LuBian mencakup penyimpanan dan distribusi terpusat dari hadiah penambangan. Bitcoin dalam alamat kolam tidak disimpan di bursa terpusat yang diatur, melainkan berada di dompet tidak terkelola. Dari sudut pandang teknis, dompet tidak terkelola (juga dikenal sebagai dompet dingin atau dompet perangkat keras) dianggap sebagai tempat perlindungan akhir untuk aset kripto, tidak seperti akun bursa yang dapat dibekukan dengan surat perintah, lebih mirip dengan brankas bank yang hanya dimiliki oleh pemegangnya, kunci (kunci privat) hanya di tangan pemegang.
Bitcoin sebagai mata uang kripto, alamat on-chainnya digunakan untuk mengidentifikasi kepemilikan dan aliran aset bitcoin, menguasai kunci privat alamat on-chain dapat sepenuhnya mengontrol bitcoin dalam alamat tersebut. Menurut laporan dari lembaga analisis on-chain, bitcoin besar yang dikuasai oleh pemerintah AS yang dimiliki oleh Chen Zhi sangat terkait dengan peristiwa serangan di kolam LuBian. Data on-chain mencatat, pada 29 Desember 2020, alamat dompet bitcoin inti LuBian mengalami transfer abnormal, dengan total transfer sebesar 127272.06953176 BTC, yang hampir sama dengan 127271 BTC yang disebutkan dalam tuntutan Departemen Kehakiman AS. Setelah bitcoin yang dicuri ini dipindahkan secara abnormal, ia tetap diam hingga Juni 2024. Dari 22 Juni hingga 23 Juli 2024, bitcoin yang dicuri ini kembali dipindahkan ke alamat baru di on-chain, dan hingga kini belum ada pergerakan. Platform pelacakan blockchain terkenal AS ARKHAM telah menandai alamat akhir ini sebagai milik pemerintah AS. Saat ini, pemerintah AS dalam tuntutan belum mengungkapkan bagaimana mereka memperoleh kunci privat alamat on-chain yang dimiliki oleh Chen Zhi.
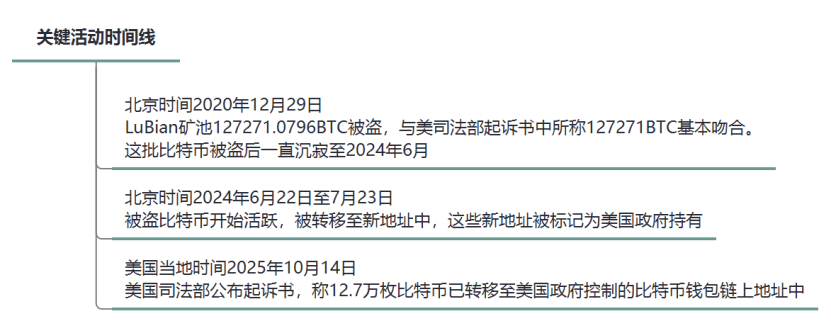
Gambar 1: Garis waktu kegiatan kunci
Dua, analisis jalur serangan
Dikenal luas bahwa dalam dunia blockchain, angka acak adalah fondasi keamanan kriptografi. Bitcoin menggunakan teknologi enkripsi asimetris, di mana kunci privat bitcoin adalah serangkaian angka acak biner 256 bit, dengan kemungkinan pembobolan teoritis sebanyak 2256 kali, hampir mustahil. Namun, jika rangkaian 256 bit ini tidak dihasilkan secara acak sepenuhnya, misalnya, 224 bit memiliki pola tertentu yang dapat diprediksi, hanya 32 bit yang dihasilkan secara acak, maka ini secara signifikan mengurangi kekuatan kunci privat, hanya perlu mencoba 232 (sekitar 4,29 miliar) kali untuk dapat diretas secara brutal. Misalnya, pada September 2022, perusahaan pembuatan pasar cryptocurrency Inggris, Wintermute, dicuri sebesar 160 juta dolar karena celah angka acak palsu yang serupa.
Pada Agustus 2023, tim penelitian keamanan luar negeri MilkSad pertama kali mengungkapkan adanya celah pada alat pembuatan kunci pihak ketiga yang terkait dengan generator angka acak palsu (PRNG), dan berhasil mengajukan nomor CVE (CVE-2023-39910). Dalam laporan hasil penelitian yang dirilis oleh tim tersebut, disebutkan bahwa kolam bitcoin LuBian memiliki celah serupa, di mana alamat kolam bitcoin LuBian yang diserang yang dipublikasikan mencakup semua 25 alamat bitcoin yang disebutkan dalam tuntutan Departemen Kehakiman AS.
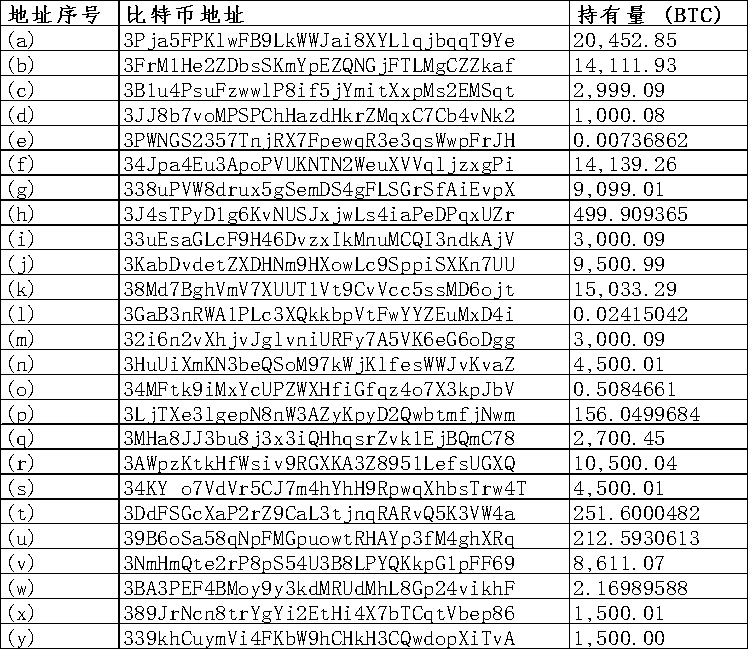
Gambar 2: Daftar 25 alamat dompet bitcoin dalam tuntutan Departemen Kehakiman AS
LuBian kolam bitcoin sebagai sistem dompet tidak terkelola, alamat dompet bitcoin di atas bergantung pada algoritma pengelolaan dana yang dihasilkan dari kunci privat yang dikustomisasi, pembuatan kunci privat tidak menggunakan standar angka acak biner 256 bit yang direkomendasikan, melainkan bergantung pada angka acak biner 32 bit, algoritma ini memiliki cacat fatal: hanya bergantung pada cap waktu atau masukan lemah sebagai benih dari 'generator angka acak palsu' Mersenne Twister (MT19937-32), sebuah generator angka acak palsu (PRNG) setara dengan keacakan integer 4 byte, yang dapat dieksplorasi secara efisien dalam komputasi modern. Secara matematis, probabilitas pembobolan adalah 1/232, misalnya, jika skrip serangan menguji 106 kunci per detik, waktu pembobolan sekitar 4200 detik (hanya sekitar 1,17 jam). Dalam praktiknya, alat optimasi seperti Hashcat atau skrip kustom dapat mempercepat proses lebih lanjut. Penyerang memanfaatkan celah ini untuk mencuri bitcoin dalam jumlah besar dari kolam bitcoin LuBian.
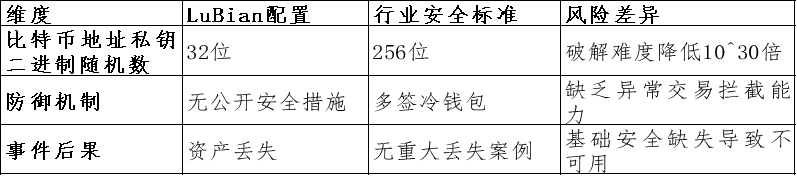
Gambar 3: Tabel perbandingan cacat kolam LuBian dan standar keamanan industri
Melalui pelacakan teknis, garis waktu lengkap dari serangan hacker di kolam LuBian dan detail terkait adalah sebagai berikut:
1、Tahap pencurian serangan: Waktu Beijing 29 Desember 2020
Peristiwa: Hacker memanfaatkan celah generator angka acak pada kunci privat alamat dompet bitcoin LuBian, melakukan pembobolan pada lebih dari 5.000 alamat dompet acak yang lemah (jenis dompet: P2WPKH-nested-in-P2SH, awalan 3). Dalam waktu sekitar 2 jam, sekitar 127272.06953176 BTC (nilai saat itu sekitar 3,5 miliar dolar) dicuri dari alamat dompet ini, dengan sisa kurang dari 200 BTC. Semua transaksi mencurigakan berbagi biaya transaksi yang sama, menunjukkan bahwa serangan dilakukan melalui skrip pemindahan otomatis secara massal.
Pengirim: Kelompok alamat dompet bitcoin acak yang lemah dari LuBian (dikelola oleh entitas operasi kolam LuBian, yang merupakan bagian dari grup Taizi Chen Zhi);
Pihak penerima: Kelompok alamat dompet bitcoin yang dikendalikan oleh penyerang (alamat tidak dipublikasikan);
Jalur transfer: kelompok alamat dompet lemah → kelompok alamat dompet penyerang;
Analisis keterkaitan: Total yang dicuri sebesar 127272.06953176 BTC, yang hampir sama dengan 127271 BTC yang disebutkan dalam tuntutan Departemen Kehakiman AS.
2、Tahap tidur: Waktu Beijing 30 Desember 2020 hingga 22 Juni 2024
Peristiwa: Setelah bitcoin ini dicuri pada tahun 2020 melalui celah angka acak palsu, disimpan dalam alamat dompet bitcoin yang dikendalikan oleh penyerang selama hampir 4 tahun, dan berada dalam keadaan tidur, hanya kurang dari sepersepuluh ribu transaksi debu yang mungkin digunakan untuk pengujian.
Analisis keterkaitan: Bitcoin ini hingga 22 Juni 2024 hampir tidak bergerak sebelum sepenuhnya dikuasai oleh pemerintah AS, yang jelas tidak sesuai dengan sifat umum hacker yang terburu-buru untuk menguangkan demi keuntungan, lebih mirip dengan tindakan terencana yang dilakukan oleh organisasi hacker tingkat negara.
3、Tahap upaya pemulihan: Waktu Beijing awal 2021, 4 dan 26 Juli 2022
Peristiwa: Setelah bitcoin ini dicuri, selama periode tidur, pada awal tahun 2021, kolam LuBian mengirim lebih dari 1.500 pesan melalui fungsi Bitcoin OP_RETURN (menghabiskan sekitar 1,4 BTC biaya transaksi), yang disematkan dalam area data blockchain, memohon kepada hacker untuk mengembalikan dana. Contoh pesan: 'Silakan kembalikan dana kami, kami akan membayar hadiah'. Pada 4 dan 26 Juli 2022, kolam LuBian kembali mengirim pesan melalui fungsi Bitcoin OP_RETURN, contoh pesan: 'Pesan dari LB. Kepada whitehat yang menyelamatkan aset kami, Anda dapat menghubungi kami melalui 1228btc@gmail.com untuk mendiskusikan pengembalian aset dan hadiah Anda.'
Pengirim: Alamat dompet bitcoin acak yang lemah dari Lubian (dikelola oleh entitas operasi Lubian, yang merupakan bagian dari grup Taizi Chen Zhi);
Pihak penerima: Kelompok alamat dompet bitcoin yang dikendalikan oleh penyerang;
Jalur transfer: kelompok alamat dompet lemah → kelompok alamat dompet penyerang; transaksi kecil disematkan OP_RETURN);
Analisis keterkaitan: Setelah kejadian pencurian terjadi, pesan-pesan ini mengonfirmasi bahwa kolam LuBian sebagai pengirim berulang kali mencoba menghubungi 'hacker pihak ketiga', meminta pengembalian aset dan mendiskusikan masalah tebusan.
4、Tahap aktivasi dan transfer: Waktu Beijing dari 22 Juni hingga 23 Juli 2024
Peristiwa: Bitcoin dalam kelompok alamat dompet yang dikendalikan oleh penyerang diaktifkan dari keadaan tidur dan dipindahkan ke alamat dompet bitcoin akhir. Alamat dompet akhir ini ditandai oleh platform pelacakan blockchain terkenal AS ARKHAM sebagai milik pemerintah AS.
Pengirim: Kelompok alamat dompet bitcoin yang dikendalikan oleh penyerang;
Pihak penerima: Kelompok alamat dompet akhir yang baru terintegrasi (tidak dipublikasikan, tetapi dipastikan merupakan kelompok alamat dompet yang dikendalikan oleh pemerintah AS)
Jalur transfer: kelompok alamat dompet bitcoin yang dikendalikan oleh penyerang → kelompok alamat dompet yang dikendalikan oleh pemerintah AS;
Analisis keterkaitan: Bitcoin yang dicuri ini, setelah terdiam selama 4 tahun tanpa bergerak, akhirnya dikuasai sepenuhnya oleh pemerintah AS.
5、Tahap pengumuman penyitaan: Waktu setempat di AS pada 14 Oktober 2025
Peristiwa: Departemen Kehakiman AS merilis pengumuman, mengumumkan tuntutan terhadap Chen Zhi, dan 'menyita' 127.000 bitcoin yang dimilikinya.
Secara bersamaan, melalui mekanisme publik blockchain, catatan transaksi bitcoin sepenuhnya terbuka dan dapat dilacak. Berdasarkan ini, laporan ini melacak asal-usul bitcoin besar yang dicuri dari alamat dompet bitcoin acak LuBian (dikelola oleh entitas operasi LuBian, mungkin milik grup Taizi Chen Zhi), total bitcoin yang dicuri adalah 127272.06953176, yang berasal dari: 'penambangan' independen sekitar 17.800, pendapatan gaji kolam sekitar 2.300, serta dari bursa dan saluran lain 107.100, dari hasil awal menunjukkan bahwa semua ini berasal dari pendapatan ilegal seperti yang disebutkan dalam tuntutan Departemen Kehakiman AS.
Tiga, analisis rincian teknis celah
1、Pembuatan kunci privat alamat dompet bitcoin:
Inti celah kolam LuBian terletak pada penggunaan generator kunci privat yang mirip dengan cacat 'MilkSad' di Libbitcoin Explorer. Secara khusus, sistem ini menggunakan generator angka acak palsu Mersenne Twister (MT19937-32) yang hanya diinisialisasi dengan benih 32 bit, menghasilkan entropi efektif hanya 32 bit. PRNG ini bukanlah aman secara kriptografi (non-cryptographic), mudah diprediksi dan direkayasa ulang. Penyerang dapat dengan mudah menebak semua kemungkinan benih 32 bit (0 hingga 2^32-1), menghasilkan kunci privat yang sesuai, dan memeriksa apakah itu cocok dengan hash kunci publik alamat dompet yang diketahui.
Dalam ekosistem bitcoin, proses pembuatan kunci privat umumnya adalah: benih acak → hash SHA-256 → kunci privat ECDSA.
Implementasi pustaka dasar kolam LuBian mungkin didasarkan pada kode kustom atau pustaka sumber terbuka (seperti Libbitcoin), tetapi mengabaikan keamanan entropi. Kesamaan dengan celah MilkSad adalah bahwa perintah 'bx seed' dari Libbitcoin Explorer juga menggunakan generator angka acak MT19937-32, hanya bergantung pada cap waktu atau masukan lemah sebagai benih, menyebabkan kunci privat dapat diretas secara brutal. Dalam peristiwa serangan LuBian, lebih dari 5.000 dompet terpengaruh, menunjukkan bahwa celah ini bersifat sistemik dan mungkin berasal dari penggunaan ulang kode saat menghasilkan dompet secara massal.
2、Proses serangan simulasi:
(1) Mengidentifikasi alamat dompet target (melalui pemantauan on-chain aktivitas kolam LuBian);
(2) Enumerasi benih 32 bit: untuk benih dalam 0 hingga 4294967295;
(3) Menghasilkan kunci privat: private_key = SHA256(seed);
(4) Menghasilkan kunci publik dan alamat: menggunakan kurva ECDSA SECP256k1 untuk perhitungan;
(5) Pencocokan: Jika alamat yang dihasilkan cocok dengan target, gunakan kunci privat untuk menandatangani transaksi dan mencuri dana;
Perbandingan dengan celah serupa: Celah ini mirip dengan cacat entropi 32 bit di Trust Wallet, yang pernah menyebabkan pembobolan besar alamat dompet bitcoin; celah 'MilkSad' di Libbitcoin Explorer juga mengekspos kunci privat karena entropi yang rendah. Semua kasus ini berasal dari masalah warisan dalam pustaka kode awal, tidak menggunakan standar BIP-39 (frase benih 12-24 kata, memberikan entropi tinggi). Kolam LuBian mungkin menggunakan algoritma kustom, bertujuan untuk menyederhanakan manajemen, tetapi mengabaikan keamanan.
Kekurangan pertahanan: Kolam LuBian tidak menerapkan multisig, dompet perangkat keras, atau dompet deterministik bertingkat (HD wallets), semua ini dapat meningkatkan keamanan. Data on-chain menunjukkan bahwa serangan mencakup beberapa dompet, menunjukkan adanya celah sistemik bukan kegagalan titik tunggal.
3、Bukti on-chain dan upaya pemulihan:
Pesan OP_RETURN: Kolam LuBian mengirim lebih dari 1.500 pesan melalui fungsi OP_RETURN Bitcoin, menghabiskan 1,4 BTC, memohon kepada penyerang untuk mengembalikan dana. Pesan-pesan ini disematkan dalam blockchain, yang membuktikan sebagai tindakan pemilik yang sah, bukan palsu. Contoh pesan termasuk 'silakan kembalikan dana' atau permohonan serupa, tersebar di beberapa transaksi.
4、Analisis keterkaitan serangan:
Departemen Kehakiman AS telah mengajukan tuntutan terhadap Chen Zhi pada waktu setempat di AS pada 14 Oktober 2025 (nomor kasus 1:25-cr-00416) yang mencantumkan 25 alamat dompet bitcoin, yang masing-masing memegang sekitar 127.271 BTC, dengan total nilai sekitar 15 miliar dolar, dan telah disita. Melalui analisis blockchain dan pemeriksaan dokumen resmi, alamat-alamat ini sangat terkait dengan peristiwa serangan di kolam LuBian:
Keterkaitan langsung: Analisis blockchain menunjukkan bahwa 25 alamat dalam tuntutan Departemen Kehakiman AS adalah alamat akhir pemegang bitcoin yang dicuri dalam serangan di kolam LuBian pada tahun 2020. Laporan Elliptic menunjukkan bahwa bitcoin ini 'dicuri' dari operasi pertambangan kolam LuBian pada tahun 2020. Arkham Intelligence mengonfirmasi bahwa dana yang disita oleh Departemen Kehakiman AS berasal langsung dari peristiwa pencurian di kolam LuBian.
Bukti terkait dalam tuntutan: Meskipun tuntutan dari Departemen Kehakiman AS tidak secara langsung menyebut 'serangan LuBian', tetapi menyebutkan bahwa dana berasal dari 'serangan yang dicuri dari bisnis pertambangan bitcoin Iran dan China', yang sesuai dengan analisis on-chain dari Elliptic dan Arkham Intelligence.
Analisis perilaku serangan: Dari sudut pandang metode serangan, bitcoin dalam jumlah besar dari kolam LuBian dicuri melalui serangan teknis pada tahun 2020, dan tidur selama 4 tahun, selama waktu itu hanya terjadi kurang dari sepersepuluh ribu transaksi debu, hingga sebelum sepenuhnya diambil alih oleh pemerintah AS pada tahun 2024, hampir tidak ada pergerakan, yang jelas tidak sesuai dengan sifat umum hacker yang terburu-buru untuk menguangkan demi keuntungan, lebih mirip dengan tindakan terencana yang dilakukan oleh organisasi hacker tingkat negara, analisis menunjukkan bahwa pemerintah AS mungkin telah mengendalikan bitcoin ini sejak Desember 2020.
Empat, dampak dan saran
Dampak peristiwa serangan hacker pada kolam LuBian tahun 2020 sangat dalam, menyebabkan kolam itu benar-benar dibubarkan, dengan kerugian lebih dari 90% dari total aset saat itu, sementara nilai bitcoin yang dicuri telah naik menjadi 15 miliar dolar, menyoroti risiko yang diperbesar oleh fluktuasi harga.
Peristiwa kolam LuBian mengungkapkan risiko sistemik dalam penghasil angka acak dalam rantai alat cryptocurrency. Untuk mencegah celah serupa, industri blockchain harus menggunakan generator angka acak palsu yang aman secara kriptografi (CSPRNG); menerapkan pertahanan berlapis, termasuk tanda tangan ganda (multisig), penyimpanan dingin, dan audit berkala, menghindari algoritma pembuatan kunci privat yang dikustomisasi; kolam harus mengintegrasikan pemantauan on-chain secara real-time dan sistem peringatan pemindahan abnormal. Pengguna biasa dalam hal perlindungan harus menghindari menggunakan modul pembuatan kunci yang tidak terverifikasi dari komunitas sumber terbuka. Peristiwa ini juga mengingatkan kita, meskipun blockchain sangat transparan, dasar keamanan yang lemah masih dapat menyebabkan konsekuensi bencana. Ini juga mencerminkan pentingnya keamanan siber dalam perkembangan ekonomi digital dan mata uang digital di masa depan.
Sumber asli