

Kemarin, seseorang mencuri $293 juta dengan biaya gas $250. Tidak ada kerentanan zero-day. Tidak ada kode yang rusak. Hanya sebuah kotak yang salah diperiksa dalam file konfigurasi.
Biarkan saya menjelaskan.
GARIS WAKTU
- 18 April 2026, 11:05 AM UTC.
Sebuah dompet anonim menerima 0.1 ETH dari Tornado Cash. Biaya: ~$250.
Selama 6 jam, tidak ada yang terjadi.
Kemudian pada pukul 5:35 PM, dompet ini mengeksekusi SATU PANGGILAN fungsi tunggal pada kontrak Kelp DAO.
Dan 116,500 rsETH muncul entah dari mana.
Nilai: $293 juta.
🔓 KERENTANAN (dijelaskan dengan sederhana)
Bayangkan sebuah brankas dengan 3 kunci. Praktik keamanan standar mengatakan: "Anda membutuhkan 2 dari 3 kunci untuk membukanya." Tetapi Kelp DAO mengonfigurasi jembatan LayerZero mereka berbeda: "1 kunci sudah cukup."
"kunci" itu adalah DVN (Jaringan Verifier Terdesentralisasi). SATU VALIDATOR TUNGGAL.
Konfigurasi yang tepat:
→ requiredDVNCount: 1
→ optionalDVNCount: 0
Penyerang mengkompromikan node tunggal ini, memalsukan pesan lintas-rantai palsu yang mengatakan "kirim 116k rsETH ke alamat ini," dan kontrak mematuhi. Ini bukan bug kode, itu adalah kesalahan konfigurasi penyebaran.
Audit memeriksa kode. Tidak selalu konfigurasi.
PERAMPOKAN (dalam 46 menit)
5:35 PM → Eksploitasi: pencetakan 116.500 rsETH tanpa dukungan
5:36-5:42 PM → Distribusi ke 7 dompet perantara:
- 53.000 rsETH → 0x1f4c1c
- 30.000 rsETH → 0xeba786
- 10.000 rsETH → 0xcbb24a
- 8.000 rsETH → 0x1b748b
- 6.000 rsETH → 0xbb6a60
- 5.000 rsETH → 0x8d11ae
- 4.500 rsETH → 0xe9e2f4
5:45-6:00 PM → Disetor sebagai jaminan di AAVE V3, Compound V3, AAVE Arbitrum
6:00 PM+ → Dipinjam $236M dalam WETH terhadap "jaminan" ini
6:15 PM → Konsolidasi ke satu dompet tunggal
Masalahnya?
rsETH ini tidak memiliki nilai nyata. Mereka tidak berharga. Tetapi oracle protokol pinjaman tidak bisa tahu itu.
ALAMAT PENYERANG
Saya melacak seluruh aliran di rantai:
Dompet utama (penyerang): 0x8B1b6c
→ Dibiayai melalui Tornado Cash 0.1 ETH Pool
→ Melaksanakan panggilan lzReceive() yang curang
Dompet konsolidasi profit:
ETH Jutawan 0x5d391: app.nansen.ai/profiler?addre…
→ Dilabeli "ETH Jutawan" oleh #NansenAI
→ Menerima $163M+ dalam ETH yang dipinjam
→ Kemungkinan sedang dicampur melalui Tornado Cash saat kita berbicara
Transaksi eksploitasi:
0x1ae232da212c45f35c1525f851e4c41d529bf18af862d9ce9fd40bf709db4222
DAMPAK PADA AAVE
$AAVE tidak HANYA diretas tetapi protokol sekarang berada di lubang utang buruk $236M.
rsETH yang digunakan sebagai jaminan sekarang bernilai nol.
Pinjaman WETH tidak akan pernah dibayar kembali.
Posisi tidak dapat dilikuidasi.
Angka dalam 24 jam:
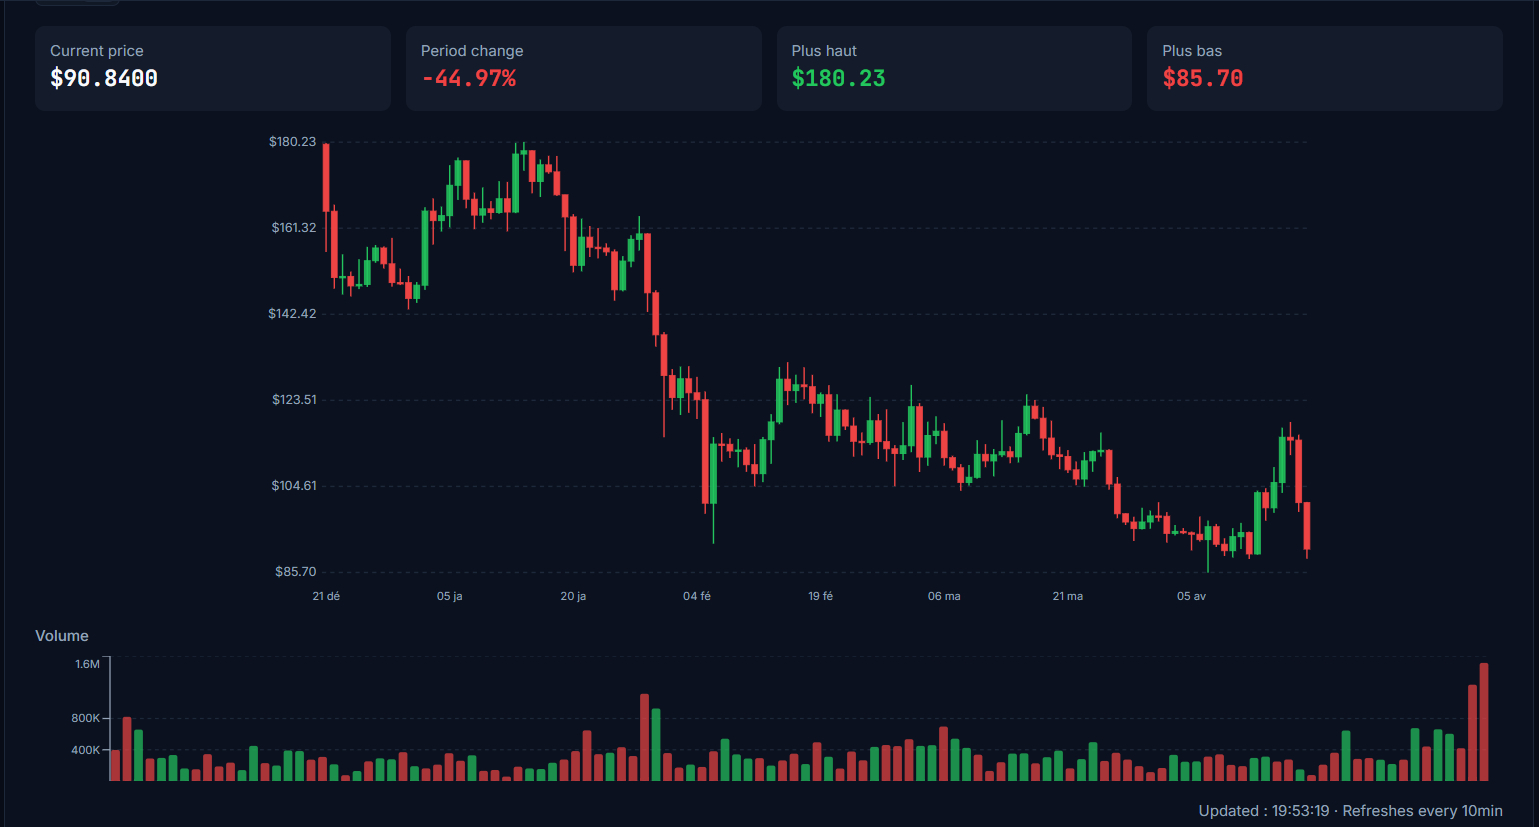
- $AAVE harga: -22% selama 7 hari ($115 → $90)
- TVL: -16.78% ($21.96B)
- Aliran masuk pertukaran: +$22.6M (16x rata-rata normal)
- Aliran keluar Trader Cerdas: -$248k
- Aliran keluar dompet PnL Teratas: -$2.4M
Langkah darurat:
🔒 pasar rsETH/wrsETH dibekukan di semua instance V3/V4
🔒 WETH dibekukan di Core, Prime, Arbitrum, Base, Mantle, Linea
SIAPA YANG AKAN MEMBAYAR?
Anda, jika Anda mempertaruhkan $aETHWETH di AAVE.
Modul Payung akan secara otomatis mengambil sebagian dari taruhan Anda untuk menutupi kerugian.
Bagaimana cara kerjanya:
1. UmbrellaCore memantau utang buruk di rantai
2. Ketika ambang batas terlampaui → slash() dipanggil secara otomatis
3. Pembakaran pro-rata saham vault
4. Tidak diperlukan suara tata kelola, itu otomatis
Cooldown penarikan: 20 hari. Ini bukan bug. Ini adalah desain. Anda mendaftar untuk ini dalam syarat.
PERBANDINGAN HISTORIS
Peretasan ini bergabung dengan podium eksploitasi jembatan terbesar:
🥇 Ronin (2022): $625M - kompromi validator 5/9
🥈 Wormhole (2022): $326M - Bug verifikasi tanda tangan
🥉 Kelp DAO (2026): $293M - kompromi DVN 1-of-1
4️⃣ Nomad (2022): $190M - Kesalahan akar Merkle
Polanya umum: asumsi kepercayaan pada validator lintas-rantai.
Total peretasan jembatan sejak 2022: >$2.8 miliar (~40% dari semua peretasan Web3).
PELAJARAN SAYA
1. Audit kode ≠ audit konfigurasi. Kode Kelp telah diaudit. Konfigurasi DVN 1-of-1 tampaknya tidak.
2. Satu validator = satu titik kegagalan. Standar industri: minimal 2-dari-3. Kelp: 1-dari-1. Itu adalah bom waktu yang berdetak.
3. LRT sebagai jaminan = risiko sistemik. Token Restaking Likuid menambah lapisan kompleksitas yang tidak bisa dievaluasi secara real-time oleh oracle saat ini.
4. DeFi tetap menjadi Wild West. $293M dicuri dengan $250 dalam gas. ROI penyerang: 586.000.000%.
🔍 UNTUK MENGIKUTI KASUS
Dompet untuk dipantau (konsolidasi dana):
0x5d3919f12bcc35c26eee5f8226a9bee90c257ccc
Dana kemungkinan sedang dicampur melalui Tornado Cash saat Anda membaca posting ini.
Ini bukan peretasan AAVE, ini adalah peretasan kepercayaan.
Satu kotak yang tidak diperiksa. Konfigurasi "default". $293M hilang.
Selamat datang di DeFi.
Jika posting ini berguna, bagikan. Lebih banyak orang perlu memahami bahwa keamanan DeFi tidak hanya tentang kode.
Dan jika Anda memiliki $aWETH yang dipertaruhkan di AAVE... Anda tahu apa yang harus dilakukan.
#Hack #CyberSecurity #OnChainAnalysis
