


Seorang peneliti keamanan Brasil telah memperingatkan orang lain tentang penipuan perangkat Ledger palsu terbaru yang ditujukan untuk mencuri kripto pengguna.
Posting sebagai “Past_Computer2901” di saluran Reddit “ledgerwallet” pada hari Kamis, peneliti keamanan itu mengatakan mereka membeli apa yang mereka pikir adalah perangkat Ledger yang sah untuk penggunaan pribadi, tetapi segera menyadari setelah perangkat itu tiba bahwa itu adalah tiruan canggih yang ditujukan untuk mencuri dana pengguna.
“Ini tidak dimaksudkan untuk menyebabkan panik, tetapi lebih sebagai peringatan serius — Saya jujur masih sedikit terkejut dengan skala besar dari operasi ini,” katanya.
Penipu semakin mengadopsi strategi yang semakin canggih untuk menargetkan pengguna yang memilih untuk menyimpan sendiri, dari serangan rantai pasokan hingga rekayasa sosial dan penipuan persetujuan.
Awal bulan ini, lebih dari 50 korban tertipu untuk mengungkapkan frase seed mereka di aplikasi Ledger Live palsu yang berhasil masuk ke Apple App Store melalui strategi umpan dan alih.
Bagaimana penipuan perangkat Ledger palsu bekerja
Peneliti tersebut mengatakan dia membeli Ledger Nano S Plus dari pasar China, yang harganya sama dengan toko resmi Ledger. Kemasan dan daftar juga terlihat sah pada awalnya.
Namun, ketika mereka menghubungkan perangkat ke aplikasi Ledger Live yang asli — yang untungnya sudah terinstal di komputer mereka — itu gagal dalam “Pemeriksaan Asli” bawaan Ledger.
Ini mendorong mereka untuk membongkar perangkat, menemukan perangkat keras dan firmware yang dimodifikasi untuk menangkap dan mengekspos data dompet yang sensitif.
Peneliti keamanan mengatakan bahwa penipu menargetkan pengguna Ledger yang baru pertama kali, karena kode QR yang ada di kotak biasanya akan mengarahkan pengguna untuk mengunduh versi jahat dari aplikasi Ledger Live yang menunjukkan "Pemeriksaan Asli" palsu.
Pengguna yang terus mengikuti petunjuk akan akhirnya memungkinkan penipu untuk mendapatkan frase seed pengguna dan menguras dana kapan saja.
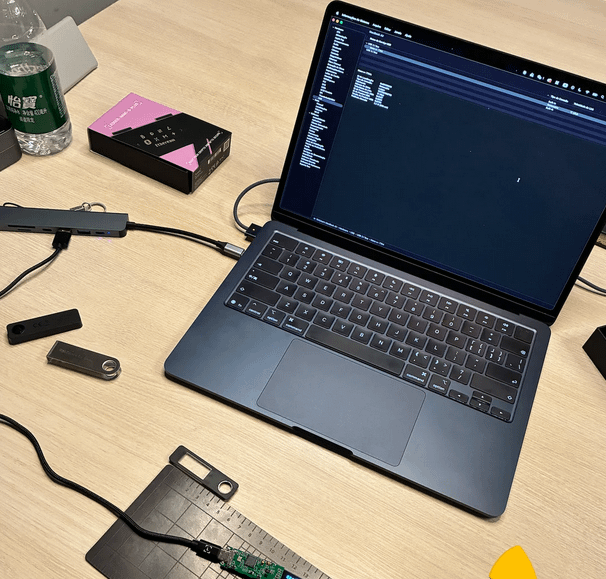 Gambar perangkat Ledger palsu yang sedang dibongkar. Sumber: Reddit
“Tetap aman di luar sana. Hanya unduh Ledger Live dari ledger.com. Hanya beli perangkat keras dari ledger.com,” kata peneliti keamanan tersebut.
“Jika perangkat Anda gagal dalam Pemeriksaan Asli — berhenti gunakan segera.”
Setelah membongkar perangkat, mereka menemukan tanda-tanda jelas adanya pemalsuan, termasuk tanda chip yang dihapus dan antena WiFi serta Bluetooth yang tertanam di dalam unit.
Produk perangkat keras Ledger yang sah dirancang untuk menjaga kunci privat sepenuhnya offline.
Peneliti keamanan kemudian memeriksa firmware, menempatkan “chip ke dalam mode boot,” yang awalnya mengidentifikasi perangkat sebagai Nano S Plus 7704 dengan nomor seri yang terpasang.
Namun, setelah urutan boot selesai, nama produsen lain muncul: Espressif Systems, sebuah perusahaan semikonduktor China yang terdaftar secara publik yang berbasis di Shanghai.
Cointelegraph menghubungi Espressif untuk komentar tetapi tidak menerima respons segera.
Majalah: Apa itu ‘Negara Jaringan’ dan apakah ada contoh di kehidupan nyata? Pertanyaan Besar