



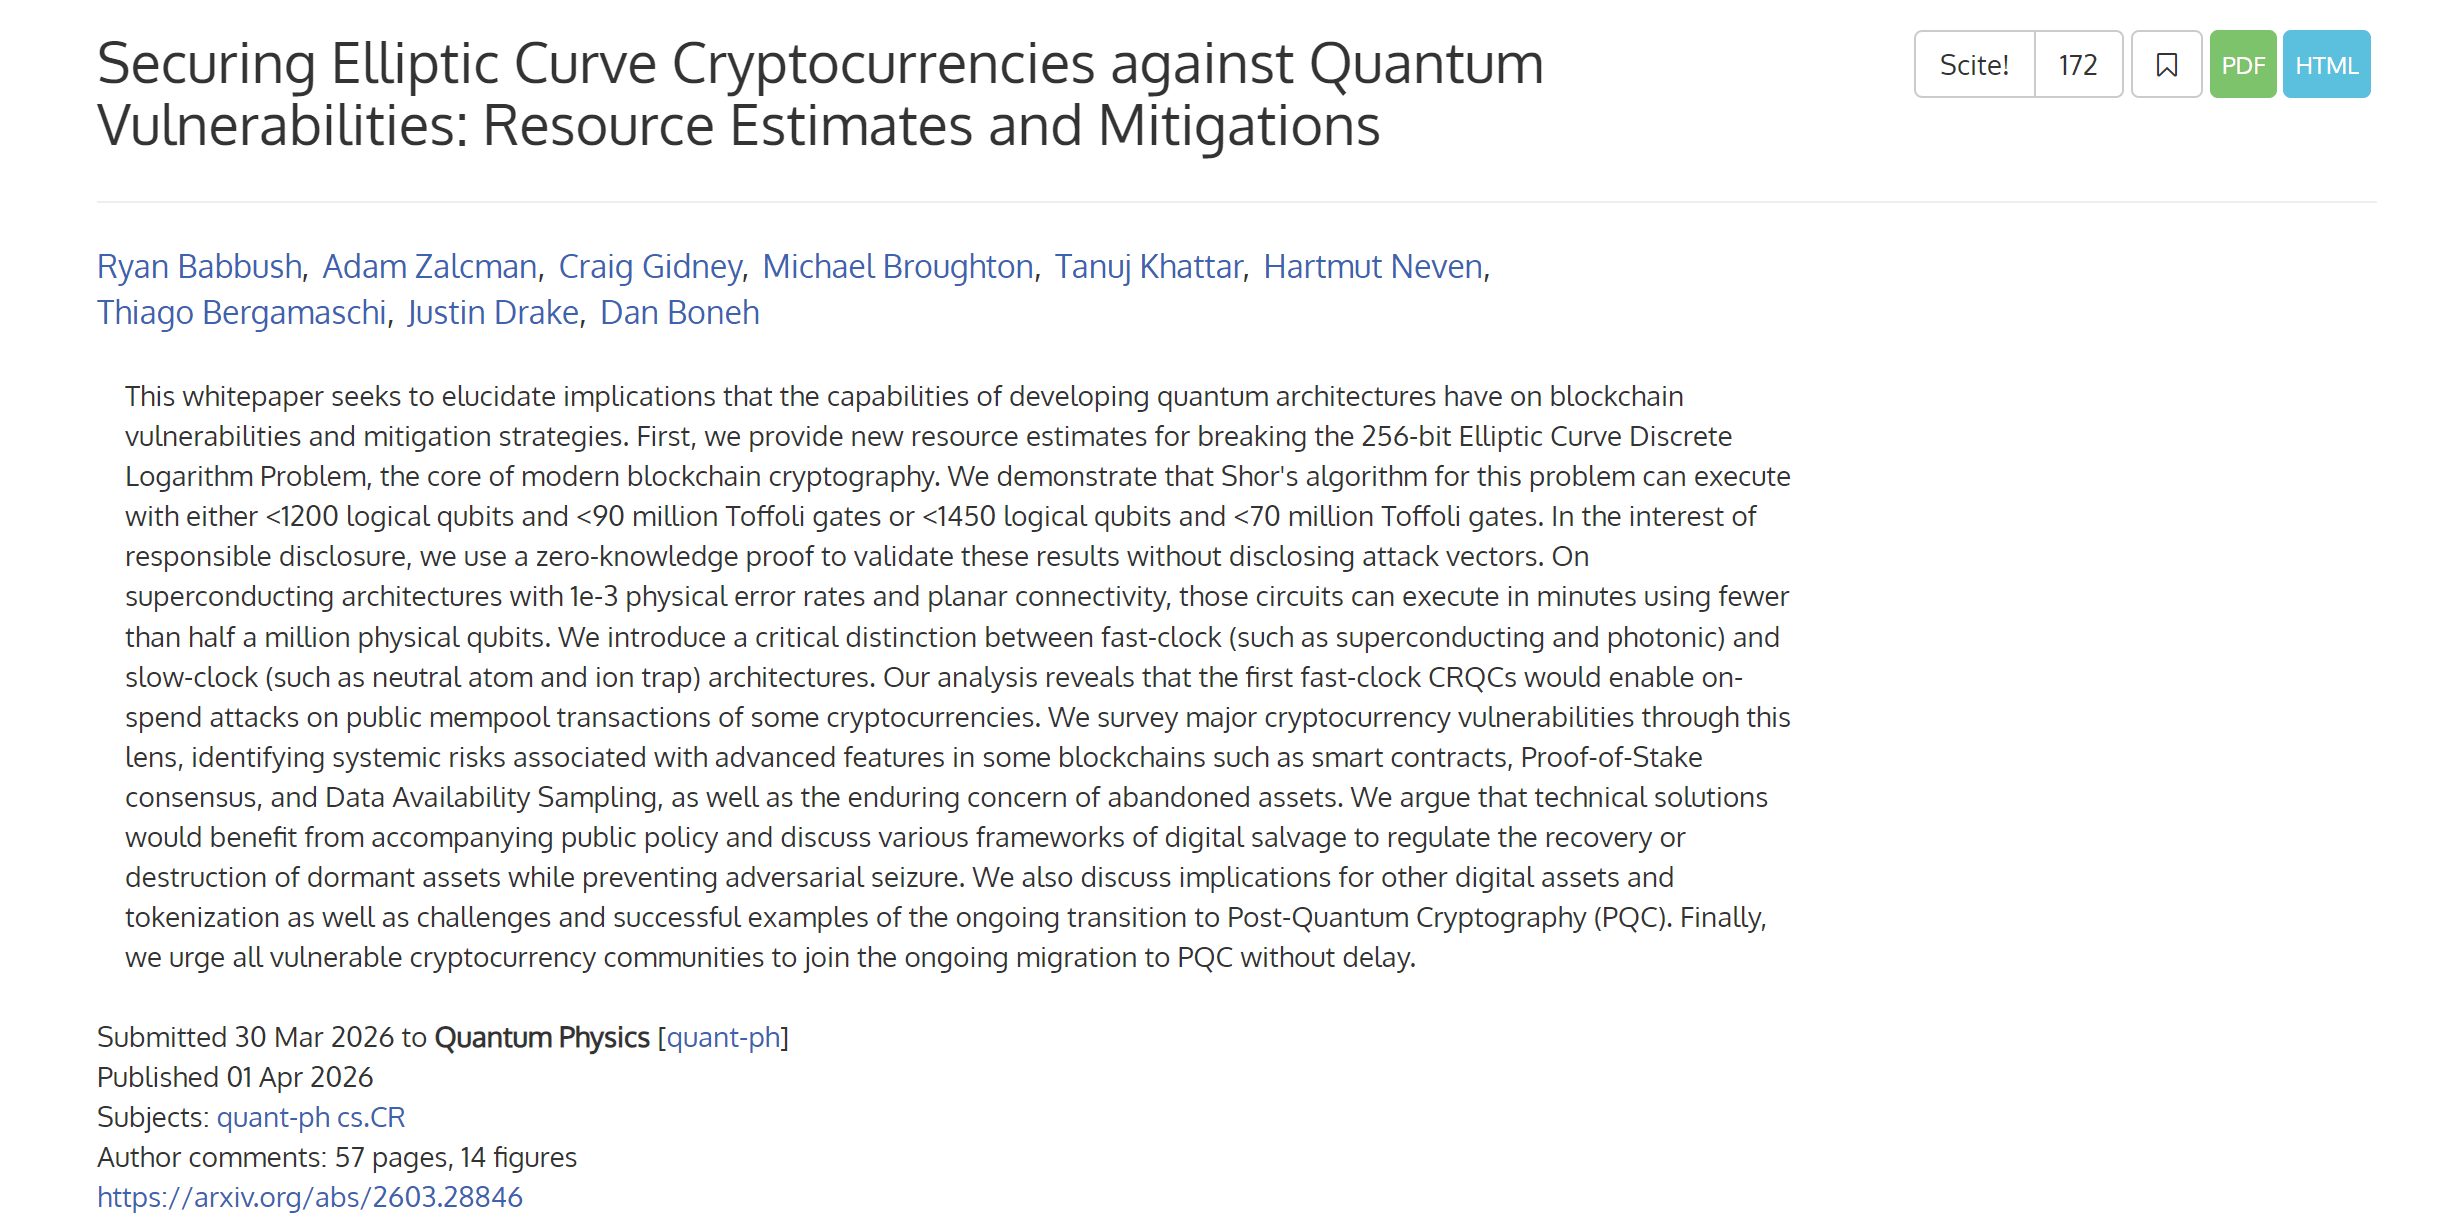
Minggu lalu, tim Google Quantum AI menerbitkan sebuah makalah penting, menunjukkan bahwa dalam arsitektur superkonduktor, dengan koreksi kesalahan tertentu dan asumsi perangkat keras, komputer kuantum di masa depan dapat memanfaatkan kurang dari 500.000 qubit fisik untuk meretas 256 bit kriptografi kurva elips (ECDLP-256) yang saat ini banyak digunakan dalam cryptocurrency dan blockchain dalam beberapa menit, jumlah qubit yang diperlukan dikurangi sekitar 20 kali dibandingkan dengan perkiraan sebelumnya.
Ini secara langsung menunjuk pada solusi tanda tangan inti ECDSA dari hampir semua rantai publik mainstream seperti Bitcoin dan Ethereum. Begitu berita ini muncul, klaim bahwa "komputer kuantum akan meretas kunci pribadi Bitcoin" mulai menyebar di internet.
Faktanya, kita perlu tenang terlebih dahulu dan menjelaskan hal ini dengan jelas - ancaman itu nyata, tetapi masih jauh dari "besok dompet Anda tidak aman".
Lebih penting lagi, seluruh industri sebenarnya sudah mulai bertindak.
Pertama, apa yang sebenarnya diancam oleh komputasi kuantum?
Untuk memahami masalah ini, mari kita mulai dari hal yang paling mendasar, yaitu bagaimana aset Crypto Anda dilindungi?
Seperti yang kita ketahui, di Bitcoin atau Ethereum, setiap akun memiliki sepasang kunci: kunci pribadi dan kunci publik. Kunci pribadi adalah serangkaian angka besar yang dihasilkan secara acak, sangat rahasia, setara dengan password brankas Anda; kunci publik diturunkan dari kunci pribadi melalui operasi perkalian kurva elips, dan alamat dompet Anda adalah string yang dihasilkan dari kunci publik yang telah melalui fungsi hash.
Dasar keamanan dari sistem ini terletak pada kenyataan bahwa proses ini bersifat satu arah.
Pada dasarnya, menghitung kunci publik dari kunci pribadi itu mudah, tetapi untuk menghitung kunci pribadi dari kunci publik, pada komputer klasik memerlukan waktu yang jauh lebih lama daripada usia alam semesta. Inilah esensi dari "masalah logaritma diskrit kurva elips" (ECDLP) - perhitungan maju itu sederhana, tetapi pembalikan tidak mungkin.
Namun, komputer kuantum telah menghancurkan asumsi ini; mereka dapat menyelesaikan masalah faktorisasi integer dan logaritma diskrit dalam waktu polinomial. Dengan kata lain, sebuah komputer kuantum yang cukup kuat secara teoritis dapat menghitung kembali kunci pribadi Anda dari kunci publik Anda.
Lalu, kapan kunci publik akan terpapar?
Setiap kali Anda melakukan transaksi di blockchain, Anda perlu menandatangani data transaksi dengan kunci pribadi, sekaligus menyiarkan kunci publik Anda untuk diverifikasi. Ini berarti, selama Anda telah melakukan transaksi, kunci publik Anda telah dipublikasikan di blockchain.
Makna makalah Google ini adalah membawa isu "meretas kunci pribadi dari kunci publik" dari yang secara teori mungkin tetapi tampak konyol, ke dalam tujuan yang dapat direncanakan di peta jalan perangkat keras kuantum. Misalnya, menurut estimasi makalah tersebut, meretas ECDLP 256-bit memerlukan sekitar 500.000 qubit fisik dari komputer kuantum toleran kesalahan, jauh lebih sedikit dibandingkan dengan perkiraan sebelumnya.
Pada akhirnya, komputasi kuantum bukanlah untuk meretas blockchain, tetapi pertama-tama menargetkan sistem tanda tangan yang masih dibangun di atas masalah logaritma diskrit kurva elips di dalam blockchain.
Jadi, ancaman itu nyata, tetapi secara ketat, istilah "mendekat" tidaklah akurat. Jendela waktu yang diperkirakan oleh para ahli industri paling cepat masih di sekitar tahun 2030 (bacaan lanjutan (abstraksi akun asli + ancaman kuantum: Mengapa EIP-8141 belum menjadi bintang utama Ethereum Hegotá?)).
Kedua, apa yang dilakukan berbagai rantai publik untuk bersiap?
Tentu saja, secara obyektif, ada perbedaan kunci yang banyak laporan tidak menjelaskan dengan jelas, yaitu banyak alamat Bitcoin tidak akan langsung mengekspos kunci publik di blockchain sejak awal.
Sebagai contoh, untuk bentuk umum seperti P2PKH dan P2WPKH, alamat itu sendiri biasanya hanya hash dari kunci publik, kunci publik sering kali baru akan terpapar saat "penggunaan pertama", yang berarti jika alamat Anda belum pernah melakukan transaksi, hanya alamat dompet Anda yang ada di blockchain, dan kunci publik tidak ada.
Oleh karena itu, serangan paling langsung dari komputasi kuantum lebih condong pada kunci publik dari alamat yang telah melakukan transaksi. Tentu saja detail ini langsung mengarah pada hal pertama yang dapat dilakukan pengguna saat ini, yang akan kita bahas kemudian.
Industri ini tidak tidak menyadari masalah ini; sebenarnya, persiapan untuk migrasi kriptografi pasca kuantum sudah dilakukan di banyak jalur secara bersamaan.
Pendekatan Ethereum adalah memisahkan lapisan akun dan solusi tanda tangan, misalnya, kemajuan EIP-7702 dan abstraksi akun (AA) memungkinkan akun Ethereum untuk mendefinisikan apa yang disebut tanda tangan yang sah melalui logika kontrak pintar. Ini berarti, suatu hari di masa depan ketika solusi tanda tangan pasca kuantum diperkenalkan, tidak perlu menulis ulang protokol dasar, cukup mengganti modul verifikasi tanda tangan akun.
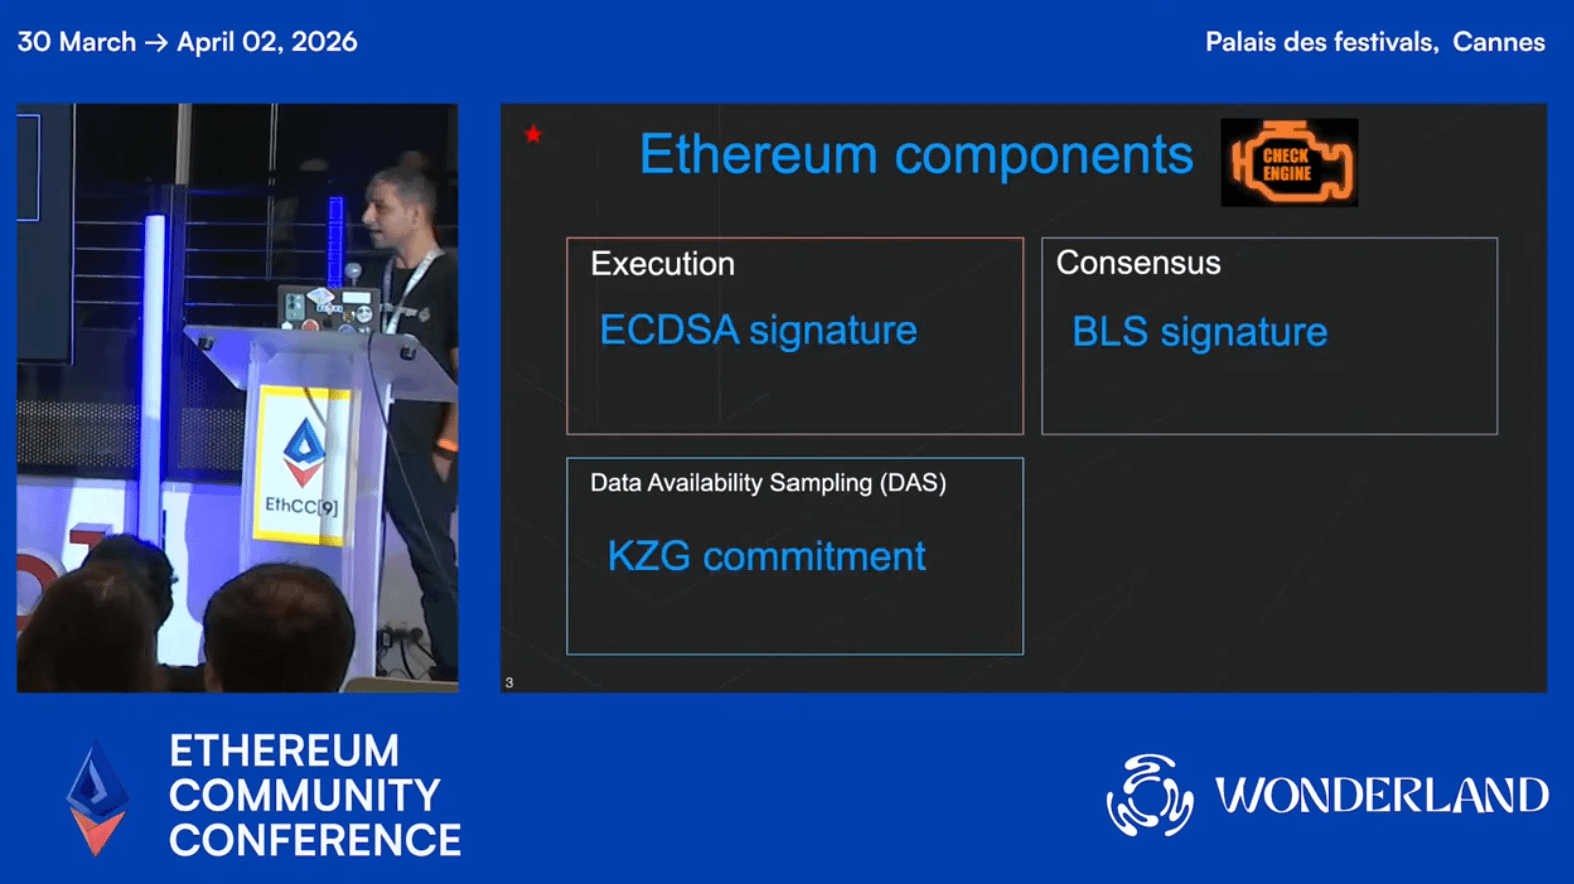
Lebih lanjut, peneliti kriptografi dari Ethereum Foundation, Antonio Sanso, dalam konferensi EthCC9, memperbarui kemajuan terbaru tentang keamanan pasca kuantum Ethereum, menunjukkan bahwa komputer kuantum dapat menjadi ancaman nyata bagi algoritma tanda tangan ECDSA pada pertengahan tahun 2030-an. Ethereum saat ini telah menyelesaikan sekitar 20% dari persiapan untuk menghadapi kuantum dan berencana untuk mencapai ketahanan kuantum secara menyeluruh melalui pembaruan Lean Ethereum pada tahun 2028 hingga 2032.
Namun, tantangan teknis utama yang dihadapi saat ini adalah masalah ukuran tanda tangan. Misalnya, ukuran tanda tangan algoritma tanda tangan pasca kuantum yang paling ringan, Falcon, masih lebih dari 10 kali ukuran ECDSA, sehingga biaya gas untuk memverifikasi berbasis lattice di Solidity sangat tinggi. Oleh karena itu, tim riset telah menetapkan dua jalur teknologi inti:
Pertama, melalui abstraksi akun, memungkinkan pengguna untuk memperbarui algoritma tanda tangan dompet mereka menjadi solusi tahan kuantum, tanpa perlu mengubah protokol dasar;
Kedua, memperkenalkan LeanVM untuk menangani perhitungan hash yang kompleks, dan menggabungkan pembuktian nol-pengetahuan untuk memverifikasi kepemilikan frase pemulihan alamat, guna memastikan keamanan aset selama proses migrasi;
Antonio mengumumkan bahwa dia akan memimpin pertemuan dua mingguan ACD khusus pasca kuantum mulai Februari 2026. Saat ini, klien konsensus seperti Lighthouse dan Grandine telah meluncurkan jaringan pengujian pasca kuantum eksperimental.
Selain itu, gaya komunitas Bitcoin jelas lebih konservatif. Baru-baru ini, BIP360 yang masuk ke repositori BIPs mengusulkan jenis output baru P2MR (Pay-to-Merkle-Root). Salah satu tujuan desainnya adalah untuk menghapus pengeluaran jalur kunci yang rentan terhadap kuantum dalam Taproot, untuk memberi ruang struktur yang lebih ramah untuk kemungkinan migrasi tanda tangan pasca kuantum di masa depan.
Tentu saja, sebuah proposal yang masuk ke repositori BIPs tidak berarti bahwa itu telah membentuk konsensus komunitas, apalagi bahwa itu akan segera diadopsi. Oleh karena itu, hanya bisa dikatakan bahwa komunitas Bitcoin telah mulai melakukan diskusi proposal yang lebih konkret terkait dengan paparan kuantum dan perubahan tipe output potensial, yang juga sangat sesuai dengan gaya Bitcoin yang selalu mendefinisikan masalah dengan jelas terlebih dahulu, lalu sangat perlahan membentuk konsensus.
Perlu dicatat bahwa sudah pada tahun 2024, Institut Standar dan Teknologi Nasional AS (NIST) secara resmi menerbitkan tiga standar kriptografi pasca kuantum, yang berarti ekosistem blockchain memiliki tujuan migrasi yang jelas, tidak perlu lagi menunggu diskusi mana yang lebih baik dalam algoritma, implementasi teknik sebenarnya sudah dimulai.
Tiga, apa yang seharusnya dilakukan pengguna biasa?
Meskipun ancaman dari komputer kuantum adalah masalah yang akan datang bertahun-tahun kemudian, hal-hal di masa depan tidak berarti tidak perlu dikhawatirkan sekarang. Beberapa kebiasaan baik yang dibangun hari ini hampir tidak memerlukan biaya.
Pertama adalah menghindari penggunaan ulang alamat, ini juga merupakan langkah perlindungan diri yang paling langsung dan efektif.
Alasan ini seperti yang disebutkan di atas - jika Anda adalah pengguna rantai UTXO seperti Bitcoin, setiap kali Anda melakukan transaksi, kunci publik Anda akan terpapar di blockchain. Jadi, jika Anda selalu menggunakan alamat yang sama, kunci publik akan terpapar dalam jangka panjang. Begitu kekuatan kuantum matang, penyerang dapat dengan mudah menghitung kembali kunci pribadi Anda dari kunci publik Anda.
Saat ini, dompet utama seperti imToken sudah secara default menyediakan fitur dompet HD. Kebiasaan baik adalah menggunakan alamat baru untuk setiap transfer, jangan menggunakan satu alamat sebagai identifikasi permanen secara berulang. Dan bagi mereka yang belum pernah melakukan transaksi, kunci publik tidak pernah terpapar, sehingga ancaman kuantum saat ini hampir tidak berlaku.
Selanjutnya, perhatikan jalur peningkatan pasca kuantum dari dompet.
Jika Anda terutama menggunakan rantai model akun seperti Ethereum, maka fokusnya bukan pada mengganti alamat secara mekanis, tetapi pada dompet yang Anda gunakan dan rantai publik yang Anda tempati, apakah di masa depan mereka akan menyediakan jalur migrasi yang jelas.
Karena bagi rantai model akun, masalah yang lebih besar di era kuantum sering kali bukanlah paparan tunggal, tetapi ikatan jangka panjang antara akun aktif, sejarah kunci publik, identitas di blockchain, dan izin aplikasi. Ketika kita benar-benar memasuki jendela migrasi di masa depan, siapa yang akunnya lebih dapat ditingkatkan, dan siapa yang dompetnya dapat mengganti logika tanda tangan dengan lebih lancar, maka dia akan lebih aman.
Terakhir, dari sudut pandang kemanusiaan, bisa diprediksi bahwa seiring meningkatnya popularitas topik ini, semakin banyak dompet atau protokol yang mengklaim "keamanan kuantum" akan muncul di pasar. Kita harus waspada terhadap produk dompet, protokol, dan infrastruktur yang mengusung bendera "keamanan kuantum".
Menghadapi klaim semacam ini, yang perlu ditanyakan bukanlah salinan promosi, tetapi tiga pertanyaan yang lebih mendasar:
Apakah algoritma yang digunakan sesuai dengan standar yang telah ditetapkan oleh NIST?
Apakah keamanannya telah diaudit secara independen dan telah melalui verifikasi implementasi yang memadai?
Apakah klaim tentang keamanan kuantum yang dinyatakannya adalah migrasi tingkat rantai, peningkatan tingkat akun, atau hanya kemasan di tingkat aplikasi?
Bagaimanapun, keamanan pasca kuantum yang sebenarnya tidak hanya mencakup label sebuah aplikasi, tetapi juga seluruh jalur dari tanda tangan, verifikasi hingga kompatibilitas di blockchain.
Secara keseluruhan, ancaman komputasi kuantum terhadap blockchain memang ada, dan pentingnya makalah terbaru Google ini terletak pada fakta bahwa ia membawa ancaman dari teori yang jauh ke risiko yang dapat direncanakan.
Namun, ini tetap bukan sinyal bahwa "besok dompet akan diretas". Pemahaman yang lebih tepat adalah bahwa migrasi pasca kuantum sudah bukan lagi topik yang hanya milik dunia akademis, tetapi akan secara bertahap menjadi masalah nyata dalam peningkatan protokol, desain dompet, dan manajemen aset pengguna di tahun-tahun mendatang.
Ditulis di akhir
Bagi industri, yang benar-benar penting selanjutnya adalah bukan siapa yang pertama kali berteriak bahwa kuantum telah datang, tetapi siapa yang dapat merancang jalur migrasi dengan jelas terlebih dahulu.
Bagi pengguna, bukan berarti saat ini harus panik, tetapi terlebih dahulu membangun pemahaman dasar tentang risiko: aset mana yang terpapar lebih awal, tindakan mana yang akan memperbesar paparan, dan dompet mana serta rantai publik mana yang lebih mungkin menyediakan peningkatan yang mulus di masa depan.
Apa yang kita butuhkan adalah bertindak lebih awal, bukan terlalu cemas.
Mari kita saling mendukung.