


Seorang pelaku ancaman yang dikenal sebagai “Jinkusu” diduga menjual alat kejahatan siber yang dirancang untuk melewati pemeriksaan Kenali Pelanggan Anda (KYC) di bank dan platform kripto.
Alat tersebut menggunakan deepfake dan manipulasi suara untuk menipu sistem verifikasi KYC di platform keuangan, tulis pelacak kejahatan siber Dark Web Informer dalam sebuah pos X pada hari Minggu.
Perusahaan keamanan siber Vecert Analyzer menambahkan bahwa Jinkusu menggunakan AI untuk pertukaran wajah secara real-time melalui InsightFace untuk “transfer gerakan yang lancar,” bersama dengan modifikasi suara untuk menghindari biometrik.
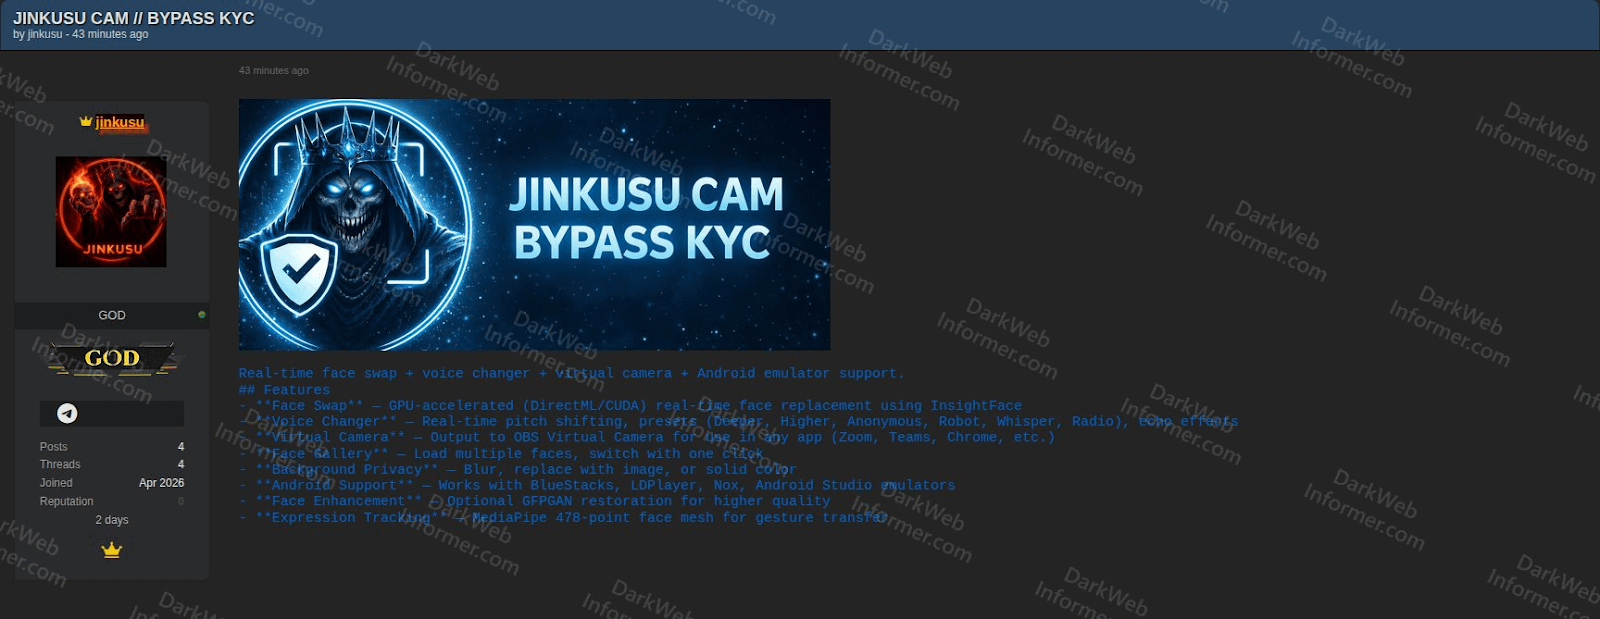 Sumber: Dark Web Informer
Munculnya alat deepfake adalah “peringatan” bagi industri, karena menyoroti kelemahan sistem verifikasi KYC, menurut Deddy Lavid, CEO platform keamanan blockchain Cyvers.
“Karena AI menurunkan hambatan untuk penipuan identitas sintetis, pintu depan akan selalu rentan,” kata Lavid kepada Cointelegraph, dengan mendesak platform untuk menerapkan pendekatan keamanan berlapis yang menggabungkan verifikasi identitas dengan pemantauan AI secara real-time.
AI dapat membobol sistem KYC dengan satu gambar
Kepala keamanan Binance, Jimmy Su, menyoroti meningkatnya ancaman teknologi deepfake sejak Mei 2023.
Ia memperingatkan bahwa peningkatan algoritma AI akan mampu membobol sistem identitas KYC dengan menggunakan satu gambar korban.
Paket penipuan baru ini juga memungkinkan penipu menjalankan scam percintaan, seperti “pig butchering,” tanpa pengetahuan teknis.
Investor kripto kehilangan $5,5 miliar pada 200.000 kasus penipuan pig butchering yang ditandai pada 2024.
Penipuan-sebagai-layanan mengancam investor kripto
Penulis paket penipuan baru tersebut, Jinkusu, diduga merupakan aktor ancaman yang sama dengan yang merilis phishing kit Starkiller pada Februari 2026.
Tidak seperti phishing kit tradisional berbasis HTML, Starkiller membuat reverse proxy real-time dengan membuat browser Chrome tanpa kepala di dalam kontainer Docker, memuat halaman login asli dari merek target, lalu meneruskan semua input pengguna, termasuk login dan kata sandi, kepada aktor ancaman, jelas platform keamanan siber Abnormal, dalam laporan 19 Februari.
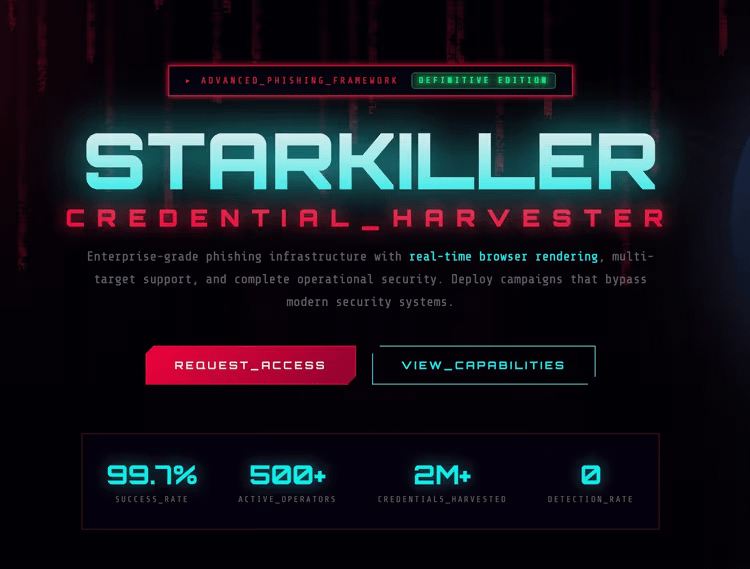 Malware phishing-as-a-service Starkiller. Sumber: Abnormal.ai
Meskipun kerugian akibat serangan phishing kripto turun 83% pada 2025, skrip perampas dompet kripto berbahaya tetap aktif dan malware baru terus bermunculan, kata Scam Sniffer dalam laporan Januari.
Majalah: Semua orang membenci GPT-5, AI menunjukkan media sosial tidak bisa diperbaiki