
#trezor
trezor
56,905 penayangan
243 Berdiskusi
Populer
Terbaru

·
--
Dompet hardware disusupi chip mata-mata — dan satu unitnya dibeli lewat Tokopedia.
Fakta: Trezor mengonfirmasi 12 November ada 3 unit Trezor Safe 5 yang berisi papan sirkuit tambahan di antara board utama dan layar. Papan itu menyalin semua yang tampil di layar — termasuk recovery phrase — lalu mengirimnya terenkripsi ke server penyerang lewat jaringan seluler. Ketiganya dibeli dari reseller Malaysia CryptoBilis antara 20 Agustus–23 September 2026, lewat toko Tokopedia/Shopee mereka dan langsung. Trezor merilis firmware 2.13.1 pada 11 November yang membuat implan itu tidak bisa merekam lagi, memangkas jaringan reseller sekitar 80%, dan menawarkan penggantian gratis. Sejauh ini Trezor bilang belum ada laporan dana hilang. Vendor yang sama juga ada di balik pencurian lebih dari 86 juta dolar dari dompet Ledger bulan lalu.
Opiniku: ini pengingat keras soal rantai pasok — dompet hardware itu seaman tempat belinya. Update firmware tidak melindungi phrase yang sudah sempat tercuri sebelum update, jadi kalau kamu beli dari CryptoBilis di periode itu, pindahkan dana ke dompet baru dengan seed baru, jangan cuma update. Ke depan, beli dompet hardware langsung dari toko resmi produsennya.
Yang aku pantau selanjutnya: hasil investigasi Trezor bersama SEAL 911 — apakah implan muncul di luar CryptoBilis atau di model lain.
Pernah beli dompet hardware dari marketplace? Cek lagi asal tokomu.
Bukan nasihat finansial — DYOR selalu.
#KeamananKripto #Trezor #DompetHardware
Dompet hardware disusupi chip mata-mata — dan satu unitnya dibeli lewat Tokopedia.
Fakta: Trezor mengonfirmasi 12 November ada 3 unit Trezor Safe 5 yang berisi papan sirkuit tambahan di antara board utama dan layar. Papan itu menyalin semua yang tampil di layar — termasuk recovery phrase — lalu mengirimnya terenkripsi ke server penyerang lewat jaringan seluler. Ketiganya dibeli dari reseller Malaysia CryptoBilis antara 20 Agustus–23 September 2026, lewat toko Tokopedia/Shopee mereka dan langsung. Trezor merilis firmware 2.13.1 pada 11 November yang membuat implan itu tidak bisa merekam lagi, memangkas jaringan reseller sekitar 80%, dan menawarkan penggantian gratis. Sejauh ini Trezor bilang belum ada laporan dana hilang. Vendor yang sama juga ada di balik pencurian lebih dari 86 juta dolar dari dompet Ledger bulan lalu.
Opiniku: ini pengingat keras soal rantai pasok — dompet hardware itu seaman tempat belinya. Update firmware tidak melindungi phrase yang sudah sempat tercuri sebelum update, jadi kalau kamu beli dari CryptoBilis di periode itu, pindahkan dana ke dompet baru dengan seed baru, jangan cuma update. Ke depan, beli dompet hardware langsung dari toko resmi produsennya.
Yang aku pantau selanjutnya: hasil investigasi Trezor bersama SEAL 911 — apakah implan muncul di luar CryptoBilis atau di model lain.
Pernah beli dompet hardware dari marketplace? Cek lagi asal tokomu.
Bukan nasihat finansial — DYOR selalu.
#KeamananKripto #Trezor #DompetHardware
Fakta: Trezor mengonfirmasi 12 November ada 3 unit Trezor Safe 5 yang berisi papan sirkuit tambahan di antara board utama dan layar. Papan itu menyalin semua yang tampil di layar — termasuk recovery phrase — lalu mengirimnya terenkripsi ke server penyerang lewat jaringan seluler. Ketiganya dibeli dari reseller Malaysia CryptoBilis antara 20 Agustus–23 September 2026, lewat toko Tokopedia/Shopee mereka dan langsung. Trezor merilis firmware 2.13.1 pada 11 November yang membuat implan itu tidak bisa merekam lagi, memangkas jaringan reseller sekitar 80%, dan menawarkan penggantian gratis. Sejauh ini Trezor bilang belum ada laporan dana hilang. Vendor yang sama juga ada di balik pencurian lebih dari 86 juta dolar dari dompet Ledger bulan lalu.
Opiniku: ini pengingat keras soal rantai pasok — dompet hardware itu seaman tempat belinya. Update firmware tidak melindungi phrase yang sudah sempat tercuri sebelum update, jadi kalau kamu beli dari CryptoBilis di periode itu, pindahkan dana ke dompet baru dengan seed baru, jangan cuma update. Ke depan, beli dompet hardware langsung dari toko resmi produsennya.
Yang aku pantau selanjutnya: hasil investigasi Trezor bersama SEAL 911 — apakah implan muncul di luar CryptoBilis atau di model lain.
Pernah beli dompet hardware dari marketplace? Cek lagi asal tokomu.
Bukan nasihat finansial — DYOR selalu.
#KeamananKripto #Trezor #DompetHardware
72
🚨 WASPADA! 3 HARDWARE WALLET TREZOR DITEMUKAN MEMILIKI KOMPONEN BERBAHAYA!
Ada berita penting yang perlu diketahui komunitas crypto.
Pada 12 November 2026, Trezor mengumumkan hasil investigasi terhadap perangkat Trezor Safe 5 yang dijual melalui reseller CryptoBilis.
🔍 Apa yang ditemukan?
1. Tiga perangkat ditemukan memiliki komponen tambahan yang mencurigakan.
2. Komponen tersebut dapat merekam informasi yang tampil di layar perangkat, termasuk recovery phrase.
3. Trezor telah merilis pembaruan firmware untuk menangkal implan yang ditemukan.
4. Sejauh ini, kasus yang dikonfirmasi terbatas pada perangkat Safe 5 dari reseller tersebut.
⚠️ PELAJARAN PENTING UNTUK INVESTOR CRYPTO:
Jangan hanya memperhatikan keamanan exchange. Keamanan wallet pribadi dan tempat membeli perangkat penyimpanan crypto juga sangat penting.
Ingat:
JANGAN PERNAH membagikan recovery phrase kepada siapa pun!
🔥 PERTANYAAN UNTUK KOMUNITAS:
Menurut kalian, apakah membeli hardware wallet langsung dari situs resmi lebih aman daripada melalui reseller?
Bagikan pendapat kalian di kolom komentar!
$BTC $ETH
#CryptoSecurity #Trezor #CryptoNews #BinanceSquare
Sumber: Pengumuman resmi Trezor, 12 November 2026.
🚨 WASPADA! 3 HARDWARE WALLET TREZOR DITEMUKAN MEMILIKI KOMPONEN BERBAHAYA!
Ada berita penting yang perlu diketahui komunitas crypto.
Pada 12 November 2026, Trezor mengumumkan hasil investigasi terhadap perangkat Trezor Safe 5 yang dijual melalui reseller CryptoBilis.
🔍 Apa yang ditemukan?
1. Tiga perangkat ditemukan memiliki komponen tambahan yang mencurigakan.
2. Komponen tersebut dapat merekam informasi yang tampil di layar perangkat, termasuk recovery phrase.
3. Trezor telah merilis pembaruan firmware untuk menangkal implan yang ditemukan.
4. Sejauh ini, kasus yang dikonfirmasi terbatas pada perangkat Safe 5 dari reseller tersebut.
⚠️ PELAJARAN PENTING UNTUK INVESTOR CRYPTO:
Jangan hanya memperhatikan keamanan exchange. Keamanan wallet pribadi dan tempat membeli perangkat penyimpanan crypto juga sangat penting.
Ingat:
JANGAN PERNAH membagikan recovery phrase kepada siapa pun!
🔥 PERTANYAAN UNTUK KOMUNITAS:
Menurut kalian, apakah membeli hardware wallet langsung dari situs resmi lebih aman daripada melalui reseller?
Bagikan pendapat kalian di kolom komentar!
$BTC $ETH
#CryptoSecurity #Trezor #CryptoNews #BinanceSquare
Sumber: Pengumuman resmi Trezor, 12 November 2026.
Ada berita penting yang perlu diketahui komunitas crypto.
Pada 12 November 2026, Trezor mengumumkan hasil investigasi terhadap perangkat Trezor Safe 5 yang dijual melalui reseller CryptoBilis.
🔍 Apa yang ditemukan?
1. Tiga perangkat ditemukan memiliki komponen tambahan yang mencurigakan.
2. Komponen tersebut dapat merekam informasi yang tampil di layar perangkat, termasuk recovery phrase.
3. Trezor telah merilis pembaruan firmware untuk menangkal implan yang ditemukan.
4. Sejauh ini, kasus yang dikonfirmasi terbatas pada perangkat Safe 5 dari reseller tersebut.
⚠️ PELAJARAN PENTING UNTUK INVESTOR CRYPTO:
Jangan hanya memperhatikan keamanan exchange. Keamanan wallet pribadi dan tempat membeli perangkat penyimpanan crypto juga sangat penting.
Ingat:
JANGAN PERNAH membagikan recovery phrase kepada siapa pun!
🔥 PERTANYAAN UNTUK KOMUNITAS:
Menurut kalian, apakah membeli hardware wallet langsung dari situs resmi lebih aman daripada melalui reseller?
Bagikan pendapat kalian di kolom komentar!
$BTC $ETH
#CryptoSecurity #Trezor #CryptoNews #BinanceSquare
Sumber: Pengumuman resmi Trezor, 12 November 2026.
1
58

·
--
Lihat terjemahan
你买来防贼的钱包,里面藏了窃听器
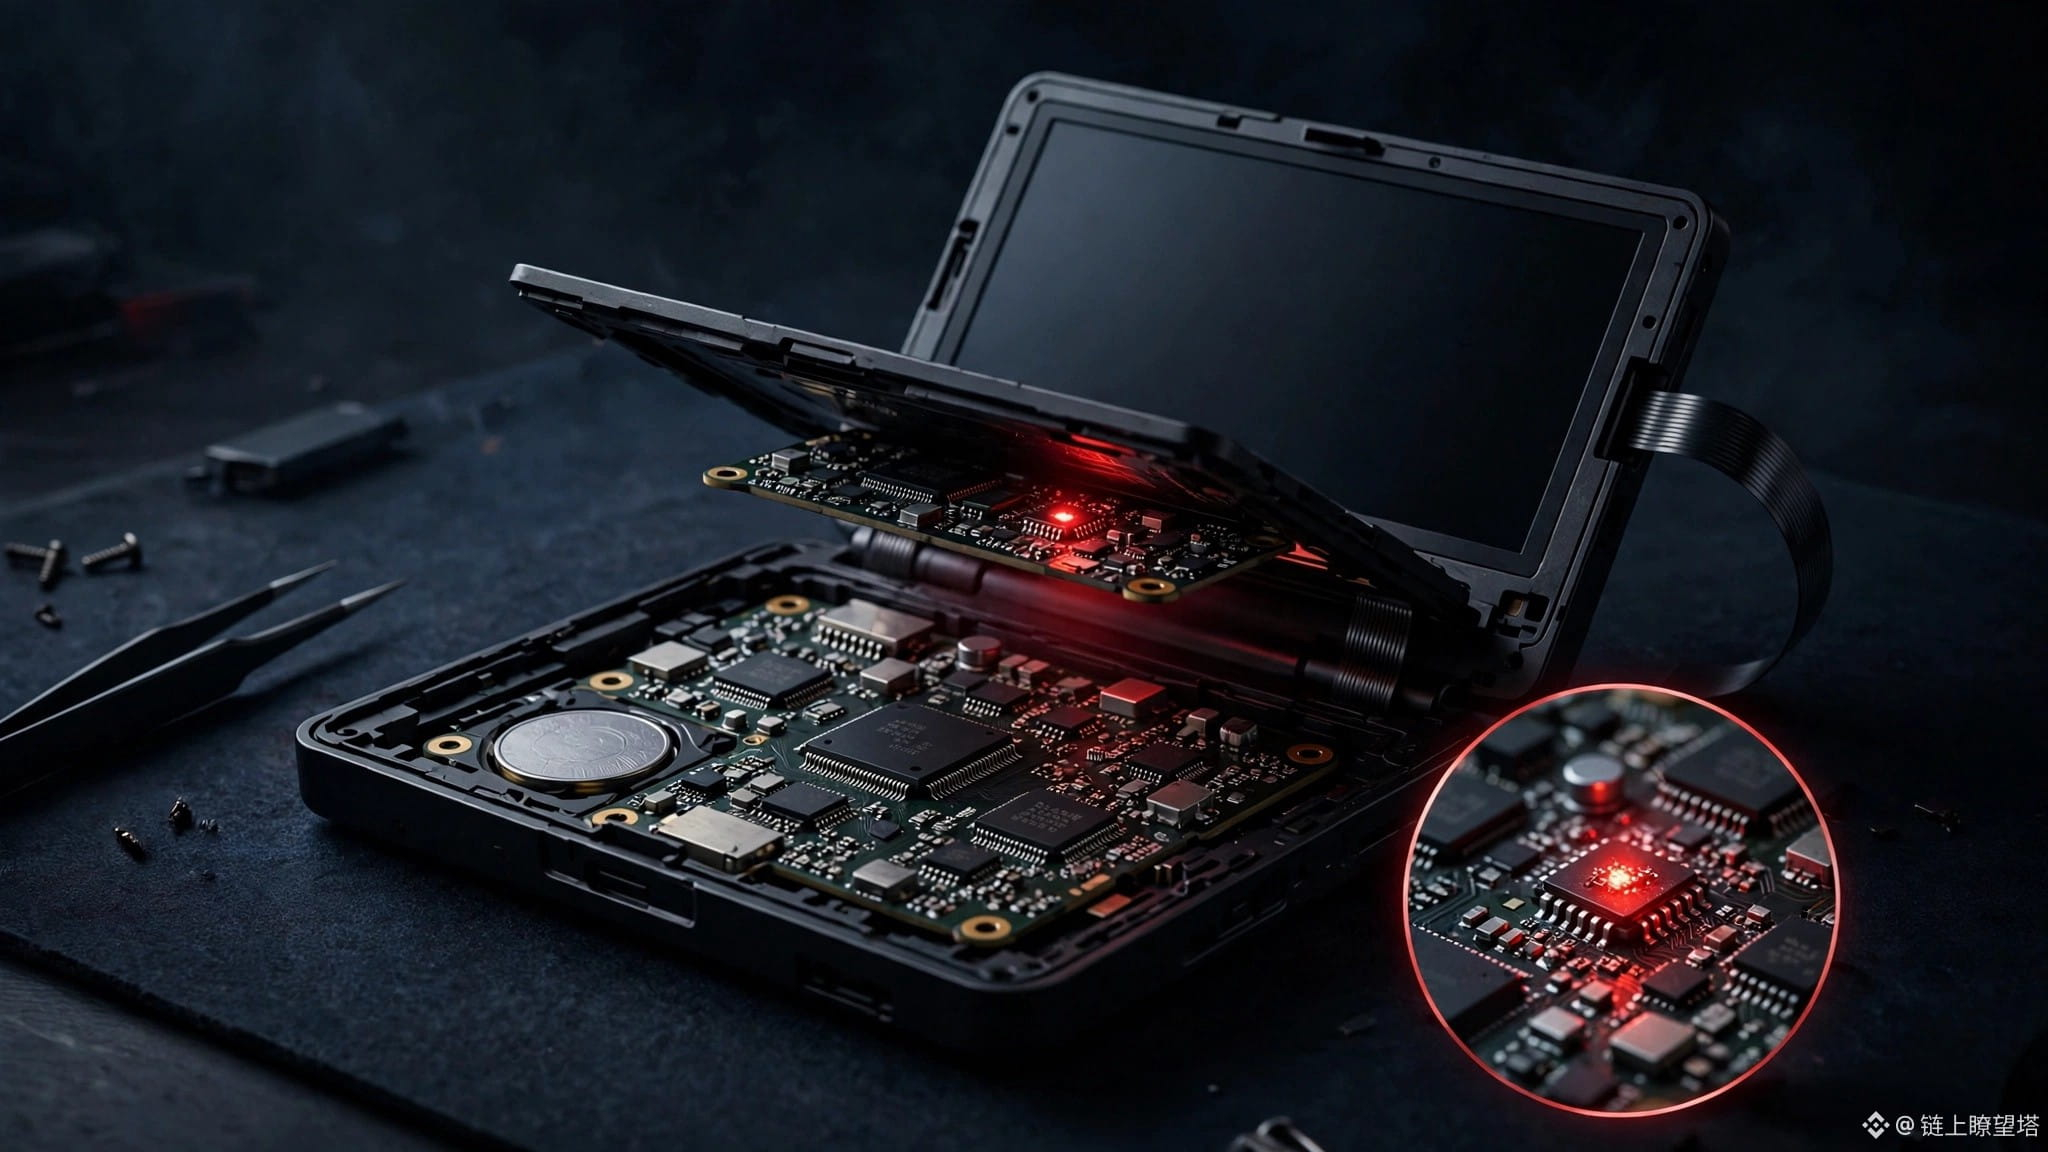
Trezor 11月12日官方实锤:3台Safe 5被人塞了硬件植入。一块夹在主板和屏幕之间的电路板,屏幕上显示什么它就抄什么,助记词也不例外,抄完走蜂窝网络直接发给攻击者。三台全出自东南亚经销商CryptoBilis,8月20日到9月23日之间买的,Tokopedia、Shopee上都有卖。48个买家找上门,目前确认3台,暂时没人报丢币。
11月11日的固件2.13.1能让这批植入失效,但Trezor自己承认:之前被抄走的助记词救不回来,中招的赶紧把币挪到新钱包、换新助记词。经销商网络直接砍掉80%。
说白了,硬件钱包卖的就是"离线=安全",结果最危险的一环不是黑客技术多牛,是你拆塑封之前就有人动过手脚。Ledger十月刚出事,同一家经销商,现在Trezor也中招——这不是个案,是整个经销商链条的信任危机。钱包这东西,官网直邮才是底线,图便宜走第三方,省下的那点钱,搞不好就是你的全部身家。
#Trezor #硬件钱包 #供应链攻击 #加密安全
你买来防贼的钱包,里面藏了窃听器
Trezor 11月12日官方实锤:3台Safe 5被人塞了硬件植入。一块夹在主板和屏幕之间的电路板,屏幕上显示什么它就抄什么,助记词也不例外,抄完走蜂窝网络直接发给攻击者。三台全出自东南亚经销商CryptoBilis,8月20日到9月23日之间买的,Tokopedia、Shopee上都有卖。48个买家找上门,目前确认3台,暂时没人报丢币。
11月11日的固件2.13.1能让这批植入失效,但Trezor自己承认:之前被抄走的助记词救不回来,中招的赶紧把币挪到新钱包、换新助记词。经销商网络直接砍掉80%。
说白了,硬件钱包卖的就是"离线=安全",结果最危险的一环不是黑客技术多牛,是你拆塑封之前就有人动过手脚。Ledger十月刚出事,同一家经销商,现在Trezor也中招——这不是个案,是整个经销商链条的信任危机。钱包这东西,官网直邮才是底线,图便宜走第三方,省下的那点钱,搞不好就是你的全部身家。
#Trezor #硬件钱包 #供应链攻击 #加密安全
Trezor 11月12日官方实锤:3台Safe 5被人塞了硬件植入。一块夹在主板和屏幕之间的电路板,屏幕上显示什么它就抄什么,助记词也不例外,抄完走蜂窝网络直接发给攻击者。三台全出自东南亚经销商CryptoBilis,8月20日到9月23日之间买的,Tokopedia、Shopee上都有卖。48个买家找上门,目前确认3台,暂时没人报丢币。
11月11日的固件2.13.1能让这批植入失效,但Trezor自己承认:之前被抄走的助记词救不回来,中招的赶紧把币挪到新钱包、换新助记词。经销商网络直接砍掉80%。
说白了,硬件钱包卖的就是"离线=安全",结果最危险的一环不是黑客技术多牛,是你拆塑封之前就有人动过手脚。Ledger十月刚出事,同一家经销商,现在Trezor也中招——这不是个案,是整个经销商链条的信任危机。钱包这东西,官网直邮才是底线,图便宜走第三方,省下的那点钱,搞不好就是你的全部身家。
#Trezor #硬件钱包 #供应链攻击 #加密安全
86

·
--
Artikel
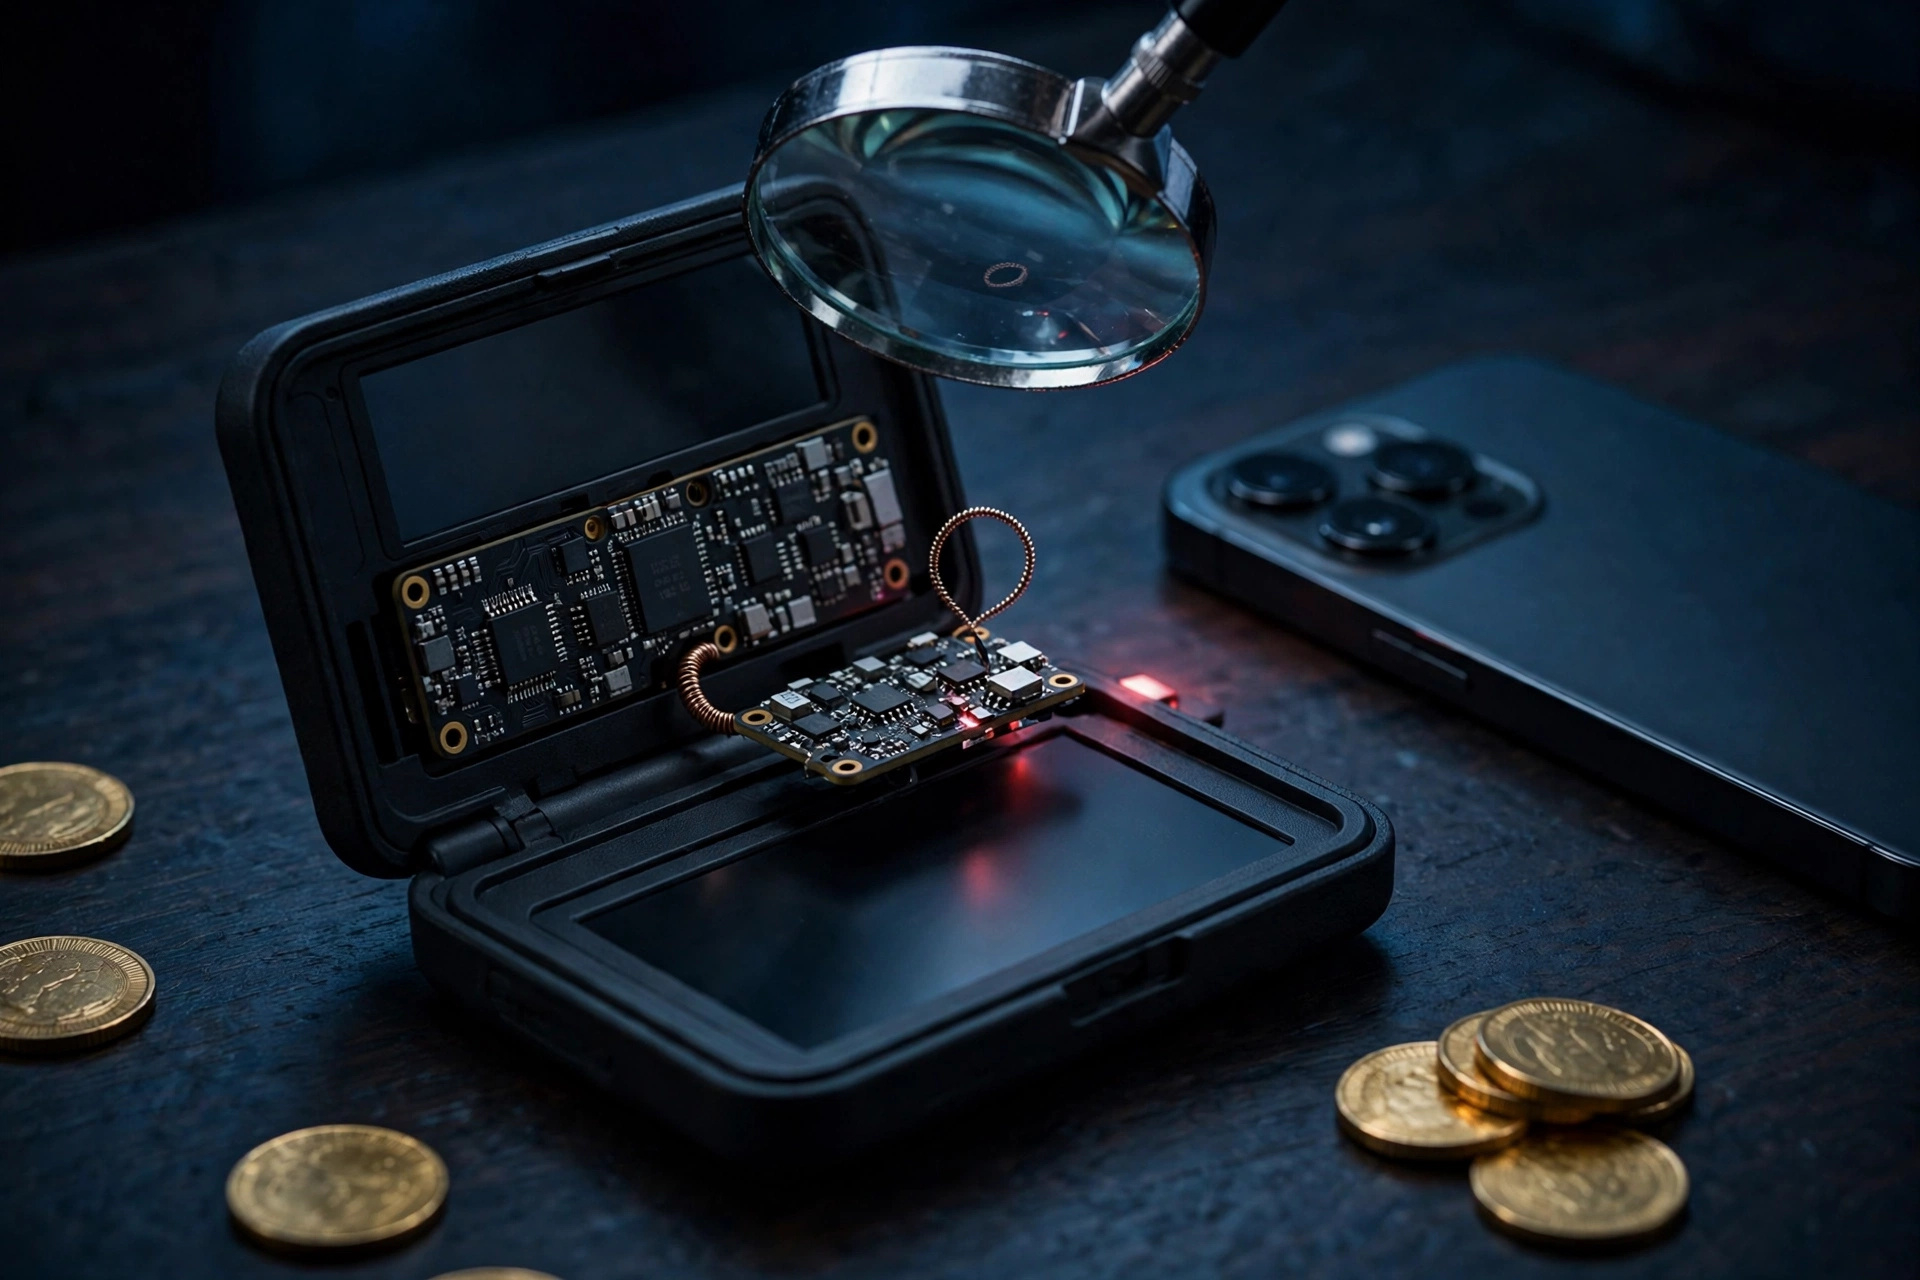
Trezor mengonfirmasi: tiga unit Safe 5 memang memiliki chip pencuri frasa pemulihanPada 12 November, Trezor mengumumkan hasil penyelidikan laboratorium. Pada 30 Oktober, kami pernah menulis tentang hal ini. Saat itu, baru ada kecurigaan dari seorang pembeli di Indonesia: sebuah Safe 5 memiliki papan sirkuit tambahan dengan modul ponsel. Mekanismenya belum terkonfirmasi dan belum ada laporan kehilangan uang. Kini hasilnya sudah keluar: chip implan seperti ini dipastikan terpasang di tiga unit Safe 5. Semuanya dibeli antara 20 Agustus dan 23 September tahun ini dari distributor yang sama, CryptoBilis, melalui toko miliknya sendiri maupun toko di Tokopedia dan Shopee.
Chip tersebut diselipkan di antara papan utama dan layar. Firmware bawaan dompet dan chip keamanannya sama sekali tidak diubah, sehingga pemeriksaan keaslian tidak dapat mendeteksinya. Chip itu mengawasi layar dan menyalin frasa pemulihan yang ditampilkan saat dompet dibuat, frasa pemulihan yang dimasukkan saat memulihkan dompet, serta frasa sandi yang pernah muncul di layar. Setelah dienkripsi, data itu dikirim ke server penyerang melalui sinyal ponsel. Kabar baiknya, hingga kini pemilik ketiga perangkat tersebut belum melaporkan kehilangan uang. Trezor juga mengatakan bahwa cara ini serupa dengan yang digunakan pada perangkat Ledger yang ditemukan sebelumnya, hanya saja kali ini chipnya dipasang di layar Safe 5.
Trezor mengonfirmasi: tiga unit Safe 5 memang memiliki chip pencuri frasa pemulihan
Pada 12 November, Trezor mengumumkan hasil penyelidikan laboratorium. Pada 30 Oktober, kami pernah menulis tentang hal ini. Saat itu, baru ada kecurigaan dari seorang pembeli di Indonesia: sebuah Safe 5 memiliki papan sirkuit tambahan dengan modul ponsel. Mekanismenya belum terkonfirmasi dan belum ada laporan kehilangan uang. Kini hasilnya sudah keluar: chip implan seperti ini dipastikan terpasang di tiga unit Safe 5. Semuanya dibeli antara 20 Agustus dan 23 September tahun ini dari distributor yang sama, CryptoBilis, melalui toko miliknya sendiri maupun toko di Tokopedia dan Shopee.
Chip tersebut diselipkan di antara papan utama dan layar. Firmware bawaan dompet dan chip keamanannya sama sekali tidak diubah, sehingga pemeriksaan keaslian tidak dapat mendeteksinya. Chip itu mengawasi layar dan menyalin frasa pemulihan yang ditampilkan saat dompet dibuat, frasa pemulihan yang dimasukkan saat memulihkan dompet, serta frasa sandi yang pernah muncul di layar. Setelah dienkripsi, data itu dikirim ke server penyerang melalui sinyal ponsel. Kabar baiknya, hingga kini pemilik ketiga perangkat tersebut belum melaporkan kehilangan uang. Trezor juga mengatakan bahwa cara ini serupa dengan yang digunakan pada perangkat Ledger yang ditemukan sebelumnya, hanya saja kali ini chipnya dipasang di layar Safe 5.
Chip tersebut diselipkan di antara papan utama dan layar. Firmware bawaan dompet dan chip keamanannya sama sekali tidak diubah, sehingga pemeriksaan keaslian tidak dapat mendeteksinya. Chip itu mengawasi layar dan menyalin frasa pemulihan yang ditampilkan saat dompet dibuat, frasa pemulihan yang dimasukkan saat memulihkan dompet, serta frasa sandi yang pernah muncul di layar. Setelah dienkripsi, data itu dikirim ke server penyerang melalui sinyal ponsel. Kabar baiknya, hingga kini pemilik ketiga perangkat tersebut belum melaporkan kehilangan uang. Trezor juga mengatakan bahwa cara ini serupa dengan yang digunakan pada perangkat Ledger yang ditemukan sebelumnya, hanya saja kali ini chipnya dipasang di layar Safe 5.
11
·
--
Bullish
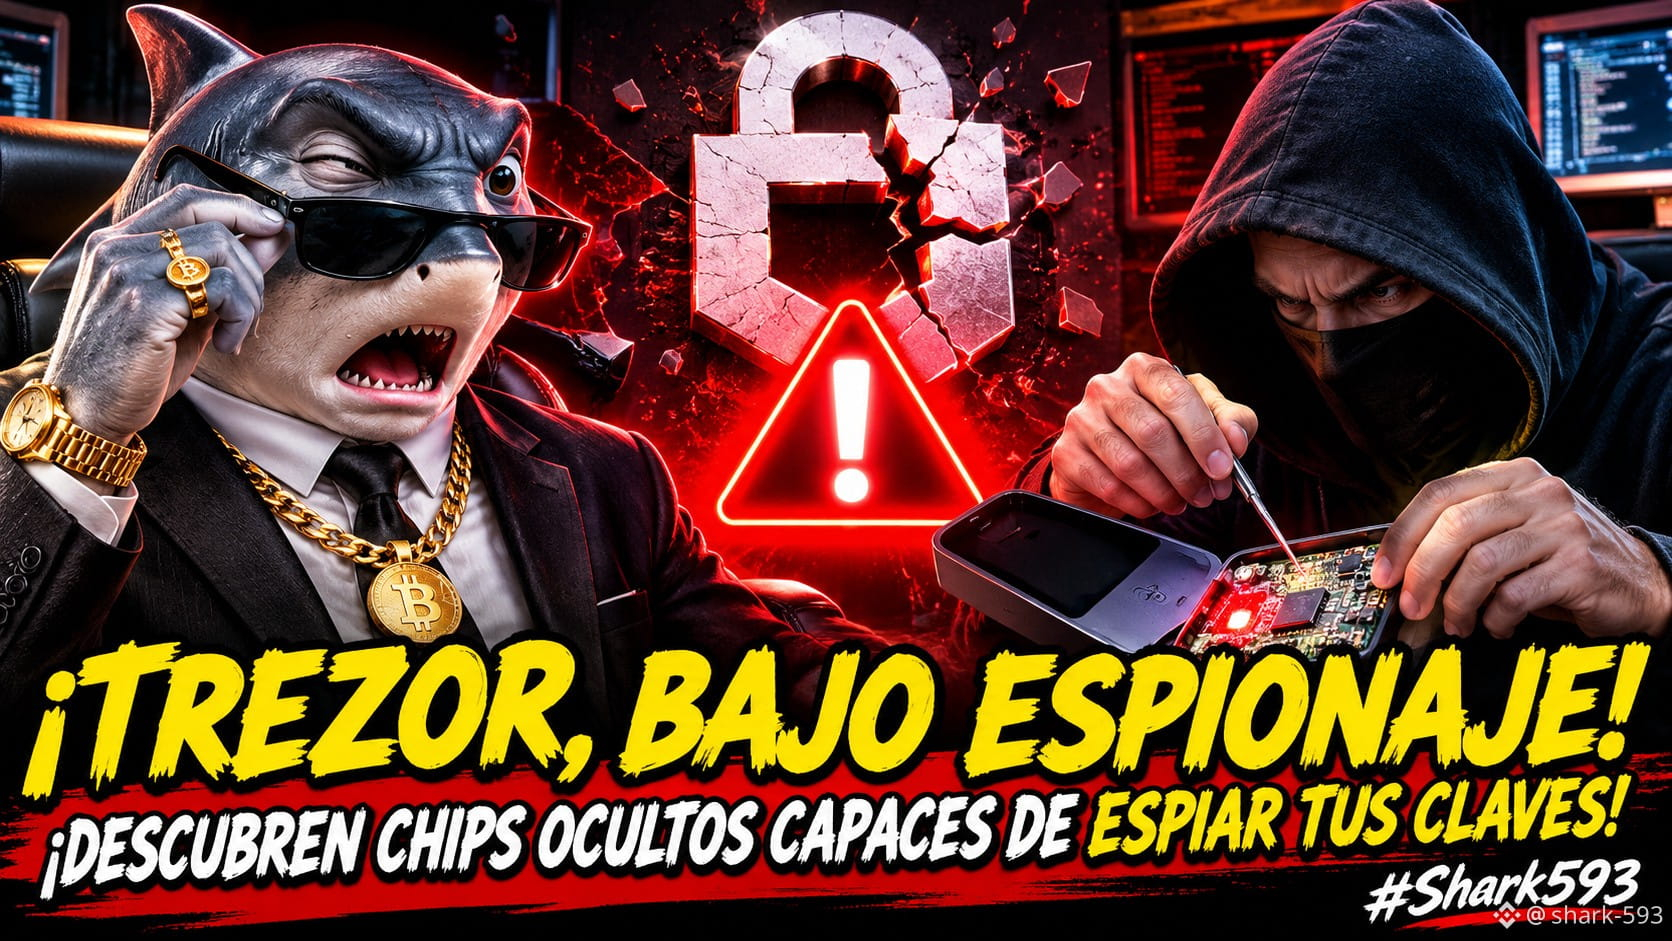
🚨🚨 DOMPETMU TERNYATA BOM MATA-MATA! 🚨🚨
CHIP TERSEMBUNYI DITEMUKAN, MAMPU MENCURI KUNCI KRIPTOMU.
Ancaman itu bukan berasal dari situs palsu atau tautan mencurigakan. Ancaman itu tersembunyi di dalam dompet itu sendiri!
Produsen Trezor mengonfirmasi penemuan komponen elektronik tanpa izin di tiga perangkat fisik Safe 5 yang dijual oleh mantan distributornya bernama CryptoBilis.
Perangkat-perangkat itu telah dimodifikasi dengan papan tambahan yang tersembunyi di antara layar dan sirkuit utama. Menurut penyelidikan, komponen ini dapat menangkap informasi yang ditampilkan di layar, termasuk kata-kata pemulihan dompet.
Artinya, perangkat yang dirancang untuk melindungi kripto bisa berubah menjadi alat untuk membahayakan akses ke dana.
Trezor mengonfirmasi ada tiga unit yang terdampak dan menyatakan bahwa mereka tidak menemukan implan serupa pada perangkat dari distributor lain. Hingga saat ini, belum ada kerugian dana pelanggan terkait kasus-kasus ini yang terkonfirmasi.
Perusahaan menyarankan pengguna yang terdampak untuk memindahkan aset mereka ke dompet baru dengan frasa pemulihan yang sepenuhnya berbeda.
Peringatan yang meresahkan bagi seluruh pasar! Memiliki dompet fisik saja tidak cukup: penting juga untuk mengetahui asal-usulnya dan apakah seseorang telah memanipulasinya sebelum sampai ke tanganmu.
Apakah kamu masih akan memercayakan kriptomu kepada dompet fisik setelah mengetahui hal seperti ini?
#shark593 #Shark593News #Trezor #ciberseguridad #Criptomonedas
🚨🚨 DOMPETMU TERNYATA BOM MATA-MATA! 🚨🚨
CHIP TERSEMBUNYI DITEMUKAN, MAMPU MENCURI KUNCI KRIPTOMU.
Ancaman itu bukan berasal dari situs palsu atau tautan mencurigakan. Ancaman itu tersembunyi di dalam dompet itu sendiri!
Produsen Trezor mengonfirmasi penemuan komponen elektronik tanpa izin di tiga perangkat fisik Safe 5 yang dijual oleh mantan distributornya bernama CryptoBilis.
Perangkat-perangkat itu telah dimodifikasi dengan papan tambahan yang tersembunyi di antara layar dan sirkuit utama. Menurut penyelidikan, komponen ini dapat menangkap informasi yang ditampilkan di layar, termasuk kata-kata pemulihan dompet.
Artinya, perangkat yang dirancang untuk melindungi kripto bisa berubah menjadi alat untuk membahayakan akses ke dana.
Trezor mengonfirmasi ada tiga unit yang terdampak dan menyatakan bahwa mereka tidak menemukan implan serupa pada perangkat dari distributor lain. Hingga saat ini, belum ada kerugian dana pelanggan terkait kasus-kasus ini yang terkonfirmasi.
Perusahaan menyarankan pengguna yang terdampak untuk memindahkan aset mereka ke dompet baru dengan frasa pemulihan yang sepenuhnya berbeda.
Peringatan yang meresahkan bagi seluruh pasar! Memiliki dompet fisik saja tidak cukup: penting juga untuk mengetahui asal-usulnya dan apakah seseorang telah memanipulasinya sebelum sampai ke tanganmu.
Apakah kamu masih akan memercayakan kriptomu kepada dompet fisik setelah mengetahui hal seperti ini?
#shark593 #Shark593News #Trezor #ciberseguridad #Criptomonedas
CHIP TERSEMBUNYI DITEMUKAN, MAMPU MENCURI KUNCI KRIPTOMU.
Ancaman itu bukan berasal dari situs palsu atau tautan mencurigakan. Ancaman itu tersembunyi di dalam dompet itu sendiri!
Produsen Trezor mengonfirmasi penemuan komponen elektronik tanpa izin di tiga perangkat fisik Safe 5 yang dijual oleh mantan distributornya bernama CryptoBilis.
Perangkat-perangkat itu telah dimodifikasi dengan papan tambahan yang tersembunyi di antara layar dan sirkuit utama. Menurut penyelidikan, komponen ini dapat menangkap informasi yang ditampilkan di layar, termasuk kata-kata pemulihan dompet.
Artinya, perangkat yang dirancang untuk melindungi kripto bisa berubah menjadi alat untuk membahayakan akses ke dana.
Trezor mengonfirmasi ada tiga unit yang terdampak dan menyatakan bahwa mereka tidak menemukan implan serupa pada perangkat dari distributor lain. Hingga saat ini, belum ada kerugian dana pelanggan terkait kasus-kasus ini yang terkonfirmasi.
Perusahaan menyarankan pengguna yang terdampak untuk memindahkan aset mereka ke dompet baru dengan frasa pemulihan yang sepenuhnya berbeda.
Peringatan yang meresahkan bagi seluruh pasar! Memiliki dompet fisik saja tidak cukup: penting juga untuk mengetahui asal-usulnya dan apakah seseorang telah memanipulasinya sebelum sampai ke tanganmu.
Apakah kamu masih akan memercayakan kriptomu kepada dompet fisik setelah mengetahui hal seperti ini?
#shark593 #Shark593News #Trezor #ciberseguridad #Criptomonedas
253
·
--
Penilaian Jin Zhu: Beli dompet perangkat keras hanya dari situs resmi atau toko resmi. Jangan tergiur toko pihak ketiga yang menawarkan harga lebih murah. Kali ini bukan sekadar menakut-nakuti—Trezor sendiri yang mengonfirmasinya.
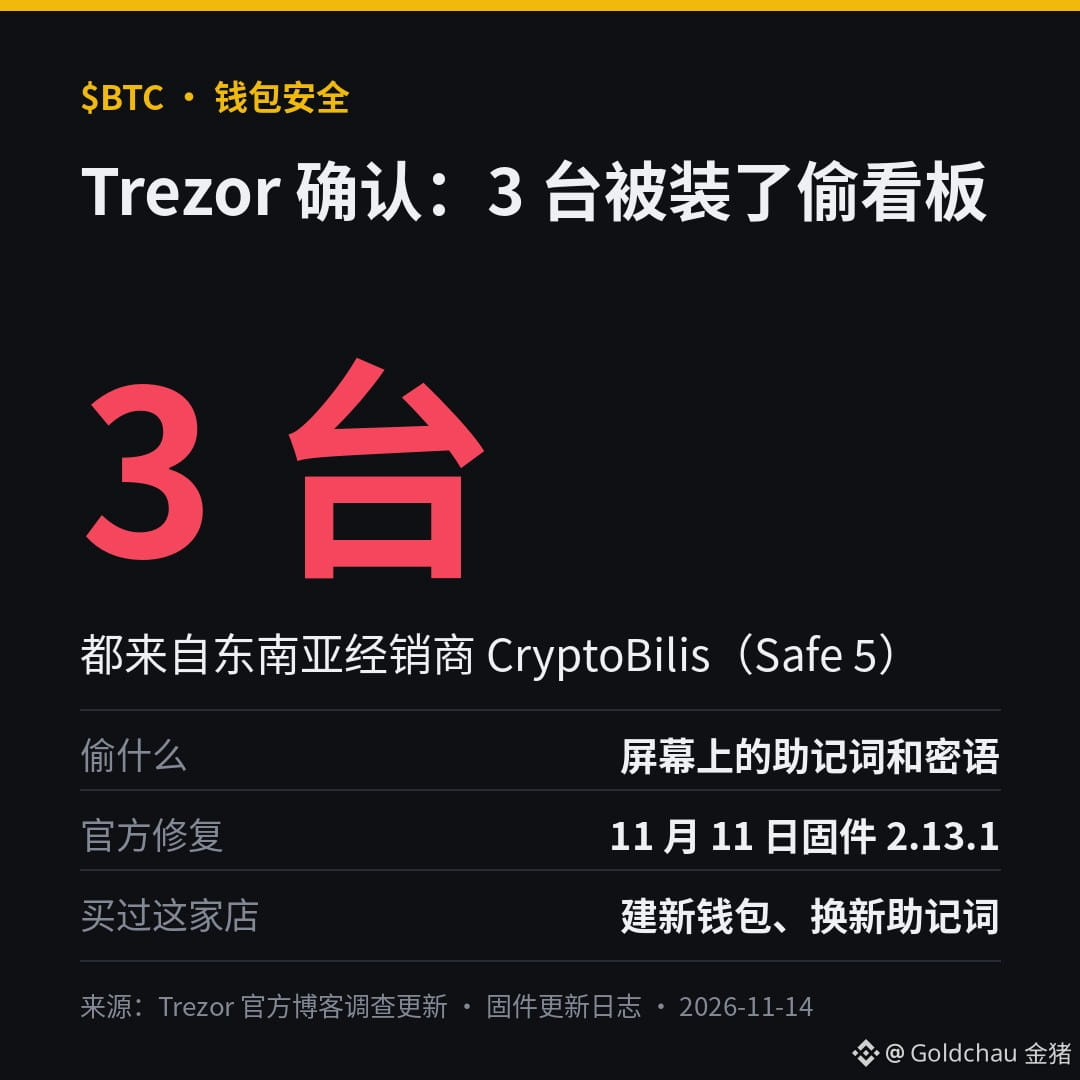
Pembaruan investigasi resmi Trezor: Dari Trezor Safe 5 yang dijual oleh distributor Asia Tenggara CryptoBilis, dipastikan 3 unit telah dipasangi papan sirkuit tambahan.
Papan ini diselipkan di antara papan utama dan layar, dan hanya «mengintip»: saat frasa pemulihan muncul di layar atau Anda memasukkan frasa sandi, papan itu menyimpannya lalu mengirimkannya kepada penyerang melalui jaringan ponsel. Firmware dan chip keamanannya tidak diubah, sehingga saat dinyalakan perangkat tampak berfungsi normal.
Tindakan resmi: Pada 11 November, Trezor merilis firmware 2.13.1 agar papan yang ditanamkan pada unit-unit ini tidak dapat menangkap data baru; jaringan distributornya dipangkas sekitar 80%.
Poin penting: Pembaruan firmware tidak bisa melindungi frasa pemulihan yang sudah dicuri sebelumnya. Jika Anda membeli dari toko ini, Trezor menyarankan untuk langsung membuat dompet baru, mengganti frasa pemulihan, memindahkan koin ke dompet baru, dan menghubungi layanan pelanggan resmi untuk mendapatkan perangkat pengganti.
Sejauh ini, pihak resmi menyatakan belum ada laporan pengguna kehilangan koin. Masalah serupa juga tidak ditemukan pada distributor lain maupun model lain.
Yang saya lakukan sederhana: jika asal-usul dompet tidak jelas, anggap saja dompet itu sudah tidak aman. Saat $BTC $ETH turun, semua orang sibuk mencari peluang beli di harga rendah. Pastikan dulu koin Anda benar-benar hanya berada dalam kendali Anda sendiri.
Di mana Anda membeli dompet perangkat keras yang digunakan sekarang, dan bagaimana Anda menyimpan frasa pemulihannya?
#硬件钱包 #钱包安全 #Trezor #BTC
Sumber: Pembaruan investigasi di blog resmi Trezor dan catatan rilis firmware. DYOR; ini bukan saran investasi.
Penilaian Jin Zhu: Beli dompet perangkat keras hanya dari situs resmi atau toko resmi. Jangan tergiur toko pihak ketiga yang menawarkan harga lebih murah. Kali ini bukan sekadar menakut-nakuti—Trezor sendiri yang mengonfirmasinya.
Pembaruan investigasi resmi Trezor: Dari Trezor Safe 5 yang dijual oleh distributor Asia Tenggara CryptoBilis, dipastikan 3 unit telah dipasangi papan sirkuit tambahan.
Papan ini diselipkan di antara papan utama dan layar, dan hanya «mengintip»: saat frasa pemulihan muncul di layar atau Anda memasukkan frasa sandi, papan itu menyimpannya lalu mengirimkannya kepada penyerang melalui jaringan ponsel. Firmware dan chip keamanannya tidak diubah, sehingga saat dinyalakan perangkat tampak berfungsi normal.
Tindakan resmi: Pada 11 November, Trezor merilis firmware 2.13.1 agar papan yang ditanamkan pada unit-unit ini tidak dapat menangkap data baru; jaringan distributornya dipangkas sekitar 80%.
Poin penting: Pembaruan firmware tidak bisa melindungi frasa pemulihan yang sudah dicuri sebelumnya. Jika Anda membeli dari toko ini, Trezor menyarankan untuk langsung membuat dompet baru, mengganti frasa pemulihan, memindahkan koin ke dompet baru, dan menghubungi layanan pelanggan resmi untuk mendapatkan perangkat pengganti.
Sejauh ini, pihak resmi menyatakan belum ada laporan pengguna kehilangan koin. Masalah serupa juga tidak ditemukan pada distributor lain maupun model lain.
Yang saya lakukan sederhana: jika asal-usul dompet tidak jelas, anggap saja dompet itu sudah tidak aman. Saat $BTC $ETH turun, semua orang sibuk mencari peluang beli di harga rendah. Pastikan dulu koin Anda benar-benar hanya berada dalam kendali Anda sendiri.
Di mana Anda membeli dompet perangkat keras yang digunakan sekarang, dan bagaimana Anda menyimpan frasa pemulihannya?
#硬件钱包 #钱包安全 #Trezor #BTC
Sumber: Pembaruan investigasi di blog resmi Trezor dan catatan rilis firmware. DYOR; ini bukan saran investasi.
Pembaruan investigasi resmi Trezor: Dari Trezor Safe 5 yang dijual oleh distributor Asia Tenggara CryptoBilis, dipastikan 3 unit telah dipasangi papan sirkuit tambahan.
Papan ini diselipkan di antara papan utama dan layar, dan hanya «mengintip»: saat frasa pemulihan muncul di layar atau Anda memasukkan frasa sandi, papan itu menyimpannya lalu mengirimkannya kepada penyerang melalui jaringan ponsel. Firmware dan chip keamanannya tidak diubah, sehingga saat dinyalakan perangkat tampak berfungsi normal.
Tindakan resmi: Pada 11 November, Trezor merilis firmware 2.13.1 agar papan yang ditanamkan pada unit-unit ini tidak dapat menangkap data baru; jaringan distributornya dipangkas sekitar 80%.
Poin penting: Pembaruan firmware tidak bisa melindungi frasa pemulihan yang sudah dicuri sebelumnya. Jika Anda membeli dari toko ini, Trezor menyarankan untuk langsung membuat dompet baru, mengganti frasa pemulihan, memindahkan koin ke dompet baru, dan menghubungi layanan pelanggan resmi untuk mendapatkan perangkat pengganti.
Sejauh ini, pihak resmi menyatakan belum ada laporan pengguna kehilangan koin. Masalah serupa juga tidak ditemukan pada distributor lain maupun model lain.
Yang saya lakukan sederhana: jika asal-usul dompet tidak jelas, anggap saja dompet itu sudah tidak aman. Saat $BTC $ETH turun, semua orang sibuk mencari peluang beli di harga rendah. Pastikan dulu koin Anda benar-benar hanya berada dalam kendali Anda sendiri.
Di mana Anda membeli dompet perangkat keras yang digunakan sekarang, dan bagaimana Anda menyimpan frasa pemulihannya?
#硬件钱包 #钱包安全 #Trezor #BTC
Sumber: Pembaruan investigasi di blog resmi Trezor dan catatan rilis firmware. DYOR; ini bukan saran investasi.
Ula Frances:
省点差价,结果给钱包装了个卧底,这折扣有点贵。还有,评论区聊购买渠道就行,助记词怎么藏的可别交代太细😂
1
1
1.5k
·
--
Trezor mengonfirmasi adanya implan tersembunyi di 3 dompet Safe 5 yang dijual oleh reseller CryptoBilis (20 Agu–23 Sep). Implan tersebut mengirim frasa seed melalui data seluler. Membeli dari sana? Gunakan seed baru. #Trezor #Keamanan
YouTube: youtube.com/@aibarfasi | TikTok: tiktok.com/@aibarfasi.vn | CMC: coinmarketcap.com/community/profile/aibarfasi1
Trezor mengonfirmasi adanya implan tersembunyi di 3 dompet Safe 5 yang dijual oleh reseller CryptoBilis (20 Agu–23 Sep). Implan tersebut mengirim frasa seed melalui data seluler. Membeli dari sana? Gunakan seed baru. #Trezor #Keamanan
YouTube: youtube.com/@aibarfasi | TikTok: tiktok.com/@aibarfasi.vn | CMC: coinmarketcap.com/community/profile/aibarfasi1
YouTube: youtube.com/@aibarfasi | TikTok: tiktok.com/@aibarfasi.vn | CMC: coinmarketcap.com/community/profile/aibarfasi1
90

·
--
🚨 $BTC PERINGATAN CACAT PERANGKAT KERAS! 🛑
📊 Trezor baru saja mengungkap implan tersembunyi di tiga unit Safe 5 yang berasal dari satu reseller, yang mampu mengirimkan frasa pemulihan langsung ke jaringan seluler. Bahkan firmware terbaru 2.13.1 tidak dapat membersihkan seed yang telah disusupi—satu-satunya cara untuk membersihkannya adalah memindahkan seluruh isi dompet dengan frasa baru. 🦈 Pembobolan ini menyoroti rapuhnya rantai pasokan perangkat keras “asli”, mengingatkan kita bahwa brankas terkuat sekalipun masih bisa memiliki pintu belakang.
💬 Apakah Anda memeriksa ulang asal-usul perangkat sebelum penawaran berikutnya? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #HardwareSecurity #CryptoAlert #Trezor
🔥 🦈
🚨 $BTC PERINGATAN CACAT PERANGKAT KERAS! 🛑
📊 Trezor baru saja mengungkap implan tersembunyi di tiga unit Safe 5 yang berasal dari satu reseller, yang mampu mengirimkan frasa pemulihan langsung ke jaringan seluler. Bahkan firmware terbaru 2.13.1 tidak dapat membersihkan seed yang telah disusupi—satu-satunya cara untuk membersihkannya adalah memindahkan seluruh isi dompet dengan frasa baru. 🦈 Pembobolan ini menyoroti rapuhnya rantai pasokan perangkat keras “asli”, mengingatkan kita bahwa brankas terkuat sekalipun masih bisa memiliki pintu belakang.
💬 Apakah Anda memeriksa ulang asal-usul perangkat sebelum penawaran berikutnya? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #HardwareSecurity #CryptoAlert #Trezor
🔥 🦈
📊 Trezor baru saja mengungkap implan tersembunyi di tiga unit Safe 5 yang berasal dari satu reseller, yang mampu mengirimkan frasa pemulihan langsung ke jaringan seluler. Bahkan firmware terbaru 2.13.1 tidak dapat membersihkan seed yang telah disusupi—satu-satunya cara untuk membersihkannya adalah memindahkan seluruh isi dompet dengan frasa baru. 🦈 Pembobolan ini menyoroti rapuhnya rantai pasokan perangkat keras “asli”, mengingatkan kita bahwa brankas terkuat sekalipun masih bisa memiliki pintu belakang.
💬 Apakah Anda memeriksa ulang asal-usul perangkat sebelum penawaran berikutnya? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #HardwareSecurity #CryptoAlert #Trezor
🔥 🦈
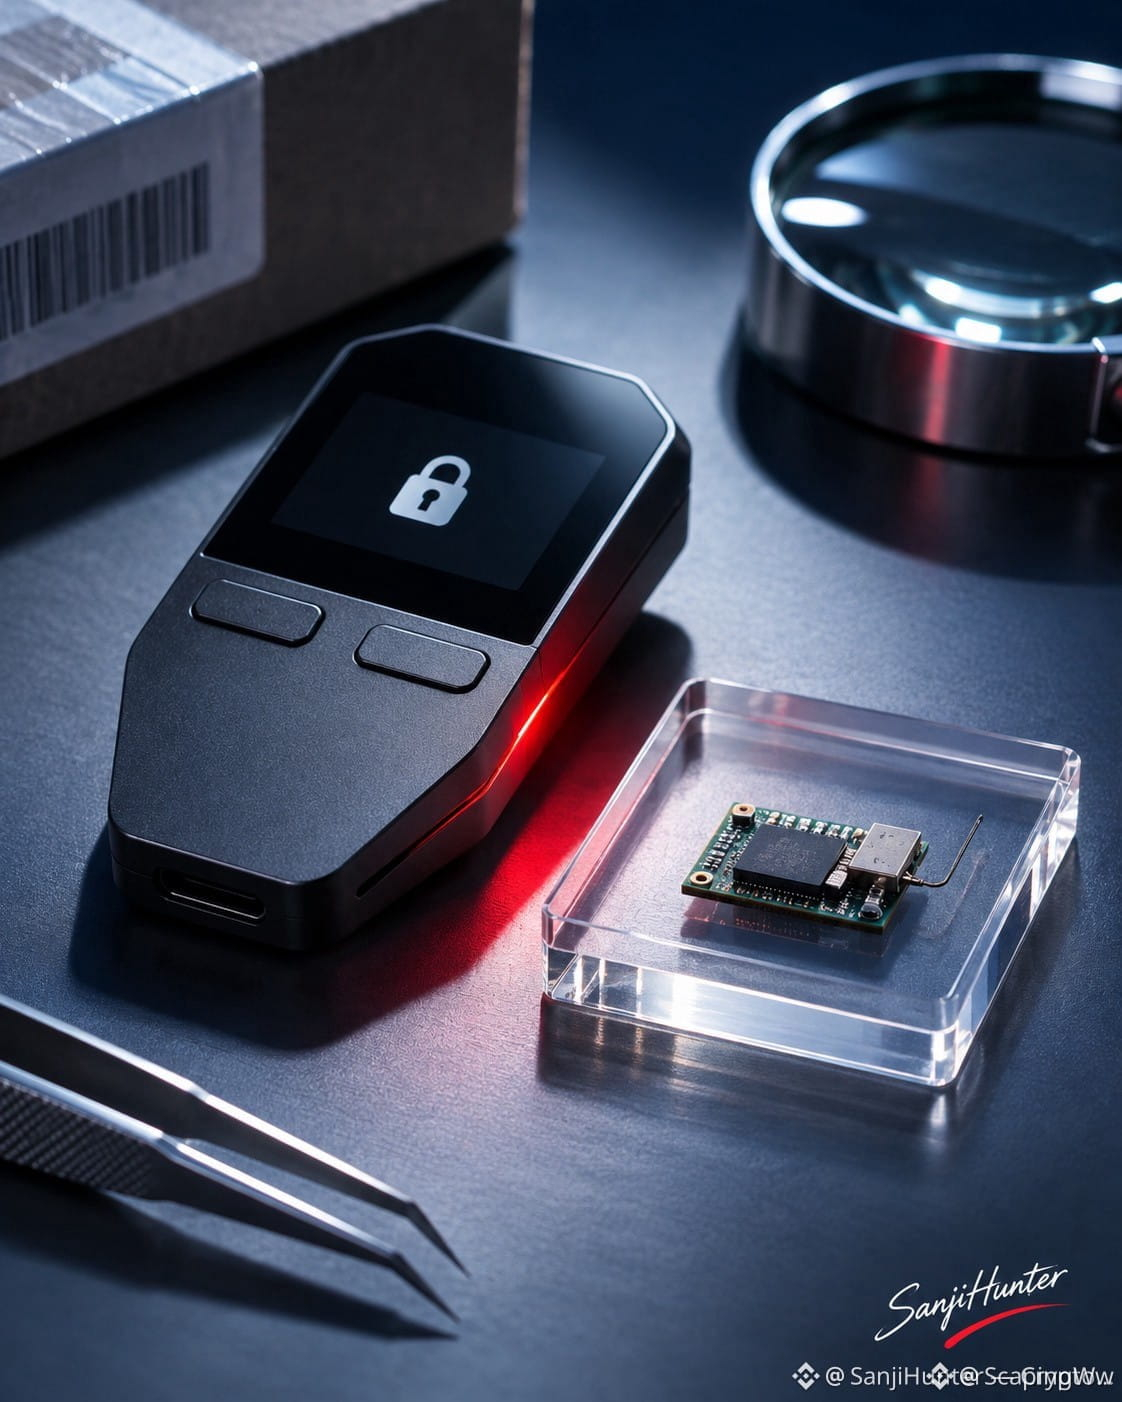
49

·
--
Bullish
TREZOR MENGKONFIRMASI ADANYA IMPLAN TERSEMBUNYI DI 3 DOMPET — PERBAIKAN FIRMWARE SAJA TIDAK CUKUP
Bayangkan membeli dompet perangkat keras asli, lalu mengetahui bahwa seseorang diam-diam telah memodifikasinya sebelum sampai kepada Anda
Ini bukan lagi sekadar risiko hipotetis
Trezor telah mengonfirmasi adanya implan berbahaya di 3 perangkat Safe 5 yang dibeli dari CryptoBilis antara 20 Agustus dan 23 September
Implan tersebut dapat menangkap frasa pemulihan yang ditampilkan di perangkat dan mengirimkannya melalui jaringan seluler
$BTC
{future}(BTCUSDT)
🔐 Trezor merilis firmware 2.13.1 untuk memblokir implan yang telah diidentifikasi sejauh ini
Namun, ada masalah yang tidak bisa diperbaiki oleh perangkat lunak
Jika frasa pemulihan Anda sudah tertangkap, memperbarui firmware tidak akan membuat kunci tersebut rahasia kembali
⚠️ Trezor tetap menyarankan siapa pun yang membeli perangkatnya dari CryptoBilis sejak Maret 2026 untuk memindahkan dana ke dompet baru dengan frasa pemulihan yang benar-benar baru dan menghubungi dukungan resmi
Belum ada pelanggan terdampak yang melaporkan kehilangan dana, dan dalam penyelidikannya Trezor tidak menemukan implan di perangkat dari penjual atau model lain
Pelajarannya tidak hanya berlaku untuk Trezor
Dompet perangkat keras Anda bisa saja asli, sementara rantai pasoknya telah disusupi
$LINK
{future}(LINKUSDT)
#Trezor #CryptoSecurity #HardwareWallets
TREZOR MENGKONFIRMASI ADANYA IMPLAN TERSEMBUNYI DI 3 DOMPET — PERBAIKAN FIRMWARE SAJA TIDAK CUKUP
Bayangkan membeli dompet perangkat keras asli, lalu mengetahui bahwa seseorang diam-diam telah memodifikasinya sebelum sampai kepada Anda
Ini bukan lagi sekadar risiko hipotetis
Trezor telah mengonfirmasi adanya implan berbahaya di 3 perangkat Safe 5 yang dibeli dari CryptoBilis antara 20 Agustus dan 23 September
Implan tersebut dapat menangkap frasa pemulihan yang ditampilkan di perangkat dan mengirimkannya melalui jaringan seluler
$BTC
🔐 Trezor merilis firmware 2.13.1 untuk memblokir implan yang telah diidentifikasi sejauh ini
Namun, ada masalah yang tidak bisa diperbaiki oleh perangkat lunak
Jika frasa pemulihan Anda sudah tertangkap, memperbarui firmware tidak akan membuat kunci tersebut rahasia kembali
⚠️ Trezor tetap menyarankan siapa pun yang membeli perangkatnya dari CryptoBilis sejak Maret 2026 untuk memindahkan dana ke dompet baru dengan frasa pemulihan yang benar-benar baru dan menghubungi dukungan resmi
Belum ada pelanggan terdampak yang melaporkan kehilangan dana, dan dalam penyelidikannya Trezor tidak menemukan implan di perangkat dari penjual atau model lain
Pelajarannya tidak hanya berlaku untuk Trezor
Dompet perangkat keras Anda bisa saja asli, sementara rantai pasoknya telah disusupi
$LINK
#Trezor #CryptoSecurity #HardwareWallets
Bayangkan membeli dompet perangkat keras asli, lalu mengetahui bahwa seseorang diam-diam telah memodifikasinya sebelum sampai kepada Anda
Ini bukan lagi sekadar risiko hipotetis
Trezor telah mengonfirmasi adanya implan berbahaya di 3 perangkat Safe 5 yang dibeli dari CryptoBilis antara 20 Agustus dan 23 September
Implan tersebut dapat menangkap frasa pemulihan yang ditampilkan di perangkat dan mengirimkannya melalui jaringan seluler
$BTC
🔐 Trezor merilis firmware 2.13.1 untuk memblokir implan yang telah diidentifikasi sejauh ini
Namun, ada masalah yang tidak bisa diperbaiki oleh perangkat lunak
Jika frasa pemulihan Anda sudah tertangkap, memperbarui firmware tidak akan membuat kunci tersebut rahasia kembali
⚠️ Trezor tetap menyarankan siapa pun yang membeli perangkatnya dari CryptoBilis sejak Maret 2026 untuk memindahkan dana ke dompet baru dengan frasa pemulihan yang benar-benar baru dan menghubungi dukungan resmi
Belum ada pelanggan terdampak yang melaporkan kehilangan dana, dan dalam penyelidikannya Trezor tidak menemukan implan di perangkat dari penjual atau model lain
Pelajarannya tidak hanya berlaku untuk Trezor
Dompet perangkat keras Anda bisa saja asli, sementara rantai pasoknya telah disusupi
$LINK
#Trezor #CryptoSecurity #HardwareWallets
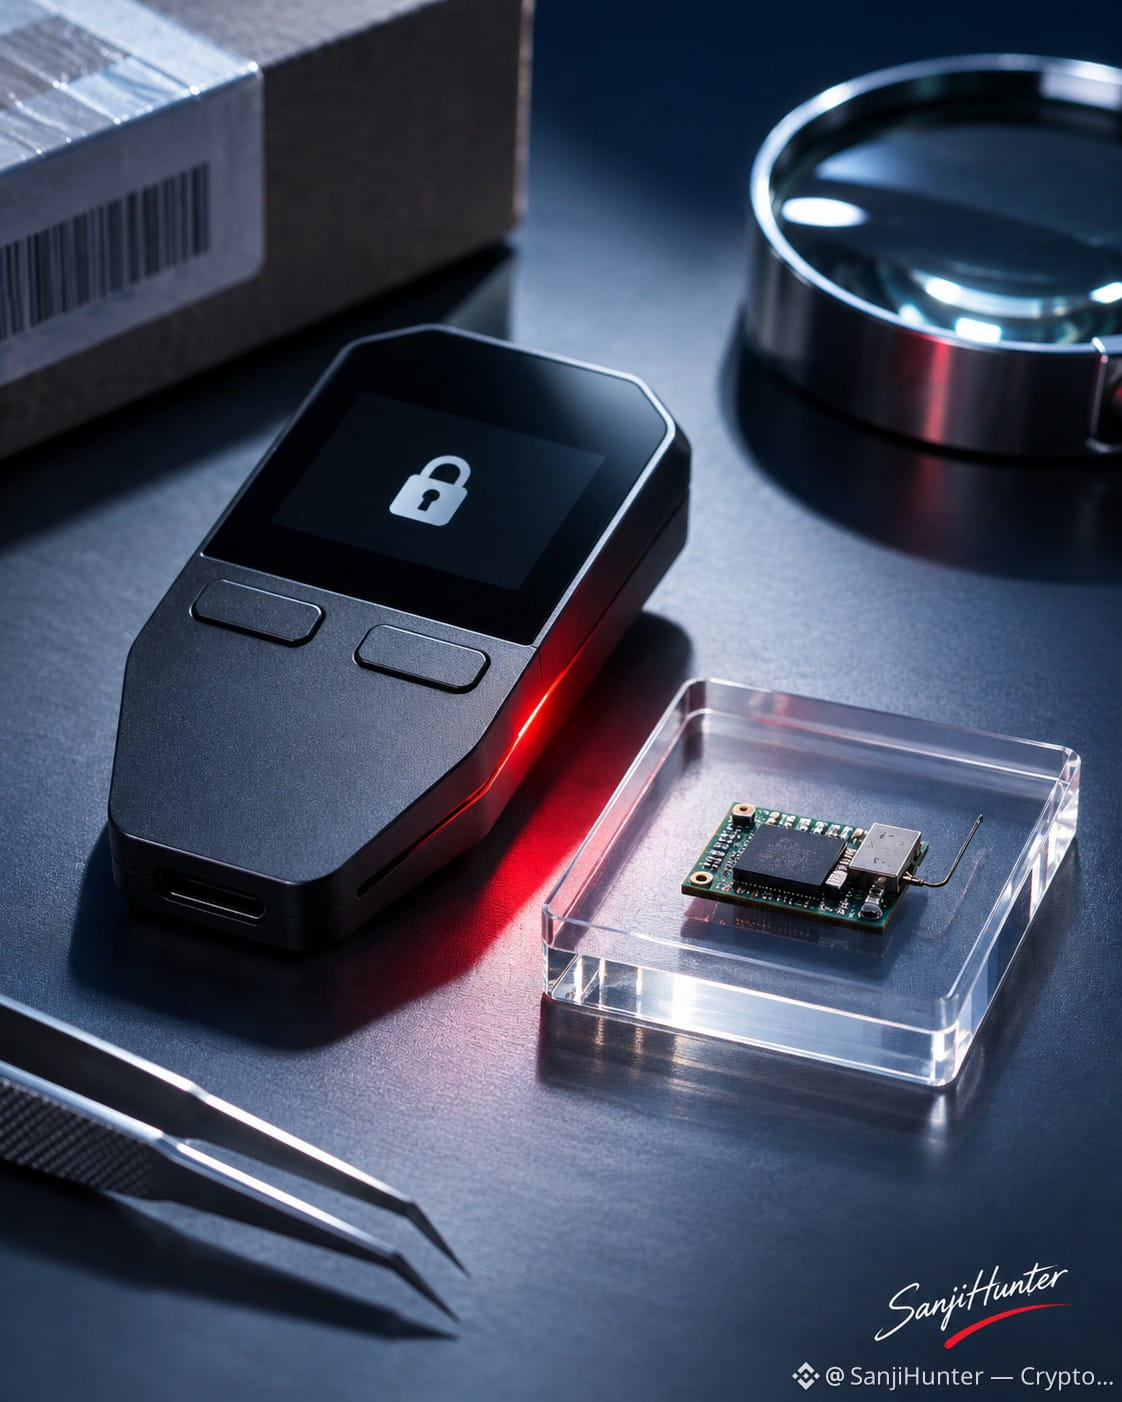
51
#TrezorSafe5ImplantsExposed
🚨 TREZOR KONFIRMASI DOMPET HARDWARE DIPASANG CHIP PENCURI FRASA PEMULIHAN
Pengguna dompet hardware, harap segera waspada: Trezor mengonfirmasi bahwa 3 dompet Safe 5 yang dijual melalui distributor CryptoBilis di Asia Tenggara dipasangi sirkuit asing, yang membaca frasa pemulihan di layar lalu mengirimkannya kepada pelaku kejahatan melalui jaringan seluler. Ketiga dompet dibeli antara 20/8 dan 23/9, dan 48 pelanggan telah menghubungi mereka setelah peringatan pada bulan Oktober. Versi 2.13.1 tanggal 11/11 dapat memblokir chip ini, tetapi frasa yang sudah bocor tidak dapat diselamatkan, jadi Trezor menyarankan untuk segera memindahkan dana ke dompet baru dan memangkas 80% jaringan distributornya. Belum ada yang melaporkan kehilangan dana, sementara $BTC perpetual berada di sekitar 68.335 dolar.
Pergerakan perpetual terbesar hari ini: $ZRO 1,57 dolar, $ZEC 925 dolar
#Trezor #ViCung #Bitcoin
#TrezorSafe5ImplantsExposed
🚨 TREZOR KONFIRMASI DOMPET HARDWARE DIPASANG CHIP PENCURI FRASA PEMULIHAN
Pengguna dompet hardware, harap segera waspada: Trezor mengonfirmasi bahwa 3 dompet Safe 5 yang dijual melalui distributor CryptoBilis di Asia Tenggara dipasangi sirkuit asing, yang membaca frasa pemulihan di layar lalu mengirimkannya kepada pelaku kejahatan melalui jaringan seluler. Ketiga dompet dibeli antara 20/8 dan 23/9, dan 48 pelanggan telah menghubungi mereka setelah peringatan pada bulan Oktober. Versi 2.13.1 tanggal 11/11 dapat memblokir chip ini, tetapi frasa yang sudah bocor tidak dapat diselamatkan, jadi Trezor menyarankan untuk segera memindahkan dana ke dompet baru dan memangkas 80% jaringan distributornya. Belum ada yang melaporkan kehilangan dana, sementara $BTC perpetual berada di sekitar 68.335 dolar.
Pergerakan perpetual terbesar hari ini: $ZRO 1,57 dolar, $ZEC 925 dolar
#Trezor #ViCung #Bitcoin
🚨 TREZOR KONFIRMASI DOMPET HARDWARE DIPASANG CHIP PENCURI FRASA PEMULIHAN
Pengguna dompet hardware, harap segera waspada: Trezor mengonfirmasi bahwa 3 dompet Safe 5 yang dijual melalui distributor CryptoBilis di Asia Tenggara dipasangi sirkuit asing, yang membaca frasa pemulihan di layar lalu mengirimkannya kepada pelaku kejahatan melalui jaringan seluler. Ketiga dompet dibeli antara 20/8 dan 23/9, dan 48 pelanggan telah menghubungi mereka setelah peringatan pada bulan Oktober. Versi 2.13.1 tanggal 11/11 dapat memblokir chip ini, tetapi frasa yang sudah bocor tidak dapat diselamatkan, jadi Trezor menyarankan untuk segera memindahkan dana ke dompet baru dan memangkas 80% jaringan distributornya. Belum ada yang melaporkan kehilangan dana, sementara $BTC perpetual berada di sekitar 68.335 dolar.
Pergerakan perpetual terbesar hari ini: $ZRO 1,57 dolar, $ZEC 925 dolar
#Trezor #ViCung #Bitcoin
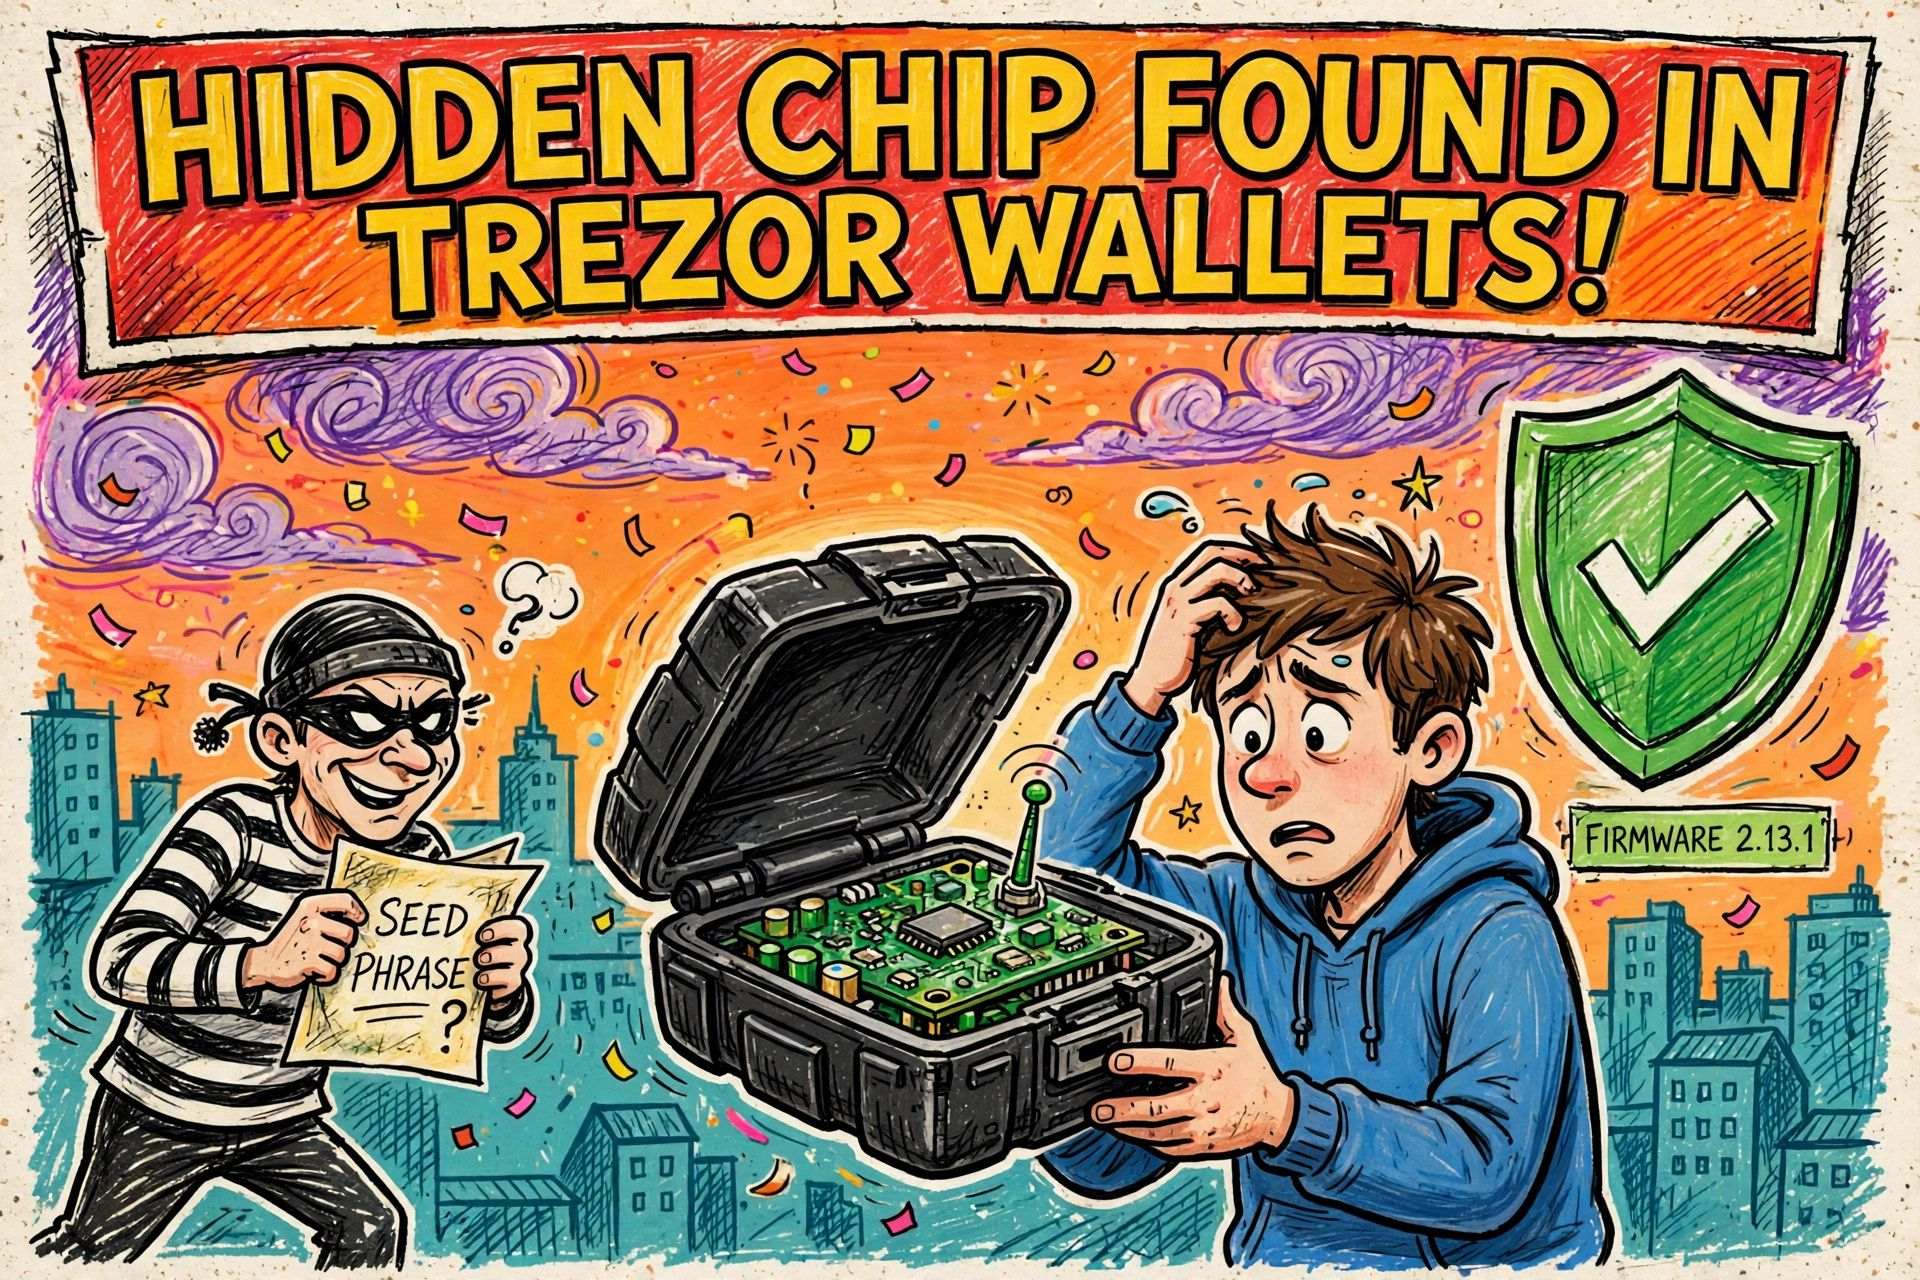
25

·
--
【Ada “papan mata-mata” tersembunyi di dalam dompet perangkat keras! Trezor mengonfirmasi 3 unit Safe 5 telah dimodifikasi, lalu memangkas sekitar 80% distributornya】
Pada 12 November, Trezor mengonfirmasi bahwa 3 unit Safe 5 yang dibeli dari mantan distributor di Asia Tenggara, CryptoBilis, antara 20 Agustus dan 23 September telah dipasangi papan sirkuit tambahan yang diselipkan di antara papan utama dan layar. Papan tersebut merekam frasa pemulihan yang ditampilkan dan dimasukkan di layar, lalu diam-diam mengirimkannya kepada penyerang melalui jaringan seluler. Firmware versi 2.13.1 yang dirilis pada 11 November dapat menonaktifkan papan sisipan ini, tetapi frasa pemulihan yang sudah dicuri sebelum pembaruan tidak dapat dipulihkan. Pembeli dari CryptoBilis tetap perlu membuat frasa pemulihan baru dan memindahkan aset mereka. Sejauh ini, belum ada pengguna yang melaporkan kehilangan koin. Trezor telah memangkas sekitar 80% distributornya.
#Trezor #硬件钱包 #KeamananDompet
【Ada “papan mata-mata” tersembunyi di dalam dompet perangkat keras! Trezor mengonfirmasi 3 unit Safe 5 telah dimodifikasi, lalu memangkas sekitar 80% distributornya】
Pada 12 November, Trezor mengonfirmasi bahwa 3 unit Safe 5 yang dibeli dari mantan distributor di Asia Tenggara, CryptoBilis, antara 20 Agustus dan 23 September telah dipasangi papan sirkuit tambahan yang diselipkan di antara papan utama dan layar. Papan tersebut merekam frasa pemulihan yang ditampilkan dan dimasukkan di layar, lalu diam-diam mengirimkannya kepada penyerang melalui jaringan seluler. Firmware versi 2.13.1 yang dirilis pada 11 November dapat menonaktifkan papan sisipan ini, tetapi frasa pemulihan yang sudah dicuri sebelum pembaruan tidak dapat dipulihkan. Pembeli dari CryptoBilis tetap perlu membuat frasa pemulihan baru dan memindahkan aset mereka. Sejauh ini, belum ada pengguna yang melaporkan kehilangan koin. Trezor telah memangkas sekitar 80% distributornya.
#Trezor #硬件钱包 #KeamananDompet
Pada 12 November, Trezor mengonfirmasi bahwa 3 unit Safe 5 yang dibeli dari mantan distributor di Asia Tenggara, CryptoBilis, antara 20 Agustus dan 23 September telah dipasangi papan sirkuit tambahan yang diselipkan di antara papan utama dan layar. Papan tersebut merekam frasa pemulihan yang ditampilkan dan dimasukkan di layar, lalu diam-diam mengirimkannya kepada penyerang melalui jaringan seluler. Firmware versi 2.13.1 yang dirilis pada 11 November dapat menonaktifkan papan sisipan ini, tetapi frasa pemulihan yang sudah dicuri sebelum pembaruan tidak dapat dipulihkan. Pembeli dari CryptoBilis tetap perlu membuat frasa pemulihan baru dan memindahkan aset mereka. Sejauh ini, belum ada pengguna yang melaporkan kehilangan koin. Trezor telah memangkas sekitar 80% distributornya.
#Trezor #硬件钱包 #KeamananDompet
66
·
--
Lihat terjemahan
Sigue Trezor regalando su hardware en #coingecko
Han añadido 10k más para reclamar totalmente gratis con candies. Estamos hablando de su versión Model T.
Esto sumaría a un total de unas 30k de wallets regaladas únicamente en esta plataforma, locurita gente.
Pagas sólo el envio unos $7, promoción válida sólo para Europa.
Reclama tu #trezor 👇
https://www.coingecko.com/en/candy/rewards/free-trezor-model-t-hardware-wallet-eu-only-800c2f46-16f2-4d14-8157-5acad724c5cf
Sigue Trezor regalando su hardware en #coingecko
Han añadido 10k más para reclamar totalmente gratis con candies. Estamos hablando de su versión Model T.
Esto sumaría a un total de unas 30k de wallets regaladas únicamente en esta plataforma, locurita gente.
Pagas sólo el envio unos $7, promoción válida sólo para Europa.
Reclama tu #trezor 👇
https://www.coingecko.com/en/candy/rewards/free-trezor-model-t-hardware-wallet-eu-only-800c2f46-16f2-4d14-8157-5acad724c5cf
Han añadido 10k más para reclamar totalmente gratis con candies. Estamos hablando de su versión Model T.
Esto sumaría a un total de unas 30k de wallets regaladas únicamente en esta plataforma, locurita gente.
Pagas sólo el envio unos $7, promoción válida sólo para Europa.
Reclama tu #trezor 👇
https://www.coingecko.com/en/candy/rewards/free-trezor-model-t-hardware-wallet-eu-only-800c2f46-16f2-4d14-8157-5acad724c5cf
1
400

·
--
“Dibongkar”: Laboratorium Trezor mengonfirmasi tiga Safe 5, distributor dipangkas 80%Laporan pada akhir Oktober itu masih sebatas, “ada yang mengungkapkan, perangkatnya belum dibongkar.” Pada tanggal 12, blog resmi Trezor memastikan: laboratorium telah membongkar Safe 5 yang dimaksud, lalu mengenali dua perangkat lain dari foto bagian dalam yang dikirim pemiliknya. Total ada tiga perangkat yang dipasangi papan tambahan untuk mencuri tampilan layar.
Ketiganya berasal dari mantan distributor resmi, CryptoBilis. Waktu pembelian dipersempit menjadi antara 20 Agustus dan 23 September tahun ini, melalui Tokopedia, Shopee, dan pembelian langsung. Dari 48 pembeli yang dihubungi, sejauh ini hanya tiga perangkat ini yang terkonfirmasi; belum ditemukan penyusupan serupa pada distributor lain atau model lain. Belum ada pemilik dari ketiga perangkat itu yang melaporkan kehilangan koin.
“Dibongkar”: Laboratorium Trezor mengonfirmasi tiga Safe 5, distributor dipangkas 80%
Laporan pada akhir Oktober itu masih sebatas, “ada yang mengungkapkan, perangkatnya belum dibongkar.” Pada tanggal 12, blog resmi Trezor memastikan: laboratorium telah membongkar Safe 5 yang dimaksud, lalu mengenali dua perangkat lain dari foto bagian dalam yang dikirim pemiliknya. Total ada tiga perangkat yang dipasangi papan tambahan untuk mencuri tampilan layar.
Ketiganya berasal dari mantan distributor resmi, CryptoBilis. Waktu pembelian dipersempit menjadi antara 20 Agustus dan 23 September tahun ini, melalui Tokopedia, Shopee, dan pembelian langsung. Dari 48 pembeli yang dihubungi, sejauh ini hanya tiga perangkat ini yang terkonfirmasi; belum ditemukan penyusupan serupa pada distributor lain atau model lain. Belum ada pemilik dari ketiga perangkat itu yang melaporkan kehilangan koin.
Ketiganya berasal dari mantan distributor resmi, CryptoBilis. Waktu pembelian dipersempit menjadi antara 20 Agustus dan 23 September tahun ini, melalui Tokopedia, Shopee, dan pembelian langsung. Dari 48 pembeli yang dihubungi, sejauh ini hanya tiga perangkat ini yang terkonfirmasi; belum ditemukan penyusupan serupa pada distributor lain atau model lain. Belum ada pemilik dari ketiga perangkat itu yang melaporkan kehilangan koin.
260


·
--
🔓 Trezor menemukan implan tersembunyi yang mencuri frasa pemulihan di dompet Safe 5 bekas
Trezor mengatakan bahwa tiga perangkat Trezor Safe 5 yang dibeli dari reseller CryptoBilis antara 20 Agustus dan 23 September memiliki papan sirkuit tambahan yang dipasang di antara papan utama dan layar. Implan tersebut menyalin kata-kata pemulihan dan frasa sandi yang ditampilkan di layar, mengenkripsinya, lalu mengirimkannya melalui jaringan seluler ke server yang dikendalikan penyerang. Firmware 2.13.1, yang dirilis pada 11 November, mencegah implan yang sejauh ini ditemukan untuk menangkap data apa pun, dan Trezor telah memangkas jaringan reseller-nya sekitar 80%. Belum ada pelanggan yang melaporkan kehilangan dana, tetapi pembeli dari CryptoBilis disarankan untuk memindahkan dana ke dompet baru dengan seed baru.
⭐ Serangan rantai pasokan terhadap dompet perangkat keras menyasar inti penyimpanan mandiri—sebuah pengingat untuk membeli perangkat hanya melalui kanal resmi.
#Trezor #CryptoSecurity #SelfCustody #DompetPerangkatKeras
🔓 Trezor menemukan implan tersembunyi yang mencuri frasa pemulihan di dompet Safe 5 bekas
Trezor mengatakan bahwa tiga perangkat Trezor Safe 5 yang dibeli dari reseller CryptoBilis antara 20 Agustus dan 23 September memiliki papan sirkuit tambahan yang dipasang di antara papan utama dan layar. Implan tersebut menyalin kata-kata pemulihan dan frasa sandi yang ditampilkan di layar, mengenkripsinya, lalu mengirimkannya melalui jaringan seluler ke server yang dikendalikan penyerang. Firmware 2.13.1, yang dirilis pada 11 November, mencegah implan yang sejauh ini ditemukan untuk menangkap data apa pun, dan Trezor telah memangkas jaringan reseller-nya sekitar 80%. Belum ada pelanggan yang melaporkan kehilangan dana, tetapi pembeli dari CryptoBilis disarankan untuk memindahkan dana ke dompet baru dengan seed baru.
⭐ Serangan rantai pasokan terhadap dompet perangkat keras menyasar inti penyimpanan mandiri—sebuah pengingat untuk membeli perangkat hanya melalui kanal resmi.
#Trezor #CryptoSecurity #SelfCustody #DompetPerangkatKeras
Trezor mengatakan bahwa tiga perangkat Trezor Safe 5 yang dibeli dari reseller CryptoBilis antara 20 Agustus dan 23 September memiliki papan sirkuit tambahan yang dipasang di antara papan utama dan layar. Implan tersebut menyalin kata-kata pemulihan dan frasa sandi yang ditampilkan di layar, mengenkripsinya, lalu mengirimkannya melalui jaringan seluler ke server yang dikendalikan penyerang. Firmware 2.13.1, yang dirilis pada 11 November, mencegah implan yang sejauh ini ditemukan untuk menangkap data apa pun, dan Trezor telah memangkas jaringan reseller-nya sekitar 80%. Belum ada pelanggan yang melaporkan kehilangan dana, tetapi pembeli dari CryptoBilis disarankan untuk memindahkan dana ke dompet baru dengan seed baru.
⭐ Serangan rantai pasokan terhadap dompet perangkat keras menyasar inti penyimpanan mandiri—sebuah pengingat untuk membeli perangkat hanya melalui kanal resmi.
#Trezor #CryptoSecurity #SelfCustody #DompetPerangkatKeras
93
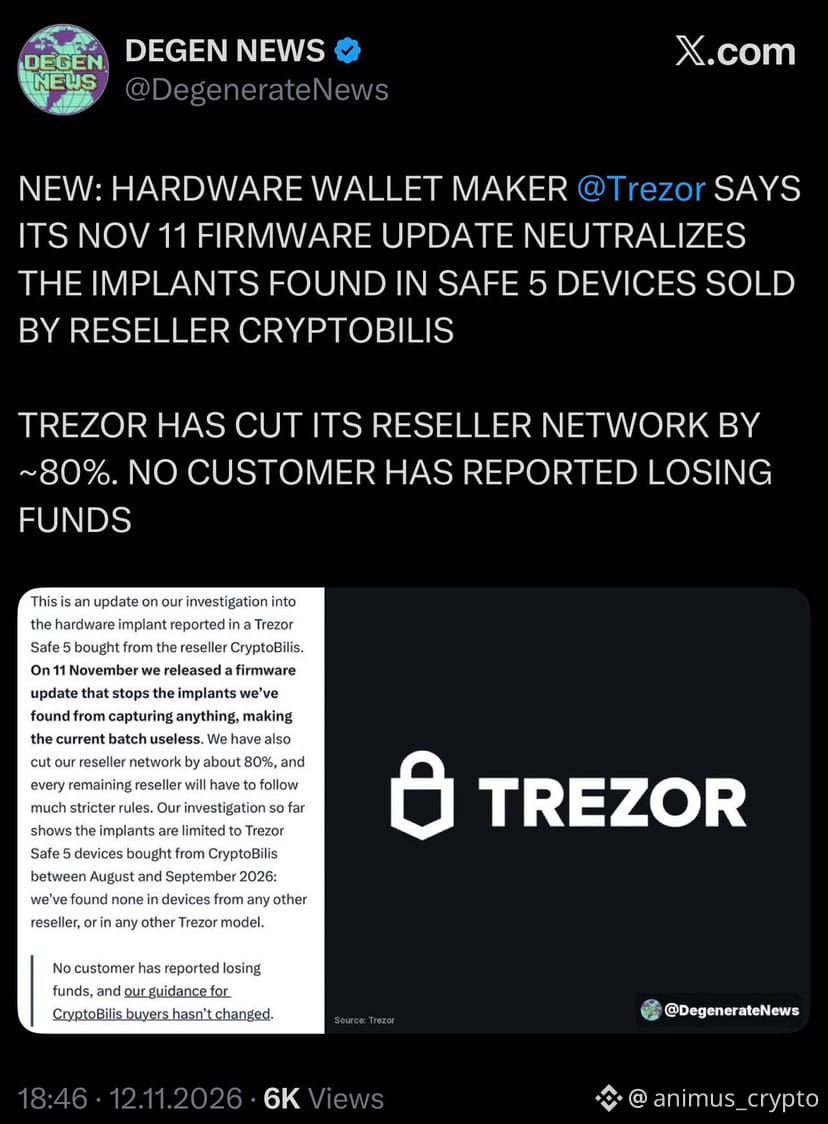
🔐 Trezor mengatakan pembaruan firmware dapat menetralkan implan perangkat keras berbahaya yang ditemukan pada beberapa dompet Safe 5 yang dijual oleh reseller Cryptobilis.
Perusahaan juga memangkas jaringan resellernya sekitar 80%.
Trezor mengatakan belum ada pelanggan yang melaporkan kehilangan dana.
#Trezor #CryptoSecurity #Dompet
🔐 Trezor mengatakan pembaruan firmware dapat menetralkan implan perangkat keras berbahaya yang ditemukan pada beberapa dompet Safe 5 yang dijual oleh reseller Cryptobilis.
Perusahaan juga memangkas jaringan resellernya sekitar 80%.
Trezor mengatakan belum ada pelanggan yang melaporkan kehilangan dana.
#Trezor #CryptoSecurity #Dompet
Perusahaan juga memangkas jaringan resellernya sekitar 80%.
Trezor mengatakan belum ada pelanggan yang melaporkan kehilangan dana.
#Trezor #CryptoSecurity #Dompet
95

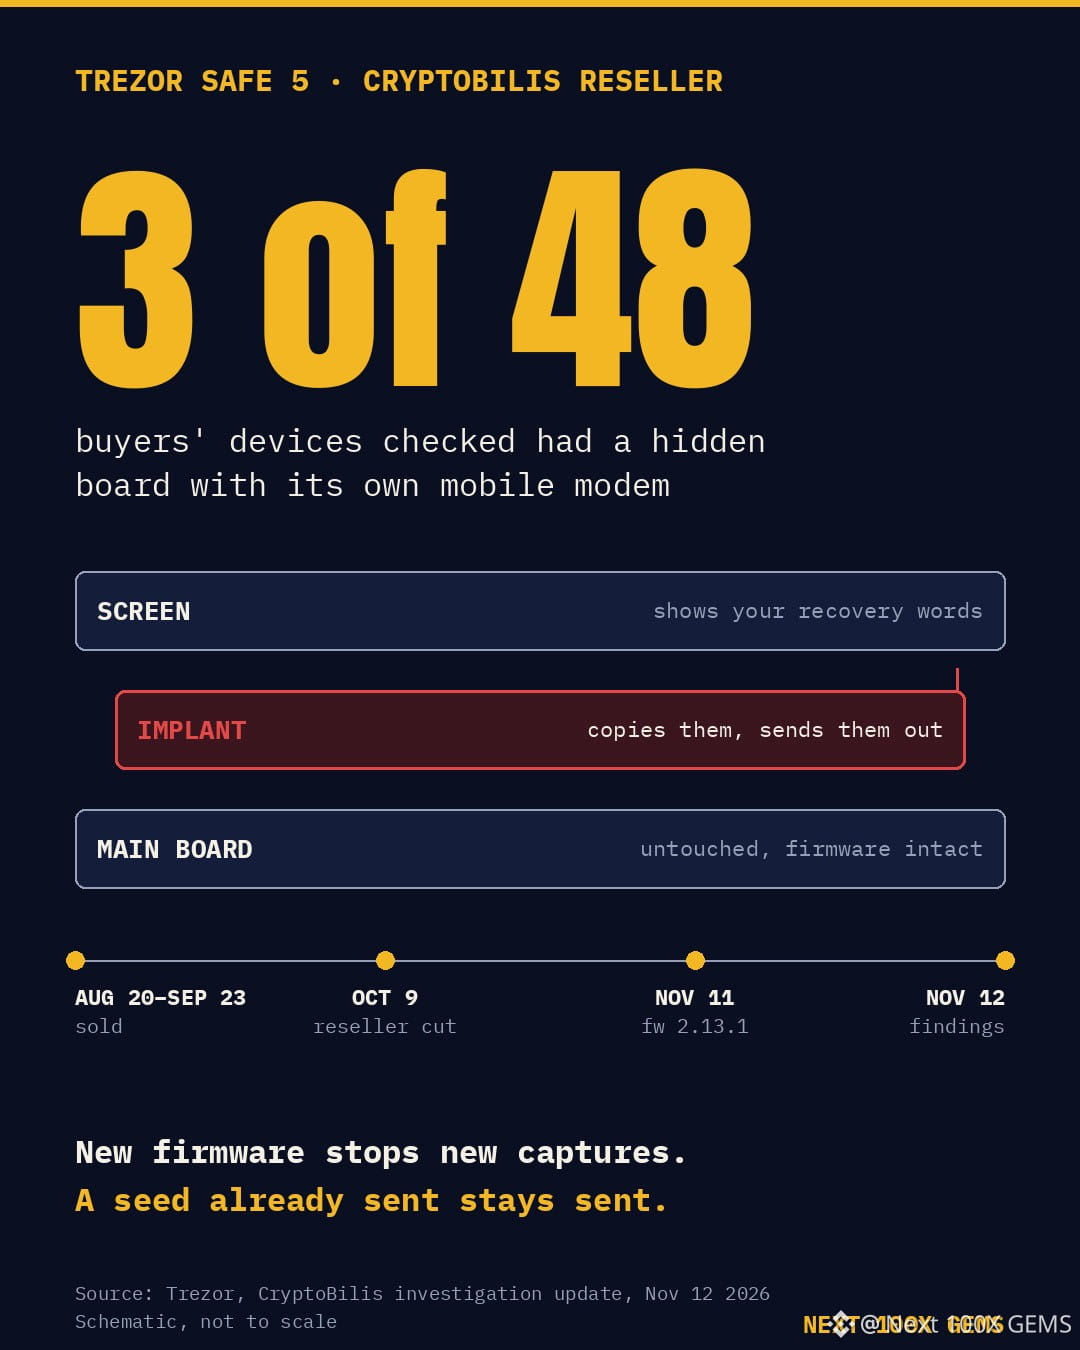
Mendapatkan $BTC di Trezor Safe 5 dari CryptoBilis? Pindahkan aset ke seed baru.
Trezor telah memeriksa perangkat milik 48 orang yang membeli dari penjual kembali tersebut. Tiga Safe 5 memiliki papan tambahan di antara papan utama dan layar, dengan modem seluler sendiri. Perangkat itu menyalin kata-kata pemulihan saat muncul, lalu mengirimkannya. Ketiganya dijual antara 20 Agustus dan 23 September. Belum ada yang melaporkan kehilangan dana.
Firmware 2.13.1, yang dirilis pada 11 November, mencegah implan ini menangkap apa pun yang baru. Firmware itu tidak dapat mengambil kembali seed yang sudah terkirim, jadi Trezor tetap menyarankan untuk memindahkan dana ke dompet baru. Trezor juga memangkas daftar penjual kembalinya sekitar 80%.
Risiko #CryptoSecurity yang sama menimpa pembeli Ledger di toko itu pada Oktober.
Beli dompet langsung dari pembuatnya.
#Trezor
Bukan nasihat keuangan. Lakukan riset sendiri.
Mendapatkan $BTC di Trezor Safe 5 dari CryptoBilis? Pindahkan aset ke seed baru.
Trezor telah memeriksa perangkat milik 48 orang yang membeli dari penjual kembali tersebut. Tiga Safe 5 memiliki papan tambahan di antara papan utama dan layar, dengan modem seluler sendiri. Perangkat itu menyalin kata-kata pemulihan saat muncul, lalu mengirimkannya. Ketiganya dijual antara 20 Agustus dan 23 September. Belum ada yang melaporkan kehilangan dana.
Firmware 2.13.1, yang dirilis pada 11 November, mencegah implan ini menangkap apa pun yang baru. Firmware itu tidak dapat mengambil kembali seed yang sudah terkirim, jadi Trezor tetap menyarankan untuk memindahkan dana ke dompet baru. Trezor juga memangkas daftar penjual kembalinya sekitar 80%.
Risiko #CryptoSecurity yang sama menimpa pembeli Ledger di toko itu pada Oktober.
Beli dompet langsung dari pembuatnya.
#Trezor
Bukan nasihat keuangan. Lakukan riset sendiri.
Trezor telah memeriksa perangkat milik 48 orang yang membeli dari penjual kembali tersebut. Tiga Safe 5 memiliki papan tambahan di antara papan utama dan layar, dengan modem seluler sendiri. Perangkat itu menyalin kata-kata pemulihan saat muncul, lalu mengirimkannya. Ketiganya dijual antara 20 Agustus dan 23 September. Belum ada yang melaporkan kehilangan dana.
Firmware 2.13.1, yang dirilis pada 11 November, mencegah implan ini menangkap apa pun yang baru. Firmware itu tidak dapat mengambil kembali seed yang sudah terkirim, jadi Trezor tetap menyarankan untuk memindahkan dana ke dompet baru. Trezor juga memangkas daftar penjual kembalinya sekitar 80%.
Risiko #CryptoSecurity yang sama menimpa pembeli Ledger di toko itu pada Oktober.
Beli dompet langsung dari pembuatnya.
#Trezor
Bukan nasihat keuangan. Lakukan riset sendiri.
160
🚨 Trezor menemukan perangkat mata-mata di dalam dompet perangkat keras
Perusahaan mengonfirmasi penemuan modul berbahaya di tiga Trezor Safe 5 yang dijual melalui reseller CryptoBilis. Implan tersembunyi di antara papan sirkuit dan layar itu dapat menyadap seed phrase dan kata sandi, lalu mengirimkannya kepada pelaku kejahatan melalui jaringan seluler.
🔒 Sejauh ini belum ada pencurian dana yang dilaporkan. Trezor merilis firmware keamanan 2.13.1 dan memangkas jaringan resellernya sekitar 80%.
Pembeli perangkat dari CryptoBilis sejak Maret 2026 ditawari penggantian gratis atau pengembalian dana.
#TREZOR
🚨 Trezor menemukan perangkat mata-mata di dalam dompet perangkat keras
Perusahaan mengonfirmasi penemuan modul berbahaya di tiga Trezor Safe 5 yang dijual melalui reseller CryptoBilis. Implan tersembunyi di antara papan sirkuit dan layar itu dapat menyadap seed phrase dan kata sandi, lalu mengirimkannya kepada pelaku kejahatan melalui jaringan seluler.
🔒 Sejauh ini belum ada pencurian dana yang dilaporkan. Trezor merilis firmware keamanan 2.13.1 dan memangkas jaringan resellernya sekitar 80%.
Pembeli perangkat dari CryptoBilis sejak Maret 2026 ditawari penggantian gratis atau pengembalian dana.
#TREZOR
Perusahaan mengonfirmasi penemuan modul berbahaya di tiga Trezor Safe 5 yang dijual melalui reseller CryptoBilis. Implan tersembunyi di antara papan sirkuit dan layar itu dapat menyadap seed phrase dan kata sandi, lalu mengirimkannya kepada pelaku kejahatan melalui jaringan seluler.
🔒 Sejauh ini belum ada pencurian dana yang dilaporkan. Trezor merilis firmware keamanan 2.13.1 dan memangkas jaringan resellernya sekitar 80%.
Pembeli perangkat dari CryptoBilis sejak Maret 2026 ditawari penggantian gratis atau pengembalian dana.
#TREZOR
1
79

·
--
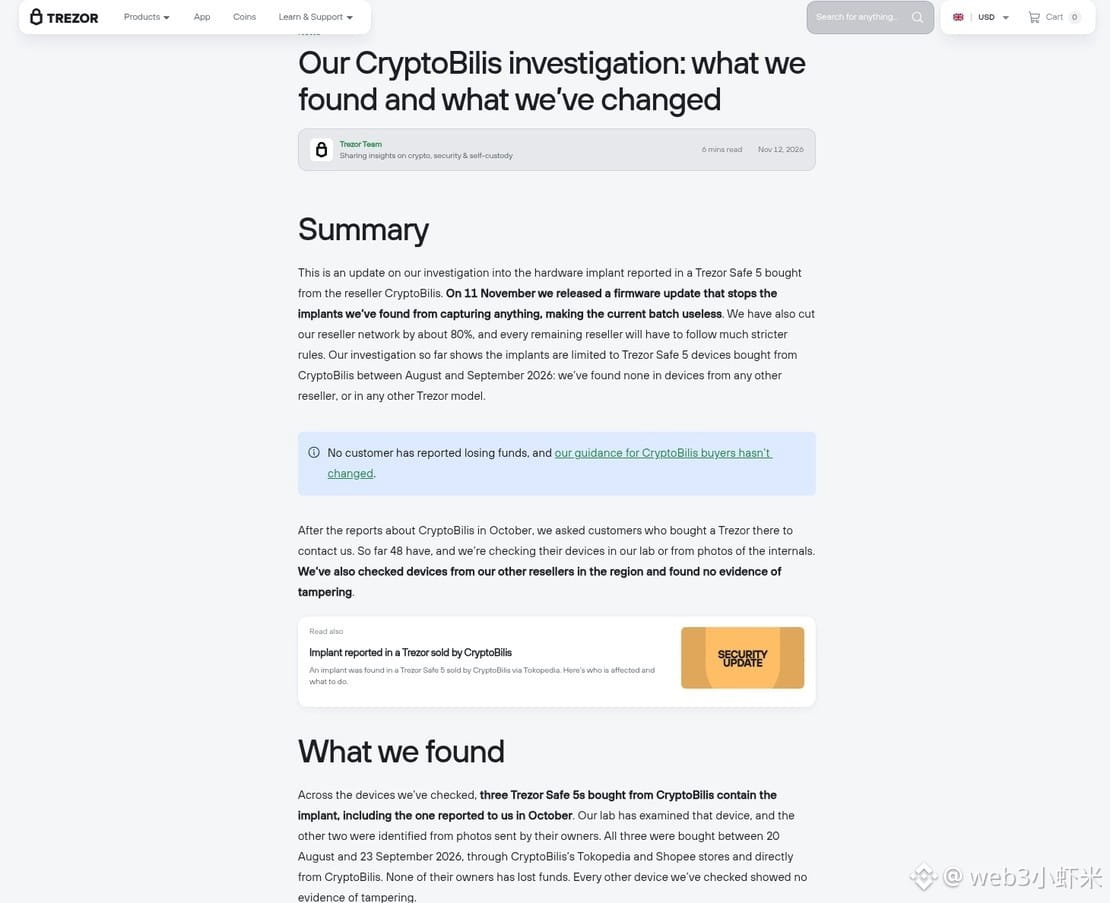
Trezor resmi merilis pembaruan investigasi hari ini: laboratorium telah mengonfirmasi bahwa saat ini 3 unit Trezor Safe 5 yang dibeli dari distributor CryptoBilis telah dipasangi implan perangkat keras yang mencuri frasa pemulihan. Satu unit telah dibongkar dan diperiksa langsung oleh pihak resmi, sementara dua unit lainnya cocok dengan foto bagian dalam yang dikirim pengguna. Semuanya dibeli antara 20 Agustus dan 23 September tahun ini, masing-masing melalui toko distributor tersebut di Tokopedia dan Shopee, serta kanal penjualan langsung CryptoBilis.
Pihak resmi menyatakan bahwa sejauh ini belum ada pelanggan yang melaporkan kehilangan dana, dan kasus serupa juga belum ditemukan pada distributor lain atau model lain. Firmware 2.13.1 yang dirilis pada 11 November dapat menonaktifkan implan yang telah ditemukan ini. Namun, bagi mereka yang membeli perangkat CryptoBilis, pihak resmi tetap menyarankan untuk memindahkan aset ke dompet dengan frasa pemulihan yang benar-benar baru, karena pembaruan firmware tidak dapat memulihkan cadangan yang sudah dicuri. Sekitar 80% jaringan distributor juga telah menerima pemberitahuan.
Untuk urusan dompet perangkat keras, sebaiknya tetap membeli langsung dari situs resmi atau melalui kanal resmi yang telah terverifikasi.
#Trezor #DompetPerangkatKeras
Trezor resmi merilis pembaruan investigasi hari ini: laboratorium telah mengonfirmasi bahwa saat ini 3 unit Trezor Safe 5 yang dibeli dari distributor CryptoBilis telah dipasangi implan perangkat keras yang mencuri frasa pemulihan. Satu unit telah dibongkar dan diperiksa langsung oleh pihak resmi, sementara dua unit lainnya cocok dengan foto bagian dalam yang dikirim pengguna. Semuanya dibeli antara 20 Agustus dan 23 September tahun ini, masing-masing melalui toko distributor tersebut di Tokopedia dan Shopee, serta kanal penjualan langsung CryptoBilis.
Pihak resmi menyatakan bahwa sejauh ini belum ada pelanggan yang melaporkan kehilangan dana, dan kasus serupa juga belum ditemukan pada distributor lain atau model lain. Firmware 2.13.1 yang dirilis pada 11 November dapat menonaktifkan implan yang telah ditemukan ini. Namun, bagi mereka yang membeli perangkat CryptoBilis, pihak resmi tetap menyarankan untuk memindahkan aset ke dompet dengan frasa pemulihan yang benar-benar baru, karena pembaruan firmware tidak dapat memulihkan cadangan yang sudah dicuri. Sekitar 80% jaringan distributor juga telah menerima pemberitahuan.
Untuk urusan dompet perangkat keras, sebaiknya tetap membeli langsung dari situs resmi atau melalui kanal resmi yang telah terverifikasi.
#Trezor #DompetPerangkatKeras
Pihak resmi menyatakan bahwa sejauh ini belum ada pelanggan yang melaporkan kehilangan dana, dan kasus serupa juga belum ditemukan pada distributor lain atau model lain. Firmware 2.13.1 yang dirilis pada 11 November dapat menonaktifkan implan yang telah ditemukan ini. Namun, bagi mereka yang membeli perangkat CryptoBilis, pihak resmi tetap menyarankan untuk memindahkan aset ke dompet dengan frasa pemulihan yang benar-benar baru, karena pembaruan firmware tidak dapat memulihkan cadangan yang sudah dicuri. Sekitar 80% jaringan distributor juga telah menerima pemberitahuan.
Untuk urusan dompet perangkat keras, sebaiknya tetap membeli langsung dari situs resmi atau melalui kanal resmi yang telah terverifikasi.
#Trezor #DompetPerangkatKeras
1
·
--
Iklan teratas menyamar sebagai Trezor Suite, frasa pemulihan dimasukkan dan dompet terkuras dalam hitungan menit
Pada akhir Oktober, seseorang mencari Trezor Suite di Google. Di atas hasil yang asli, muncul sebuah iklan. Saat diklik, iklan itu mengarah ke halaman perangkat lunak dompet yang dibuat sangat mirip dengan aslinya. Terkadang halaman tersebut menggunakan domain sendiri, terkadang tersembunyi di Google Sites. Halaman itu meminta pengguna memasukkan frasa pemulihan dengan alasan untuk memulihkan dompet. Mereka yang memasukkannya mendapati saldo mereka lenyap hanya dalam hitungan menit.
Saat ini, hanya ada 5 laporan terkait kasus ini di Chainabuse, yang berasal dari beberapa negara. Salah satu pelapor mengatakan bahwa ia sudah melapor ke polisi di Ceko. Kerugiannya melibatkan bitcoin, ether, dan stablecoin. Coinator, sebuah alat analisis blockchain, hanya melacak aliran bitcoin dan menemukan jumlah yang jauh lebih besar daripada yang disebutkan dalam laporan.
Uang tersebut tidak langsung masuk ke dompet milik penipu, melainkan terlebih dahulu dikirim ke dua alamat penerima tetap. Alamat pertama menerima 39 transaksi, total 3,32 bitcoin, antara 27 dan 31 Oktober. Dalam salah satu laporan, jumlah terbesar per transaksi melebihi 0,2 bitcoin. Alamat kedua tidak tercantum dalam laporan mana pun, tetapi menerima 56 transaksi dengan total 8,17 bitcoin, lebih dari dua kali jumlah di alamat pertama. Jika digabungkan, kedua alamat menerima sekitar 95 transaksi, total 11,49 bitcoin.
Pada 31 Oktober pukul 15.57 UTC, saldo alamat kedua dikuras sekaligus dalam satu transaksi dengan 56 input. Dua belas menit kemudian, saldo alamat pertama juga dikuras dalam satu transaksi dengan 33 input. Kedua jumlah tersebut dikirim ke alamat perantara yang sama. Alamat perantara ini menerima total 21,62 bitcoin; sisanya berasal dari dana yang masuk lebih awal. Coinator menilai bahwa kelompok ini sebelumnya juga telah menerima dana dari kasus serupa. Mulai pukul 17.12 UTC pada hari yang sama, alamat perantara tersebut mulai mengirimkan dana secara bertahap: pertama 2,0 bitcoin, lalu 2,86 bitcoin, dan terakhir 1,54 bitcoin. Biaya ketiga transaksi itu sama persis, yaitu 564 satoshi. Versi, waktu penguncian, dan penanda replaceability-nya juga sama, jelas berasal dari dompet yang sama.
Dari ketiga transaksi pengiriman itu, 2,0 bitcoin dan 2,86 bitcoin masih berada di alamat awal hingga 3 November. Sementara itu, 1,54 bitcoin dipindahkan dalam tiga tahap pada malam itu: pertama 0,01 bitcoin sebagai uji coba, lalu 0,5 bitcoin, dan terakhir 1,03 bitcoin. Setiap tahap melewati alamat perantara, dan semuanya akhirnya masuk ke dompet panas milik layanan kustodian yang sama. Sejak Februari 2025, dompet panas ini telah menangani sekitar 139.000 transaksi, dengan total perputaran sekitar 37.000 bitcoin dan 162.000 alamat deposit—hampir semuanya hanya digunakan sekali. Dompet panas yang sama juga menerima dana dari penipuan yang menyamar sebagai layanan pelanggan Kraken pada Agustus, dan menjadi tujuan akhir dalam sebuah kasus di Argentina pada akhir Oktober. Tiga jenis penipuan berbeda, tetapi berujung pada penerima yang sama.
Ada satu hal yang mudah membuat pelacakan melenceng. Dana uji coba sebesar 0,01 bitcoin masuk ke sebuah alamat deposit. Beberapa jam kemudian, dana dari alamat itu dibelanjakan bersama dana dari 8 alamat deposit lain dan 2 input milik dompet panas, lalu 0,29 bitcoin dikirim ke alamat baru. Sekilas, ini tampak seperti penipu menarik kembali uangnya dan bahkan mendapat lebih banyak. Padahal, itu adalah pembayaran dari layanan kustodian kepada salah satu pelanggannya. Alamat deposit dan dompet panas tersebut sama-sama milik penyedia layanan. Begitu uang masuk ke tangan penyedia layanan, siapa yang awalnya menyetorkannya tidak lagi relevan. Jika dompet panas itu dianggap milik penipu lalu dilacak, pelacakan akan salah sasaran. Yang benar-benar perlu dicatat adalah dua alamat penerima milik penipu.
Bagi pengguna biasa, pelajaran dari kasus ini sangat jelas. Perangkat lunak dompet hanya boleh diunduh dari situs resmi penyedia. Anggap saja iklan yang muncul di posisi teratas hasil pencarian sebagai iklan palsu. Jika sebuah halaman web meminta frasa pemulihan, langsung tutup saja. Jika seseorang meminta frasa pemulihan lewat telepon, langsung tutup teleponnya. Begitu frasa pemulihan dimasukkan ke halaman palsu, anggap dompet sudah diserahkan. Buat dompet baru dengan frasa pemulihan baru menggunakan perangkat yang aman, lalu segera pindahkan sisa dana ke sana. Jangan malas melapor. Lima laporan hanya menunjukkan sebagian kecil dari kasus ini; setiap laporan tambahan meningkatkan kemungkinan alamat penerima terungkap.
Kesimpulan saya sederhana: sebelum mengunduh dompet, periksa kembali domain situs resminya. Lewati saja semua iklan yang berada di posisi teratas. Sedikit waktu ekstra untuk berhati-hati lebih berguna daripada melacak transaksi di blockchain setelah kejadian.
Saat mengunduh perangkat lunak dompet, apakah Anda langsung mengeklik hasil pencarian atau memeriksa dulu domain situs resminya?
—— web3韭菜小凯
Artikel ini hanya menyampaikan pandangan pribadi dan bukan merupakan saran investasi apa pun. Sumber faktanya adalah analisis blockchain Coinator tertanggal 3 November serta catatan laporan Chainabuse.
#Trezor #防骗 #助记词 #PelacakanOnchain
Iklan teratas menyamar sebagai Trezor Suite, frasa pemulihan dimasukkan dan dompet terkuras dalam hitungan menit
Pada akhir Oktober, seseorang mencari Trezor Suite di Google. Di atas hasil yang asli, muncul sebuah iklan. Saat diklik, iklan itu mengarah ke halaman perangkat lunak dompet yang dibuat sangat mirip dengan aslinya. Terkadang halaman tersebut menggunakan domain sendiri, terkadang tersembunyi di Google Sites. Halaman itu meminta pengguna memasukkan frasa pemulihan dengan alasan untuk memulihkan dompet. Mereka yang memasukkannya mendapati saldo mereka lenyap hanya dalam hitungan menit.
Saat ini, hanya ada 5 laporan terkait kasus ini di Chainabuse, yang berasal dari beberapa negara. Salah satu pelapor mengatakan bahwa ia sudah melapor ke polisi di Ceko. Kerugiannya melibatkan bitcoin, ether, dan stablecoin. Coinator, sebuah alat analisis blockchain, hanya melacak aliran bitcoin dan menemukan jumlah yang jauh lebih besar daripada yang disebutkan dalam laporan.
Uang tersebut tidak langsung masuk ke dompet milik penipu, melainkan terlebih dahulu dikirim ke dua alamat penerima tetap. Alamat pertama menerima 39 transaksi, total 3,32 bitcoin, antara 27 dan 31 Oktober. Dalam salah satu laporan, jumlah terbesar per transaksi melebihi 0,2 bitcoin. Alamat kedua tidak tercantum dalam laporan mana pun, tetapi menerima 56 transaksi dengan total 8,17 bitcoin, lebih dari dua kali jumlah di alamat pertama. Jika digabungkan, kedua alamat menerima sekitar 95 transaksi, total 11,49 bitcoin.
Pada 31 Oktober pukul 15.57 UTC, saldo alamat kedua dikuras sekaligus dalam satu transaksi dengan 56 input. Dua belas menit kemudian, saldo alamat pertama juga dikuras dalam satu transaksi dengan 33 input. Kedua jumlah tersebut dikirim ke alamat perantara yang sama. Alamat perantara ini menerima total 21,62 bitcoin; sisanya berasal dari dana yang masuk lebih awal. Coinator menilai bahwa kelompok ini sebelumnya juga telah menerima dana dari kasus serupa. Mulai pukul 17.12 UTC pada hari yang sama, alamat perantara tersebut mulai mengirimkan dana secara bertahap: pertama 2,0 bitcoin, lalu 2,86 bitcoin, dan terakhir 1,54 bitcoin. Biaya ketiga transaksi itu sama persis, yaitu 564 satoshi. Versi, waktu penguncian, dan penanda replaceability-nya juga sama, jelas berasal dari dompet yang sama.
Dari ketiga transaksi pengiriman itu, 2,0 bitcoin dan 2,86 bitcoin masih berada di alamat awal hingga 3 November. Sementara itu, 1,54 bitcoin dipindahkan dalam tiga tahap pada malam itu: pertama 0,01 bitcoin sebagai uji coba, lalu 0,5 bitcoin, dan terakhir 1,03 bitcoin. Setiap tahap melewati alamat perantara, dan semuanya akhirnya masuk ke dompet panas milik layanan kustodian yang sama. Sejak Februari 2025, dompet panas ini telah menangani sekitar 139.000 transaksi, dengan total perputaran sekitar 37.000 bitcoin dan 162.000 alamat deposit—hampir semuanya hanya digunakan sekali. Dompet panas yang sama juga menerima dana dari penipuan yang menyamar sebagai layanan pelanggan Kraken pada Agustus, dan menjadi tujuan akhir dalam sebuah kasus di Argentina pada akhir Oktober. Tiga jenis penipuan berbeda, tetapi berujung pada penerima yang sama.
Ada satu hal yang mudah membuat pelacakan melenceng. Dana uji coba sebesar 0,01 bitcoin masuk ke sebuah alamat deposit. Beberapa jam kemudian, dana dari alamat itu dibelanjakan bersama dana dari 8 alamat deposit lain dan 2 input milik dompet panas, lalu 0,29 bitcoin dikirim ke alamat baru. Sekilas, ini tampak seperti penipu menarik kembali uangnya dan bahkan mendapat lebih banyak. Padahal, itu adalah pembayaran dari layanan kustodian kepada salah satu pelanggannya. Alamat deposit dan dompet panas tersebut sama-sama milik penyedia layanan. Begitu uang masuk ke tangan penyedia layanan, siapa yang awalnya menyetorkannya tidak lagi relevan. Jika dompet panas itu dianggap milik penipu lalu dilacak, pelacakan akan salah sasaran. Yang benar-benar perlu dicatat adalah dua alamat penerima milik penipu.
Bagi pengguna biasa, pelajaran dari kasus ini sangat jelas. Perangkat lunak dompet hanya boleh diunduh dari situs resmi penyedia. Anggap saja iklan yang muncul di posisi teratas hasil pencarian sebagai iklan palsu. Jika sebuah halaman web meminta frasa pemulihan, langsung tutup saja. Jika seseorang meminta frasa pemulihan lewat telepon, langsung tutup teleponnya. Begitu frasa pemulihan dimasukkan ke halaman palsu, anggap dompet sudah diserahkan. Buat dompet baru dengan frasa pemulihan baru menggunakan perangkat yang aman, lalu segera pindahkan sisa dana ke sana. Jangan malas melapor. Lima laporan hanya menunjukkan sebagian kecil dari kasus ini; setiap laporan tambahan meningkatkan kemungkinan alamat penerima terungkap.
Kesimpulan saya sederhana: sebelum mengunduh dompet, periksa kembali domain situs resminya. Lewati saja semua iklan yang berada di posisi teratas. Sedikit waktu ekstra untuk berhati-hati lebih berguna daripada melacak transaksi di blockchain setelah kejadian.
Saat mengunduh perangkat lunak dompet, apakah Anda langsung mengeklik hasil pencarian atau memeriksa dulu domain situs resminya?
—— web3韭菜小凯
Artikel ini hanya menyampaikan pandangan pribadi dan bukan merupakan saran investasi apa pun. Sumber faktanya adalah analisis blockchain Coinator tertanggal 3 November serta catatan laporan Chainabuse.
#Trezor #防骗 #助记词 #PelacakanOnchain
Pada akhir Oktober, seseorang mencari Trezor Suite di Google. Di atas hasil yang asli, muncul sebuah iklan. Saat diklik, iklan itu mengarah ke halaman perangkat lunak dompet yang dibuat sangat mirip dengan aslinya. Terkadang halaman tersebut menggunakan domain sendiri, terkadang tersembunyi di Google Sites. Halaman itu meminta pengguna memasukkan frasa pemulihan dengan alasan untuk memulihkan dompet. Mereka yang memasukkannya mendapati saldo mereka lenyap hanya dalam hitungan menit.
Saat ini, hanya ada 5 laporan terkait kasus ini di Chainabuse, yang berasal dari beberapa negara. Salah satu pelapor mengatakan bahwa ia sudah melapor ke polisi di Ceko. Kerugiannya melibatkan bitcoin, ether, dan stablecoin. Coinator, sebuah alat analisis blockchain, hanya melacak aliran bitcoin dan menemukan jumlah yang jauh lebih besar daripada yang disebutkan dalam laporan.
Uang tersebut tidak langsung masuk ke dompet milik penipu, melainkan terlebih dahulu dikirim ke dua alamat penerima tetap. Alamat pertama menerima 39 transaksi, total 3,32 bitcoin, antara 27 dan 31 Oktober. Dalam salah satu laporan, jumlah terbesar per transaksi melebihi 0,2 bitcoin. Alamat kedua tidak tercantum dalam laporan mana pun, tetapi menerima 56 transaksi dengan total 8,17 bitcoin, lebih dari dua kali jumlah di alamat pertama. Jika digabungkan, kedua alamat menerima sekitar 95 transaksi, total 11,49 bitcoin.
Pada 31 Oktober pukul 15.57 UTC, saldo alamat kedua dikuras sekaligus dalam satu transaksi dengan 56 input. Dua belas menit kemudian, saldo alamat pertama juga dikuras dalam satu transaksi dengan 33 input. Kedua jumlah tersebut dikirim ke alamat perantara yang sama. Alamat perantara ini menerima total 21,62 bitcoin; sisanya berasal dari dana yang masuk lebih awal. Coinator menilai bahwa kelompok ini sebelumnya juga telah menerima dana dari kasus serupa. Mulai pukul 17.12 UTC pada hari yang sama, alamat perantara tersebut mulai mengirimkan dana secara bertahap: pertama 2,0 bitcoin, lalu 2,86 bitcoin, dan terakhir 1,54 bitcoin. Biaya ketiga transaksi itu sama persis, yaitu 564 satoshi. Versi, waktu penguncian, dan penanda replaceability-nya juga sama, jelas berasal dari dompet yang sama.
Dari ketiga transaksi pengiriman itu, 2,0 bitcoin dan 2,86 bitcoin masih berada di alamat awal hingga 3 November. Sementara itu, 1,54 bitcoin dipindahkan dalam tiga tahap pada malam itu: pertama 0,01 bitcoin sebagai uji coba, lalu 0,5 bitcoin, dan terakhir 1,03 bitcoin. Setiap tahap melewati alamat perantara, dan semuanya akhirnya masuk ke dompet panas milik layanan kustodian yang sama. Sejak Februari 2025, dompet panas ini telah menangani sekitar 139.000 transaksi, dengan total perputaran sekitar 37.000 bitcoin dan 162.000 alamat deposit—hampir semuanya hanya digunakan sekali. Dompet panas yang sama juga menerima dana dari penipuan yang menyamar sebagai layanan pelanggan Kraken pada Agustus, dan menjadi tujuan akhir dalam sebuah kasus di Argentina pada akhir Oktober. Tiga jenis penipuan berbeda, tetapi berujung pada penerima yang sama.
Ada satu hal yang mudah membuat pelacakan melenceng. Dana uji coba sebesar 0,01 bitcoin masuk ke sebuah alamat deposit. Beberapa jam kemudian, dana dari alamat itu dibelanjakan bersama dana dari 8 alamat deposit lain dan 2 input milik dompet panas, lalu 0,29 bitcoin dikirim ke alamat baru. Sekilas, ini tampak seperti penipu menarik kembali uangnya dan bahkan mendapat lebih banyak. Padahal, itu adalah pembayaran dari layanan kustodian kepada salah satu pelanggannya. Alamat deposit dan dompet panas tersebut sama-sama milik penyedia layanan. Begitu uang masuk ke tangan penyedia layanan, siapa yang awalnya menyetorkannya tidak lagi relevan. Jika dompet panas itu dianggap milik penipu lalu dilacak, pelacakan akan salah sasaran. Yang benar-benar perlu dicatat adalah dua alamat penerima milik penipu.
Bagi pengguna biasa, pelajaran dari kasus ini sangat jelas. Perangkat lunak dompet hanya boleh diunduh dari situs resmi penyedia. Anggap saja iklan yang muncul di posisi teratas hasil pencarian sebagai iklan palsu. Jika sebuah halaman web meminta frasa pemulihan, langsung tutup saja. Jika seseorang meminta frasa pemulihan lewat telepon, langsung tutup teleponnya. Begitu frasa pemulihan dimasukkan ke halaman palsu, anggap dompet sudah diserahkan. Buat dompet baru dengan frasa pemulihan baru menggunakan perangkat yang aman, lalu segera pindahkan sisa dana ke sana. Jangan malas melapor. Lima laporan hanya menunjukkan sebagian kecil dari kasus ini; setiap laporan tambahan meningkatkan kemungkinan alamat penerima terungkap.
Kesimpulan saya sederhana: sebelum mengunduh dompet, periksa kembali domain situs resminya. Lewati saja semua iklan yang berada di posisi teratas. Sedikit waktu ekstra untuk berhati-hati lebih berguna daripada melacak transaksi di blockchain setelah kejadian.
Saat mengunduh perangkat lunak dompet, apakah Anda langsung mengeklik hasil pencarian atau memeriksa dulu domain situs resminya?
—— web3韭菜小凯
Artikel ini hanya menyampaikan pandangan pribadi dan bukan merupakan saran investasi apa pun. Sumber faktanya adalah analisis blockchain Coinator tertanggal 3 November serta catatan laporan Chainabuse.
#Trezor #防骗 #助记词 #PelacakanOnchain
21
·
--
📰 Trezor memperingatkan pembeli CryptoBilis: frasa seed lama tidak boleh digunakan kembali
Pada 30 Oktober, Trezor melaporkan dugaan adanya perangkat keras berbahaya pada satu unit Safe 5 yang dibeli melalui CryptoBilis. Perusahaan belum memeriksa perangkat tersebut dan belum menerima laporan kerugian, tetapi menyarankan semua orang yang membeli model Trezor apa pun dari penjual ini sejak Maret 2026 untuk memindahkan aset ke dompet baru dengan frasa seed baru.
Mengganti perangkat saja lalu memulihkannya menggunakan frasa lama tidak akan melindungi Anda: perangkat keras berbahaya yang diduga itu mungkin dapat membaca data dari layar. Jika perangkat belum disiapkan, jangan gunakan. Hubungi dukungan resmi Trezor untuk meminta penggantian.
#Trezor #WalletSecurity
📰 Trezor memperingatkan pembeli CryptoBilis: frasa seed lama tidak boleh digunakan kembali
Pada 30 Oktober, Trezor melaporkan dugaan adanya perangkat keras berbahaya pada satu unit Safe 5 yang dibeli melalui CryptoBilis. Perusahaan belum memeriksa perangkat tersebut dan belum menerima laporan kerugian, tetapi menyarankan semua orang yang membeli model Trezor apa pun dari penjual ini sejak Maret 2026 untuk memindahkan aset ke dompet baru dengan frasa seed baru.
Mengganti perangkat saja lalu memulihkannya menggunakan frasa lama tidak akan melindungi Anda: perangkat keras berbahaya yang diduga itu mungkin dapat membaca data dari layar. Jika perangkat belum disiapkan, jangan gunakan. Hubungi dukungan resmi Trezor untuk meminta penggantian.
#Trezor #WalletSecurity
Pada 30 Oktober, Trezor melaporkan dugaan adanya perangkat keras berbahaya pada satu unit Safe 5 yang dibeli melalui CryptoBilis. Perusahaan belum memeriksa perangkat tersebut dan belum menerima laporan kerugian, tetapi menyarankan semua orang yang membeli model Trezor apa pun dari penjual ini sejak Maret 2026 untuk memindahkan aset ke dompet baru dengan frasa seed baru.
Mengganti perangkat saja lalu memulihkannya menggunakan frasa lama tidak akan melindungi Anda: perangkat keras berbahaya yang diduga itu mungkin dapat membaca data dari layar. Jika perangkat belum disiapkan, jangan gunakan. Hubungi dukungan resmi Trezor untuk meminta penggantian.
#Trezor #WalletSecurity
38
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
173,110 penayangan
1,757 Berdiskusi
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
155,513 penayangan
1,537 Berdiskusi
3
#WillFOMCMinutesReinforceRateHikeExpectations?
45,227 penayangan
730 Berdiskusi
4
#BitcoinActiveSupplyInProfitDropsBelow45%
231,319 penayangan
1,791 Berdiskusi
5
#TONStrategyReports$23.97MQ3NetLoss
20,227 penayangan
149 Berdiskusi
6
#KavaSaysAbnormalActivityLimitedToKavaLend
153,849 penayangan
1,019 Berdiskusi
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
55,210 penayangan
410 Berdiskusi
8
#WhoWillSucceedJensenHuangatNvidia?
355,344 penayangan
2,155 Berdiskusi
9
#WhatWillDriveCryptoandStocks’NextRebound?
882,347 penayangan
3,966 Berdiskusi
10
#TradFiForBeginners
849,504 penayangan
4,979 Berdiskusi