Dompet yang kamu beli untuk melindungi diri dari pencuri ternyata menyimpan alat penyadap
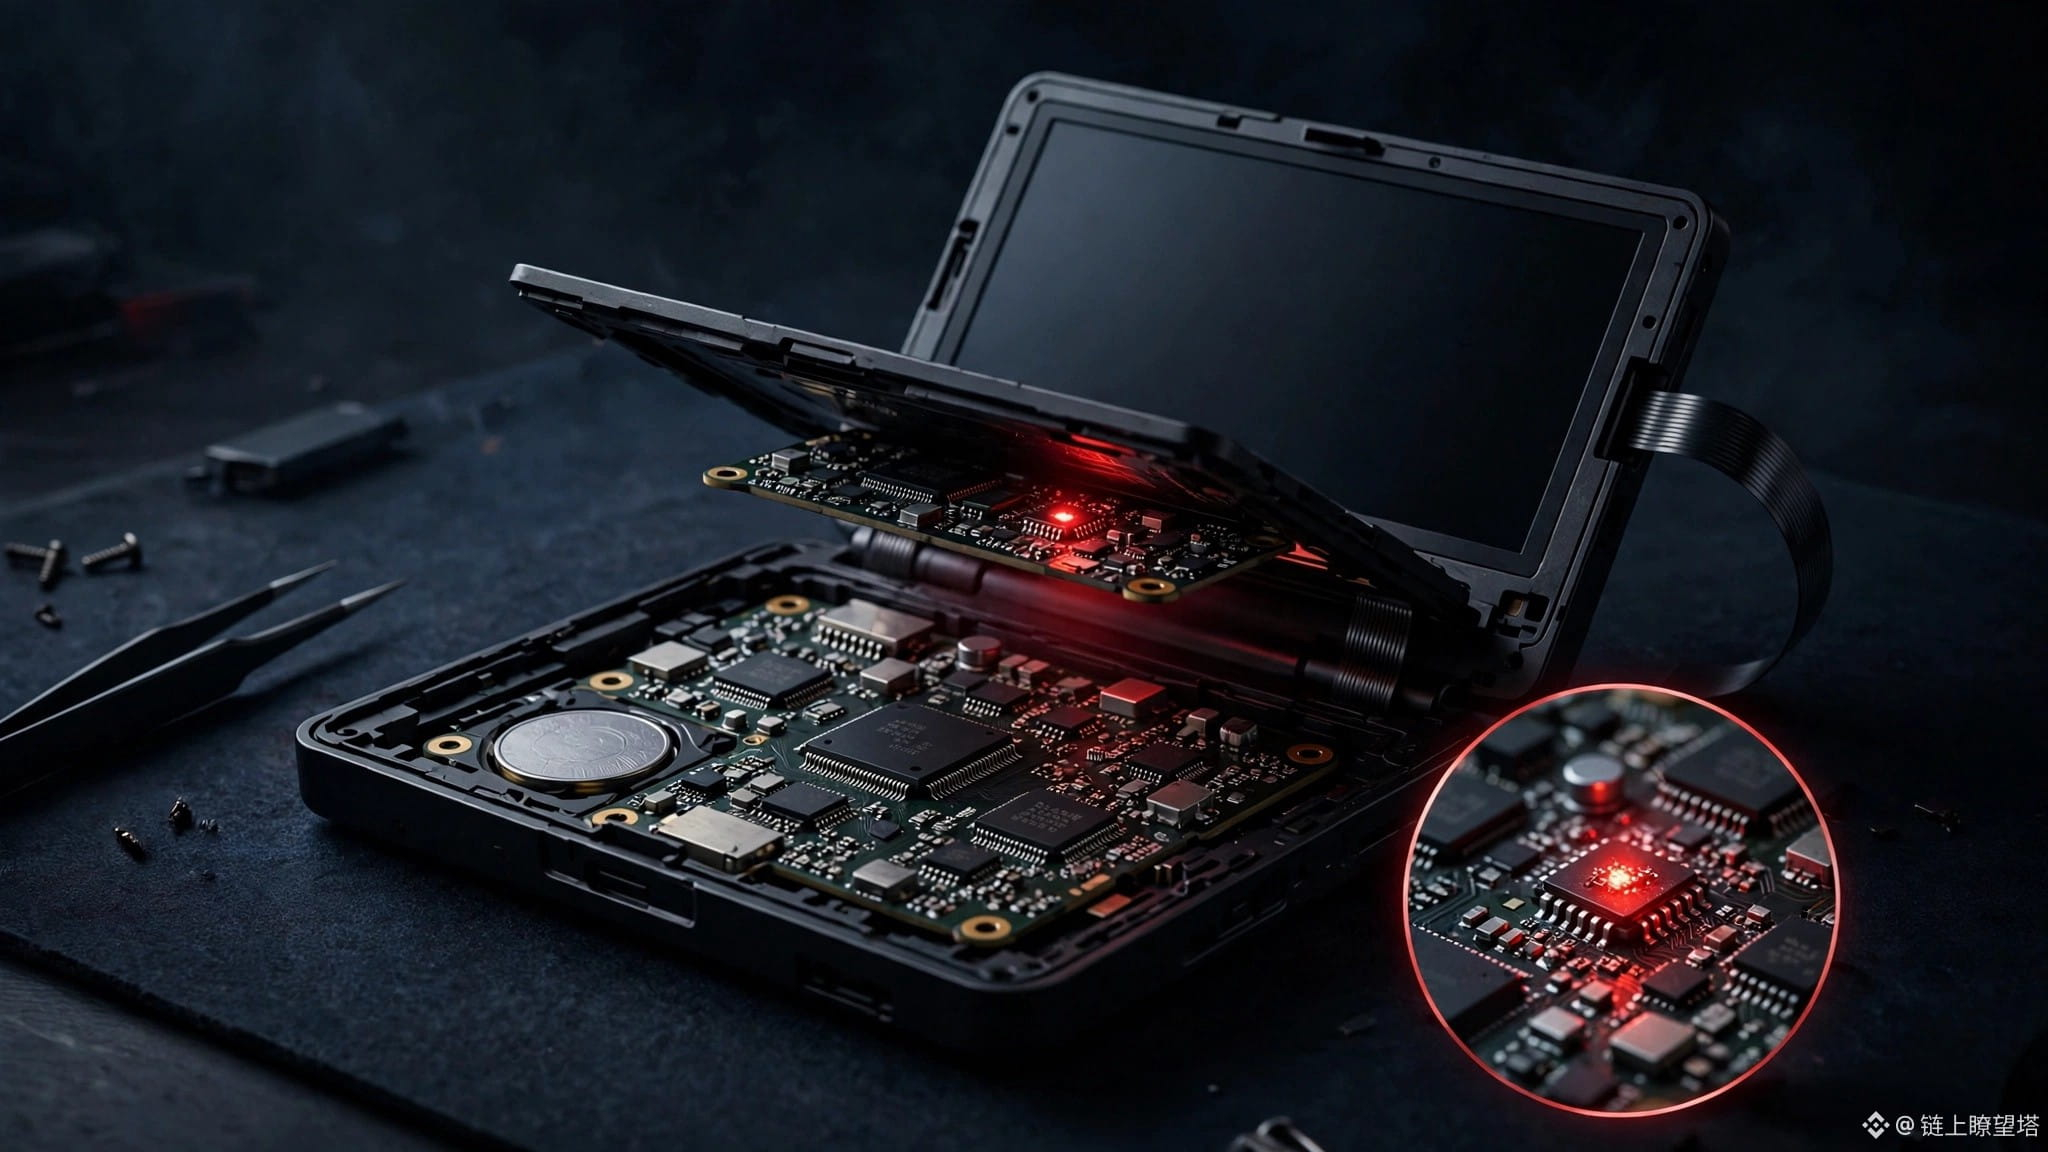
Pada 12 November, Trezor mengonfirmasi secara resmi: tiga unit Safe 5 telah disusupi perangkat keras. Sebuah papan sirkuit diselipkan di antara motherboard dan layar. Apa pun yang ditampilkan di layar, semuanya disalin—termasuk frasa pemulihan. Setelah menyalinnya, data dikirim langsung kepada penyerang melalui jaringan seluler. Ketiga unit berasal dari distributor Asia Tenggara, CryptoBilis, dan dibeli antara 20 Agustus hingga 23 September. Produk tersebut dijual di Tokopedia dan Shopee. Sebanyak 48 pembeli menghubungi Trezor; sejauh ini tiga unit telah dipastikan terinfeksi, dan belum ada laporan kehilangan kripto.
Firmware versi 2.13.1 yang dirilis pada 11 November dapat menonaktifkan perangkat yang disusupi ini. Namun, Trezor mengakui bahwa frasa pemulihan yang sudah dicuri tidak bisa dipulihkan. Jika terdampak, segera pindahkan kripto ke dompet baru dan buat frasa pemulihan baru. Jaringan distributornya langsung dipangkas hingga 80%.
Sederhananya, dompet perangkat keras menjual janji bahwa “offline = aman”. Namun, bagian paling berbahaya ternyata bukan kecanggihan peretas, melainkan kemungkinan barang sudah diutak-atik sebelum kamu membuka segel plastiknya. Ledger baru saja mengalami insiden pada Oktober, dan kini Trezor juga terkena masalah melalui distributor yang sama. Ini bukan kasus terpisah, melainkan krisis kepercayaan terhadap seluruh rantai distribusi. Untuk urusan dompet, membeli langsung dari situs resmi adalah batas minimal. Membeli lewat pihak ketiga demi harga yang lebih murah bisa jadi membuatmu kehilangan seluruh harta.
#Trezor #硬件钱包 #供应链攻击 #加密安全
Pada 12 November, Trezor mengonfirmasi secara resmi: tiga unit Safe 5 telah disusupi perangkat keras. Sebuah papan sirkuit diselipkan di antara motherboard dan layar. Apa pun yang ditampilkan di layar, semuanya disalin—termasuk frasa pemulihan. Setelah menyalinnya, data dikirim langsung kepada penyerang melalui jaringan seluler. Ketiga unit berasal dari distributor Asia Tenggara, CryptoBilis, dan dibeli antara 20 Agustus hingga 23 September. Produk tersebut dijual di Tokopedia dan Shopee. Sebanyak 48 pembeli menghubungi Trezor; sejauh ini tiga unit telah dipastikan terinfeksi, dan belum ada laporan kehilangan kripto.
Firmware versi 2.13.1 yang dirilis pada 11 November dapat menonaktifkan perangkat yang disusupi ini. Namun, Trezor mengakui bahwa frasa pemulihan yang sudah dicuri tidak bisa dipulihkan. Jika terdampak, segera pindahkan kripto ke dompet baru dan buat frasa pemulihan baru. Jaringan distributornya langsung dipangkas hingga 80%.
Sederhananya, dompet perangkat keras menjual janji bahwa “offline = aman”. Namun, bagian paling berbahaya ternyata bukan kecanggihan peretas, melainkan kemungkinan barang sudah diutak-atik sebelum kamu membuka segel plastiknya. Ledger baru saja mengalami insiden pada Oktober, dan kini Trezor juga terkena masalah melalui distributor yang sama. Ini bukan kasus terpisah, melainkan krisis kepercayaan terhadap seluruh rantai distribusi. Untuk urusan dompet, membeli langsung dari situs resmi adalah batas minimal. Membeli lewat pihak ketiga demi harga yang lebih murah bisa jadi membuatmu kehilangan seluruh harta.
#Trezor #硬件钱包 #供应链攻击 #加密安全