

#teku
teku
2 penayangan
2 Berdiskusi
Populer
Terbaru
·
--
Judul “kelemahan keamanan” terbaru Ethereum perlu dibaca lebih sempit.
Ini bukan bug konsensus mainnet atau kebocoran dompet.
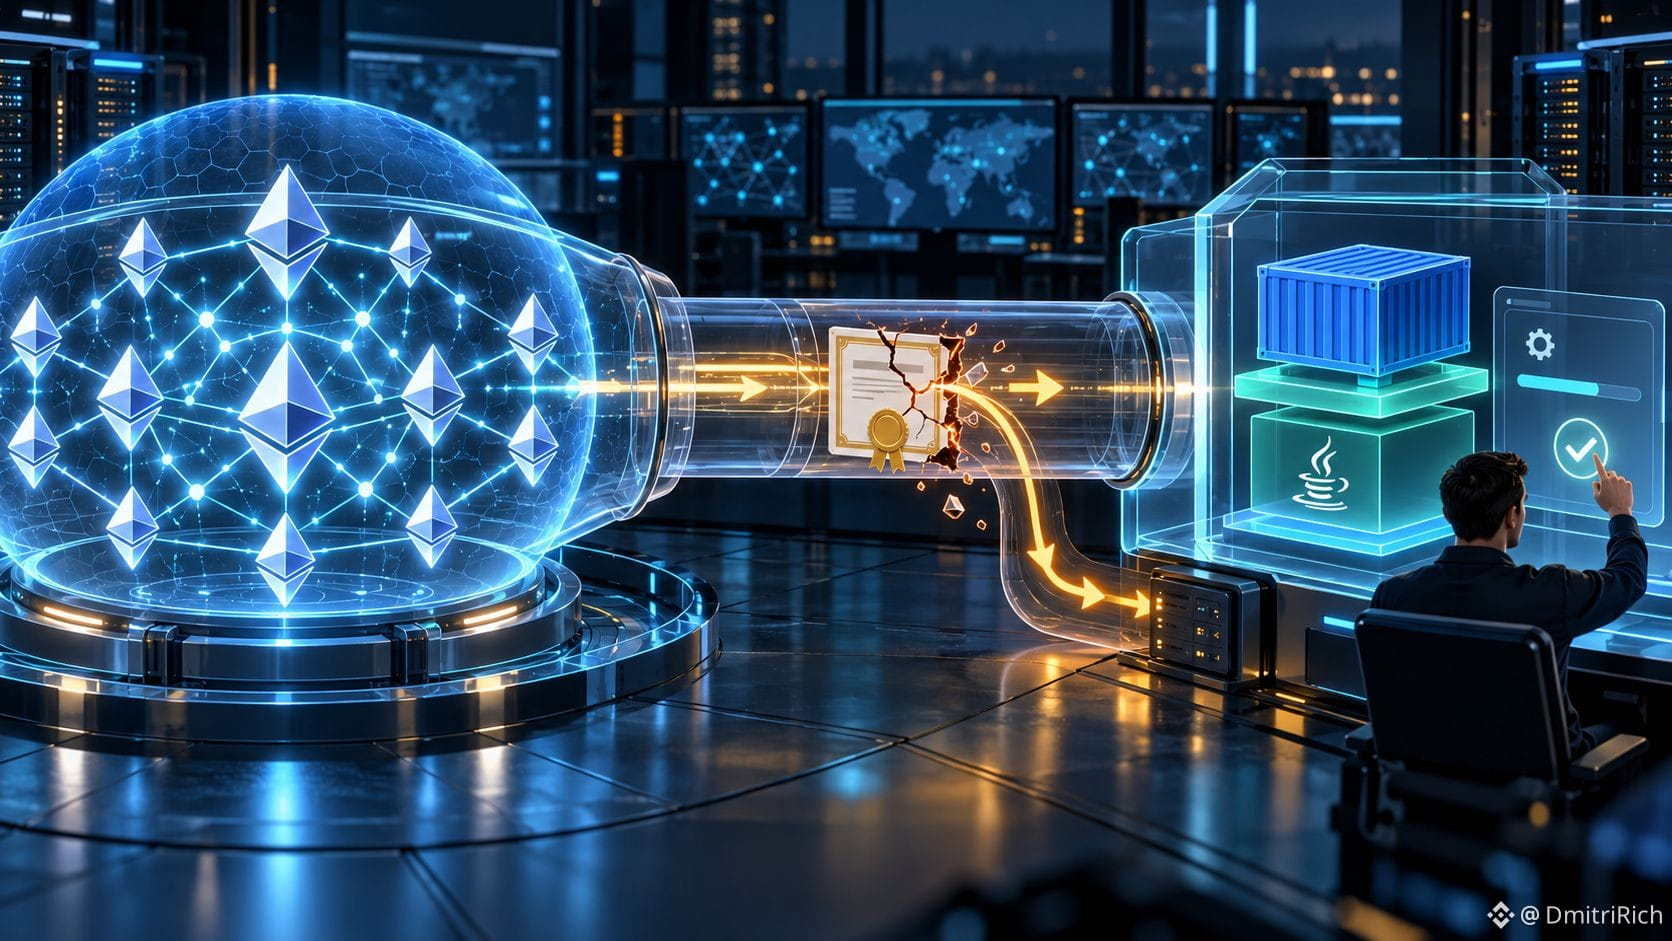
Kunci sertifikat eMudhra yang lemah dapat memungkinkan penyerang meniru layanan eksternal yang dipercaya oleh beberapa #Teku dan #Besu penyiapan, yang berpotensi mengalihkan hadiah validator.
Node mainnet Teku default tidak terpengaruh, dan belum ada laporan eksploitasi.
Teku 26.10.3 dan Besu 26.10.2 menghapus root yang terdampak dari image Docker. Risiko yang terlewat adalah instalasi biner: memperbarui klien #Ethereum tidak memperbarui trust store Java milik host.
Operator harus menambal Java secara terpisah; pengguna Java 26 perlu beralih ke build yang didukung.
Bagi pemegang $ETH , jaringan tidak sedang diserang. Bagi operator, ini adalah patch infrastruktur, bukan judul yang bisa diabaikan.
{future}(ETHUSDT)
Judul “kelemahan keamanan” terbaru Ethereum perlu dibaca lebih sempit.
Ini bukan bug konsensus mainnet atau kebocoran dompet.
Kunci sertifikat eMudhra yang lemah dapat memungkinkan penyerang meniru layanan eksternal yang dipercaya oleh beberapa #Teku dan #Besu penyiapan, yang berpotensi mengalihkan hadiah validator.
Node mainnet Teku default tidak terpengaruh, dan belum ada laporan eksploitasi.
Teku 26.10.3 dan Besu 26.10.2 menghapus root yang terdampak dari image Docker. Risiko yang terlewat adalah instalasi biner: memperbarui klien #Ethereum tidak memperbarui trust store Java milik host.
Operator harus menambal Java secara terpisah; pengguna Java 26 perlu beralih ke build yang didukung.
Bagi pemegang $ETH , jaringan tidak sedang diserang. Bagi operator, ini adalah patch infrastruktur, bukan judul yang bisa diabaikan.
71
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#FedWatch
16.3M penayangan
39,411 Berdiskusi
2
#EarningsSeason
6.4M penayangan
32,103 Berdiskusi
3
#USMidtermElections
43,486 penayangan
630 Berdiskusi
4
#BitcoinDropsBelow$80K
29,346 penayangan
120 Berdiskusi
5
#比特币跌破8万美元
176,364 penayangan
121 Berdiskusi
6
#BoEOpensConsultationOnTokenizedCollateralForClearing
636 penayangan
30 Berdiskusi
7
#BrazilCryptoExchangesMustApplyForLicensesByFriday
33,332 penayangan
506 Berdiskusi
8
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
708 penayangan
19 Berdiskusi
9
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
1,643 penayangan
28 Berdiskusi
10
#StanDruckenmillerBecomesInvestorInTradeXYZ
25,010 penayangan
439 Berdiskusi