
#optimizely
optimizely
144 penayangan
5 Berdiskusi
Populer
Terbaru

·
--
Artikel
Lihat terjemahan
昨天打开BBC、Zoom的人,复制的钱包地址可能被换过11月16号,安全研究员 Scott Helme 在 X 上说,他正在追踪一起第三方脚本供应商被攻破的事件。他查了 1611 个 Optimizely 代码片段,188 个被动过手脚,涉及 178 家机构,名单里有 BBC、CNN、Zoom、GitLab、宜家、汇丰、Ledger。
Optimizely 是很多大网站用的 A/B 测试工具。攻击者改了客户后台的一处自定义代码字段,给中招的项目塞了一个加载器,指向自己服务器上的 track.js。文件从 Optimizely 自己的域名发出来,证书也是真的,浏览器把它当自己人。
这段 30KB 左右的代码认得出比特币、以太坊、波场、Solana、TON、莱特币、比特币现金、狗狗币这些地址格式,校验通过才换。文字、表单、链接、剪贴板、发出去的请求、iOS 分享菜单,都会被换。地址附近出现钱包、充值、发送这类词,它就动手。同一份代码还带银行卡盗刷,截图和 Cookie 也一起偷走,藏起来的 iframe 还会给 iPhone 推漏洞利用包。
链上能数到的进账只有七千美元上下,大部分是比特币。暴露窗口超过 13 个小时,只换来这点钱。但这伙人 9 月就用同一类手法动过土耳其的网站,这次也不是头一回撒网。
Optimizely 当晚开始清理,几个小时内 188 个被改的片段只剩 1 个,属于英国宽带商 TalkTalk。Optimizely 还没说攻击者是怎么进来的,今年 2 月它也确认过内部系统被人用语音钓鱼攻破。
受害者什么都没做错,没点钓鱼链接,没下不明软件,打开 BBC、Zoom 这种天天用的网站,复制个地址,粘贴出来就可能是别人的。网站本身没被黑,是网站用的工具被黑了,这条信任链比钱包本身脆弱得多。
防是防不住的,只能每次粘贴后核对。转账前对一下首尾几位,大额先转一笔小的试试,常用地址存进钱包的地址本,别每次都靠复制粘贴。
你平时转账前会核对粘贴出来的地址吗?
#网络安全 #钱包安全 #供应链攻击 #Optimizely
—— web3韭菜小凯
本内容仅为个人观点分享,不构成投资建议,请自行判断。
昨天打开BBC、Zoom的人,复制的钱包地址可能被换过
11月16号,安全研究员 Scott Helme 在 X 上说,他正在追踪一起第三方脚本供应商被攻破的事件。他查了 1611 个 Optimizely 代码片段,188 个被动过手脚,涉及 178 家机构,名单里有 BBC、CNN、Zoom、GitLab、宜家、汇丰、Ledger。
Optimizely 是很多大网站用的 A/B 测试工具。攻击者改了客户后台的一处自定义代码字段,给中招的项目塞了一个加载器,指向自己服务器上的 track.js。文件从 Optimizely 自己的域名发出来,证书也是真的,浏览器把它当自己人。
这段 30KB 左右的代码认得出比特币、以太坊、波场、Solana、TON、莱特币、比特币现金、狗狗币这些地址格式,校验通过才换。文字、表单、链接、剪贴板、发出去的请求、iOS 分享菜单,都会被换。地址附近出现钱包、充值、发送这类词,它就动手。同一份代码还带银行卡盗刷,截图和 Cookie 也一起偷走,藏起来的 iframe 还会给 iPhone 推漏洞利用包。
链上能数到的进账只有七千美元上下,大部分是比特币。暴露窗口超过 13 个小时,只换来这点钱。但这伙人 9 月就用同一类手法动过土耳其的网站,这次也不是头一回撒网。
Optimizely 当晚开始清理,几个小时内 188 个被改的片段只剩 1 个,属于英国宽带商 TalkTalk。Optimizely 还没说攻击者是怎么进来的,今年 2 月它也确认过内部系统被人用语音钓鱼攻破。
受害者什么都没做错,没点钓鱼链接,没下不明软件,打开 BBC、Zoom 这种天天用的网站,复制个地址,粘贴出来就可能是别人的。网站本身没被黑,是网站用的工具被黑了,这条信任链比钱包本身脆弱得多。
防是防不住的,只能每次粘贴后核对。转账前对一下首尾几位,大额先转一笔小的试试,常用地址存进钱包的地址本,别每次都靠复制粘贴。
你平时转账前会核对粘贴出来的地址吗?
#网络安全 #钱包安全 #供应链攻击 #Optimizely
—— web3韭菜小凯
本内容仅为个人观点分享,不构成投资建议,请自行判断。
Optimizely 是很多大网站用的 A/B 测试工具。攻击者改了客户后台的一处自定义代码字段,给中招的项目塞了一个加载器,指向自己服务器上的 track.js。文件从 Optimizely 自己的域名发出来,证书也是真的,浏览器把它当自己人。
这段 30KB 左右的代码认得出比特币、以太坊、波场、Solana、TON、莱特币、比特币现金、狗狗币这些地址格式,校验通过才换。文字、表单、链接、剪贴板、发出去的请求、iOS 分享菜单,都会被换。地址附近出现钱包、充值、发送这类词,它就动手。同一份代码还带银行卡盗刷,截图和 Cookie 也一起偷走,藏起来的 iframe 还会给 iPhone 推漏洞利用包。
链上能数到的进账只有七千美元上下,大部分是比特币。暴露窗口超过 13 个小时,只换来这点钱。但这伙人 9 月就用同一类手法动过土耳其的网站,这次也不是头一回撒网。
Optimizely 当晚开始清理,几个小时内 188 个被改的片段只剩 1 个,属于英国宽带商 TalkTalk。Optimizely 还没说攻击者是怎么进来的,今年 2 月它也确认过内部系统被人用语音钓鱼攻破。
受害者什么都没做错,没点钓鱼链接,没下不明软件,打开 BBC、Zoom 这种天天用的网站,复制个地址,粘贴出来就可能是别人的。网站本身没被黑,是网站用的工具被黑了,这条信任链比钱包本身脆弱得多。
防是防不住的,只能每次粘贴后核对。转账前对一下首尾几位,大额先转一笔小的试试,常用地址存进钱包的地址本,别每次都靠复制粘贴。
你平时转账前会核对粘贴出来的地址吗?
#网络安全 #钱包安全 #供应链攻击 #Optimizely
—— web3韭菜小凯
本内容仅为个人观点分享,不构成投资建议,请自行判断。
252

Lihat terjemahan
Los piratas informáticos inyectan malware para robar criptomonedas en 178 sitios web a través de Optimizely Scripts
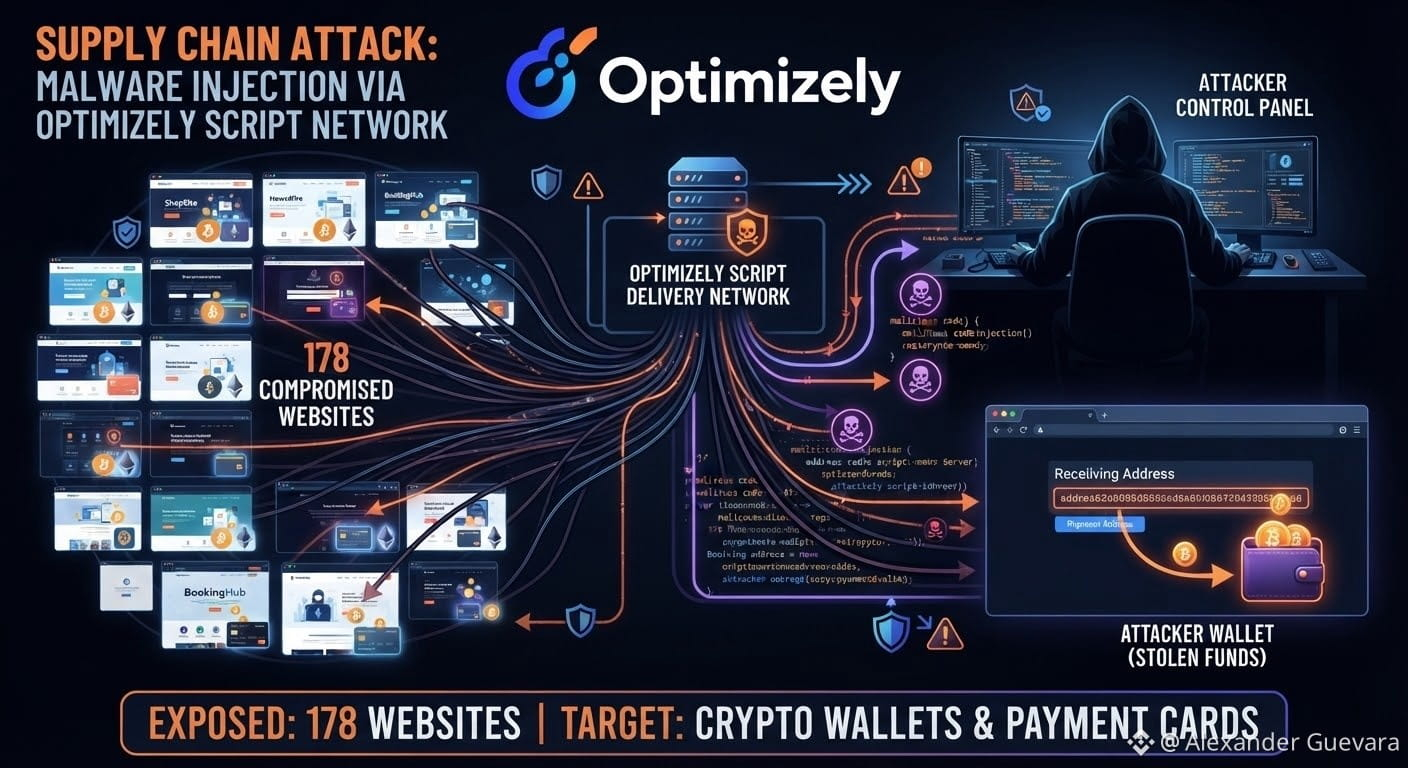
Los investigadores de seguridad han identificado un ataque a la cadena de suministro en el que los piratas informáticos comprometieron scripts entregados a través de Optimizely, una plataforma de optimización web ampliamente utilizada, exponiendo a los visitantes de 178 sitios web importantes al malware capaz de robar criptomonedas y datos de tarjetas de pago.
El malware está diseñado para reemplazar las direcciones de billeteras criptográficas durante las transacciones, redirigir fondos a billeteras controladas por atacantes y recopilar los datos de tarjetas de crédito ingresados por los visitantes del sitio. Al dirigirse a una capa de entrega de scripts compartida en lugar de sitios web individuales, los atacantes pudieron llegar a un gran número de sitios a través de un único punto de compromiso.
Los ataques a la cadena de suministro de este tipo son particularmente difíciles de detectar porque el código malicioso llega a través de un servicio de terceros confiable, lo que hace que parezca legítimo tanto para los operadores del sitio web como para los usuarios finales. Los visitantes de cualquiera de los sitios afectados pueden haber sido expuestos sin ninguna advertencia visible.
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
Los piratas informáticos inyectan malware para robar criptomonedas en 178 sitios web a través de Optimizely Scripts
Los investigadores de seguridad han identificado un ataque a la cadena de suministro en el que los piratas informáticos comprometieron scripts entregados a través de Optimizely, una plataforma de optimización web ampliamente utilizada, exponiendo a los visitantes de 178 sitios web importantes al malware capaz de robar criptomonedas y datos de tarjetas de pago.
El malware está diseñado para reemplazar las direcciones de billeteras criptográficas durante las transacciones, redirigir fondos a billeteras controladas por atacantes y recopilar los datos de tarjetas de crédito ingresados por los visitantes del sitio. Al dirigirse a una capa de entrega de scripts compartida en lugar de sitios web individuales, los atacantes pudieron llegar a un gran número de sitios a través de un único punto de compromiso.
Los ataques a la cadena de suministro de este tipo son particularmente difíciles de detectar porque el código malicioso llega a través de un servicio de terceros confiable, lo que hace que parezca legítimo tanto para los operadores del sitio web como para los usuarios finales. Los visitantes de cualquiera de los sitios afectados pueden haber sido expuestos sin ninguna advertencia visible.
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
Los investigadores de seguridad han identificado un ataque a la cadena de suministro en el que los piratas informáticos comprometieron scripts entregados a través de Optimizely, una plataforma de optimización web ampliamente utilizada, exponiendo a los visitantes de 178 sitios web importantes al malware capaz de robar criptomonedas y datos de tarjetas de pago.
El malware está diseñado para reemplazar las direcciones de billeteras criptográficas durante las transacciones, redirigir fondos a billeteras controladas por atacantes y recopilar los datos de tarjetas de crédito ingresados por los visitantes del sitio. Al dirigirse a una capa de entrega de scripts compartida en lugar de sitios web individuales, los atacantes pudieron llegar a un gran número de sitios a través de un único punto de compromiso.
Los ataques a la cadena de suministro de este tipo son particularmente difíciles de detectar porque el código malicioso llega a través de un servicio de terceros confiable, lo que hace que parezca legítimo tanto para los operadores del sitio web como para los usuarios finales. Los visitantes de cualquiera de los sitios afectados pueden haber sido expuestos sin ninguna advertencia visible.
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
13
Lihat terjemahan
🚨 Кібератака через Optimizely: під загрозою опинилися сайти 178 великих компаній
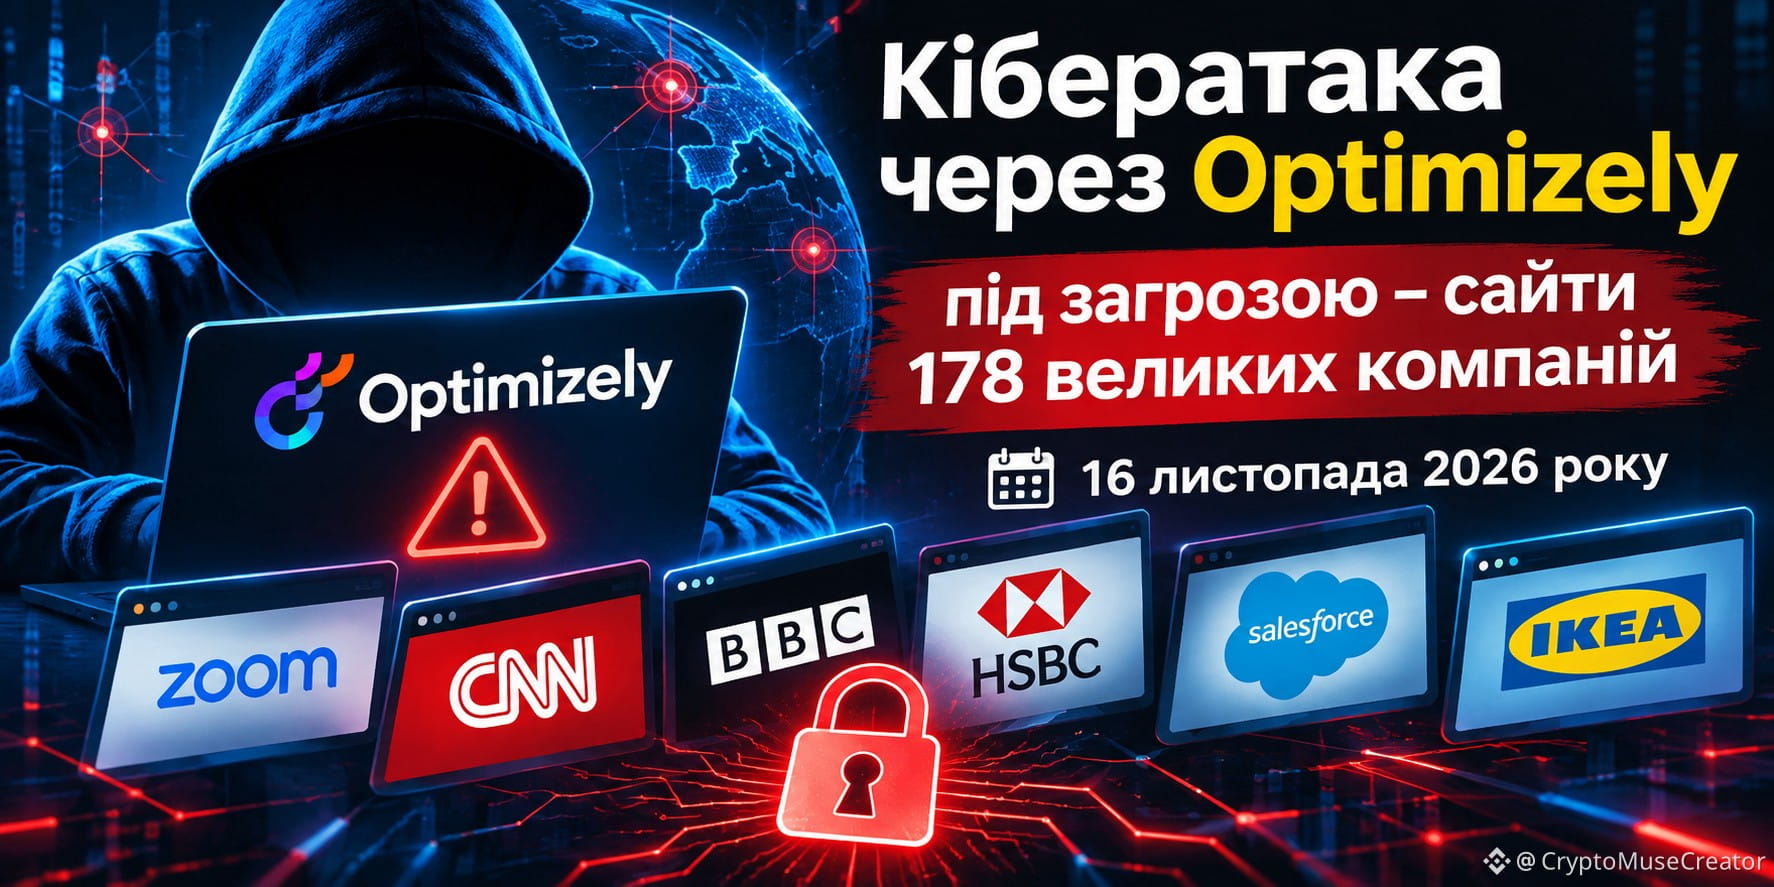
16 листопада 2026 року сталася масштабна кібератака через платформу Optimizely, яка зачепила вебсайти 178 організацій, серед яких Zoom, CNN, BBC, HSBC, Salesforce та IKEA.
За даними дослідника кібербезпеки Скотта Гелма, шкідливий JavaScript було виявлено у 188 файлах. Код міг перехоплювати дані банківських карток, викрадати cookies та навіть підмінювати криптовалютні адреси для переказів.
Причиною стала компрометація стороннього інструмента Optimizely, який використовували постраждалі організації.
⚠️ Чому це важливо?
Цей випадок демонструє небезпеку атак на ланцюги постачання програмного забезпечення: зловмисникам достатньо скомпрометувати один спільний інструмент, щоб створити загрозу для сотень організацій.
Для користувачів криптовалют це особливо актуально: навіть відомий і легітимний сайт не гарантує безпеки, якщо його сторонні скрипти скомпрометовані.
Масштаби фактичного викрадення даних та кількість постраждалих користувачів поки остаточно не встановлені.
#optimjackattackinfectsatleast186websites #CyberAttack #Optimizely #DataSecurity #CryptoSecurity
$BTC $LTC $ETH
🚨 Кібератака через Optimizely: під загрозою опинилися сайти 178 великих компаній
16 листопада 2026 року сталася масштабна кібератака через платформу Optimizely, яка зачепила вебсайти 178 організацій, серед яких Zoom, CNN, BBC, HSBC, Salesforce та IKEA.
За даними дослідника кібербезпеки Скотта Гелма, шкідливий JavaScript було виявлено у 188 файлах. Код міг перехоплювати дані банківських карток, викрадати cookies та навіть підмінювати криптовалютні адреси для переказів.
Причиною стала компрометація стороннього інструмента Optimizely, який використовували постраждалі організації.
⚠️ Чому це важливо?
Цей випадок демонструє небезпеку атак на ланцюги постачання програмного забезпечення: зловмисникам достатньо скомпрометувати один спільний інструмент, щоб створити загрозу для сотень організацій.
Для користувачів криптовалют це особливо актуально: навіть відомий і легітимний сайт не гарантує безпеки, якщо його сторонні скрипти скомпрометовані.
Масштаби фактичного викрадення даних та кількість постраждалих користувачів поки остаточно не встановлені.
#optimjackattackinfectsatleast186websites #CyberAttack #Optimizely #DataSecurity #CryptoSecurity
$BTC $LTC $ETH
16 листопада 2026 року сталася масштабна кібератака через платформу Optimizely, яка зачепила вебсайти 178 організацій, серед яких Zoom, CNN, BBC, HSBC, Salesforce та IKEA.
За даними дослідника кібербезпеки Скотта Гелма, шкідливий JavaScript було виявлено у 188 файлах. Код міг перехоплювати дані банківських карток, викрадати cookies та навіть підмінювати криптовалютні адреси для переказів.
Причиною стала компрометація стороннього інструмента Optimizely, який використовували постраждалі організації.
⚠️ Чому це важливо?
Цей випадок демонструє небезпеку атак на ланцюги постачання програмного забезпечення: зловмисникам достатньо скомпрометувати один спільний інструмент, щоб створити загрозу для сотень організацій.
Для користувачів криптовалют це особливо актуально: навіть відомий і легітимний сайт не гарантує безпеки, якщо його сторонні скрипти скомпрометовані.
Масштаби фактичного викрадення даних та кількість постраждалих користувачів поки остаточно не встановлені.
#optimjackattackinfectsatleast186websites #CyberAttack #Optimizely #DataSecurity #CryptoSecurity
$BTC $LTC $ETH
3
149
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
281 penayangan
10 Berdiskusi
2
#AnthropicIPOPriceCouldExceed$80
240 penayangan
24 Berdiskusi
3
#CanNvidia’sDataCenterGrowthContinue?
691 penayangan
18 Berdiskusi
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
141,455 penayangan
1,057 Berdiskusi
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
37,452 penayangan
372 Berdiskusi
6
#AnthropicClearedToListOnNasdaqAsANT
31,852 penayangan
306 Berdiskusi
7
#WhatInvestmentSignalsDo13FFilingsReveal?
76,877 penayangan
704 Berdiskusi
8
#TetherCapitalMakesStrategicInvestmentInStables
17,894 penayangan
144 Berdiskusi
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
2,180 penayangan
23 Berdiskusi
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
1,581 penayangan
19 Berdiskusi