

#opencode
opencode
1,196 penayangan
7 Berdiskusi
Populer
Terbaru
·
--
🐙 OpenLedger Vibecoding: Siapa saja bisa jadi Builder
$OPEN harga saat ini $0.224, 24h naik +13.3%, 7 hari naik +21.1%, sentimen pasar terus memanas.
🔥 Sorotan platform Vibecoding:
@Openledger meluncurkan platform open-source Vibecoding (vibecoding-platform) yang memungkinkan pengguna tanpa dasar kode untuk cepat membangun aplikasi AI Agent. Ini adalah platform pengembangan open-source yang ditujukan untuk semua orang, benar-benar mewujudkan konsep "semua orang adalah Builder".
📊 Data ekosistem:
• Market cap yang beredar: $48.16M
• Volume transaksi 24h: $17.63M
• Sirkulasi: 215.5 juta / total 1 miliar
• Deployment on-chain: Ethereum + BSC dual-chain
• X pengikut: 417 ribu+
💡 Nilai inti:
OpenLedger diposisikan sebagai blockchain AI, melalui Datanets dan mekanisme Proof of Attribution, memungkinkan dataset, model, dan Agent dapat dilacak, dimonetisasi, dan digabungkan di blockchain. Platform Vibecoding lebih lanjut menurunkan ambang pengembangan, bersama dengan #OpenCode , sedang membangun ekosistem pengembang AI+Web3 yang terbuka.
🏗️ Mendapatkan dukungan pendanaan putaran benih sebesar $8 juta dari lembaga terkemuka seperti Polychain Capital, HashKey Capital, Borderless Capital, memberikan dasar finansial yang solid untuk pengembangan ekosistem.
#OpenLedger $OPEN @Openledger
⚠️ Konten di atas hanya untuk referensi, tidak membentuk saran investasi.
53

·
--
Dia tidur, lalu saat membuka mata pada pagi hari, tagihannya bertambah empat ratus dolar.
Dia tidak mengetik satu baris kode pun. Komputernya tidak dinyalakan. Empat ratus dolar itu berasal dari orang lain yang menggunakan akunnya saat dia tidur.
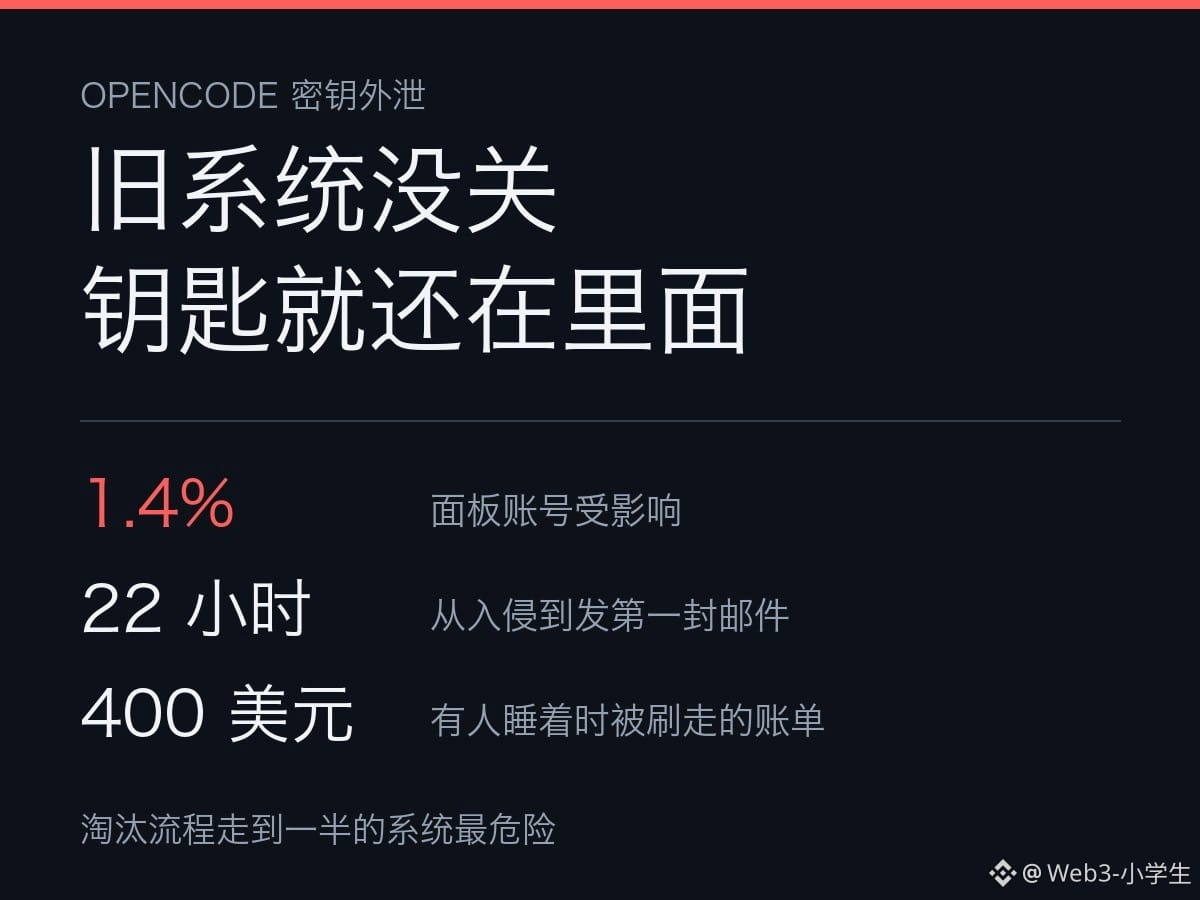
Larut malam tanggal 17 Oktober, perusahaan pembuat alat pemrograman sumber terbuka itu mulai mengirim email kepada orang-orang yang pernah menggunakannya. Judulnya singkat. Isinya meminta mereka segera bertindak. Disebutkan bahwa kunci dari penyedia layanan pihak ketiga mungkin telah bocor.
Email kedua datang dini hari. Disebutkan nama-nama penyedianya: OpenAI, Anthropic, dan Google.
Akun yang terdampak mencakup 1,4 persen dari akun panel daring mereka. Angkanya memang tidak besar. Namun, bagi orang-orang yang terdampak, semuanya jadi masalah.
Masalahnya ada di satu titik. Penyerang masuk ke sistem lama yang sedang dinonaktifkan. Jejak paling awal mengarah ke larut malam tanggal 16. Orang-orang ini baru menerima email pertama 22 jam kemudian. Dalam 22 jam, berapa banyak panggilan yang bisa dijalankan? Berapa banyak kuota yang bisa dihabiskan? Cukup waktu bagi pihak lain untuk menuntaskan semuanya sebelum kamu membuka mata.
Apa sumber masalahnya? Sebuah sudut yang dikira semua orang sudah ditutup. Kenapa bisa begitu? Karena sudut itu tidak ada dalam daftar siapa pun, jadi ketika terjadi masalah, tak seorang pun langsung teringat akan keberadaannya.
Banyak orang mengira kunci bocor karena berhasil ditebak atau dibobol dengan mencoba berbagai kombinasi. Bukan begitu. Kebanyakan kebocoran sama sekali tidak perlu diretas. Kuncinya cuma tersimpan di tempat yang sudah tak pernah diperiksa siapa pun, padahal pintunya masih terbuka. Kamu memindahkannya dari sistem utama, menandainya untuk dihentikan, lalu lupa bahwa sistem itu masih berjalan.
Perusahaan belum memberi penjelasan yang pasti soal siapa yang membiarkan sistem lama ini terbengkalai begitu lama tanpa diketahui.
Seorang pengembang mengatakan bahwa dia lebih dulu menerima peringatan kuota dari Anthropic, baru kemudian mendapat pemberitahuan dari penyedia alat tersebut. Urutannya terbalik. Pihak yang menagih lebih dulu menyadari masalah daripada pihak yang membayar. Akun Google Cloud seseorang dipakai hingga menimbulkan tagihan 200 euro, lalu proyeknya ditangguhkan karena penyalahgunaan. Ada juga yang bilang jatah 20 dolar untuk bulan itu habis.
Soal pengembalian uang, perusahaan hanya mengatakan bahwa mereka sedang berunding dengan ketiga pihak tersebut. Kedengarannya jelas bukan janji. Apakah data mereka dipakai untuk melatih model lain juga belum diketahui. Mereka menyebutnya serangan distilasi berskala besar. Apakah istilah itu tepat, kita harus menunggu hasil penyelidikan.
Bentuk kejadian seperti ini sebenarnya sudah akrab di dunia kripto.
Di dompetmu ada banyak izin yang masih aktif. Pada 2021, sebuah situs menawarkan izin tanpa batas. Waktu itu kamu menyetujuinya demi mendapat whitelist. Setelah mengeklik, kamu merasa gerakmu cepat, lalu keesokan harinya lupa apa nama situs itu. Namun, alamat kontraknya masih tersimpan di bawah alamat dompetmu, menunggu seseorang datang mengetuk. Saat itu kamu sama sekali tidak terpikir untuk mencabut izinnya.
Tim proyeknya sudah lama pergi. Izinnya masih aktif. Kamu tak ingat. Blockchain menyimpannya.
Ini sama saja dengan menyimpan kunci di backend yang sudah dinonaktifkan.
Tahun lalu, salah satu versi komponen koneksi web yang sangat umum digunakan diganti. Dalam beberapa jam, dompet sejumlah orang dikuras sampai kosong, bahkan sebelum mereka sempat melaporkannya. Tak ada yang meretasnya. Versinya hanya diganti. Kamu sama sekali tak akan menyadarinya. Saat kamu menandatangani transaksi, antarmukanya masih mengatakan hal yang sama seperti sebelumnya.
Sudah cukup lama aku memikirkan hal ini. Keamanan seharusnya tidak dinilai berdasarkan apakah sesuatu itu baru atau tidak. Perangkat baru diawasi setiap hari, sedangkan yang lama tak diperhatikan. Sesederhana itu. Sistem yang proses penghentiannya baru berjalan separuh justru paling berbahaya. Sistem itu sudah tidak ada dalam daftar pemeliharaan, tetapi juga belum benar-benar mati. Semua orang mengira sistem itu akan hilang dengan sendirinya.
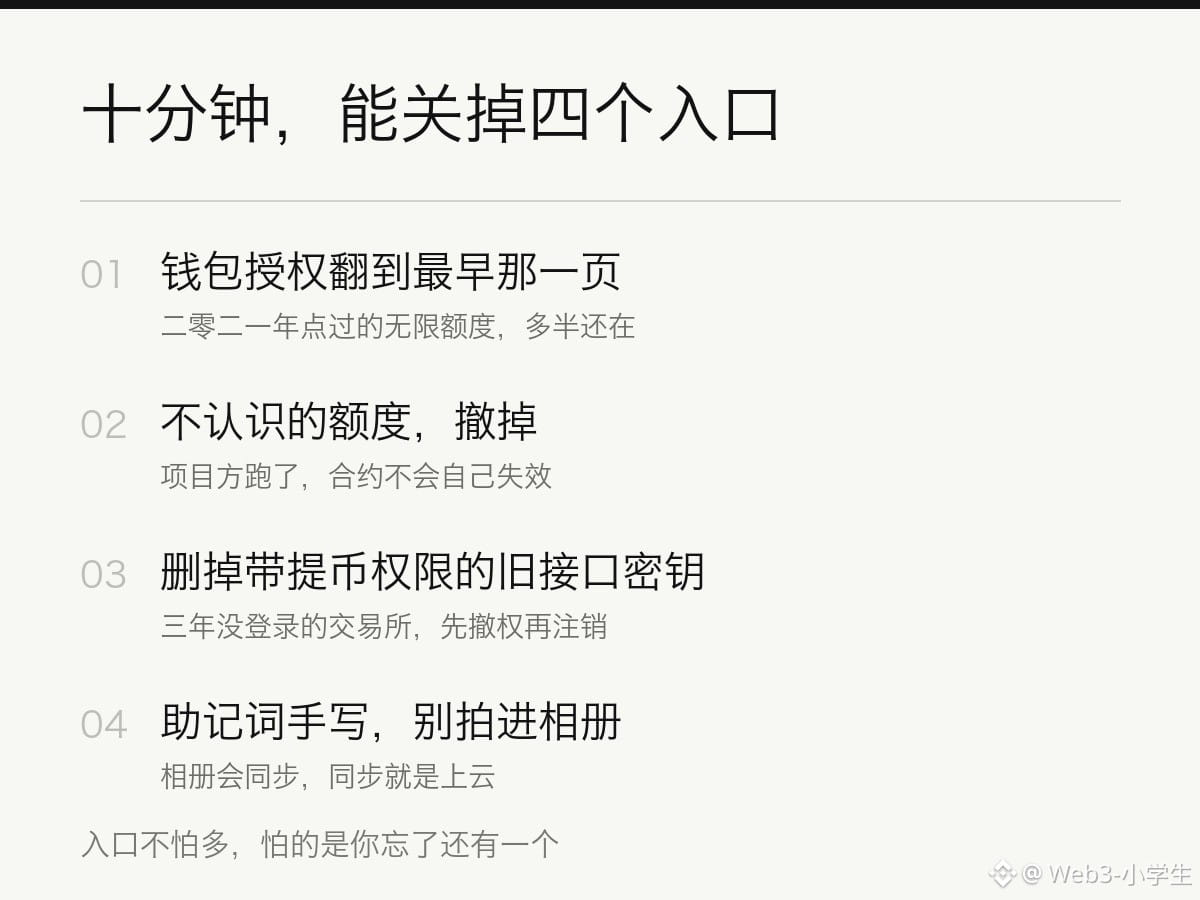
Lalu apa yang harus dilakukan? Ini langkah konkretnya. Buka dompetmu, gulir daftar izin sampai ke halaman paling awal, lalu cabut izin yang tidak kamu kenali. Untuk bursa yang kamu daftarkan tiga tahun lalu dan kata sandinya pun sudah lupa, hapus saja semua kunci API-nya, terutama yang punya izin penarikan dana. Tulis frasa pemulihan dengan tangan; jangan memotretnya dan menyimpannya di galeri ponsel.
Tidak sampai sepuluh menit.
Sepuluh menit untuk menutup celah yang mungkin sudah lama kamu lupakan.
Sungguh sepadan.
$BTC $ETH $BNB
#OpenCode #API密钥 #账户安全 #kripto
1.1k
·
--
🐙OpenLedger Berhenti Menunggu. Mulai Membangun Hal-Hal Aneh.
Kebanyakan orang terus menunggu untuk "waktu yang sempurna" untuk mulai membangun.
Skill yang lebih baik.
Ide yang lebih baik.
Setup yang lebih baik.
Dan entah bagaimana fase menunggu itu berubah menjadi berbulan-bulan 😭
Sementara orang-orang yang benar-benar menciptakan hal-hal keren secara online biasanya hanya bereksperimen, mengirimkan ide acak, merusak sesuatu, dan belajar sambil bergerak ⚡
Itu sebabnya drop @Openledger ini terasa berbeda 👀
Mereka membuat platform vibe-coded yang open-source dan pada dasarnya memberikan para builder taman bermain terbuka untuk menciptakan apa pun yang mereka inginkan 🚀🐙
Dan jujur saja, ide-ide terbaik jarang sekali dimulai sebagai rencana startup raksasa.
Biasanya itu:
✨ alat AI yang aneh
✨ alur kerja niche
✨ ide tengah malam yang acak
✨ sesuatu yang berguna untuk komunitas kecil
✨ eksperimen yang secara tidak sengaja menjadi besar
Hambatan antara "ide" dan "produk yang bekerja" semakin kecil sekarang karena pembangunan yang dibantu AI 🤖
Satu orang bisa benar-benar menciptakan sesuatu yang keren dalam waktu akhir pekan sekarang.
Perubahan itu sangat besar.
Rasanya seperti internet kembali menjadi kreatif daripada hanya scroll-scroll-scroll sepanjang hari 📱💀
Jadi berhenti berpikir berlebihan.
Bangun hal aneh yang ada di aplikasi catatanmu sekarang 🛠️
Buatlah menjadi kacau.
Buatlah menjadi niche.
Jadikan itu milikmu 🐙
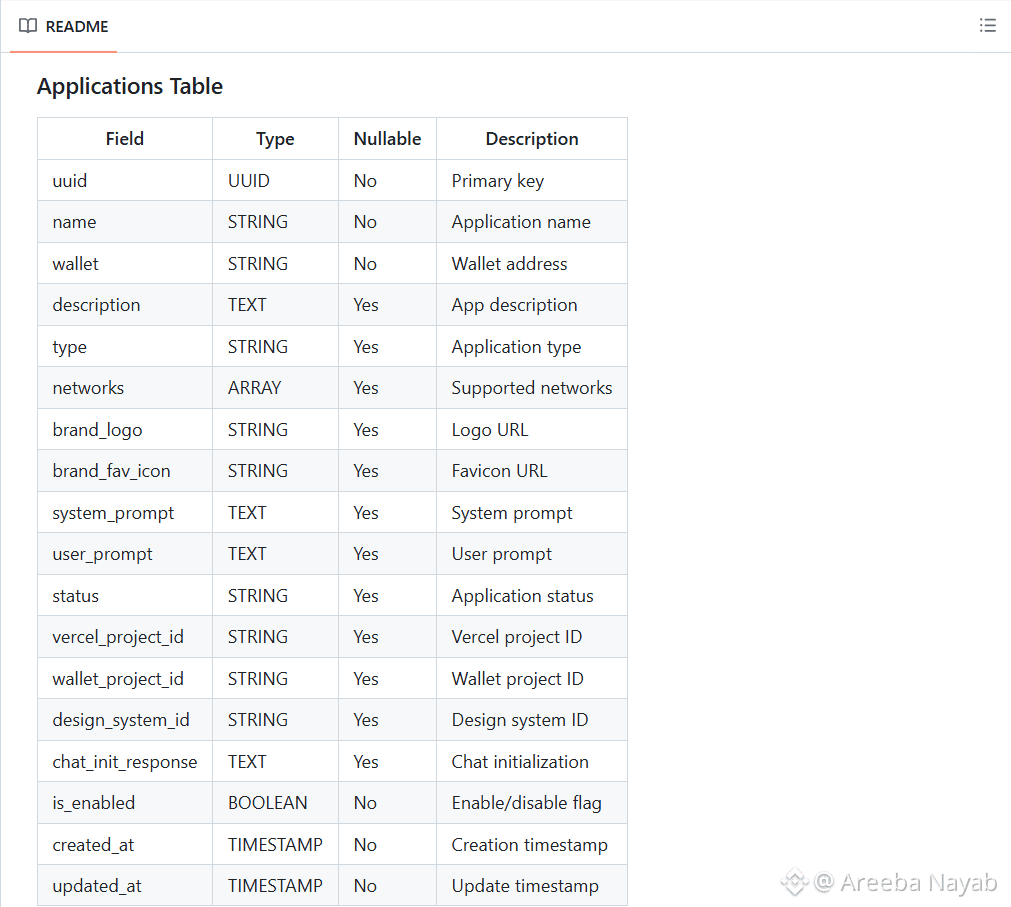
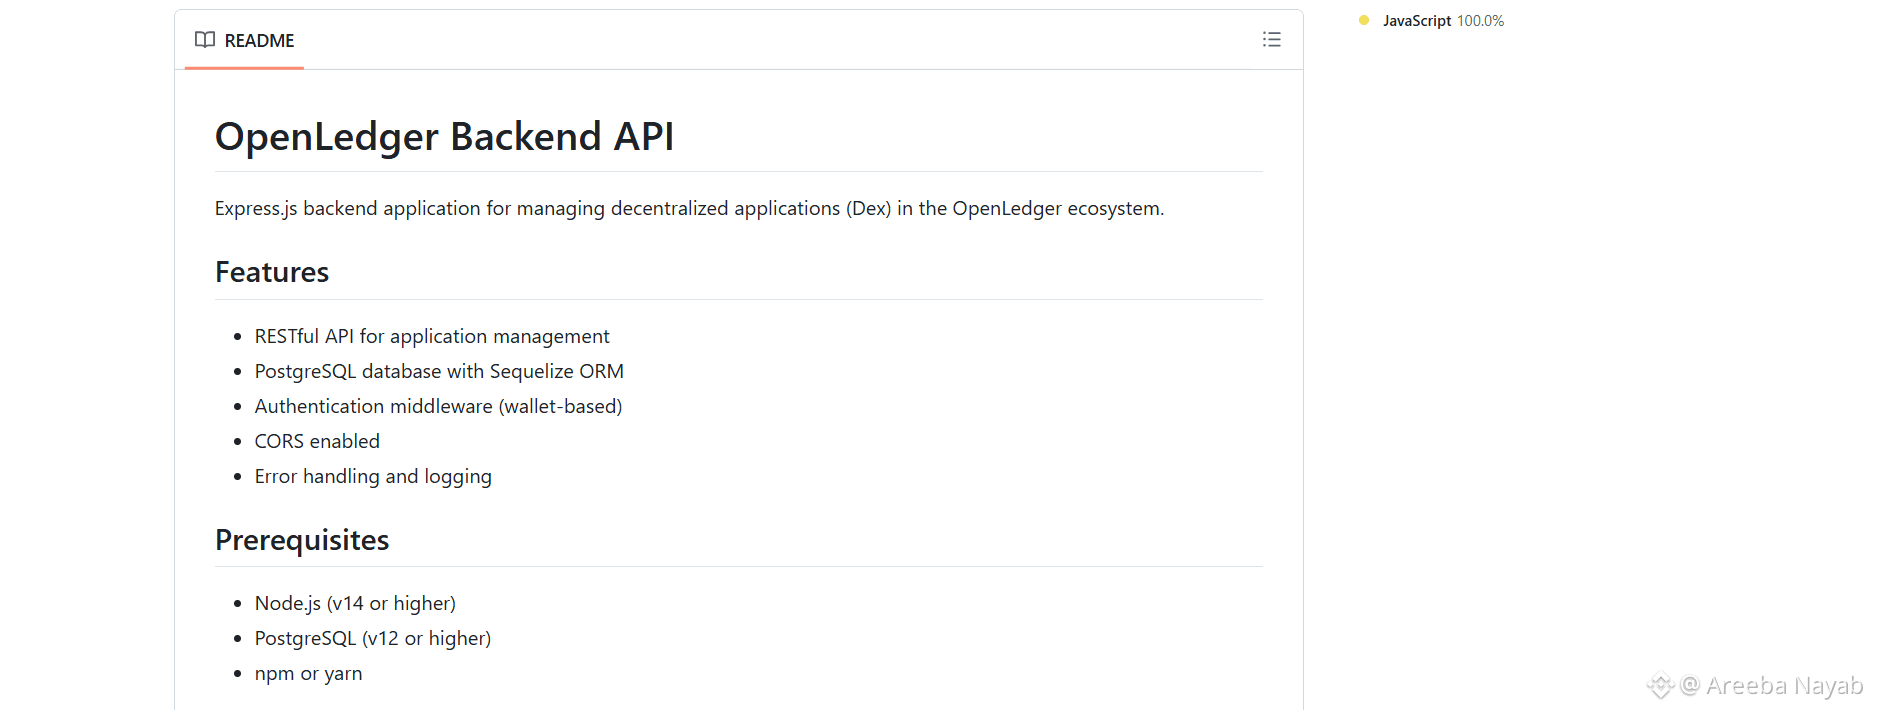
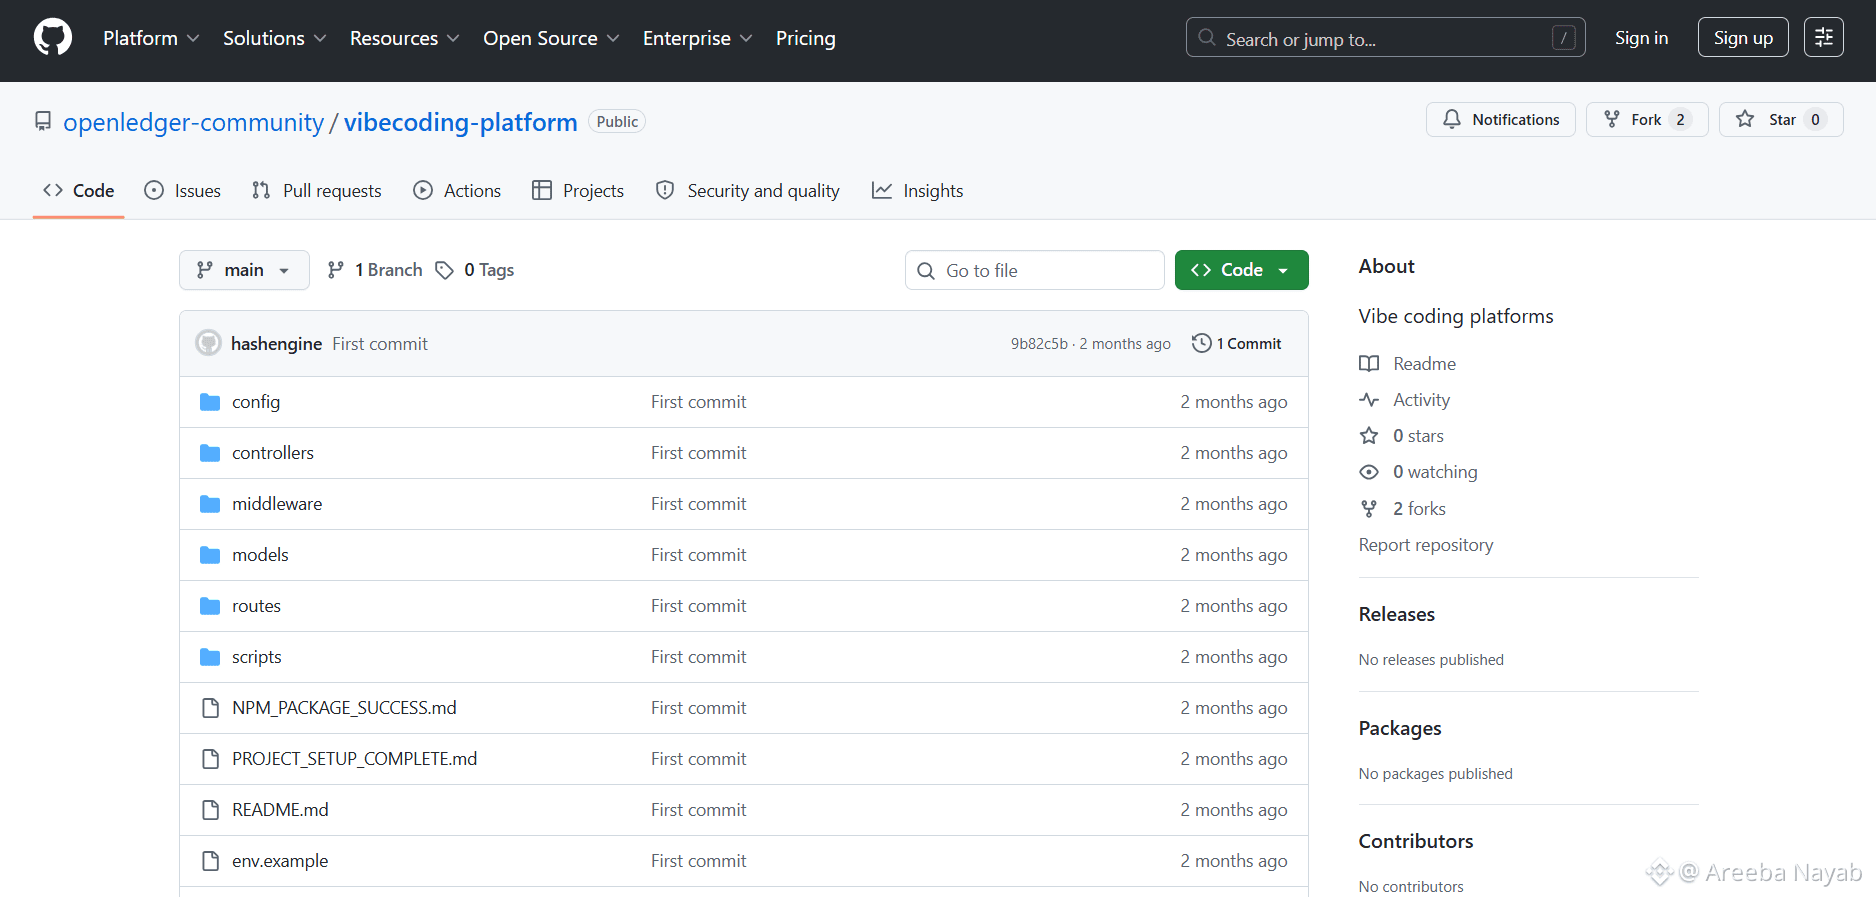
Lebih banyak detail tentang platform Open-Sourced/Vibe-Coded di gambar terlampir
$OPEN #OpenLedger #OpenCode
🐙OpenLedger Berhenti Menunggu. Mulai Membangun Hal-Hal Aneh.
Kebanyakan orang terus menunggu untuk "waktu yang sempurna" untuk mulai membangun.
Skill yang lebih baik.
Ide yang lebih baik.
Setup yang lebih baik.
Dan entah bagaimana fase menunggu itu berubah menjadi berbulan-bulan 😭
Sementara orang-orang yang benar-benar menciptakan hal-hal keren secara online biasanya hanya bereksperimen, mengirimkan ide acak, merusak sesuatu, dan belajar sambil bergerak ⚡
Itu sebabnya drop @OpenLedger ini terasa berbeda 👀
Mereka membuat platform vibe-coded yang open-source dan pada dasarnya memberikan para builder taman bermain terbuka untuk menciptakan apa pun yang mereka inginkan 🚀🐙
Dan jujur saja, ide-ide terbaik jarang sekali dimulai sebagai rencana startup raksasa.
Biasanya itu:
✨ alat AI yang aneh
✨ alur kerja niche
✨ ide tengah malam yang acak
✨ sesuatu yang berguna untuk komunitas kecil
✨ eksperimen yang secara tidak sengaja menjadi besar
Hambatan antara "ide" dan "produk yang bekerja" semakin kecil sekarang karena pembangunan yang dibantu AI 🤖
Satu orang bisa benar-benar menciptakan sesuatu yang keren dalam waktu akhir pekan sekarang.
Perubahan itu sangat besar.
Rasanya seperti internet kembali menjadi kreatif daripada hanya scroll-scroll-scroll sepanjang hari 📱💀
Jadi berhenti berpikir berlebihan.
Bangun hal aneh yang ada di aplikasi catatanmu sekarang 🛠️
Buatlah menjadi kacau.
Buatlah menjadi niche.
Jadikan itu milikmu 🐙
Lebih banyak detail tentang platform Open-Sourced/Vibe-Coded di gambar terlampir
$OPEN #OpenLedger #OpenCode
66

·
--
#openledger $OPEN
Saya meng-clone backend OpenLedger yang baru saja di-open-source pagi ini dan berhasil menjalankan server dev dalam waktu kurang dari sepuluh menit, yang jujur saja mengejutkan saya mengingat betapa banyak persiapan yang diperlukan untuk sebagian besar proyek infrastruktur crypto.
Melihat melalui repositori, framework ini sudah mencakup Express.js, integrasi PostgreSQL melalui Sequelize, autentikasi berbasis wallet, enam endpoint khusus #API , manajemen aplikasi, riwayat chat, dan struktur yang bersih di seluruh rute, kontroler, middleware, dan model. Bagi sebagian besar developer, fondasi ini saja sudah menghemat berhari-hari pekerjaan boilerplate sebelum membangun produk yang nyata.
Satu detail yang tetap terbayang di pikiran saya adalah seberapa lengkap alur aplikasi yang sudah ada. Kepemilikan yang terhubung dengan wallet, aset branding, manajemen cepat, konfigurasi multi-jaringan, dan inisialisasi chat semua sudah ditangani. Ini tidak terasa seperti rilis demo. Ini terasa seperti infrastruktur yang bisa digunakan. $MEME
Saya terus melihat proyek-proyek mengumumkan agen AI masa depan dan alat terdesentralisasi. Apa yang membuat ini berbeda adalah bahwa ini mengalihkan percakapan dari pengumuman ke eksekusi. Seorang developer bisa mengambil ini hari ini dan mulai membangun alat riset, asisten trading, atau sesuatu yang benar-benar tak terduga tanpa menyentuh backend dari awal.
Tantangan #OpenCode ini lebih masuk akal jika dilihat dari sudut pandang itu. Ini bukan kampanye konten. Ini adalah tes langsung apakah hambatan yang lebih kecil benar-benar menarik builder.
Ekosistem tidak ditentukan oleh apa yang diumumkan tim. Mereka ditentukan oleh produk niche yang dibangun komunitas setelahnya. Menarik builder yang mengubah ini menjadi produk yang benar-benar digunakan orang adalah apa yang menentukan apakah OpenLedger tumbuh melampaui narasi saat ini.
@Openledger $OPEN #OpenLedger
#openledger $OPEN
Saya meng-clone backend OpenLedger yang baru saja di-open-source pagi ini dan berhasil menjalankan server dev dalam waktu kurang dari sepuluh menit, yang jujur saja mengejutkan saya mengingat betapa banyak persiapan yang diperlukan untuk sebagian besar proyek infrastruktur crypto.
Melihat melalui repositori, framework ini sudah mencakup Express.js, integrasi PostgreSQL melalui Sequelize, autentikasi berbasis wallet, enam endpoint khusus #API , manajemen aplikasi, riwayat chat, dan struktur yang bersih di seluruh rute, kontroler, middleware, dan model. Bagi sebagian besar developer, fondasi ini saja sudah menghemat berhari-hari pekerjaan boilerplate sebelum membangun produk yang nyata.
Satu detail yang tetap terbayang di pikiran saya adalah seberapa lengkap alur aplikasi yang sudah ada. Kepemilikan yang terhubung dengan wallet, aset branding, manajemen cepat, konfigurasi multi-jaringan, dan inisialisasi chat semua sudah ditangani. Ini tidak terasa seperti rilis demo. Ini terasa seperti infrastruktur yang bisa digunakan. $MEME
Saya terus melihat proyek-proyek mengumumkan agen AI masa depan dan alat terdesentralisasi. Apa yang membuat ini berbeda adalah bahwa ini mengalihkan percakapan dari pengumuman ke eksekusi. Seorang developer bisa mengambil ini hari ini dan mulai membangun alat riset, asisten trading, atau sesuatu yang benar-benar tak terduga tanpa menyentuh backend dari awal.
Tantangan #OpenCode ini lebih masuk akal jika dilihat dari sudut pandang itu. Ini bukan kampanye konten. Ini adalah tes langsung apakah hambatan yang lebih kecil benar-benar menarik builder.
Ekosistem tidak ditentukan oleh apa yang diumumkan tim. Mereka ditentukan oleh produk niche yang dibangun komunitas setelahnya. Menarik builder yang mengubah ini menjadi produk yang benar-benar digunakan orang adalah apa yang menentukan apakah OpenLedger tumbuh melampaui narasi saat ini.
@OpenLedger $OPEN #OpenLedger
33
19
979
·
--
Artikel
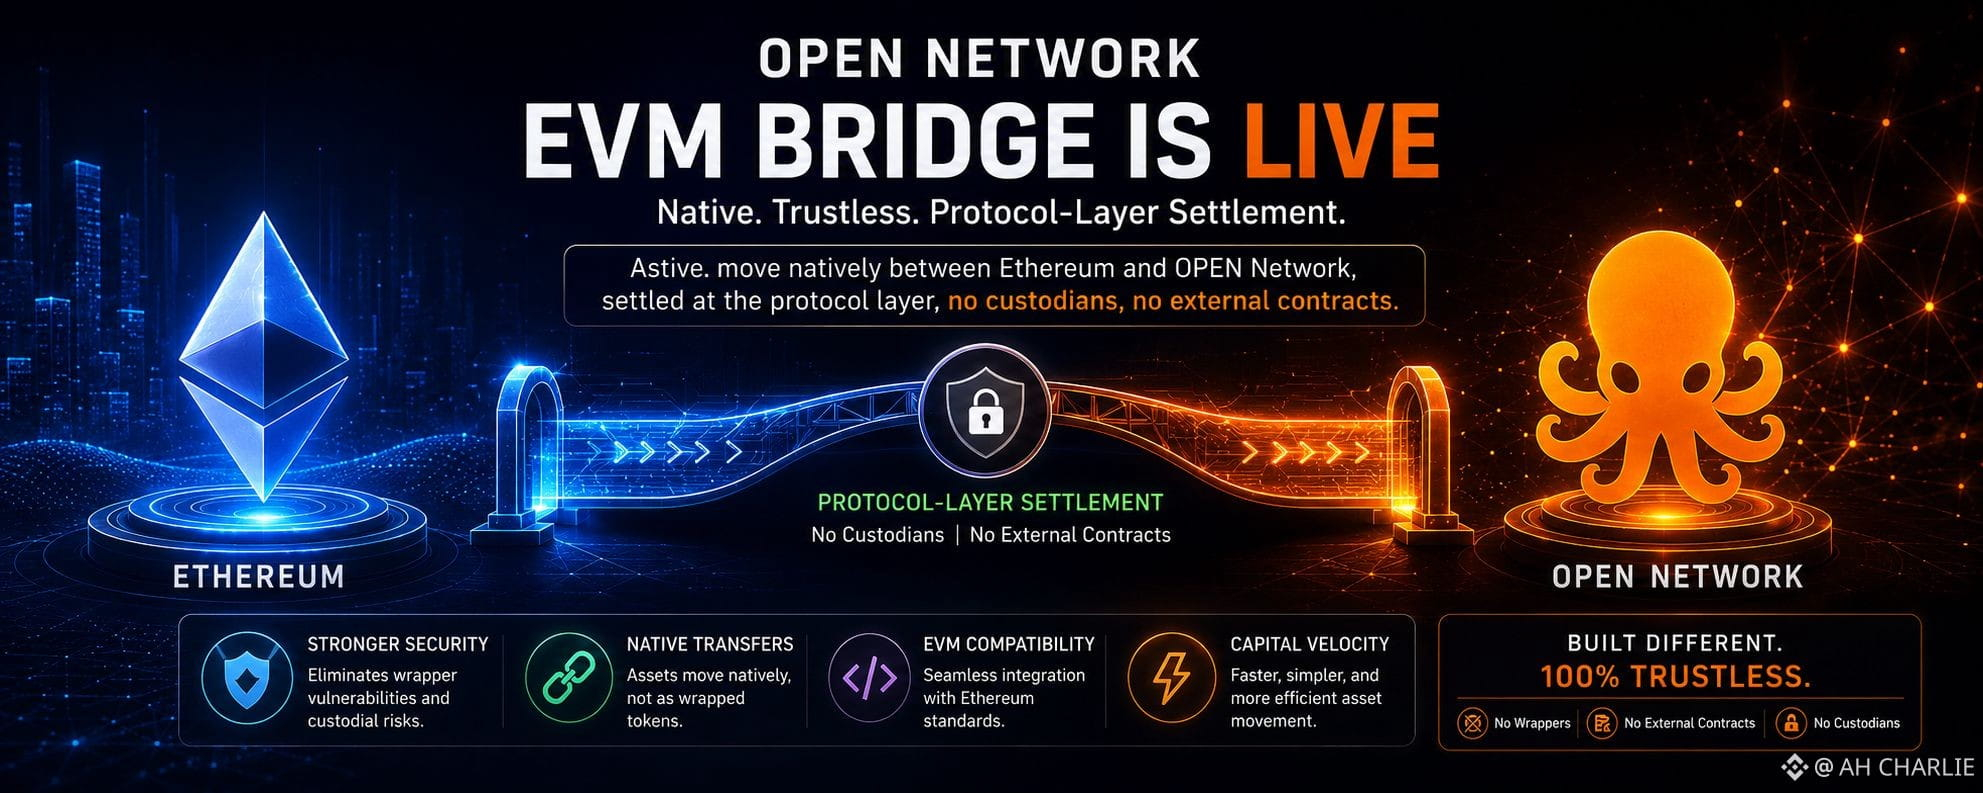
OPEN Bridge Bisa Membunuh Risiko Wrapper — Tapi Ada SyaratAda yang terasa aneh saat pertama kali saya membaca desain $OPEN EVM Bridge. Tidak buruk sih. Cukup aneh. Jenis langkah rekayasa yang bikin kamu berhenti scroll dan melotot sebentar. Karena kebanyakan jembatan di crypto masih berfungsi seperti selotip yang dibungkus di sekitar pintu brankas. Satu rantai mengunci aset. Rantai lain mencetak wrapper. Di tengah-tengah duduk dompet multi-sig, jaringan relay, atau tumpukan kontrak pintar yang semua orang berpura-pura aman sampai meledak. Dan pada akhirnya… satu biasanya memang meledak.
Kita sudah menyaksikan miliaran menghilang melalui peretasan jembatan selama beberapa tahun terakhir. Bukan karena ide transfer lintas rantai rusak, tapi karena permukaan serangan terus tumbuh lebih cepat dari model keamanan. OPEN baru saja mengambil pisau ke seluruh struktur itu. OPEN Network EVM Bridge sekarang sudah live di Ethereum, dan bagian pentingnya bukanlah “akses multi-chain.”
OPEN Bridge Bisa Membunuh Risiko Wrapper — Tapi Ada Syarat
Ada yang terasa aneh saat pertama kali saya membaca desain $OPEN EVM Bridge. Tidak buruk sih. Cukup aneh. Jenis langkah rekayasa yang bikin kamu berhenti scroll dan melotot sebentar. Karena kebanyakan jembatan di crypto masih berfungsi seperti selotip yang dibungkus di sekitar pintu brankas. Satu rantai mengunci aset. Rantai lain mencetak wrapper. Di tengah-tengah duduk dompet multi-sig, jaringan relay, atau tumpukan kontrak pintar yang semua orang berpura-pura aman sampai meledak. Dan pada akhirnya… satu biasanya memang meledak.
Kita sudah menyaksikan miliaran menghilang melalui peretasan jembatan selama beberapa tahun terakhir. Bukan karena ide transfer lintas rantai rusak, tapi karena permukaan serangan terus tumbuh lebih cepat dari model keamanan. OPEN baru saja mengambil pisau ke seluruh struktur itu. OPEN Network EVM Bridge sekarang sudah live di Ethereum, dan bagian pentingnya bukanlah “akses multi-chain.”
Kita sudah menyaksikan miliaran menghilang melalui peretasan jembatan selama beberapa tahun terakhir. Bukan karena ide transfer lintas rantai rusak, tapi karena permukaan serangan terus tumbuh lebih cepat dari model keamanan. OPEN baru saja mengambil pisau ke seluruh struktur itu. OPEN Network EVM Bridge sekarang sudah live di Ethereum, dan bagian pentingnya bukanlah “akses multi-chain.”
1
1
273
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BinanceProcesses$4.65BWithdrawals
2,336 penayangan
49 Berdiskusi
2
#WithdrawalsBack: 15 networks live
4,093 penayangan
98 Berdiskusi
3
#BinanceUpdatesProofofReservesAddresses
80,622 penayangan
1,263 Berdiskusi
4
#BinanceToResumePhaseOneOfWithdrawals
120,286 penayangan
1,412 Berdiskusi
5
#BinanceHadAlreadyCovered$6BofHackLoss
8,217 penayangan
127 Berdiskusi
6
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
42,712 penayangan
138 Berdiskusi
7
#CZDismissesClaimsBinanceHackWasPredicted
59,216 penayangan
639 Berdiskusi
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
17,269 penayangan
309 Berdiskusi
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
21,681 penayangan
283 Berdiskusi
10
#IntelHasItsWorstDaySince1974
109,958 penayangan
890 Berdiskusi