

#criticalvulnerability
criticalvulnerability
146 penayangan
3 Berdiskusi
Populer
Terbaru
#CriticalVulnerability
🚨 Perhatian para pengembang aplikasi $BTC : kerentanan kritis di “bitcoinjs-lib”
Dua bug serius telah diperbaiki di pustaka populer `bitcoinjs-lib`. Celah ini dapat menyebabkan aplikasi melaporkan biaya penambang jauh lebih rendah dari yang sebenarnya untuk transaksi PSBT (Partially Signed Bitcoin Transaction) yang sepenuhnya valid dan telah ditandatangani.
Apa masalahnya?
Di Bitcoin, biaya adalah selisih antara jumlah seluruh input dan jumlah seluruh output. Dua kesalahan logika yang berbeda menyebabkan pustaka melaporkan biaya minimal (misalnya, 200 atau 1.000 satoshi), padahal jumlah sebenarnya yang dipotong dari dompet dan dibayarkan kepada penambang bisa mencapai hampir 1 BTC (900 juta satoshi).
1. Nilai Input yang Bertentangan: Proses penandatanganan menggunakan data lengkap dari transaksi sebelumnya, sedangkan modul penghitungan biaya mengandalkan catatan yang bertentangan dengan nilai lebih rendah. Meskipun tanda tangan tetap valid, penghitungan biayanya tidak benar.
2. Catatan Nilai Input Tidak Ada: Untuk input yang telah difinalisasi tetapi jumlahnya tidak dicantumkan, pustaka menganggap nilainya "0". Hal ini memungkinkan biaya aktual yang sangat besar tersembunyi di dalam transaksi yang diimpor.
Versi mana yang terdampak? Seri v5: diperbaiki di
➡️ 5.2.2 (rentan: 5.1.0 – 5.2.1)
➡️ Seri v6: diperbaiki di 6.1.9 (rentan: 6.0.0 – 6.1.8)
➡️ Seri v7: diperbaiki di 7.0.4 (rentan: 7.0.0-rc.0 – 7.0.3)
Apa yang harus Anda lakukan?
➡️ Perbarui ke versi yang telah ditambal (5.2.2, 6.1.9, 7.0.4).
➡️ Jika saat ini belum memungkinkan untuk memperbarui, terapkan verifikasi independen atas nilai input dan tolak setiap entri yang tidak konsisten sebelum menandatangani transaksi atau menghitung biaya.
Keamanan aplikasi Anda bergantung pada apakah Anda memercayai pustaka begitu saja atau memverifikasi setiap satoshi. 🛡️
{future}(BTCUSDT)
#CriticalVulnerability
🚨 Perhatian para pengembang aplikasi $BTC : kerentanan kritis di “bitcoinjs-lib”
Dua bug serius telah diperbaiki di pustaka populer `bitcoinjs-lib`. Celah ini dapat menyebabkan aplikasi melaporkan biaya penambang jauh lebih rendah dari yang sebenarnya untuk transaksi PSBT (Partially Signed Bitcoin Transaction) yang sepenuhnya valid dan telah ditandatangani.
Apa masalahnya?
Di Bitcoin, biaya adalah selisih antara jumlah seluruh input dan jumlah seluruh output. Dua kesalahan logika yang berbeda menyebabkan pustaka melaporkan biaya minimal (misalnya, 200 atau 1.000 satoshi), padahal jumlah sebenarnya yang dipotong dari dompet dan dibayarkan kepada penambang bisa mencapai hampir 1 BTC (900 juta satoshi).
1. Nilai Input yang Bertentangan: Proses penandatanganan menggunakan data lengkap dari transaksi sebelumnya, sedangkan modul penghitungan biaya mengandalkan catatan yang bertentangan dengan nilai lebih rendah. Meskipun tanda tangan tetap valid, penghitungan biayanya tidak benar.
2. Catatan Nilai Input Tidak Ada: Untuk input yang telah difinalisasi tetapi jumlahnya tidak dicantumkan, pustaka menganggap nilainya "0". Hal ini memungkinkan biaya aktual yang sangat besar tersembunyi di dalam transaksi yang diimpor.
Versi mana yang terdampak? Seri v5: diperbaiki di
➡️ 5.2.2 (rentan: 5.1.0 – 5.2.1)
➡️ Seri v6: diperbaiki di 6.1.9 (rentan: 6.0.0 – 6.1.8)
➡️ Seri v7: diperbaiki di 7.0.4 (rentan: 7.0.0-rc.0 – 7.0.3)
Apa yang harus Anda lakukan?
➡️ Perbarui ke versi yang telah ditambal (5.2.2, 6.1.9, 7.0.4).
➡️ Jika saat ini belum memungkinkan untuk memperbarui, terapkan verifikasi independen atas nilai input dan tolak setiap entri yang tidak konsisten sebelum menandatangani transaksi atau menghitung biaya.
Keamanan aplikasi Anda bergantung pada apakah Anda memercayai pustaka begitu saja atau memverifikasi setiap satoshi. 🛡️
1
98
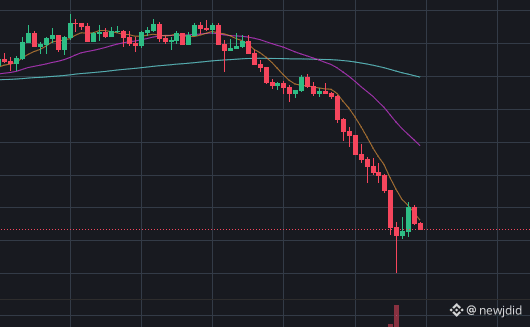
Koin $ZEC , raja koin privasi di Binance, anjlok dari $629 ke bawah $300 dalam waktu kurang dari 24 jam! Apa penyebabnya? Ada celah serius dalam protokol Orchard untuk privasi yang sudah ada selama 4 tahun penuh, yang secara teoritis bisa memungkinkan pencetakan koin ZEC palsu yang tidak terdeteksi di blockchain.
Yang lebih parah? Karena ini adalah sistem privasi, tidak ada cara untuk membuktikan bahwa celah ini sebenarnya tidak pernah dieksploitasi di masa lalu. Ini yang mendorong Arthur Hayes (pendiri BitMEX) untuk 'short' semua kepemilikan ZEC-nya segera setelah dia menjadi salah satu pendukung terbesarnya.
#zec #zcash #PrivacyCoin #CriticalVulnerability
178
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#CanMicrosoftDeliverOnAI
663,445 penayangan
4,385 Berdiskusi
2
#CanGoogleDefindItsCore
410,646 penayangan
3,096 Berdiskusi
3
#FedWatch
16.1M penayangan
37,445 Berdiskusi
4
#BitcoinCore32.1RaisesPeerConnectionLimit
7,468 penayangan
245 Berdiskusi
5
#VisaStablecoinSettlementTops$25BAnnualized
0 penayangan
0 Berdiskusi
6
#WestpacToCapCryptoPaymentsAtAUD10KPerMonth
726 penayangan
36 Berdiskusi
7
#RussiaPlansStandardizedTestForCryptoInvestors
1,712 penayangan
89 Berdiskusi
8
#EarningsSeason
6.2M penayangan
30,509 Berdiskusi
9
#BitcoinCoreIdentifiesThreeVulnerabilities
17,488 penayangan
343 Berdiskusi
10
#RippleExpects$900MAnnualizedProductRevenueRunRate
1,760 penayangan
11 Berdiskusi