

#blockaid
blockaid
8,205 penayangan
32 Berdiskusi
Populer
Terbaru

Lihat terjemahan
Hack Binance có thể do lạm dụng khóa riêng, không phải theft: CEO Blockaid
- CEO Blockaid cho rằng vụ hack Binance có thể do lạm dụng khóa riêng, không phải theft
- Đ 의 nghi ngờ attackers điều khiển hệ thống ký giao giao của Binance
- So sánh với vụ hack Bybit trước đây
- Quan trọng: private key được sử dụng sai cách
#BinanceSquare #CryptoNews #Blockaid #Bybit
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
432

Kurang dari 1% kripto yang dicuri pernah kembali — dan tombol pemutus yang diasumsikan semua orang ada ternyata tak pernah ditekan.
Blockaid meneliti 60 eksploitasi onchain besar dari Januari hingga Agustus 2026: $1.18 miliar dicuri. Hingga 2 September, hanya $9.8 juta — 0.8% — yang dikembalikan kepada korban; $81.4 juta dibekukan tetapi belum dikembalikan. Hanya dalam 5 dari 60 insiden ada dana yang dibekukan atau dipulihkan.
Tidak ada dana yang kembali melalui daftar hitam penerbit atau pencegatan setoran di bursa: 16 insiden memenuhi syarat, tetapi tak satu pun tindakan dilakukan.
Sebanyak $287.1 juta tersimpan di dompet yang diketahui dan bisa dipantau penyelidik, tetapi tak bisa mereka bekukan — sebagian besar berupa ETH, BTC, dan token liquid staking tanpa tombol pemutus terpusat. Sekitar $229 juta terlacak ke eksploitasi Drift pada April (107,165 ETH). Median waktu dari peretasan hingga perpindahan dana: 17 menit; 22% berpindah dalam 60 detik.
Dari $91.2 juta yang dibekukan atau dikembalikan, 99.1% berasal dari tata kelola protokol atau kendali validator — dengan Arbitrum, Syscoin, dan Stellar sebagai kontributor utama.
Jaring pengaman ada di lapisan protokol, dan hanya menyelamatkan dana dalam 5 dari 60 kasus. Jika pemulihan adalah lotre, apa yang membuat Anda memercayai protokol yang Anda gunakan? $BTC $ETH NFA. DYOR.
#CryptoNews #DeFi #Security #Blockaid
1
16

Peringatan dari salah satu pendiri Blockaid: insiden keamanan on-chain melonjak, agen AI memperbesar risiko!
Di dunia Web3, insiden keamanan on-chain kerap terjadi. Salah satu pendiri Blockaid angkat bicara: penggunaan agen AI yang semakin meluas meningkatkan risiko! Yuk, cari tahu cara melindungi aset digitalmu!#Web3安全 #AI代理 #Blockaid
Di dunia Web3, insiden keamanan on-chain kerap terjadi. Salah satu pendiri Blockaid angkat bicara: penggunaan agen AI yang semakin meluas meningkatkan risiko! Yuk, cari tahu cara melindungi aset digitalmu!#Web3安全 #AI代理 #Blockaid
1

·
--
Melihat kabar peluncuran Bridge Sentinel oleh LayerZero × Blockaid: lapisan keamanan berupa DVN untuk aset OFT lintas chain. Penerbit bisa mewajibkan tanda tangan darinya—tanpa tanda tangan, pesan tidak akan diteruskan.
Fungsinya bukan cuma memeriksa «apakah ada peristiwa sumber yang benar-benar terjadi», tetapi juga menggunakan intelijen ancaman real-time untuk menyaring pihak lawan yang berbahaya, dana hasil pencurian, dan alamat yang terkait dengan kerentanan aktif. Selain itu, sistem ini memantau batas maksimum kuota mint, perubahan konfigurasi rute/hak akses, serta kontrak tujuan dan alamat penerima manfaat, sehingga bisa mencegat transaksi sebelum dieksekusi.
Cosigner opsional tersedia untuk perlindungan lintas chain yang lebih proaktif. Di pasar verifier yang sama, ada juga DVN kelas enterprise dari Fidelity FCAT, Deutsche Telekom, Google Cloud, dan lainnya. Setelah bertahun-tahun melihat berita pencurian lintas chain, pemeriksaan keamanan sebelum transaksi yang bisa dikonfigurasi seperti ini terasa lebih bisa diandalkan daripada mengejar pelaku setelah insiden terjadi.
$ZRO #跨链 #安全 #LayerZero #Blockaid
250

·
--
TEROBOSANEksploit bersejarah pada perangkat Coldcard, yang menyimpan kunci privat Bitcoin, telah mengungkap sisi gelap dari prinsip paling dasar dalam kripto: keamanan. CEO Blockaid mengatakan "ini adalah dosa asli kripto" (3 #cryptosecurity, #blockaid, $BTC).
Menurut laporan terbaru dari The Block, eksploit Coldcard telah membuat kripto berisiko menjadi "burung kanari di tambang batu bara" bagi ancaman keamanan siber yang digerakkan oleh AI. Intinya, para peretas berhasil membobol sistem keamanan yang dirancang untuk melindungi salah satu aspek paling penting dalam kripto—kunci privat yang digunakan untuk menandatangani dan memvalidasi transaksi.
TEROBOSAN
Eksploit bersejarah pada perangkat Coldcard, yang menyimpan kunci privat Bitcoin, telah mengungkap sisi gelap dari prinsip paling dasar dalam kripto: keamanan. CEO Blockaid mengatakan "ini adalah dosa asli kripto" (3 #cryptosecurity, #blockaid, $BTC ).
Menurut laporan terbaru dari The Block, eksploit Coldcard telah membuat kripto berisiko menjadi "burung kanari di tambang batu bara" bagi ancaman keamanan siber yang digerakkan oleh AI. Intinya, para peretas berhasil membobol sistem keamanan yang dirancang untuk melindungi salah satu aspek paling penting dalam kripto—kunci privat yang digunakan untuk menandatangani dan memvalidasi transaksi.
Menurut laporan terbaru dari The Block, eksploit Coldcard telah membuat kripto berisiko menjadi "burung kanari di tambang batu bara" bagi ancaman keamanan siber yang digerakkan oleh AI. Intinya, para peretas berhasil membobol sistem keamanan yang dirancang untuk melindungi salah satu aspek paling penting dalam kripto—kunci privat yang digunakan untuk menandatangani dan memvalidasi transaksi.
12
·
--
Artikel
TEROBOSANEksploit bersejarah pada perangkat Coldcard, yang menyimpan kunci privat Bitcoin, telah mengungkap sisi gelap dari prinsip paling dasar dalam kripto: keamanan. CEO Blockaid mengatakan "ini adalah dosa asli kripto" (3 #cryptosecurity, #blockaid, $BTC).
Menurut laporan terbaru dari The Block, eksploit Coldcard telah mengekspos kripto pada risiko menjadi "burung kenari di tambang batu bara" untuk ancaman siber berbasis AI. Pada dasarnya, peretas berhasil membobol sistem keamanan yang dirancang untuk melindungi salah satu aspek paling penting dalam kripto — kunci privat yang digunakan untuk menandatangani dan memvalidasi transaksi.
TEROBOSAN
Eksploit bersejarah pada perangkat Coldcard, yang menyimpan kunci privat Bitcoin, telah mengungkap sisi gelap dari prinsip paling dasar dalam kripto: keamanan. CEO Blockaid mengatakan "ini adalah dosa asli kripto" (3 #cryptosecurity, #blockaid, $BTC ).
Menurut laporan terbaru dari The Block, eksploit Coldcard telah mengekspos kripto pada risiko menjadi "burung kenari di tambang batu bara" untuk ancaman siber berbasis AI. Pada dasarnya, peretas berhasil membobol sistem keamanan yang dirancang untuk melindungi salah satu aspek paling penting dalam kripto — kunci privat yang digunakan untuk menandatangani dan memvalidasi transaksi.
Menurut laporan terbaru dari The Block, eksploit Coldcard telah mengekspos kripto pada risiko menjadi "burung kenari di tambang batu bara" untuk ancaman siber berbasis AI. Pada dasarnya, peretas berhasil membobol sistem keamanan yang dirancang untuk melindungi salah satu aspek paling penting dalam kripto — kunci privat yang digunakan untuk menandatangani dan memvalidasi transaksi.
21

·
--
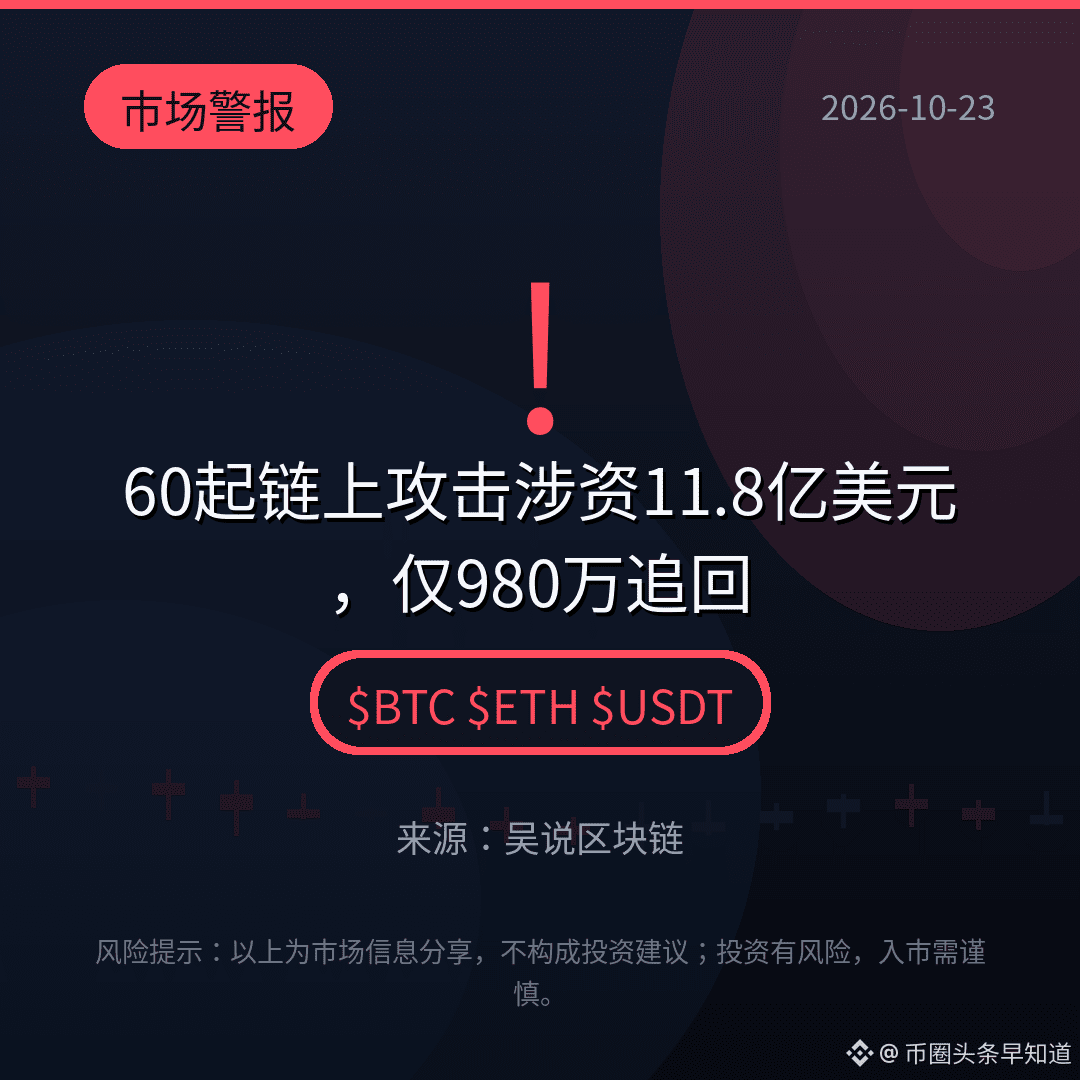
【Kilasan Pasar】60 serangan on-chain menggasak US$1,18 miliar; setelah enam bulan, hanya US$9,8 juta yang berhasil dipulihkan—setelah berhasil meretas, peretas memindahkan dana dalam median 17 menit, dan 22% dana dipindahkan dalam menit pertama. Yang lebih menyakitkan, sebagian besar aset yang dicuri adalah aset seperti ETH dan BTC yang tidak memiliki “kunci pembekuan”; dari US$97,2 juta yang secara teori bisa dibekukan, pihak terkait hingga kini belum bertindak. Kehilangan aset kripto bukanlah peristiwa yang kemungkinannya kecil—ini adalah perlombaan hidup dan mati selama 17 menit. Apakah upaya pemulihan dari pihak proyek sudah cukup?
$BTC $ETH $USDT
#比特币 #区块链安全 #Blockaid
(Sumber: Wu Shuo Blockchain)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati sebelum berinvestasi.
$BTC $ETH $USDT
#比特币 #区块链安全 #Blockaid
(Sumber: Wu Shuo Blockchain)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati sebelum berinvestasi.
263
·
--
🚨 Jembatan Verus Ethereum Diretas — $11.58 Juta Hilang!
Perusahaan keamanan Blockaid menandai eksploitasi aktif yang sedang berlangsung yang menargetkan Jembatan Verus-Ethereum secara real-time — dan pada saat alert keluar, $11.58 juta sudah berhasil dibobol.
🔍 Apa yang Terjadi?
Jembatan Verus-Ethereum adalah infrastruktur lintas rantai yang menghubungkan blockchain Verus ke ekosistem Ethereum. Penyerang mengeksploitasi kelemahan dalam logika validasi kontrak escrow jembatan untuk menguras dana pengguna — pola yang sudah terlalu akrab di 2026.
📊 Keamanan DeFi 2026 — Dalam Angka:
• $750J+ hilang hingga pertengahan April saja
• Eksploitasi KelpDAO: $292J
• Peretasan Drift Protocol: $285J
• April 2026: Bulan terburuk yang pernah ada — $625J dari 28 insiden
• Sekarang Jembatan Verus: $11.58J+
⚠️ Jika Anda Menggunakan Jembatan Verus-Ethereum:
✅ Jangan MULAI transaksi baru melalui jembatan
✅ Pergi ke Revoke.cash dan batalkan semua persetujuan yang berkaitan dengan jembatan
✅ Pantau akun resmi Verus dan Blockaid untuk pembaruan
🔐 Wawasan Ahli:
Benang merah di antara eksploitasi terbesar di 2026? Para peretas tidak merobohkan blockchain — mereka merobohkan lapisan kepercayaan di antara mereka. Sampai jembatan mengadopsi verifikasi redundan, kontrol multi-signature, dan pemutus sirkuit waktu nyata sebagai praktik standar, insiden seperti ini akan terus terjadi.
Tetap aman. Tetap terinformasi. DYOR. 🙏
#Crypto #DeFi #Verus #BridgeHack #Blockaid #Web3Security #BinanceSquareFamily
46
⚠️ Tiga eksploitasi, dalam satu hari yang sama, $35.55M lenyap: DeFi mengalami "Selasa kelam" dalam 24 jam
Kemarin tidak buruk bagi satu protokol. Itu hari yang buruk bagi seluruh sektor.
AFX Trade: $24.15M untuk sebuah kunci, bukan karena bug
Kontrak bridge AFX di $ARB melakukan persis seperti yang seharusnya: memverifikasi tanda tangan yang valid dan melepas dana. Masalahnya, tanda tangan tersebut berasal dari kunci validator yang telah dibobol. Dalam 200 detik, penyerang memindahkan uang tersebut ke Ethereum dan mengubahnya menjadi lebih dari 12.400 ETH. Arbitrum sebagai jaringan tidak ada hubungannya—dia terisolasi oleh bridge milik AFX.
Verus: luka yang sama, dua kali
Bridge Verus–Ethereum kehilangan $7.54M dengan mengeksploitasi rute yang sama dan jenis kegagalan yang sama yang sebelumnya sudah menghantamnya pada bulan Mei. Mengulang bug yang sama dua kali dalam setahun menyampaikan sesuatu yang tidak nyaman: menambal gejalanya bukan berarti menyelesaikan penyebabnya.
B² Network: ketika "administrator" menjadi vektor serangan
Di sini bahkan tidak ada peretasan bridge. Seseorang mengambil alih izin administratif pada kontrak staking dan dari sanalah dia menjual token-token yang dicuri. Tidak ada kriptografi yang rusak—hanya pengelolaan izin yang tidak diamankan dengan baik.
Ini adalah kelanjutan langsung dari apa yang kami lihat dengan Ostium seminggu lalu. Tiga minggu berturut-turut, tiga cara berbeda untuk mengatakan hal yang sama: kode smart contract tidak lagi menjadi mata rantai terlemah DeFi. Kunci privat dan izin administratif—itulah yang jadi masalahnya, dan problem itu tidak bisa dibereskan hanya dengan audit Solidity.
Menurutmu, kamu lebih percaya pada protokol dengan bridge sendiri atau pada yang memakai bridge yang sudah mapan? 👇
#DeFiSecurity #Arbitrum #CrossChainBridges #Blockaid
1
1
258
Kho Lending Rỗng: $9.3M Bị Tiêu Hóa Dari More Markets
- Blockaid menemukan pelaku menggunakan token liquid staking Ankr dan E-mode untuk melewati pinjaman dari More Markets
- Dana cadangan WFLOW milik Kho ditarik sekitar $9,3 juta
- Insiden ini terkait keamanan sistem bunga blockchain
#BinanceSquare #CryptoNews #MoreMarkets #Blockaid #DeFiSecurity
$ankr ankr $wflow wflow
vlikevn Titanbot
Sumber: CoinTelegraph
49
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BinanceToResumePhaseOneOfWithdrawals
3,261 penayangan
202 Berdiskusi
2
#BinanceHadAlreadyCovered$6BofHackLoss
1,184 penayangan
39 Berdiskusi
3
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
6,565 penayangan
51 Berdiskusi
4
#BinanceSAFUFundTransferCompleted7499BTC
69,266 penayangan
1,214 Berdiskusi
5
#CZDismissesClaimsBinanceHackWasPredicted
366 penayangan
34 Berdiskusi
6
#BinanceRecovery90% of stolen assets
195,615 penayangan
218 Berdiskusi
7
#YiHe:ProofOfReserves:10TokensAt100%Backing
175,825 penayangan
1,045 Berdiskusi
8
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
61,707 penayangan
651 Berdiskusi
9
#B14gReportsUnauthorizedTransferOfAbout97MCORE
3,351 penayangan
110 Berdiskusi
10
#USSpotETHETFsPost23StraightDaysOfNetOutflows
4,290 penayangan
109 Berdiskusi