

#staysafu
staysafu
5.2M penayangan
28,416 Berdiskusi
Tell us about your experience with crypto scams. What did you learn from it, and how do you prevent or avoid scams now?
Populer
Terbaru


Memperkenalkan topik kelima dari Pendalaman Manajemen Risiko kami – #StaySAFU
Ruang crypto penuh dengan penipuan yang dapat membahayakan investasi Anda, seperti penipuan phishing, rug pulls, skema pump and dump, ICO palsu, dan lainnya. Memahami cara mengidentifikasi dan menghindari penipuan potensial sangat penting untuk melindungi aset Anda.
👉 Postingan Anda dapat mencakup:
• Bagikan pengalaman pribadi Anda dengan penipuan, bagaimana Anda menghadapinya, dan pelajaran penting yang Anda pelajari.
• Apa saja tanda bahaya atau sinyal peringatan utama yang Anda perhatikan?
• Bagikan alat atau sumber daya yang Anda gunakan untuk memverifikasi informasi dan menghindari penipuan.
Contoh postingan - “Saya pernah menerima email yang menawarkan pengembalian tinggi yang dijamin pada token crypto yang kurang dikenal, yang membuat saya curiga. Setelah melakukan penelitian, saya menemukan bahwa itu tidak terdaftar di bursa yang terpercaya dan tidak memiliki dukungan yang kredibel. Beberapa hari kemudian, proyek tersebut terungkap sebagai rug pull. Selalu periksa informasi yang dapat diverifikasi dan percayai insting Anda! #StaySAFU "
📢 Buat postingan dengan #StaySAFU dan bagikan wawasan Anda untuk mendapatkan poin Binance! (Tekan “+” di halaman utama Aplikasi dan klik pada Pusat Tugas)
Detail kampanye lengkap [here](https://www.binance.com/en/square/post/22460231593642).
Memperkenalkan topik kelima dari Pendalaman Manajemen Risiko kami – #StaySAFU
Ruang crypto penuh dengan penipuan yang dapat membahayakan investasi Anda, seperti penipuan phishing, rug pulls, skema pump and dump, ICO palsu, dan lainnya. Memahami cara mengidentifikasi dan menghindari penipuan potensial sangat penting untuk melindungi aset Anda.
👉 Postingan Anda dapat mencakup:
• Bagikan pengalaman pribadi Anda dengan penipuan, bagaimana Anda menghadapinya, dan pelajaran penting yang Anda pelajari.
• Apa saja tanda bahaya atau sinyal peringatan utama yang Anda perhatikan?
• Bagikan alat atau sumber daya yang Anda gunakan untuk memverifikasi informasi dan menghindari penipuan.
Contoh postingan - “Saya pernah menerima email yang menawarkan pengembalian tinggi yang dijamin pada token crypto yang kurang dikenal, yang membuat saya curiga. Setelah melakukan penelitian, saya menemukan bahwa itu tidak terdaftar di bursa yang terpercaya dan tidak memiliki dukungan yang kredibel. Beberapa hari kemudian, proyek tersebut terungkap sebagai rug pull. Selalu periksa informasi yang dapat diverifikasi dan percayai insting Anda! #StaySAFU "
📢 Buat postingan dengan #StaySAFU dan bagikan wawasan Anda untuk mendapatkan poin Binance! (Tekan “+” di halaman utama Aplikasi dan klik pada Pusat Tugas)
Detail kampanye lengkap here.
49
53
203
65.5k
·
--
Bullish
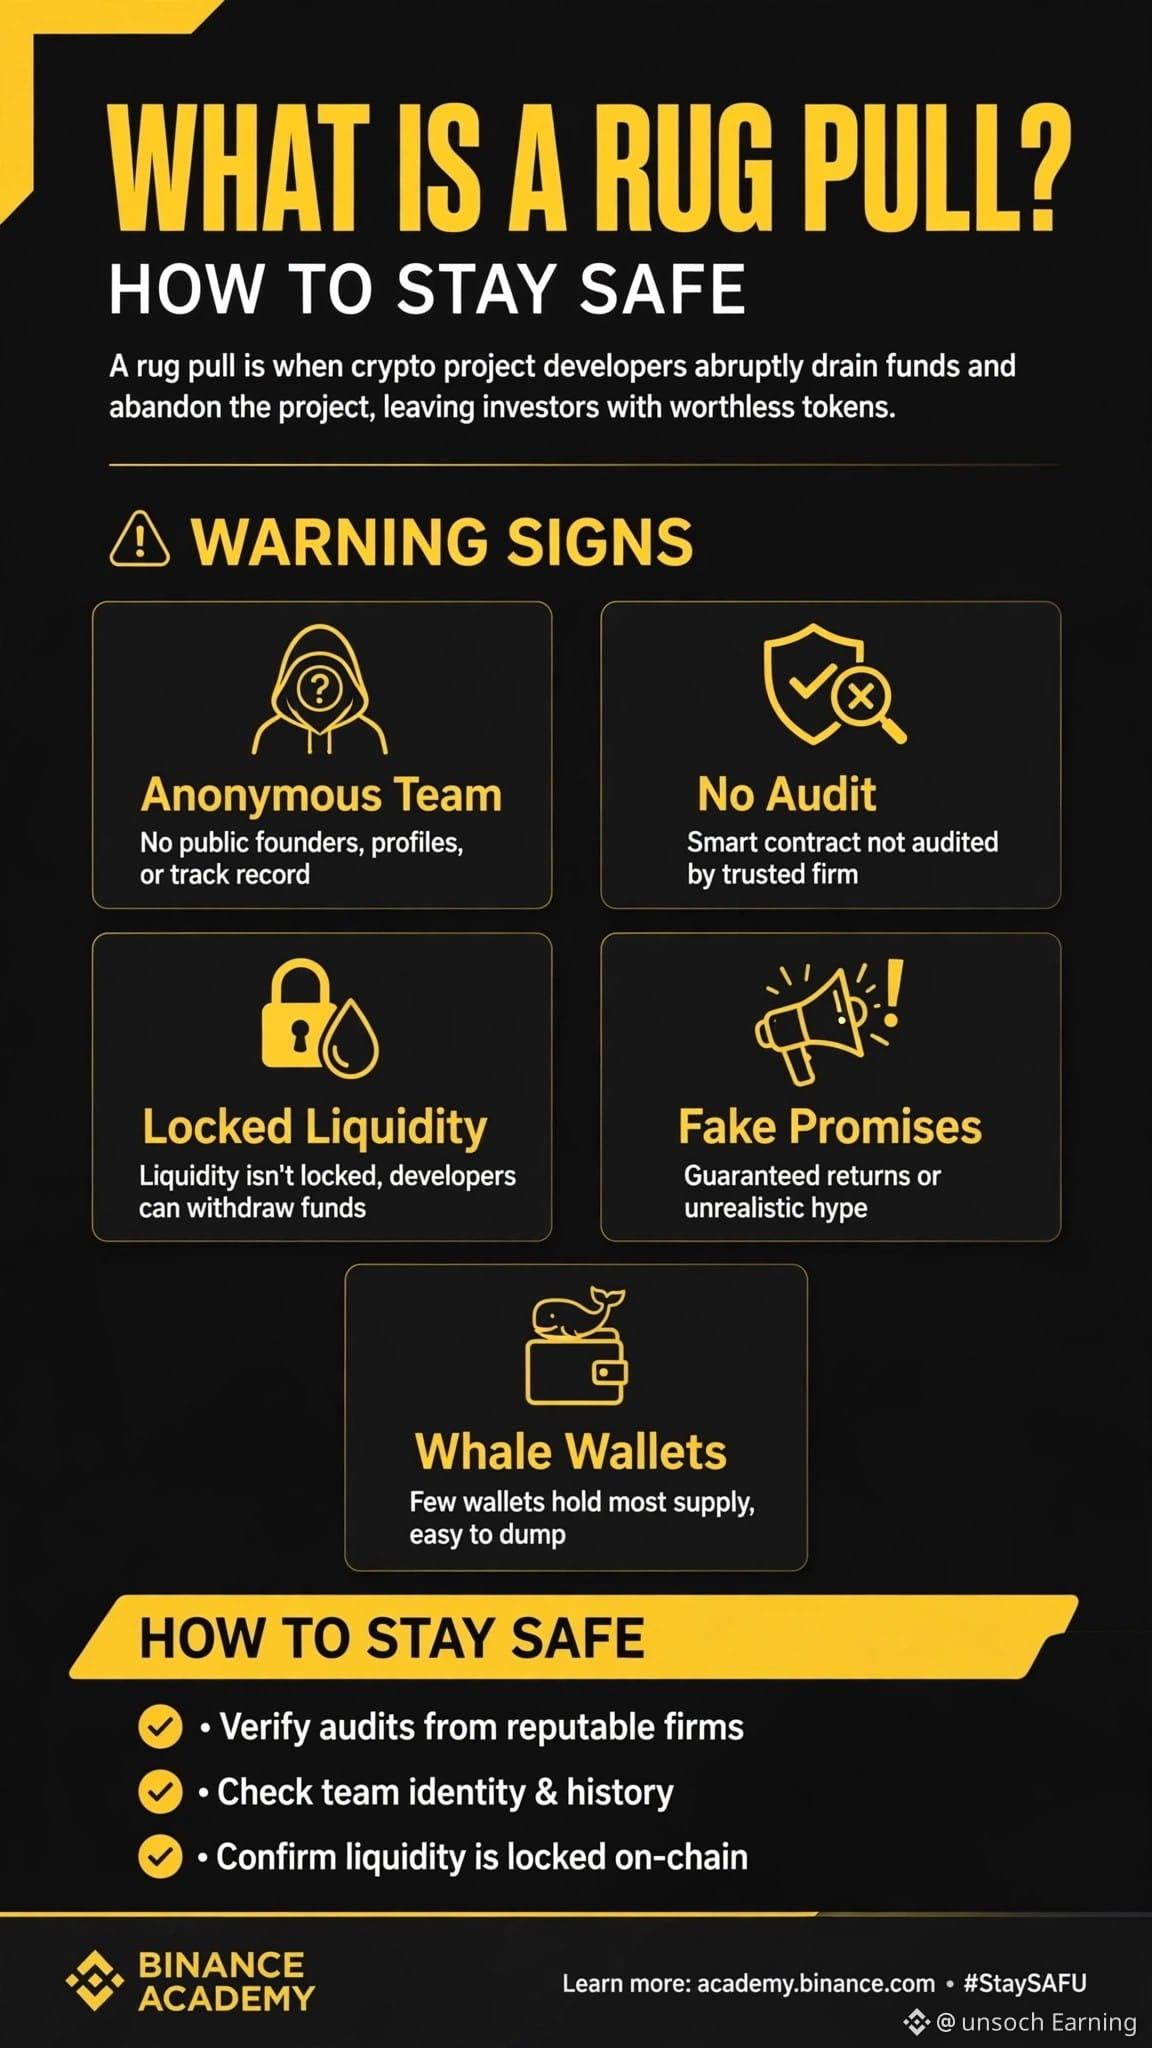
Jangan Sampai REKT! Apa Itu Rug Pull & Bagaimana Tetap SAFU? 🛡️
Kamu melihat sebuah koin naik 500% lalu membelinya di harga puncak. Keesokan harinya, likuiditasnya sudah lenyap dan para pengembangnya menghilang. Itu bukan nasib buruk, itu RUG PULL.
Saya kehilangan transaksi pertama saya gara-gara ini. Jangan ulangi kesalahan saya.
🚩 Daftar Periksa 5 Poin Sebelum Berinvestasi:
1. Tim anonim? -> BENDERA MERAH
Kalau para pendirinya menyembunyikan wajah, mereka juga bisa menyembunyikan uangmu.
2. Tidak ada audit? -> BENDERA MERAH
Tidak ada audit dari Certik atau Hacken? Kontrak pintar bisa saja memiliki pintu belakang.
3. Likuiditas tidak dikunci? -> BENDERA PALING BESAR
Selalu cek apakah LP dikunci di Unicrypt / Team Finance. Jika tidak dikunci, para pengembang bisa mengurasnya hanya dengan 1 klik.
4. Janji keuntungan 1000x?
Proyek yang tepercaya tidak menjamin keuntungan. Kalau kedengarannya terlalu bagus untuk jadi kenyataan, itu penipuan.
5. 5 dompet teratas memegang 80% suplai?
Para paus bisa menjual besar-besaran kapan saja. Gunakan Bubblemaps untuk mengeceknya.
Cara saya menjaga keamanan sekarang:
✅ Verifikasi audit
✅ Cek LinkedIn / riwayat tim
✅ Pastikan likuiditas dikunci secara on-chain
✅ DYOR — jangan FOMO
DYOR bukan sekadar meme, ini soal bertahan hidup.
Pernah melihat rug pull? Bagikan pengalamanmu di bawah 👇
#CryptoSafety #RugPull #DYOR* #BinanceSquareFamily #STAYSAFU
$BNB $DOGE
112
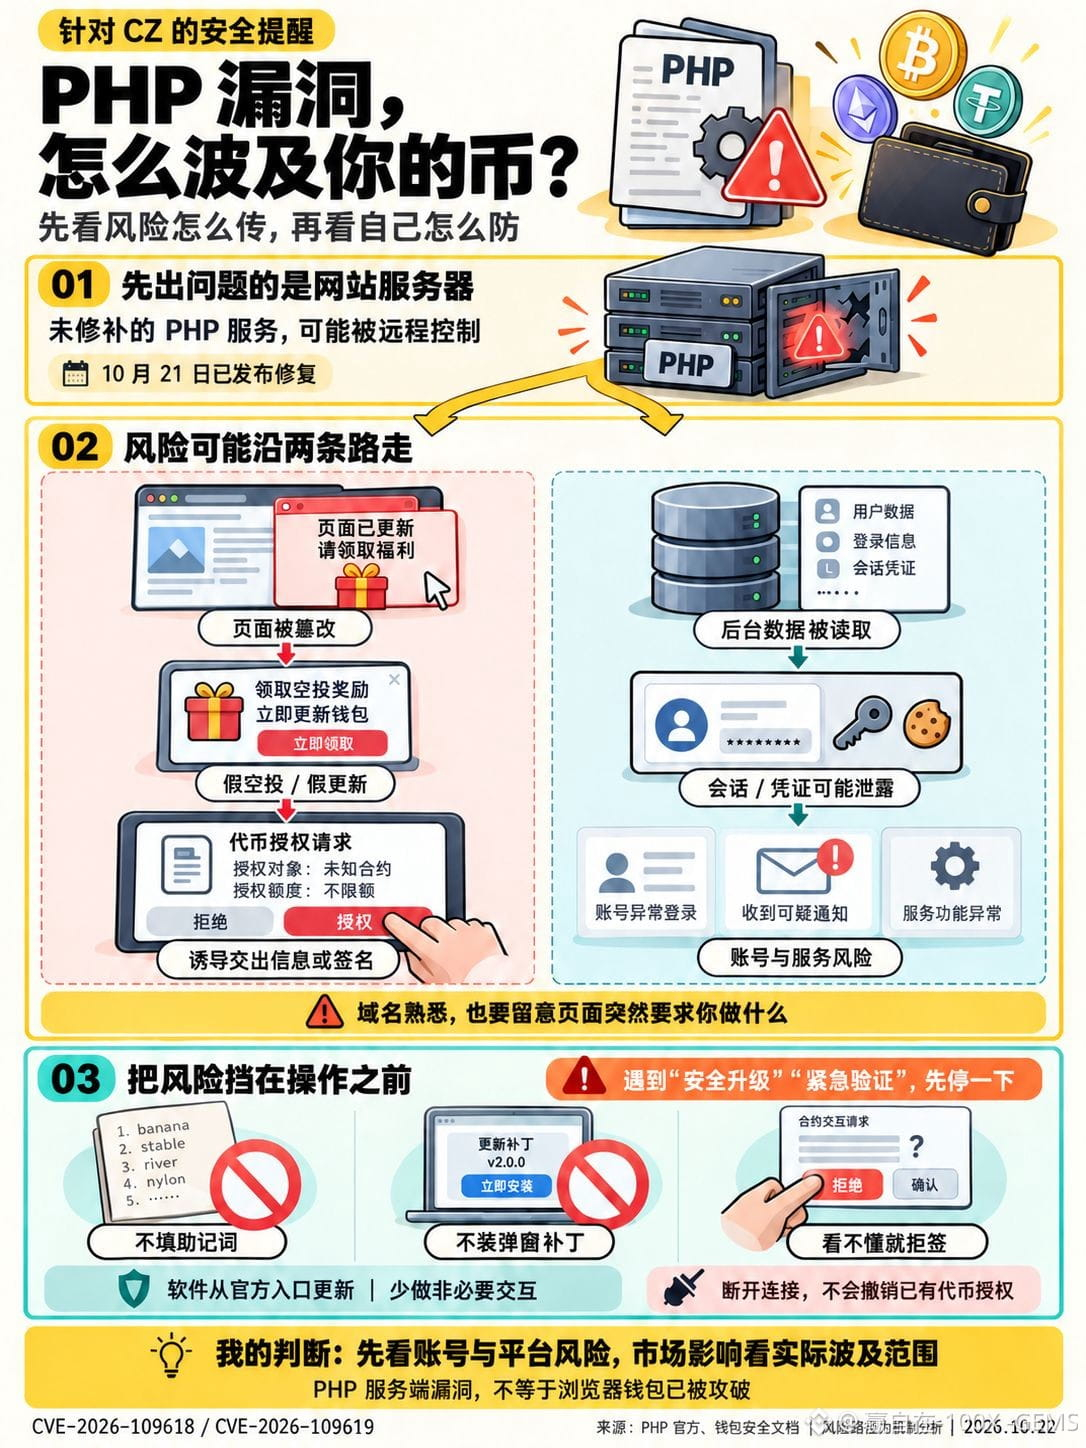
CZ mengingatkan agar berhati-hati saat mengunjungi situs web. Apa yang perlu diwaspadai pengguna kripto?
Yang lebih saya khawatirkan adalah: situs yang sudah Anda kenal bermasalah, tetapi Anda tetap mengeklik tombol konfirmasi seperti biasa.
Pada 21 Oktober, PHP merilis perbaikan untuk dua kerentanan serius, CVE-2026-109618 dan CVE-2026-109619. Penyerang mungkin dapat menjalankan kode di server situs web yang belum ditambal tanpa perlu masuk terlebih dahulu.
Di dunia kripto, salah satu risiko yang perlu diwaspadai adalah situs web diretas dan halamannya diubah, lalu muncul tawaran airdrop palsu, permintaan untuk memperbarui dompet, atau notifikasi verifikasi yang membujuk Anda menyerahkan informasi akun dan frasa pemulihan, atau menyetujui izin berbahaya. Risiko lainnya ada di sisi server: data seperti sesi dan kredensial yang dapat diakses server mungkin terekspos, sehingga berdampak pada akun dan layanan platform.
Ini adalah analisis tentang bagaimana risiko dapat merambat. Ini bukan berarti bursa tertentu sudah terkena dampak, apalagi berarti membuka halaman web pasti membuat Anda kehilangan koin. Menurut saya, dampak terhadap pasar bergantung pada apakah nantinya ada pengungkapan konkret tentang platform yang terdampak, layanan yang terhenti, atau dana yang hilang. Hanya berdasarkan kabar kerentanan ini, kita belum bisa menyimpulkan ke mana harga kripto akan bergerak.
Beberapa hari ke depan, tetapkan beberapa aturan untuk diri sendiri:
① Kurangi interaksi yang tidak perlu. Jangan mengeklik tautan dari pesan pribadi, iklan, atau sumber tak dikenal untuk mengklaim airdrop.
② Jika halaman web tiba-tiba mendesak Anda melakukan “peningkatan keamanan” atau “verifikasi dompet”, berhenti dulu. Jangan masukkan frasa pemulihan ke situs web dan jangan unduh tambalan dari jendela pop-up. Perbarui peramban dan dompet melalui kanal resmi.
③ Sebelum menandatangani, periksa baik-baik tindakan yang diminta, penerima izin, dan jumlahnya. Jika tidak paham, batalkan. Jika menggunakan dompet perangkat keras, periksa juga layar perangkat.
④ Jika pernah menyetujui izin yang mencurigakan, periksa melalui kanal resmi dompet. Memutuskan koneksi situs web tidak otomatis mencabut izin token yang sudah diberikan.
Pengelola situs web juga perlu menyelesaikan pembaruan keamanan PHP dan memeriksa apakah ada penyusupan. Memperbarui beberapa plugin WordPress saja tidak cukup untuk menyelesaikan masalah.
Nama domain yang terasa familier hanya menunjukkan bahwa Anda pernah mengunjunginya. Yang perlu lebih diperhatikan kali ini adalah apa yang diminta untuk Anda isi, unduh, dan tanda tangani hari ini.
#Web3安全 #PHP #StaySAFU
76

·
--
Bearish
Siapa yang sedang memeriksa dompet siapa? 😂 Kisah lucu
Seorang penipu mengirimiku pesan pribadi di Telegram:
PENIPU: “Mendesak! Akun Binance Anda telah disusupi karena volume perdagangan yang mencurigakan. Segera kirimkan kunci API dan frasa seed Anda ke Dukungan Binance agar akun Anda tidak dibekukan secara permanen!”
SAYA: “Oh, benarkah? Itu masalah yang sangat serius. Ngomong-ngomong, dari mode apa kamu melacak volume itu? Soalnya aku CZ, dan aku benar-benar sedang duduk di depan layar sekarang. Mau sekalian aku periksa saldo akunmu?”
PENIPU: “Saya benar-benar minta maaf, Pak. Ini cuma tantangan dari teman saya yang jahat.”
Tebak apa yang terjadi selanjutnya!
Si penipu bukan cuma menghapus pesannya, tapi juga menghapus seluruh akun Telegram-nya, bahkan meninggalkan beberapa grup. Lalu menghilang.
Pesan moral: lain kali ada PENIPU yang mengaku sebagai ‘dukungan Binance’ mengirim DM dan menanyakan kunci rahasia atau kode Anda, bilang saja, “Tunggu, kawan. Biar kutanya RICHARD TENG apakah ini memang prosedurnya.”
Tetap waspada
#PumpkinFrenzy #STAYSAFU @Binance_South_Asia @Binance_Square_Official @CZ @richardteng
Siapa yang sedang memeriksa dompet siapa? 😂 Kisah lucu
Seorang penipu mengirimiku pesan pribadi di Telegram:
PENIPU: “Mendesak! Akun Binance Anda telah disusupi karena volume perdagangan yang mencurigakan. Segera kirimkan kunci API dan frasa seed Anda ke Dukungan Binance agar akun Anda tidak dibekukan secara permanen!”
SAYA: “Oh, benarkah? Itu masalah yang sangat serius. Ngomong-ngomong, dari mode apa kamu melacak volume itu? Soalnya aku CZ, dan aku benar-benar sedang duduk di depan layar sekarang. Mau sekalian aku periksa saldo akunmu?”
PENIPU: “Saya benar-benar minta maaf, Pak. Ini cuma tantangan dari teman saya yang jahat.”
Tebak apa yang terjadi selanjutnya!
Si penipu bukan cuma menghapus pesannya, tapi juga menghapus seluruh akun Telegram-nya, bahkan meninggalkan beberapa grup. Lalu menghilang.
Pesan moral: lain kali ada PENIPU yang mengaku sebagai ‘dukungan Binance’ mengirim DM dan menanyakan kunci rahasia atau kode Anda, bilang saja, “Tunggu, kawan. Biar kutanya RICHARD TENG apakah ini memang prosedurnya.”
Tetap waspada
#PumpkinFrenzy #STAYSAFU @Binance South Asia @Binance Square Official @CZ @Richard Teng
104
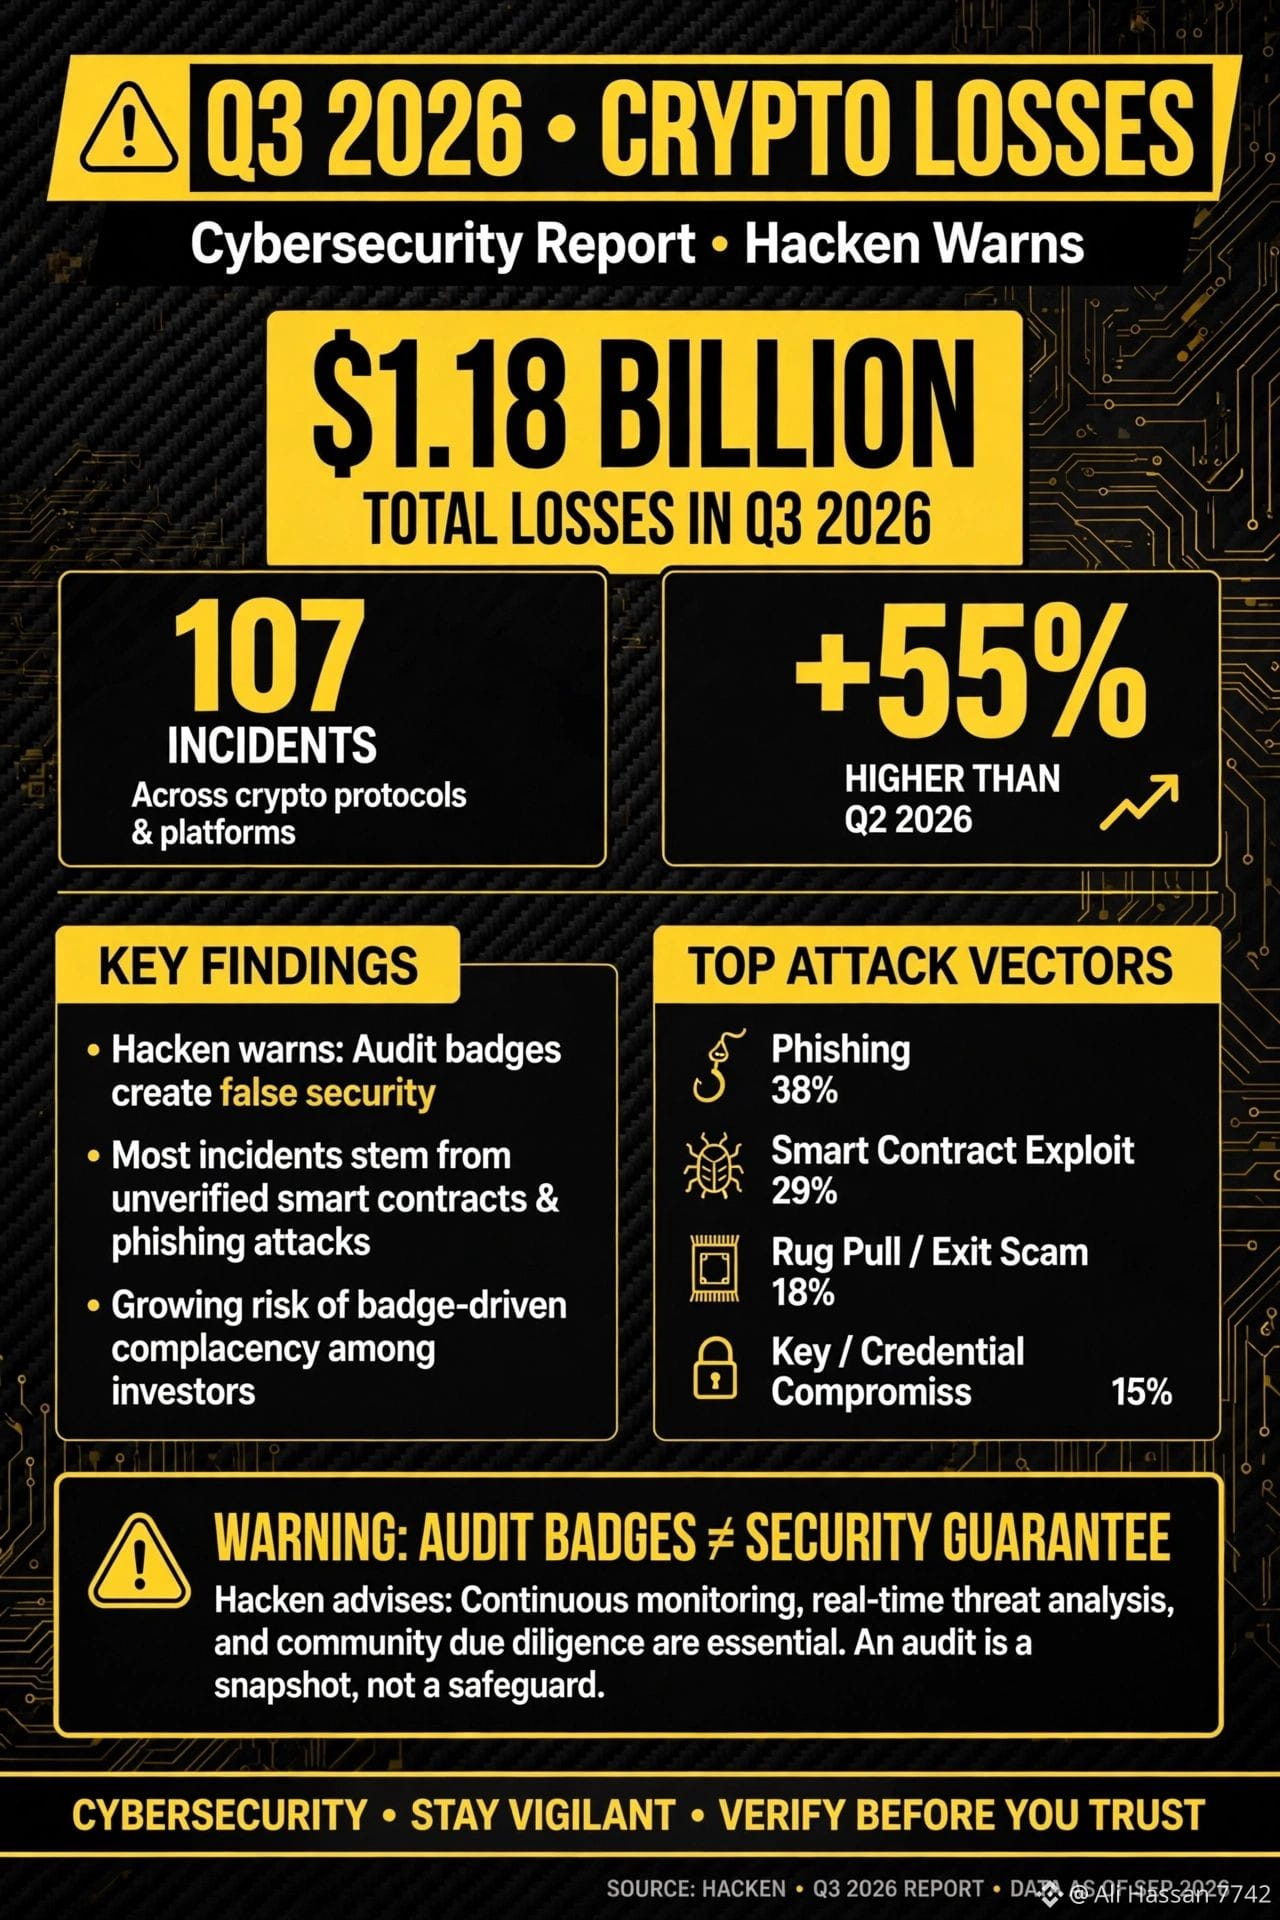
*Teks salin-tempel:*
Peringatan dari Hacken: Lencana Audit ≠ 100% Aman! ⚠️
Pada Q3 2026, kerugian kripto mencapai $1,18 MILIAR dalam 107 insiden!
55% lebih tinggi daripada Q2 😱
Sebagian besar kerugian disebabkan oleh alat yang disusupi dan patch keamanan lama yang belum dipasang.
Jangan percaya begitu saja pada lencana audit!
#CryptoSecurity #Hack #Hacken #StaySAFU
2
46
·
--
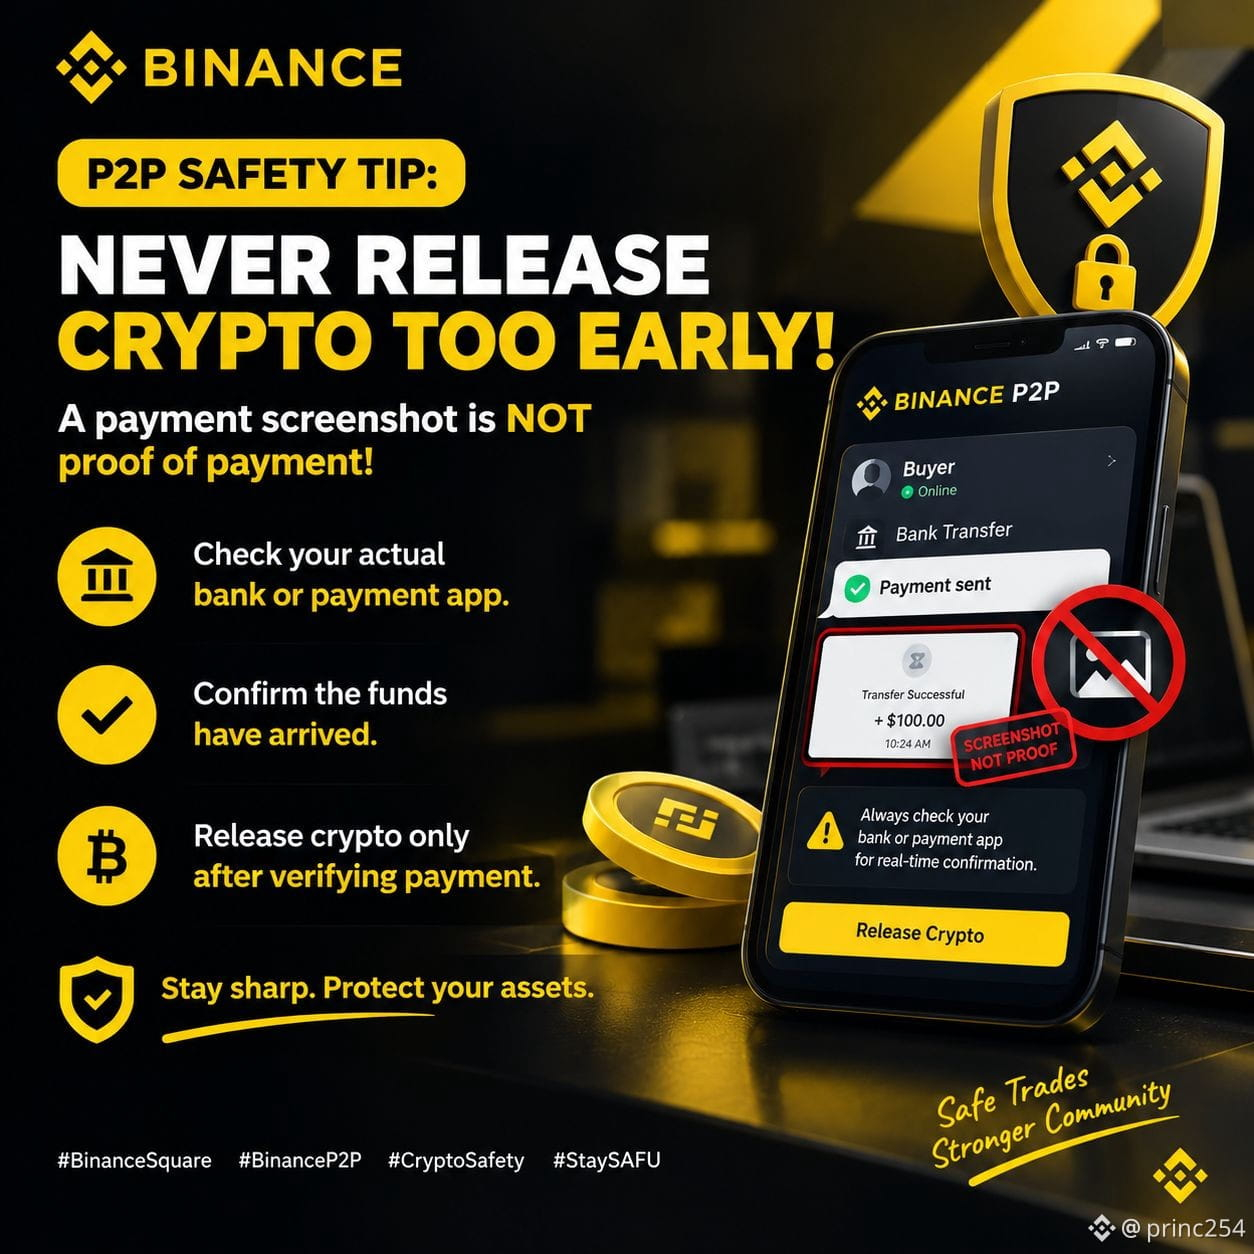
🚨 **TIPS KEAMANAN P2P: JANGAN PERNAH MELEPASKAN KRIPTO TERLALU CEPAT!** 🛡️
Tangkapan layar pembayaran BUKAN bukti pembayaran! ⚠️
✅ Periksa rekening bank atau aplikasi pembayaran Anda secara langsung.
✅ Pastikan dana sudah masuk.
✅ Lepaskan kripto hanya setelah pembayaran terverifikasi.
Tetap waspada. Lindungi aset Anda. 💛
#BinanceAfrica
#BinanceSquare
#BinanceP2P
#StaySAFU
3
56
·
--
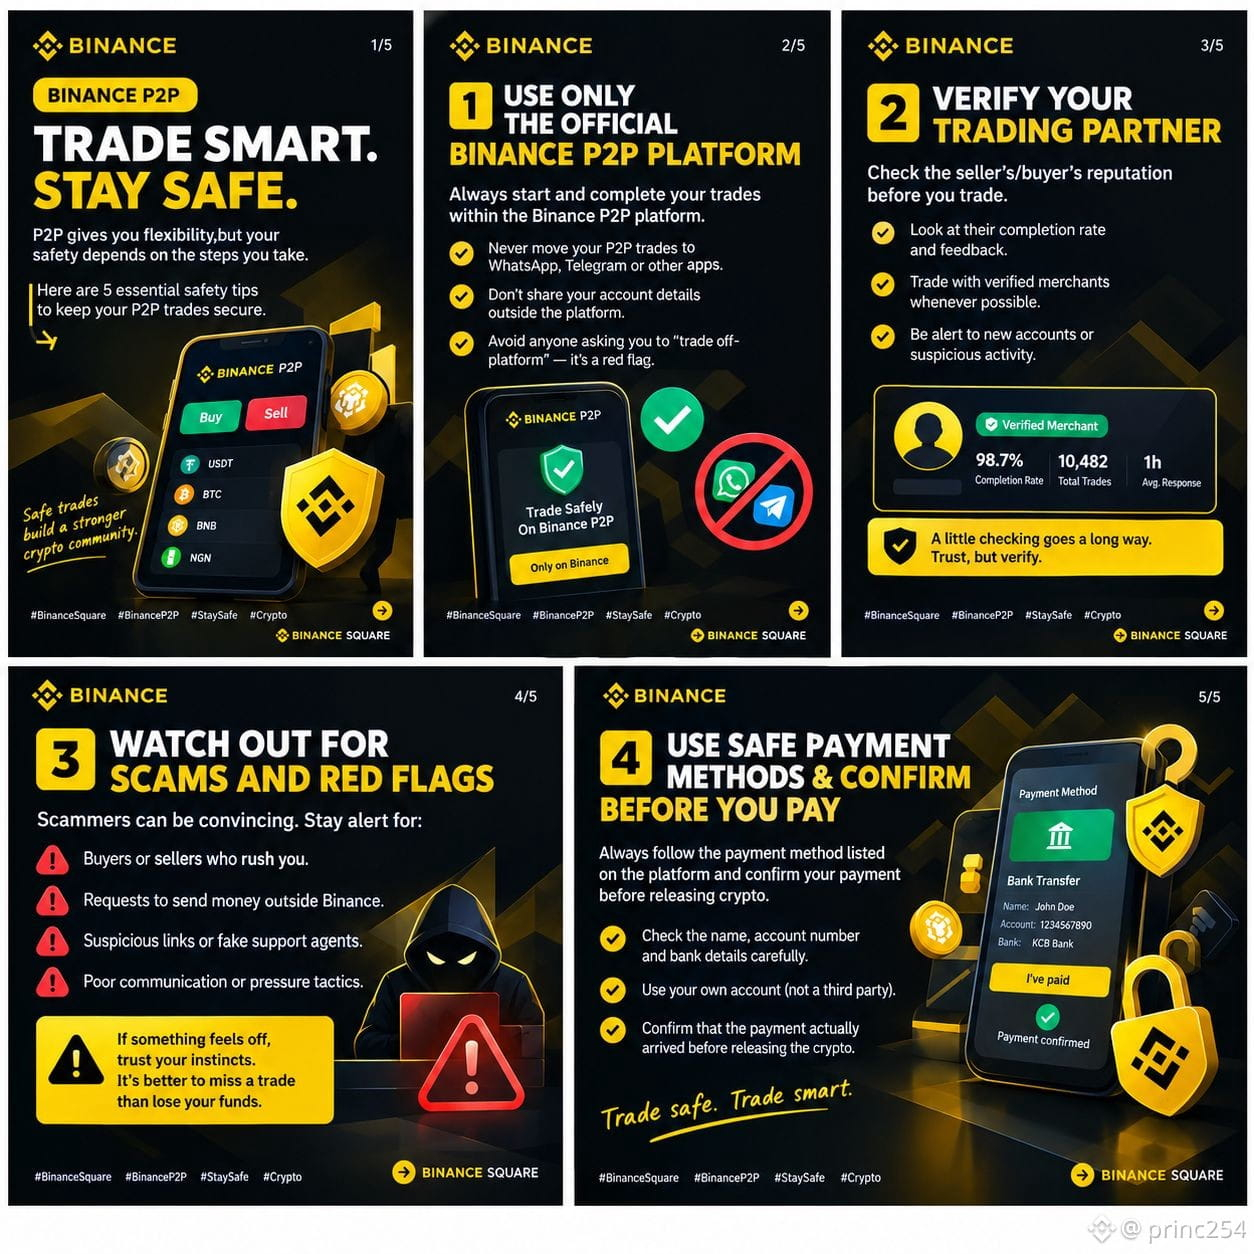
🛡️ **Bertransaksilah dengan Cerdas. Tetap Aman!**
Keamanan Anda adalah prioritas utama saat bertransaksi di Binance P2P.
✅ Bertransaksilah hanya di Binance
✅ Verifikasi pembayaran sebelum melepaskan kripto
✅ Jangan pernah memercayai tangkapan layar sebagai bukti
✅ Hindari transaksi di luar platform
✅ Laporkan aktivitas yang mencurigakan
Tetap waspada, lindungi dana Anda, dan bertransaksilah dengan percaya diri! 💛
#BinanceSquare
#StaySAFU
3
77
·
--
Tema hari ini adalah selalu selangkah lebih maju
Dalam kripto, keamanan bukan soal bereaksi setelah sesuatu terjadi—melainkan tetap WASPADA sebelum hal itu terjadi
WASPADA, bukan cemas. Aktifkan 2FA, kode anti-phishing, dan daftar putih penarikan SEBELUM Anda membutuhkannya
Verifikasi, baru percaya. Selalu periksa domain resmi, email, dan alamat kontrak. Penipu meniru semuanya, kecuali detailnya
Pemeriksaan kecil berarti keamanan besar. Memeriksa tautan selama 10 detik bisa menyelamatkan 100% portofolio Anda.
Baik Anda menyimpan 👉$BTC untuk jangka panjang maupun memperdagangkan 👉$ETH dan altcoin setiap hari, keamanan proaktif melindungi setiap koin dengan cara yang sama
Koin Anda hanya seaman kebiasaan Anda, bukan sekadar blockchain tempat koin itu berada
Keamanan proaktif adalah asuransi termurah di Web3
Apa kebiasaan keamanan nomor satu Anda❓ Mari berbagi dan bantu komunitas tetap aman
{spot}(ETHUSDT)
#BinanceWOTD #CryptoSecurity #STAYSAFU #WOTD
Tema hari ini adalah selalu selangkah lebih maju
Dalam kripto, keamanan bukan soal bereaksi setelah sesuatu terjadi—melainkan tetap WASPADA sebelum hal itu terjadi
WASPADA, bukan cemas. Aktifkan 2FA, kode anti-phishing, dan daftar putih penarikan SEBELUM Anda membutuhkannya
Verifikasi, baru percaya. Selalu periksa domain resmi, email, dan alamat kontrak. Penipu meniru semuanya, kecuali detailnya
Pemeriksaan kecil berarti keamanan besar. Memeriksa tautan selama 10 detik bisa menyelamatkan 100% portofolio Anda.
Baik Anda menyimpan 👉$BTC untuk jangka panjang maupun memperdagangkan 👉$ETH dan altcoin setiap hari, keamanan proaktif melindungi setiap koin dengan cara yang sama
Koin Anda hanya seaman kebiasaan Anda, bukan sekadar blockchain tempat koin itu berada
Keamanan proaktif adalah asuransi termurah di Web3
Apa kebiasaan keamanan nomor satu Anda❓ Mari berbagi dan bantu komunitas tetap aman
#BinanceWOTD #CryptoSecurity #STAYSAFU #WOTD
130
·
--
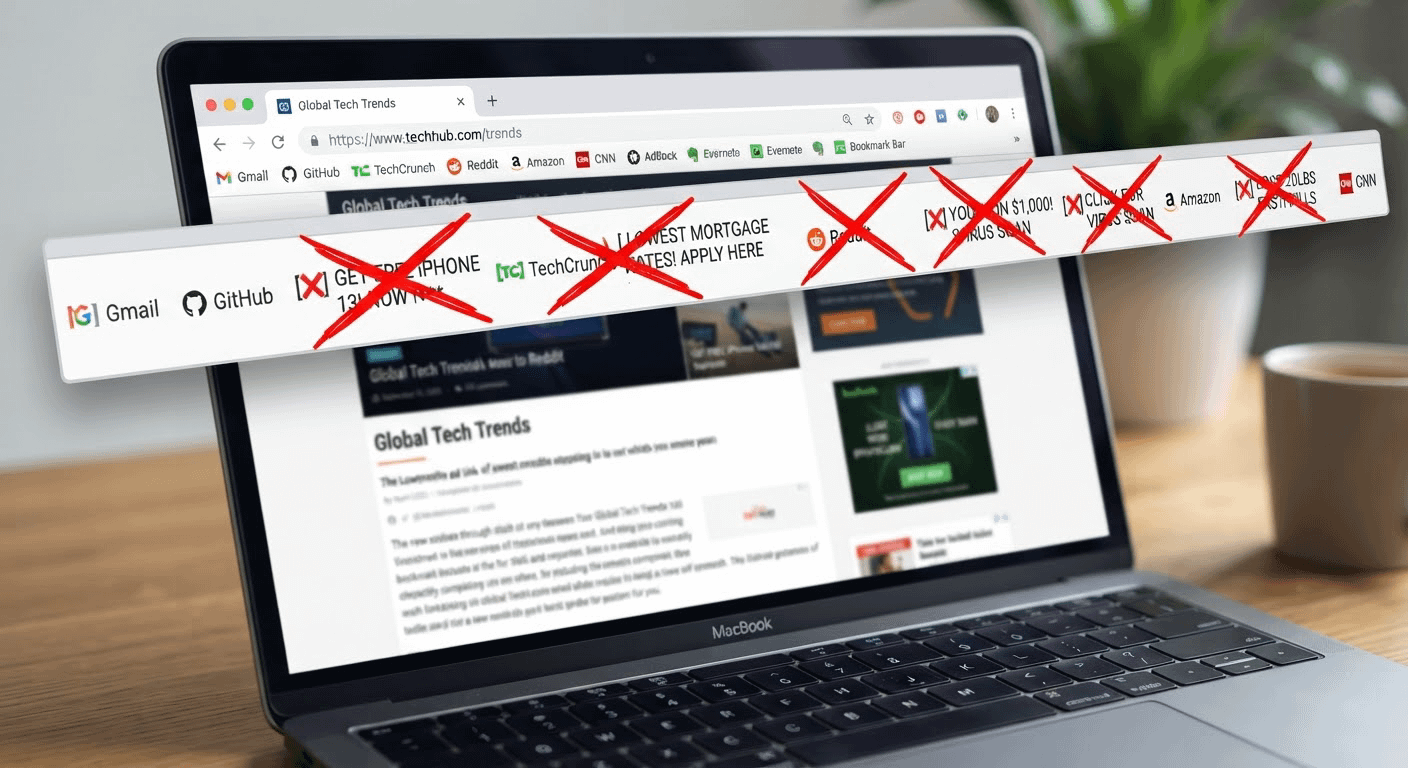
Tandai situs resmi. Jangan pernah mencarinya dengan Google. 🔖 Hasil pencarian bisa disusupi iklan. Penipu membeli posisi teratas untuk wallet dan bursa yang populer. Simpan URL asli sekali, gunakan selamanya.
#KeepItLegit #ᴰʸᴼᴿ
#StaySAFU #AntiPhising .
Tandai situs resmi. Jangan pernah mencarinya dengan Google. 🔖 Hasil pencarian bisa disusupi iklan. Penipu membeli posisi teratas untuk wallet dan bursa yang populer. Simpan URL asli sekali, gunakan selamanya.
#KeepItLegit #ᴰʸᴼᴿ
#StaySAFU #AntiPhising .
#KeepItLegit #ᴰʸᴼᴿ
#StaySAFU #AntiPhising .
1
2.6k
·
--
Keamanan bukan fitur yang bisa Anda tambahkan nanti. Itu adalah fondasi yang Anda bangun. 🛡️
Sebelum menyentuh token apa pun, tanyakan: Apakah kontraknya sudah diaudit? Apakah likuiditas terkunci? Apakah timnya terverifikasi?
Jika ada jawaban yang “tidak”, mundurlah. Uang Anda pantas mendapatkan yang lebih baik daripada sekadar harapan. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
Sebelum menyentuh token apa pun, tanyakan: Apakah kontraknya sudah diaudit? Apakah likuiditas terkunci? Apakah timnya terverifikasi?
Jika ada jawaban yang “tidak”, mundurlah. Uang Anda pantas mendapatkan yang lebih baik daripada sekadar harapan. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
2
1.1k
·
--
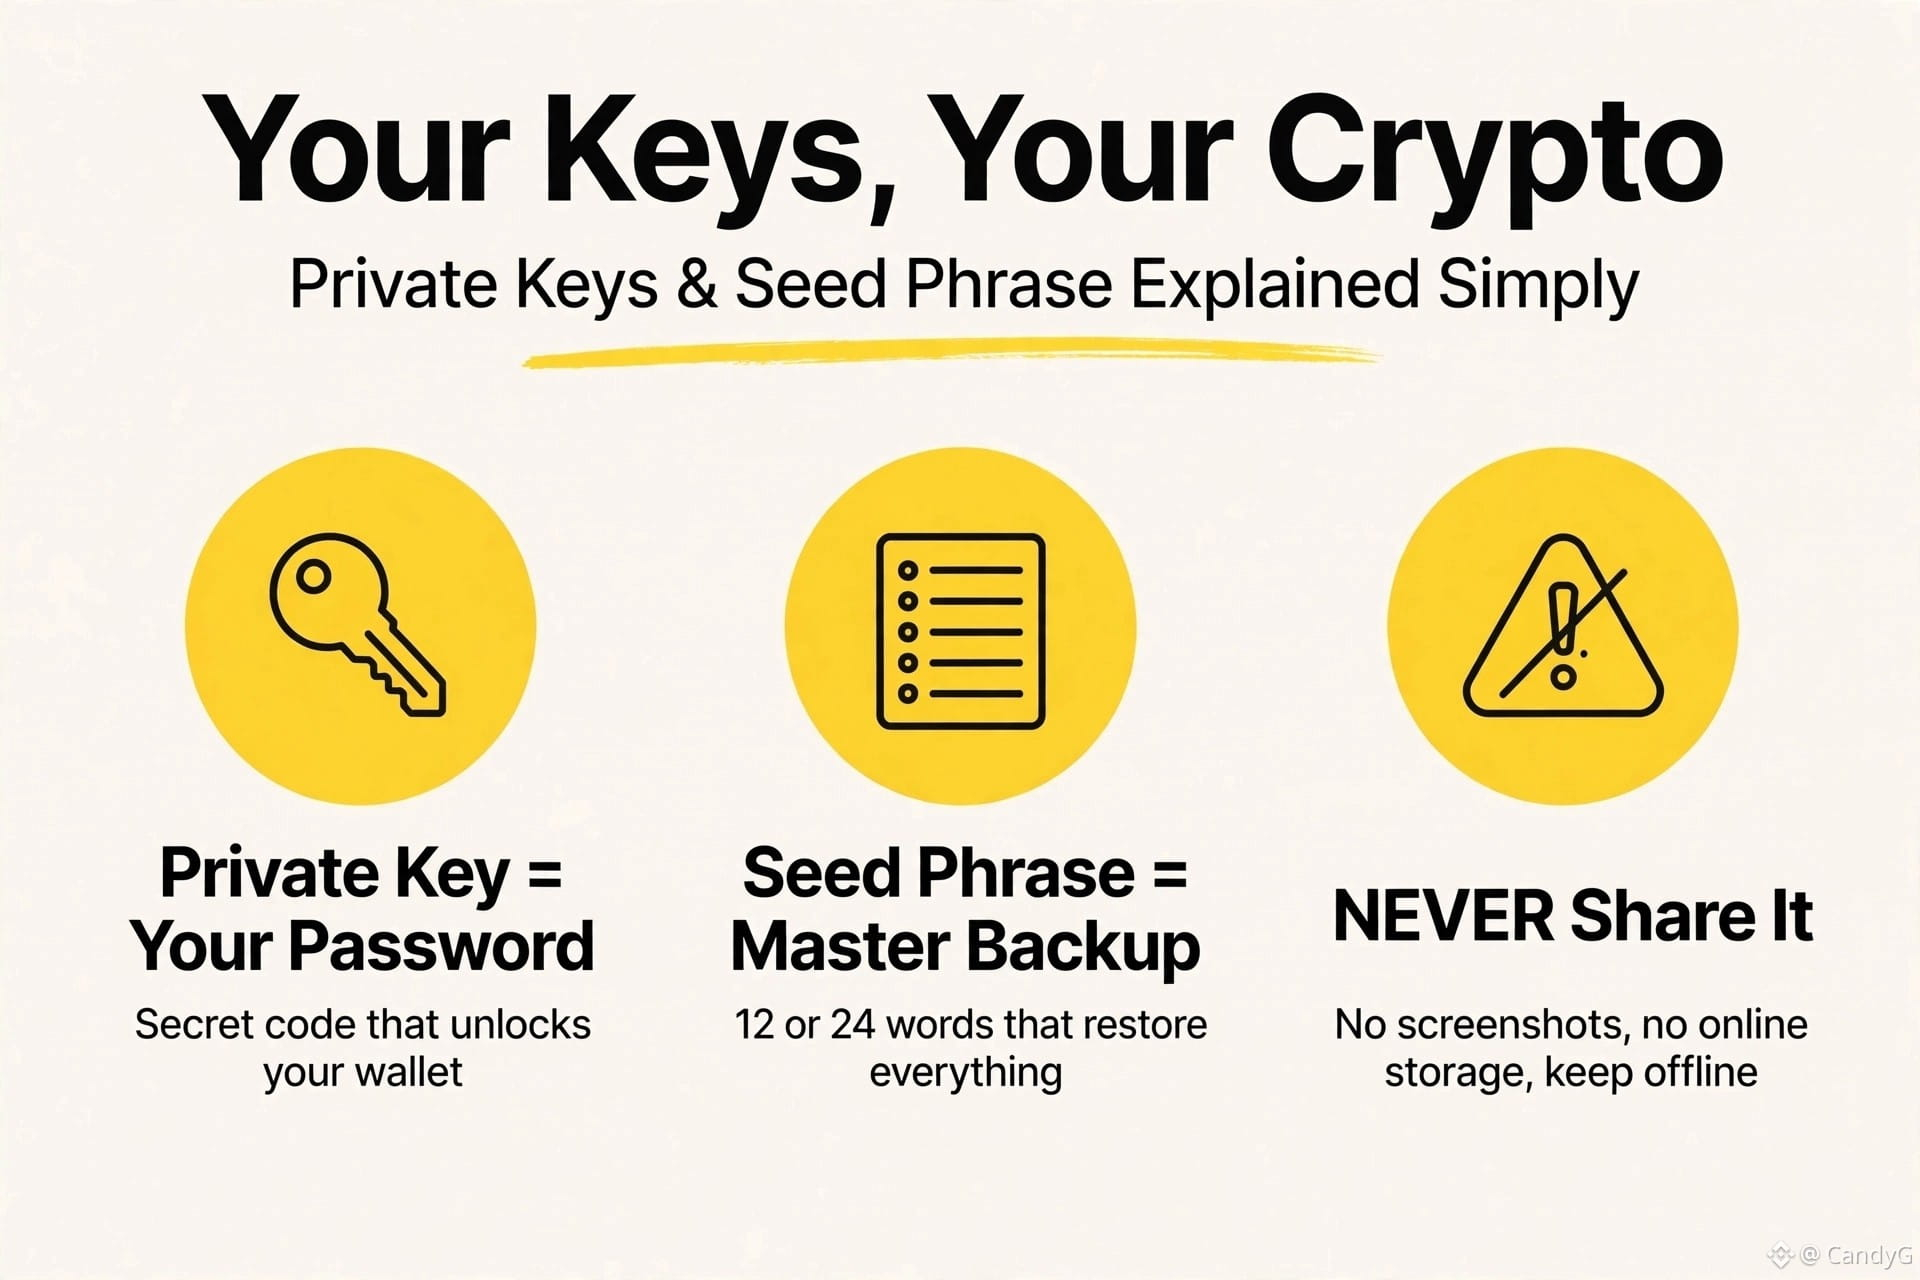
> Kunci Anda, Kripto Anda 🔑
>
> Private Key = Kata Sandi Anda — kode rahasia yang membuka dompet Anda
> Seed Phrase = Cadangan Utama — 12 atau 24 kata yang memulihkan semuanya
> Aturan: JANGAN pernah membagikannya. Tanpa screenshot, tanpa penyimpanan online, simpan tetap offline.
> Ini melindungi dompet Anda: $BTC , $BNB etc
#LearnCrypto #BinanceAcademy #StaySAFU
2
259
·
--
👀 Jika seseorang membutuhkan seed phrase kamu untuk “membantumu”, mereka tidak sedang membantu: mereka sedang menguras wallet kamu. 😩
#STAYSAFU
👀 Jika seseorang membutuhkan seed phrase kamu untuk “membantumu”, mereka tidak sedang membantu: mereka sedang menguras wallet kamu. 😩
#STAYSAFU
#STAYSAFU

T48🤝🐯🧡
Dari TIGRE_48
37
19
752
·
--
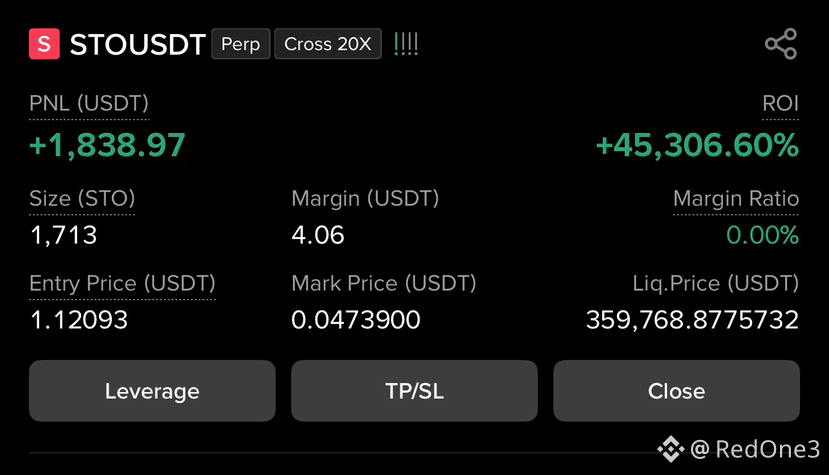
⚠️ Tangkapan layar nyata..Posisi nyata..Tapi…🚨
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
it’s Akun Demo!
Setiap kali Anda melihat ROI yang gila seperti **+45,306%**, naluri pertama Anda mungkin berpikir ini adalah strategi trading terbaik.
Tangkapan layar ini 100% asli dan tidak diedit, tetapi berasal langsung dari Akun Demo saya.
Berikut cek cepat agar Anda paham bagaimana lingkungan simulasi ini bisa mengubah metrik dan dengan mudah menyesatkan orang:
🚨 Margin: Seluruh posisi didukung hanya dengan $4,06!
🚨Harga Likuidasi: Angkanya terlihat mustahil (lebih dari $359,768), yang hanya terjadi karena mekanisme likuiditas dan penetapan harga dalam lingkungan demo.
Intinya, siapa pun bisa mengambil tangkapan layar demo trading ber-leverage tinggi yang benar-benar bersih dan asli untuk menampilkan angka hijau besar, tanpa risiko apa pun yang sebenarnya.
Jangan biarkan persentase hijau yang berkedip membuat Anda buta. Selalu lihat gambaran lengkap 👉🏻 margin, ukuran posisi, dan harga likuidasi 👉🏻 bahkan jika screenshot-nya sendiri nyata.
Lindungi modal Anda, karena pasar live tidak bercanda.
#StaySAFU #SAFU #LearnFromMistakes
#DYOR
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
it’s Akun Demo!
Setiap kali Anda melihat ROI yang gila seperti **+45,306%**, naluri pertama Anda mungkin berpikir ini adalah strategi trading terbaik.
Tangkapan layar ini 100% asli dan tidak diedit, tetapi berasal langsung dari Akun Demo saya.
Berikut cek cepat agar Anda paham bagaimana lingkungan simulasi ini bisa mengubah metrik dan dengan mudah menyesatkan orang:
🚨 Margin: Seluruh posisi didukung hanya dengan $4,06!
🚨Harga Likuidasi: Angkanya terlihat mustahil (lebih dari $359,768), yang hanya terjadi karena mekanisme likuiditas dan penetapan harga dalam lingkungan demo.
Intinya, siapa pun bisa mengambil tangkapan layar demo trading ber-leverage tinggi yang benar-benar bersih dan asli untuk menampilkan angka hijau besar, tanpa risiko apa pun yang sebenarnya.
Jangan biarkan persentase hijau yang berkedip membuat Anda buta. Selalu lihat gambaran lengkap 👉🏻 margin, ukuran posisi, dan harga likuidasi 👉🏻 bahkan jika screenshot-nya sendiri nyata.
Lindungi modal Anda, karena pasar live tidak bercanda.
#StaySAFU #SAFU #LearnFromMistakes
#DYOR
817
·
--
Terverifikasi
$ETH PERINGATAN SCAM🚨: $24,23 JUTA DI STETH & RETH DICURI MELALUI PHISHING PERMIT
Seorang pengguna DeFi berpengalaman menjadi korban dari salah satu pencurian phishing terbesar di Web3, kehilangan $24,23 juta dalam cryptocurrency tanpa pernah mengungkapkan password, kunci privat, atau frasa seed.
Serangan ini memanfaatkan fitur ERC-20 Permit, mekanisme penghematan gas yang memungkinkan transfer token berdasarkan tanda tangan off-chain saja. Korban menghubungkan dompetnya ke situs yang meniru protokol terdesentralisasi yang sah, di mana permintaan tanda tangan Permit yang jahat disamarkan sebagai interaksi rutin.
Begitu korban menandatangani, penyerang mendapatkan wewenang penuh untuk memindahkan dana. Dalam hitungan detik, 9.579 stETH dan 4.851 rETH langsung dikuras ke dompet hacker, semua tanpa korban secara manual mengirimkan satu transaksi pun.
Insiden ini ditandai secara langsung oleh firma keamanan Scam Sniffer dan dapat diverifikasi secara permanen di blockchain Ethereum, membuktikan bahwa tanda tangan dompet bisa sama menghancurkannya seperti frasa seed yang bocor.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
6
294

Terlalu bagus untuk jadi kenyataan? Kemungkinan besar memang begitu.
Tidak ada escrow = Tidak ada perlindungan. Selalu gunakan escrow Binance P2P.
#STAYSAFU
$BTC
{future}(BTCUSDT)
Terlalu bagus untuk jadi kenyataan? Kemungkinan besar memang begitu.
Tidak ada escrow = Tidak ada perlindungan. Selalu gunakan escrow Binance P2P.
#STAYSAFU
$BTC
Tidak ada escrow = Tidak ada perlindungan. Selalu gunakan escrow Binance P2P.
#STAYSAFU
$BTC
2
359
·
--
Bullish
$G, $CELR & $BNB Smart money sedang mengisi off greedy longs di G — liquidity sweep sudah menghukum pembeli yang terlambat, dan trader yang disiplin sedang menurunkan risiko sebelum percobaan reclaim berikutnya.
CELR menunjukkan kelelahan yang berkorelasi, dengan volume yang memudar di zona resistance tempat retail sering terjebak.
BNB tetap defensif, menjaga struktur namun bisa rentan jika arus yang lebih luas melemah, jadi kesabaran dan leverage yang rendah adalah kuncinya.
Lindungi dompetmu 🛡️, turunkan ukuran, dan hindari revenge trades — disiplin mengalahkan FOMO setiap saat.
Tetap SAFU, biarkan rotasi memandu bias-mu, dan jaga eksekusi tetap bersih.
#G #CELR #BNB #CryptoRotation #STAYSAFU
327
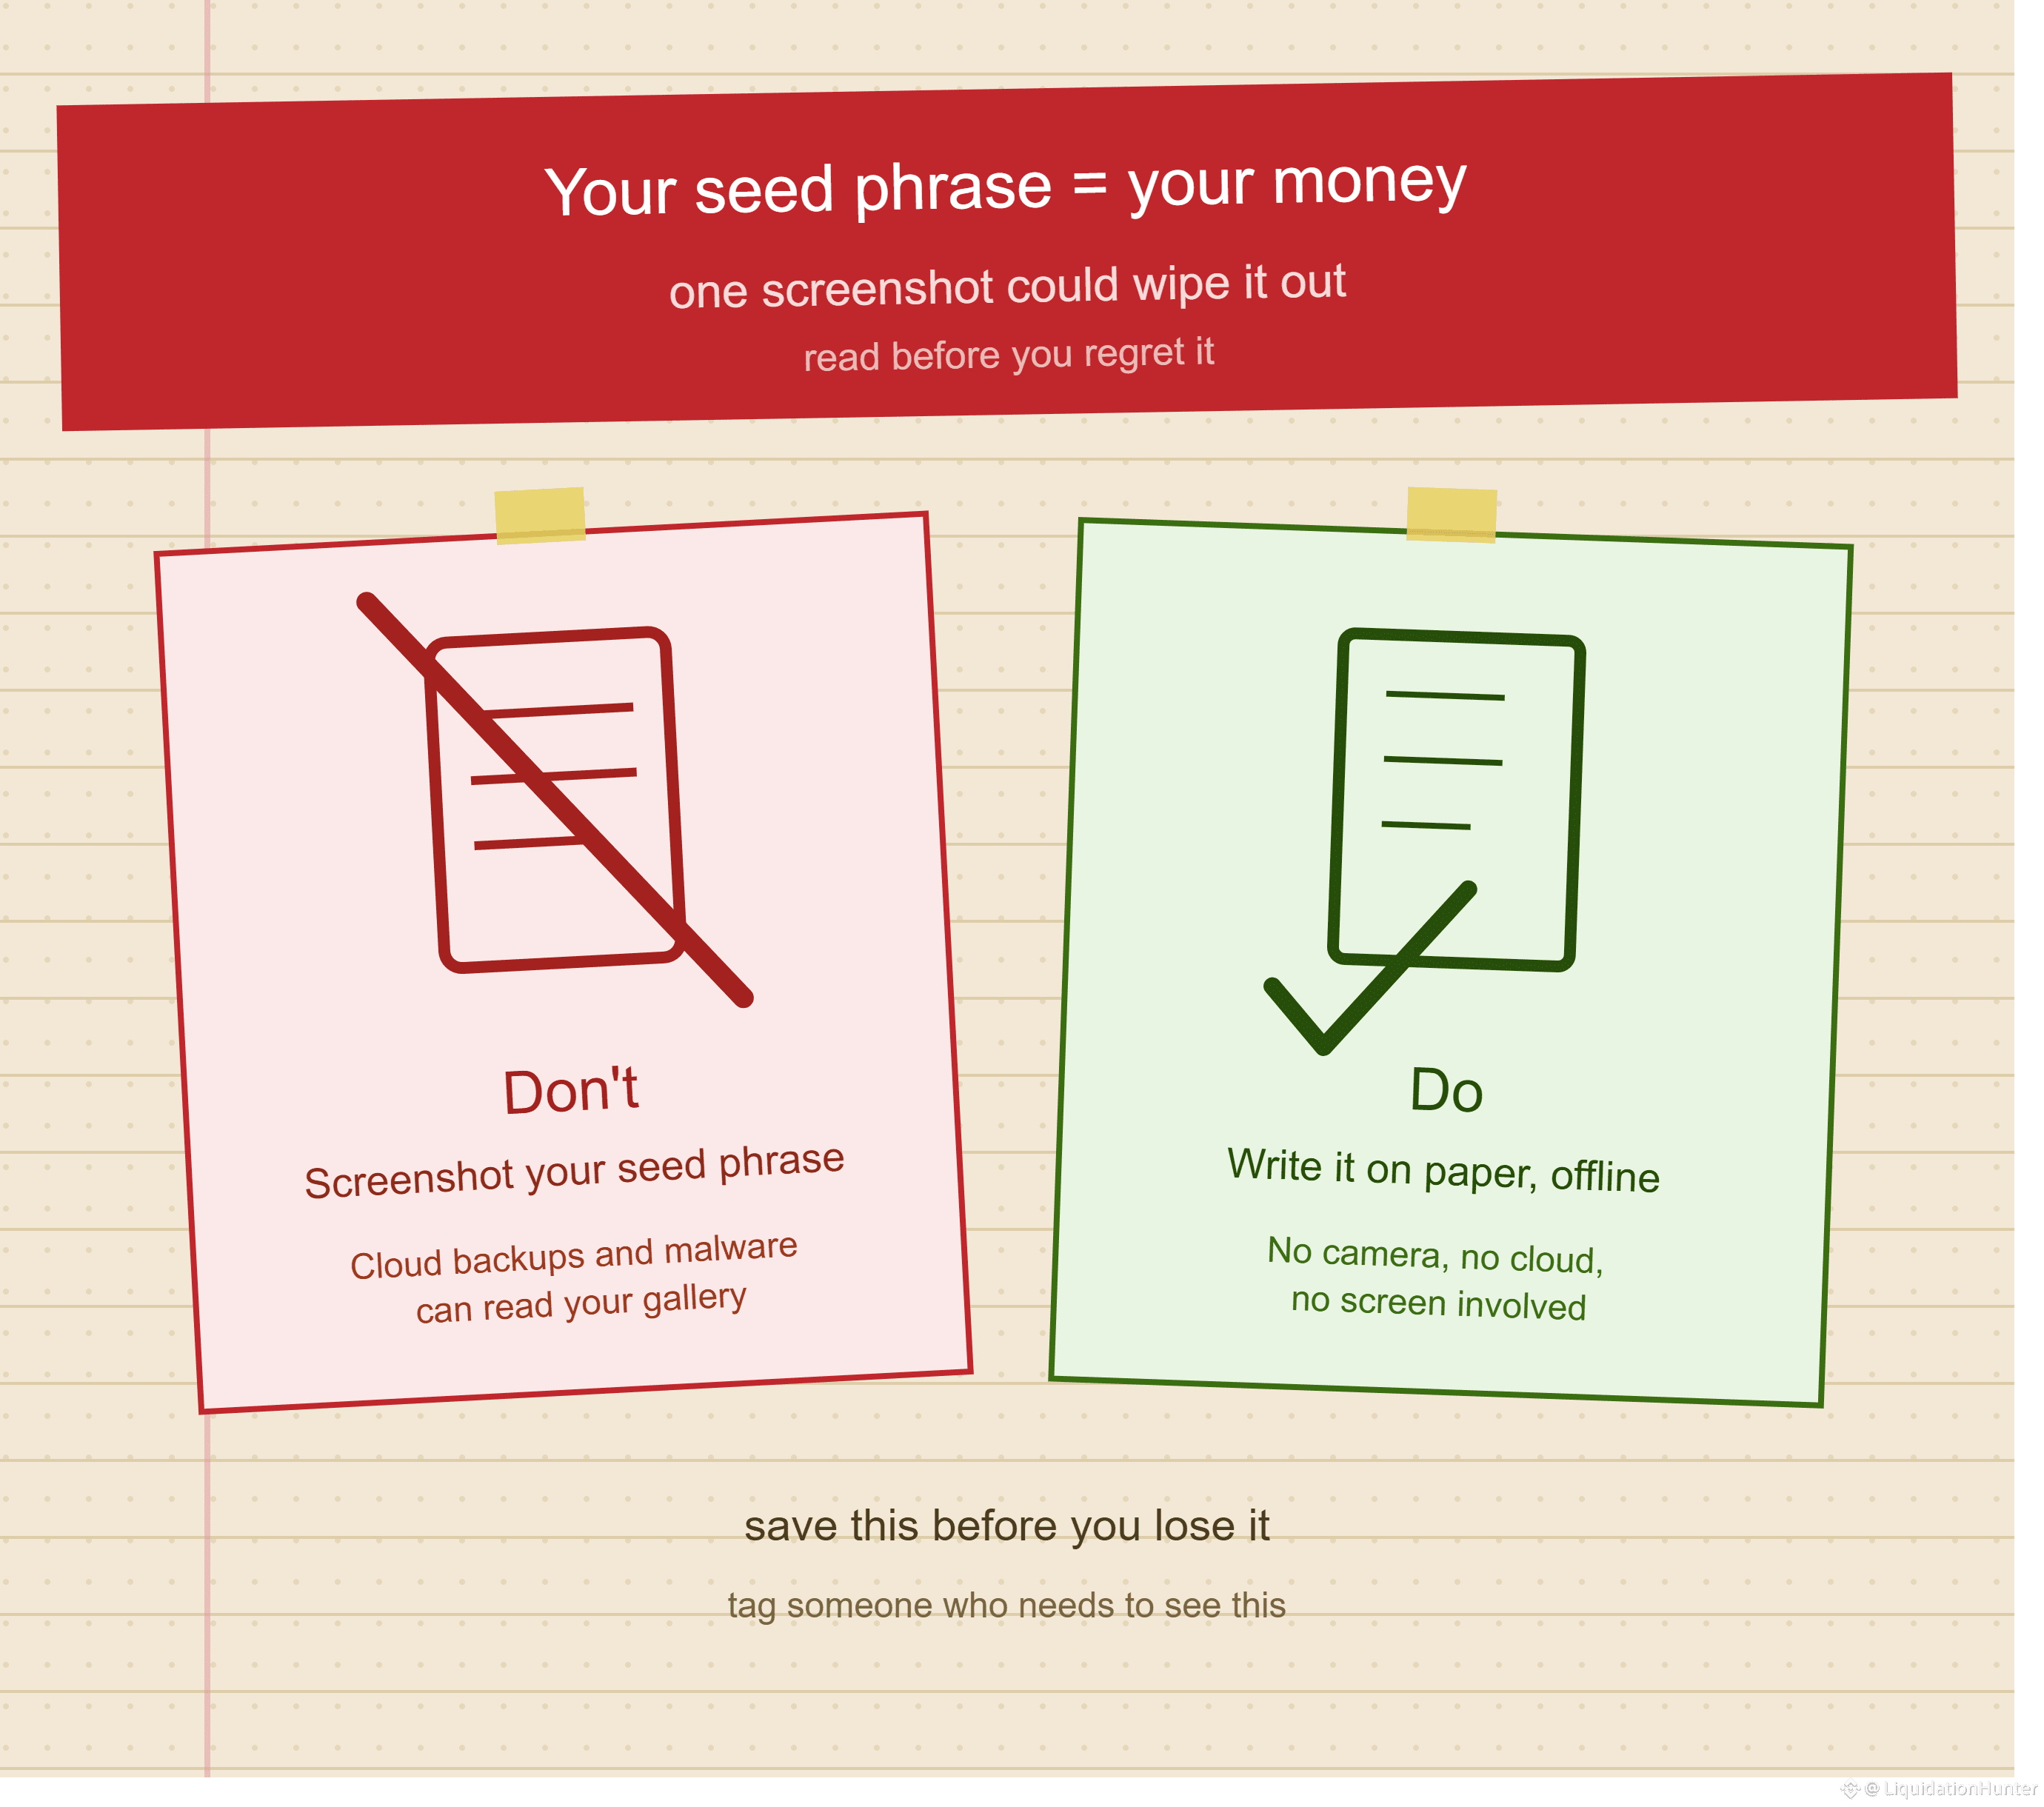
⚠️ PSA: Malware Baru Memindai Foto Ponsel untuk Frasa Seed
Sebuah varian baru bernama SparkKitty ditemukan bersembunyi di aplikasi App Store dan Google Play, memindai tangkapan layar yang tersimpan untuk frasa seed kripto dan info dompet. Kaspersky menemukan pencuri berbasis OCR ini mengambil frasa seed dan data sensitif lainnya langsung dari screenshot yang tersimpan di galeri perangkat.
Solusi sederhana: jangan pernah mengambil screenshot frasa seed. Tulis secara fisik, simpan secara offline, dan periksa galeri Anda untuk screenshot lama yang mungkin terlupa.
Tag seseorang yang perlu melihat ini 👇
#CryptoSecurity #SeedPhraseAlert #STAYSAFU #Binance
92
·
--
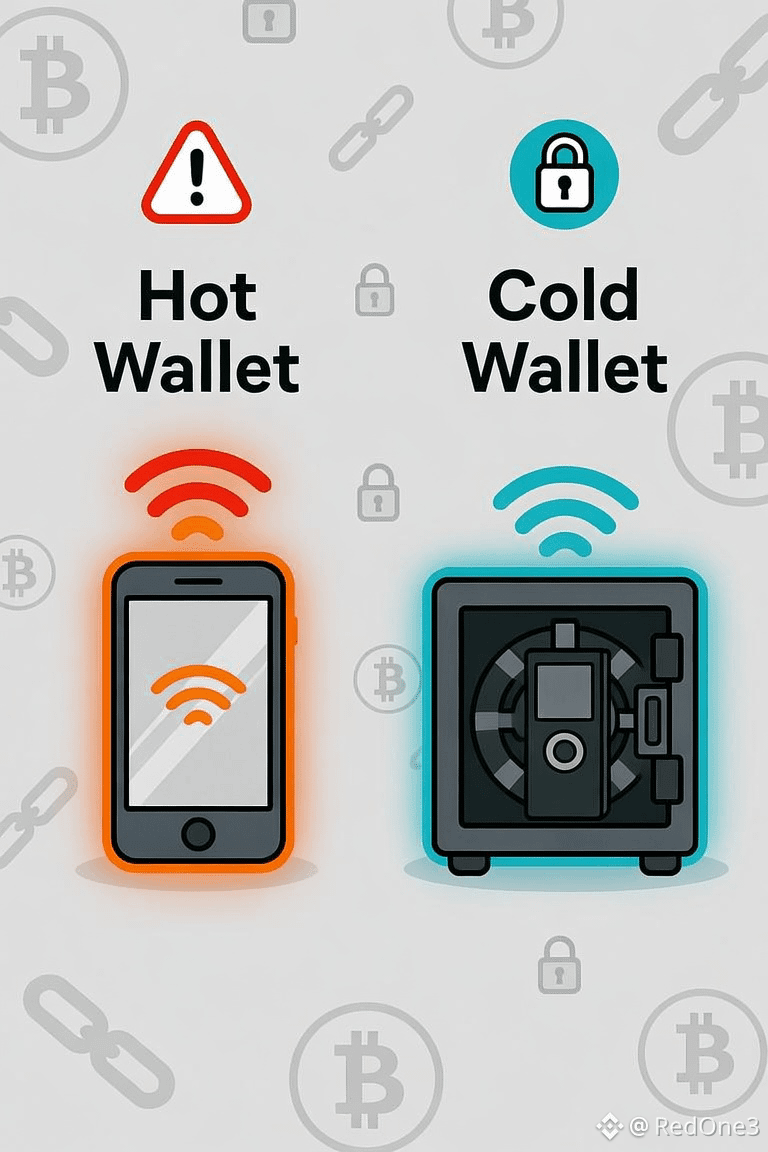
🔐 Berhenti menggulir sebentar… lindungi uangmu dulu! 🚀
Banyak orang di kripto fokus pada “apa yang harus dibeli” dan melupakan pertanyaan paling penting: “bagaimana cara melindungi yang sudah saya miliki?” 💡
📌 Hot Wallet:
Terhubung ke internet (aplikasi, bursa) ⚡
✅ Cepat dan mudah untuk pemakaian harian
⚠️ Lebih rentan terhadap peretasan
📌 Cold Wallet:
Penyimpanan offline (hardware atau paper wallet) 🧊
✅ Keamanan sangat tinggi untuk penyimpanan jangka panjang
⚠️ Kurang fleksibel untuk trading cepat
🎯 Aturan emas:
“Bukan kunci kamu, bukan koin kamu” 🔑
Kalau kamu tidak memegang kunci privatmu sendiri… berarti kamu tidak benar-benar memiliki koinnya!
#StaySAFU #DYOR
339
·
--
Alasan #1 Orang Kehilangan Kripto (Bukan Karena Hacker)
Masalah
Kebanyakan kerugian kripto tidak terjadi karena bursa diretas atau smart contract dieksploitasi. Penyebabnya justru sesuatu yang jauh lebih biasa: kesalahan keamanan dari sisi pengguna.
- Seed phrase yang disimpan sebagai screenshot atau entri di catatan (disinkronkan ke cloud, terekspos oleh malware apa pun)
- Menyetujui izin token secara membabi buta di dApp yang tidak dikenal, sehingga kontrak diberi akses pengeluaran tak terbatas ke sebuah wallet
- Tertipu oleh situs phishing yang tampak identik persis (pixel-perfect) dengan platform asli
- Menggunakan ulang password yang sama di bursa, email, dan akun yang terkait wallet
- Mengandalkan 2FA berbasis SMS, yang rentan terhadap serangan SIM-swapping
Satu klik pada tautan yang salah, atau satu persetujuan yang ceroboh, bisa menguras sebuah wallet dalam hitungan detik — tanpa “hack” sama sekali, hanya sebuah kesalahan.
Solusi
Keamanan dalam kripto bukan tentang satu perbaikan besar — melainkan tentang kebiasaan yang konsisten:
- Gunakan hardware wallet untuk apa pun di luar jumlah kecil yang aktif diperdagangkan. Simpan private key tetap offline, titik.
- Tulis seed phrase Anda di kertas (atau logam) dan simpan secara fisik. Jangan pernah mengetikkannya ke situs web, aplikasi, atau catatan cloud.
- Audit dan cabut persetujuan (token approvals) secara teratur menggunakan tools seperti Revoke.cash atau pemeriksa token approval milik Etherscan — kebanyakan wallet menyimpan persetujuan lama yang unlimited dari aplikasi yang sudah tidak Anda gunakan.
- Beralih ke aplikasi autentikator (atau security key perangkat keras) untuk 2FA, bukan SMS.
- Simpan bookmark URL resmi dan jangan pernah mengklik tautan wallet-connect dari DM, iklan, atau pesan yang tidak diminta.
- Gunakan wallet “burner” terpisah dengan dana minimal saat menguji dApp baru atau yang belum diaudit.
Tidak ada yang memerlukan keahlian teknis mendalam — yang dibutuhkan hanya disiplin. Dalam kripto, Anda adalah bank Anda sendiri, yang berarti Anda juga tim keamanan Anda sendiri.
#Binance #cryptouniverseofficial #Web3S #blockchain #StaySAFU
104
·
--
🔐 Satu Langkah Keamanan Sederhana Bisa Menyelamatkan Kripto Anda
Bayangkan suatu pagi bangun dan mendapati kripto Anda hilang.
- Bukan karena peretasan.
- Bukan karena kegagalan blockchain.
Hanya seseorang yang berhasil mengakses akun Anda.
Inilah mengapa Autentikasi Dua Faktor (2FA) adalah salah satu fitur keamanan paling penting yang harus diaktifkan setiap investor kripto.
Berikut alasannya:
🛡️ 1. Menambah Lapisan Perlindungan Kedua
Bahkan jika seseorang mengetahui kata sandi Anda, mereka tetap perlu kode verifikasi kedua Anda untuk mengakses akun Anda.
📱 2. Melindungi dari Kata Sandi yang Dicuri
Kata sandi bisa bocor melalui situs phishing, malware, atau kredensial yang digunakan ulang dari platform lain. 2FA membantu mengurangi risiko akses tanpa izin.
⚠️ 3. Transaksi Kripto Tidak Dapat Dibatalkan
Berbeda dengan perbankan tradisional, transaksi blockchain umumnya tidak bisa dibalik setelah dikonfirmasi. Mencegah akses tanpa izin jauh lebih mudah daripada mencoba memulihkan dana yang hilang.
🔒 4. Membantu Mengamankan Tindakan Penting di Akun
Banyak bursa meminta 2FA sebelum penarikan, mengubah pengaturan keamanan, atau mengakses fitur akun yang sensitif—menambahkan lapisan pertahanan lain.
💡 5. Keamanan yang Baik Adalah Kebiasaan, Bukan Pilihan
Mengaktifkan 2FA hanya butuh beberapa menit, tetapi bisa melindungi bertahun-tahun investasi dan kerja keras.
Jangan menunggu sampai setelah insiden keamanan untuk memperkuat akun Anda.
Di dunia kripto, pencegahan selalu lebih baik daripada pemulihan.
💬 Yuk bahas!
Selain mengaktifkan 2FA, kebiasaan keamanan kripto apa yang paling penting yang Anda lakukan? Bagikan tips terbaik Anda di bawah—Anda mungkin bisa membantu melindungi investor lain.
#CryptoSecurity #2FA #STAYSAFU #Write2Earn
📊 POLL
Apakah Anda sudah mengaktifkan Autentikasi Dua Faktor (2FA) di akun kripto Anda?
Yes, on every account ✅
0%
Yes, but only on some accounts
0%
Not yet, but I will today
0%
What's 2FA?
0%
0 Voting • Voting ditutup
1
148
·
--
🚨 PERINGATAN PENIPUAN: Cara Token Palsu "$TSLA" Menggunakan "Dev Remove Liquidity" untuk Menguras DompetApakah baru-baru ini Anda menerima ribuan token gratis seperti $TSLA entah dari mana di Web3 Wallet Anda? Sebelum Anda mencoba menjualnya untuk profit cepat, BERHENTI! Ini adalah serangan klasik Dusting & Honeypot.
Begini cara penipuan itu bekerja, apa arti indikatornya, dan bagaimana cara melindungi diri Anda.
1. Perangkap: Nilai Palsu & Airdrop Gratis
Penipu mengirim jutaan token bernilai nol ke alamat Web3 yang aktif. Lalu mereka melakukan pembelian mikro di bursa terdesentralisasi (DEX) untuk melonjakkan grafik secara artifisial.
Dompet Anda menghitung:
🚨 PERINGATAN PENIPUAN: Cara Token Palsu "$TSLA" Menggunakan "Dev Remove Liquidity" untuk Menguras Dompet
Apakah baru-baru ini Anda menerima ribuan token gratis seperti $TSLA entah dari mana di Web3 Wallet Anda? Sebelum Anda mencoba menjualnya untuk profit cepat, BERHENTI! Ini adalah serangan klasik Dusting & Honeypot.
Begini cara penipuan itu bekerja, apa arti indikatornya, dan bagaimana cara melindungi diri Anda.
1. Perangkap: Nilai Palsu & Airdrop Gratis
Penipu mengirim jutaan token bernilai nol ke alamat Web3 yang aktif. Lalu mereka melakukan pembelian mikro di bursa terdesentralisasi (DEX) untuk melonjakkan grafik secara artifisial.
Dompet Anda menghitung:
141
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#CanMicrosoftDeliverOnAI
143,732 penayangan
1,128 Berdiskusi
2
#CanGoogleDefindItsCore
71,205 penayangan
796 Berdiskusi
3
#FOMCWatch
9.1M penayangan
28,402 Berdiskusi
4
#SKHynixUnveils$45BShareholderReturns
43 penayangan
4 Berdiskusi
5
#OSMOPlansToBurn100MTokensFromCommunityPool
2,366 penayangan
97 Berdiskusi
6
#EthereumDropsBelow$2300
12,480 penayangan
166 Berdiskusi
7
#BitcoinSlipsBelow$80KAgain
35,300 penayangan
132 Berdiskusi
8
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
77,324 penayangan
917 Berdiskusi
9
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
13,998 penayangan
100 Berdiskusi
10
#BitmineAdds10452ETH
129,466 penayangan
1,349 Berdiskusi