

#keystonewebsitebreachexposesbuyersshippingaddresses
keystonewebsitebreachexposesbuyersshippingaddresses
2,138 penayangan
45 Berdiskusi
Populer
Terbaru
·
--
Bullish
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 PERINGATAN KEAMANAN: Kebocoran Situs Keystone Membongkar Alamat Pengiriman Pembeli! 📦🔐
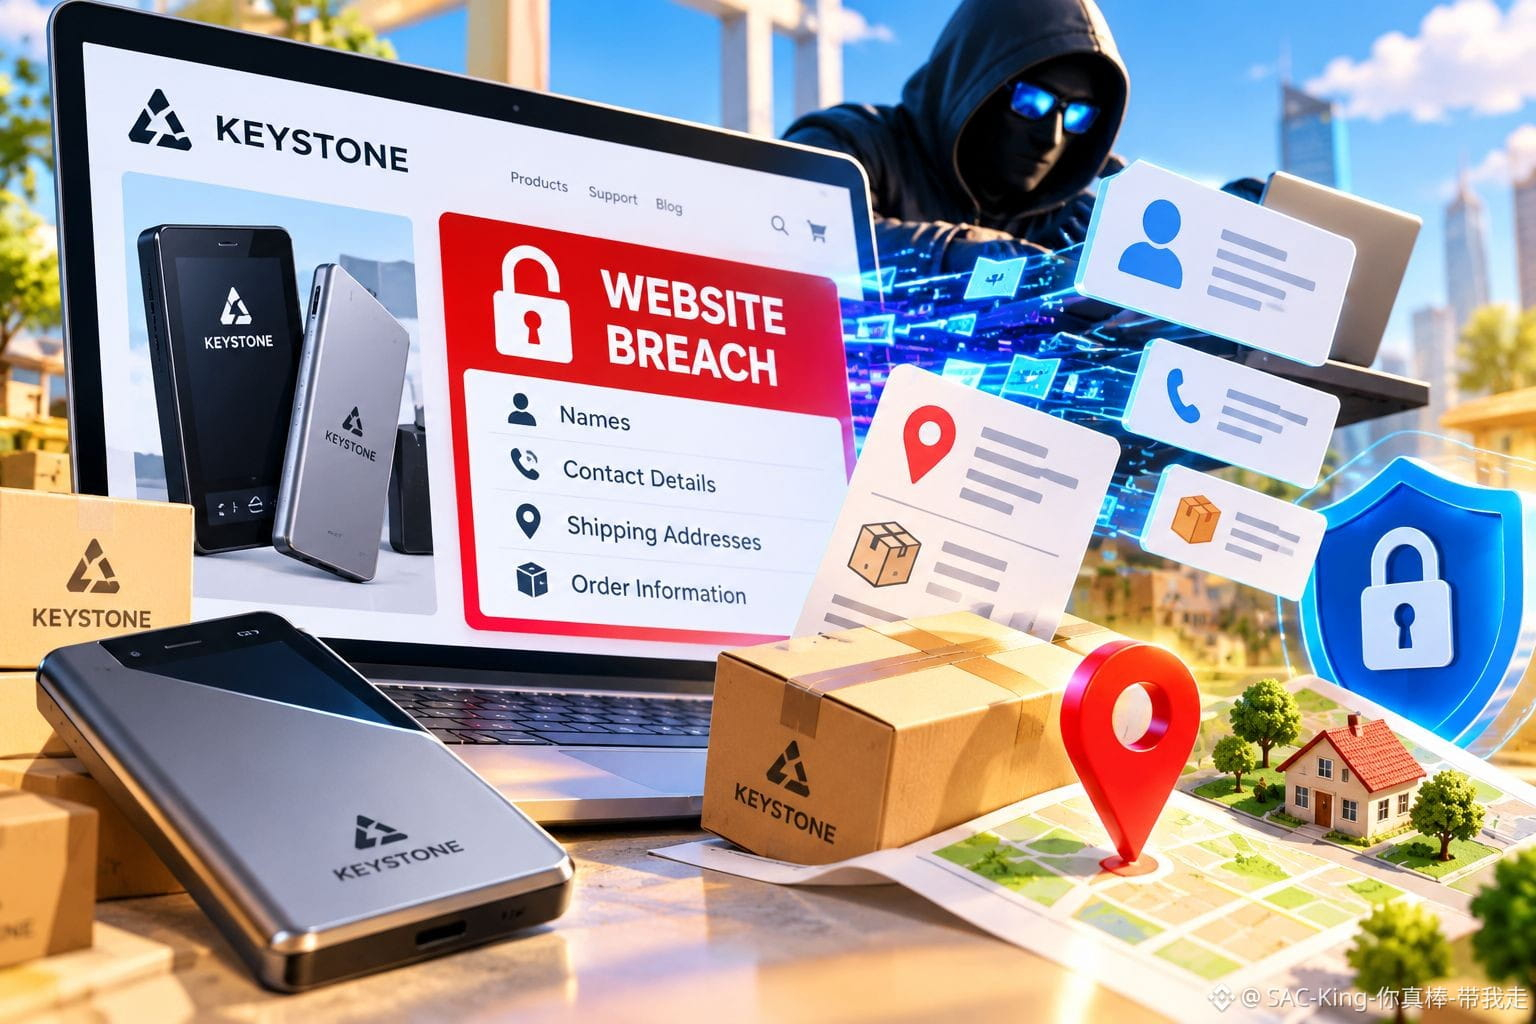
Keystone, produsen dompet perangkat keras mata uang kripto yang populer, secara resmi mengungkapkan adanya kebocoran keamanan besar yang berdampak pada toko daringnya, sehingga menimbulkan kekhawatiran serius terkait privasi dan keamanan fisik para pembeli.
$ZEC
{future}(ZECUSDT)
Berikut ini yang terjadi dan hal-hal yang perlu Anda ketahui:
$ETH
{future}(ETHUSDT)
Insiden: Keystone mendeteksi akses tanpa izin ke situs web resminya. Setelah meninjau aktivitas API yang terkait dengan toko online berbasis Shopify, perusahaan mengonfirmasi bahwa pihak ketiga yang tidak berwenang berhasil mengambil data pelanggan.
$ASTER
{future}(ASTERUSDT)
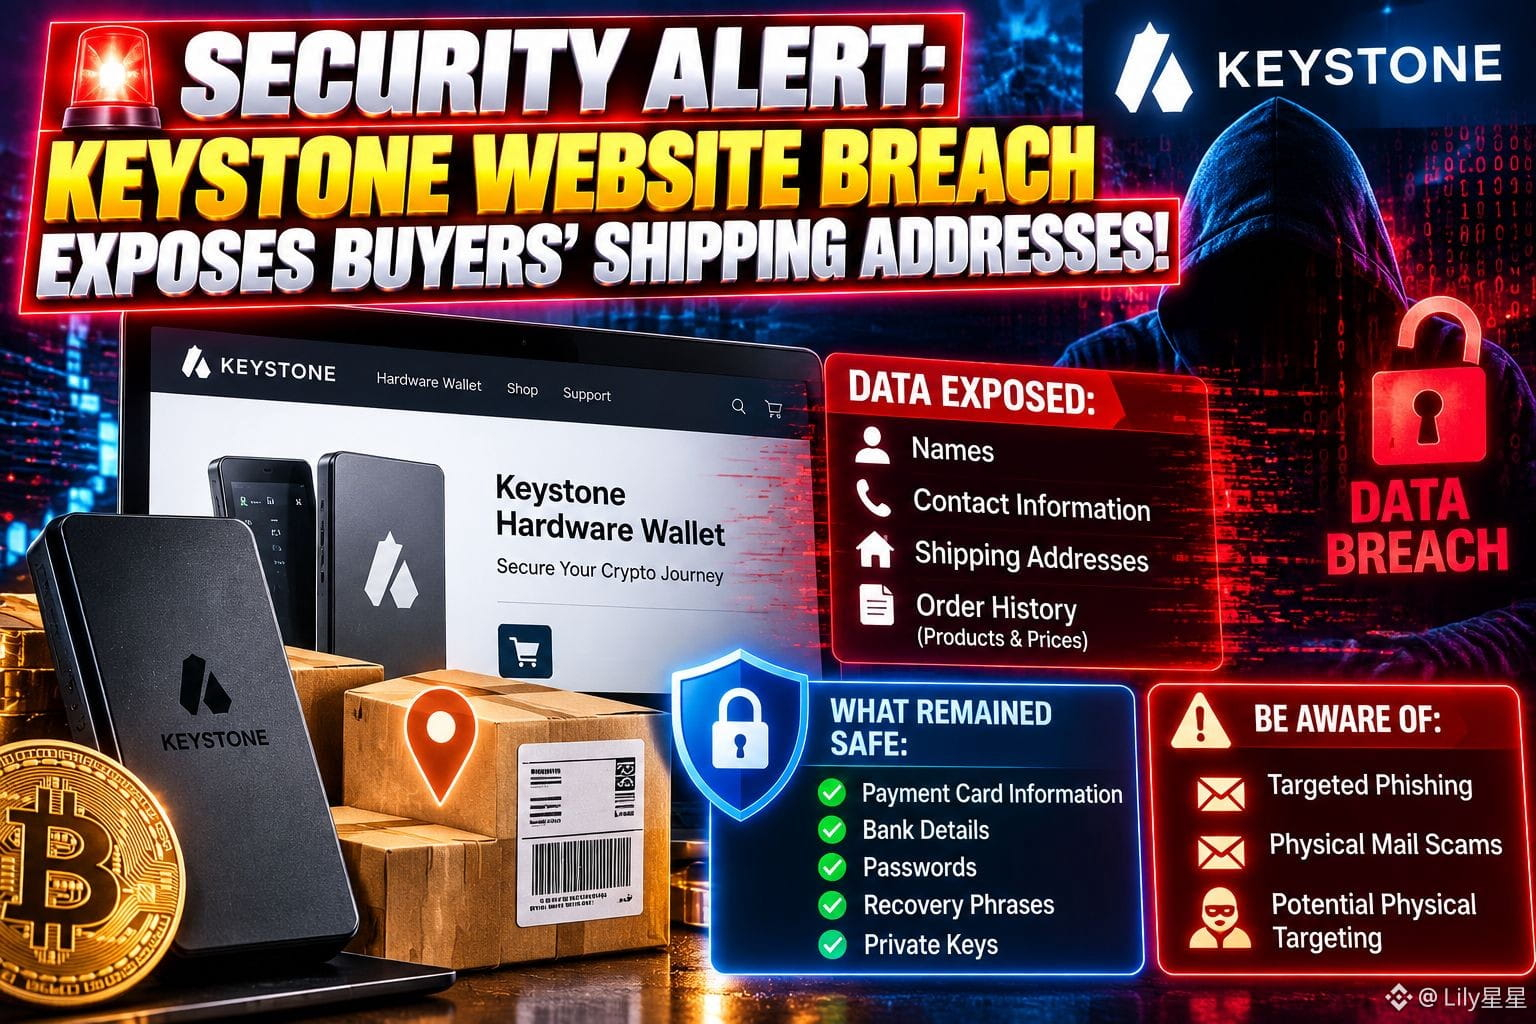
Data yang Terungkap: Data yang bocor mencakup nama pelanggan, informasi kontak, alamat pengiriman/tujuan, dan riwayat pesanan tertentu (seperti produk yang dibeli dan harganya).
Data yang Tetap Aman: Keystone secara tegas mengonfirmasi bahwa informasi kartu pembayaran, detail rekening bank, kata sandi, dan yang paling penting—frasa pemulihan dompet serta kunci privat—TIDAK ikut terdampak.
🛡️ Apa yang Harus Dilakukan Pengguna Terdampak?
JANGAN Atur Ulang Perangkat Anda: Dana kripto dan frasa seed pemulihan Anda aman di dompet perangkat keras. Anda tidak perlu memindahkan dana atau mengatur ulang perangkat, kecuali jika Anda melihat aktivitas on-chain mencurigakan yang tidak terkait dengan insiden ini.
Tetap Sangat Waspada: Sikapi dengan sangat skeptis setiap komunikasi (email, pesan teks, atau surat fisik) yang menyebut pembelian Keystone Anda. Jangan pernah memasukkan frasa pemulihan 24 kata Anda ke situs web atau aplikasi mana pun.
Tetap aman, verifikasi setiap pesan, dan selalu waspada! 🔒
⚠️ Penafian: Ini bukan nasihat keuangan atau keamanan. Selalu Lilly.
#BinancePick #EarningsSeason #ElectrumWalletBugLetRogueServersStealFunds
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 PERINGATAN KEAMANAN: Kebocoran Situs Keystone Membongkar Alamat Pengiriman Pembeli! 📦🔐
Keystone, produsen dompet perangkat keras mata uang kripto yang populer, secara resmi mengungkapkan adanya kebocoran keamanan besar yang berdampak pada toko daringnya, sehingga menimbulkan kekhawatiran serius terkait privasi dan keamanan fisik para pembeli.
$ZEC
Berikut ini yang terjadi dan hal-hal yang perlu Anda ketahui:
$ETH
Insiden: Keystone mendeteksi akses tanpa izin ke situs web resminya. Setelah meninjau aktivitas API yang terkait dengan toko online berbasis Shopify, perusahaan mengonfirmasi bahwa pihak ketiga yang tidak berwenang berhasil mengambil data pelanggan.
$ASTER
Data yang Terungkap: Data yang bocor mencakup nama pelanggan, informasi kontak, alamat pengiriman/tujuan, dan riwayat pesanan tertentu (seperti produk yang dibeli dan harganya).
Data yang Tetap Aman: Keystone secara tegas mengonfirmasi bahwa informasi kartu pembayaran, detail rekening bank, kata sandi, dan yang paling penting—frasa pemulihan dompet serta kunci privat—TIDAK ikut terdampak.
🛡️ Apa yang Harus Dilakukan Pengguna Terdampak?
JANGAN Atur Ulang Perangkat Anda: Dana kripto dan frasa seed pemulihan Anda aman di dompet perangkat keras. Anda tidak perlu memindahkan dana atau mengatur ulang perangkat, kecuali jika Anda melihat aktivitas on-chain mencurigakan yang tidak terkait dengan insiden ini.
Tetap Sangat Waspada: Sikapi dengan sangat skeptis setiap komunikasi (email, pesan teks, atau surat fisik) yang menyebut pembelian Keystone Anda. Jangan pernah memasukkan frasa pemulihan 24 kata Anda ke situs web atau aplikasi mana pun.
Tetap aman, verifikasi setiap pesan, dan selalu waspada! 🔒
⚠️ Penafian: Ini bukan nasihat keuangan atau keamanan. Selalu Lilly.
#BinancePick #EarningsSeason #ElectrumWalletBugLetRogueServersStealFunds
1
167
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #BMT
🚨 #KeystoneBreach: Peringatan Keamanan Kripto
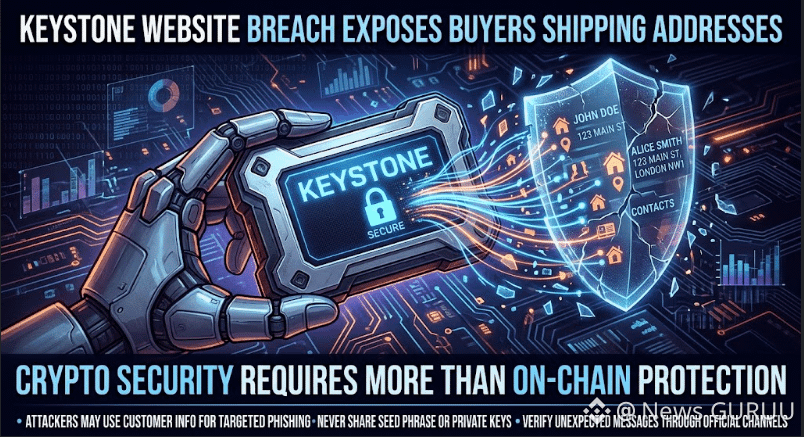
Keystone dilaporkan mengalami kebocoran situs web yang mengungkap detail kontak pelanggan, alamat pengiriman, dan catatan pembelian. Perusahaan menyatakan bahwa kunci privat, frasa pemulihan, kata sandi, dan detail pembayaran tidak terdampak.
⚠️ Risiko utama: Phishing yang ditargetkan dan pesan keamanan palsu.
🔐 Tetap aman:
• Jangan pernah membagikan frasa pemulihan atau kunci privat Anda.
• Verifikasi pesan melalui saluran resmi.
• Hindari tautan mencurigakan dan permintaan untuk mentransfer dana.
📌 Ini tampaknya merupakan insiden privasi data, bukan eksploitasi blockchain atau pencurian dana pelanggan yang telah dikonfirmasi. Cakupan lengkapnya masih belum jelas.
💬 Haruskah perusahaan dompet perangkat keras mengumpulkan lebih sedikit data pelanggan?."KLIK TAG KOIN KUNING DI BAWAH INI UNTUK MENUJU HALAMAN PERDAGANGAN YANG DIINGINKAN DAN MENDAPATKAN MANFAAT PERDAGANGAN"$DODO $BMT $BREV
{spot}(BREVUSDT)
{spot}(BMTUSDT)
{spot}(DODOUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #BMT
🚨 #KeystoneBreach: Peringatan Keamanan Kripto
Keystone dilaporkan mengalami kebocoran situs web yang mengungkap detail kontak pelanggan, alamat pengiriman, dan catatan pembelian. Perusahaan menyatakan bahwa kunci privat, frasa pemulihan, kata sandi, dan detail pembayaran tidak terdampak.
⚠️ Risiko utama: Phishing yang ditargetkan dan pesan keamanan palsu.
🔐 Tetap aman:
• Jangan pernah membagikan frasa pemulihan atau kunci privat Anda.
• Verifikasi pesan melalui saluran resmi.
• Hindari tautan mencurigakan dan permintaan untuk mentransfer dana.
📌 Ini tampaknya merupakan insiden privasi data, bukan eksploitasi blockchain atau pencurian dana pelanggan yang telah dikonfirmasi. Cakupan lengkapnya masih belum jelas.
💬 Haruskah perusahaan dompet perangkat keras mengumpulkan lebih sedikit data pelanggan?."KLIK TAG KOIN KUNING DI BAWAH INI UNTUK MENUJU HALAMAN PERDAGANGAN YANG DIINGINKAN DAN MENDAPATKAN MANFAAT PERDAGANGAN"$DODO $BMT $BREV
1
23


#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Kebocoran Situs Keystone Mengungkap Alamat Pengiriman Pembeli Kripto ⚠️🔐
Terkadang, risiko keamanan terbesar bukan berada di dalam dompet Anda. Melainkan alamat tempat Anda menyimpannya.
Keystone, produsen dompet perangkat keras mata uang kripto, mengungkapkan bahwa situs webnya mengalami kebocoran yang mengekspos nama, detail kontak, alamat pengiriman, dan informasi pesanan pelanggan.
Perusahaan mendeteksi akses tanpa izin pada 20 Oktober dan mengonfirmasi terungkapnya data tersebut pada 23 Oktober 2026, setelah meninjau aktivitas yang melibatkan toko mereka yang menggunakan Shopify.
Keystone menyatakan bahwa detail pembayaran, frasa pemulihan, kunci privat, dan kata sandi dompet tidak terekspos. Perusahaan telah memblokir akses tanpa izin, memperbaiki kerentanan, dan mulai memberi tahu pelanggan yang terdampak. Jumlah pengguna yang terdampak belum diungkapkan.
Namun, inilah kekhawatiran yang lebih besar: mengetahui identitas, alamat rumah, dan pembelian dompet perangkat keras seseorang dapat membantu penjahat menyusun serangan phishing yang meyakinkan atau bahkan menargetkan pemilik kripto di dunia nyata.
Pendapat saya: Penyimpanan mandiri memberi Anda kendali atas kripto, tetapi tidak dapat melindungi informasi pribadi yang bocor dari layanan pihak ketiga. Keamanan Anda hanya sekuat mata rantai terlemah yang menghubungkan aset digital dengan identitas asli Anda.
Jika Anda pernah membeli dari Keystone, verifikasi pemberitahuan melalui kanal resmi, abaikan tawaran pengembalian dana atau penggantian yang tidak diminta, dan jangan pernah membagikan frasa pemulihan Anda. Agen dukungan resmi tidak akan pernah memerlukannya.
Keamanan kripto yang sesungguhnya berarti melindungi aset sekaligus informasi pribadi yang dapat menjadikan Anda sasaran.
Haruskah perusahaan dompet perangkat keras diwajibkan mematuhi standar penghapusan data yang lebih ketat setelah pesanan pelanggan selesai?
Penafian: Unggahan ini hanya untuk tujuan edukasi dan bukan merupakan saran keuangan atau keamanan.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
161
🔎 Keystone telah memblokir akses tanpa izin, memperbaiki kerentanan, dan mulai memberi tahu pelanggan yang terdampak. Namun, perusahaan belum mengungkapkan secara publik berapa banyak orang yang terdampak atau menjelaskan penyebab teknis sepenuhnya. $BTC $SOL
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
12
⚠️ Basis data pelanggan perusahaan dompet kripto dapat menjadi target meskipun dompet itu sendiri tetap aman. Keystone menyatakan bahwa frasa pemulihan, kunci privat, kata sandi dompet, dan detail pembayaran tidak terekspos. $BTC $ETH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
⚠️ Basis data pelanggan perusahaan dompet kripto dapat menjadi target meskipun dompet itu sendiri tetap aman. Keystone menyatakan bahwa frasa pemulihan, kunci privat, kata sandi dompet, dan detail pembayaran tidak terekspos. $BTC $ETH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
11
🔐 Keystone, produsen dompet perangkat keras kripto, mengungkapkan adanya pembobolan situs web yang mengekspos nama, informasi kontak, alamat pengiriman, dan catatan pembelian pelanggan. Perusahaan mendeteksi akses tanpa izin pada 20 Oktober dan mengonfirmasi pencurian data pada 23 Oktober 2026. $BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
10
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 Kebocoran Data di Keystone, Raksasa Dompet Perangkat Keras! 📦🔓
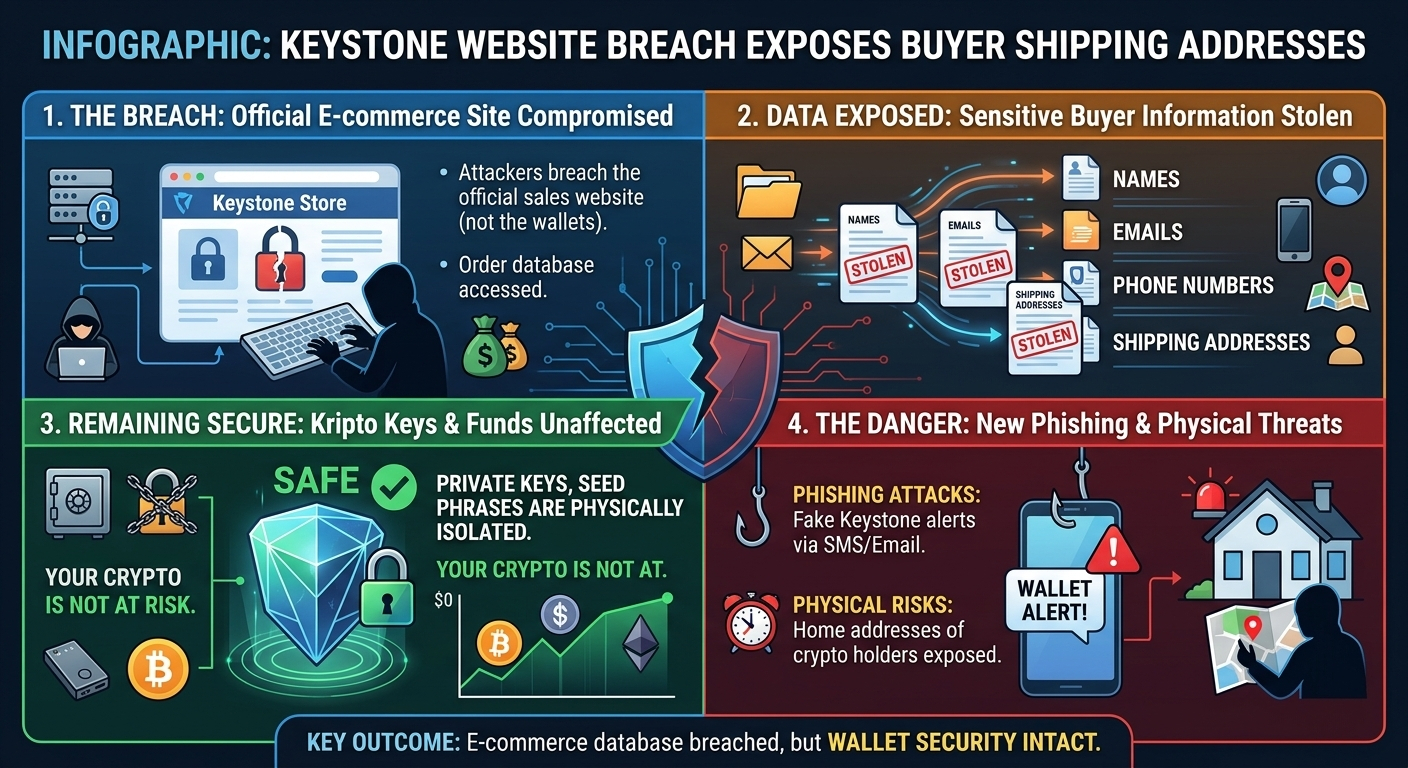
🌐 Situs Belanja Diretas: Situs penjualan resmi dompet perangkat keras Keystone, yang digunakan untuk menyimpan aset kripto dengan cara paling aman, menjadi sasaran serangan siber. 💻📍 Informasi Rahasia Terungkap: Akibat kebocoran data tersebut, nama, alamat email, nomor telepon, dan alamat rumah/tempat kerja pelanggan yang berbelanja melalui situs itu jatuh ke tangan peretas. 🛑🔑 Kripto Tetap Aman: Serangan hanya berdampak pada infrastruktur e-commerce. Mata uang kripto di dompet pengguna, kunci privat, maupun frasa pemulihan (seed phrase) sama sekali tidak terdampak karena semuanya terisolasi secara fisik. 🛡️
⚠️ Bahaya Besar Apa yang Mengintai Investor?
🎣 Serangan Phishing: Peretas dapat menggunakan alamat email dan nomor telepon yang bocor untuk mengirim pesan palsu yang menimbulkan kepanikan, seperti "Dompet Anda dalam bahaya, klik tautan ini sekarang untuk memperbaruinya." 🎣🏠 Risiko Menjadi Sasaran Fisik: Terungkapnya alamat rumah pemilik mata uang kripto dapat membuat mereka rentan terhadap serangan yang ditargetkan, seperti pencurian fisik atau pemerasan. 🗺️💣
🛡️ Apa yang Harus Dilakukan Korban? (Langkah Keamanan Mendesak)
🚫 Jangan Percaya Pesan: Jangan pernah membalas email atau SMS yang meminta frasa pemulihan (seed phrase) Anda, sekalipun tampak seolah-olah dikirim oleh Keystone atau lembaga lain. 🙅♂️👁️ Aktifkan Verifikasi Dua Langkah: Tingkatkan keamanan akun email dan bursa Anda ke tingkat maksimum dengan mengaktifkan autentikasi dua faktor (2FA). 🔐📦 Pilih Lokasi Pengiriman yang Aman: Saat memesan dompet perangkat keras ke depannya, pilih loker paket atau gunakan nama samaran/alamat tempat kerja sebagai pengganti alamat rumah. 📮
$BNB $SOL $ETH
{future}(ETHUSDT)
{future}(SOLUSDT)
{future}(BNBUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 Kebocoran Data di Keystone, Raksasa Dompet Perangkat Keras! 📦🔓
🌐 Situs Belanja Diretas: Situs penjualan resmi dompet perangkat keras Keystone, yang digunakan untuk menyimpan aset kripto dengan cara paling aman, menjadi sasaran serangan siber. 💻📍 Informasi Rahasia Terungkap: Akibat kebocoran data tersebut, nama, alamat email, nomor telepon, dan alamat rumah/tempat kerja pelanggan yang berbelanja melalui situs itu jatuh ke tangan peretas. 🛑🔑 Kripto Tetap Aman: Serangan hanya berdampak pada infrastruktur e-commerce. Mata uang kripto di dompet pengguna, kunci privat, maupun frasa pemulihan (seed phrase) sama sekali tidak terdampak karena semuanya terisolasi secara fisik. 🛡️
⚠️ Bahaya Besar Apa yang Mengintai Investor?
🎣 Serangan Phishing: Peretas dapat menggunakan alamat email dan nomor telepon yang bocor untuk mengirim pesan palsu yang menimbulkan kepanikan, seperti "Dompet Anda dalam bahaya, klik tautan ini sekarang untuk memperbaruinya." 🎣🏠 Risiko Menjadi Sasaran Fisik: Terungkapnya alamat rumah pemilik mata uang kripto dapat membuat mereka rentan terhadap serangan yang ditargetkan, seperti pencurian fisik atau pemerasan. 🗺️💣
🛡️ Apa yang Harus Dilakukan Korban? (Langkah Keamanan Mendesak)
🚫 Jangan Percaya Pesan: Jangan pernah membalas email atau SMS yang meminta frasa pemulihan (seed phrase) Anda, sekalipun tampak seolah-olah dikirim oleh Keystone atau lembaga lain. 🙅♂️👁️ Aktifkan Verifikasi Dua Langkah: Tingkatkan keamanan akun email dan bursa Anda ke tingkat maksimum dengan mengaktifkan autentikasi dua faktor (2FA). 🔐📦 Pilih Lokasi Pengiriman yang Aman: Saat memesan dompet perangkat keras ke depannya, pilih loker paket atau gunakan nama samaran/alamat tempat kerja sebagai pengganti alamat rumah. 📮
$BNB $SOL $ETH
37

·
--
🚨 Keystone mengatakan bahwa kebocoran situs webnya mengekspos alamat pengiriman dan detail pesanan—bukan private key. Namun, bukan berarti kebocoran ini tidak berbahaya.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
Keystone mengonfirmasi bahwa pihak ketiga yang tidak berwenang memperoleh informasi pelanggan dari toko mereka yang berbasis Shopify.
Informasi yang terekspos mencakup nama, detail kontak, alamat pengiriman, dan detail pesanan, termasuk produk yang dibeli beserta harganya.
Perusahaan mengatakan bahwa informasi kartu pembayaran, detail bank, frasa pemulihan, private key, dan kata sandi dompet tidak terekspos. Perusahaan belum mengungkapkan secara terbuka berapa banyak pelanggan yang terdampak.
Ada detail lain yang patut dicermati.
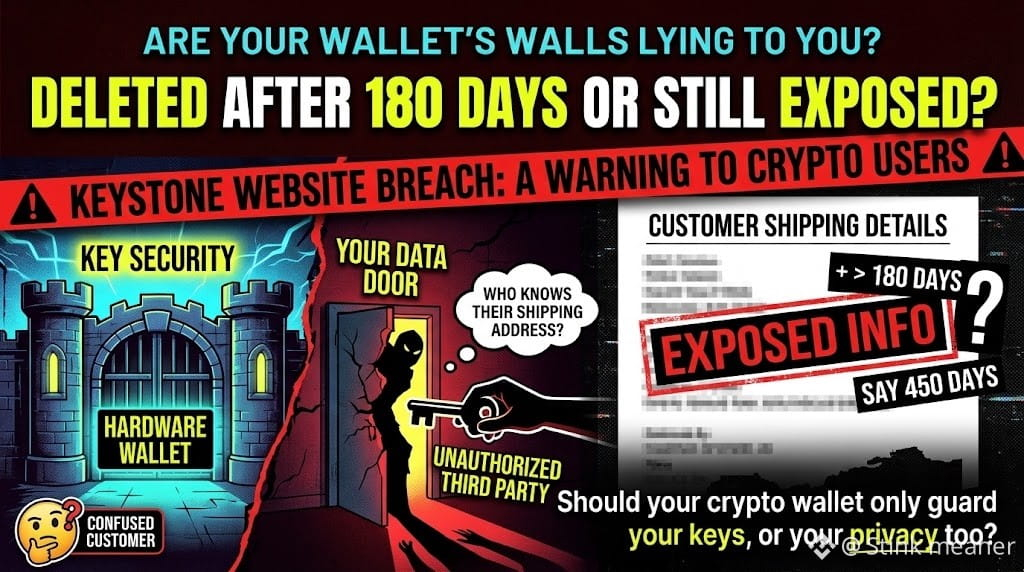
Keystone pernah mempromosikan kebijakan penghapusan informasi pengiriman 180 hari setelah pesanan dibuat. Beberapa pelanggan kemudian mengklaim bahwa informasi terkait pesanan lama ikut terekspos. Perusahaan belum memberikan penjelasan publik secara menyeluruh tentang cakupan kebocoran tersebut atau bagaimana catatan lama masih dapat diakses.
Dompet perangkat keras dapat melindungi kunci yang mengendalikan dana, sementara basis data pelanggan di sekitarnya menimbulkan risiko privasi tersendiri.
Informasi pembelian dan alamat yang terekspos juga dapat membantu penipu menyusun pesan phishing yang meyakinkan atau menargetkan pengguna kripto dengan lebih tepat.
Haruskah produsen dompet perangkat keras dinilai terutama berdasarkan keamanan kunci—atau berdasarkan seberapa baik mereka melindungi informasi pribadi yang mengidentifikasi pelanggan mereka?
Lakukan riset sendiri (DYOR), bukan nasihat keuangan.
$BNB $ETH $BTC
{future}(BTCUSDT)
{future}(ETHUSDT)
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
🚨 Keystone mengatakan bahwa kebocoran situs webnya mengekspos alamat pengiriman dan detail pesanan—bukan private key. Namun, bukan berarti kebocoran ini tidak berbahaya.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
Keystone mengonfirmasi bahwa pihak ketiga yang tidak berwenang memperoleh informasi pelanggan dari toko mereka yang berbasis Shopify.
Informasi yang terekspos mencakup nama, detail kontak, alamat pengiriman, dan detail pesanan, termasuk produk yang dibeli beserta harganya.
Perusahaan mengatakan bahwa informasi kartu pembayaran, detail bank, frasa pemulihan, private key, dan kata sandi dompet tidak terekspos. Perusahaan belum mengungkapkan secara terbuka berapa banyak pelanggan yang terdampak.
Ada detail lain yang patut dicermati.
Keystone pernah mempromosikan kebijakan penghapusan informasi pengiriman 180 hari setelah pesanan dibuat. Beberapa pelanggan kemudian mengklaim bahwa informasi terkait pesanan lama ikut terekspos. Perusahaan belum memberikan penjelasan publik secara menyeluruh tentang cakupan kebocoran tersebut atau bagaimana catatan lama masih dapat diakses.
Dompet perangkat keras dapat melindungi kunci yang mengendalikan dana, sementara basis data pelanggan di sekitarnya menimbulkan risiko privasi tersendiri.
Informasi pembelian dan alamat yang terekspos juga dapat membantu penipu menyusun pesan phishing yang meyakinkan atau menargetkan pengguna kripto dengan lebih tepat.
Haruskah produsen dompet perangkat keras dinilai terutama berdasarkan keamanan kunci—atau berdasarkan seberapa baik mereka melindungi informasi pribadi yang mengidentifikasi pelanggan mereka?
Lakukan riset sendiri (DYOR), bukan nasihat keuangan.
$BNB $ETH $BTC
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
1
60
·
--
🚨 KEBOCORAN DATA DI SITUS KEYSTONE MENJADI PERINGATAN SERIUS TENTANG PRIVASI
Kebocoran keamanan situs web dapat mengekspos jauh lebih banyak informasi daripada yang diperkirakan pelanggan
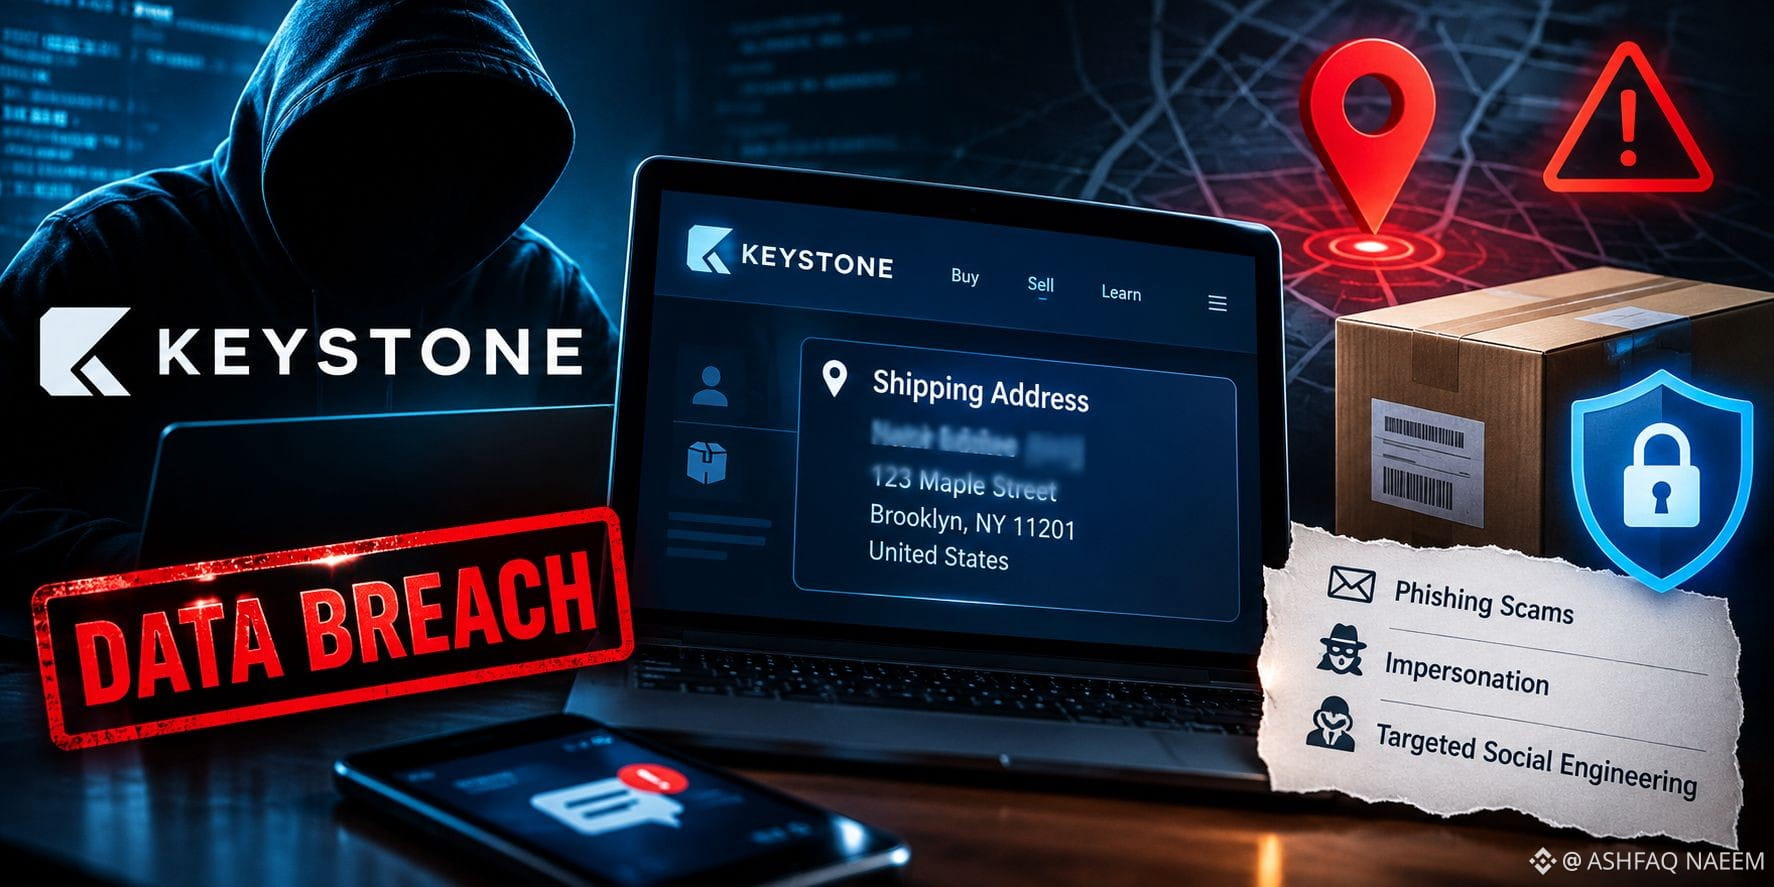
Laporan tentang kebocoran data di situs Keystone menunjukkan bahwa alamat pengiriman pembeli mungkin telah terekspos, sehingga menimbulkan kekhawatiran tentang privasi pelanggan dan keamanan data
Risikonya bukan hanya pesan yang tidak diinginkan, karena detail pengiriman yang terekspos berpotensi disalahgunakan untuk penipuan phishing, penyamaran identitas, atau rekayasa sosial yang tertarget
Bagi pembeli yang terdampak, prioritasnya adalah mewaspadai notifikasi pengiriman yang mencurigakan, pesan tak terduga, serta permintaan informasi pribadi atau keuangan
Jangan pernah memercayai tautan hanya karena pesan tampaknya berasal dari perusahaan pengiriman atau merek yang dikenal
Pelajaran yang lebih besar sudah jelas
Dalam ekonomi digital, melindungi data pelanggan sama pentingnya dengan melindungi dana mereka
Menurut Anda, haruskah perusahaan menghadapi sanksi yang lebih berat ketika informasi pengiriman pelanggan terekspos?
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
{spot}(BTCUSDT)
🚨 KEBOCORAN DATA DI SITUS KEYSTONE MENJADI PERINGATAN SERIUS TENTANG PRIVASI
Kebocoran keamanan situs web dapat mengekspos jauh lebih banyak informasi daripada yang diperkirakan pelanggan
Laporan tentang kebocoran data di situs Keystone menunjukkan bahwa alamat pengiriman pembeli mungkin telah terekspos, sehingga menimbulkan kekhawatiran tentang privasi pelanggan dan keamanan data
Risikonya bukan hanya pesan yang tidak diinginkan, karena detail pengiriman yang terekspos berpotensi disalahgunakan untuk penipuan phishing, penyamaran identitas, atau rekayasa sosial yang tertarget
Bagi pembeli yang terdampak, prioritasnya adalah mewaspadai notifikasi pengiriman yang mencurigakan, pesan tak terduga, serta permintaan informasi pribadi atau keuangan
Jangan pernah memercayai tautan hanya karena pesan tampaknya berasal dari perusahaan pengiriman atau merek yang dikenal
Pelajaran yang lebih besar sudah jelas
Dalam ekonomi digital, melindungi data pelanggan sama pentingnya dengan melindungi dana mereka
Menurut Anda, haruskah perusahaan menghadapi sanksi yang lebih berat ketika informasi pengiriman pelanggan terekspos?
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
63
·
--
Terjadi kebocoran data besar di Keystone yang menyebabkan terungkapnya alamat pengiriman sensitif milik pembeli. Insiden ini menimbulkan kekhawatiran serius tentang keamanan data dalam ekosistem e-commerce dan menyoroti risiko yang terus dihadapi konsumen saat beraktivitas daring. Kebocoran seperti ini dapat mengakibatkan pencurian identitas, upaya phishing, dan aktivitas berbahaya lainnya. Pengguna disarankan untuk tetap waspada dan memantau akun mereka jika ada aktivitas mencurigakan. Peristiwa ini menegaskan betapa pentingnya langkah-langkah keamanan siber yang kuat bagi semua platform yang menangani data pribadi.
Meskipun kebocoran ini berdampak langsung pada pengguna Keystone, peristiwa ini menjadi pengingat yang jelas bagi komunitas kripto yang lebih luas tentang perlunya praktik keamanan yang baik, terutama saat menangani informasi pribadi terkait transaksi atau akses platform. Selalu gunakan kata sandi yang kuat dan unik, serta aktifkan autentikasi dua faktor jika memungkinkan.
#KebocoranSitusKeystoneMengeksposAlamatPengirimanPembeli
63

·
--
#KebocoranSitusKeystoneMembukaAlamatPengirimanPembeli
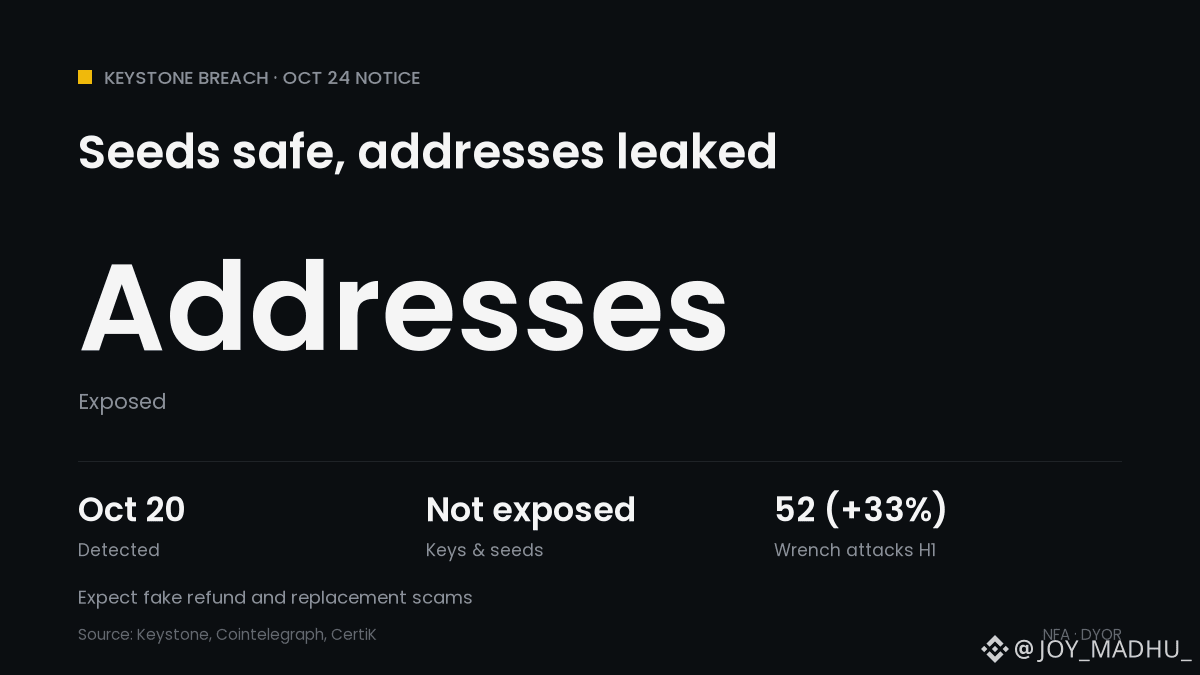
📦 Kebocoran Keystone: Seed Anda Aman, Alamat Anda Tidak
📅 20 Okt: akses tanpa izin ke toko Shopify Keystone terdeteksi
🔍 23 Okt: dikonfirmasi bahwa pihak ketiga mengambil data pengiriman pelanggan
📄 Data yang terekspos: nama, kontak, alamat, barang pesanan, dan harga
✅ Tidak terekspos: frasa pemulihan, kunci privat, kata sandi dompet, data pembayaran
⚠️ Beberapa pembeli dari 2024 menerima pemberitahuan, meskipun ada kebijakan penghapusan dalam 180 hari
📞 Pengguna sudah melaporkan panggilan penipuan yang menyebut pesanan lama
📊 CertiK mencatat 52 serangan kunci inggris pada paruh pertama 2026, naik 33% dibandingkan tahun sebelumnya
Dampaknya bagi kripto: tidak ada dana yang hilang dan $BTC keamanan bukan masalahnya, tetapi daftar pembeli yang bocor menandai orang-orang sebagai kemungkinan pemilik kripto. Keystone tidak akan pernah meminta seed Anda.
Apakah Anda akan membeli dompet perangkat keras dengan alamat PO box atau alamat alias? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
31
·
--
Bullish
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 Kebocoran Situs Web Keystone: Pengingat bahwa Privasi Kripto Lebih dari Sekadar Kunci Privat
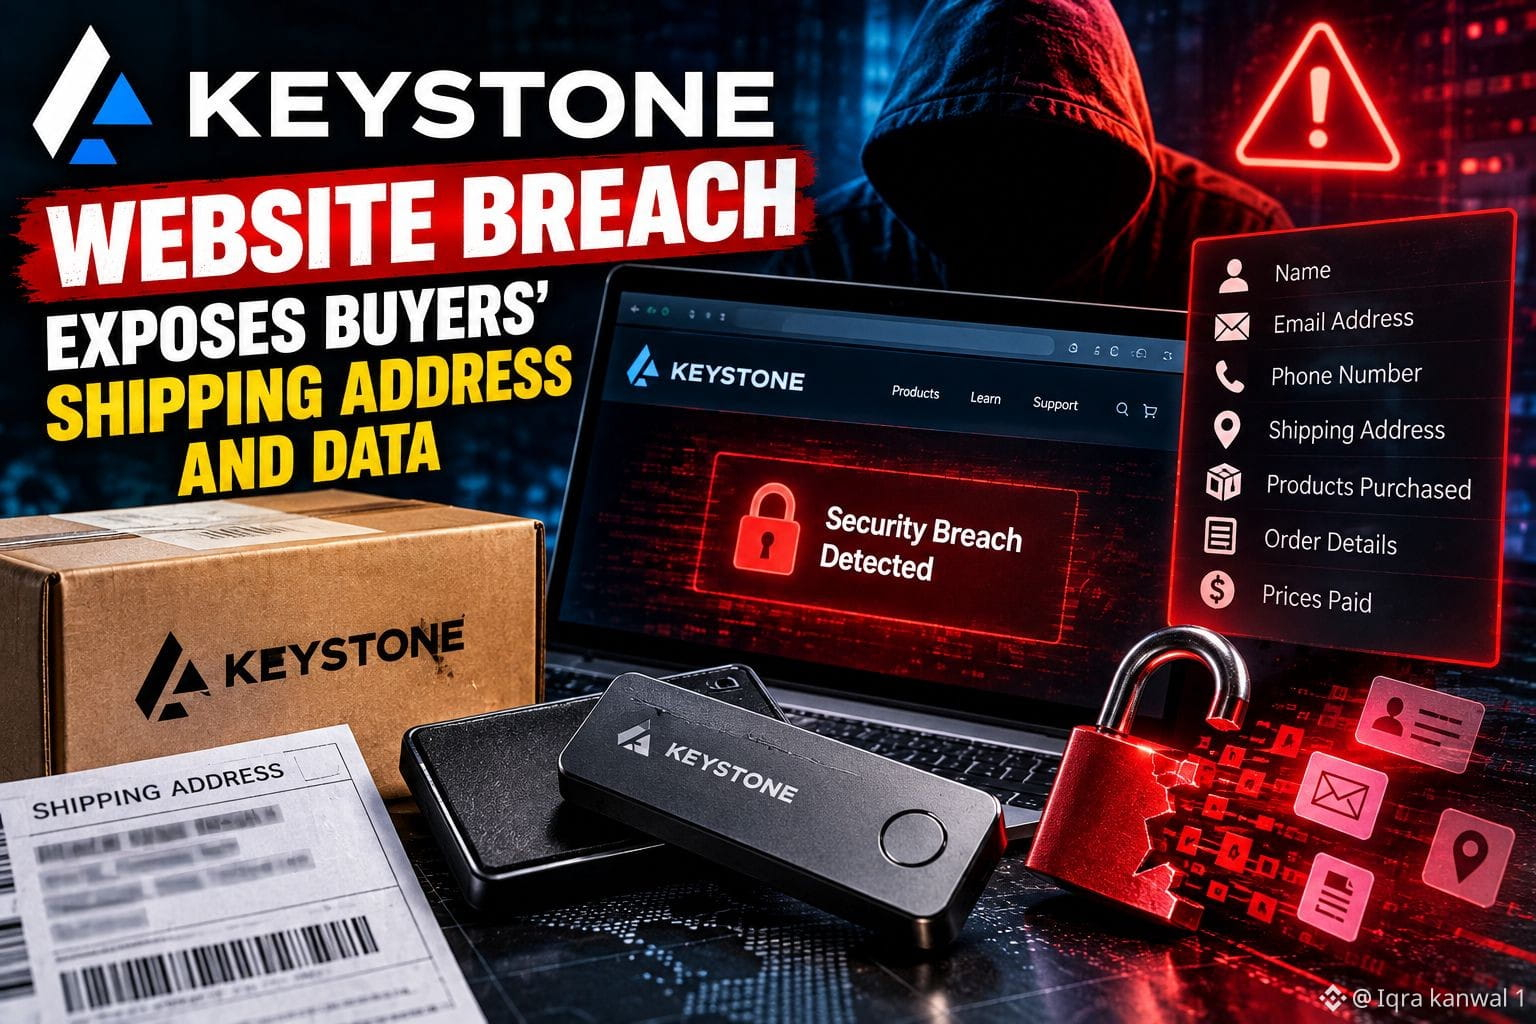
Keystone mengungkapkan bahwa situs webnya mengalami kebocoran yang membeberkan nama pelanggan, detail kontak, alamat pengiriman, dan informasi pesanan, termasuk produk yang dibeli serta harga yang dibayar. Perusahaan menyatakan bahwa mereka mendeteksi akses tanpa izin pada 20 Oktober dan mengonfirmasi kebocoran data tersebut pada 23 Oktober.
Menurut Keystone, detail pembayaran, kata sandi dompet, kunci privat, dan frasa pemulihan tidak terdampak. Perbedaan ini penting: insiden tersebut tidak otomatis berarti dana kripto pelanggan terancam. Namun, menghubungkan alamat di dunia nyata dengan pembelian dompet perangkat keras dapat menimbulkan masalah privasi dan keamanan yang serius.
Risiko langsung terbesar mungkin adalah phishing yang ditargetkan. Penyerang dapat menggunakan detail pesanan asli untuk menyamar sebagai tim dukungan, menawarkan penggantian palsu, atau mengirim pesan meyakinkan yang dirancang untuk mencuri frasa pemulihan.
Keystone menyatakan telah memblokir akses tanpa izin, memperbaiki kerentanan, dan mulai memberi tahu pelanggan yang terdampak. Jumlah orang yang terdampak dan detail teknis lengkapnya belum dipastikan secara publik. Pertanyaan juga muncul terkait kebijakan retensi data 180 hari yang dinyatakan perusahaan.
Bagi pengguna, langkah praktisnya jelas:
🔹 Jangan pernah membagikan frasa seed atau kunci privat Anda.
🔹 Abaikan tawaran pengembalian dana, penggantian, atau pemulihan yang tidak diminta.
🔹 Hindari tautan dalam pesan yang tidak diminta; hubungi dukungan melalui situs web resmi.
🔹 Jangan mengatur ulang dompet atau memindahkan dana hanya karena kebocoran toko ini.
Pelajaran yang lebih luas untuk keamanan kripto: penyimpanan mandiri melindungi kendali atas aset, tetapi tidak dapat menghilangkan risiko yang timbul dari basis data pelanggan dan catatan pengiriman. Privasi juga merupakan bagian dari keamanan.
#Keystone #KeamananKripto #KebocoranData #DompetPerangkatKeras #Bitcoin #CryptoNews
$NIL $ENA $REZ
{future}(REZUSDT)
{future}(ENAUSDT)
{future}(NILUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 Kebocoran Situs Web Keystone: Pengingat bahwa Privasi Kripto Lebih dari Sekadar Kunci Privat
Keystone mengungkapkan bahwa situs webnya mengalami kebocoran yang membeberkan nama pelanggan, detail kontak, alamat pengiriman, dan informasi pesanan, termasuk produk yang dibeli serta harga yang dibayar. Perusahaan menyatakan bahwa mereka mendeteksi akses tanpa izin pada 20 Oktober dan mengonfirmasi kebocoran data tersebut pada 23 Oktober.
Menurut Keystone, detail pembayaran, kata sandi dompet, kunci privat, dan frasa pemulihan tidak terdampak. Perbedaan ini penting: insiden tersebut tidak otomatis berarti dana kripto pelanggan terancam. Namun, menghubungkan alamat di dunia nyata dengan pembelian dompet perangkat keras dapat menimbulkan masalah privasi dan keamanan yang serius.
Risiko langsung terbesar mungkin adalah phishing yang ditargetkan. Penyerang dapat menggunakan detail pesanan asli untuk menyamar sebagai tim dukungan, menawarkan penggantian palsu, atau mengirim pesan meyakinkan yang dirancang untuk mencuri frasa pemulihan.
Keystone menyatakan telah memblokir akses tanpa izin, memperbaiki kerentanan, dan mulai memberi tahu pelanggan yang terdampak. Jumlah orang yang terdampak dan detail teknis lengkapnya belum dipastikan secara publik. Pertanyaan juga muncul terkait kebijakan retensi data 180 hari yang dinyatakan perusahaan.
Bagi pengguna, langkah praktisnya jelas:
🔹 Jangan pernah membagikan frasa seed atau kunci privat Anda.
🔹 Abaikan tawaran pengembalian dana, penggantian, atau pemulihan yang tidak diminta.
🔹 Hindari tautan dalam pesan yang tidak diminta; hubungi dukungan melalui situs web resmi.
🔹 Jangan mengatur ulang dompet atau memindahkan dana hanya karena kebocoran toko ini.
Pelajaran yang lebih luas untuk keamanan kripto: penyimpanan mandiri melindungi kendali atas aset, tetapi tidak dapat menghilangkan risiko yang timbul dari basis data pelanggan dan catatan pengiriman. Privasi juga merupakan bagian dari keamanan.
#Keystone #KeamananKripto #KebocoranData #DompetPerangkatKeras #Bitcoin #CryptoNews
$NIL $ENA $REZ
233

·
--
Kebocoran data pesanan Keystone|Privasi on-chain ZEC bukan berarti anonim di dunia nyata|Pilihan saya: cegah phishing terlebih dahulu, baru pantau harga
Saya bersikap hati-hati terhadap ZEC dan tidak menafsirkan insiden data pelanggan vendor dompet sebagai peretasan jaringan Zcash. Dalam pernyataan resminya pada 24 Oktober, Keystone menyebutkan bahwa mereka mendapati situs resminya diakses tanpa izin pada 20 Oktober. Setelah memeriksa aktivitas antarmuka Shopify, pada tanggal 23 perusahaan mengonfirmasi bahwa pihak ketiga telah memperoleh data pengiriman pelanggan. Menurut perusahaan, data yang terdampak mencakup nama, informasi kontak, alamat penerima, serta kategori dan harga pesanan; data kartu bank, frasa pemulihan, kunci privat, dan kata sandi dompet tidak termasuk dalam kumpulan data tersebut. Perusahaan menyatakan bahwa akses telah diblokir, celah telah ditangani, dan pelanggan yang terdampak telah diberi tahu. Laporan investigasi lengkap masih menunggu publikasi. Saat ini belum ada informasi tentang jumlah orang terdampak, jalur intrusi spesifik, maupun hasil forensik independen. Karena itu, saya hanya akan menyebut “kunci tidak bocor” sebagai informasi yang diungkapkan perusahaan, bukan sebagai kesimpulan yang telah diverifikasi oleh pihak eksternal.
Peringatan sebenarnya dari topik hangat ini bagi ZEC adalah tentang batas privasi. Transaksi terlindung Zcash dapat melindungi sebagian informasi on-chain. Namun, jika catatan pembelian di dunia nyata mengaitkan nama dan alamat dengan kepemilikan dompet perangkat keras, pelaku phishing tetap bisa menyamar sebagai layanan purnajual dan memancing pengguna menyerahkan frasa pemulihan dengan dalih “pengembalian dana”, “penggantian perangkat”, atau “koreksi alamat”. Meski saldo on-chain tidak terekspos secara langsung akibat insiden ini, risiko rekayasa sosial yang tertarget tetap meningkat. Pemilik ZEC sebaiknya memeriksa pemberitahuan melalui alamat resmi yang diketik secara manual, tidak mengeklik tautan tak terduga dalam SMS atau email, tidak memberikan frasa pemulihan kepada siapa pun, dan jangan pernah memasukkan frasa pemulihan ke perangkat yang sumbernya tidak jelas. Penanganan keamanan dan keputusan perdagangan harus dipisahkan; transfer karena panik justru dapat menimbulkan kerugian baru.
Saat artikel ini ditulis, ZEC/USD di Kraken berada di sekitar 1.203 dolar AS; harga pembukaan UTC 1,212.09 dolar AS, tertinggi harian 1,218.76 dolar AS, dan terendah 1,176.53 dolar AS. Harga berada di bawah pembukaan, tetapi tidak ada bukti bahwa penurunan ini disebabkan oleh pernyataan Keystone. ZEC juga dipengaruhi oleh selera risiko pasar secara keseluruhan, likuiditas, serta agenda proyek yang akan datang. Batas atas 1,219 dolar AS adalah level yang saya amati untuk menilai apakah pembeli dapat kembali menguasai rentang perdagangan harian, sedangkan batas bawah 1,176 dolar AS menjadi batas risiko. Jika harga menembus batas atas lalu segera turun kembali, penilaian bahwa tren menguat tidak lagi berlaku. Jika batas bawah ditembus, jangan menangkap pisau yang jatuh hanya karena “narasi privasi”. Tagar populer #KeystoneWebsiteBreachExposesBuyersShippingAddresses merujuk pada data pesanan, bukan insiden pada mainnet ZEC.
Jika saya sendiri yang bertransaksi: saat ini saya tidak akan masuk pasar. Saya hanya akan menyiapkan skenario posisi long kecil di pasar spot yang mengikuti tren, dengan ukuran posisi maksimal 3% dari total modal dan tanpa leverage. Saya baru akan mulai membuka posisi uji coba dalam dua tahap jika candle satu jam ditutup di atas 1,219 dolar AS dan harga tetap bertahan di 1,210 dolar AS saat menguji ulang level tersebut pada jam berikutnya. Target pertama 1,245 dolar AS; pada level itu saya akan melepas setengah posisi. Target kedua 1,275 dolar AS; untuk sisa posisi, saya akan menaikkan stop-loss pelindung. Stop-loss awal ditetapkan di 1,188 dolar AS. Jika setelah posisi terisi harga kembali ditutup di bawah 1,210 dolar AS, atau investigasi resmi lanjutan atas insiden keamanan mengungkap risiko yang melampaui informasi yang disampaikan saat ini, saya akan menutup posisi lebih awal. Jika pemicu masuk tidak muncul, saya akan tetap menunggu dan tidak akan pernah menyajikan rencana ini seolah-olah transaksi tersebut sudah menghasilkan keuntungan.
Sumber: Pernyataan resmi Keystone tanggal 24 Oktober dan keterangan investigasi lanjutan, materi Zcash Foundation, serta harga langsung ZEC/USD di Kraken. #KeystoneWebsiteBreachExposesBuyersShippingAddresses #ZEC
Semua ini hanya merupakan pengamatan pribadi terhadap pasar dan bukan nasihat investasi.
5
·
--
Bullish
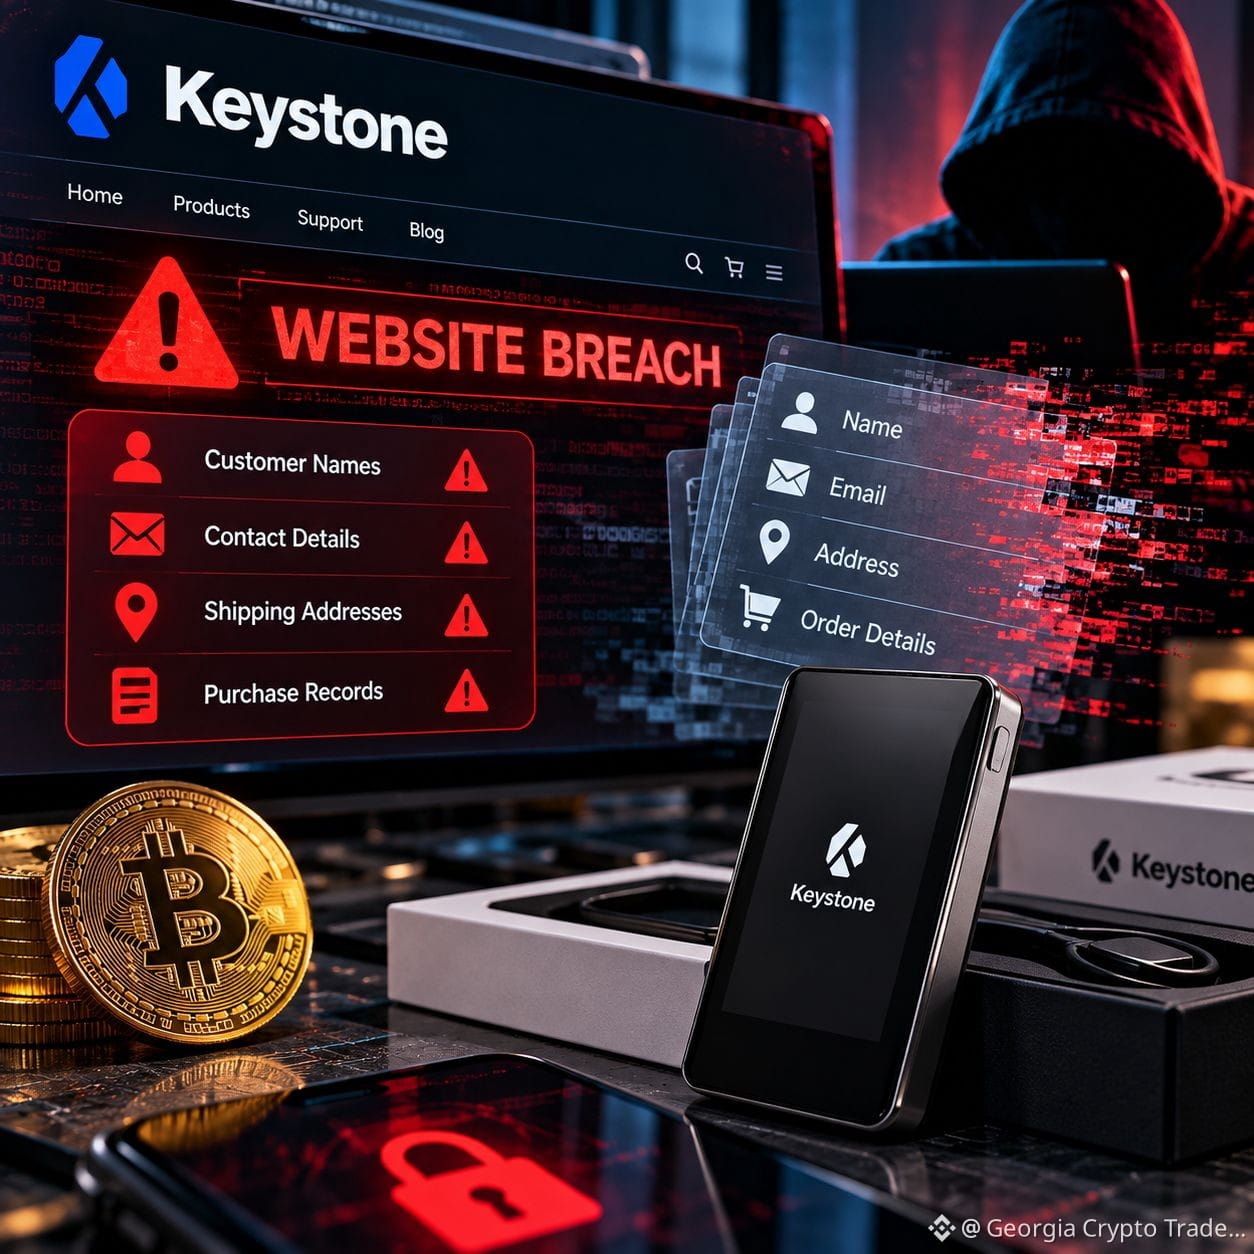
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: Pengingat tentang Keamanan Kripto
Keystone dilaporkan mengalami kebocoran situs web yang mengekspos nama pelanggan, detail kontak, alamat pengiriman, dan catatan pembelian. Perusahaan menyatakan bahwa kunci privat, frasa pemulihan, kata sandi, dan detail pembayaran tidak terdampak.
🔎 Mengapa pengguna kripto perlu peduli?
Risiko utamanya adalah phishing tertarget. Penyerang yang memiliki informasi pelanggan asli dapat mengirim pesan meyakinkan tentang pengembalian dana, perangkat pengganti, atau keamanan dompet.
📊 Poin-poin penting:
• Paparan data dapat menimbulkan risiko meskipun kredensial dompet tetap aman.
• Jangan pernah membagikan frasa seed atau kunci privat Anda.
• Verifikasi pesan tak terduga melalui saluran resmi.
• Hindari tautan mencurigakan dan permintaan untuk memindahkan dana.
• Dompet perangkat keras melindungi kunci privat, tetapi tidak dapat menghilangkan semua risiko keamanan.
⚠️ Keystone menyatakan bahwa mereka telah mengatasi kerentanan tersebut dan sedang menyelidiki insiden ini. Cakupan lengkapnya masih belum jelas.
Perspektif trader: ini merupakan masalah keamanan siber, bukan bukti adanya eksploitasi blockchain yang terkonfirmasi atau dana pelanggan yang dicuri. Jangan menyamakan paparan data pribadi dengan pembobolan langsung pada dompet.
Keamanan kripto membutuhkan lebih dari sekadar melindungi aset di blockchain. Basis data pelanggan, informasi pengiriman, dan privasi akun juga penting.
Haruskah perusahaan dompet perangkat keras mengumpulkan dan menyimpan lebih sedikit data pelanggan?
#CryptoSecurity #Keystone #Bitcoin #SelfCustody #BinanceSquare
$BMT $BREV $DODO
{spot}(DODOUSDT)
{future}(BREVUSDT)
{future}(BMTUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: Pengingat tentang Keamanan Kripto
Keystone dilaporkan mengalami kebocoran situs web yang mengekspos nama pelanggan, detail kontak, alamat pengiriman, dan catatan pembelian. Perusahaan menyatakan bahwa kunci privat, frasa pemulihan, kata sandi, dan detail pembayaran tidak terdampak.
🔎 Mengapa pengguna kripto perlu peduli?
Risiko utamanya adalah phishing tertarget. Penyerang yang memiliki informasi pelanggan asli dapat mengirim pesan meyakinkan tentang pengembalian dana, perangkat pengganti, atau keamanan dompet.
📊 Poin-poin penting:
• Paparan data dapat menimbulkan risiko meskipun kredensial dompet tetap aman.
• Jangan pernah membagikan frasa seed atau kunci privat Anda.
• Verifikasi pesan tak terduga melalui saluran resmi.
• Hindari tautan mencurigakan dan permintaan untuk memindahkan dana.
• Dompet perangkat keras melindungi kunci privat, tetapi tidak dapat menghilangkan semua risiko keamanan.
⚠️ Keystone menyatakan bahwa mereka telah mengatasi kerentanan tersebut dan sedang menyelidiki insiden ini. Cakupan lengkapnya masih belum jelas.
Perspektif trader: ini merupakan masalah keamanan siber, bukan bukti adanya eksploitasi blockchain yang terkonfirmasi atau dana pelanggan yang dicuri. Jangan menyamakan paparan data pribadi dengan pembobolan langsung pada dompet.
Keamanan kripto membutuhkan lebih dari sekadar melindungi aset di blockchain. Basis data pelanggan, informasi pengiriman, dan privasi akun juga penting.
Haruskah perusahaan dompet perangkat keras mengumpulkan dan menyimpan lebih sedikit data pelanggan?
#CryptoSecurity #Keystone #Bitcoin #SelfCustody #BinanceSquare
$BMT $BREV $DODO
298

#KeystoneWebsiteBreachExposesBuyersShippingAddresses
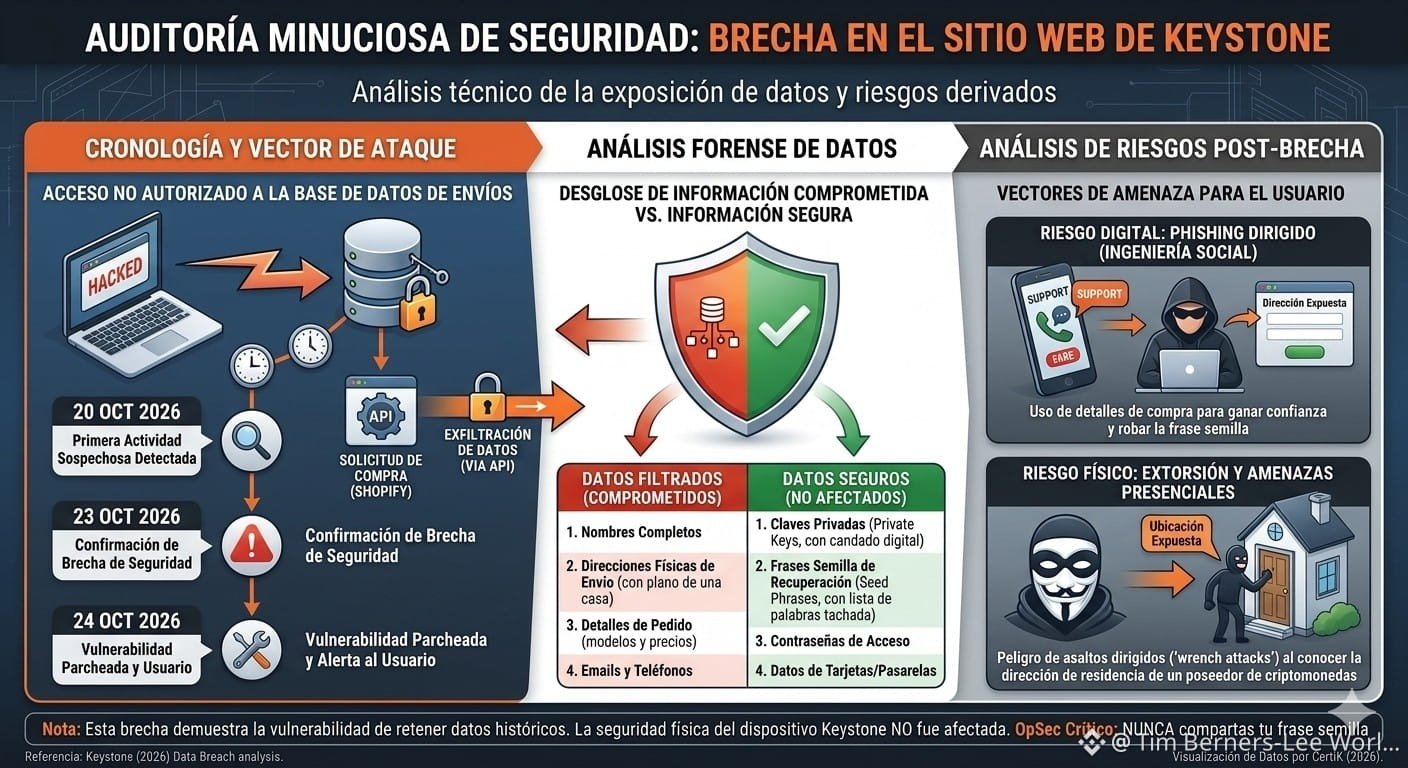
⚠️Kontroversi Besar: Retensi Data Dipertanyakan
⚠️Data yang Dieksfiltrasi (Dikompromikan) Data Aman (TIDAK TERDAMPAK)
Nama lengkap para pembeli. Kunci privat (Private Keys).
Alamat fisik untuk pengiriman dan antar ke rumah. Frasa pemulihan seed (Seed Phrases).
Detail pesanan yang tepat (Model yang dibeli dan harga). Kata sandi untuk mengakses aplikasi dompet.
Informasi kontak (Alamat email dan nomor telepon). Data rekening bank, kartu kredit, atau gerbang pembayaran.
⚠️Insiden ini telah memicu gelombang kemarahan dan ketidakpercayaan di media sosial terkait kebijakan privasi perusahaan. Pada tahun 2023, Keystone mengumumkan secara terbuka bahwa mereka akan mengurangi masa retensi data menjadi hanya 180 hari setelah pembelian, sebuah langkah yang dirancang khusus untuk mengurangi dampak peretasan berskala besar (seperti yang pernah dialami pesaingnya, Ledger).
⚠️Namun, sejumlah pelanggan melaporkan di platform X bahwa mereka menerima pemberitahuan kerentanan meskipun telah membeli dompet mereka pada tahun 2024 atau tahun-tahun sebelumnya. Hal ini membuktikan secara empiris bahwa perusahaan tidak menghapus catatan historis seperti yang telah dijanjikan, sehingga memicu perdebatan tentang kejujuran kebijakan penyimpanan data para penyedia dompet perangkat keras. $BTC $ETH
{spot}(ETHUSDT)
{spot}(BTCUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
⚠️Kontroversi Besar: Retensi Data Dipertanyakan
⚠️Data yang Dieksfiltrasi (Dikompromikan) Data Aman (TIDAK TERDAMPAK)
Nama lengkap para pembeli. Kunci privat (Private Keys).
Alamat fisik untuk pengiriman dan antar ke rumah. Frasa pemulihan seed (Seed Phrases).
Detail pesanan yang tepat (Model yang dibeli dan harga). Kata sandi untuk mengakses aplikasi dompet.
Informasi kontak (Alamat email dan nomor telepon). Data rekening bank, kartu kredit, atau gerbang pembayaran.
⚠️Insiden ini telah memicu gelombang kemarahan dan ketidakpercayaan di media sosial terkait kebijakan privasi perusahaan. Pada tahun 2023, Keystone mengumumkan secara terbuka bahwa mereka akan mengurangi masa retensi data menjadi hanya 180 hari setelah pembelian, sebuah langkah yang dirancang khusus untuk mengurangi dampak peretasan berskala besar (seperti yang pernah dialami pesaingnya, Ledger).
⚠️Namun, sejumlah pelanggan melaporkan di platform X bahwa mereka menerima pemberitahuan kerentanan meskipun telah membeli dompet mereka pada tahun 2024 atau tahun-tahun sebelumnya. Hal ini membuktikan secara empiris bahwa perusahaan tidak menghapus catatan historis seperti yang telah dijanjikan, sehingga memicu perdebatan tentang kejujuran kebijakan penyimpanan data para penyedia dompet perangkat keras. $BTC $ETH
ABO3ZAM:
طرح ممتاز وضروري يا غالي، خصوصاً في وقت نحتاج فيه نحمي بياناتنا مثل ما نؤمن أرباحنا عند أول مقاومة. ديروا بالكم ولا تخلون السيولة عرضة للمخاطر. 🎯
4
129
·
--
Bullish
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 BERITA TERKINI: KEBOCORAN DATA KEYSTONE MEMBEKUKAN ALAMAT PEMBELI DOMPET PERANGKAT KERAS!
🔐 Insiden keamanan baru menimbulkan pertanyaan serius tentang privasi pelanggan di industri kripto.
Keystone, produsen dompet perangkat keras, telah mengonfirmasi bahwa akses tanpa izin ke situs webnya mengekspos informasi pelanggan, termasuk alamat pengiriman dan catatan pembelian.
📌 APA SAJA YANG TERPAPAR?
🔴 Nama dan detail kontak pelanggan
🔴 Alamat pengiriman
🔴 Produk yang dibeli dan harga pesanan
✅ MENURUT KEYSTONE, APA YANG TETAP AMAN?
Perusahaan menyatakan bahwa detail kartu pembayaran, informasi bank, kata sandi dompet, kunci privat, dan frasa pemulihan tidak terekspos dalam insiden ini.
⚠️ MENGAPA INI PENTING
Meskipun kunci dompet kripto tetap aman, kebocoran informasi pribadi dapat menimbulkan risiko lain: penipuan phishing dan penyamaran yang ditargetkan.
Penyerang dapat menggunakan detail pesanan asli agar email, panggilan, atau penawaran perangkat pengganti palsu tampak meyakinkan. Keystone menyatakan bahwa mereka telah memblokir akses tanpa izin, memperbaiki kerentanan, dan mulai memberi tahu pelanggan yang terdampak.
🛡️ INTI PESANNYA
Keamanan kripto bukan hanya soal melindungi kunci privat. Melindungi data pelanggan juga penting demi keamanan dan kepercayaan seluruh ekosistem.
Jangan pernah membagikan frasa pemulihan atau kunci privat Anda kepada siapa pun, dan berhati-hatilah terhadap pesan keamanan dompet yang tidak terduga.
💬 PENDAPAT ANDA:
Apakah perusahaan dompet perangkat keras harus diwajibkan memenuhi standar perlindungan data pelanggan yang lebih ketat?
Bagikan pendapat Anda di bawah. 👇
#CryptoSecurity #Keystone #CryptoNews #Blockchain #BinanceSquare
$XAU $XAG $QNT
{future}(QNTUSDT)
{future}(XAGUSDT)
{future}(XAUUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 BERITA TERKINI: KEBOCORAN DATA KEYSTONE MEMBEKUKAN ALAMAT PEMBELI DOMPET PERANGKAT KERAS!
🔐 Insiden keamanan baru menimbulkan pertanyaan serius tentang privasi pelanggan di industri kripto.
Keystone, produsen dompet perangkat keras, telah mengonfirmasi bahwa akses tanpa izin ke situs webnya mengekspos informasi pelanggan, termasuk alamat pengiriman dan catatan pembelian.
📌 APA SAJA YANG TERPAPAR?
🔴 Nama dan detail kontak pelanggan
🔴 Alamat pengiriman
🔴 Produk yang dibeli dan harga pesanan
✅ MENURUT KEYSTONE, APA YANG TETAP AMAN?
Perusahaan menyatakan bahwa detail kartu pembayaran, informasi bank, kata sandi dompet, kunci privat, dan frasa pemulihan tidak terekspos dalam insiden ini.
⚠️ MENGAPA INI PENTING
Meskipun kunci dompet kripto tetap aman, kebocoran informasi pribadi dapat menimbulkan risiko lain: penipuan phishing dan penyamaran yang ditargetkan.
Penyerang dapat menggunakan detail pesanan asli agar email, panggilan, atau penawaran perangkat pengganti palsu tampak meyakinkan. Keystone menyatakan bahwa mereka telah memblokir akses tanpa izin, memperbaiki kerentanan, dan mulai memberi tahu pelanggan yang terdampak.
🛡️ INTI PESANNYA
Keamanan kripto bukan hanya soal melindungi kunci privat. Melindungi data pelanggan juga penting demi keamanan dan kepercayaan seluruh ekosistem.
Jangan pernah membagikan frasa pemulihan atau kunci privat Anda kepada siapa pun, dan berhati-hatilah terhadap pesan keamanan dompet yang tidak terduga.
💬 PENDAPAT ANDA:
Apakah perusahaan dompet perangkat keras harus diwajibkan memenuhi standar perlindungan data pelanggan yang lebih ketat?
Bagikan pendapat Anda di bawah. 👇
#CryptoSecurity #Keystone #CryptoNews #Blockchain #BinanceSquare
$XAU $XAG $QNT
1
389
·
--
Bearish
🚨 $TUT MASIH KESULITAN UNTUK PULIH — APA AKAN ADA PENURUNAN LAGI? 📉🔥
TUT masih diperdagangkan di bawah kedua EMA utama pada grafik 1 jam dan 4 jam.
Pembeli belum menunjukkan banyak kekuatan, dan penjual masih unggul. 👀
Tapi mengejar penurunan harga? Begitulah trader bisa terjebak.
🔴 SETUP SHORT $TUT/USDT
🎯 Entri: $0.0167217 – $0.0167783
✅ TP1: $0.0162366 (-3.1%)
✅ TP2: $0.0158944 (-5.1%)
✅ TP3: $0.0153810 (-8.2%)
🛑 Stop Loss: $0.0174345 (+4.1%)
🔥 RENCANA AKSI:
Tunggu pantulan harga ke zona entri.
📉 Ambil profit 50% di TP1.
📉 Tutup 25% lagi di TP2.
📉 Biarkan sisa 25% berjalan menuju TP3.
🔒 Pindahkan SL ke titik impas setelah TP1.
💥 APA YANG MUNGKIN TERJADI SELANJUTNYA?
🐻 BEARISH: Harga tertolak di zona entri → Tekanan jual meningkat → $0.01538 mulai menjadi target.
🐂 BULLISH: Pembeli merebut kembali area resistance → Posisi short terpaksa ditutup → Setup bearish melemah.
⚠️ JEBakan SEBENARNYA?
Melakukan short terlalu terlambat, tepat sebelum pantulan pemulihan.
👇 APA LANGKAHMU?
SHORT SAAT PANTULAN ATAU TUNGGU HARGA TURUN MENEMBUS LEVEL DENGAN JELAS? 👀🔥
{future}(TUTUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $TUT MASIH KESULITAN UNTUK PULIH — APA AKAN ADA PENURUNAN LAGI? 📉🔥
TUT masih diperdagangkan di bawah kedua EMA utama pada grafik 1 jam dan 4 jam.
Pembeli belum menunjukkan banyak kekuatan, dan penjual masih unggul. 👀
Tapi mengejar penurunan harga? Begitulah trader bisa terjebak.
🔴 SETUP SHORT $TUT /USDT
🎯 Entri: $0.0167217 – $0.0167783
✅ TP1: $0.0162366 (-3.1%)
✅ TP2: $0.0158944 (-5.1%)
✅ TP3: $0.0153810 (-8.2%)
🛑 Stop Loss: $0.0174345 (+4.1%)
🔥 RENCANA AKSI:
Tunggu pantulan harga ke zona entri.
📉 Ambil profit 50% di TP1.
📉 Tutup 25% lagi di TP2.
📉 Biarkan sisa 25% berjalan menuju TP3.
🔒 Pindahkan SL ke titik impas setelah TP1.
💥 APA YANG MUNGKIN TERJADI SELANJUTNYA?
🐻 BEARISH: Harga tertolak di zona entri → Tekanan jual meningkat → $0.01538 mulai menjadi target.
🐂 BULLISH: Pembeli merebut kembali area resistance → Posisi short terpaksa ditutup → Setup bearish melemah.
⚠️ JEBakan SEBENARNYA?
Melakukan short terlalu terlambat, tepat sebelum pantulan pemulihan.
👇 APA LANGKAHMU?
SHORT SAAT PANTULAN ATAU TUNGGU HARGA TURUN MENEMBUS LEVEL DENGAN JELAS? 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
Tim Berners-Lee WorldWideWeb The World Archie EFF ARPANET:
@BiBi Fact Check this content
1
276
·
--
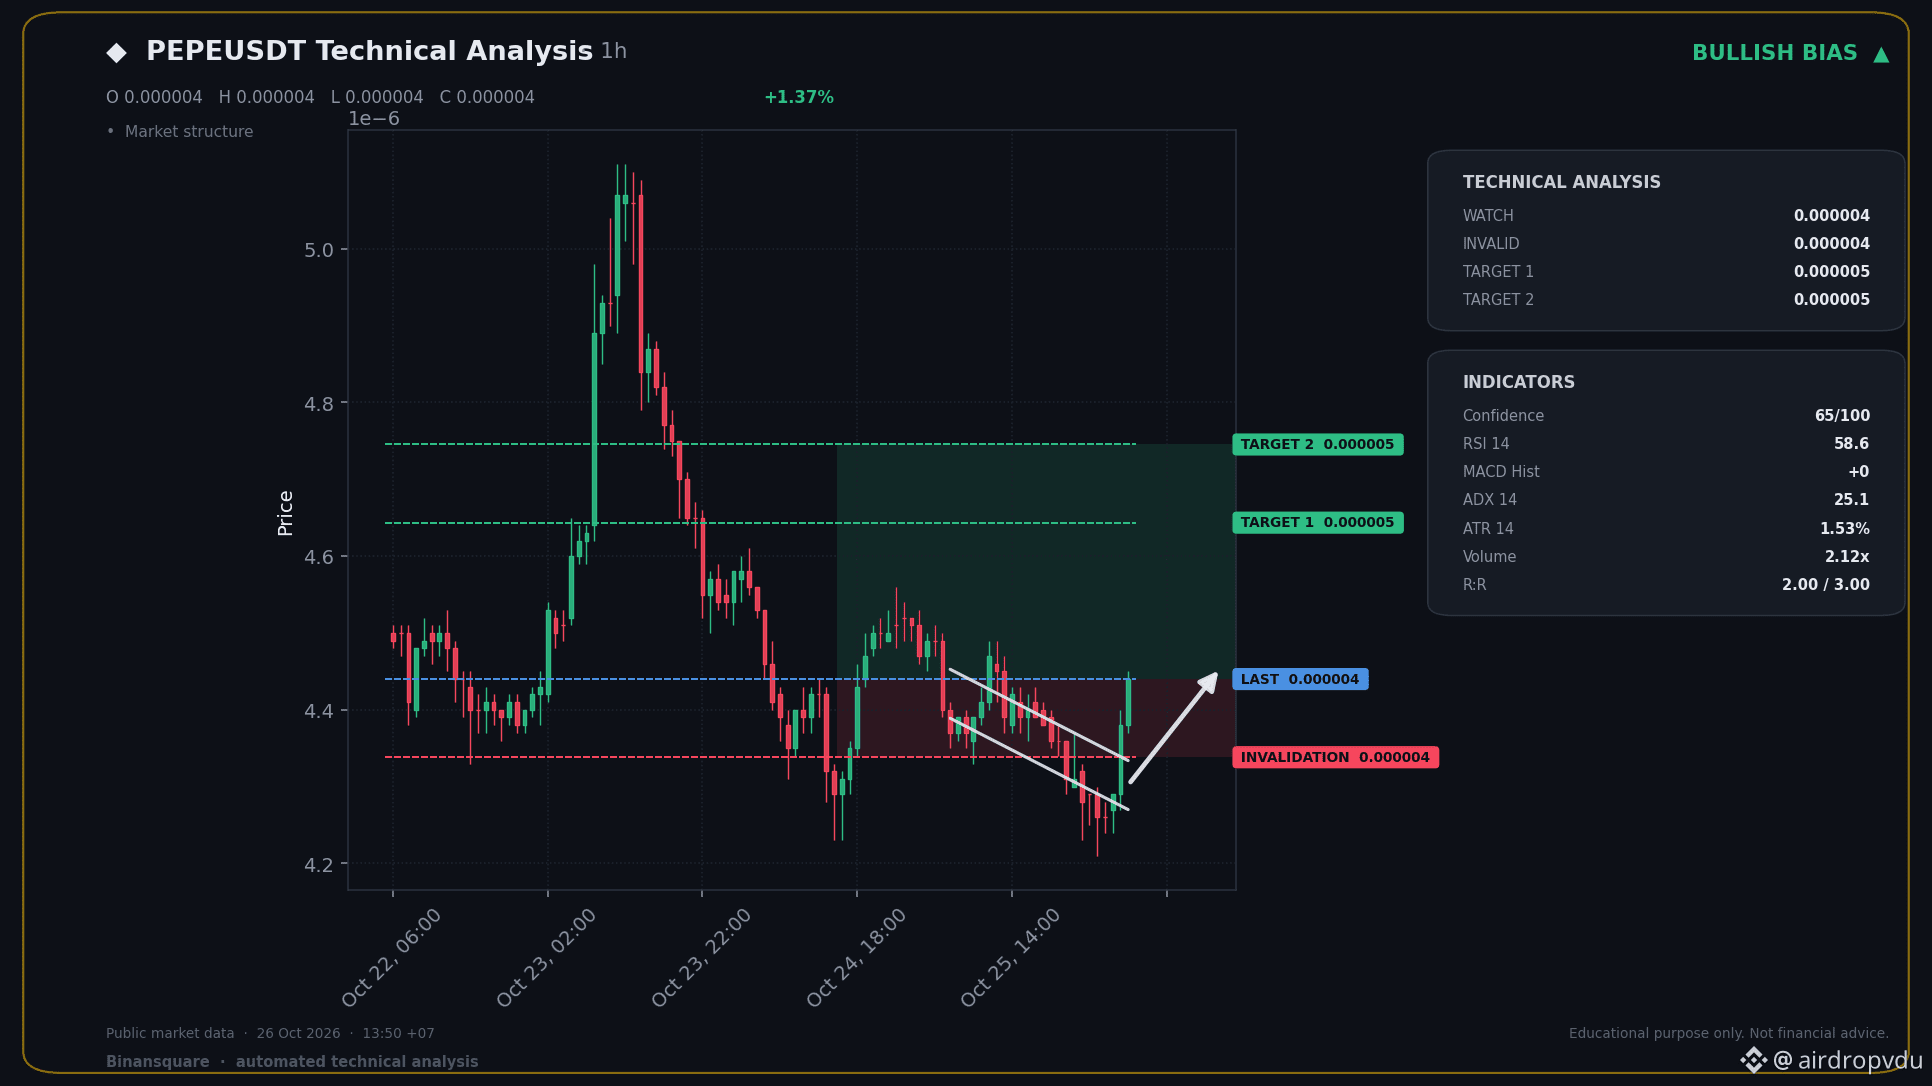
📈 POSISI LONG BESAR SEKARANG - PEPEUSDT
📍 LEVEL KUNCI
Entry: 0.000004
🛑 SL: 0.000004
🎯 TP1: 0.000005
🎯 TP2: 0.000005
Harga sudah mulai memantul dari penurunan ini, dengan momentum yang kembali bergeser ke bullish. RSI masih punya ruang sebelum memasuki area jenuh beli.
Sinyal ini dibuat secara otomatis berdasarkan indikator teknikal. Sinyal ini tidak menjamin keuntungan dan bukan merupakan saran investasi. Selalu kelola risiko Anda sendiri dan lakukan riset sendiri (DYOR).
$PEPE
#ElectrumWalletBugLetRogueServersStealFunds #KeystoneWebsiteBreachExposesBuyersShippingAddresses
1
141
·
--
Bearish
🚨 $HEMI TERUS MEROSOT — APAKAH BEARS AKAN MENDORONGNYA LEBIH RENDAH LAGI? 📉🔥
HEMI terjebak dalam tren bearish di berbagai timeframe, dan para pembeli kesulitan melawan.
Penurunan lain mungkin akan terjadi, tetapi mengejar candle merah berisiko. 👀
🔴 SETUP SHORT $HEMI/USDT
🎯 Entry: $0.0044797 – $0.0044943
✅ TP1: $0.0043528 (-3.0%)
✅ TP2: $0.0042634 (-5.0%)
✅ TP3: $0.0041292 (-8.0%)
🛑 Stop Loss: $0.0046659 (+4.0%)
🔥 RENCANANYA:
Tunggu harga memantul ke zona entry. Jangan mengejar penurunan.
📉 Tutup 50% di TP1.
📉 Ambil 25% lagi di TP2.
📉 Biarkan 25% sisanya berjalan menuju TP3.
🔒 Pindahkan SL ke titik impas setelah TP1.
💥 INI YANG PENTING:
🐻 BEARISH: Harga ditolak di zona entry → Penjual kembali memegang kendali → $0.00413 menjadi target penurunan berikutnya.
🐂 BULLISH: Pembeli merebut kembali resistance → Risiko short squeeze meningkat → Penembusan di atas $0.0046659 membatalkan setup ini.
⚠️ JEBakan TERBESAR?
Melakukan short setelah penurunan besar, lalu terjebak dalam reli pemulihan yang tiba-tiba.
👇 MENURUTMU BAGAIMANA?
SHORT $HEMI SEKARANG ATAU TUNGGU PANTULAN? 👀🔥
{future}(HEMIUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $HEMI TERUS MEROSOT — APAKAH BEARS AKAN MENDORONGNYA LEBIH RENDAH LAGI? 📉🔥
HEMI terjebak dalam tren bearish di berbagai timeframe, dan para pembeli kesulitan melawan.
Penurunan lain mungkin akan terjadi, tetapi mengejar candle merah berisiko. 👀
🔴 SETUP SHORT $HEMI /USDT
🎯 Entry: $0.0044797 – $0.0044943
✅ TP1: $0.0043528 (-3.0%)
✅ TP2: $0.0042634 (-5.0%)
✅ TP3: $0.0041292 (-8.0%)
🛑 Stop Loss: $0.0046659 (+4.0%)
🔥 RENCANANYA:
Tunggu harga memantul ke zona entry. Jangan mengejar penurunan.
📉 Tutup 50% di TP1.
📉 Ambil 25% lagi di TP2.
📉 Biarkan 25% sisanya berjalan menuju TP3.
🔒 Pindahkan SL ke titik impas setelah TP1.
💥 INI YANG PENTING:
🐻 BEARISH: Harga ditolak di zona entry → Penjual kembali memegang kendali → $0.00413 menjadi target penurunan berikutnya.
🐂 BULLISH: Pembeli merebut kembali resistance → Risiko short squeeze meningkat → Penembusan di atas $0.0046659 membatalkan setup ini.
⚠️ JEBakan TERBESAR?
Melakukan short setelah penurunan besar, lalu terjebak dalam reli pemulihan yang tiba-tiba.
👇 MENURUTMU BAGAIMANA?
SHORT $HEMI SEKARANG ATAU TUNGGU PANTULAN? 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
ABO3ZAM:
تحليل موفق يا كيم، لكن انتبه من الديليات اللي تصير بعد الكسر، يفضل تنتظر إغلاق شمعة الأربع ساعات تحت الدعم عشان تتأكد إن السيولة فعلاً خرجت من السهم. 🎯
2
1
207
·
--
Bullish
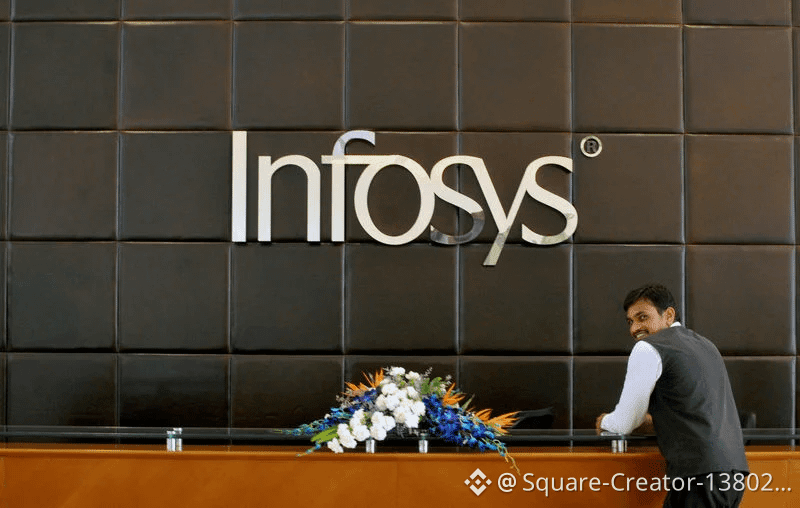
$TRUMP $XAUT Saham Infosys turun setelah proyeksi pertumbuhan dipangkas
meski ada kesepakatan besar
Saham Infosys (NSE:INFY) turun pada Senin setelah perusahaan layanan teknologi informasi terbesar kedua di India itu memangkas proyeksi pertumbuhan pendapatan tahunan, mengabaikan kuatnya kesepakatan besar yang diperolehnya serta pertumbuhan bisnis terkait kecerdasan buatan.
Perusahaan yang mengumumkan hasilnya pada Jumat itu memangkas panduan pertumbuhan pendapatan dalam mata uang konstan untuk tahun fiskal 2027 menjadi kisaran 1%-2%, dari kisaran sebelumnya 1,5%-3,0%, sembari mempertahankan proyeksi margin operasional sebesar 20%-22%.
Saham Infosys yang tercatat di NSE turun 1,5% menjadi 1.137,00 rupee pada pukul 13.23 waktu Arab Saudi.
{future}(XAUTUSDT)
#BinancePick #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses #USQ3GDPAndSeptemberPCEDueNextWeek
$TRUMP $XAUT Saham Infosys turun setelah proyeksi pertumbuhan dipangkas
meski ada kesepakatan besar
Saham Infosys (NSE:INFY) turun pada Senin setelah perusahaan layanan teknologi informasi terbesar kedua di India itu memangkas proyeksi pertumbuhan pendapatan tahunan, mengabaikan kuatnya kesepakatan besar yang diperolehnya serta pertumbuhan bisnis terkait kecerdasan buatan.
Perusahaan yang mengumumkan hasilnya pada Jumat itu memangkas panduan pertumbuhan pendapatan dalam mata uang konstan untuk tahun fiskal 2027 menjadi kisaran 1%-2%, dari kisaran sebelumnya 1,5%-3,0%, sembari mempertahankan proyeksi margin operasional sebesar 20%-22%.
Saham Infosys yang tercatat di NSE turun 1,5% menjadi 1.137,00 rupee pada pukul 13.23 waktu Arab Saudi.
#BinancePick #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses #USQ3GDPAndSeptemberPCEDueNextWeek
187
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BinancePick
2.8M penayangan
146,131 Berdiskusi
2
#EarningsSeason
5.1M penayangan
24,994 Berdiskusi
3
#AnthropicTTMRevenueGrewAbout1200%
32 penayangan
20 Berdiskusi
4
#AnthropicS1ExpectedToday
926 penayangan
47 Berdiskusi
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
9,002 penayangan
223 Berdiskusi
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
15,225 penayangan
337 Berdiskusi
7
#StrategyMSTRSurpassesNasdaqInMarketCap
12,644 penayangan
275 Berdiskusi
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
542 penayangan
29 Berdiskusi
9
#ElectrumWalletBugLetRogueServersStealFunds
17,497 penayangan
389 Berdiskusi
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
27,841 penayangan
462 Berdiskusi