
#chainstack
chainstack
277 penayangan
21 Berdiskusi
Populer
Terbaru

·
--
Artikel
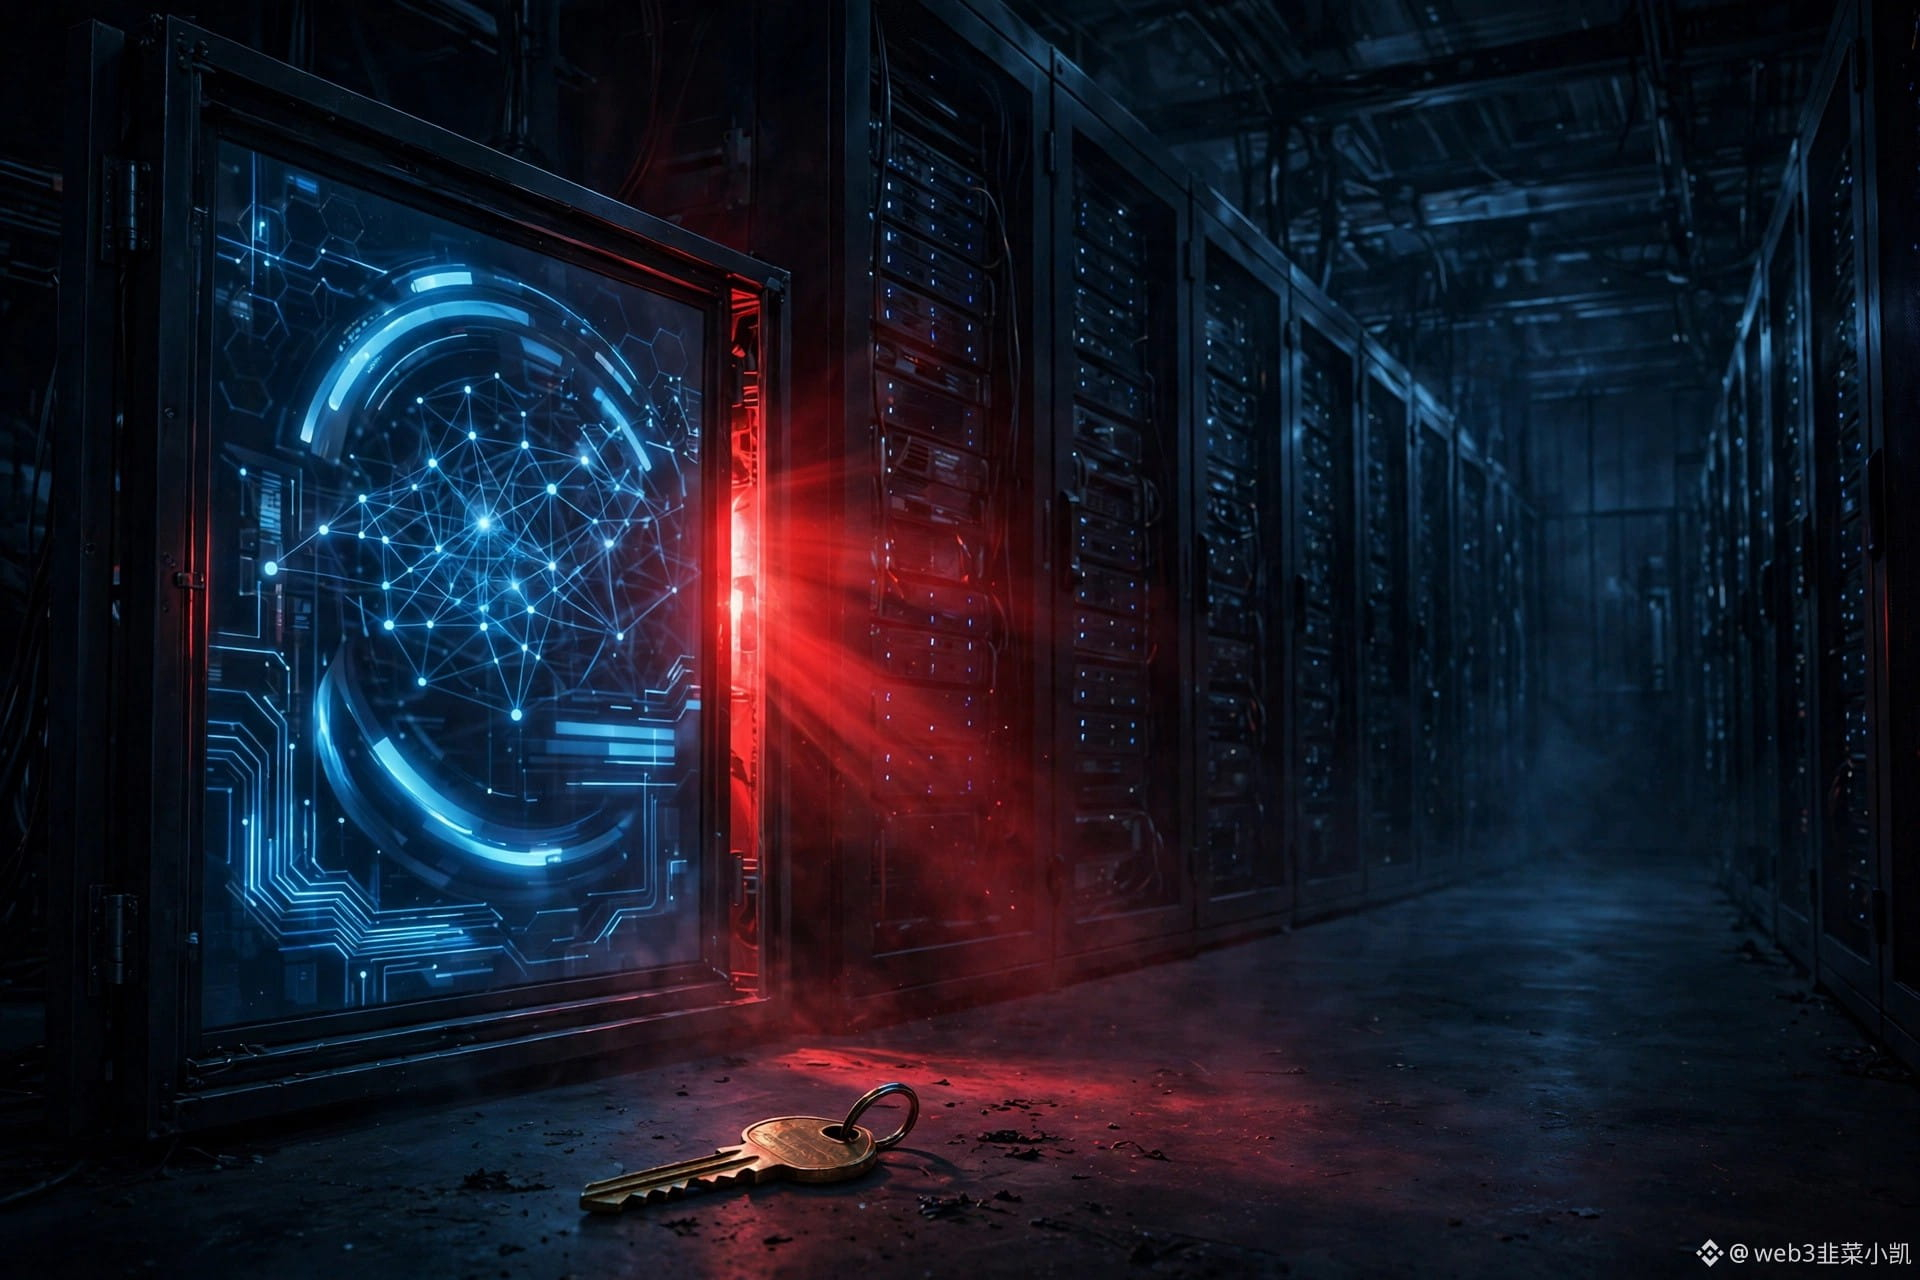
Kata sandi bawaan tak pernah diganti, AI menyusup ke basis data produksi Chainstack lewat GrafanaPada 12 November, Chainstack merilis laporan insiden secara terbuka. Pada 26 Oktober, penyerang masuk ke lingkungan pengembangan penyedia layanan infrastruktur node ini. Pada 29 Oktober, mereka berhasil mengakses sebagian sistem di lingkungan produksi. Mereka terdeteksi dan aksesnya diputus pada 31 Oktober, lalu penyelidikan selesai pada 2 November. Informasi akun pelanggan mungkin telah diakses, dan kredensial node dianggap bocor. Pelanggan kini diminta mengganti kata sandi, merotasi kredensial, dan membuat ulang kunci API. Node, konsol, dan API pelanggan tidak diubah. Informasi kartu bank tidak bocor karena memang tidak disimpan.
Titik masuknya sangat sederhana. Di klaster Kubernetes untuk pengembangan, terdapat Grafana yang terekspos ke internet. Kata sandi admin bawaannya tidak pernah diganti, dan tidak ada sistem masuk tunggal maupun autentikasi dasar. Grafana memiliki fitur proksi sumber data yang dapat meneruskan permintaan ke layanan internal. Penyerang memanfaatkannya untuk mengakses server alat MCP yang tidak memerlukan autentikasi. Akun layanan server tersebut memiliki hak administrator klaster. Pada 31 Oktober, penyerang membaca banyak kunci dari penyimpanan kunci produksi, lalu menggunakan kunci VPN curian untuk tersambung ke jaringan basis data dan memeriksa basis data produksi.
Kata sandi bawaan tak pernah diganti, AI menyusup ke basis data produksi Chainstack lewat Grafana
Pada 12 November, Chainstack merilis laporan insiden secara terbuka. Pada 26 Oktober, penyerang masuk ke lingkungan pengembangan penyedia layanan infrastruktur node ini. Pada 29 Oktober, mereka berhasil mengakses sebagian sistem di lingkungan produksi. Mereka terdeteksi dan aksesnya diputus pada 31 Oktober, lalu penyelidikan selesai pada 2 November. Informasi akun pelanggan mungkin telah diakses, dan kredensial node dianggap bocor. Pelanggan kini diminta mengganti kata sandi, merotasi kredensial, dan membuat ulang kunci API. Node, konsol, dan API pelanggan tidak diubah. Informasi kartu bank tidak bocor karena memang tidak disimpan.
Titik masuknya sangat sederhana. Di klaster Kubernetes untuk pengembangan, terdapat Grafana yang terekspos ke internet. Kata sandi admin bawaannya tidak pernah diganti, dan tidak ada sistem masuk tunggal maupun autentikasi dasar. Grafana memiliki fitur proksi sumber data yang dapat meneruskan permintaan ke layanan internal. Penyerang memanfaatkannya untuk mengakses server alat MCP yang tidak memerlukan autentikasi. Akun layanan server tersebut memiliki hak administrator klaster. Pada 31 Oktober, penyerang membaca banyak kunci dari penyimpanan kunci produksi, lalu menggunakan kunci VPN curian untuk tersambung ke jaringan basis data dan memeriksa basis data produksi.
Titik masuknya sangat sederhana. Di klaster Kubernetes untuk pengembangan, terdapat Grafana yang terekspos ke internet. Kata sandi admin bawaannya tidak pernah diganti, dan tidak ada sistem masuk tunggal maupun autentikasi dasar. Grafana memiliki fitur proksi sumber data yang dapat meneruskan permintaan ke layanan internal. Penyerang memanfaatkannya untuk mengakses server alat MCP yang tidak memerlukan autentikasi. Akun layanan server tersebut memiliki hak administrator klaster. Pada 31 Oktober, penyerang membaca banyak kunci dari penyimpanan kunci produksi, lalu menggunakan kunci VPN curian untuk tersambung ke jaringan basis data dan memeriksa basis data produksi.
6

Chainstack: Insiden keamanan akibat AI mengekspos data pelanggan, risiko telah dikendalikan
- Chainstack mengumumkan adanya kerentanan keamanan akibat AI yang mengekspos data pelanggan.
- Risiko serangan telah dikendalikan.
- Kredensial node dianggap telah terekspos.
- Pelanggan disarankan untuk merotasi kredensial dan mengganti kata sandi.
- Sumber RSS belum memberikan detail tambahan.
#BinanceSquare #CryptoNews #Chainstack #Web3Security
$btc $eth
#vlikevn Titanbot
Sumber: The Block
Chainstack: Insiden keamanan akibat AI mengekspos data pelanggan, risiko telah dikendalikan
- Chainstack mengumumkan adanya kerentanan keamanan akibat AI yang mengekspos data pelanggan.
- Risiko serangan telah dikendalikan.
- Kredensial node dianggap telah terekspos.
- Pelanggan disarankan untuk merotasi kredensial dan mengganti kata sandi.
- Sumber RSS belum memberikan detail tambahan.
#BinanceSquare #CryptoNews #Chainstack #Web3Security
$btc $eth
#vlikevn Titanbot
Sumber: The Block
- Chainstack mengumumkan adanya kerentanan keamanan akibat AI yang mengekspos data pelanggan.
- Risiko serangan telah dikendalikan.
- Kredensial node dianggap telah terekspos.
- Pelanggan disarankan untuk merotasi kredensial dan mengganti kata sandi.
- Sumber RSS belum memberikan detail tambahan.
#BinanceSquare #CryptoNews #Chainstack #Web3Security
$btc $eth
#vlikevn Titanbot
Sumber: The Block
241
·
--
Chainstack diserang menggunakan AI, informasi pelanggan bocor!
Penyedia infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber berbasis AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanganinya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber tidak bisa ditunda lagi.#Chainstack #AI攻击 #KeamananBlockchain
Chainstack diserang menggunakan AI, informasi pelanggan bocor!
Penyedia infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber berbasis AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanganinya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber tidak bisa ditunda lagi.#Chainstack #AI攻击 #KeamananBlockchain
Penyedia infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber berbasis AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanganinya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber tidak bisa ditunda lagi.#Chainstack #AI攻击 #KeamananBlockchain
65
·
--
Chainstack diserang AI, informasi pelanggan bocor!
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber yang digerakkan AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah untuk menanggapi insiden tersebut. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber tidak bisa ditunda.#Chainstack #AI攻击 #KeamananBlockchain
Chainstack diserang AI, informasi pelanggan bocor!
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber yang digerakkan AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah untuk menanggapi insiden tersebut. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber tidak bisa ditunda.#Chainstack #AI攻击 #KeamananBlockchain
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber yang digerakkan AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah untuk menanggapi insiden tersebut. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber tidak bisa ditunda.#Chainstack #AI攻击 #KeamananBlockchain
74
·
--
Chainstack diserang AI, informasi pelanggan bocor!
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber berbasis AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanggulanginya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber sudah sangat mendesak.#Chainstack #AI攻击 #KeamananBlockchain
Chainstack diserang AI, informasi pelanggan bocor!
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber berbasis AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanggulanginya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber sudah sangat mendesak.#Chainstack #AI攻击 #KeamananBlockchain
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber berbasis AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanggulanginya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber sudah sangat mendesak.#Chainstack #AI攻击 #KeamananBlockchain
69
·
--
Chainstack diserang AI, informasi pelanggan bocor!
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber berbasis AI. Informasi akun pelanggan, termasuk nama, email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk mengatasinya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber tidak bisa ditunda lagi.#Chainstack #AI攻击 #KeamananBlockchain
Chainstack diserang AI, informasi pelanggan bocor!
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber berbasis AI. Informasi akun pelanggan, termasuk nama, email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk mengatasinya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber tidak bisa ditunda lagi.#Chainstack #AI攻击 #KeamananBlockchain
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber berbasis AI. Informasi akun pelanggan, termasuk nama, email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk mengatasinya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber tidak bisa ditunda lagi.#Chainstack #AI攻击 #KeamananBlockchain
70
·
--
Chainstack diserang dengan bantuan AI, informasi pelanggan bocor!
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber yang didukung AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanganinya. Analisis teknis menunjukkan bahwa memperkuat perlindungan keamanan siber merupakan hal yang mendesak.#Chainstack #AI攻击 #KeamananBlockchain
Chainstack diserang dengan bantuan AI, informasi pelanggan bocor!
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber yang didukung AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanganinya. Analisis teknis menunjukkan bahwa memperkuat perlindungan keamanan siber merupakan hal yang mendesak.#Chainstack #AI攻击 #KeamananBlockchain
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber yang didukung AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanganinya. Analisis teknis menunjukkan bahwa memperkuat perlindungan keamanan siber merupakan hal yang mendesak.#Chainstack #AI攻击 #KeamananBlockchain
63

·
--
Chainstack terkena serangan siber berbasis AI, informasi pelanggan bocor!
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber yang digerakkan oleh AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanganinya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber sangat mendesak.#Chainstack #AI攻击 #KeamananBlockchain
Chainstack terkena serangan siber berbasis AI, informasi pelanggan bocor!
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber yang digerakkan oleh AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanganinya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber sangat mendesak.#Chainstack #AI攻击 #KeamananBlockchain
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber yang digerakkan oleh AI. Informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi, terekspos. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanganinya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber sangat mendesak.#Chainstack #AI攻击 #KeamananBlockchain
81

·
--
Chainstack diserang AI, informasi pelanggan bocor!
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber berbasis AI yang mengungkap informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanggulanginya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber tidak bisa ditunda lagi.#Chainstack #AI攻击 #KeamananBlockchain
Chainstack diserang AI, informasi pelanggan bocor!
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber berbasis AI yang mengungkap informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanggulanginya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber tidak bisa ditunda lagi.#Chainstack #AI攻击 #KeamananBlockchain
Penyedia layanan infrastruktur blockchain Chainstack baru-baru ini mengalami serangan siber berbasis AI yang mengungkap informasi akun pelanggan, termasuk nama, alamat email, dan hash kata sandi. Penyerang memanfaatkan kerangka kerja sumber terbuka ARTEX, dan Chainstack telah mengambil langkah-langkah untuk menanggulanginya. Analisis teknis mengingatkan: memperkuat perlindungan keamanan siber tidak bisa ditunda lagi.#Chainstack #AI攻击 #KeamananBlockchain
81
Chainstack menemukan penyebab kebocoran data akibat alat admin yang terekspos
- Chainstack merilis laporan terperinci tentang kebocoran data pelanggan.
- Penyebab insiden ditelusuri ke informasi alat administrasi (alat admin) yang terekspos.
- Pelajaran penting: Mengganti kata sandi hanyalah salah satu bagian; kredensial node juga perlu diperbarui, aplikasi diubah, dan kontrol akses diperkuat.
- Keamanan blockchain/Web3 membutuhkan sistem keamanan yang menyeluruh, bukan hanya berfokus pada kata sandi.
#BinanceSquare #CryptoNews #Web3 #BlockchainSecurity #Chainstack
$btc $eth
vlikevn Titanbot
Sumber: NewsBTC
Chainstack menemukan penyebab kebocoran data akibat alat admin yang terekspos
- Chainstack merilis laporan terperinci tentang kebocoran data pelanggan.
- Penyebab insiden ditelusuri ke informasi alat administrasi (alat admin) yang terekspos.
- Pelajaran penting: Mengganti kata sandi hanyalah salah satu bagian; kredensial node juga perlu diperbarui, aplikasi diubah, dan kontrol akses diperkuat.
- Keamanan blockchain/Web3 membutuhkan sistem keamanan yang menyeluruh, bukan hanya berfokus pada kata sandi.
#BinanceSquare #CryptoNews #Web3 #BlockchainSecurity #Chainstack
$btc $eth
vlikevn Titanbot
Sumber: NewsBTC
- Chainstack merilis laporan terperinci tentang kebocoran data pelanggan.
- Penyebab insiden ditelusuri ke informasi alat administrasi (alat admin) yang terekspos.
- Pelajaran penting: Mengganti kata sandi hanyalah salah satu bagian; kredensial node juga perlu diperbarui, aplikasi diubah, dan kontrol akses diperkuat.
- Keamanan blockchain/Web3 membutuhkan sistem keamanan yang menyeluruh, bukan hanya berfokus pada kata sandi.
#BinanceSquare #CryptoNews #Web3 #BlockchainSecurity #Chainstack
$btc $eth
vlikevn Titanbot
Sumber: NewsBTC
200
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#USPPIMissMayEaseBTCPressure
75,657 penayangan
974 Berdiskusi
2
#BitcoinCoreDisclosesTorTrafficVulnerability
32,674 penayangan
546 Berdiskusi
3
#WhatWillDriveCryptoandStocks’NextRebound?
200,916 penayangan
1,760 Berdiskusi
4
#BitcoinBreaksBelow200WeekMovingAverage
74,558 penayangan
631 Berdiskusi
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
24,803 penayangan
356 Berdiskusi
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
73,800 penayangan
800 Berdiskusi
7
#USCryptoETFsLose$1.48BInFiveDays
3,357 penayangan
54 Berdiskusi
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
4,365 penayangan
27 Berdiskusi
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
15,813 penayangan
181 Berdiskusi
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
38,382 penayangan
290 Berdiskusi