
#172959228
172959228
425 penayangan
2 Berdiskusi
Populer
Terbaru
·
--
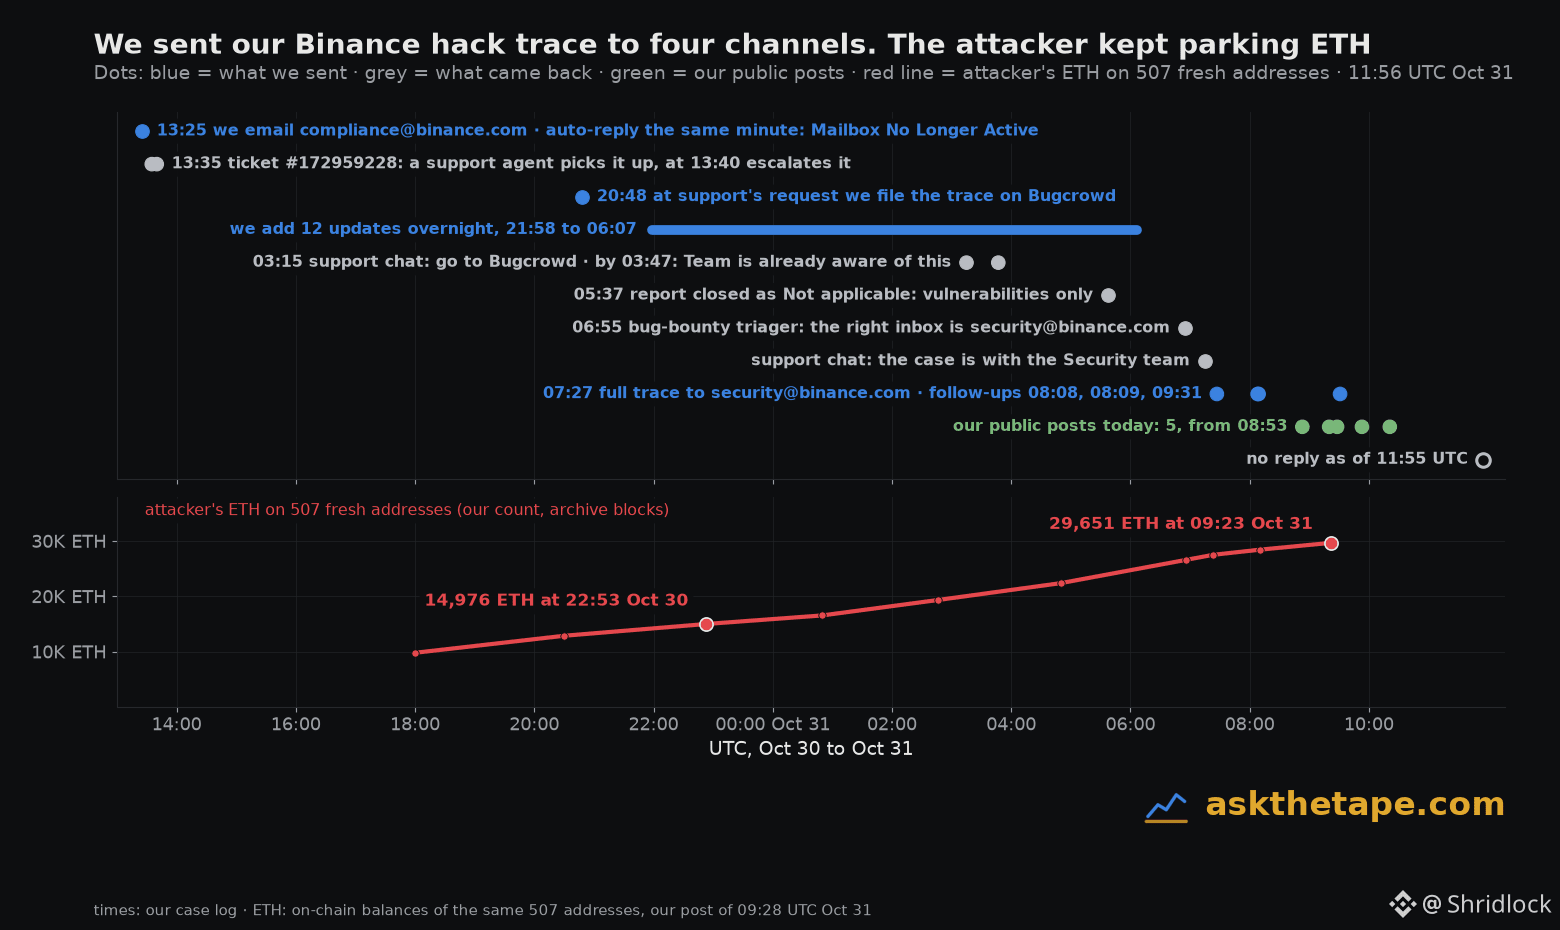
Peretasan Binance: inilah yang terjadi saat kami mencoba menyerahkan pelacakan langsung kami kepada Binance. Semua waktu dalam UTC.
30 Okt
13:25 Kami mengirim email ke compliance@binance.com. Balasan otomatis tiba pada menit yang sama: "Kotak Masuk Sudah Tidak Aktif".
13:35 Agen dukungan menangani tiket #172959228. Pada 13:40, tiket tersebut dieskalasikan.
20:48 Atas permintaan tim dukungan, kami mengirimkan pelacakan tersebut melalui program bug bounty Binance di Bugcrowd. Sepanjang malam, kami menambahkan 12 pembaruan.
31 Okt
03:15 Obrolan dukungan mengarahkan kami kembali ke Bugcrowd. Pada 03:47, mereka membalas: "Tim sudah mengetahui hal ini".
05:37 Laporan ditutup dengan alasan Tidak berlaku: program tersebut hanya mencakup kerentanan. Itulah aturannya.
06:55 Petugas triase bug bounty menyebutkan alamat email yang tepat: security@binance.com.
Kemudian obrolan dukungan memberi tahu kami bahwa kasus ini sedang ditangani oleh tim Keamanan.
07:27 Kami mengirim pelacakan lengkap ke security@binance.com. Tiga email tindak lanjut dikirim hingga 09:31 UTC.
Belum ada balasan hingga 11:55 UTC.
Sementara itu, penyerang terus memindahkan dana. Sebanyak 507 alamat baru tempatnya menyimpan ETH menampung 14.976 ETH pada 22:53 UTC 30 Okt dan 29.651 ETH pada 09:23 UTC 31 Okt.
Yang kami lakukan sekarang: memublikasikan pelacakan ini secara terbuka. Lima unggahan sejak 08:53 UTC hari ini: NEAR, penjualan token hub, ETH yang disimpan, pengembalian dana Chainflip, cabang BTC. Pembaruan berikutnya saat dana berpindah.
Peretasan Binance: inilah yang terjadi saat kami mencoba menyerahkan pelacakan langsung kami kepada Binance. Semua waktu dalam UTC.
30 Okt
13:25 Kami mengirim email ke compliance@binance.com. Balasan otomatis tiba pada menit yang sama: "Kotak Masuk Sudah Tidak Aktif".
13:35 Agen dukungan menangani tiket #172959228. Pada 13:40, tiket tersebut dieskalasikan.
20:48 Atas permintaan tim dukungan, kami mengirimkan pelacakan tersebut melalui program bug bounty Binance di Bugcrowd. Sepanjang malam, kami menambahkan 12 pembaruan.
31 Okt
03:15 Obrolan dukungan mengarahkan kami kembali ke Bugcrowd. Pada 03:47, mereka membalas: "Tim sudah mengetahui hal ini".
05:37 Laporan ditutup dengan alasan Tidak berlaku: program tersebut hanya mencakup kerentanan. Itulah aturannya.
06:55 Petugas triase bug bounty menyebutkan alamat email yang tepat: security@binance.com.
Kemudian obrolan dukungan memberi tahu kami bahwa kasus ini sedang ditangani oleh tim Keamanan.
07:27 Kami mengirim pelacakan lengkap ke security@binance.com. Tiga email tindak lanjut dikirim hingga 09:31 UTC.
Belum ada balasan hingga 11:55 UTC.
Sementara itu, penyerang terus memindahkan dana. Sebanyak 507 alamat baru tempatnya menyimpan ETH menampung 14.976 ETH pada 22:53 UTC 30 Okt dan 29.651 ETH pada 09:23 UTC 31 Okt.
Yang kami lakukan sekarang: memublikasikan pelacakan ini secara terbuka. Lima unggahan sejak 08:53 UTC hari ini: NEAR, penjualan token hub, ETH yang disimpan, pengembalian dana Chainflip, cabang BTC. Pembaruan berikutnya saat dana berpindah.
30 Okt
13:25 Kami mengirim email ke compliance@binance.com. Balasan otomatis tiba pada menit yang sama: "Kotak Masuk Sudah Tidak Aktif".
13:35 Agen dukungan menangani tiket #172959228. Pada 13:40, tiket tersebut dieskalasikan.
20:48 Atas permintaan tim dukungan, kami mengirimkan pelacakan tersebut melalui program bug bounty Binance di Bugcrowd. Sepanjang malam, kami menambahkan 12 pembaruan.
31 Okt
03:15 Obrolan dukungan mengarahkan kami kembali ke Bugcrowd. Pada 03:47, mereka membalas: "Tim sudah mengetahui hal ini".
05:37 Laporan ditutup dengan alasan Tidak berlaku: program tersebut hanya mencakup kerentanan. Itulah aturannya.
06:55 Petugas triase bug bounty menyebutkan alamat email yang tepat: security@binance.com.
Kemudian obrolan dukungan memberi tahu kami bahwa kasus ini sedang ditangani oleh tim Keamanan.
07:27 Kami mengirim pelacakan lengkap ke security@binance.com. Tiga email tindak lanjut dikirim hingga 09:31 UTC.
Belum ada balasan hingga 11:55 UTC.
Sementara itu, penyerang terus memindahkan dana. Sebanyak 507 alamat baru tempatnya menyimpan ETH menampung 14.976 ETH pada 22:53 UTC 30 Okt dan 29.651 ETH pada 09:23 UTC 31 Okt.
Yang kami lakukan sekarang: memublikasikan pelacakan ini secara terbuka. Lima unggahan sejak 08:53 UTC hari ini: NEAR, penjualan token hub, ETH yang disimpan, pengembalian dana Chainflip, cabang BTC. Pembaruan berikutnya saat dana berpindah.
1
933
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#USMidterms-WhatAreMarketsExpecting?
77,209 penayangan
692 Berdiskusi
2
#USOctoberNFP-AreRateCutsStillPossible
240,408 penayangan
1,883 Berdiskusi
3
#AMDBeatsExpectations-AINarrativeContinues
17,962 penayangan
259 Berdiskusi
4
#BinanceIncidentReport
236,922 penayangan
1,320 Berdiskusi
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
14,349 penayangan
105 Berdiskusi
6
#BinanceReopensWithdrawalsForMoreAssets
353,526 penayangan
2,343 Berdiskusi
7
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
2,357 penayangan
76 Berdiskusi
8
#BinanceHourlyDepositsExceedWithdrawals
149,748 penayangan
1,153 Berdiskusi
9
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
2,936 penayangan
58 Berdiskusi
10
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
1,936 penayangan
63 Berdiskusi