

撸毛研究院
1.6k Publications
撸毛研究院
Signaler
Bloquer l’utilisateur

Détenteur pour BNB
Trade fréquemment
5.4 an(s)
63 Suivis
2.4K+ Abonnés
6.6K+ J’aime
Publications
Tous
Citations
Vidéos
Direct
·
--
#dusk $DUSK @Dusk_Foundation a fixé le document de Dusk pendant presque quarante minutes. Je n’ai cessé de réfléchir à une question : comment ces deux ensembles, Moonlight et Phoenix, se gèrent-ils au final ?
Moonlight suit une voie basée sur des comptes publics. Le solde, l’émetteur du virement, le destinataire et le montant sont tous inscrits sur la chaîne : tout le monde peut le voir. Ce système convient bien aux scénarios où la transparence est indispensable, comme l’alimentation d’un exchange ou la réconciliation comptable d’une institution.
Phoenix repose sur une logique totalement différente : l’actif devient un « note » chiffré, caché dans un arbre de Merkle. Quand vous dépensez de l’argent, vous ne révélez pas précisément quelle note vous utilisez. Vous envoyez plutôt un nullifier et une preuve ZKP. Le réseau peut vérifier que vous avez l’argent et que vous ne faites pas de double dépense, mais il ne voit ni le montant ni l’émetteur. Pour l’audit, il est possible de divulguer de manière sélective via une clé de vision (viewing key).
En début de mois, j’avais rencontré un problème similaire en rédigeant des notes sur les virements SEPA : entre deux systèmes bancaires, la réconciliation devient très pénible quand les statuts ne concordent pas. On m’a tellement fait tourner en rond que je suis resté éveillé jusqu’à deux heures du matin.
Si la blockchain mettait aussi en place deux registres isolés, autant en revenir à la finance traditionnelle.
À ce moment-là, j’étais un peu agacé : j’avais l’impression que le document n’expliquait pas assez clairement cette question. J’ai repris la section sur l’architecture des contrats du module Rusk. Les deux premiers paragraphes ne m’ont pas vraiment convaincu : il s’agissait surtout de décrire, pour Moonlight et Phoenix, leurs structures de données respectives. Ce n’est qu’en arrivant au quatrième paragraphe que j’ai compris l’intention de la conception : dans la définition de l’interface du Transfer Contract, il y avait un type d’énumération pour le payload.
Le Transfer Contract sert de point d’entrée de coordination. Il reçoit des payloads de formats différents — certains au format Moonlight, d’autres au format Phoenix. Le contrat se moque de votre origine ; il se contente de regarder quels champs sont contenus dans le payload, puis les dirige vers la logique de vérification correspondante. La vérification de Moonlight lit directement l’état du compte public ; celle de Phoenix exécute une preuve ZK. Une fois les deux vérifications réussies, le résultat est enregistré dans le même arbre d’état global.
Je n’ai mis un moment à comprendre l’élément clé de cette étape : si vous fusionnez les arbres d’état des deux systèmes en une seule structure, alors transférer de l’argent depuis le compte public vers une note privée revient essentiellement à une conversion de payload. Il n’est pas nécessaire de passer par un pont inter-chaînes, ni de mettre en place des protocoles de synchronisation complexes. Les mises à jour d’état sont atomiques : soit tout réussit, soit tout est annulé (rollback).
#dusk $DUSK @Dusk a fixé le document de Dusk pendant presque quarante minutes. Je n’ai cessé de réfléchir à une question : comment ces deux ensembles, Moonlight et Phoenix, se gèrent-ils au final ?
Moonlight suit une voie basée sur des comptes publics. Le solde, l’émetteur du virement, le destinataire et le montant sont tous inscrits sur la chaîne : tout le monde peut le voir. Ce système convient bien aux scénarios où la transparence est indispensable, comme l’alimentation d’un exchange ou la réconciliation comptable d’une institution.
Phoenix repose sur une logique totalement différente : l’actif devient un « note » chiffré, caché dans un arbre de Merkle. Quand vous dépensez de l’argent, vous ne révélez pas précisément quelle note vous utilisez. Vous envoyez plutôt un nullifier et une preuve ZKP. Le réseau peut vérifier que vous avez l’argent et que vous ne faites pas de double dépense, mais il ne voit ni le montant ni l’émetteur. Pour l’audit, il est possible de divulguer de manière sélective via une clé de vision (viewing key).
En début de mois, j’avais rencontré un problème similaire en rédigeant des notes sur les virements SEPA : entre deux systèmes bancaires, la réconciliation devient très pénible quand les statuts ne concordent pas. On m’a tellement fait tourner en rond que je suis resté éveillé jusqu’à deux heures du matin.
Si la blockchain mettait aussi en place deux registres isolés, autant en revenir à la finance traditionnelle.
À ce moment-là, j’étais un peu agacé : j’avais l’impression que le document n’expliquait pas assez clairement cette question. J’ai repris la section sur l’architecture des contrats du module Rusk. Les deux premiers paragraphes ne m’ont pas vraiment convaincu : il s’agissait surtout de décrire, pour Moonlight et Phoenix, leurs structures de données respectives. Ce n’est qu’en arrivant au quatrième paragraphe que j’ai compris l’intention de la conception : dans la définition de l’interface du Transfer Contract, il y avait un type d’énumération pour le payload.
Le Transfer Contract sert de point d’entrée de coordination. Il reçoit des payloads de formats différents — certains au format Moonlight, d’autres au format Phoenix. Le contrat se moque de votre origine ; il se contente de regarder quels champs sont contenus dans le payload, puis les dirige vers la logique de vérification correspondante. La vérification de Moonlight lit directement l’état du compte public ; celle de Phoenix exécute une preuve ZK. Une fois les deux vérifications réussies, le résultat est enregistré dans le même arbre d’état global.
Je n’ai mis un moment à comprendre l’élément clé de cette étape : si vous fusionnez les arbres d’état des deux systèmes en une seule structure, alors transférer de l’argent depuis le compte public vers une note privée revient essentiellement à une conversion de payload. Il n’est pas nécessaire de passer par un pont inter-chaînes, ni de mettre en place des protocoles de synchronisation complexes. Les mises à jour d’état sont atomiques : soit tout réussit, soit tout est annulé (rollback).
Moonlight suit une voie basée sur des comptes publics. Le solde, l’émetteur du virement, le destinataire et le montant sont tous inscrits sur la chaîne : tout le monde peut le voir. Ce système convient bien aux scénarios où la transparence est indispensable, comme l’alimentation d’un exchange ou la réconciliation comptable d’une institution.
Phoenix repose sur une logique totalement différente : l’actif devient un « note » chiffré, caché dans un arbre de Merkle. Quand vous dépensez de l’argent, vous ne révélez pas précisément quelle note vous utilisez. Vous envoyez plutôt un nullifier et une preuve ZKP. Le réseau peut vérifier que vous avez l’argent et que vous ne faites pas de double dépense, mais il ne voit ni le montant ni l’émetteur. Pour l’audit, il est possible de divulguer de manière sélective via une clé de vision (viewing key).
En début de mois, j’avais rencontré un problème similaire en rédigeant des notes sur les virements SEPA : entre deux systèmes bancaires, la réconciliation devient très pénible quand les statuts ne concordent pas. On m’a tellement fait tourner en rond que je suis resté éveillé jusqu’à deux heures du matin.
Si la blockchain mettait aussi en place deux registres isolés, autant en revenir à la finance traditionnelle.
À ce moment-là, j’étais un peu agacé : j’avais l’impression que le document n’expliquait pas assez clairement cette question. J’ai repris la section sur l’architecture des contrats du module Rusk. Les deux premiers paragraphes ne m’ont pas vraiment convaincu : il s’agissait surtout de décrire, pour Moonlight et Phoenix, leurs structures de données respectives. Ce n’est qu’en arrivant au quatrième paragraphe que j’ai compris l’intention de la conception : dans la définition de l’interface du Transfer Contract, il y avait un type d’énumération pour le payload.
Le Transfer Contract sert de point d’entrée de coordination. Il reçoit des payloads de formats différents — certains au format Moonlight, d’autres au format Phoenix. Le contrat se moque de votre origine ; il se contente de regarder quels champs sont contenus dans le payload, puis les dirige vers la logique de vérification correspondante. La vérification de Moonlight lit directement l’état du compte public ; celle de Phoenix exécute une preuve ZK. Une fois les deux vérifications réussies, le résultat est enregistré dans le même arbre d’état global.
Je n’ai mis un moment à comprendre l’élément clé de cette étape : si vous fusionnez les arbres d’état des deux systèmes en une seule structure, alors transférer de l’argent depuis le compte public vers une note privée revient essentiellement à une conversion de payload. Il n’est pas nécessaire de passer par un pont inter-chaînes, ni de mettre en place des protocoles de synchronisation complexes. Les mises à jour d’état sont atomiques : soit tout réussit, soit tout est annulé (rollback).
263
·
--
#dusk $DUSK @Dusk_Foundation 2026年1月7号,Dusk主网上线。六年磨一个专门给受监管金融做隐私的Layer 1,PLONK零知识证明背书。我当时刷到推送,扫了眼就划过去了。
真正让我坐不住是四月底。那天在Dusk的Discord里瞎逛,有人甩了条OtterSec的报告链接。点开一看,我靠,后背发凉。
报告说dusk-plonk的验证器有个大坑——验证者在最终验证方程里直接用了证明者给的四个选择子多项式求值,但从来没对这些求值做过KZG打开验证。啥概念?证明者可以把这四个值设成任何能让方程通过的数,验证器照单全收。攻击者能凭空伪造零知识证明,绕过交易电路里所有约束,直接铸造DUSK。当时整个Dusk隐私层保护着大概6000万美金。
我半信半疑,自己去翻PLONK的论文,又去GitHub上扒Dusk的源码。这玩意儿说白了是这样:PLONK把电路拆成一个个门,每个门有左输入、右输入和输出。每个门施加一条约束,PLONK用选择子值(比如设q_M=1表示乘法门,设q_L=1表示加法项)把所有门类型统一成一个表达式。验证方程必须确认这些选择子跟验证者密钥里的可信承诺对得上。结果dusk-plonk压根没做这个检查。等于说门卫从来不看你证件,你说你是谁就是谁。
以前我总觉得,零知识证明这种学术界反复捶打过的东西,数学上没问题,工程上自然就安全。这下我才回过味来,全隐私链就是个黑盒,逻辑漏洞从外面根本摸不着。数学证明只解决“能不能证明”,“证明有没有被正确验证”那是另一码事,中间那条缝宽得能跑马。
我又去翻Porter Adams之前那份审计报告,里面只标了两个低危问题——这种“少写一行检查”的漏洞压根没覆盖到。
Dusk反应倒不算慢,2月14号就提交了修复。NPEX上数亿欧元真实资产在跑,大方向我没意见。但往后谁再跟我提隐私链,我第一句肯定问:你们的验证代码,到底验证了没有
#dusk $DUSK @Dusk 2026年1月7号,Dusk主网上线。六年磨一个专门给受监管金融做隐私的Layer 1,PLONK零知识证明背书。我当时刷到推送,扫了眼就划过去了。
真正让我坐不住是四月底。那天在Dusk的Discord里瞎逛,有人甩了条OtterSec的报告链接。点开一看,我靠,后背发凉。
报告说dusk-plonk的验证器有个大坑——验证者在最终验证方程里直接用了证明者给的四个选择子多项式求值,但从来没对这些求值做过KZG打开验证。啥概念?证明者可以把这四个值设成任何能让方程通过的数,验证器照单全收。攻击者能凭空伪造零知识证明,绕过交易电路里所有约束,直接铸造DUSK。当时整个Dusk隐私层保护着大概6000万美金。
我半信半疑,自己去翻PLONK的论文,又去GitHub上扒Dusk的源码。这玩意儿说白了是这样:PLONK把电路拆成一个个门,每个门有左输入、右输入和输出。每个门施加一条约束,PLONK用选择子值(比如设q_M=1表示乘法门,设q_L=1表示加法项)把所有门类型统一成一个表达式。验证方程必须确认这些选择子跟验证者密钥里的可信承诺对得上。结果dusk-plonk压根没做这个检查。等于说门卫从来不看你证件,你说你是谁就是谁。
以前我总觉得,零知识证明这种学术界反复捶打过的东西,数学上没问题,工程上自然就安全。这下我才回过味来,全隐私链就是个黑盒,逻辑漏洞从外面根本摸不着。数学证明只解决“能不能证明”,“证明有没有被正确验证”那是另一码事,中间那条缝宽得能跑马。
我又去翻Porter Adams之前那份审计报告,里面只标了两个低危问题——这种“少写一行检查”的漏洞压根没覆盖到。
Dusk反应倒不算慢,2月14号就提交了修复。NPEX上数亿欧元真实资产在跑,大方向我没意见。但往后谁再跟我提隐私链,我第一句肯定问:你们的验证代码,到底验证了没有
真正让我坐不住是四月底。那天在Dusk的Discord里瞎逛,有人甩了条OtterSec的报告链接。点开一看,我靠,后背发凉。
报告说dusk-plonk的验证器有个大坑——验证者在最终验证方程里直接用了证明者给的四个选择子多项式求值,但从来没对这些求值做过KZG打开验证。啥概念?证明者可以把这四个值设成任何能让方程通过的数,验证器照单全收。攻击者能凭空伪造零知识证明,绕过交易电路里所有约束,直接铸造DUSK。当时整个Dusk隐私层保护着大概6000万美金。
我半信半疑,自己去翻PLONK的论文,又去GitHub上扒Dusk的源码。这玩意儿说白了是这样:PLONK把电路拆成一个个门,每个门有左输入、右输入和输出。每个门施加一条约束,PLONK用选择子值(比如设q_M=1表示乘法门,设q_L=1表示加法项)把所有门类型统一成一个表达式。验证方程必须确认这些选择子跟验证者密钥里的可信承诺对得上。结果dusk-plonk压根没做这个检查。等于说门卫从来不看你证件,你说你是谁就是谁。
以前我总觉得,零知识证明这种学术界反复捶打过的东西,数学上没问题,工程上自然就安全。这下我才回过味来,全隐私链就是个黑盒,逻辑漏洞从外面根本摸不着。数学证明只解决“能不能证明”,“证明有没有被正确验证”那是另一码事,中间那条缝宽得能跑马。
我又去翻Porter Adams之前那份审计报告,里面只标了两个低危问题——这种“少写一行检查”的漏洞压根没覆盖到。
Dusk反应倒不算慢,2月14号就提交了修复。NPEX上数亿欧元真实资产在跑,大方向我没意见。但往后谁再跟我提隐私链,我第一句肯定问:你们的验证代码,到底验证了没有
177
·
--
#dusk $DUSK @Dusk_Foundation Il y a quelques jours, j’ai essayé de lancer un nœud Dusk. Une fois node-installer installé, lorsque j’ai tapé la commande de démarrage, ma main a hésité au-dessus de la touche Entrée. Ce n’était pas par peur de me tromper en manipulant, mais parce que c’était exactement le même scénario que les fois précédentes : les journaux finissent par défiler quelques lignes puis se bloquent, et on se rend compte ensuite que la documentation ne correspond pas au code.
Après le démarrage, rusk s’est mis à faire défiler les logs. Les deux étapes Validation et Ratification s’exécutent en alternance. D’abord la phase Validation : un groupe de membres du comité vérifie la validité des blocs candidats ; puis la phase Ratification : un autre groupe de membres du comité confirme les résultats de la validation et finalise le bloc. Dans les logs, chaque tour est indiqué avec des numéros de Round et d’Iteration, et l’intervalle entre les blocs reste stable. J’ai regardé l’écran pendant une bonne quinzaine de minutes : la hauteur des blocs montait en continu, sans interruption. Les “ombres” des précédents essais sur d’autres testnets, où « ça se bloque au milieu du défilement », se sont enfin dissipées ici.
Ensuite, je suis allé fouiller le dépôt de rusk. 8025 commits, un pipeline CI qui fait tourner clippy et nightly test, et l’équipe a même écrit son propre cargo-dusk-analyzer pour l’analyse statique. Dans l’outil de déploiement dsk-deploy-cli, j’ai remarqué un détail : Phoenix et Moonlight sont deux paramètres en ligne de commande séparés, et sur la même chaîne, les deux chemins de transaction sont appelés de manière indépendante. J’ai retrouvé dans un issue les données de gas : pour un transfert Moonlight, on est à environ 80 000 gas ; passer de Moonlight à Phoenix demande 25 560 000 gas — un écart d’environ 300 fois. Voilà le coût de calcul réel de la preuve ZK.
Puis j’ai relu la couche réseau : Kadcast est une implémentation Rust officielle, et les 107 dépôts sont tous en Rust. Le dépôt plonk compte 872 commits, et là encore c’est un travail fait par l’équipe : pas juste « on prend une lib toute faite et on modifie deux choses pour l’intégrer ».
Après, j’ai vérifié le contexte de NPEX. C’est une bourse néerlandaise régulée par l’AFM, qui détient les licences MTF, Broker et ECSP, et qui gère des actifs de 300 millions d’euros. La liste des remplaçants pour Dusk Trade est déjà ouverte : ils sont bien en train de construire une plateforme de trading RWA.
De 2018 à aujourd’hui : sept ans, 8025 commits, 107 dépôts, et tout est en Rust. Cette discipline d’ingénierie, je suis vraiment impressionné.
#dusk $DUSK @Dusk Il y a quelques jours, j’ai essayé de lancer un nœud Dusk. Une fois node-installer installé, lorsque j’ai tapé la commande de démarrage, ma main a hésité au-dessus de la touche Entrée. Ce n’était pas par peur de me tromper en manipulant, mais parce que c’était exactement le même scénario que les fois précédentes : les journaux finissent par défiler quelques lignes puis se bloquent, et on se rend compte ensuite que la documentation ne correspond pas au code.
Après le démarrage, rusk s’est mis à faire défiler les logs. Les deux étapes Validation et Ratification s’exécutent en alternance. D’abord la phase Validation : un groupe de membres du comité vérifie la validité des blocs candidats ; puis la phase Ratification : un autre groupe de membres du comité confirme les résultats de la validation et finalise le bloc. Dans les logs, chaque tour est indiqué avec des numéros de Round et d’Iteration, et l’intervalle entre les blocs reste stable. J’ai regardé l’écran pendant une bonne quinzaine de minutes : la hauteur des blocs montait en continu, sans interruption. Les “ombres” des précédents essais sur d’autres testnets, où « ça se bloque au milieu du défilement », se sont enfin dissipées ici.
Ensuite, je suis allé fouiller le dépôt de rusk. 8025 commits, un pipeline CI qui fait tourner clippy et nightly test, et l’équipe a même écrit son propre cargo-dusk-analyzer pour l’analyse statique. Dans l’outil de déploiement dsk-deploy-cli, j’ai remarqué un détail : Phoenix et Moonlight sont deux paramètres en ligne de commande séparés, et sur la même chaîne, les deux chemins de transaction sont appelés de manière indépendante. J’ai retrouvé dans un issue les données de gas : pour un transfert Moonlight, on est à environ 80 000 gas ; passer de Moonlight à Phoenix demande 25 560 000 gas — un écart d’environ 300 fois. Voilà le coût de calcul réel de la preuve ZK.
Puis j’ai relu la couche réseau : Kadcast est une implémentation Rust officielle, et les 107 dépôts sont tous en Rust. Le dépôt plonk compte 872 commits, et là encore c’est un travail fait par l’équipe : pas juste « on prend une lib toute faite et on modifie deux choses pour l’intégrer ».
Après, j’ai vérifié le contexte de NPEX. C’est une bourse néerlandaise régulée par l’AFM, qui détient les licences MTF, Broker et ECSP, et qui gère des actifs de 300 millions d’euros. La liste des remplaçants pour Dusk Trade est déjà ouverte : ils sont bien en train de construire une plateforme de trading RWA.
De 2018 à aujourd’hui : sept ans, 8025 commits, 107 dépôts, et tout est en Rust. Cette discipline d’ingénierie, je suis vraiment impressionné.
Après le démarrage, rusk s’est mis à faire défiler les logs. Les deux étapes Validation et Ratification s’exécutent en alternance. D’abord la phase Validation : un groupe de membres du comité vérifie la validité des blocs candidats ; puis la phase Ratification : un autre groupe de membres du comité confirme les résultats de la validation et finalise le bloc. Dans les logs, chaque tour est indiqué avec des numéros de Round et d’Iteration, et l’intervalle entre les blocs reste stable. J’ai regardé l’écran pendant une bonne quinzaine de minutes : la hauteur des blocs montait en continu, sans interruption. Les “ombres” des précédents essais sur d’autres testnets, où « ça se bloque au milieu du défilement », se sont enfin dissipées ici.
Ensuite, je suis allé fouiller le dépôt de rusk. 8025 commits, un pipeline CI qui fait tourner clippy et nightly test, et l’équipe a même écrit son propre cargo-dusk-analyzer pour l’analyse statique. Dans l’outil de déploiement dsk-deploy-cli, j’ai remarqué un détail : Phoenix et Moonlight sont deux paramètres en ligne de commande séparés, et sur la même chaîne, les deux chemins de transaction sont appelés de manière indépendante. J’ai retrouvé dans un issue les données de gas : pour un transfert Moonlight, on est à environ 80 000 gas ; passer de Moonlight à Phoenix demande 25 560 000 gas — un écart d’environ 300 fois. Voilà le coût de calcul réel de la preuve ZK.
Puis j’ai relu la couche réseau : Kadcast est une implémentation Rust officielle, et les 107 dépôts sont tous en Rust. Le dépôt plonk compte 872 commits, et là encore c’est un travail fait par l’équipe : pas juste « on prend une lib toute faite et on modifie deux choses pour l’intégrer ».
Après, j’ai vérifié le contexte de NPEX. C’est une bourse néerlandaise régulée par l’AFM, qui détient les licences MTF, Broker et ECSP, et qui gère des actifs de 300 millions d’euros. La liste des remplaçants pour Dusk Trade est déjà ouverte : ils sont bien en train de construire une plateforme de trading RWA.
De 2018 à aujourd’hui : sept ans, 8025 commits, 107 dépôts, et tout est en Rust. Cette discipline d’ingénierie, je suis vraiment impressionné.
163
·
--
#dusk $DUSK @Dusk_Foundation
J’ai veillé jusqu’à trois heures du matin à disséquer le code source de Dusk… Plus je regardais, plus j’avais froid dans le dos — pas de peur, mais parce que la profondeur technique m’a vraiment impressionné. Avant, j’avais pris $DUSK pour une simple chaîne de confidentialité, alors que, en réalité, son architecture n’a rien à voir avec Zcash : ce sont deux espèces différentes.
Le cœur du système, c’est le double modèle de transactions : Phoenix utilise une approche note-based avec des preuves ZK pour cacher le montant et l’identité de la contrepartie ; Moonlight emprunte un chemin d’« comptes transparents » pour permettre l’audit et la conformité réglementaire. Les deux voies fonctionnent en parallèle : confidentialité et conformité ne s’excluent pas mutuellement. L’équipe du système de preuves PLONK a tout réécrit en Rust depuis zéro : 633 étoiles sur GitHub, avec des optimisations, notamment une custom gate et des optimisations de hachage via Poseidon. J’ai parcouru les contraintes du circuit ligne par ligne : la conception, elle, a vraiment de la substance — ce n’est pas juste un modèle réutilisé.
Le Citadel SDK gère des validations de type ZKP pour le KYC, et ils ont aussi investi dans Outdid, qui utilise la technologie NFC avec des preuves à connaissance nulle pour vérifier l’identité à partir d’un passeport. La couche de consensus est leur propre SBA — un protocole d’isolation des protocoles byzantins, et avec une mise en gage en aveugle qui anonymise même le nœud qui propose le bloc. La Piecrust VM exécute des smart contracts WASM, et la version 2.0 affiche une accélération de 500 %. Kadcast fournit la couche de propagation P2P : 107 dépôts, tous implémentés en Rust, et une discipline d’ingénierie très stricte.
Les partenaires ont aussi confirmé : NPEX est un MTF licencié par l’AFM néerlandaise ; Quantoz a émis un EURQ conforme à la MiCA. C’est une vraie intégration pour exécuter des règlements conformes selon la MiFID II, pas un discours marketing.
#dusk $DUSK @Dusk
J’ai veillé jusqu’à trois heures du matin à disséquer le code source de Dusk… Plus je regardais, plus j’avais froid dans le dos — pas de peur, mais parce que la profondeur technique m’a vraiment impressionné. Avant, j’avais pris $DUSK pour une simple chaîne de confidentialité, alors que, en réalité, son architecture n’a rien à voir avec Zcash : ce sont deux espèces différentes.
Le cœur du système, c’est le double modèle de transactions : Phoenix utilise une approche note-based avec des preuves ZK pour cacher le montant et l’identité de la contrepartie ; Moonlight emprunte un chemin d’« comptes transparents » pour permettre l’audit et la conformité réglementaire. Les deux voies fonctionnent en parallèle : confidentialité et conformité ne s’excluent pas mutuellement. L’équipe du système de preuves PLONK a tout réécrit en Rust depuis zéro : 633 étoiles sur GitHub, avec des optimisations, notamment une custom gate et des optimisations de hachage via Poseidon. J’ai parcouru les contraintes du circuit ligne par ligne : la conception, elle, a vraiment de la substance — ce n’est pas juste un modèle réutilisé.
Le Citadel SDK gère des validations de type ZKP pour le KYC, et ils ont aussi investi dans Outdid, qui utilise la technologie NFC avec des preuves à connaissance nulle pour vérifier l’identité à partir d’un passeport. La couche de consensus est leur propre SBA — un protocole d’isolation des protocoles byzantins, et avec une mise en gage en aveugle qui anonymise même le nœud qui propose le bloc. La Piecrust VM exécute des smart contracts WASM, et la version 2.0 affiche une accélération de 500 %. Kadcast fournit la couche de propagation P2P : 107 dépôts, tous implémentés en Rust, et une discipline d’ingénierie très stricte.
Les partenaires ont aussi confirmé : NPEX est un MTF licencié par l’AFM néerlandaise ; Quantoz a émis un EURQ conforme à la MiCA. C’est une vraie intégration pour exécuter des règlements conformes selon la MiFID II, pas un discours marketing.
J’ai veillé jusqu’à trois heures du matin à disséquer le code source de Dusk… Plus je regardais, plus j’avais froid dans le dos — pas de peur, mais parce que la profondeur technique m’a vraiment impressionné. Avant, j’avais pris $DUSK pour une simple chaîne de confidentialité, alors que, en réalité, son architecture n’a rien à voir avec Zcash : ce sont deux espèces différentes.
Le cœur du système, c’est le double modèle de transactions : Phoenix utilise une approche note-based avec des preuves ZK pour cacher le montant et l’identité de la contrepartie ; Moonlight emprunte un chemin d’« comptes transparents » pour permettre l’audit et la conformité réglementaire. Les deux voies fonctionnent en parallèle : confidentialité et conformité ne s’excluent pas mutuellement. L’équipe du système de preuves PLONK a tout réécrit en Rust depuis zéro : 633 étoiles sur GitHub, avec des optimisations, notamment une custom gate et des optimisations de hachage via Poseidon. J’ai parcouru les contraintes du circuit ligne par ligne : la conception, elle, a vraiment de la substance — ce n’est pas juste un modèle réutilisé.
Le Citadel SDK gère des validations de type ZKP pour le KYC, et ils ont aussi investi dans Outdid, qui utilise la technologie NFC avec des preuves à connaissance nulle pour vérifier l’identité à partir d’un passeport. La couche de consensus est leur propre SBA — un protocole d’isolation des protocoles byzantins, et avec une mise en gage en aveugle qui anonymise même le nœud qui propose le bloc. La Piecrust VM exécute des smart contracts WASM, et la version 2.0 affiche une accélération de 500 %. Kadcast fournit la couche de propagation P2P : 107 dépôts, tous implémentés en Rust, et une discipline d’ingénierie très stricte.
Les partenaires ont aussi confirmé : NPEX est un MTF licencié par l’AFM néerlandaise ; Quantoz a émis un EURQ conforme à la MiCA. C’est une vraie intégration pour exécuter des règlements conformes selon la MiFID II, pas un discours marketing.
190
·
--
#dusk $DUSK @Dusk_Foundation Hier, j’ai vu un message : la plateforme NPEX a mis en ligne une solution d’« hébergement » basée sur Dusk. Je me suis mis à faire défiler, et je l’ai trouvée de plus en plus intéressante. Elle est différente de toutes les solutions d’hébergement du marché : les actifs sont sur la chaîne, la clé privée reste entre vos mains, et la régulation peut toujours vérifier.
Je n’avais jamais vu quelque chose comme ça.
Ceux qui connaissent le secteur de l’hébergement savent qu’il n’y a, depuis toujours, que deux voies. Soit vous confiez votre clé privée à un tiers, ce qui répond aux exigences de la réglementation, mais dans ce cas, les actifs ne vous appartiennent plus vraiment. Soit vous gérez vous-même la clé privée : c’est plus sûr, mais quand les régulateurs posent des questions, vous ne pouvez pas prouver que vous êtes conforme. Il faut donc choisir l’un des deux — il n’y a pas de troisième option.
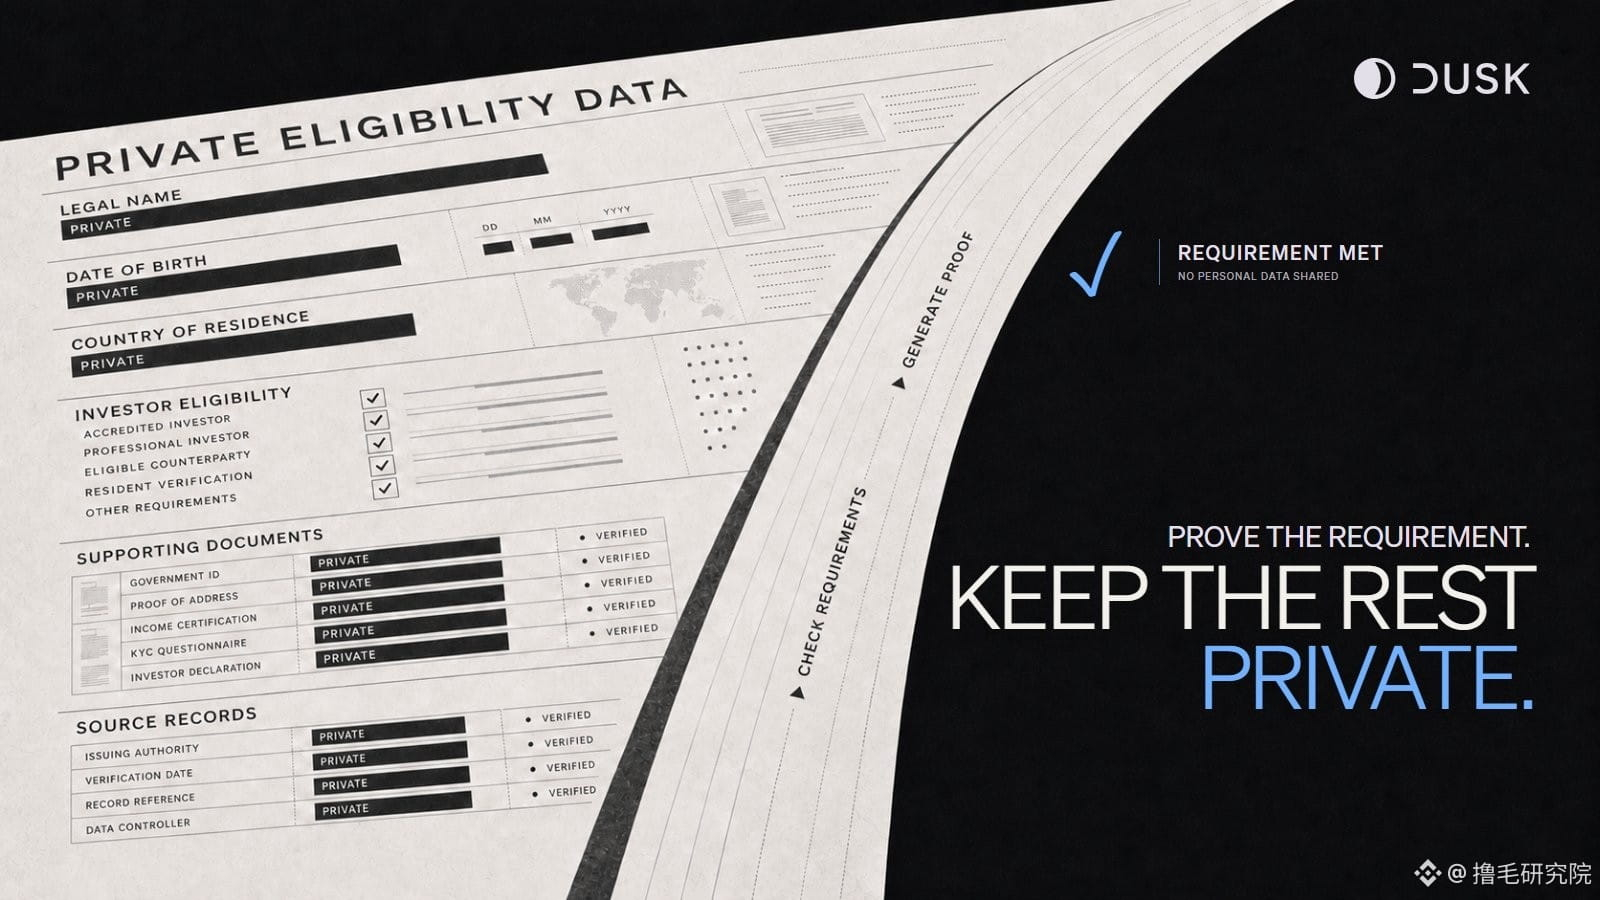
Avec Dusk et la solution d’hébergement « zéro confiance » que Cordial a proposée, la troisième voie est enfin rendue possible. Ce n’est pas un hébergement par un tiers : c’est une technologie de portefeuille en libre gestion appelée « Cordial Treasury ». Les institutions la déploient elles-mêmes et la gèrent elles-mêmes ; la clé privée reste en permanence dans leur propre portefeuille matériel. Quand NPEX, une plateforme d’échange agréée, intègre cette solution, le régulateur peut vérifier, via des preuves à divulgation nulle de connaissance, si la position de l’institution est conforme. Mais une fois la vérification faite, il repart : il ne peut jamais toucher la clé privée.
Vous n’avez pas besoin de remettre les clés. Vous n’avez pas non plus besoin d’exposer les actifs à tout le monde. Vous pouvez prouver que vous respectez les règles, sans pour autant étaler tous vos avoirs. Les deux nœuds gordiens — « auto-custodie » et « conformité » — qui s’emmêlent depuis dix ans, se sont enfin desserrés pour la première fois.
Jusqu’ici, je pensais toujours que les preuves à divulgation nulle étaient très éloignées de l’application concrète, et que c’était plutôt un sujet académique. Cette fois, Dusk les a intégrées à un scénario d’hébergement réel — et sur une plateforme réglementée. Ce n’est pas une preuve de concept, ni un testnet : c’est quelque chose qui est utilisé pour de vrai.
Cette histoire a changé un peu ma perception de Dusk. Avant, quand je regardais son consensus, son architecture, son modèle économique, je voyais surtout des choses d’un point de vue technique. Mais cette solution d’hébergement m’a montré comment Dusk résout un problème précis et durable : la question de savoir comment, sur une blockchain, la « confiance » doit être reconstruite.
La réponse de Dusk est la suivante : la confiance ne se construit pas en abandonnant le contrôle, mais en rendant la vérifiabilité possible. Vous n’avez pas besoin de donner vos clés pour que les gens vous croient.
#dusk $DUSK @Dusk Hier, j’ai vu un message : la plateforme NPEX a mis en ligne une solution d’« hébergement » basée sur Dusk. Je me suis mis à faire défiler, et je l’ai trouvée de plus en plus intéressante. Elle est différente de toutes les solutions d’hébergement du marché : les actifs sont sur la chaîne, la clé privée reste entre vos mains, et la régulation peut toujours vérifier.
Je n’avais jamais vu quelque chose comme ça.
Ceux qui connaissent le secteur de l’hébergement savent qu’il n’y a, depuis toujours, que deux voies. Soit vous confiez votre clé privée à un tiers, ce qui répond aux exigences de la réglementation, mais dans ce cas, les actifs ne vous appartiennent plus vraiment. Soit vous gérez vous-même la clé privée : c’est plus sûr, mais quand les régulateurs posent des questions, vous ne pouvez pas prouver que vous êtes conforme. Il faut donc choisir l’un des deux — il n’y a pas de troisième option.
Avec Dusk et la solution d’hébergement « zéro confiance » que Cordial a proposée, la troisième voie est enfin rendue possible. Ce n’est pas un hébergement par un tiers : c’est une technologie de portefeuille en libre gestion appelée « Cordial Treasury ». Les institutions la déploient elles-mêmes et la gèrent elles-mêmes ; la clé privée reste en permanence dans leur propre portefeuille matériel. Quand NPEX, une plateforme d’échange agréée, intègre cette solution, le régulateur peut vérifier, via des preuves à divulgation nulle de connaissance, si la position de l’institution est conforme. Mais une fois la vérification faite, il repart : il ne peut jamais toucher la clé privée.
Vous n’avez pas besoin de remettre les clés. Vous n’avez pas non plus besoin d’exposer les actifs à tout le monde. Vous pouvez prouver que vous respectez les règles, sans pour autant étaler tous vos avoirs. Les deux nœuds gordiens — « auto-custodie » et « conformité » — qui s’emmêlent depuis dix ans, se sont enfin desserrés pour la première fois.
Jusqu’ici, je pensais toujours que les preuves à divulgation nulle étaient très éloignées de l’application concrète, et que c’était plutôt un sujet académique. Cette fois, Dusk les a intégrées à un scénario d’hébergement réel — et sur une plateforme réglementée. Ce n’est pas une preuve de concept, ni un testnet : c’est quelque chose qui est utilisé pour de vrai.
Cette histoire a changé un peu ma perception de Dusk. Avant, quand je regardais son consensus, son architecture, son modèle économique, je voyais surtout des choses d’un point de vue technique. Mais cette solution d’hébergement m’a montré comment Dusk résout un problème précis et durable : la question de savoir comment, sur une blockchain, la « confiance » doit être reconstruite.
La réponse de Dusk est la suivante : la confiance ne se construit pas en abandonnant le contrôle, mais en rendant la vérifiabilité possible. Vous n’avez pas besoin de donner vos clés pour que les gens vous croient.
Je n’avais jamais vu quelque chose comme ça.
Ceux qui connaissent le secteur de l’hébergement savent qu’il n’y a, depuis toujours, que deux voies. Soit vous confiez votre clé privée à un tiers, ce qui répond aux exigences de la réglementation, mais dans ce cas, les actifs ne vous appartiennent plus vraiment. Soit vous gérez vous-même la clé privée : c’est plus sûr, mais quand les régulateurs posent des questions, vous ne pouvez pas prouver que vous êtes conforme. Il faut donc choisir l’un des deux — il n’y a pas de troisième option.
Avec Dusk et la solution d’hébergement « zéro confiance » que Cordial a proposée, la troisième voie est enfin rendue possible. Ce n’est pas un hébergement par un tiers : c’est une technologie de portefeuille en libre gestion appelée « Cordial Treasury ». Les institutions la déploient elles-mêmes et la gèrent elles-mêmes ; la clé privée reste en permanence dans leur propre portefeuille matériel. Quand NPEX, une plateforme d’échange agréée, intègre cette solution, le régulateur peut vérifier, via des preuves à divulgation nulle de connaissance, si la position de l’institution est conforme. Mais une fois la vérification faite, il repart : il ne peut jamais toucher la clé privée.
Vous n’avez pas besoin de remettre les clés. Vous n’avez pas non plus besoin d’exposer les actifs à tout le monde. Vous pouvez prouver que vous respectez les règles, sans pour autant étaler tous vos avoirs. Les deux nœuds gordiens — « auto-custodie » et « conformité » — qui s’emmêlent depuis dix ans, se sont enfin desserrés pour la première fois.
Jusqu’ici, je pensais toujours que les preuves à divulgation nulle étaient très éloignées de l’application concrète, et que c’était plutôt un sujet académique. Cette fois, Dusk les a intégrées à un scénario d’hébergement réel — et sur une plateforme réglementée. Ce n’est pas une preuve de concept, ni un testnet : c’est quelque chose qui est utilisé pour de vrai.
Cette histoire a changé un peu ma perception de Dusk. Avant, quand je regardais son consensus, son architecture, son modèle économique, je voyais surtout des choses d’un point de vue technique. Mais cette solution d’hébergement m’a montré comment Dusk résout un problème précis et durable : la question de savoir comment, sur une blockchain, la « confiance » doit être reconstruite.
La réponse de Dusk est la suivante : la confiance ne se construit pas en abandonnant le contrôle, mais en rendant la vérifiabilité possible. Vous n’avez pas besoin de donner vos clés pour que les gens vous croient.
416
·
--
#termmax @termmax La semaine dernière, en rangeant mes positions, j’ai ouvert en même temps le marché TermMax sur deux chaînes : BNB Chain et Arbitrum. Pour un même actif en USDC, avec la même durée de trente jours, et les mêmes règles de protocole, l’écart de taux d’intérêt annualisé était de plus d’un point. Ma première réaction a été : « je me trompe ? » J’ai rafraîchi trois fois le panneau des transactions, puis j’ai ressorti les 127 enregistrements sur les trente derniers jours. Ligne par ligne, j’ai vérifié les valeurs de slippage pour confirmer que ce n’était pas un problème de cache : le taux était bien différent.
À ce moment-là, dans ma tête, je me suis dit : « impossible, le même protocole, le même produit… pourquoi le prix changerait-il d’une chaîne à l’autre ? » Je me suis alors mis à douter de moi et à chercher ce que j’avais pu manquer. J’ai consulté la documentation officielle et j’ai découvert que TermMax est actuellement déployé sur huit chaînes : Ethereum, Arbitrum, BNB Chain, Base, Berachain, etc. Sur chaque chaîne, le pool de liquidités fonctionne de manière indépendante ; le module de tarification ne synchronise pas les données entre chaînes. Les teneurs de marché et les emprunteurs de chaque chaîne forment chacun leurs propres relations offre-demande. Naturellement, on obtient des courbes de taux entièrement différentes. C’est là que j’ai enfin pu respirer : ce n’était pas un calcul de travers, mais bien la manière dont cette architecture est conçue.
Mais une nouvelle question est apparue : est-ce que ça peut se « trader » ? J’avais déjà été piégé dans des faux arbitrages sur des protocoles cross-chain : l’écart avait l’air favorable, mais dès qu’on exécute l’opération, tout le bénéfice se fait avaler par le slippage. Cette fois, j’ai volontairement vérifié : j’ai contrôlé les adresses des contrats des pools de fonds sur les deux chaînes, et confirmé qu’il s’agissait bien de pools isolés totalement indépendants. Il n’y avait pas de liquidité partagée, ni de mécanisme caché du type « il suffit d’un point d’écart, et en traversant la chaîne, tout se fait lisser ».
Le jour même, j’ai transféré trois mille U pour tester, sans me lancer dans des allers-retours via un pont cross-chain. J’ai utilisé l’agrégateur de LI.FI pour aller directement de BNB Chain vers Arbitrum. Une fois le dépôt arrivé, j’ai jeté un coup d’œil : les frais de gas ont consommé environ quelques U, puis j’ai investi la totalité du reste dans le marché à plus haut rendement. Pas de levier, pas de contrats : juste la logique la plus simple, « déposer sur la chaîne à bas prix, emprunter sur la chaîne à haut prix ». Après avoir bouclé un cycle de calcul, j’ai obtenu un rendement annualisé supplémentaire d’environ un point. Ce n’est pas énorme, mais c’est stable : aucune prise de risque supplémentaire liée aux contrats intelligents, uniquement le fait de profiter du décalage d’offre et de demande entre les deux chaînes.
La plupart des gens n’avaient pas remarqué ce décalage de tarification causé par des pools de fonds indépendants : ce n’est pas un bug, c’est la conséquence directe des relations réelles offre-demande sur chaque chaîne.
#termmax @TermMax La semaine dernière, en rangeant mes positions, j’ai ouvert en même temps le marché TermMax sur deux chaînes : BNB Chain et Arbitrum. Pour un même actif en USDC, avec la même durée de trente jours, et les mêmes règles de protocole, l’écart de taux d’intérêt annualisé était de plus d’un point. Ma première réaction a été : « je me trompe ? » J’ai rafraîchi trois fois le panneau des transactions, puis j’ai ressorti les 127 enregistrements sur les trente derniers jours. Ligne par ligne, j’ai vérifié les valeurs de slippage pour confirmer que ce n’était pas un problème de cache : le taux était bien différent.
À ce moment-là, dans ma tête, je me suis dit : « impossible, le même protocole, le même produit… pourquoi le prix changerait-il d’une chaîne à l’autre ? » Je me suis alors mis à douter de moi et à chercher ce que j’avais pu manquer. J’ai consulté la documentation officielle et j’ai découvert que TermMax est actuellement déployé sur huit chaînes : Ethereum, Arbitrum, BNB Chain, Base, Berachain, etc. Sur chaque chaîne, le pool de liquidités fonctionne de manière indépendante ; le module de tarification ne synchronise pas les données entre chaînes. Les teneurs de marché et les emprunteurs de chaque chaîne forment chacun leurs propres relations offre-demande. Naturellement, on obtient des courbes de taux entièrement différentes. C’est là que j’ai enfin pu respirer : ce n’était pas un calcul de travers, mais bien la manière dont cette architecture est conçue.
Mais une nouvelle question est apparue : est-ce que ça peut se « trader » ? J’avais déjà été piégé dans des faux arbitrages sur des protocoles cross-chain : l’écart avait l’air favorable, mais dès qu’on exécute l’opération, tout le bénéfice se fait avaler par le slippage. Cette fois, j’ai volontairement vérifié : j’ai contrôlé les adresses des contrats des pools de fonds sur les deux chaînes, et confirmé qu’il s’agissait bien de pools isolés totalement indépendants. Il n’y avait pas de liquidité partagée, ni de mécanisme caché du type « il suffit d’un point d’écart, et en traversant la chaîne, tout se fait lisser ».
Le jour même, j’ai transféré trois mille U pour tester, sans me lancer dans des allers-retours via un pont cross-chain. J’ai utilisé l’agrégateur de LI.FI pour aller directement de BNB Chain vers Arbitrum. Une fois le dépôt arrivé, j’ai jeté un coup d’œil : les frais de gas ont consommé environ quelques U, puis j’ai investi la totalité du reste dans le marché à plus haut rendement. Pas de levier, pas de contrats : juste la logique la plus simple, « déposer sur la chaîne à bas prix, emprunter sur la chaîne à haut prix ». Après avoir bouclé un cycle de calcul, j’ai obtenu un rendement annualisé supplémentaire d’environ un point. Ce n’est pas énorme, mais c’est stable : aucune prise de risque supplémentaire liée aux contrats intelligents, uniquement le fait de profiter du décalage d’offre et de demande entre les deux chaînes.
La plupart des gens n’avaient pas remarqué ce décalage de tarification causé par des pools de fonds indépendants : ce n’est pas un bug, c’est la conséquence directe des relations réelles offre-demande sur chaque chaîne.
À ce moment-là, dans ma tête, je me suis dit : « impossible, le même protocole, le même produit… pourquoi le prix changerait-il d’une chaîne à l’autre ? » Je me suis alors mis à douter de moi et à chercher ce que j’avais pu manquer. J’ai consulté la documentation officielle et j’ai découvert que TermMax est actuellement déployé sur huit chaînes : Ethereum, Arbitrum, BNB Chain, Base, Berachain, etc. Sur chaque chaîne, le pool de liquidités fonctionne de manière indépendante ; le module de tarification ne synchronise pas les données entre chaînes. Les teneurs de marché et les emprunteurs de chaque chaîne forment chacun leurs propres relations offre-demande. Naturellement, on obtient des courbes de taux entièrement différentes. C’est là que j’ai enfin pu respirer : ce n’était pas un calcul de travers, mais bien la manière dont cette architecture est conçue.
Mais une nouvelle question est apparue : est-ce que ça peut se « trader » ? J’avais déjà été piégé dans des faux arbitrages sur des protocoles cross-chain : l’écart avait l’air favorable, mais dès qu’on exécute l’opération, tout le bénéfice se fait avaler par le slippage. Cette fois, j’ai volontairement vérifié : j’ai contrôlé les adresses des contrats des pools de fonds sur les deux chaînes, et confirmé qu’il s’agissait bien de pools isolés totalement indépendants. Il n’y avait pas de liquidité partagée, ni de mécanisme caché du type « il suffit d’un point d’écart, et en traversant la chaîne, tout se fait lisser ».
Le jour même, j’ai transféré trois mille U pour tester, sans me lancer dans des allers-retours via un pont cross-chain. J’ai utilisé l’agrégateur de LI.FI pour aller directement de BNB Chain vers Arbitrum. Une fois le dépôt arrivé, j’ai jeté un coup d’œil : les frais de gas ont consommé environ quelques U, puis j’ai investi la totalité du reste dans le marché à plus haut rendement. Pas de levier, pas de contrats : juste la logique la plus simple, « déposer sur la chaîne à bas prix, emprunter sur la chaîne à haut prix ». Après avoir bouclé un cycle de calcul, j’ai obtenu un rendement annualisé supplémentaire d’environ un point. Ce n’est pas énorme, mais c’est stable : aucune prise de risque supplémentaire liée aux contrats intelligents, uniquement le fait de profiter du décalage d’offre et de demande entre les deux chaînes.
La plupart des gens n’avaient pas remarqué ce décalage de tarification causé par des pools de fonds indépendants : ce n’est pas un bug, c’est la conséquence directe des relations réelles offre-demande sur chaque chaîne.
299
·
--
#dusk $DUSK @Dusk_Foundation Je n’arrivais pas à dormir en pleine nuit, je me suis mis à lire un livre blanc… puis je suis tombé sur la page sur la vérification KYC. Là, je me suis senti bête. Ce n’est pas le contenu qui m’a impressionné, c’est une question qui m’a soudain traversé l’esprit : est-ce que j’oserais déposer mon argent sur une blockchain totalement anonyme ? J’y ai réfléchi dix secondes… la réponse est non. Et ensuite, je me suis dit que les grosses institutions qui gèrent des centaines de milliards pensent probablement pareil que moi.
J’ai eu une image en tête : si je mettais vraiment de l’argent sur une chaîne anonyme, et que le lendemain le “pool” était vidé, je crierais l’adresse du portefeuille : « Rendez-moi mon argent ». Même si l’autre pouvait répondre « je suis anonyme », je considérerais déjà qu’il fait preuve d’un minimum de politesse. Et après ? Plus rien. Dans une banque classique, s’il te manque de l’argent, tu peux appeler, aller au guichet, claquer du poing sur le comptoir, et même poursuivre. Sur la chaîne, tu ne peux que fixer l’adresse sur un explorateur de blocs, sans agir.
Dusk demande aux validateurs de vérifier leur identité. On dirait un recul vers moins de décentralisation, mais si on se met à la place des institutions, on comprend : elles ne veulent pas de l’anonymat “libre”, elles veulent pouvoir retrouver des personnes vivantes si quelque chose tourne mal.
Plus tard, j’ai fini par comprendre : Dusk ne cherche ni l’anonymat pur, ni une transparence totale. Il vise un état intermédiaire : tu peux prouver qui tu es, sans coller ta carte d’identité sur ton visage. Le système d’identité de Citadel combiné aux preuves à connaissance zéro fait exactement cela. Un peu comme entrer dans un club huppé : le portier connaît ton identité, mais les clients à l’intérieur n’ont pas besoin de fouiller les poches des autres.
Avec le cadre de régulation de MiCA et MiFID II, cette solution devient beaucoup plus complexe que ce que je pensais au départ, mais aussi bien plus pragmatique.
Le 7 janvier 2026, le réseau principal est officiellement lancé. Après six ans de développement, ça y est, c’est enfin prêt. DuskEVM se lance en parallèle, et les développeurs Solidity peuvent directement construire dessus. Les composants essentiels — comme le DEX et les ponts inter-chaînes — ont aussi été finalisés et mis à niveau.
Le réseau impose que plus d’un tiers des stakers respectent les règles. Ceux qui se comportent mal ou restent déconnectés sur la durée se voient directement punis en perdant des fonds mis en garantie. Le temps de bloc est de 10 secondes : pour des actifs tokenisés, cette vitesse est largement suffisante.
Avant, quand je lisais les livres blancs, je zappais ce genre de chapitre sur les mécanismes de validation, comme si ça ne me concernait pas. Cette page de Dusk, je l’ai relue plusieurs fois, pas parce qu’elle était particulièrement bien écrite… mais parce qu’elle m’a fait comprendre une chose : pour juger si un projet est bon, ce n’est pas le nombre de slogans qu’il crie, c’est de savoir s’il ose résoudre à l’avance le problème du « je n’ose pas » — celui que les utilisateurs n’oseraient pas, eux.
#dusk $DUSK @Dusk Je n’arrivais pas à dormir en pleine nuit, je me suis mis à lire un livre blanc… puis je suis tombé sur la page sur la vérification KYC. Là, je me suis senti bête. Ce n’est pas le contenu qui m’a impressionné, c’est une question qui m’a soudain traversé l’esprit : est-ce que j’oserais déposer mon argent sur une blockchain totalement anonyme ? J’y ai réfléchi dix secondes… la réponse est non. Et ensuite, je me suis dit que les grosses institutions qui gèrent des centaines de milliards pensent probablement pareil que moi.
J’ai eu une image en tête : si je mettais vraiment de l’argent sur une chaîne anonyme, et que le lendemain le “pool” était vidé, je crierais l’adresse du portefeuille : « Rendez-moi mon argent ». Même si l’autre pouvait répondre « je suis anonyme », je considérerais déjà qu’il fait preuve d’un minimum de politesse. Et après ? Plus rien. Dans une banque classique, s’il te manque de l’argent, tu peux appeler, aller au guichet, claquer du poing sur le comptoir, et même poursuivre. Sur la chaîne, tu ne peux que fixer l’adresse sur un explorateur de blocs, sans agir.
Dusk demande aux validateurs de vérifier leur identité. On dirait un recul vers moins de décentralisation, mais si on se met à la place des institutions, on comprend : elles ne veulent pas de l’anonymat “libre”, elles veulent pouvoir retrouver des personnes vivantes si quelque chose tourne mal.
Plus tard, j’ai fini par comprendre : Dusk ne cherche ni l’anonymat pur, ni une transparence totale. Il vise un état intermédiaire : tu peux prouver qui tu es, sans coller ta carte d’identité sur ton visage. Le système d’identité de Citadel combiné aux preuves à connaissance zéro fait exactement cela. Un peu comme entrer dans un club huppé : le portier connaît ton identité, mais les clients à l’intérieur n’ont pas besoin de fouiller les poches des autres.
Avec le cadre de régulation de MiCA et MiFID II, cette solution devient beaucoup plus complexe que ce que je pensais au départ, mais aussi bien plus pragmatique.
Le 7 janvier 2026, le réseau principal est officiellement lancé. Après six ans de développement, ça y est, c’est enfin prêt. DuskEVM se lance en parallèle, et les développeurs Solidity peuvent directement construire dessus. Les composants essentiels — comme le DEX et les ponts inter-chaînes — ont aussi été finalisés et mis à niveau.
Le réseau impose que plus d’un tiers des stakers respectent les règles. Ceux qui se comportent mal ou restent déconnectés sur la durée se voient directement punis en perdant des fonds mis en garantie. Le temps de bloc est de 10 secondes : pour des actifs tokenisés, cette vitesse est largement suffisante.
Avant, quand je lisais les livres blancs, je zappais ce genre de chapitre sur les mécanismes de validation, comme si ça ne me concernait pas. Cette page de Dusk, je l’ai relue plusieurs fois, pas parce qu’elle était particulièrement bien écrite… mais parce qu’elle m’a fait comprendre une chose : pour juger si un projet est bon, ce n’est pas le nombre de slogans qu’il crie, c’est de savoir s’il ose résoudre à l’avance le problème du « je n’ose pas » — celui que les utilisateurs n’oseraient pas, eux.
J’ai eu une image en tête : si je mettais vraiment de l’argent sur une chaîne anonyme, et que le lendemain le “pool” était vidé, je crierais l’adresse du portefeuille : « Rendez-moi mon argent ». Même si l’autre pouvait répondre « je suis anonyme », je considérerais déjà qu’il fait preuve d’un minimum de politesse. Et après ? Plus rien. Dans une banque classique, s’il te manque de l’argent, tu peux appeler, aller au guichet, claquer du poing sur le comptoir, et même poursuivre. Sur la chaîne, tu ne peux que fixer l’adresse sur un explorateur de blocs, sans agir.
Dusk demande aux validateurs de vérifier leur identité. On dirait un recul vers moins de décentralisation, mais si on se met à la place des institutions, on comprend : elles ne veulent pas de l’anonymat “libre”, elles veulent pouvoir retrouver des personnes vivantes si quelque chose tourne mal.
Plus tard, j’ai fini par comprendre : Dusk ne cherche ni l’anonymat pur, ni une transparence totale. Il vise un état intermédiaire : tu peux prouver qui tu es, sans coller ta carte d’identité sur ton visage. Le système d’identité de Citadel combiné aux preuves à connaissance zéro fait exactement cela. Un peu comme entrer dans un club huppé : le portier connaît ton identité, mais les clients à l’intérieur n’ont pas besoin de fouiller les poches des autres.
Avec le cadre de régulation de MiCA et MiFID II, cette solution devient beaucoup plus complexe que ce que je pensais au départ, mais aussi bien plus pragmatique.
Le 7 janvier 2026, le réseau principal est officiellement lancé. Après six ans de développement, ça y est, c’est enfin prêt. DuskEVM se lance en parallèle, et les développeurs Solidity peuvent directement construire dessus. Les composants essentiels — comme le DEX et les ponts inter-chaînes — ont aussi été finalisés et mis à niveau.
Le réseau impose que plus d’un tiers des stakers respectent les règles. Ceux qui se comportent mal ou restent déconnectés sur la durée se voient directement punis en perdant des fonds mis en garantie. Le temps de bloc est de 10 secondes : pour des actifs tokenisés, cette vitesse est largement suffisante.
Avant, quand je lisais les livres blancs, je zappais ce genre de chapitre sur les mécanismes de validation, comme si ça ne me concernait pas. Cette page de Dusk, je l’ai relue plusieurs fois, pas parce qu’elle était particulièrement bien écrite… mais parce qu’elle m’a fait comprendre une chose : pour juger si un projet est bon, ce n’est pas le nombre de slogans qu’il crie, c’est de savoir s’il ose résoudre à l’avance le problème du « je n’ose pas » — celui que les utilisateurs n’oseraient pas, eux.
1
182
·
--
#termmax @termmax Livre blanc, section 6, détail intéressant : en comparant l’appariement par taux fixe et l’AMM à taux variable, l’objectif est de montrer que « c’est plus stable ». Mais à y regarder de plus près, la sécurité de remboursement du pool à échéance unique est étroitement liée à l’efficacité du processus de liquidation.
On peut voir que le LTV atteint le seuil est déclenché automatiquement par Chainlink : une fenêtre d’ouverture de 2 heures est prévue, et tout liquidateur participant obtient une récompense de 5 %. Après une partie de la liquidation, le collatéral restant est restitué à l’emprunteur ; le règlement en nature n’est déclenché que lorsque, dans cette fenêtre de 2 heures, la liquidation n’a pas été entièrement effectuée — les détenteurs de FT reçoivent alors le collatéral au prorata. Le problème, c’est précisément ces 2 heures : en cas de marché extrême, le prix peut encore chuter d’une couche supplémentaire. Si les liquidateurs restent en attente, les créances douteuses seront finalement payées par l’ensemble des utilisateurs du pool. Le livre blanc évoque une « livraison physique » comme filet de sécurité, mais en réalité, il s’agit d’utiliser les revenus des lenders pour obtenir le collatéral : ce n’est donc pas sans perte.
C’est comme une fenêtre de remise en fin de vie des produits frais : ça fonctionne quand tout est stable, mais en cas de chute brutale, soit ce n’est pas assez, soit c’est du gaspillage. TermMax vise justement cette difficulté : fenêtre trop courte pour une liquidation suffisante, trop longue pour laisser les créances douteuses s’accumuler, sans qu’il existe de solution parfaite.
Le livre blanc affirme que les permissions se limitent à des paramètres comme la courbe de taux et le taux de frais ; la liquidation est décidée par l’oracle et l’exécuteur. Mais les paramètres, ce sont aussi des intérêts : 10 % de pénalité de liquidation, dont 5 % pour le liquidateur et 5 % vers un coffre de réserve de protocole. L’usage du coffre est déterminé par la gouvernance TMX : c’est là qu’il faut porter son attention. Heureusement, le protocole met en place un mécanisme d’équilibre : tout changement de paramètres clés doit passer par une période de timelock (verrouillage) avant activation (au minimum 1 jour, au maximum 30 jours) ; pendant ce temps, les gardiens peuvent examiner et révoquer. Toutefois, lorsque les jetons sont concentrés, l’orientation de la gouvernance peut encore pencher vers les gros détenteurs : l’équilibre ne fait que retarder, il ne peut pas renverser.
Si vous me demandez mon avis : ne vous laissez pas impressionner par les formules mathématiques de « taux fixe ». Chaque paramètre correspond à un partage d’intérêts. Quand les jetons sont dispersés, le mécanisme peut s’approcher d’un risque quasi nul ; quand les jetons sont concentrés, on se retrouve avec un pool de capitaux implicite, doré en surface.
DYOR, regardez qui définit les paramètres et comment ils sont ajustés. La fenêtre de liquidation sert-elle à offrir une garantie de stabilité aux utilisateurs, ou laisse-t-elle plus de marge de manœuvre aux gros détenteurs ? Rendez-vous dans la section commentaires.
#termmax @TermMax Livre blanc, section 6, détail intéressant : en comparant l’appariement par taux fixe et l’AMM à taux variable, l’objectif est de montrer que « c’est plus stable ». Mais à y regarder de plus près, la sécurité de remboursement du pool à échéance unique est étroitement liée à l’efficacité du processus de liquidation.
On peut voir que le LTV atteint le seuil est déclenché automatiquement par Chainlink : une fenêtre d’ouverture de 2 heures est prévue, et tout liquidateur participant obtient une récompense de 5 %. Après une partie de la liquidation, le collatéral restant est restitué à l’emprunteur ; le règlement en nature n’est déclenché que lorsque, dans cette fenêtre de 2 heures, la liquidation n’a pas été entièrement effectuée — les détenteurs de FT reçoivent alors le collatéral au prorata. Le problème, c’est précisément ces 2 heures : en cas de marché extrême, le prix peut encore chuter d’une couche supplémentaire. Si les liquidateurs restent en attente, les créances douteuses seront finalement payées par l’ensemble des utilisateurs du pool. Le livre blanc évoque une « livraison physique » comme filet de sécurité, mais en réalité, il s’agit d’utiliser les revenus des lenders pour obtenir le collatéral : ce n’est donc pas sans perte.
C’est comme une fenêtre de remise en fin de vie des produits frais : ça fonctionne quand tout est stable, mais en cas de chute brutale, soit ce n’est pas assez, soit c’est du gaspillage. TermMax vise justement cette difficulté : fenêtre trop courte pour une liquidation suffisante, trop longue pour laisser les créances douteuses s’accumuler, sans qu’il existe de solution parfaite.
Le livre blanc affirme que les permissions se limitent à des paramètres comme la courbe de taux et le taux de frais ; la liquidation est décidée par l’oracle et l’exécuteur. Mais les paramètres, ce sont aussi des intérêts : 10 % de pénalité de liquidation, dont 5 % pour le liquidateur et 5 % vers un coffre de réserve de protocole. L’usage du coffre est déterminé par la gouvernance TMX : c’est là qu’il faut porter son attention. Heureusement, le protocole met en place un mécanisme d’équilibre : tout changement de paramètres clés doit passer par une période de timelock (verrouillage) avant activation (au minimum 1 jour, au maximum 30 jours) ; pendant ce temps, les gardiens peuvent examiner et révoquer. Toutefois, lorsque les jetons sont concentrés, l’orientation de la gouvernance peut encore pencher vers les gros détenteurs : l’équilibre ne fait que retarder, il ne peut pas renverser.
Si vous me demandez mon avis : ne vous laissez pas impressionner par les formules mathématiques de « taux fixe ». Chaque paramètre correspond à un partage d’intérêts. Quand les jetons sont dispersés, le mécanisme peut s’approcher d’un risque quasi nul ; quand les jetons sont concentrés, on se retrouve avec un pool de capitaux implicite, doré en surface.
DYOR, regardez qui définit les paramètres et comment ils sont ajustés. La fenêtre de liquidation sert-elle à offrir une garantie de stabilité aux utilisateurs, ou laisse-t-elle plus de marge de manœuvre aux gros détenteurs ? Rendez-vous dans la section commentaires.
On peut voir que le LTV atteint le seuil est déclenché automatiquement par Chainlink : une fenêtre d’ouverture de 2 heures est prévue, et tout liquidateur participant obtient une récompense de 5 %. Après une partie de la liquidation, le collatéral restant est restitué à l’emprunteur ; le règlement en nature n’est déclenché que lorsque, dans cette fenêtre de 2 heures, la liquidation n’a pas été entièrement effectuée — les détenteurs de FT reçoivent alors le collatéral au prorata. Le problème, c’est précisément ces 2 heures : en cas de marché extrême, le prix peut encore chuter d’une couche supplémentaire. Si les liquidateurs restent en attente, les créances douteuses seront finalement payées par l’ensemble des utilisateurs du pool. Le livre blanc évoque une « livraison physique » comme filet de sécurité, mais en réalité, il s’agit d’utiliser les revenus des lenders pour obtenir le collatéral : ce n’est donc pas sans perte.
C’est comme une fenêtre de remise en fin de vie des produits frais : ça fonctionne quand tout est stable, mais en cas de chute brutale, soit ce n’est pas assez, soit c’est du gaspillage. TermMax vise justement cette difficulté : fenêtre trop courte pour une liquidation suffisante, trop longue pour laisser les créances douteuses s’accumuler, sans qu’il existe de solution parfaite.
Le livre blanc affirme que les permissions se limitent à des paramètres comme la courbe de taux et le taux de frais ; la liquidation est décidée par l’oracle et l’exécuteur. Mais les paramètres, ce sont aussi des intérêts : 10 % de pénalité de liquidation, dont 5 % pour le liquidateur et 5 % vers un coffre de réserve de protocole. L’usage du coffre est déterminé par la gouvernance TMX : c’est là qu’il faut porter son attention. Heureusement, le protocole met en place un mécanisme d’équilibre : tout changement de paramètres clés doit passer par une période de timelock (verrouillage) avant activation (au minimum 1 jour, au maximum 30 jours) ; pendant ce temps, les gardiens peuvent examiner et révoquer. Toutefois, lorsque les jetons sont concentrés, l’orientation de la gouvernance peut encore pencher vers les gros détenteurs : l’équilibre ne fait que retarder, il ne peut pas renverser.
Si vous me demandez mon avis : ne vous laissez pas impressionner par les formules mathématiques de « taux fixe ». Chaque paramètre correspond à un partage d’intérêts. Quand les jetons sont dispersés, le mécanisme peut s’approcher d’un risque quasi nul ; quand les jetons sont concentrés, on se retrouve avec un pool de capitaux implicite, doré en surface.
DYOR, regardez qui définit les paramètres et comment ils sont ajustés. La fenêtre de liquidation sert-elle à offrir une garantie de stabilité aux utilisateurs, ou laisse-t-elle plus de marge de manœuvre aux gros détenteurs ? Rendez-vous dans la section commentaires.
1.1k
·
--
#dusk $DUSK Cette semaine, j’ai relu les documents liés au @Dusk_Foundation . Je voulais d’abord m’intéresser au récit sur la confidentialité, mais en fin de compte, c’est la frontière de la divulgation qui m’a le plus arrêté. Avant, je pensais que le cœur d’un protocole de confidentialité, c’était « cacher » : tant que le chiffrement, l’anonymisation et la preuve sont suffisamment solides, le système peut fonctionner. Mais en creusant davantage, je me rends compte que le problème le plus concret n’est pas « peut-on cacher », mais plutôt « à quelles conditions faut-il que cela soit vu ».
Dusk met la confidentialité et la conformité dans le même ensemble ; au fond, il poursuit une divulgation contrôlée. L’intérêt de ce choix est évident : les institutions n’ont pas besoin de renoncer à l’efficacité on-chain pour la conformité, et les développeurs n’ont pas non plus à entasser toute la logique dans une structure unifiée et lourde. Mais le coût commence aussi à se révéler : quelles informations peuvent être conservées, lesquelles doivent être exposées, à qui elles doivent être divulguées et jusqu’à quel niveau de granularité — rien de tout cela ne peut être résolu directement par le seul slogan « technologie de confidentialité ». La vraie difficulté n’est donc pas le chiffrement, mais à qui appartient le pouvoir de divulguer.
Ce point de silence ressemble beaucoup au scénario le plus courant dans la « sphère crypto ». De nombreux projets adorent parler de « protection de la vie privée », mais une fois que cela passe à l’action, le premier problème qui apparaît n’est souvent pas technique : c’est un problème de contrôle. Qui décide du moment où les informations sont déverrouillées détient alors un nouveau pouvoir d’interprétation ; qui contrôle les exceptions peut devenir un nouveau point central. En surface, cela semble compatible avec la conformité ; mais vu de plus près, cela peut aussi ramener la « confidentialité décentralisée » dans une structure façon validation.
Je ne nie pas qu’une telle conception ait une valeur. À l’étape du démarrage, il faut bien que quelqu’un rédige d’abord les règles, comme quand on reçoit une maison : il faut d’abord définir les contrôles d’accès et les droits des visiteurs. Mais dans la crypto, beaucoup de projets vendent la « divulgation contrôlée » comme une réponse universelle ; au final, ils ajoutent surtout une couche d’autorisations plus complexe. Ce que Dusk mérite d’observer maintenant, ce n’est pas seulement s’il sait présenter la confidentialité de façon séduisante, mais s’il transformera le droit de divulgation en un nouveau centre.
L’architecture technique peut être auditée ; la répartition du pouvoir derrière les frontières de divulgation, elle, est beaucoup plus difficile à auditer. DYOR : la confidentialité peut être chiffrée, mais les frontières ne disparaissent pas toutes seules. Selon vous, la divulgation contrôlée finira-t-elle par devenir une nouvelle porte d’entrée centralisée ?
#dusk $DUSK Cette semaine, j’ai relu les documents liés au @Dusk . Je voulais d’abord m’intéresser au récit sur la confidentialité, mais en fin de compte, c’est la frontière de la divulgation qui m’a le plus arrêté. Avant, je pensais que le cœur d’un protocole de confidentialité, c’était « cacher » : tant que le chiffrement, l’anonymisation et la preuve sont suffisamment solides, le système peut fonctionner. Mais en creusant davantage, je me rends compte que le problème le plus concret n’est pas « peut-on cacher », mais plutôt « à quelles conditions faut-il que cela soit vu ».
Dusk met la confidentialité et la conformité dans le même ensemble ; au fond, il poursuit une divulgation contrôlée. L’intérêt de ce choix est évident : les institutions n’ont pas besoin de renoncer à l’efficacité on-chain pour la conformité, et les développeurs n’ont pas non plus à entasser toute la logique dans une structure unifiée et lourde. Mais le coût commence aussi à se révéler : quelles informations peuvent être conservées, lesquelles doivent être exposées, à qui elles doivent être divulguées et jusqu’à quel niveau de granularité — rien de tout cela ne peut être résolu directement par le seul slogan « technologie de confidentialité ». La vraie difficulté n’est donc pas le chiffrement, mais à qui appartient le pouvoir de divulguer.
Ce point de silence ressemble beaucoup au scénario le plus courant dans la « sphère crypto ». De nombreux projets adorent parler de « protection de la vie privée », mais une fois que cela passe à l’action, le premier problème qui apparaît n’est souvent pas technique : c’est un problème de contrôle. Qui décide du moment où les informations sont déverrouillées détient alors un nouveau pouvoir d’interprétation ; qui contrôle les exceptions peut devenir un nouveau point central. En surface, cela semble compatible avec la conformité ; mais vu de plus près, cela peut aussi ramener la « confidentialité décentralisée » dans une structure façon validation.
Je ne nie pas qu’une telle conception ait une valeur. À l’étape du démarrage, il faut bien que quelqu’un rédige d’abord les règles, comme quand on reçoit une maison : il faut d’abord définir les contrôles d’accès et les droits des visiteurs. Mais dans la crypto, beaucoup de projets vendent la « divulgation contrôlée » comme une réponse universelle ; au final, ils ajoutent surtout une couche d’autorisations plus complexe. Ce que Dusk mérite d’observer maintenant, ce n’est pas seulement s’il sait présenter la confidentialité de façon séduisante, mais s’il transformera le droit de divulgation en un nouveau centre.
L’architecture technique peut être auditée ; la répartition du pouvoir derrière les frontières de divulgation, elle, est beaucoup plus difficile à auditer. DYOR : la confidentialité peut être chiffrée, mais les frontières ne disparaissent pas toutes seules. Selon vous, la divulgation contrôlée finira-t-elle par devenir une nouvelle porte d’entrée centralisée ?
Dusk met la confidentialité et la conformité dans le même ensemble ; au fond, il poursuit une divulgation contrôlée. L’intérêt de ce choix est évident : les institutions n’ont pas besoin de renoncer à l’efficacité on-chain pour la conformité, et les développeurs n’ont pas non plus à entasser toute la logique dans une structure unifiée et lourde. Mais le coût commence aussi à se révéler : quelles informations peuvent être conservées, lesquelles doivent être exposées, à qui elles doivent être divulguées et jusqu’à quel niveau de granularité — rien de tout cela ne peut être résolu directement par le seul slogan « technologie de confidentialité ». La vraie difficulté n’est donc pas le chiffrement, mais à qui appartient le pouvoir de divulguer.
Ce point de silence ressemble beaucoup au scénario le plus courant dans la « sphère crypto ». De nombreux projets adorent parler de « protection de la vie privée », mais une fois que cela passe à l’action, le premier problème qui apparaît n’est souvent pas technique : c’est un problème de contrôle. Qui décide du moment où les informations sont déverrouillées détient alors un nouveau pouvoir d’interprétation ; qui contrôle les exceptions peut devenir un nouveau point central. En surface, cela semble compatible avec la conformité ; mais vu de plus près, cela peut aussi ramener la « confidentialité décentralisée » dans une structure façon validation.
Je ne nie pas qu’une telle conception ait une valeur. À l’étape du démarrage, il faut bien que quelqu’un rédige d’abord les règles, comme quand on reçoit une maison : il faut d’abord définir les contrôles d’accès et les droits des visiteurs. Mais dans la crypto, beaucoup de projets vendent la « divulgation contrôlée » comme une réponse universelle ; au final, ils ajoutent surtout une couche d’autorisations plus complexe. Ce que Dusk mérite d’observer maintenant, ce n’est pas seulement s’il sait présenter la confidentialité de façon séduisante, mais s’il transformera le droit de divulgation en un nouveau centre.
L’architecture technique peut être auditée ; la répartition du pouvoir derrière les frontières de divulgation, elle, est beaucoup plus difficile à auditer. DYOR : la confidentialité peut être chiffrée, mais les frontières ne disparaissent pas toutes seules. Selon vous, la divulgation contrôlée finira-t-elle par devenir une nouvelle porte d’entrée centralisée ?
1
1
145
·
--
#dusk $DUSK @Dusk_Foundation Ces dernières années, en voyant des problèmes sur les protocoles on-chain, j’ai pris une habitude : je ne me préoccupe pas d’abord de savoir si des pirates parviennent à forcer la sécurité par la violence. Je commence plutôt par examiner quels sont les composants essentiels qui assurent la sécurité de la confiance collective réseau—et surtout, par quel mécanisme on arrive à maintenir les validateurs fermement sous contrôle. J’ai vu trop de nœuds commettre des méfaits : la cause n’est pas que l’algorithme ait été percé, mais que dès le départ, la conception de la confiance collective présuppose que « les validateurs seront sages et obéiront ». Cette hypothèse, dès qu’elle cesse une fois d’être vraie, fait s’effondrer le mécanisme de slashing, qui n’est alors plus que du vent.
Récemment, en disséquant la confiance collective SA de Dusk et sa conception de Slashing, c’est précisément cette couche qui m’a fait m’arrêter. @Dusk
Le consensus Succinct Attestation (SA) de Dusk s’appuie sur un modèle PoS de type comité : des producteurs de blocs et des comités de vote sont choisis au moyen d’un algorithme de tirage déterministe. Il traite séparément les comportements malveillants et les comportements fautifs : il existe deux ensembles de mécanismes, Hard Slashing et Soft Slashing. Le Soft Slashing vise les erreurs non intentionnelles, par exemple les cas où un nœud ne produit pas de bloc—avertissement la première fois, puis à chaque nouvelle violation consécutive, déduction de N×10% des droits de mise, et retrait de N epochs du consensus. Les DUSK infligés ne sont cependant pas détruits : ils sont simplement retirés de la mise active, de sorte que le nœud peut toujours les récupérer. Le Hard Slashing vise, lui, les actes explicitement malveillants : la génération de blocs invalides entraîne une pénalité de 10% de la mise et la destruction, tandis que le vote double ou un double blocage entraîne 20% de la mise et la destruction. Cette conception rend Dusk redevable (traçable), mais pour un validateur qui fait le mal, le coût est extrêmement élevé.
Je ne vais pas non plus l’encenser sans réserve. Même avec une architecture très fine, si les validateurs, pour réduire leurs coûts d’exploitation, confient leurs nœuds à l’hébergement centralisé, ou si leur disponibilité en ligne reste durablement inférieure à 95%, déclenchant des déductions cumulées via le Soft Slashing, alors les garde-fous de sécurité soigneusement construits par le protocole seront mis à l’épreuve de manière réelle. À l’avenir, si l’on regroupe par commodité les nœuds de validation entre quelques entités seulement, la « décentralisation » ne restera plus qu’une satisfaction psychologique.
À mon avis, la valeur de $DUSK dépend en fin de compte du nombre de validateurs qui seront prêts à sacrifier la commodité pour assurer la sécurité. Avec davantage d’actifs conformes qui seront mis on-chain, ce qui m’importe moins, ce n’est pas le taux de rendement : c’est qui pourra prouver que, face à de gigantesques tentations d’intérêt, le mécanisme qui fait payer aux fauteurs de troubles un vrai prix en argent continue d’être appliqué strictement.
#dusk $DUSK @Dusk Ces dernières années, en voyant des problèmes sur les protocoles on-chain, j’ai pris une habitude : je ne me préoccupe pas d’abord de savoir si des pirates parviennent à forcer la sécurité par la violence. Je commence plutôt par examiner quels sont les composants essentiels qui assurent la sécurité de la confiance collective réseau—et surtout, par quel mécanisme on arrive à maintenir les validateurs fermement sous contrôle. J’ai vu trop de nœuds commettre des méfaits : la cause n’est pas que l’algorithme ait été percé, mais que dès le départ, la conception de la confiance collective présuppose que « les validateurs seront sages et obéiront ». Cette hypothèse, dès qu’elle cesse une fois d’être vraie, fait s’effondrer le mécanisme de slashing, qui n’est alors plus que du vent.
Récemment, en disséquant la confiance collective SA de Dusk et sa conception de Slashing, c’est précisément cette couche qui m’a fait m’arrêter. @Dusk
Le consensus Succinct Attestation (SA) de Dusk s’appuie sur un modèle PoS de type comité : des producteurs de blocs et des comités de vote sont choisis au moyen d’un algorithme de tirage déterministe. Il traite séparément les comportements malveillants et les comportements fautifs : il existe deux ensembles de mécanismes, Hard Slashing et Soft Slashing. Le Soft Slashing vise les erreurs non intentionnelles, par exemple les cas où un nœud ne produit pas de bloc—avertissement la première fois, puis à chaque nouvelle violation consécutive, déduction de N×10% des droits de mise, et retrait de N epochs du consensus. Les DUSK infligés ne sont cependant pas détruits : ils sont simplement retirés de la mise active, de sorte que le nœud peut toujours les récupérer. Le Hard Slashing vise, lui, les actes explicitement malveillants : la génération de blocs invalides entraîne une pénalité de 10% de la mise et la destruction, tandis que le vote double ou un double blocage entraîne 20% de la mise et la destruction. Cette conception rend Dusk redevable (traçable), mais pour un validateur qui fait le mal, le coût est extrêmement élevé.
Je ne vais pas non plus l’encenser sans réserve. Même avec une architecture très fine, si les validateurs, pour réduire leurs coûts d’exploitation, confient leurs nœuds à l’hébergement centralisé, ou si leur disponibilité en ligne reste durablement inférieure à 95%, déclenchant des déductions cumulées via le Soft Slashing, alors les garde-fous de sécurité soigneusement construits par le protocole seront mis à l’épreuve de manière réelle. À l’avenir, si l’on regroupe par commodité les nœuds de validation entre quelques entités seulement, la « décentralisation » ne restera plus qu’une satisfaction psychologique.
À mon avis, la valeur de $DUSK dépend en fin de compte du nombre de validateurs qui seront prêts à sacrifier la commodité pour assurer la sécurité. Avec davantage d’actifs conformes qui seront mis on-chain, ce qui m’importe moins, ce n’est pas le taux de rendement : c’est qui pourra prouver que, face à de gigantesques tentations d’intérêt, le mécanisme qui fait payer aux fauteurs de troubles un vrai prix en argent continue d’être appliqué strictement.
Récemment, en disséquant la confiance collective SA de Dusk et sa conception de Slashing, c’est précisément cette couche qui m’a fait m’arrêter. @Dusk
Le consensus Succinct Attestation (SA) de Dusk s’appuie sur un modèle PoS de type comité : des producteurs de blocs et des comités de vote sont choisis au moyen d’un algorithme de tirage déterministe. Il traite séparément les comportements malveillants et les comportements fautifs : il existe deux ensembles de mécanismes, Hard Slashing et Soft Slashing. Le Soft Slashing vise les erreurs non intentionnelles, par exemple les cas où un nœud ne produit pas de bloc—avertissement la première fois, puis à chaque nouvelle violation consécutive, déduction de N×10% des droits de mise, et retrait de N epochs du consensus. Les DUSK infligés ne sont cependant pas détruits : ils sont simplement retirés de la mise active, de sorte que le nœud peut toujours les récupérer. Le Hard Slashing vise, lui, les actes explicitement malveillants : la génération de blocs invalides entraîne une pénalité de 10% de la mise et la destruction, tandis que le vote double ou un double blocage entraîne 20% de la mise et la destruction. Cette conception rend Dusk redevable (traçable), mais pour un validateur qui fait le mal, le coût est extrêmement élevé.
Je ne vais pas non plus l’encenser sans réserve. Même avec une architecture très fine, si les validateurs, pour réduire leurs coûts d’exploitation, confient leurs nœuds à l’hébergement centralisé, ou si leur disponibilité en ligne reste durablement inférieure à 95%, déclenchant des déductions cumulées via le Soft Slashing, alors les garde-fous de sécurité soigneusement construits par le protocole seront mis à l’épreuve de manière réelle. À l’avenir, si l’on regroupe par commodité les nœuds de validation entre quelques entités seulement, la « décentralisation » ne restera plus qu’une satisfaction psychologique.
À mon avis, la valeur de $DUSK dépend en fin de compte du nombre de validateurs qui seront prêts à sacrifier la commodité pour assurer la sécurité. Avec davantage d’actifs conformes qui seront mis on-chain, ce qui m’importe moins, ce n’est pas le taux de rendement : c’est qui pourra prouver que, face à de gigantesques tentations d’intérêt, le mécanisme qui fait payer aux fauteurs de troubles un vrai prix en argent continue d’être appliqué strictement.
133
·
--
#termmax @termmax TradTermMax V2 lors de la consultation des journaux d’interactions on-chain : ce qui m’a fait m’arrêter en premier, ce n’est pas la hausse du TVL dépassant le milliard, mais le fait qu’il sépare « la centralisation des fonds » et « l’intérêt au terme » en deux domaines d’autorisations totalement indépendants.
Les actifs déposés arrivent d’abord dans le Deposit Pool public : c’est un compte relais qui ne prend en charge que les dépôts et retraits, et qui ne peut pas générer directement des positions productrices d’intérêt. Pour participer à une stratégie à revenu fixe, il faut manuellement transférer un montant spécifié vers des Term Segment correspondant à une date d’échéance. Cette opération déclenche automatiquement une vérification d’horodatage (time lock) sur la chaîne, sans aucun moyen de passer outre par une porte dérobée. Pendant tout le processus, les fonds restent cantonnés dans un bassin statique isolé, tandis que l’autorisation de calcul des intérêts ouvre une porte d’exécution distincte.
J’ai déjà vu ce type de logique de droits dans de nombreux systèmes de conservation pour le fixed income côté broker. Quand j’avais aidé un ami à faire de l’externalisation pour un système de gestion d’actifs, rien que sur l’isolation des fonds, il y a eu trois versions de demandes à ajuster. Pour les institutions qui gèrent de gros montants, les virements de fonds et le calcul/compensation des intérêts de produits ne partagent jamais la même clé. Mais, sur la plupart des protocoles de prêt on-chain, l’adresse du wallet correspond par défaut à l’intégralité des permissions d’opération. Le mois dernier, dans un groupe, un frère a même perdu la clé privée d’un demi-portefeuille en USDC : tout a été transféré, et il n’y avait aucun endroit où faire appel.
Dans la documentation de TermMax, le TBAC à base d’accès temporel (time based) est indiqué : il suit précisément cette logique d’isolation. Ce n’est absolument pas la même approche que le système d’autorisations global unifié d’Aave. Même la gouvernance multi-signature n’a pas été modifiée pour autoriser la modification des paramètres de maturité dans Term Segment. Ainsi, chaque étape d’opération ne correspond qu’au niveau de permission minimal qu’elle doit avoir.
En suivant cette ligne, l’architecture des primitives de maturité/échéance est parfaitement cohérente. Au niveau supérieur, la couche de composition produit expose des interfaces pour étendre les possibilités via divers outils de rendement structuré ; au niveau inférieur, la couche de règlement est entièrement ancrée sur le module d’enchères hollandaises (Term Auction) pour l’exécution finale on-chain. Un professionnel des fonds n’a pas besoin de sacrifier l’isolation des actifs pour obtenir de la stabilité de rendement ; et, en plus, tous les statuts d’échéance peuvent être vérifiés par tous les nœuds.
Je pense que ce que TermMax résout vraiment, pour les gros montants, n’est pas l’absence de rendement annualisé, mais plutôt l’absence de règles de frontière temporelle pleinement dignes de confiance.
Bien sûr, si dans des conditions de marché extrêmes, lorsque d’innombrables positions arrivent en même temps à échéance, le système peut ou non absorber la pression d’une compensation concentrée reste à observer. Mais cette approche de conception me fait penser que le fixed income on-chain, pour accueillir des volumes plus importants, ne consiste jamais simplement à « maximiser le taux ».
#termmax @TermMax TradTermMax V2 lors de la consultation des journaux d’interactions on-chain : ce qui m’a fait m’arrêter en premier, ce n’est pas la hausse du TVL dépassant le milliard, mais le fait qu’il sépare « la centralisation des fonds » et « l’intérêt au terme » en deux domaines d’autorisations totalement indépendants.
Les actifs déposés arrivent d’abord dans le Deposit Pool public : c’est un compte relais qui ne prend en charge que les dépôts et retraits, et qui ne peut pas générer directement des positions productrices d’intérêt. Pour participer à une stratégie à revenu fixe, il faut manuellement transférer un montant spécifié vers des Term Segment correspondant à une date d’échéance. Cette opération déclenche automatiquement une vérification d’horodatage (time lock) sur la chaîne, sans aucun moyen de passer outre par une porte dérobée. Pendant tout le processus, les fonds restent cantonnés dans un bassin statique isolé, tandis que l’autorisation de calcul des intérêts ouvre une porte d’exécution distincte.
J’ai déjà vu ce type de logique de droits dans de nombreux systèmes de conservation pour le fixed income côté broker. Quand j’avais aidé un ami à faire de l’externalisation pour un système de gestion d’actifs, rien que sur l’isolation des fonds, il y a eu trois versions de demandes à ajuster. Pour les institutions qui gèrent de gros montants, les virements de fonds et le calcul/compensation des intérêts de produits ne partagent jamais la même clé. Mais, sur la plupart des protocoles de prêt on-chain, l’adresse du wallet correspond par défaut à l’intégralité des permissions d’opération. Le mois dernier, dans un groupe, un frère a même perdu la clé privée d’un demi-portefeuille en USDC : tout a été transféré, et il n’y avait aucun endroit où faire appel.
Dans la documentation de TermMax, le TBAC à base d’accès temporel (time based) est indiqué : il suit précisément cette logique d’isolation. Ce n’est absolument pas la même approche que le système d’autorisations global unifié d’Aave. Même la gouvernance multi-signature n’a pas été modifiée pour autoriser la modification des paramètres de maturité dans Term Segment. Ainsi, chaque étape d’opération ne correspond qu’au niveau de permission minimal qu’elle doit avoir.
En suivant cette ligne, l’architecture des primitives de maturité/échéance est parfaitement cohérente. Au niveau supérieur, la couche de composition produit expose des interfaces pour étendre les possibilités via divers outils de rendement structuré ; au niveau inférieur, la couche de règlement est entièrement ancrée sur le module d’enchères hollandaises (Term Auction) pour l’exécution finale on-chain. Un professionnel des fonds n’a pas besoin de sacrifier l’isolation des actifs pour obtenir de la stabilité de rendement ; et, en plus, tous les statuts d’échéance peuvent être vérifiés par tous les nœuds.
Je pense que ce que TermMax résout vraiment, pour les gros montants, n’est pas l’absence de rendement annualisé, mais plutôt l’absence de règles de frontière temporelle pleinement dignes de confiance.
Bien sûr, si dans des conditions de marché extrêmes, lorsque d’innombrables positions arrivent en même temps à échéance, le système peut ou non absorber la pression d’une compensation concentrée reste à observer. Mais cette approche de conception me fait penser que le fixed income on-chain, pour accueillir des volumes plus importants, ne consiste jamais simplement à « maximiser le taux ».
Les actifs déposés arrivent d’abord dans le Deposit Pool public : c’est un compte relais qui ne prend en charge que les dépôts et retraits, et qui ne peut pas générer directement des positions productrices d’intérêt. Pour participer à une stratégie à revenu fixe, il faut manuellement transférer un montant spécifié vers des Term Segment correspondant à une date d’échéance. Cette opération déclenche automatiquement une vérification d’horodatage (time lock) sur la chaîne, sans aucun moyen de passer outre par une porte dérobée. Pendant tout le processus, les fonds restent cantonnés dans un bassin statique isolé, tandis que l’autorisation de calcul des intérêts ouvre une porte d’exécution distincte.
J’ai déjà vu ce type de logique de droits dans de nombreux systèmes de conservation pour le fixed income côté broker. Quand j’avais aidé un ami à faire de l’externalisation pour un système de gestion d’actifs, rien que sur l’isolation des fonds, il y a eu trois versions de demandes à ajuster. Pour les institutions qui gèrent de gros montants, les virements de fonds et le calcul/compensation des intérêts de produits ne partagent jamais la même clé. Mais, sur la plupart des protocoles de prêt on-chain, l’adresse du wallet correspond par défaut à l’intégralité des permissions d’opération. Le mois dernier, dans un groupe, un frère a même perdu la clé privée d’un demi-portefeuille en USDC : tout a été transféré, et il n’y avait aucun endroit où faire appel.
Dans la documentation de TermMax, le TBAC à base d’accès temporel (time based) est indiqué : il suit précisément cette logique d’isolation. Ce n’est absolument pas la même approche que le système d’autorisations global unifié d’Aave. Même la gouvernance multi-signature n’a pas été modifiée pour autoriser la modification des paramètres de maturité dans Term Segment. Ainsi, chaque étape d’opération ne correspond qu’au niveau de permission minimal qu’elle doit avoir.
En suivant cette ligne, l’architecture des primitives de maturité/échéance est parfaitement cohérente. Au niveau supérieur, la couche de composition produit expose des interfaces pour étendre les possibilités via divers outils de rendement structuré ; au niveau inférieur, la couche de règlement est entièrement ancrée sur le module d’enchères hollandaises (Term Auction) pour l’exécution finale on-chain. Un professionnel des fonds n’a pas besoin de sacrifier l’isolation des actifs pour obtenir de la stabilité de rendement ; et, en plus, tous les statuts d’échéance peuvent être vérifiés par tous les nœuds.
Je pense que ce que TermMax résout vraiment, pour les gros montants, n’est pas l’absence de rendement annualisé, mais plutôt l’absence de règles de frontière temporelle pleinement dignes de confiance.
Bien sûr, si dans des conditions de marché extrêmes, lorsque d’innombrables positions arrivent en même temps à échéance, le système peut ou non absorber la pression d’une compensation concentrée reste à observer. Mais cette approche de conception me fait penser que le fixed income on-chain, pour accueillir des volumes plus importants, ne consiste jamais simplement à « maximiser le taux ».
122
·
--
Partiellement vrai
#termmax @termmax 翻完TermMax V2的技术文档,最戳我的其实是昨晚蹲在沙发上啃文档,半杯冰可乐洒在键盘上,擦屏幕的时候才扫到的那句很容易被划走的说明:TermMax本身不是一个借贷产品,只是个固定到期资产原语,真正的收益产品、结构化工具是外面接的那些。
我当时擦着可乐印盯着屏幕愣了半分钟,顺着往下读才明白,一笔固定期限的借贷合约一创建,到期时间、清算阈值、结算币种三样就直接锁死在链上,不是先存进去再动态调参数。等于说这个合约从生下来就知道自己哪天到期、怎么清算、用什么结算,跟以前Aave、Compound这类永续借贷“先存进去再说,利率随时变、清算线随时调”的路数完全不一样,去年我在Aave上存ETH半夜被插针清算走半仓的阴影瞬间就上来了,用户根本不用担心中途突然被插针清算或者利率暴跌。
行业数据说现在DeFi里90%以上的借贷都是浮动利率的永续模式,固定收益类占比不到10%,看完这套设计我大概能懂为什么之前固定收益一直做不起来——不是用户不需要,是底层原语就没做对。
拿它最近上线的阶梯收益结构化产品顺一遍就更好懂:USDC存进TermMax这边的90天固定期合约,状态在外部结构化协议那头变成分层收益凭证,优先级拿固定利息,劣后吃超额收益。到期自动本息结算,不用用户手动赎回;要是底层抵押品跌破清算线,合约会自动触发荷兰拍卖清算,全程不用治理投票,也不用人工干预。这套清算能做到这么顺滑,底子是它原生的时间锁+链上拍卖模块,把清算逻辑直接写进合约底层,比传统借贷靠第三方清算人抢跑的模式稳太多,Gas成本低60%以上,跟活期借贷那套实时喂价、实时清算的逻辑完全是两条路,别搞混了。
产品交给别人接”这个设计思路,才是它能不停长出新玩法、不用每次都重新造轮子的根本原因。
#termmax @TermMax 翻完TermMax V2的技术文档,最戳我的其实是昨晚蹲在沙发上啃文档,半杯冰可乐洒在键盘上,擦屏幕的时候才扫到的那句很容易被划走的说明:TermMax本身不是一个借贷产品,只是个固定到期资产原语,真正的收益产品、结构化工具是外面接的那些。
我当时擦着可乐印盯着屏幕愣了半分钟,顺着往下读才明白,一笔固定期限的借贷合约一创建,到期时间、清算阈值、结算币种三样就直接锁死在链上,不是先存进去再动态调参数。等于说这个合约从生下来就知道自己哪天到期、怎么清算、用什么结算,跟以前Aave、Compound这类永续借贷“先存进去再说,利率随时变、清算线随时调”的路数完全不一样,去年我在Aave上存ETH半夜被插针清算走半仓的阴影瞬间就上来了,用户根本不用担心中途突然被插针清算或者利率暴跌。
行业数据说现在DeFi里90%以上的借贷都是浮动利率的永续模式,固定收益类占比不到10%,看完这套设计我大概能懂为什么之前固定收益一直做不起来——不是用户不需要,是底层原语就没做对。
拿它最近上线的阶梯收益结构化产品顺一遍就更好懂:USDC存进TermMax这边的90天固定期合约,状态在外部结构化协议那头变成分层收益凭证,优先级拿固定利息,劣后吃超额收益。到期自动本息结算,不用用户手动赎回;要是底层抵押品跌破清算线,合约会自动触发荷兰拍卖清算,全程不用治理投票,也不用人工干预。这套清算能做到这么顺滑,底子是它原生的时间锁+链上拍卖模块,把清算逻辑直接写进合约底层,比传统借贷靠第三方清算人抢跑的模式稳太多,Gas成本低60%以上,跟活期借贷那套实时喂价、实时清算的逻辑完全是两条路,别搞混了。
产品交给别人接”这个设计思路,才是它能不停长出新玩法、不用每次都重新造轮子的根本原因。
我当时擦着可乐印盯着屏幕愣了半分钟,顺着往下读才明白,一笔固定期限的借贷合约一创建,到期时间、清算阈值、结算币种三样就直接锁死在链上,不是先存进去再动态调参数。等于说这个合约从生下来就知道自己哪天到期、怎么清算、用什么结算,跟以前Aave、Compound这类永续借贷“先存进去再说,利率随时变、清算线随时调”的路数完全不一样,去年我在Aave上存ETH半夜被插针清算走半仓的阴影瞬间就上来了,用户根本不用担心中途突然被插针清算或者利率暴跌。
行业数据说现在DeFi里90%以上的借贷都是浮动利率的永续模式,固定收益类占比不到10%,看完这套设计我大概能懂为什么之前固定收益一直做不起来——不是用户不需要,是底层原语就没做对。
拿它最近上线的阶梯收益结构化产品顺一遍就更好懂:USDC存进TermMax这边的90天固定期合约,状态在外部结构化协议那头变成分层收益凭证,优先级拿固定利息,劣后吃超额收益。到期自动本息结算,不用用户手动赎回;要是底层抵押品跌破清算线,合约会自动触发荷兰拍卖清算,全程不用治理投票,也不用人工干预。这套清算能做到这么顺滑,底子是它原生的时间锁+链上拍卖模块,把清算逻辑直接写进合约底层,比传统借贷靠第三方清算人抢跑的模式稳太多,Gas成本低60%以上,跟活期借贷那套实时喂价、实时清算的逻辑完全是两条路,别搞混了。
产品交给别人接”这个设计思路,才是它能不停长出新玩法、不用每次都重新造轮子的根本原因。
200
·
--
Vérifié
#dusk $DUSK @Dusk_Foundation 第一次看到 Dusk 提到 Selective Disclosure(选择性披露)时,我其实没有太在意。当时我的理解很简单 : l'accord de confidentialité ne consiste-t-il pas à masquer les informations de transaction ? En protégeant le montant, l'adresse et les relations de transaction, pour que les autres ne puissent pas les voir, n'est-ce pas déjà une protection de la confidentialité ?
Ce n'est que ces derniers jours, en réorganisant mes notes du livre blanc de Dusk, que j'ai mis ensemble le modèle de transaction de Phoenix et les scénarios d'actifs conformes pour les examiner à nouveau. En arrivant à la section Selective Disclosure, j'ai fait une pause. Car j'ai découvert un problème que j'avais auparavant ignoré : si Phoenix a déjà masqué l'état de la transaction, comment les institutions, les auditeurs et les régulateurs peuvent-ils, en fin de compte, confirmer que cette transaction respecte les règles ?
Cette question m'a amené à mieux comprendre la conception de Dusk. Je pensais au départ que le cœur de la confidentialité, c'était « empêcher les autres de voir ». Mais après mes recherches, j'ai réalisé que ce dont les institutions ont vraiment besoin, ce n'est pas une dissimulation totale, mais le contrôle du moment, des destinataires et de la manière dont l'information est vérifiée.
Phoenix résout la confidentialité des transactions elle-même. Grâce aux notes « shielded » et aux preuves à connaissance zéro, le réseau peut vérifier la validité des transactions sans avoir besoin de publier le solde complet, les relations de transaction et l'état des actifs. Mais pour des actifs réglementés comme les titres, les fonds, etc., masquer l'information ne suffit pas : les marchés financiers ont besoin d'audits, de confirmer l'exécution des règles et, dans des situations spécifiques, de fournir des preuves.
C'est précisément la raison d'être de Selective Disclosure. Il ne s'agit pas de rompre la confidentialité, mais d'établir un point de sortie de la vérification sur la base de la confidentialité : par défaut, les données de transaction sont protégées ; lorsque l'entité autorisée doit vérifier, elle ne divulgue que les informations nécessaires, plutôt que d'exposer tout l'historique des transactions.
En reliant à nouveau ces deux mécanismes, j'ai compris que Phoenix et Selective Disclosure ne sont pas deux modules indépendants. Le premier répond à la question : « comment masquer et prouver que la transaction est correcte » ; le second répond à : « comment respecter les règles financières du monde réel après le masquage ». Le problème des blockchains publiques, dans le passé, était qu'elles étaient transparentes mais dépourvues de confidentialité ; celui des systèmes financiers traditionnels, en revanche, est que l'information est contrôlable mais dépend d'une vérification centralisée.
Ce que cela change, ce n'est pas seulement une manière simple de masquer l'information, mais la frontière de confiance dans la finance on-chain. À l'avenir, lorsque la RWA entrera réellement on-chain, le défi ne sera pas uniquement d'émettre des tokens, mais de faire en sorte que les actifs satisfassent simultanément la confidentialité, la réglementation et l'exécution automatique.
#dusk $DUSK @Dusk 第一次看到 Dusk 提到 Selective Disclosure(选择性披露)时,我其实没有太在意。当时我的理解很简单 : l'accord de confidentialité ne consiste-t-il pas à masquer les informations de transaction ? En protégeant le montant, l'adresse et les relations de transaction, pour que les autres ne puissent pas les voir, n'est-ce pas déjà une protection de la confidentialité ?
Ce n'est que ces derniers jours, en réorganisant mes notes du livre blanc de Dusk, que j'ai mis ensemble le modèle de transaction de Phoenix et les scénarios d'actifs conformes pour les examiner à nouveau. En arrivant à la section Selective Disclosure, j'ai fait une pause. Car j'ai découvert un problème que j'avais auparavant ignoré : si Phoenix a déjà masqué l'état de la transaction, comment les institutions, les auditeurs et les régulateurs peuvent-ils, en fin de compte, confirmer que cette transaction respecte les règles ?
Cette question m'a amené à mieux comprendre la conception de Dusk. Je pensais au départ que le cœur de la confidentialité, c'était « empêcher les autres de voir ». Mais après mes recherches, j'ai réalisé que ce dont les institutions ont vraiment besoin, ce n'est pas une dissimulation totale, mais le contrôle du moment, des destinataires et de la manière dont l'information est vérifiée.
Phoenix résout la confidentialité des transactions elle-même. Grâce aux notes « shielded » et aux preuves à connaissance zéro, le réseau peut vérifier la validité des transactions sans avoir besoin de publier le solde complet, les relations de transaction et l'état des actifs. Mais pour des actifs réglementés comme les titres, les fonds, etc., masquer l'information ne suffit pas : les marchés financiers ont besoin d'audits, de confirmer l'exécution des règles et, dans des situations spécifiques, de fournir des preuves.
C'est précisément la raison d'être de Selective Disclosure. Il ne s'agit pas de rompre la confidentialité, mais d'établir un point de sortie de la vérification sur la base de la confidentialité : par défaut, les données de transaction sont protégées ; lorsque l'entité autorisée doit vérifier, elle ne divulgue que les informations nécessaires, plutôt que d'exposer tout l'historique des transactions.
En reliant à nouveau ces deux mécanismes, j'ai compris que Phoenix et Selective Disclosure ne sont pas deux modules indépendants. Le premier répond à la question : « comment masquer et prouver que la transaction est correcte » ; le second répond à : « comment respecter les règles financières du monde réel après le masquage ». Le problème des blockchains publiques, dans le passé, était qu'elles étaient transparentes mais dépourvues de confidentialité ; celui des systèmes financiers traditionnels, en revanche, est que l'information est contrôlable mais dépend d'une vérification centralisée.
Ce que cela change, ce n'est pas seulement une manière simple de masquer l'information, mais la frontière de confiance dans la finance on-chain. À l'avenir, lorsque la RWA entrera réellement on-chain, le défi ne sera pas uniquement d'émettre des tokens, mais de faire en sorte que les actifs satisfassent simultanément la confidentialité, la réglementation et l'exécution automatique.
Ce n'est que ces derniers jours, en réorganisant mes notes du livre blanc de Dusk, que j'ai mis ensemble le modèle de transaction de Phoenix et les scénarios d'actifs conformes pour les examiner à nouveau. En arrivant à la section Selective Disclosure, j'ai fait une pause. Car j'ai découvert un problème que j'avais auparavant ignoré : si Phoenix a déjà masqué l'état de la transaction, comment les institutions, les auditeurs et les régulateurs peuvent-ils, en fin de compte, confirmer que cette transaction respecte les règles ?
Cette question m'a amené à mieux comprendre la conception de Dusk. Je pensais au départ que le cœur de la confidentialité, c'était « empêcher les autres de voir ». Mais après mes recherches, j'ai réalisé que ce dont les institutions ont vraiment besoin, ce n'est pas une dissimulation totale, mais le contrôle du moment, des destinataires et de la manière dont l'information est vérifiée.
Phoenix résout la confidentialité des transactions elle-même. Grâce aux notes « shielded » et aux preuves à connaissance zéro, le réseau peut vérifier la validité des transactions sans avoir besoin de publier le solde complet, les relations de transaction et l'état des actifs. Mais pour des actifs réglementés comme les titres, les fonds, etc., masquer l'information ne suffit pas : les marchés financiers ont besoin d'audits, de confirmer l'exécution des règles et, dans des situations spécifiques, de fournir des preuves.
C'est précisément la raison d'être de Selective Disclosure. Il ne s'agit pas de rompre la confidentialité, mais d'établir un point de sortie de la vérification sur la base de la confidentialité : par défaut, les données de transaction sont protégées ; lorsque l'entité autorisée doit vérifier, elle ne divulgue que les informations nécessaires, plutôt que d'exposer tout l'historique des transactions.
En reliant à nouveau ces deux mécanismes, j'ai compris que Phoenix et Selective Disclosure ne sont pas deux modules indépendants. Le premier répond à la question : « comment masquer et prouver que la transaction est correcte » ; le second répond à : « comment respecter les règles financières du monde réel après le masquage ». Le problème des blockchains publiques, dans le passé, était qu'elles étaient transparentes mais dépourvues de confidentialité ; celui des systèmes financiers traditionnels, en revanche, est que l'information est contrôlable mais dépend d'une vérification centralisée.
Ce que cela change, ce n'est pas seulement une manière simple de masquer l'information, mais la frontière de confiance dans la finance on-chain. À l'avenir, lorsque la RWA entrera réellement on-chain, le défi ne sera pas uniquement d'émettre des tokens, mais de faire en sorte que les actifs satisfassent simultanément la confidentialité, la réglementation et l'exécution automatique.
2
155
·
--
#termmax @termmax La semaine dernière, en parcourant le classement des revenus sur la chaîne, je suis tombé par hasard sur TermMax. À ce moment-là, sa TVL venait à peine d’effleurer les 71 millions. J’ai passé dix minutes à analyser sa courbe de taux de prêt : la logique du produit me semblait très cohérente. Mais comme c’était un projet encore récent, je me suis dit : « attendons encore deux semaines, quand les données seront plus stables, j’entrerai. » Sur un coup de tête, j’ai enregistré l’adresse du contrat dans mon portefeuille d’observation, puis je suis passé à autre chose.
La semaine dernière, en consultant un tableau de bord de données on-chain, j’ai vu sa TVL grimper jusqu’à 90 millions. Je suis resté fixé cinq minutes sur l’adresse vide dans mon portefeuille d’observation, le doigt déjà prêt à confirmer le virement… et finalement je me suis rétracté. Je me suis encore dit : « une hausse aussi rapide doit forcément donner une correction, attendons pour obtenir une position plus confortable. » Et je me suis rassuré : de toute façon, je n’ai pas manqué la tendance entière, entrer deux jours plus tard ne me fera pas perdre.
Hier soir, en lisant les annonces officielles, j’ai vu que sa TVL avait officiellement franchi le cap de 100 millions. Je me suis assis, j’ai tout scruté dans ses données on-chain complètes. Quand j’ai tourné la page qui décrit l’architecture du produit, là je l’ai vraiment compris — FTs : achat au prix réduit, remboursement à l’échéance à la valeur nominale. Les GTs : regrouper le collatéral et la dette dans des positions indépendantes. Avant, quand je regardais des protocoles à taux fixe, ce qui me faisait le plus peur, c’était que des fonds restent inactifs : quand on passe des ordres en attente de matching, l’argent peut rester bloqué. TermMax relie directement la couche de base à Morpho : lors de la mise en vente, le rendement variable s’exécute automatiquement. L’appariement se fait sans couture avec le taux fixe. Cette logique est bien plus mature que ce que j’imaginais.
Mais plus c’est mature… plus je regrette. Pourquoi est-ce que je ne l’ai pas fait ? À peine un an après le lancement, ils ont déjà itéré le Mainnet vers la version V2. Ils ont déployé 10 chaînes EVM, et le nombre d’utilisateurs a directement dépassé les 1,1 million. Ce ne sont pas des données gonflées par des incitations de minage à court terme : il y a vraiment une grande quantité d’utilisateurs qui utilisent fréquemment ses produits de prêt.
Avant, quand j’avais des pertes sur des memecoins/altcoins, même si c’était plusieurs dizaines de milliers, je n’étais pas aussi mal. Perdre de l’argent, c’était moi qui m’étais fait avoir, je pouvais corriger et repartir à zéro en coupant. Mais ce regret-là est différent. Vous voyez clairement le projet dès ses débuts, vous vous tenez deux fois au seuil de la porte sans faire un pas, et vous regardez ensuite le projet devenir un leader de sa catégorie. À chaque étape de croissance, vous la voyez de vos propres yeux… et vous la manquez simplement parce que vous avez hésité.
En ce moment, je fixe encore l’adresse vide de mon portefeuille d’observation, dans le flou. Y a-t-il de vieux joueurs qui peuvent dire la vérité : maintenant, monter à bord avec $TMX, c’est encore à temps ? @termmax
#termmax @TermMax La semaine dernière, en parcourant le classement des revenus sur la chaîne, je suis tombé par hasard sur TermMax. À ce moment-là, sa TVL venait à peine d’effleurer les 71 millions. J’ai passé dix minutes à analyser sa courbe de taux de prêt : la logique du produit me semblait très cohérente. Mais comme c’était un projet encore récent, je me suis dit : « attendons encore deux semaines, quand les données seront plus stables, j’entrerai. » Sur un coup de tête, j’ai enregistré l’adresse du contrat dans mon portefeuille d’observation, puis je suis passé à autre chose.
La semaine dernière, en consultant un tableau de bord de données on-chain, j’ai vu sa TVL grimper jusqu’à 90 millions. Je suis resté fixé cinq minutes sur l’adresse vide dans mon portefeuille d’observation, le doigt déjà prêt à confirmer le virement… et finalement je me suis rétracté. Je me suis encore dit : « une hausse aussi rapide doit forcément donner une correction, attendons pour obtenir une position plus confortable. » Et je me suis rassuré : de toute façon, je n’ai pas manqué la tendance entière, entrer deux jours plus tard ne me fera pas perdre.
Hier soir, en lisant les annonces officielles, j’ai vu que sa TVL avait officiellement franchi le cap de 100 millions. Je me suis assis, j’ai tout scruté dans ses données on-chain complètes. Quand j’ai tourné la page qui décrit l’architecture du produit, là je l’ai vraiment compris — FTs : achat au prix réduit, remboursement à l’échéance à la valeur nominale. Les GTs : regrouper le collatéral et la dette dans des positions indépendantes. Avant, quand je regardais des protocoles à taux fixe, ce qui me faisait le plus peur, c’était que des fonds restent inactifs : quand on passe des ordres en attente de matching, l’argent peut rester bloqué. TermMax relie directement la couche de base à Morpho : lors de la mise en vente, le rendement variable s’exécute automatiquement. L’appariement se fait sans couture avec le taux fixe. Cette logique est bien plus mature que ce que j’imaginais.
Mais plus c’est mature… plus je regrette. Pourquoi est-ce que je ne l’ai pas fait ? À peine un an après le lancement, ils ont déjà itéré le Mainnet vers la version V2. Ils ont déployé 10 chaînes EVM, et le nombre d’utilisateurs a directement dépassé les 1,1 million. Ce ne sont pas des données gonflées par des incitations de minage à court terme : il y a vraiment une grande quantité d’utilisateurs qui utilisent fréquemment ses produits de prêt.
Avant, quand j’avais des pertes sur des memecoins/altcoins, même si c’était plusieurs dizaines de milliers, je n’étais pas aussi mal. Perdre de l’argent, c’était moi qui m’étais fait avoir, je pouvais corriger et repartir à zéro en coupant. Mais ce regret-là est différent. Vous voyez clairement le projet dès ses débuts, vous vous tenez deux fois au seuil de la porte sans faire un pas, et vous regardez ensuite le projet devenir un leader de sa catégorie. À chaque étape de croissance, vous la voyez de vos propres yeux… et vous la manquez simplement parce que vous avez hésité.
En ce moment, je fixe encore l’adresse vide de mon portefeuille d’observation, dans le flou. Y a-t-il de vieux joueurs qui peuvent dire la vérité : maintenant, monter à bord avec $TMX, c’est encore à temps ? @TermMax
La semaine dernière, en consultant un tableau de bord de données on-chain, j’ai vu sa TVL grimper jusqu’à 90 millions. Je suis resté fixé cinq minutes sur l’adresse vide dans mon portefeuille d’observation, le doigt déjà prêt à confirmer le virement… et finalement je me suis rétracté. Je me suis encore dit : « une hausse aussi rapide doit forcément donner une correction, attendons pour obtenir une position plus confortable. » Et je me suis rassuré : de toute façon, je n’ai pas manqué la tendance entière, entrer deux jours plus tard ne me fera pas perdre.
Hier soir, en lisant les annonces officielles, j’ai vu que sa TVL avait officiellement franchi le cap de 100 millions. Je me suis assis, j’ai tout scruté dans ses données on-chain complètes. Quand j’ai tourné la page qui décrit l’architecture du produit, là je l’ai vraiment compris — FTs : achat au prix réduit, remboursement à l’échéance à la valeur nominale. Les GTs : regrouper le collatéral et la dette dans des positions indépendantes. Avant, quand je regardais des protocoles à taux fixe, ce qui me faisait le plus peur, c’était que des fonds restent inactifs : quand on passe des ordres en attente de matching, l’argent peut rester bloqué. TermMax relie directement la couche de base à Morpho : lors de la mise en vente, le rendement variable s’exécute automatiquement. L’appariement se fait sans couture avec le taux fixe. Cette logique est bien plus mature que ce que j’imaginais.
Mais plus c’est mature… plus je regrette. Pourquoi est-ce que je ne l’ai pas fait ? À peine un an après le lancement, ils ont déjà itéré le Mainnet vers la version V2. Ils ont déployé 10 chaînes EVM, et le nombre d’utilisateurs a directement dépassé les 1,1 million. Ce ne sont pas des données gonflées par des incitations de minage à court terme : il y a vraiment une grande quantité d’utilisateurs qui utilisent fréquemment ses produits de prêt.
Avant, quand j’avais des pertes sur des memecoins/altcoins, même si c’était plusieurs dizaines de milliers, je n’étais pas aussi mal. Perdre de l’argent, c’était moi qui m’étais fait avoir, je pouvais corriger et repartir à zéro en coupant. Mais ce regret-là est différent. Vous voyez clairement le projet dès ses débuts, vous vous tenez deux fois au seuil de la porte sans faire un pas, et vous regardez ensuite le projet devenir un leader de sa catégorie. À chaque étape de croissance, vous la voyez de vos propres yeux… et vous la manquez simplement parce que vous avez hésité.
En ce moment, je fixe encore l’adresse vide de mon portefeuille d’observation, dans le flou. Y a-t-il de vieux joueurs qui peuvent dire la vérité : maintenant, monter à bord avec $TMX, c’est encore à temps ? @TermMax
195
·
--
Partiellement vrai
#dusk $DUSK Ces dernières années, en voyant des « blockchains de confidentialité » faire faillite, j’ai pris, doucement, l’habitude suivante : je me soucie moins de savoir si les algorithmes de chiffrement ont été cassés. À la place, je regarde d’abord si la personne qui a laissé des « backdoors » conformes est bien tenue par des contraintes. J’ai vu trop de projets de confidentialité exploser. Le problème n’est pas que la preuve à divulgation nulle (zero-knowledge) a été brisée. La racine, c’est la conception des permissions : dès le départ, elle suppose implicitement que « le projet ne touchera pas aux données des utilisateurs ». Tant que cette hypothèse ne tient pas une seule fois, les données d’actifs et les données de transaction des utilisateurs finissent par être exposées — tôt ou tard.
C’est <dusk_foundation> que j’ai suivi pour le flux d’exécution ZkKYC de la version RC du mainnet. Ce qui m’a fait m’arrêter, c’est cette couche. Ce n’est pas juste ajouter un module de conformité par-dessus une blockchain de confidentialité : c’est transformer directement la question de « qui peut voir mes données » en une règle rigide vérifiable par un circuit à divulgation nulle. Avant que l’utilisateur n’active les droits d’audit, la règle doit d’abord passer par la vérification du circuit du module natif Citadel. Les justificatifs d’identité restent détenus localement ; l’état des transactions repose sur des engagements chiffrés de type Pedersen. La logique de vérification est entièrement publique on-chain. Même le projet ne peut pas contourner le circuit pour récupérer des données utilisateur en direct : la preuve à divulgation nulle garantit en plus que le processus de contrôle des droits n’a pas été falsifié. Si l’utilisateur n’a pas autorisé la portée définie, aucune demande d’audit ne peut, en réalité, accéder aux données en clair.
#dusk Cette approche ressemble à obtenir une preuve de fonds à la banque : le guichetier ne peut pas parcourir directement l’ensemble de votre historique de compte ; il ne peut établir, uniquement, les justificatifs correspondant au montant et à l’usage que vous demandez, sans obtenir d’informations supplémentaires. Jusqu’à présent, la chaîne manquait de ce verrou d’« attestation de confidentialité » : Dusk ne veut pas renforcer l’anonymat à l’extrême, mais tracer une frontière contrôlable par l’utilisateur.
Je ne vais pas non plus le porter aux nues. Si l’utilisateur perd ses justificatifs KYC locaux, il ne pourra plus ouvrir des preuves d’audit conformes. Si le circuit à divulgation nulle a un bug logique, le contrôle des permissions aura aussi des failles. La vraie question n’est pas de savoir si le récit est joli : c’est de vérifier si, une fois que ces actifs RWA réels tournent réellement, les contraintes de confidentialité tiennent.
À l’avenir, il y aura de plus en plus d’actifs conformes on-chain. Ce qui m’importe le plus n’est pas de savoir si la chaîne peut faire des transactions anonymes, mais plutôt qui peut prouver que votre confidentialité n’appartient qu’à vous — et que vous seul en décidez @Dusk_Foundation
#dusk $DUSK Ces dernières années, en voyant des « blockchains de confidentialité » faire faillite, j’ai pris, doucement, l’habitude suivante : je me soucie moins de savoir si les algorithmes de chiffrement ont été cassés. À la place, je regarde d’abord si la personne qui a laissé des « backdoors » conformes est bien tenue par des contraintes. J’ai vu trop de projets de confidentialité exploser. Le problème n’est pas que la preuve à divulgation nulle (zero-knowledge) a été brisée. La racine, c’est la conception des permissions : dès le départ, elle suppose implicitement que « le projet ne touchera pas aux données des utilisateurs ». Tant que cette hypothèse ne tient pas une seule fois, les données d’actifs et les données de transaction des utilisateurs finissent par être exposées — tôt ou tard.
C’est <dusk_foundation> que j’ai suivi pour le flux d’exécution ZkKYC de la version RC du mainnet. Ce qui m’a fait m’arrêter, c’est cette couche. Ce n’est pas juste ajouter un module de conformité par-dessus une blockchain de confidentialité : c’est transformer directement la question de « qui peut voir mes données » en une règle rigide vérifiable par un circuit à divulgation nulle. Avant que l’utilisateur n’active les droits d’audit, la règle doit d’abord passer par la vérification du circuit du module natif Citadel. Les justificatifs d’identité restent détenus localement ; l’état des transactions repose sur des engagements chiffrés de type Pedersen. La logique de vérification est entièrement publique on-chain. Même le projet ne peut pas contourner le circuit pour récupérer des données utilisateur en direct : la preuve à divulgation nulle garantit en plus que le processus de contrôle des droits n’a pas été falsifié. Si l’utilisateur n’a pas autorisé la portée définie, aucune demande d’audit ne peut, en réalité, accéder aux données en clair.
#dusk Cette approche ressemble à obtenir une preuve de fonds à la banque : le guichetier ne peut pas parcourir directement l’ensemble de votre historique de compte ; il ne peut établir, uniquement, les justificatifs correspondant au montant et à l’usage que vous demandez, sans obtenir d’informations supplémentaires. Jusqu’à présent, la chaîne manquait de ce verrou d’« attestation de confidentialité » : Dusk ne veut pas renforcer l’anonymat à l’extrême, mais tracer une frontière contrôlable par l’utilisateur.
Je ne vais pas non plus le porter aux nues. Si l’utilisateur perd ses justificatifs KYC locaux, il ne pourra plus ouvrir des preuves d’audit conformes. Si le circuit à divulgation nulle a un bug logique, le contrôle des permissions aura aussi des failles. La vraie question n’est pas de savoir si le récit est joli : c’est de vérifier si, une fois que ces actifs RWA réels tournent réellement, les contraintes de confidentialité tiennent.
À l’avenir, il y aura de plus en plus d’actifs conformes on-chain. Ce qui m’importe le plus n’est pas de savoir si la chaîne peut faire des transactions anonymes, mais plutôt qui peut prouver que votre confidentialité n’appartient qu’à vous — et que vous seul en décidez @Dusk
C’est <dusk_foundation> que j’ai suivi pour le flux d’exécution ZkKYC de la version RC du mainnet. Ce qui m’a fait m’arrêter, c’est cette couche. Ce n’est pas juste ajouter un module de conformité par-dessus une blockchain de confidentialité : c’est transformer directement la question de « qui peut voir mes données » en une règle rigide vérifiable par un circuit à divulgation nulle. Avant que l’utilisateur n’active les droits d’audit, la règle doit d’abord passer par la vérification du circuit du module natif Citadel. Les justificatifs d’identité restent détenus localement ; l’état des transactions repose sur des engagements chiffrés de type Pedersen. La logique de vérification est entièrement publique on-chain. Même le projet ne peut pas contourner le circuit pour récupérer des données utilisateur en direct : la preuve à divulgation nulle garantit en plus que le processus de contrôle des droits n’a pas été falsifié. Si l’utilisateur n’a pas autorisé la portée définie, aucune demande d’audit ne peut, en réalité, accéder aux données en clair.
#dusk Cette approche ressemble à obtenir une preuve de fonds à la banque : le guichetier ne peut pas parcourir directement l’ensemble de votre historique de compte ; il ne peut établir, uniquement, les justificatifs correspondant au montant et à l’usage que vous demandez, sans obtenir d’informations supplémentaires. Jusqu’à présent, la chaîne manquait de ce verrou d’« attestation de confidentialité » : Dusk ne veut pas renforcer l’anonymat à l’extrême, mais tracer une frontière contrôlable par l’utilisateur.
Je ne vais pas non plus le porter aux nues. Si l’utilisateur perd ses justificatifs KYC locaux, il ne pourra plus ouvrir des preuves d’audit conformes. Si le circuit à divulgation nulle a un bug logique, le contrôle des permissions aura aussi des failles. La vraie question n’est pas de savoir si le récit est joli : c’est de vérifier si, une fois que ces actifs RWA réels tournent réellement, les contraintes de confidentialité tiennent.
À l’avenir, il y aura de plus en plus d’actifs conformes on-chain. Ce qui m’importe le plus n’est pas de savoir si la chaîne peut faire des transactions anonymes, mais plutôt qui peut prouver que votre confidentialité n’appartient qu’à vous — et que vous seul en décidez @Dusk
172
·
--
#dusk $DUSK Hier, deux heures du matin, j’étais lové devant le bureau dans la location, en train de parcourir un livre blanc très blanc de @Dusk_Foundation . Le coin du bureau a ouvert, pendant une demi-heure, une canette de Coca glacé—et au bout du compte, le froid s’était évaporé. Les gouttelettes d’eau condensée sur la paroi du verre ont coulé sur le tapis de souris, en formant une petite tache sombre.
Dusk met en avant Privacy Layer1, pensée pour les environnements financiers. Son mécanisme de consensus Succinct Attestation, conçu en interne : en clair, il vise précisément à soigner les vieux problèmes que j’ai rencontrés d’innombrables fois sur les PoS—la monopolisation de la production de blocs par les gros détenteurs, une source d’aléa facile à manipuler, et une finalité de validation trop lente. Ils promettent une finalité déterministe en 3 secondes, tiennent la route face à une attaque à 51 %, et surtout : empêchent quelques baleines de capter le pouvoir de décider des blocs.
À première vue, ça ne paraît pas mal.
Décentralisation, sécurité, haute performance—ce sont trois douleurs du secteur qu’on discute depuis des années : elle dit qu’elle les coche toutes ? Et quand je tombe sur la partie concernant la génération des graines via tirage aléatoire, le livre blanc devient étonnamment flou. Il se contente d’une phrase : « agrégation basée sur le hachage des blocs précédents ». Je pousse la souris sur le côté, et je reste à fixer l’écran deux secondes sans bouger. Si la randomisation qui sert au tirage des nœuds producteurs de blocs peut être anticipée par quelques gros nœuds, ou même si plusieurs d’entre eux peuvent conspirer et manipuler le processus, alors le soi-disant « tirage équitable pour choisir les validateurs » n’est qu’un décor. L’atout central des chaînes de confidentialité—la décentralisation—est alors amputé de moitié. La question de savoir si cette graine aléatoire peut être falsifiée par une conspiration, les gens qui bossent sur le consensus distribué la comprennent : c’est bien plus difficile à résoudre que de simplement accélérer la production des blocs. Dès que la conception de la source d’aléa comporte une faille, la promesse de haute performance et de résistance aux attaques devient une contradiction interne qui ne se concrétise pas.
@Dusk_Foundation
Il y a ici un conflit central : un protocole qui prétend servir le règlement d’actifs à l’échelle des institutions. Si la logique vérifiable du tirage aléatoire n’est pas expliquée jusqu’au bout, alors la fiabilité du consensus SA dépend en réalité des données issues du fonctionnement à long terme sur le réseau principal—pas seulement des affirmations écrites dans un livre blanc.
La valeur à long terme de $DUSK , d’une certaine façon, est précisément liée à savoir si ce mécanisme de consensus peut réellement tourner correctement.
Quand vous étudiez un projet, quelle partie du livre blanc vous fait le plus peur parce qu’elle est floue ? Parlez-en dans les commentaires.
#dusk $DUSK Hier, deux heures du matin, j’étais lové devant le bureau dans la location, en train de parcourir un livre blanc très blanc de @Dusk . Le coin du bureau a ouvert, pendant une demi-heure, une canette de Coca glacé—et au bout du compte, le froid s’était évaporé. Les gouttelettes d’eau condensée sur la paroi du verre ont coulé sur le tapis de souris, en formant une petite tache sombre.
Dusk met en avant Privacy Layer1, pensée pour les environnements financiers. Son mécanisme de consensus Succinct Attestation, conçu en interne : en clair, il vise précisément à soigner les vieux problèmes que j’ai rencontrés d’innombrables fois sur les PoS—la monopolisation de la production de blocs par les gros détenteurs, une source d’aléa facile à manipuler, et une finalité de validation trop lente. Ils promettent une finalité déterministe en 3 secondes, tiennent la route face à une attaque à 51 %, et surtout : empêchent quelques baleines de capter le pouvoir de décider des blocs.
À première vue, ça ne paraît pas mal.
Décentralisation, sécurité, haute performance—ce sont trois douleurs du secteur qu’on discute depuis des années : elle dit qu’elle les coche toutes ? Et quand je tombe sur la partie concernant la génération des graines via tirage aléatoire, le livre blanc devient étonnamment flou. Il se contente d’une phrase : « agrégation basée sur le hachage des blocs précédents ». Je pousse la souris sur le côté, et je reste à fixer l’écran deux secondes sans bouger. Si la randomisation qui sert au tirage des nœuds producteurs de blocs peut être anticipée par quelques gros nœuds, ou même si plusieurs d’entre eux peuvent conspirer et manipuler le processus, alors le soi-disant « tirage équitable pour choisir les validateurs » n’est qu’un décor. L’atout central des chaînes de confidentialité—la décentralisation—est alors amputé de moitié. La question de savoir si cette graine aléatoire peut être falsifiée par une conspiration, les gens qui bossent sur le consensus distribué la comprennent : c’est bien plus difficile à résoudre que de simplement accélérer la production des blocs. Dès que la conception de la source d’aléa comporte une faille, la promesse de haute performance et de résistance aux attaques devient une contradiction interne qui ne se concrétise pas.
@Dusk
Il y a ici un conflit central : un protocole qui prétend servir le règlement d’actifs à l’échelle des institutions. Si la logique vérifiable du tirage aléatoire n’est pas expliquée jusqu’au bout, alors la fiabilité du consensus SA dépend en réalité des données issues du fonctionnement à long terme sur le réseau principal—pas seulement des affirmations écrites dans un livre blanc.
La valeur à long terme de $DUSK , d’une certaine façon, est précisément liée à savoir si ce mécanisme de consensus peut réellement tourner correctement.
Quand vous étudiez un projet, quelle partie du livre blanc vous fait le plus peur parce qu’elle est floue ? Parlez-en dans les commentaires.
Dusk met en avant Privacy Layer1, pensée pour les environnements financiers. Son mécanisme de consensus Succinct Attestation, conçu en interne : en clair, il vise précisément à soigner les vieux problèmes que j’ai rencontrés d’innombrables fois sur les PoS—la monopolisation de la production de blocs par les gros détenteurs, une source d’aléa facile à manipuler, et une finalité de validation trop lente. Ils promettent une finalité déterministe en 3 secondes, tiennent la route face à une attaque à 51 %, et surtout : empêchent quelques baleines de capter le pouvoir de décider des blocs.
À première vue, ça ne paraît pas mal.
Décentralisation, sécurité, haute performance—ce sont trois douleurs du secteur qu’on discute depuis des années : elle dit qu’elle les coche toutes ? Et quand je tombe sur la partie concernant la génération des graines via tirage aléatoire, le livre blanc devient étonnamment flou. Il se contente d’une phrase : « agrégation basée sur le hachage des blocs précédents ». Je pousse la souris sur le côté, et je reste à fixer l’écran deux secondes sans bouger. Si la randomisation qui sert au tirage des nœuds producteurs de blocs peut être anticipée par quelques gros nœuds, ou même si plusieurs d’entre eux peuvent conspirer et manipuler le processus, alors le soi-disant « tirage équitable pour choisir les validateurs » n’est qu’un décor. L’atout central des chaînes de confidentialité—la décentralisation—est alors amputé de moitié. La question de savoir si cette graine aléatoire peut être falsifiée par une conspiration, les gens qui bossent sur le consensus distribué la comprennent : c’est bien plus difficile à résoudre que de simplement accélérer la production des blocs. Dès que la conception de la source d’aléa comporte une faille, la promesse de haute performance et de résistance aux attaques devient une contradiction interne qui ne se concrétise pas.
@Dusk
Il y a ici un conflit central : un protocole qui prétend servir le règlement d’actifs à l’échelle des institutions. Si la logique vérifiable du tirage aléatoire n’est pas expliquée jusqu’au bout, alors la fiabilité du consensus SA dépend en réalité des données issues du fonctionnement à long terme sur le réseau principal—pas seulement des affirmations écrites dans un livre blanc.
La valeur à long terme de $DUSK , d’une certaine façon, est précisément liée à savoir si ce mécanisme de consensus peut réellement tourner correctement.
Quand vous étudiez un projet, quelle partie du livre blanc vous fait le plus peur parce qu’elle est floue ? Parlez-en dans les commentaires.
179
·
--
#dusk $DUSK Hier soir, j’ai rafraîchi le site officiel de Dusk : la barre de navigation a été entièrement remaniée.
Les anciennes entrées que j’utilisais depuis presque un an ont disparu complètement. J’ai dû passer quatre ou cinq fois entre les deux sections « pile technologique » et « développeurs » avant de retrouver la documentation du nœud. Franchement, ça m’a pas mal agacé — mais en suivant le nouveau site officiel, en remontant couche par couche depuis le protocole de base, après avoir lu les trois mises à jour clés, je me suis finalement dit que cette soirée n’avait pas été vaine.
D’abord, DuskEVM — c’est celui que je veux le plus critiquer… et le plus sur lequel je suis agréablement surpris.
Avant, je pensais que la machine virtuelle Rusk offrait une confidentialité au maximum, mais développer des contrats en Rust « natif » a une barrière d’entrée trop élevée. Résultat : cette fois, avec DuskEVM, ils ont carrément comblé mes reproches précédents. Ce n’est pas un pont inter-chaînes : il intègre directement un traducteur de bytecode. Concrètement, si je mets mon contrat Solidity d’origine dedans, il le convertit automatiquement en code d’exécution privé conforme aux contraintes des circuits PLONK. Je n’ai même pas besoin de me soucier de la couche ZK en dessous.
En pratique, c’est plus direct. Hier soir, j’ai enchaîné avec le testnet : j’ai pris un contrat Swap que j’avais déjà, et du moment de la compilation au déploiement, ça m’a pris 12 minutes. Par rapport à l’époque où je devais me battre avec Rust pour écrire des contrats natifs, c’est carrément un ordre de grandeur au-dessus. Ce traducteur, c’est le point que j’ai le plus envie de recommander aujourd’hui.
Dusk Trade est le deuxième sujet qui m’a surpris.
Il s’appuie sur l’architecture Phoenix zkUTXO — j’ai dû regarder un bon moment pour que ça clique. Tu peux le comprendre comme : chaque transaction est un ticket crypté indépendant, et seuls ceux qui détiennent la clé peuvent voir le contenu. Pas de Mempool public : les bots d’“attache” ne peuvent pas voler la course. En plus, il y a des interfaces de clé pour les vues ciblées : quand les institutions market-making doivent passer l’audit MiCA de l’UE, elles peuvent autoriser de manière ciblée l’accès aux enregistrements des transactions. Conformité et confidentialité, cette fois-ci, pas de compromis.
Le workflow de marché orienté conformité compile directement le KYC et les périodes de restriction dans les preuves ZK. Lorsqu’une transaction est mise en chaîne, la conformité est vérifiée automatiquement ; l’audit humain est directement supprimé.
On disait toujours avant que confidentialité et conformité ne peuvent être qu’un choix. Avec cette configuration de Dusk, ce “choix” n’existe plus.
Le seul problème, c’est… à l’époque, j’avais abandonné l’idée de construire une app on-chain à cause de la barrière d’entrée trop élevée. Alors, vous prévoyez de revenir quand ? @Dusk_Foundation
#dusk $DUSK Hier soir, j’ai rafraîchi le site officiel de Dusk : la barre de navigation a été entièrement remaniée.
Les anciennes entrées que j’utilisais depuis presque un an ont disparu complètement. J’ai dû passer quatre ou cinq fois entre les deux sections « pile technologique » et « développeurs » avant de retrouver la documentation du nœud. Franchement, ça m’a pas mal agacé — mais en suivant le nouveau site officiel, en remontant couche par couche depuis le protocole de base, après avoir lu les trois mises à jour clés, je me suis finalement dit que cette soirée n’avait pas été vaine.
D’abord, DuskEVM — c’est celui que je veux le plus critiquer… et le plus sur lequel je suis agréablement surpris.
Avant, je pensais que la machine virtuelle Rusk offrait une confidentialité au maximum, mais développer des contrats en Rust « natif » a une barrière d’entrée trop élevée. Résultat : cette fois, avec DuskEVM, ils ont carrément comblé mes reproches précédents. Ce n’est pas un pont inter-chaînes : il intègre directement un traducteur de bytecode. Concrètement, si je mets mon contrat Solidity d’origine dedans, il le convertit automatiquement en code d’exécution privé conforme aux contraintes des circuits PLONK. Je n’ai même pas besoin de me soucier de la couche ZK en dessous.
En pratique, c’est plus direct. Hier soir, j’ai enchaîné avec le testnet : j’ai pris un contrat Swap que j’avais déjà, et du moment de la compilation au déploiement, ça m’a pris 12 minutes. Par rapport à l’époque où je devais me battre avec Rust pour écrire des contrats natifs, c’est carrément un ordre de grandeur au-dessus. Ce traducteur, c’est le point que j’ai le plus envie de recommander aujourd’hui.
Dusk Trade est le deuxième sujet qui m’a surpris.
Il s’appuie sur l’architecture Phoenix zkUTXO — j’ai dû regarder un bon moment pour que ça clique. Tu peux le comprendre comme : chaque transaction est un ticket crypté indépendant, et seuls ceux qui détiennent la clé peuvent voir le contenu. Pas de Mempool public : les bots d’“attache” ne peuvent pas voler la course. En plus, il y a des interfaces de clé pour les vues ciblées : quand les institutions market-making doivent passer l’audit MiCA de l’UE, elles peuvent autoriser de manière ciblée l’accès aux enregistrements des transactions. Conformité et confidentialité, cette fois-ci, pas de compromis.
Le workflow de marché orienté conformité compile directement le KYC et les périodes de restriction dans les preuves ZK. Lorsqu’une transaction est mise en chaîne, la conformité est vérifiée automatiquement ; l’audit humain est directement supprimé.
On disait toujours avant que confidentialité et conformité ne peuvent être qu’un choix. Avec cette configuration de Dusk, ce “choix” n’existe plus.
Le seul problème, c’est… à l’époque, j’avais abandonné l’idée de construire une app on-chain à cause de la barrière d’entrée trop élevée. Alors, vous prévoyez de revenir quand ? @Dusk
Les anciennes entrées que j’utilisais depuis presque un an ont disparu complètement. J’ai dû passer quatre ou cinq fois entre les deux sections « pile technologique » et « développeurs » avant de retrouver la documentation du nœud. Franchement, ça m’a pas mal agacé — mais en suivant le nouveau site officiel, en remontant couche par couche depuis le protocole de base, après avoir lu les trois mises à jour clés, je me suis finalement dit que cette soirée n’avait pas été vaine.
D’abord, DuskEVM — c’est celui que je veux le plus critiquer… et le plus sur lequel je suis agréablement surpris.
Avant, je pensais que la machine virtuelle Rusk offrait une confidentialité au maximum, mais développer des contrats en Rust « natif » a une barrière d’entrée trop élevée. Résultat : cette fois, avec DuskEVM, ils ont carrément comblé mes reproches précédents. Ce n’est pas un pont inter-chaînes : il intègre directement un traducteur de bytecode. Concrètement, si je mets mon contrat Solidity d’origine dedans, il le convertit automatiquement en code d’exécution privé conforme aux contraintes des circuits PLONK. Je n’ai même pas besoin de me soucier de la couche ZK en dessous.
En pratique, c’est plus direct. Hier soir, j’ai enchaîné avec le testnet : j’ai pris un contrat Swap que j’avais déjà, et du moment de la compilation au déploiement, ça m’a pris 12 minutes. Par rapport à l’époque où je devais me battre avec Rust pour écrire des contrats natifs, c’est carrément un ordre de grandeur au-dessus. Ce traducteur, c’est le point que j’ai le plus envie de recommander aujourd’hui.
Dusk Trade est le deuxième sujet qui m’a surpris.
Il s’appuie sur l’architecture Phoenix zkUTXO — j’ai dû regarder un bon moment pour que ça clique. Tu peux le comprendre comme : chaque transaction est un ticket crypté indépendant, et seuls ceux qui détiennent la clé peuvent voir le contenu. Pas de Mempool public : les bots d’“attache” ne peuvent pas voler la course. En plus, il y a des interfaces de clé pour les vues ciblées : quand les institutions market-making doivent passer l’audit MiCA de l’UE, elles peuvent autoriser de manière ciblée l’accès aux enregistrements des transactions. Conformité et confidentialité, cette fois-ci, pas de compromis.
Le workflow de marché orienté conformité compile directement le KYC et les périodes de restriction dans les preuves ZK. Lorsqu’une transaction est mise en chaîne, la conformité est vérifiée automatiquement ; l’audit humain est directement supprimé.
On disait toujours avant que confidentialité et conformité ne peuvent être qu’un choix. Avec cette configuration de Dusk, ce “choix” n’existe plus.
Le seul problème, c’est… à l’époque, j’avais abandonné l’idée de construire une app on-chain à cause de la barrière d’entrée trop élevée. Alors, vous prévoyez de revenir quand ? @Dusk
1
187
·
--
#dusk $DUSK Récemment, lors des tests du réseau Dusk, l’incitation liée aux dépôts a déclenché une vérification de la source des fonds : on m’a bloqué au moment de l’approvisionnement. À ce moment-là, j’étais déjà prêt : j’avais préparé des relevés d’adresses sur une demi-année—j’avais déjà fait ce genre de preuve de conformité en jouant à Zcash, et rien que pour envoyer des captures d’écran, j’ai dû m’acharner pendant 20 minutes. Le Gas m’a coûté presque 0,1 coin, et j’ai en plus révélé à la partie vérificatrice l’ensemble des positions de mon adresse. À chaque fois que je tombe sur ce type d’exigence, ça me donne des nœuds au cerveau.
Résultat : dans mon wallet Dusk, j’ai cliqué trois fois, et en deux minutes la vérification a été acceptée. La partie vérificatrice n’a même pas vu combien de tokens de test il me restait dans mon adresse.
Ma compréhension de Dusk s’arrêtait avant tout à l’idée d’« une blockchain orientée confidentialité ». J’avais même par défaut l’hypothèse que, comme d’autres chaînes anonymes, elle sacrifiait l’auditabilité pour préserver la confidentialité. J’ai passé presque deux heures à éplucher le code source Rust du modèle de transactions Phoenix : les yeux me piquaient à force de chercher, mais j’ai fini par comprendre que sa conception frappe vraiment là où ça fait mal.
Dusk ne propose pas un interrupteur binaire « tout public / tout anonyme ». Au contraire, au niveau de la couche de preuves zk-SNARKs, elle met en œuvre une conception de certificats cryptographiques vérifiables (VEP), en utilisant l’algorithme Plookup pour compresser la taille d’une preuve à moins de 1 Ko. D’autres chaînes ZK de confidentialité produisent pour des preuves similaires au moins 10 Ko, et la vérification prend des dizaines de secondes ; sur Dusk, la vérification on-chain ne demande que 2 millisecondes : pour prouver que les fonds proviennent d’un échange légitime, il suffit de générer une preuve ciblée pour cette seule opération de dépôt. Inutile d’exposer l’adresse complète, le solde total, ni d’autres historiques de transactions—et même pas besoin de dire à l’autre partie quelle est ton adresse de réception. De mon côté, la génération de la preuve m’a coûté seulement 0,0003 DUSK de Gas, moins cher qu’un transfert standard, et la partie vérificatrice peut valider la véracité directement via un contrat sur la chaîne, sans même devoir télécharger de captures d’écran. En consultant l’explorateur de blocs, on voit que dans cette transaction il n’y a que le hachage de la preuve : aucune donnée en clair à mi-parcours.
Avant, toutes les chaînes de confidentialité se heurtaient à l’impasse « soit on a de la confidentialité, soit on peut être conforme, mais pas les deux ». Avec cette conception, Dusk remet totalement le contrôle de la confidentialité entre les mains de l’utilisateur : quand il faut cacher les transactions, on ne trouve aucun texte en clair on-chain ; quand il faut produire une preuve de conformité, on ne montre à l’autre partie que l’information strictement nécessaire, sans divulguer la moindre confidentialité superflue.
Avez-vous déjà vécu une situation gênante où, pour faire une authentification on-chain, vous avez été forcé d’exposer l’intégralité de vos positions ? @Dusk_Foundation
#dusk $DUSK Récemment, lors des tests du réseau Dusk, l’incitation liée aux dépôts a déclenché une vérification de la source des fonds : on m’a bloqué au moment de l’approvisionnement. À ce moment-là, j’étais déjà prêt : j’avais préparé des relevés d’adresses sur une demi-année—j’avais déjà fait ce genre de preuve de conformité en jouant à Zcash, et rien que pour envoyer des captures d’écran, j’ai dû m’acharner pendant 20 minutes. Le Gas m’a coûté presque 0,1 coin, et j’ai en plus révélé à la partie vérificatrice l’ensemble des positions de mon adresse. À chaque fois que je tombe sur ce type d’exigence, ça me donne des nœuds au cerveau.
Résultat : dans mon wallet Dusk, j’ai cliqué trois fois, et en deux minutes la vérification a été acceptée. La partie vérificatrice n’a même pas vu combien de tokens de test il me restait dans mon adresse.
Ma compréhension de Dusk s’arrêtait avant tout à l’idée d’« une blockchain orientée confidentialité ». J’avais même par défaut l’hypothèse que, comme d’autres chaînes anonymes, elle sacrifiait l’auditabilité pour préserver la confidentialité. J’ai passé presque deux heures à éplucher le code source Rust du modèle de transactions Phoenix : les yeux me piquaient à force de chercher, mais j’ai fini par comprendre que sa conception frappe vraiment là où ça fait mal.
Dusk ne propose pas un interrupteur binaire « tout public / tout anonyme ». Au contraire, au niveau de la couche de preuves zk-SNARKs, elle met en œuvre une conception de certificats cryptographiques vérifiables (VEP), en utilisant l’algorithme Plookup pour compresser la taille d’une preuve à moins de 1 Ko. D’autres chaînes ZK de confidentialité produisent pour des preuves similaires au moins 10 Ko, et la vérification prend des dizaines de secondes ; sur Dusk, la vérification on-chain ne demande que 2 millisecondes : pour prouver que les fonds proviennent d’un échange légitime, il suffit de générer une preuve ciblée pour cette seule opération de dépôt. Inutile d’exposer l’adresse complète, le solde total, ni d’autres historiques de transactions—et même pas besoin de dire à l’autre partie quelle est ton adresse de réception. De mon côté, la génération de la preuve m’a coûté seulement 0,0003 DUSK de Gas, moins cher qu’un transfert standard, et la partie vérificatrice peut valider la véracité directement via un contrat sur la chaîne, sans même devoir télécharger de captures d’écran. En consultant l’explorateur de blocs, on voit que dans cette transaction il n’y a que le hachage de la preuve : aucune donnée en clair à mi-parcours.
Avant, toutes les chaînes de confidentialité se heurtaient à l’impasse « soit on a de la confidentialité, soit on peut être conforme, mais pas les deux ». Avec cette conception, Dusk remet totalement le contrôle de la confidentialité entre les mains de l’utilisateur : quand il faut cacher les transactions, on ne trouve aucun texte en clair on-chain ; quand il faut produire une preuve de conformité, on ne montre à l’autre partie que l’information strictement nécessaire, sans divulguer la moindre confidentialité superflue.
Avez-vous déjà vécu une situation gênante où, pour faire une authentification on-chain, vous avez été forcé d’exposer l’intégralité de vos positions ? @Dusk
Résultat : dans mon wallet Dusk, j’ai cliqué trois fois, et en deux minutes la vérification a été acceptée. La partie vérificatrice n’a même pas vu combien de tokens de test il me restait dans mon adresse.
Ma compréhension de Dusk s’arrêtait avant tout à l’idée d’« une blockchain orientée confidentialité ». J’avais même par défaut l’hypothèse que, comme d’autres chaînes anonymes, elle sacrifiait l’auditabilité pour préserver la confidentialité. J’ai passé presque deux heures à éplucher le code source Rust du modèle de transactions Phoenix : les yeux me piquaient à force de chercher, mais j’ai fini par comprendre que sa conception frappe vraiment là où ça fait mal.
Dusk ne propose pas un interrupteur binaire « tout public / tout anonyme ». Au contraire, au niveau de la couche de preuves zk-SNARKs, elle met en œuvre une conception de certificats cryptographiques vérifiables (VEP), en utilisant l’algorithme Plookup pour compresser la taille d’une preuve à moins de 1 Ko. D’autres chaînes ZK de confidentialité produisent pour des preuves similaires au moins 10 Ko, et la vérification prend des dizaines de secondes ; sur Dusk, la vérification on-chain ne demande que 2 millisecondes : pour prouver que les fonds proviennent d’un échange légitime, il suffit de générer une preuve ciblée pour cette seule opération de dépôt. Inutile d’exposer l’adresse complète, le solde total, ni d’autres historiques de transactions—et même pas besoin de dire à l’autre partie quelle est ton adresse de réception. De mon côté, la génération de la preuve m’a coûté seulement 0,0003 DUSK de Gas, moins cher qu’un transfert standard, et la partie vérificatrice peut valider la véracité directement via un contrat sur la chaîne, sans même devoir télécharger de captures d’écran. En consultant l’explorateur de blocs, on voit que dans cette transaction il n’y a que le hachage de la preuve : aucune donnée en clair à mi-parcours.
Avant, toutes les chaînes de confidentialité se heurtaient à l’impasse « soit on a de la confidentialité, soit on peut être conforme, mais pas les deux ». Avec cette conception, Dusk remet totalement le contrôle de la confidentialité entre les mains de l’utilisateur : quand il faut cacher les transactions, on ne trouve aucun texte en clair on-chain ; quand il faut produire une preuve de conformité, on ne montre à l’autre partie que l’information strictement nécessaire, sans divulguer la moindre confidentialité superflue.
Avez-vous déjà vécu une situation gênante où, pour faire une authentification on-chain, vous avez été forcé d’exposer l’intégralité de vos positions ? @Dusk
1
1
226
·
--
#dusk $DUSK 老伙计深夜甩来两条60秒语音,语气跟当年喊我冲土狗一样急:Dusk主网上线,质押节点能跑了,隐私赛道头矿。
我心想跟Sui、Aptos那会儿差不多吧,装二进制挂着就行。结果三天通宵才啃明白。
第一天就卡壳。./dusk-node跑起来,ZK证明生成到87%必崩,终端吐一句"witness construction failed",内存从4G顶到12G,风扇跟楼下夜宵摊抽油烟机似的。重装五次程序、重下三次快照,都没用。最后翻GitHub示例,一行注释小得差点漏过去:"key expects BigInt, string will break witness construction."改完传参方式,重启,8秒证明生成。
静下心翻源码才懂。Dusk的隐私方案不是给EVM套层壳,而是Rusk这个原生隐私虚拟机直接把PLONK零知识证明电路、Poseidon哈希、BLS签名这些密码学组件内置进去。开发者写合约时不用手动处理加密逻辑,编译完就是零知识友好的WASM字节码。合约代码自动转成约束电路,多笔交易能递归聚合成一个批量证明,节点只验证明哈希,地址、金额全程不上链,但每笔交易的合规性都能被数学证明验证。
共识层是SBA(隔离拜占庭协议) 。验证者至少要锁1000枚$DUSK,每轮出块不仅要打包交易,还得附一份证明出块行为合法的ZK证明。Dusk的罚没分两种:软罚没针对漏块,会暂时移出共识并降低有效质押额;硬罚没针对作恶——出无效块罚没10%,双签或双块罚没20%,直接销毁。硬件方面,官方建议4核CPU、8GB内存起步。
跑了三周,收益没营销号吹得夸张。但跑通那晚机箱风扇安静下来,回头看三天值了,不是赚多少,是把一条新链的底子从头啃了一遍。@Dusk_Foundation
#dusk $DUSK 老伙计深夜甩来两条60秒语音,语气跟当年喊我冲土狗一样急:Dusk主网上线,质押节点能跑了,隐私赛道头矿。
我心想跟Sui、Aptos那会儿差不多吧,装二进制挂着就行。结果三天通宵才啃明白。
第一天就卡壳。./dusk-node跑起来,ZK证明生成到87%必崩,终端吐一句"witness construction failed",内存从4G顶到12G,风扇跟楼下夜宵摊抽油烟机似的。重装五次程序、重下三次快照,都没用。最后翻GitHub示例,一行注释小得差点漏过去:"key expects BigInt, string will break witness construction."改完传参方式,重启,8秒证明生成。
静下心翻源码才懂。Dusk的隐私方案不是给EVM套层壳,而是Rusk这个原生隐私虚拟机直接把PLONK零知识证明电路、Poseidon哈希、BLS签名这些密码学组件内置进去。开发者写合约时不用手动处理加密逻辑,编译完就是零知识友好的WASM字节码。合约代码自动转成约束电路,多笔交易能递归聚合成一个批量证明,节点只验证明哈希,地址、金额全程不上链,但每笔交易的合规性都能被数学证明验证。
共识层是SBA(隔离拜占庭协议) 。验证者至少要锁1000枚$DUSK ,每轮出块不仅要打包交易,还得附一份证明出块行为合法的ZK证明。Dusk的罚没分两种:软罚没针对漏块,会暂时移出共识并降低有效质押额;硬罚没针对作恶——出无效块罚没10%,双签或双块罚没20%,直接销毁。硬件方面,官方建议4核CPU、8GB内存起步。
跑了三周,收益没营销号吹得夸张。但跑通那晚机箱风扇安静下来,回头看三天值了,不是赚多少,是把一条新链的底子从头啃了一遍。@Dusk
我心想跟Sui、Aptos那会儿差不多吧,装二进制挂着就行。结果三天通宵才啃明白。
第一天就卡壳。./dusk-node跑起来,ZK证明生成到87%必崩,终端吐一句"witness construction failed",内存从4G顶到12G,风扇跟楼下夜宵摊抽油烟机似的。重装五次程序、重下三次快照,都没用。最后翻GitHub示例,一行注释小得差点漏过去:"key expects BigInt, string will break witness construction."改完传参方式,重启,8秒证明生成。
静下心翻源码才懂。Dusk的隐私方案不是给EVM套层壳,而是Rusk这个原生隐私虚拟机直接把PLONK零知识证明电路、Poseidon哈希、BLS签名这些密码学组件内置进去。开发者写合约时不用手动处理加密逻辑,编译完就是零知识友好的WASM字节码。合约代码自动转成约束电路,多笔交易能递归聚合成一个批量证明,节点只验证明哈希,地址、金额全程不上链,但每笔交易的合规性都能被数学证明验证。
共识层是SBA(隔离拜占庭协议) 。验证者至少要锁1000枚$DUSK ,每轮出块不仅要打包交易,还得附一份证明出块行为合法的ZK证明。Dusk的罚没分两种:软罚没针对漏块,会暂时移出共识并降低有效质押额;硬罚没针对作恶——出无效块罚没10%,双签或双块罚没20%,直接销毁。硬件方面,官方建议4核CPU、8GB内存起步。
跑了三周,收益没营销号吹得夸张。但跑通那晚机箱风扇安静下来,回头看三天值了,不是赚多少,是把一条新链的底子从头啃了一遍。@Dusk
146
·
--
#baby $BABY Avant-hier, j’ai fait une chose : j’ai pris un UTXO que j’avais mis en garantie sur mon propre réseau de test et j’ai essayé le script de staking de Babylon.
Je voulais voir comment s’exécutent exactement ces trois modes de sortie.
J’ai d’abord testé le plus simple : une fois la période de staking arrivée à échéance, je n’utilise que ma propre signature pour déverrouiller cet UTXO. Je diffuse la transaction sur le réseau de test Bitcoin. Les nœuds ont validé ; la transaction a été incluse dans un bloc. Pas besoin que le Finality Provider donne son accord, pas besoin que la chaîne Babylon soit en ligne : ma propre signature suffit. À ce moment-là, je me suis dit que c’est l’assurance la plus primitive : tant que le réseau Bitcoin tourne, le staker peut récupérer ses propres fonds.
Ensuite, j’ai testé la deuxième option : simuler une sortie anticipée, sans attendre la durée complète du staking. Cette fois, il me faut ma propre signature, plus la signature du comité de Covenant. De mon côté, la signature est facile à produire ; pour la partie du comité, j’ai simulé le processus de signature. Après diffusion, les nœuds ont validé, et le déverrouillage de l’UTXO a réussi. Je comprends : le comité ne fait que confirmer que « cette demande de sortie anticipée respecte les règles », sans prendre le contrôle des actifs, et sans en avoir la maîtrise.
Quand j’ai testé la troisième option, je me suis retrouvé bloqué. Le chemin de slashing nécessite trois clés : ma signature, la signature EOTS du Finality Provider, et la signature du comité de Covenant. Sur le moment, je me demandais : pourquoi le slashing a-t-il encore besoin de ma propre signature ? Est-ce que cela ne me fait pas participer à mon propre châtiment ?
Plus tard, en relisant le rapport d’audit, j’ai compris. La signature du comité est une signature d’adaptateur — après chiffrement, elle pointe vers le Finality Provider. J’avais pré-signé le chemin de slashing, mais dans les conditions normales, cette signature reste « verrouillée ». Ce n’est que si le FP signe deux blocs différents de la même hauteur avec le même nonce aléatoire, en exposant la clé privée, que la signature d’adaptateur est déchiffrée et devient effective.
Cela signifie que je n’ai pas besoin de faire confiance à qui que ce soit pour ne pas faire de mal. Le FP fait de la faute → exposition mathématique de la clé privée → déchiffrement automatique de la signature d’adaptateur → chemin de slashing déverrouillé. Je n’ai pas besoin qu’un administrateur décide s’il « faut punir », je n’ai besoin de l’approbation de personne.
J’ai testé à fond les trois façons de sortir. Quel chemin on choisit n’est pas décidé par des personnes : tout dépend de l’exécution des conditions écrites en dur dans le script.
@babylonlabs_io
#baby $BABY Avant-hier, j’ai fait une chose : j’ai pris un UTXO que j’avais mis en garantie sur mon propre réseau de test et j’ai essayé le script de staking de Babylon.
Je voulais voir comment s’exécutent exactement ces trois modes de sortie.
J’ai d’abord testé le plus simple : une fois la période de staking arrivée à échéance, je n’utilise que ma propre signature pour déverrouiller cet UTXO. Je diffuse la transaction sur le réseau de test Bitcoin. Les nœuds ont validé ; la transaction a été incluse dans un bloc. Pas besoin que le Finality Provider donne son accord, pas besoin que la chaîne Babylon soit en ligne : ma propre signature suffit. À ce moment-là, je me suis dit que c’est l’assurance la plus primitive : tant que le réseau Bitcoin tourne, le staker peut récupérer ses propres fonds.
Ensuite, j’ai testé la deuxième option : simuler une sortie anticipée, sans attendre la durée complète du staking. Cette fois, il me faut ma propre signature, plus la signature du comité de Covenant. De mon côté, la signature est facile à produire ; pour la partie du comité, j’ai simulé le processus de signature. Après diffusion, les nœuds ont validé, et le déverrouillage de l’UTXO a réussi. Je comprends : le comité ne fait que confirmer que « cette demande de sortie anticipée respecte les règles », sans prendre le contrôle des actifs, et sans en avoir la maîtrise.
Quand j’ai testé la troisième option, je me suis retrouvé bloqué. Le chemin de slashing nécessite trois clés : ma signature, la signature EOTS du Finality Provider, et la signature du comité de Covenant. Sur le moment, je me demandais : pourquoi le slashing a-t-il encore besoin de ma propre signature ? Est-ce que cela ne me fait pas participer à mon propre châtiment ?
Plus tard, en relisant le rapport d’audit, j’ai compris. La signature du comité est une signature d’adaptateur — après chiffrement, elle pointe vers le Finality Provider. J’avais pré-signé le chemin de slashing, mais dans les conditions normales, cette signature reste « verrouillée ». Ce n’est que si le FP signe deux blocs différents de la même hauteur avec le même nonce aléatoire, en exposant la clé privée, que la signature d’adaptateur est déchiffrée et devient effective.
Cela signifie que je n’ai pas besoin de faire confiance à qui que ce soit pour ne pas faire de mal. Le FP fait de la faute → exposition mathématique de la clé privée → déchiffrement automatique de la signature d’adaptateur → chemin de slashing déverrouillé. Je n’ai pas besoin qu’un administrateur décide s’il « faut punir », je n’ai besoin de l’approbation de personne.
J’ai testé à fond les trois façons de sortir. Quel chemin on choisit n’est pas décidé par des personnes : tout dépend de l’exécution des conditions écrites en dur dans le script.
@BabylonLabs_io
Je voulais voir comment s’exécutent exactement ces trois modes de sortie.
J’ai d’abord testé le plus simple : une fois la période de staking arrivée à échéance, je n’utilise que ma propre signature pour déverrouiller cet UTXO. Je diffuse la transaction sur le réseau de test Bitcoin. Les nœuds ont validé ; la transaction a été incluse dans un bloc. Pas besoin que le Finality Provider donne son accord, pas besoin que la chaîne Babylon soit en ligne : ma propre signature suffit. À ce moment-là, je me suis dit que c’est l’assurance la plus primitive : tant que le réseau Bitcoin tourne, le staker peut récupérer ses propres fonds.
Ensuite, j’ai testé la deuxième option : simuler une sortie anticipée, sans attendre la durée complète du staking. Cette fois, il me faut ma propre signature, plus la signature du comité de Covenant. De mon côté, la signature est facile à produire ; pour la partie du comité, j’ai simulé le processus de signature. Après diffusion, les nœuds ont validé, et le déverrouillage de l’UTXO a réussi. Je comprends : le comité ne fait que confirmer que « cette demande de sortie anticipée respecte les règles », sans prendre le contrôle des actifs, et sans en avoir la maîtrise.
Quand j’ai testé la troisième option, je me suis retrouvé bloqué. Le chemin de slashing nécessite trois clés : ma signature, la signature EOTS du Finality Provider, et la signature du comité de Covenant. Sur le moment, je me demandais : pourquoi le slashing a-t-il encore besoin de ma propre signature ? Est-ce que cela ne me fait pas participer à mon propre châtiment ?
Plus tard, en relisant le rapport d’audit, j’ai compris. La signature du comité est une signature d’adaptateur — après chiffrement, elle pointe vers le Finality Provider. J’avais pré-signé le chemin de slashing, mais dans les conditions normales, cette signature reste « verrouillée ». Ce n’est que si le FP signe deux blocs différents de la même hauteur avec le même nonce aléatoire, en exposant la clé privée, que la signature d’adaptateur est déchiffrée et devient effective.
Cela signifie que je n’ai pas besoin de faire confiance à qui que ce soit pour ne pas faire de mal. Le FP fait de la faute → exposition mathématique de la clé privée → déchiffrement automatique de la signature d’adaptateur → chemin de slashing déverrouillé. Je n’ai pas besoin qu’un administrateur décide s’il « faut punir », je n’ai besoin de l’approbation de personne.
J’ai testé à fond les trois façons de sortir. Quel chemin on choisit n’est pas décidé par des personnes : tout dépend de l’exécution des conditions écrites en dur dans le script.
@BabylonLabs_io
142
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
QNTRises39%
22,788 vues
916 mentions
#qntrises39% 📈 Quant (QNT) Enregistre une hausse notable de 39% des prix au cœur de la rotation du marché des altcoins
Le secteur de l’interopérabilité blockchain s’anime. Quant (QNT) a récemment enregistré une hausse significative d’environ 39%, attirant l’attention aussi bien des investisseurs particuliers que des acteurs institutionnels du marché.
📰 Actu principale
•Forte évolution des prix QNT a connu un mouvement haussier notable, grimpant d’environ 39% lors des récentes séances de négociation.
Contexte de marché Cette dynamique s’inscrit dans une rotation plus large des capitaux vers des cryptomonnaies alternatives, alors que les principaux actifs du marché entrent dans des phases de consolidation.
•Moteurs clés Le mouvement est soutenu par une hausse des volumes de transactions, des cassures techniques au-dessus de niveaux de résistance clés, et par un intérêt macro durable pour l’infrastructure inter-chaînes de niveau entreprise.
🌍 Impact sur le marché
•Croissance de l’écosystème Cette évolution des prix renforce le récit en cours concernant le besoin critique d’une interopérabilité fluide dans l’adoption institutionnelle de la blockchain et des actifs tokenisés du monde réel (RWA).
Zoom sur le secteur Une hausse d’un token majeur lié à l’interopérabilité entraîne souvent un regain d’attention analytique pour l’ensemble du secteur inter-chaînes et des blockchains d’entreprise.
•Dynamique du marché Indique une profondeur de marché saine, suggérant que les traders identifient activement la valeur dans des tokens axés sur l’utilité, dotés de cas d’usage réels établis, plutôt que dans des actifs purement spéculatifs.
💬 Engagement
Pensez-vous que les protocoles d’interopérabilité seront le principal catalyseur de la prochaine grande vague d’adoption institutionnelle des cryptos ? Partagez votre point de vue dans les commentaires ci-dessous ! 👇
#Quant #QNT #BinanceSquare #CryptoNews
$PHA
$GRASS
$QNT
Jacob trade
·0 mentions J’aime
·164 vues
EthereumBreaksAbove$2700
2,259 vues
92 mentions
BitgetBreachForgedRequestsNotStolenKeys
19,824 vues
716 mentions