
Mr_Badshah77
9.9k Publications
Mr_Badshah77
 Compte Square Vérifié+
Signaler
Bloquer l’utilisateur
The Real Badshah || No Duplicates
117 Suivis
32.3K+ Abonnés
17.1K+ J’aime
Publications
Tous
Citations
Vidéos
·
--
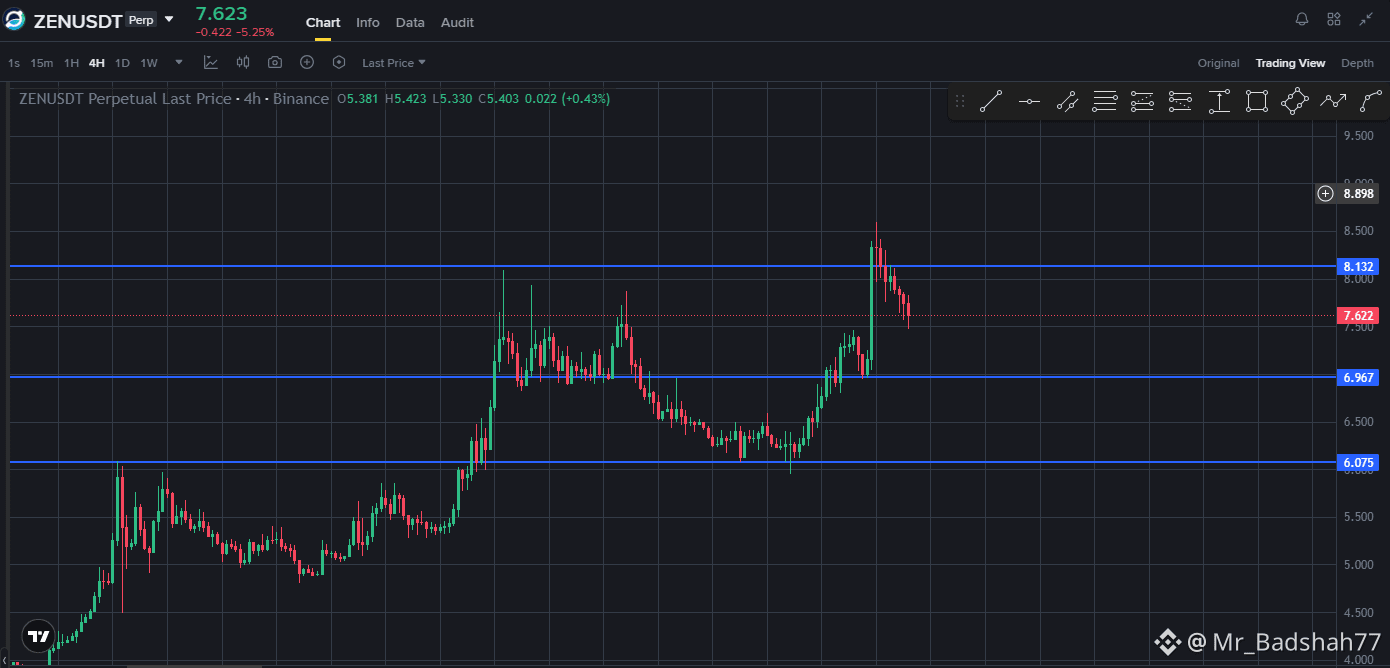
Alerte de configuration commerciale courte : $ZEN 📉
Configuration & Objectifs
Entrée : 7.55 – 7.70
Stop Loss (SL) : 8.20
Objectif 1 (TP1) : 6.97
Objectif 2 (TP2) : 6.08
Objectif 3 (TP3) : 5.50
Analyse
ZEN a rejeté la zone d’offre à 8.13 sur le graphique 4H et a fait une mèche jusqu’à la zone de 8.90 avant de chuter.
Le prix évolue désormais sous cette résistance et pivote vers le prochain support marqué à 6.97.
La structure après la deuxième poussée plus haut ressemble davantage à un faux passage / une distribution aux sommets qu’à une continuation propre.
L’invalidation correspond à une clôture en 4H repassant au-dessus de 8.13–8.20 (ou le plus haut à 8.90 si vous utilisez le stop plus large).
Rester sous 8.13 maintient la thèse baissière intacte vers 6.97 puis 6.08.
Ce n’est pas un conseil financier. Les produits dérivés (perps) sont à haut risque — taille petite et respectez le stop.
$CELR $AKE
Alerte de configuration commerciale courte : $ZEN 📉
Configuration & Objectifs
Entrée : 7.55 – 7.70
Stop Loss (SL) : 8.20
Objectif 1 (TP1) : 6.97
Objectif 2 (TP2) : 6.08
Objectif 3 (TP3) : 5.50
Analyse
ZEN a rejeté la zone d’offre à 8.13 sur le graphique 4H et a fait une mèche jusqu’à la zone de 8.90 avant de chuter.
Le prix évolue désormais sous cette résistance et pivote vers le prochain support marqué à 6.97.
La structure après la deuxième poussée plus haut ressemble davantage à un faux passage / une distribution aux sommets qu’à une continuation propre.
L’invalidation correspond à une clôture en 4H repassant au-dessus de 8.13–8.20 (ou le plus haut à 8.90 si vous utilisez le stop plus large).
Rester sous 8.13 maintient la thèse baissière intacte vers 6.97 puis 6.08.
Ce n’est pas un conseil financier. Les produits dérivés (perps) sont à haut risque — taille petite et respectez le stop.
$CELR $AKE
Configuration & Objectifs
Entrée : 7.55 – 7.70
Stop Loss (SL) : 8.20
Objectif 1 (TP1) : 6.97
Objectif 2 (TP2) : 6.08
Objectif 3 (TP3) : 5.50
Analyse
ZEN a rejeté la zone d’offre à 8.13 sur le graphique 4H et a fait une mèche jusqu’à la zone de 8.90 avant de chuter.
Le prix évolue désormais sous cette résistance et pivote vers le prochain support marqué à 6.97.
La structure après la deuxième poussée plus haut ressemble davantage à un faux passage / une distribution aux sommets qu’à une continuation propre.
L’invalidation correspond à une clôture en 4H repassant au-dessus de 8.13–8.20 (ou le plus haut à 8.90 si vous utilisez le stop plus large).
Rester sous 8.13 maintient la thèse baissière intacte vers 6.97 puis 6.08.
Ce n’est pas un conseil financier. Les produits dérivés (perps) sont à haut risque — taille petite et respectez le stop.
$CELR $AKE
1
4
305
·
--
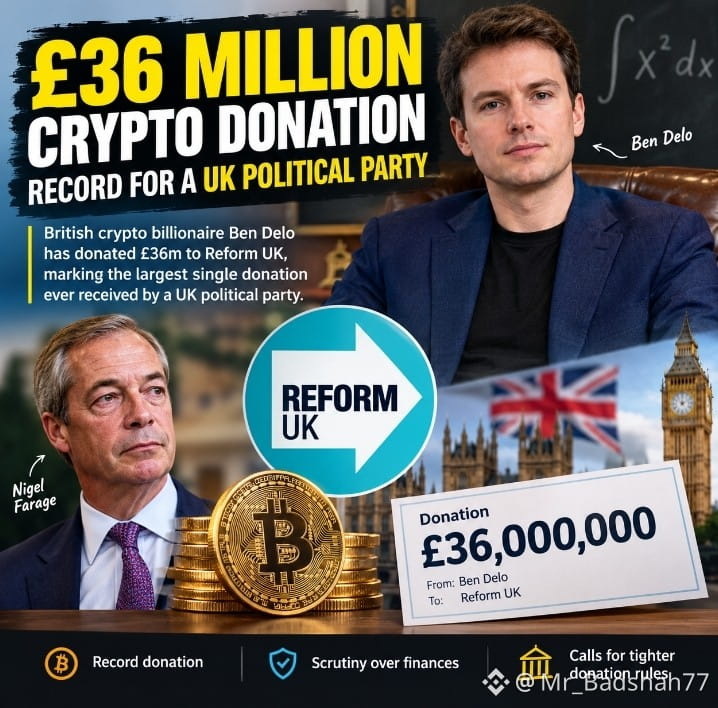
🚨 36 MILLIONS £. Un seul don a réécrit le record britannique de collecte de fonds pour la vie politique.
Le milliardaire britannique de la crypto Ben Delo a fait un don de 36 M£ à Reform UK, ce qui en fait le plus gros don individuel jamais reçu par un parti politique britannique.
Delo affirme qu’il veut un « duel équitable et un terrain de jeu équilibré » et qu’il avait initialement prévu de verser 1 M£ par mois jusqu’en 2029, mais a choisi de payer la totalité d’avance face à d’éventuelles restrictions futures sur les méga-dons.
Le calendrier est notable.
Reform fait déjà l’objet de critiques concernant ses finances, tandis que la police enquête sur des allégations liées à des lois étrangères sur le financement. Le parti nie tout acte répréhensible et affirme qu’il coopérera.
Pendant ce temps, le gouvernement britannique examine des règles plus strictes concernant les gros dons politiques provenant de citoyens britanniques vivant à l’étranger ou revenus récemment dans le pays.
Pour la crypto, c’est un moment intéressant : une fortune bâtie dans l’industrie des actifs numériques devient désormais une force majeure dans la collecte de fonds politique grand public.
Mais la question la plus importante n’est pas seulement le montant du don.
Il s’agit de savoir si les systèmes politiques doivent permettre à des individus disposant d’une fortune privée énorme d’avoir une telle influence financière sur les élections.
36 M£ ont peut-être battu un record — mais cela pourrait aussi relancer le débat sur la frontière entre participation politique et influence politique.
#Badshah #RevolutConfirmsFakeGovEmailDataBreach #USBankCompletesCrossBorderPaymentPilotOnStellar #USInflationHoldsAt3.4%InAugust
$龙虾 $LSK $LAB
🚨 36 MILLIONS £. Un seul don a réécrit le record britannique de collecte de fonds pour la vie politique.
Le milliardaire britannique de la crypto Ben Delo a fait un don de 36 M£ à Reform UK, ce qui en fait le plus gros don individuel jamais reçu par un parti politique britannique.
Delo affirme qu’il veut un « duel équitable et un terrain de jeu équilibré » et qu’il avait initialement prévu de verser 1 M£ par mois jusqu’en 2029, mais a choisi de payer la totalité d’avance face à d’éventuelles restrictions futures sur les méga-dons.
Le calendrier est notable.
Reform fait déjà l’objet de critiques concernant ses finances, tandis que la police enquête sur des allégations liées à des lois étrangères sur le financement. Le parti nie tout acte répréhensible et affirme qu’il coopérera.
Pendant ce temps, le gouvernement britannique examine des règles plus strictes concernant les gros dons politiques provenant de citoyens britanniques vivant à l’étranger ou revenus récemment dans le pays.
Pour la crypto, c’est un moment intéressant : une fortune bâtie dans l’industrie des actifs numériques devient désormais une force majeure dans la collecte de fonds politique grand public.
Mais la question la plus importante n’est pas seulement le montant du don.
Il s’agit de savoir si les systèmes politiques doivent permettre à des individus disposant d’une fortune privée énorme d’avoir une telle influence financière sur les élections.
36 M£ ont peut-être battu un record — mais cela pourrait aussi relancer le débat sur la frontière entre participation politique et influence politique.
#Badshah #RevolutConfirmsFakeGovEmailDataBreach #USBankCompletesCrossBorderPaymentPilotOnStellar #USInflationHoldsAt3.4%InAugust
$龙虾 $LSK $LAB
Le milliardaire britannique de la crypto Ben Delo a fait un don de 36 M£ à Reform UK, ce qui en fait le plus gros don individuel jamais reçu par un parti politique britannique.
Delo affirme qu’il veut un « duel équitable et un terrain de jeu équilibré » et qu’il avait initialement prévu de verser 1 M£ par mois jusqu’en 2029, mais a choisi de payer la totalité d’avance face à d’éventuelles restrictions futures sur les méga-dons.
Le calendrier est notable.
Reform fait déjà l’objet de critiques concernant ses finances, tandis que la police enquête sur des allégations liées à des lois étrangères sur le financement. Le parti nie tout acte répréhensible et affirme qu’il coopérera.
Pendant ce temps, le gouvernement britannique examine des règles plus strictes concernant les gros dons politiques provenant de citoyens britanniques vivant à l’étranger ou revenus récemment dans le pays.
Pour la crypto, c’est un moment intéressant : une fortune bâtie dans l’industrie des actifs numériques devient désormais une force majeure dans la collecte de fonds politique grand public.
Mais la question la plus importante n’est pas seulement le montant du don.
Il s’agit de savoir si les systèmes politiques doivent permettre à des individus disposant d’une fortune privée énorme d’avoir une telle influence financière sur les élections.
36 M£ ont peut-être battu un record — mais cela pourrait aussi relancer le débat sur la frontière entre participation politique et influence politique.
#Badshah #RevolutConfirmsFakeGovEmailDataBreach #USBankCompletesCrossBorderPaymentPilotOnStellar #USInflationHoldsAt3.4%InAugust
$龙虾 $LSK $LAB
4
154
·
--
Vérifié
#cpiwatch CPI baisse aujourd’hui et cette impression décidera d’une hausse ou d’un maintien. La masse salariale non agricole d’août s’est établie à 162 000, contre des attentes d’environ 56 000. Le taux de chômage est resté à 4,1 % et les mois précédents ont été révisés à la hausse. Le marché du travail ne montre pas de faiblesse. Hier, l’IPP a ajouté davantage de pression : +0,4 % sur un mois et +5,4 % sur un an, avec une hausse du diesel de 24 %. Le pétrole reste proche de 100 $ en raison des perturbations de l’offre. Les marchés ont désormais intégré environ 70 % de chances d’une hausse de 25 pb lors de la réunion FOMC des 15-16 septembre. L’IPC d’aujourd’hui pour août est le dernier grand point de données avant cette réunion. Le consensus table sur un chiffre global à +0,4 % m/m et +3,4 % y/y, avec un indicateur “core” autour de +0,2 %. L’énergie devrait probablement relever le chiffre global. Le véritable test est de savoir si le “core” reste contenu ou s’il commence à s’élargir.
Mon point de vue : la Fed augmente les taux. Le président Warsh a déjà indiqué que l’inflation ne s’oriente pas vers 2 % à une vitesse suffisante. Un marché de l’emploi résilient donne au Comité l’autorisation de répondre au choc lié à l’énergie plutôt que d’attendre. Si le “core” ressort à 0,3 % ou plus, la hausse est presque verrouillée. Un “core” plus frais (0,1 % ou moins) pourrait permettre de laisser la table ouverte à une pause, mais la barre est désormais élevée. Je détiens de l’or comme couverture. Une hausse confirmée et un dollar plus fort pourraient peser sur l’or à court terme, autour de la zone 4 350–4 380 dollars, mais une inflation persistante et le risque géopolitique continuent de justifier le maintien de la position plutôt que de courir après le dernier mouvement. Je n’ajoute pas aux indices actions larges tant que nous n’avons pas vu à la fois la réaction de l’IPC et la déclaration de la Fed. Les valeurs liées à l’énergie semblent relativement mieux soutenues si cette impulsion se poursuit. Des taux “plus élevés plus longtemps” restent un vent contraire pour les valorisations de la croissance.
Je déciderai du prochain ajustement après le chiffre d’aujourd’hui. Suivez pour la réaction de l’IPC et la vue mise à jour après la réunion de la Fed. #CPIWatch #Badshah #CryptoSectorsFallSecondDay $MET $哈基米 $牛来
{future}(牛来USDT)
#cpiwatch CPI baisse aujourd’hui et cette impression décidera d’une hausse ou d’un maintien. La masse salariale non agricole d’août s’est établie à 162 000, contre des attentes d’environ 56 000. Le taux de chômage est resté à 4,1 % et les mois précédents ont été révisés à la hausse. Le marché du travail ne montre pas de faiblesse. Hier, l’IPP a ajouté davantage de pression : +0,4 % sur un mois et +5,4 % sur un an, avec une hausse du diesel de 24 %. Le pétrole reste proche de 100 $ en raison des perturbations de l’offre. Les marchés ont désormais intégré environ 70 % de chances d’une hausse de 25 pb lors de la réunion FOMC des 15-16 septembre. L’IPC d’aujourd’hui pour août est le dernier grand point de données avant cette réunion. Le consensus table sur un chiffre global à +0,4 % m/m et +3,4 % y/y, avec un indicateur “core” autour de +0,2 %. L’énergie devrait probablement relever le chiffre global. Le véritable test est de savoir si le “core” reste contenu ou s’il commence à s’élargir.
Mon point de vue : la Fed augmente les taux. Le président Warsh a déjà indiqué que l’inflation ne s’oriente pas vers 2 % à une vitesse suffisante. Un marché de l’emploi résilient donne au Comité l’autorisation de répondre au choc lié à l’énergie plutôt que d’attendre. Si le “core” ressort à 0,3 % ou plus, la hausse est presque verrouillée. Un “core” plus frais (0,1 % ou moins) pourrait permettre de laisser la table ouverte à une pause, mais la barre est désormais élevée. Je détiens de l’or comme couverture. Une hausse confirmée et un dollar plus fort pourraient peser sur l’or à court terme, autour de la zone 4 350–4 380 dollars, mais une inflation persistante et le risque géopolitique continuent de justifier le maintien de la position plutôt que de courir après le dernier mouvement. Je n’ajoute pas aux indices actions larges tant que nous n’avons pas vu à la fois la réaction de l’IPC et la déclaration de la Fed. Les valeurs liées à l’énergie semblent relativement mieux soutenues si cette impulsion se poursuit. Des taux “plus élevés plus longtemps” restent un vent contraire pour les valorisations de la croissance.
Je déciderai du prochain ajustement après le chiffre d’aujourd’hui. Suivez pour la réaction de l’IPC et la vue mise à jour après la réunion de la Fed. #CPIWatch #Badshah #CryptoSectorsFallSecondDay $MET $哈基米 $牛来
Mon point de vue : la Fed augmente les taux. Le président Warsh a déjà indiqué que l’inflation ne s’oriente pas vers 2 % à une vitesse suffisante. Un marché de l’emploi résilient donne au Comité l’autorisation de répondre au choc lié à l’énergie plutôt que d’attendre. Si le “core” ressort à 0,3 % ou plus, la hausse est presque verrouillée. Un “core” plus frais (0,1 % ou moins) pourrait permettre de laisser la table ouverte à une pause, mais la barre est désormais élevée. Je détiens de l’or comme couverture. Une hausse confirmée et un dollar plus fort pourraient peser sur l’or à court terme, autour de la zone 4 350–4 380 dollars, mais une inflation persistante et le risque géopolitique continuent de justifier le maintien de la position plutôt que de courir après le dernier mouvement. Je n’ajoute pas aux indices actions larges tant que nous n’avons pas vu à la fois la réaction de l’IPC et la déclaration de la Fed. Les valeurs liées à l’énergie semblent relativement mieux soutenues si cette impulsion se poursuit. Des taux “plus élevés plus longtemps” restent un vent contraire pour les valorisations de la croissance.
Je déciderai du prochain ajustement après le chiffre d’aujourd’hui. Suivez pour la réaction de l’IPC et la vue mise à jour après la réunion de la Fed. #CPIWatch #Badshah #CryptoSectorsFallSecondDay $MET $哈基米 $牛来

2
2
12
2.7k
·
--
Félicitations 🎉 @CoinKing007
Il y a des personnes qui entrent dans la vie comme des amis, mais deviennent plus proches que la famille. Tu as toujours été pour moi plus qu’un frère. 🫂❤️Regarder cette magnifique vidéo de fiançailles me procure une joie pure au cœur. Je prie pour que ce nouveau parcours vous apporte à tous deux une paix absolue, une vie entière ensemble et un amour inconditionnel. Que Allah bénisse votre union, vous comble d’innombrables bénédictions et vous protège de tout mal. Ameen ! 🧿✨Mes vœux les plus chaleureux et tout mon amour pour ce moment marquant ! 💍🎉
#Coinking007 #tradewithbadshah #MrBadahah77 #EngagementPost $KAT $ZEC $FF
Félicitations 🎉 @Coin--King
Il y a des personnes qui entrent dans la vie comme des amis, mais deviennent plus proches que la famille. Tu as toujours été pour moi plus qu’un frère. 🫂❤️Regarder cette magnifique vidéo de fiançailles me procure une joie pure au cœur. Je prie pour que ce nouveau parcours vous apporte à tous deux une paix absolue, une vie entière ensemble et un amour inconditionnel. Que Allah bénisse votre union, vous comble d’innombrables bénédictions et vous protège de tout mal. Ameen ! 🧿✨Mes vœux les plus chaleureux et tout mon amour pour ce moment marquant ! 💍🎉
#Coinking007 #tradewithbadshah #MrBadahah77 #EngagementPost $KAT $ZEC $FF
Il y a des personnes qui entrent dans la vie comme des amis, mais deviennent plus proches que la famille. Tu as toujours été pour moi plus qu’un frère. 🫂❤️Regarder cette magnifique vidéo de fiançailles me procure une joie pure au cœur. Je prie pour que ce nouveau parcours vous apporte à tous deux une paix absolue, une vie entière ensemble et un amour inconditionnel. Que Allah bénisse votre union, vous comble d’innombrables bénédictions et vous protège de tout mal. Ameen ! 🧿✨Mes vœux les plus chaleureux et tout mon amour pour ce moment marquant ! 💍🎉
#Coinking007 #tradewithbadshah #MrBadahah77 #EngagementPost $KAT $ZEC $FF
15
2
18
3k
·
--
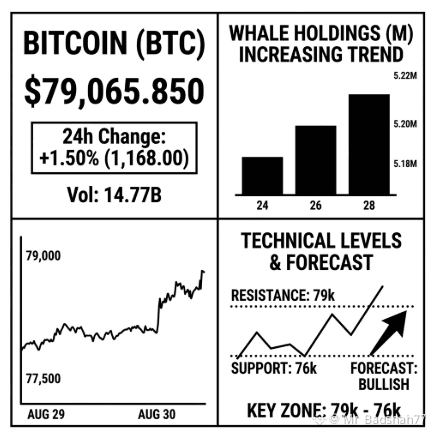
Le Bitcoin se prépare-t-il discrètement à une nouvelle phase de hausse, ou ce rallye est-il déjà trop étiré ?
Je regardais le BTC autour de la zone des 79 000 $, et la partie intéressante ne concerne pas seulement le prix. Il s’agit de qui achète.
D’après les informations, les portefeuilles de baleines auraient accumulé 39 154 BTC en une semaine, soit environ 3 Md$.
En même temps, les plus petits portefeuilles détenant 0,1 à 1 BTC ont montré une forte distribution.
Cette divergence compte.
Ça me fait penser à une boutique bondée où les petits acheteurs repartent avec leurs bénéfices tandis que les gros acheteurs continuent d’ajouter à leurs paniers.
Mais le graphique ne donne pas un passe gratuit aux haussiers.
Le BTC fait face à une zone de cassure clé entre 78,25 K$ et 78,35 K$.
Au-dessus, 79 K$ → 80 K$ → 81 K$ deviennent le chemin évident de résistance.
En dessous de 77,2 K$ à 77,4 K$, la structure à court terme commence à s’affaiblir, avec 75,7 K$ comme support structurel plus important.
Il y a aussi un autre signal d’alerte : le RSI est autour de 72 et le Stochastic %K autour de 82, ce qui suggère que l’impulsion est déjà étirée.
Du coup, le scénario ressemble moins à « le BTC doit monter » qu’à une bataille entre une accumulation solide et un momentum surchauffé.
Pour moi, les niveaux sont plus intéressants que la prédiction :
78,3 K$ : déclencheur de cassure
77,2 K$ : structure à court terme
75,7 K$ : support majeur
72,8 K$ : niveau de correction plus profond
81 K$–81,4 K$ : résistance majeure
Les baleines achètent, mais le prix doit encore prouver qu’il peut franchir la résistance.
Vous préféreriez voir le BTC casser 80 K$ en premier, ou retester 76 K$ avant le prochain mouvement ?
Le Bitcoin se prépare-t-il discrètement à une nouvelle phase de hausse, ou ce rallye est-il déjà trop étiré ?
Je regardais le BTC autour de la zone des 79 000 $, et la partie intéressante ne concerne pas seulement le prix. Il s’agit de qui achète.
D’après les informations, les portefeuilles de baleines auraient accumulé 39 154 BTC en une semaine, soit environ 3 Md$.
En même temps, les plus petits portefeuilles détenant 0,1 à 1 BTC ont montré une forte distribution.
Cette divergence compte.
Ça me fait penser à une boutique bondée où les petits acheteurs repartent avec leurs bénéfices tandis que les gros acheteurs continuent d’ajouter à leurs paniers.
Mais le graphique ne donne pas un passe gratuit aux haussiers.
Le BTC fait face à une zone de cassure clé entre 78,25 K$ et 78,35 K$.
Au-dessus, 79 K$ → 80 K$ → 81 K$ deviennent le chemin évident de résistance.
En dessous de 77,2 K$ à 77,4 K$, la structure à court terme commence à s’affaiblir, avec 75,7 K$ comme support structurel plus important.
Il y a aussi un autre signal d’alerte : le RSI est autour de 72 et le Stochastic %K autour de 82, ce qui suggère que l’impulsion est déjà étirée.
Du coup, le scénario ressemble moins à « le BTC doit monter » qu’à une bataille entre une accumulation solide et un momentum surchauffé.
Pour moi, les niveaux sont plus intéressants que la prédiction :
78,3 K$ : déclencheur de cassure
77,2 K$ : structure à court terme
75,7 K$ : support majeur
72,8 K$ : niveau de correction plus profond
81 K$–81,4 K$ : résistance majeure
Les baleines achètent, mais le prix doit encore prouver qu’il peut franchir la résistance.
Vous préféreriez voir le BTC casser 80 K$ en premier, ou retester 76 K$ avant le prochain mouvement ?
Je regardais le BTC autour de la zone des 79 000 $, et la partie intéressante ne concerne pas seulement le prix. Il s’agit de qui achète.
D’après les informations, les portefeuilles de baleines auraient accumulé 39 154 BTC en une semaine, soit environ 3 Md$.
En même temps, les plus petits portefeuilles détenant 0,1 à 1 BTC ont montré une forte distribution.
Cette divergence compte.
Ça me fait penser à une boutique bondée où les petits acheteurs repartent avec leurs bénéfices tandis que les gros acheteurs continuent d’ajouter à leurs paniers.
Mais le graphique ne donne pas un passe gratuit aux haussiers.
Le BTC fait face à une zone de cassure clé entre 78,25 K$ et 78,35 K$.
Au-dessus, 79 K$ → 80 K$ → 81 K$ deviennent le chemin évident de résistance.
En dessous de 77,2 K$ à 77,4 K$, la structure à court terme commence à s’affaiblir, avec 75,7 K$ comme support structurel plus important.
Il y a aussi un autre signal d’alerte : le RSI est autour de 72 et le Stochastic %K autour de 82, ce qui suggère que l’impulsion est déjà étirée.
Du coup, le scénario ressemble moins à « le BTC doit monter » qu’à une bataille entre une accumulation solide et un momentum surchauffé.
Pour moi, les niveaux sont plus intéressants que la prédiction :
78,3 K$ : déclencheur de cassure
77,2 K$ : structure à court terme
75,7 K$ : support majeur
72,8 K$ : niveau de correction plus profond
81 K$–81,4 K$ : résistance majeure
Les baleines achètent, mais le prix doit encore prouver qu’il peut franchir la résistance.
Vous préféreriez voir le BTC casser 80 K$ en premier, ou retester 76 K$ avant le prochain mouvement ?
1
13
215
·
--
#dusk $DUSK @Dusk_Foundation ............ Je m’attendais à ce que les problèmes de sécurité du portefeuille viennent d’un mécanisme complexe. En recherchant Dusk, j’ai trouvé l’inverse : de minuscules détails peuvent avoir des conséquences bien plus importantes.....
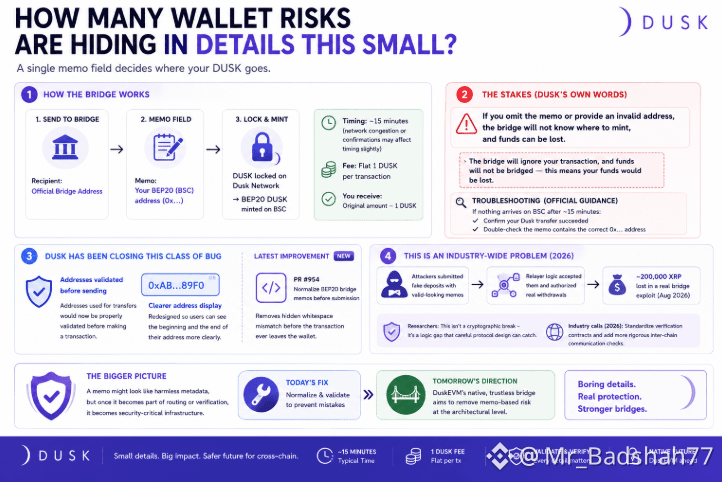
Pensez à un mémo de pont comme à une étiquette de livraison. La transaction peut réussir, mais si l’étiquette manque ou renvoie à la mauvaise adresse BSC, le pont ne peut pas acheminer correctement le DUSK.
C’est pourquoi le flux BEP20 de Dusk a attiré mon attention....
Vous envoyez le DUSK au compte officiel du pont, puis vous indiquez votre adresse de portefeuille BSC dans le champ Memo. Le pont déduit des frais fixes de 1 DUSK, et la documentation officielle actuelle indique que le traitement prend normalement environ une heure.
Ça s’est approfondi..................
Dusk avertit explicitement qu’un mémo manquant ou invalide peut rendre un transfert irrécupérable. Le portefeuille a aussi, historiquement, ajouté une validation d’adresse et repensé l’affichage des adresses afin d’aider les utilisateurs à mieux vérifier le début et la fin d’une adresse.
Et maintenant, le Web Wallet va plus loin....
L’activité publique sur GitHub montre la PR #954, « Normalize BEP20 bridge memos before submission », qui est passée à ready_for_review. L’objectif est de supprimer les divergences liées aux espaces avant que la transaction du pont ne soit soumise.....
Ce dernier détail a capté mon attention..
Ce n’est pas seulement un problème de Dusk. Le 9 août, un autre pont a perdu près de 200 000 XRP après que la logique du relayer a accepté de fausses dépôts, car elle s’appuyait sur les données du mémo sans vérifier correctement la destination..
Pont différent, bug différent, même leçon....
Un mémo peut sembler être de simples métadonnées inoffensives, mais une fois qu’il fait partie du routage ou de la vérification, il devient une infrastructure critique pour la sécurité.
Pour un réseau qui gère des règlements à valeur réelle, combien de « petits » détails liés aux portefeuilles faut-il considérer comme des limites de sécurité avant que les utilisateurs ne les remarquent ?....
$BMT $EDEN
#dusk $DUSK @Dusk ............ Je m’attendais à ce que les problèmes de sécurité du portefeuille viennent d’un mécanisme complexe. En recherchant Dusk, j’ai trouvé l’inverse : de minuscules détails peuvent avoir des conséquences bien plus importantes.....
Pensez à un mémo de pont comme à une étiquette de livraison. La transaction peut réussir, mais si l’étiquette manque ou renvoie à la mauvaise adresse BSC, le pont ne peut pas acheminer correctement le DUSK.
C’est pourquoi le flux BEP20 de Dusk a attiré mon attention....
Vous envoyez le DUSK au compte officiel du pont, puis vous indiquez votre adresse de portefeuille BSC dans le champ Memo. Le pont déduit des frais fixes de 1 DUSK, et la documentation officielle actuelle indique que le traitement prend normalement environ une heure.
Ça s’est approfondi..................
Dusk avertit explicitement qu’un mémo manquant ou invalide peut rendre un transfert irrécupérable. Le portefeuille a aussi, historiquement, ajouté une validation d’adresse et repensé l’affichage des adresses afin d’aider les utilisateurs à mieux vérifier le début et la fin d’une adresse.
Et maintenant, le Web Wallet va plus loin....
L’activité publique sur GitHub montre la PR #954, « Normalize BEP20 bridge memos before submission », qui est passée à ready_for_review. L’objectif est de supprimer les divergences liées aux espaces avant que la transaction du pont ne soit soumise.....
Ce dernier détail a capté mon attention..
Ce n’est pas seulement un problème de Dusk. Le 9 août, un autre pont a perdu près de 200 000 XRP après que la logique du relayer a accepté de fausses dépôts, car elle s’appuyait sur les données du mémo sans vérifier correctement la destination..
Pont différent, bug différent, même leçon....
Un mémo peut sembler être de simples métadonnées inoffensives, mais une fois qu’il fait partie du routage ou de la vérification, il devient une infrastructure critique pour la sécurité.
Pour un réseau qui gère des règlements à valeur réelle, combien de « petits » détails liés aux portefeuilles faut-il considérer comme des limites de sécurité avant que les utilisateurs ne les remarquent ?....
$BMT $EDEN
Pensez à un mémo de pont comme à une étiquette de livraison. La transaction peut réussir, mais si l’étiquette manque ou renvoie à la mauvaise adresse BSC, le pont ne peut pas acheminer correctement le DUSK.
C’est pourquoi le flux BEP20 de Dusk a attiré mon attention....
Vous envoyez le DUSK au compte officiel du pont, puis vous indiquez votre adresse de portefeuille BSC dans le champ Memo. Le pont déduit des frais fixes de 1 DUSK, et la documentation officielle actuelle indique que le traitement prend normalement environ une heure.
Ça s’est approfondi..................
Dusk avertit explicitement qu’un mémo manquant ou invalide peut rendre un transfert irrécupérable. Le portefeuille a aussi, historiquement, ajouté une validation d’adresse et repensé l’affichage des adresses afin d’aider les utilisateurs à mieux vérifier le début et la fin d’une adresse.
Et maintenant, le Web Wallet va plus loin....
L’activité publique sur GitHub montre la PR #954, « Normalize BEP20 bridge memos before submission », qui est passée à ready_for_review. L’objectif est de supprimer les divergences liées aux espaces avant que la transaction du pont ne soit soumise.....
Ce dernier détail a capté mon attention..
Ce n’est pas seulement un problème de Dusk. Le 9 août, un autre pont a perdu près de 200 000 XRP après que la logique du relayer a accepté de fausses dépôts, car elle s’appuyait sur les données du mémo sans vérifier correctement la destination..
Pont différent, bug différent, même leçon....
Un mémo peut sembler être de simples métadonnées inoffensives, mais une fois qu’il fait partie du routage ou de la vérification, il devient une infrastructure critique pour la sécurité.
Pour un réseau qui gère des règlements à valeur réelle, combien de « petits » détails liés aux portefeuilles faut-il considérer comme des limites de sécurité avant que les utilisateurs ne les remarquent ?....
$BMT $EDEN
3
9
479
·
--
#dusk $DUSK @Dusk_Foundation ........ J’ai pensé que la partie difficile du pont entre DUSK et BSC serait l’infrastructure inter-chaînes. Le détail qui a retenu mon attention est beaucoup plus petit : un seul champ de mémo.
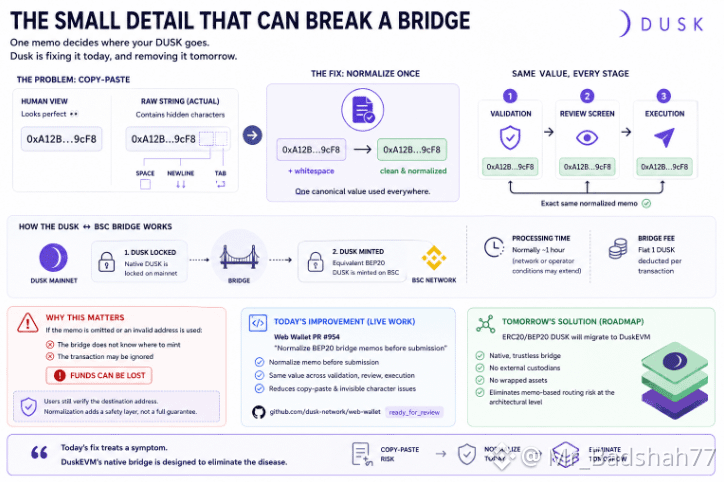
Imaginez cela comme une étiquette d’expédition. Le colis peut partir correctement, mais si l’étiquette contient un espace invisible ou la mauvaise adresse, le système peut ne pas savoir où l’envoyer......
C’est ce qui rend le pont BEP20 de Dusk intéressant.
Le DUSK natif est d’abord verrouillé sur le mainnet Dusk, puis un DUSK équivalent en BEP20 est frappé sur BSC. L’actif du mainnet reste la source de vérité, tandis que le pont facture un forfait de 1 DUSK. D’après la documentation actuelle, le traitement prend normalement environ une heure.
Ça a été plus loin.......
Le Web Wallet de Dusk traite désormais directement le cas limite du copier-coller. L’activité publique sur GitHub montre la PR #954, « Normaliser les mémo des ponts BEP20 avant soumission », atteignant ready_for_review, avec des contrôles automatisés et une activité de revue visible.
L’idée est simple : normaliser le mémo une seule fois, puis utiliser la même valeur nettoyée pour la validation, la revue et la soumission.
Ce dernier détail a retenu mon attention..........
La documentation propre à Dusk prévient qu’un mémo manquant ou invalide peut empêcher l’acheminement automatique et rendre un transfert irréversible. Les utilisateurs doivent toujours vérifier la destination, mais le portefeuille peut supprimer une source de désalignement évitable.....
Et la direction à plus long terme est encore plus intéressante.
L’architecture de Dusk prévoit de faire migrer les DUSK ERC20 et BEP20 vers DuskEVM, en utilisant un pont natif sans confiance, sans custodians externes ni actifs enveloppés...
Donc ce correctif améliore le pont d’aujourd’hui........
La feuille de route vise à rendre l’architecture du pont de demain fondamentalement différente.....................
Pour une infrastructure qui transfère une vraie valeur, n’est-ce pas supprimer un mode de défaillance plutôt que simplement prévenir les utilisateurs à son sujet ?
$ADA $ONG
#dusk $DUSK @Dusk ........ J’ai pensé que la partie difficile du pont entre DUSK et BSC serait l’infrastructure inter-chaînes. Le détail qui a retenu mon attention est beaucoup plus petit : un seul champ de mémo.
Imaginez cela comme une étiquette d’expédition. Le colis peut partir correctement, mais si l’étiquette contient un espace invisible ou la mauvaise adresse, le système peut ne pas savoir où l’envoyer......
C’est ce qui rend le pont BEP20 de Dusk intéressant.
Le DUSK natif est d’abord verrouillé sur le mainnet Dusk, puis un DUSK équivalent en BEP20 est frappé sur BSC. L’actif du mainnet reste la source de vérité, tandis que le pont facture un forfait de 1 DUSK. D’après la documentation actuelle, le traitement prend normalement environ une heure.
Ça a été plus loin.......
Le Web Wallet de Dusk traite désormais directement le cas limite du copier-coller. L’activité publique sur GitHub montre la PR #954, « Normaliser les mémo des ponts BEP20 avant soumission », atteignant ready_for_review, avec des contrôles automatisés et une activité de revue visible.
L’idée est simple : normaliser le mémo une seule fois, puis utiliser la même valeur nettoyée pour la validation, la revue et la soumission.
Ce dernier détail a retenu mon attention..........
La documentation propre à Dusk prévient qu’un mémo manquant ou invalide peut empêcher l’acheminement automatique et rendre un transfert irréversible. Les utilisateurs doivent toujours vérifier la destination, mais le portefeuille peut supprimer une source de désalignement évitable.....
Et la direction à plus long terme est encore plus intéressante.
L’architecture de Dusk prévoit de faire migrer les DUSK ERC20 et BEP20 vers DuskEVM, en utilisant un pont natif sans confiance, sans custodians externes ni actifs enveloppés...
Donc ce correctif améliore le pont d’aujourd’hui........
La feuille de route vise à rendre l’architecture du pont de demain fondamentalement différente.....................
Pour une infrastructure qui transfère une vraie valeur, n’est-ce pas supprimer un mode de défaillance plutôt que simplement prévenir les utilisateurs à son sujet ?
$ADA $ONG
Imaginez cela comme une étiquette d’expédition. Le colis peut partir correctement, mais si l’étiquette contient un espace invisible ou la mauvaise adresse, le système peut ne pas savoir où l’envoyer......
C’est ce qui rend le pont BEP20 de Dusk intéressant.
Le DUSK natif est d’abord verrouillé sur le mainnet Dusk, puis un DUSK équivalent en BEP20 est frappé sur BSC. L’actif du mainnet reste la source de vérité, tandis que le pont facture un forfait de 1 DUSK. D’après la documentation actuelle, le traitement prend normalement environ une heure.
Ça a été plus loin.......
Le Web Wallet de Dusk traite désormais directement le cas limite du copier-coller. L’activité publique sur GitHub montre la PR #954, « Normaliser les mémo des ponts BEP20 avant soumission », atteignant ready_for_review, avec des contrôles automatisés et une activité de revue visible.
L’idée est simple : normaliser le mémo une seule fois, puis utiliser la même valeur nettoyée pour la validation, la revue et la soumission.
Ce dernier détail a retenu mon attention..........
La documentation propre à Dusk prévient qu’un mémo manquant ou invalide peut empêcher l’acheminement automatique et rendre un transfert irréversible. Les utilisateurs doivent toujours vérifier la destination, mais le portefeuille peut supprimer une source de désalignement évitable.....
Et la direction à plus long terme est encore plus intéressante.
L’architecture de Dusk prévoit de faire migrer les DUSK ERC20 et BEP20 vers DuskEVM, en utilisant un pont natif sans confiance, sans custodians externes ni actifs enveloppés...
Donc ce correctif améliore le pont d’aujourd’hui........
La feuille de route vise à rendre l’architecture du pont de demain fondamentalement différente.....................
Pour une infrastructure qui transfère une vraie valeur, n’est-ce pas supprimer un mode de défaillance plutôt que simplement prévenir les utilisateurs à son sujet ?
$ADA $ONG
3
9
271
·
--
#dusk $DUSK @Dusk_Foundation .......Je m'attendais à voir un bug de pont venir d'une cause compliquée. Celui qui a attiré mon attention a commencé avec quelque chose de beaucoup plus ordinaire : copier-coller une adresse....
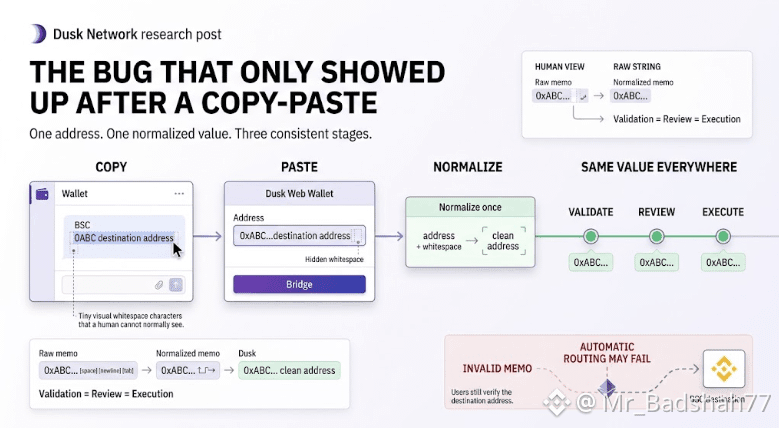
Une adresse BSC peut sembler parfaitement propre pour un humain, alors que la chaîne contient un espace de fin, une nouvelle ligne ou une tabulation.
Imaginez que vous copiez l'adresse d'une maison avec une ligne supplémentaire invisible. Vous pouvez lire l'adresse correctement, mais le logiciel reçoit quelque chose de légèrement différent.....
C'est ce qui a compté dans le flux de pont BEP20 de Dusk..
Le mémo n'est pas simplement une note. Il indique au pont quelle adresse BSC doit recevoir les DUSK. Avant la correction, cette valeur pouvait être traitée différemment selon la validation, l'écran d'examen et l'exécution, laissant ainsi de la place à ces étapes pour ne pas être d'accord.
La correction était étonnamment simple.....
Le Web Wallet de Dusk normalise désormais le mémo une fois en supprimant les espaces, puis utilise cette même valeur nettoyée pour la validation, l'examen et l'exécution.
Ça a été plus loin.. ..
Dusk a aussi ajouté un test avec une adresse EVM entourée d'espaces, d'une nouvelle ligne et d'une tabulation. Le test vérifie que l'écran d'examen affiche l'adresse propre et que l'exécution reçoit exactement cette même valeur normalisée.
Ce dernier détail a retenu mon attention....
La documentation de Dusk avertit qu'un mémo de pont manquant ou invalide peut empêcher l'acheminement automatique et rendre un transfert potentiellement irrécupérable. La correction ajoute une couche de sécurité supplémentaire, mais les utilisateurs doivent toujours vérifier la destination eux-mêmes.
Le copier-coller paraît trop banal pour être dangereux.
C'est exactement pour cela que les bugs autour de ça comptent....
Une bonne infrastructure ne consiste pas seulement à faire fonctionner le protocole. Il s'agit de supprimer les minuscules écarts entre ce que l'utilisateur voit, ce que le logiciel valide, et ce qui finit par être exécuté.
Ces détails invisibles sont souvent là où la confiance se construit..
$PROM $AAVE
#dusk $DUSK @Dusk .......Je m'attendais à voir un bug de pont venir d'une cause compliquée. Celui qui a attiré mon attention a commencé avec quelque chose de beaucoup plus ordinaire : copier-coller une adresse....
Une adresse BSC peut sembler parfaitement propre pour un humain, alors que la chaîne contient un espace de fin, une nouvelle ligne ou une tabulation.
Imaginez que vous copiez l'adresse d'une maison avec une ligne supplémentaire invisible. Vous pouvez lire l'adresse correctement, mais le logiciel reçoit quelque chose de légèrement différent.....
C'est ce qui a compté dans le flux de pont BEP20 de Dusk..
Le mémo n'est pas simplement une note. Il indique au pont quelle adresse BSC doit recevoir les DUSK. Avant la correction, cette valeur pouvait être traitée différemment selon la validation, l'écran d'examen et l'exécution, laissant ainsi de la place à ces étapes pour ne pas être d'accord.
La correction était étonnamment simple.....
Le Web Wallet de Dusk normalise désormais le mémo une fois en supprimant les espaces, puis utilise cette même valeur nettoyée pour la validation, l'examen et l'exécution.
Ça a été plus loin.. ..
Dusk a aussi ajouté un test avec une adresse EVM entourée d'espaces, d'une nouvelle ligne et d'une tabulation. Le test vérifie que l'écran d'examen affiche l'adresse propre et que l'exécution reçoit exactement cette même valeur normalisée.
Ce dernier détail a retenu mon attention....
La documentation de Dusk avertit qu'un mémo de pont manquant ou invalide peut empêcher l'acheminement automatique et rendre un transfert potentiellement irrécupérable. La correction ajoute une couche de sécurité supplémentaire, mais les utilisateurs doivent toujours vérifier la destination eux-mêmes.
Le copier-coller paraît trop banal pour être dangereux.
C'est exactement pour cela que les bugs autour de ça comptent....
Une bonne infrastructure ne consiste pas seulement à faire fonctionner le protocole. Il s'agit de supprimer les minuscules écarts entre ce que l'utilisateur voit, ce que le logiciel valide, et ce qui finit par être exécuté.
Ces détails invisibles sont souvent là où la confiance se construit..
$PROM $AAVE
Une adresse BSC peut sembler parfaitement propre pour un humain, alors que la chaîne contient un espace de fin, une nouvelle ligne ou une tabulation.
Imaginez que vous copiez l'adresse d'une maison avec une ligne supplémentaire invisible. Vous pouvez lire l'adresse correctement, mais le logiciel reçoit quelque chose de légèrement différent.....
C'est ce qui a compté dans le flux de pont BEP20 de Dusk..
Le mémo n'est pas simplement une note. Il indique au pont quelle adresse BSC doit recevoir les DUSK. Avant la correction, cette valeur pouvait être traitée différemment selon la validation, l'écran d'examen et l'exécution, laissant ainsi de la place à ces étapes pour ne pas être d'accord.
La correction était étonnamment simple.....
Le Web Wallet de Dusk normalise désormais le mémo une fois en supprimant les espaces, puis utilise cette même valeur nettoyée pour la validation, l'examen et l'exécution.
Ça a été plus loin.. ..
Dusk a aussi ajouté un test avec une adresse EVM entourée d'espaces, d'une nouvelle ligne et d'une tabulation. Le test vérifie que l'écran d'examen affiche l'adresse propre et que l'exécution reçoit exactement cette même valeur normalisée.
Ce dernier détail a retenu mon attention....
La documentation de Dusk avertit qu'un mémo de pont manquant ou invalide peut empêcher l'acheminement automatique et rendre un transfert potentiellement irrécupérable. La correction ajoute une couche de sécurité supplémentaire, mais les utilisateurs doivent toujours vérifier la destination eux-mêmes.
Le copier-coller paraît trop banal pour être dangereux.
C'est exactement pour cela que les bugs autour de ça comptent....
Une bonne infrastructure ne consiste pas seulement à faire fonctionner le protocole. Il s'agit de supprimer les minuscules écarts entre ce que l'utilisateur voit, ce que le logiciel valide, et ce qui finit par être exécuté.
Ces détails invisibles sont souvent là où la confiance se construit..
$PROM $AAVE
4
10
272
·
--
Partiellement vrai
#dusk $DUSK @Dusk_Foundation ......J'espérais que le modèle de transaction de Dusk serait un détail d’implémentation plus réduit. Le vrai problème était plus difficile à remarquer : une intention d’utilisateur peut encore nécessiter plusieurs transactions indépendantes....
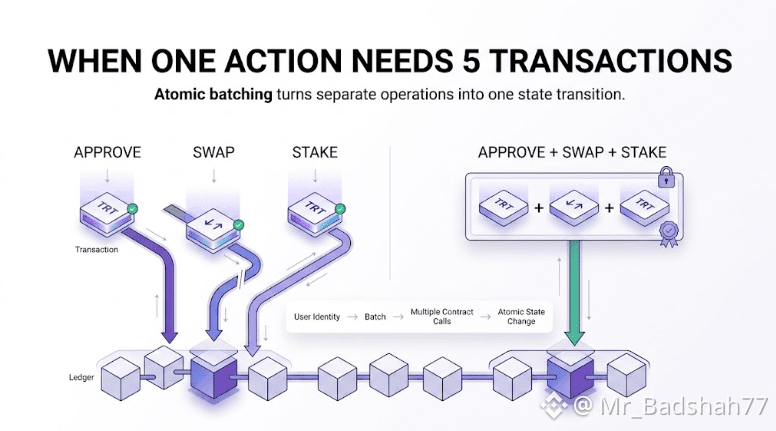
Pensez à une transaction blockchain comme à une instruction scellée. Si votre action nécessite cinq instructions, les signer ensemble ne signifie pas automatiquement que le réseau les traite comme une seule action. L’une peut s’exécuter pendant qu’une autre échoue.
C’est le problème que Dusk examine dans le numéro #4058.....
Aujourd’hui, une transaction Moonlight ou Phoenix ne porte qu’une seule opération optionnelle TransactionData. Donc un flux comme approuver → échanger → miser doit être réparti sur plusieurs transactions, chacune avec sa propre signature, son nonce et son risque d’inclusion.
Ça va plus loin....
Dusk envisage une transaction groupée au niveau du protocole qui pourrait exécuter plusieurs appels de contrat de manière atomique sous l’identité de l’utilisateur. Cela permettrait aussi à chaque opération de porter sa propre valeur ou son propre dépôt, tout en couvrant éventuellement Phoenix sans changer son circuit de transfert ni la configuration de confiance...
Mais il existe une autre voie.
Un contrat batcher pourrait exécuter plusieurs appels sans modifier le protocole. Le compromis concerne l’autorisation : des contrats qui utilisent caller() pourraient voir le batcher à la place de l’utilisateur original, tandis que public_sender() peut préserver le compte Moonlight d’origine.
Cette distinction a retenu mon attention....
La partie difficile du batch n’est pas de mettre plusieurs appels dans un seul conteneur. C’est de définir ce que signifient l’identité, le gas, la valeur et l’échec lorsque ces appels deviennent une seule transition d’état.
Et #4058 reste ouvert, avec l’implémentation réelle et la spécification du protocole explicitement laissées pour un travail de suivi.....
Pour une chaîne qui cible des workflows financiers, l’exécution multi-étapes atomique devrait-elle devenir une primitive de protocole, ou rester une chose que les contrats composent eux-mêmes ?
$ADA $TUT
#dusk $DUSK @Dusk ......J'espérais que le modèle de transaction de Dusk serait un détail d’implémentation plus réduit. Le vrai problème était plus difficile à remarquer : une intention d’utilisateur peut encore nécessiter plusieurs transactions indépendantes....
Pensez à une transaction blockchain comme à une instruction scellée. Si votre action nécessite cinq instructions, les signer ensemble ne signifie pas automatiquement que le réseau les traite comme une seule action. L’une peut s’exécuter pendant qu’une autre échoue.
C’est le problème que Dusk examine dans le numéro #4058.....
Aujourd’hui, une transaction Moonlight ou Phoenix ne porte qu’une seule opération optionnelle TransactionData. Donc un flux comme approuver → échanger → miser doit être réparti sur plusieurs transactions, chacune avec sa propre signature, son nonce et son risque d’inclusion.
Ça va plus loin....
Dusk envisage une transaction groupée au niveau du protocole qui pourrait exécuter plusieurs appels de contrat de manière atomique sous l’identité de l’utilisateur. Cela permettrait aussi à chaque opération de porter sa propre valeur ou son propre dépôt, tout en couvrant éventuellement Phoenix sans changer son circuit de transfert ni la configuration de confiance...
Mais il existe une autre voie.
Un contrat batcher pourrait exécuter plusieurs appels sans modifier le protocole. Le compromis concerne l’autorisation : des contrats qui utilisent caller() pourraient voir le batcher à la place de l’utilisateur original, tandis que public_sender() peut préserver le compte Moonlight d’origine.
Cette distinction a retenu mon attention....
La partie difficile du batch n’est pas de mettre plusieurs appels dans un seul conteneur. C’est de définir ce que signifient l’identité, le gas, la valeur et l’échec lorsque ces appels deviennent une seule transition d’état.
Et #4058 reste ouvert, avec l’implémentation réelle et la spécification du protocole explicitement laissées pour un travail de suivi.....
Pour une chaîne qui cible des workflows financiers, l’exécution multi-étapes atomique devrait-elle devenir une primitive de protocole, ou rester une chose que les contrats composent eux-mêmes ?
$ADA $TUT
Pensez à une transaction blockchain comme à une instruction scellée. Si votre action nécessite cinq instructions, les signer ensemble ne signifie pas automatiquement que le réseau les traite comme une seule action. L’une peut s’exécuter pendant qu’une autre échoue.
C’est le problème que Dusk examine dans le numéro #4058.....
Aujourd’hui, une transaction Moonlight ou Phoenix ne porte qu’une seule opération optionnelle TransactionData. Donc un flux comme approuver → échanger → miser doit être réparti sur plusieurs transactions, chacune avec sa propre signature, son nonce et son risque d’inclusion.
Ça va plus loin....
Dusk envisage une transaction groupée au niveau du protocole qui pourrait exécuter plusieurs appels de contrat de manière atomique sous l’identité de l’utilisateur. Cela permettrait aussi à chaque opération de porter sa propre valeur ou son propre dépôt, tout en couvrant éventuellement Phoenix sans changer son circuit de transfert ni la configuration de confiance...
Mais il existe une autre voie.
Un contrat batcher pourrait exécuter plusieurs appels sans modifier le protocole. Le compromis concerne l’autorisation : des contrats qui utilisent caller() pourraient voir le batcher à la place de l’utilisateur original, tandis que public_sender() peut préserver le compte Moonlight d’origine.
Cette distinction a retenu mon attention....
La partie difficile du batch n’est pas de mettre plusieurs appels dans un seul conteneur. C’est de définir ce que signifient l’identité, le gas, la valeur et l’échec lorsque ces appels deviennent une seule transition d’état.
Et #4058 reste ouvert, avec l’implémentation réelle et la spécification du protocole explicitement laissées pour un travail de suivi.....
Pour une chaîne qui cible des workflows financiers, l’exécution multi-étapes atomique devrait-elle devenir une primitive de protocole, ou rester une chose que les contrats composent eux-mêmes ?
$ADA $TUT
6
3
728
·
--
#dusk $DUSK @Dusk_Foundation .....Je ne cherchais pas une mise à jour de Dusk concernant les Mac.
Je fouillais Piecrust, et une toute petite modification du CI m’a fait m’arrêter.
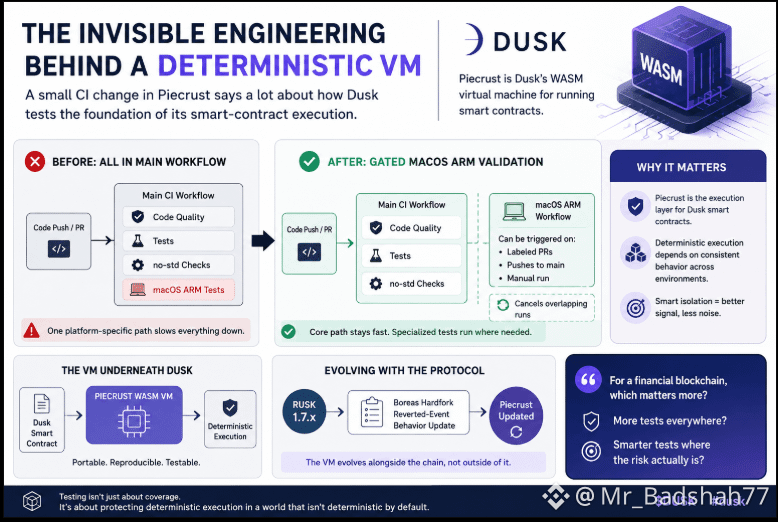
@dusk a déplacé la validation ARM de macOS hors du workflow principal et dans un chemin distinct, filtré par des conditions....
Au début, ça ressemble à une simple routine d’ingénierie sans intérêt.
Puis je me suis rappelé ce qu’est réellement Piecrust.
C’est la machine virtuelle WASM située sous les smart contracts de Dusk. Donc la vraie question devient : comment tester une couche d’exécution critique sans laisser chaque cas limite spécifique à une plateforme ralentir tout le pipeline de développement ?
Imaginez inspecter un avion...
Les contrôles standards se font à chaque fois.
Une configuration spéciale obtient sa propre procédure de test lorsque le matériel l’exige...
C’est fondamentalement ce que fait ce changement.
Le pipeline régulier reste focalisé sur la validation de base, tandis que les tests de macOS ARM peuvent tourner séparément sur des déclencheurs précis, au lieu de devenir un chemin obligatoire pour tout..
Et cette distinction compte encore plus à mesure que le protocole évolue.
Le travail de Rusk en 1.7.x a déjà commencé à toucher au comportement de la VM autour du hardfork de Boréas, y compris des changements liés à des événements annulés et à la façon dont la rejoue historique se comporte. Piecrust fait clairement encore partie d’une pile d’exécution en évolution constante.
Ce qui m’intéresse n’est pas « Dusk prend en charge une autre machine ».
C’est le compromis d’ingénierie...
Vous pouvez exécuter tous les tests partout, à chaque fois.
Ou vous pouvez garder le chemin critique bien serré et isoler la validation spécifique à la plateforme là où elle apporte vraiment un signal..
Aucune des deux approches n’est automatiquement meilleure.
Mais pour une VM de smart contract, je préfère organiser les tests autour des zones où le risque d’exécution existe, plutôt que autour d’une énorme checklist.
C’est la partie invisible des infrastructures que les gens remarquent rarement.
La qualité d’une blockchain ne dépend pas seulement de ce qui atteint le mainnet.
Elle dépend aussi de la façon dont le logiciel en dessous est mis à l’épreuve avec soin avant d’y arriver.
Donc, que voudriez-vous optimiser en premier ?
Plus de tests à chaque changement, ou plus de tests ciblés pour les chemins d’exécution les plus susceptibles d’échouer ?
$ACE $TRUMP
#dusk $DUSK @Dusk .....Je ne cherchais pas une mise à jour de Dusk concernant les Mac.
Je fouillais Piecrust, et une toute petite modification du CI m’a fait m’arrêter.
@dusk a déplacé la validation ARM de macOS hors du workflow principal et dans un chemin distinct, filtré par des conditions....
Au début, ça ressemble à une simple routine d’ingénierie sans intérêt.
Puis je me suis rappelé ce qu’est réellement Piecrust.
C’est la machine virtuelle WASM située sous les smart contracts de Dusk. Donc la vraie question devient : comment tester une couche d’exécution critique sans laisser chaque cas limite spécifique à une plateforme ralentir tout le pipeline de développement ?
Imaginez inspecter un avion...
Les contrôles standards se font à chaque fois.
Une configuration spéciale obtient sa propre procédure de test lorsque le matériel l’exige...
C’est fondamentalement ce que fait ce changement.
Le pipeline régulier reste focalisé sur la validation de base, tandis que les tests de macOS ARM peuvent tourner séparément sur des déclencheurs précis, au lieu de devenir un chemin obligatoire pour tout..
Et cette distinction compte encore plus à mesure que le protocole évolue.
Le travail de Rusk en 1.7.x a déjà commencé à toucher au comportement de la VM autour du hardfork de Boréas, y compris des changements liés à des événements annulés et à la façon dont la rejoue historique se comporte. Piecrust fait clairement encore partie d’une pile d’exécution en évolution constante.
Ce qui m’intéresse n’est pas « Dusk prend en charge une autre machine ».
C’est le compromis d’ingénierie...
Vous pouvez exécuter tous les tests partout, à chaque fois.
Ou vous pouvez garder le chemin critique bien serré et isoler la validation spécifique à la plateforme là où elle apporte vraiment un signal..
Aucune des deux approches n’est automatiquement meilleure.
Mais pour une VM de smart contract, je préfère organiser les tests autour des zones où le risque d’exécution existe, plutôt que autour d’une énorme checklist.
C’est la partie invisible des infrastructures que les gens remarquent rarement.
La qualité d’une blockchain ne dépend pas seulement de ce qui atteint le mainnet.
Elle dépend aussi de la façon dont le logiciel en dessous est mis à l’épreuve avec soin avant d’y arriver.
Donc, que voudriez-vous optimiser en premier ?
Plus de tests à chaque changement, ou plus de tests ciblés pour les chemins d’exécution les plus susceptibles d’échouer ?
$ACE $TRUMP
Je fouillais Piecrust, et une toute petite modification du CI m’a fait m’arrêter.
@dusk a déplacé la validation ARM de macOS hors du workflow principal et dans un chemin distinct, filtré par des conditions....
Au début, ça ressemble à une simple routine d’ingénierie sans intérêt.
Puis je me suis rappelé ce qu’est réellement Piecrust.
C’est la machine virtuelle WASM située sous les smart contracts de Dusk. Donc la vraie question devient : comment tester une couche d’exécution critique sans laisser chaque cas limite spécifique à une plateforme ralentir tout le pipeline de développement ?
Imaginez inspecter un avion...
Les contrôles standards se font à chaque fois.
Une configuration spéciale obtient sa propre procédure de test lorsque le matériel l’exige...
C’est fondamentalement ce que fait ce changement.
Le pipeline régulier reste focalisé sur la validation de base, tandis que les tests de macOS ARM peuvent tourner séparément sur des déclencheurs précis, au lieu de devenir un chemin obligatoire pour tout..
Et cette distinction compte encore plus à mesure que le protocole évolue.
Le travail de Rusk en 1.7.x a déjà commencé à toucher au comportement de la VM autour du hardfork de Boréas, y compris des changements liés à des événements annulés et à la façon dont la rejoue historique se comporte. Piecrust fait clairement encore partie d’une pile d’exécution en évolution constante.
Ce qui m’intéresse n’est pas « Dusk prend en charge une autre machine ».
C’est le compromis d’ingénierie...
Vous pouvez exécuter tous les tests partout, à chaque fois.
Ou vous pouvez garder le chemin critique bien serré et isoler la validation spécifique à la plateforme là où elle apporte vraiment un signal..
Aucune des deux approches n’est automatiquement meilleure.
Mais pour une VM de smart contract, je préfère organiser les tests autour des zones où le risque d’exécution existe, plutôt que autour d’une énorme checklist.
C’est la partie invisible des infrastructures que les gens remarquent rarement.
La qualité d’une blockchain ne dépend pas seulement de ce qui atteint le mainnet.
Elle dépend aussi de la façon dont le logiciel en dessous est mis à l’épreuve avec soin avant d’y arriver.
Donc, que voudriez-vous optimiser en premier ?
Plus de tests à chaque changement, ou plus de tests ciblés pour les chemins d’exécution les plus susceptibles d’échouer ?
$ACE $TRUMP
10
8
239
·
--
#termmax @termmax ...Je passais en revue les derniers correctifs V2 de TermMax, et un point ne cessait de me déranger.
Je pensais que la plupart des bugs DeFi venaient d’un mauvais calcul.
Cette fois, le calcul était presque correct.
Le vrai problème venait d’une mauvaise représentation de la réalité.
Prenons apr().
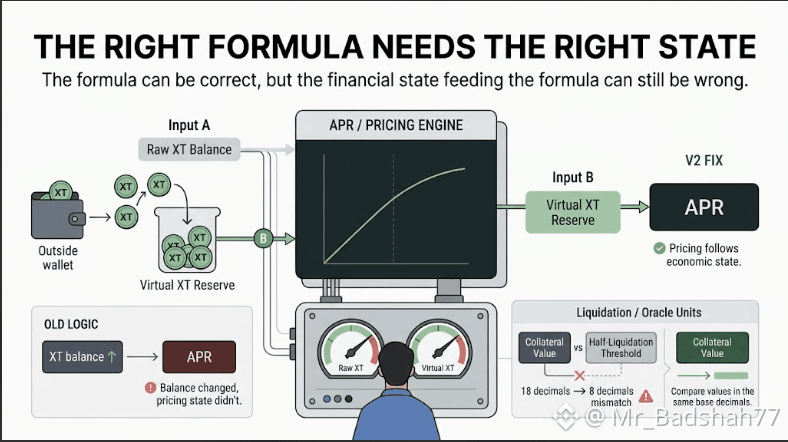
L’ancienne logique se basait sur le solde brut XT de l’ordre.
Ça paraît raisonnable, non ?
Mais en V2, le solde brut XT n’est pas utilisé comme état de tarification. Il utilise virtualXtReserve.
Cette distinction compte...
Imaginez une boutique où l’étiquette de prix est contrôlée par le grand livre interne du magasin, mais où vous commencez à calculer les prix à partir de la somme de cash qu’une personne a déposée aléatoirement au comptoir.
Le cash a changé.
Le modèle de prix, lui, ne changeait pas.
C’est exactement ce qu’un transfert direct en XT pourrait faire avec l’ancien calcul d’APR.
Un solde peut bouger sans que la courbe ne bouge, et pourtant apr() peut traiter ce solde comme le nouvel état de tarification.
Le correctif fait correspondre le modèle de comptabilité au modèle économique.
Et je pense que c’est la leçon la plus intéressante.
Dans les smart contracts financiers, la question dangereuse n’est pas toujours :
« La formule est-elle correcte ? »
Parfois, c’est plutôt :...
« Donne-t-on à la formule le bon état ? »
Le même thème ressort du correctif de liquidation.
Un oracle de dette sur 18 décimales pourrait faire s’effondrer la conversion décimale lors de la comparaison des garanties, transformant des positions qui devraient permettre une liquidation à 50% en une liquidation totale.
Encore une fois, ce n’est pas vraiment un problème de formule compliquée.
C’était un problème d’unités.
C’est pourquoi je commence à prêter davantage attention à ces changements qui ont l’air ennuyeux.
Un correctif de comptabilité en une ligne peut compter plus qu’une nouvelle fonctionnalité spectaculaire, parce qu’il détermine si le protocole interprète correctement le marché.
Pour TermMax, je surveillerais une chose de près dès maintenant :
pas seulement la quantité de liquidité que le système possède, mais aussi si la tarification, la valorisation des garanties et la logique de liquidation lisent toutes la même réalité économique.....
C’est là que « le code fonctionne » commence à devenir « l’infrastructure financière fonctionne ».
Plutôt que d’auditer les formules d’abord, l’état comptable d’abord, ou les hypothèses de l’oracle/des unités d’abord ?....
#termmax @TermMax ...Je passais en revue les derniers correctifs V2 de TermMax, et un point ne cessait de me déranger.
Je pensais que la plupart des bugs DeFi venaient d’un mauvais calcul.
Cette fois, le calcul était presque correct.
Le vrai problème venait d’une mauvaise représentation de la réalité.
Prenons apr().
L’ancienne logique se basait sur le solde brut XT de l’ordre.
Ça paraît raisonnable, non ?
Mais en V2, le solde brut XT n’est pas utilisé comme état de tarification. Il utilise virtualXtReserve.
Cette distinction compte...
Imaginez une boutique où l’étiquette de prix est contrôlée par le grand livre interne du magasin, mais où vous commencez à calculer les prix à partir de la somme de cash qu’une personne a déposée aléatoirement au comptoir.
Le cash a changé.
Le modèle de prix, lui, ne changeait pas.
C’est exactement ce qu’un transfert direct en XT pourrait faire avec l’ancien calcul d’APR.
Un solde peut bouger sans que la courbe ne bouge, et pourtant apr() peut traiter ce solde comme le nouvel état de tarification.
Le correctif fait correspondre le modèle de comptabilité au modèle économique.
Et je pense que c’est la leçon la plus intéressante.
Dans les smart contracts financiers, la question dangereuse n’est pas toujours :
« La formule est-elle correcte ? »
Parfois, c’est plutôt :...
« Donne-t-on à la formule le bon état ? »
Le même thème ressort du correctif de liquidation.
Un oracle de dette sur 18 décimales pourrait faire s’effondrer la conversion décimale lors de la comparaison des garanties, transformant des positions qui devraient permettre une liquidation à 50% en une liquidation totale.
Encore une fois, ce n’est pas vraiment un problème de formule compliquée.
C’était un problème d’unités.
C’est pourquoi je commence à prêter davantage attention à ces changements qui ont l’air ennuyeux.
Un correctif de comptabilité en une ligne peut compter plus qu’une nouvelle fonctionnalité spectaculaire, parce qu’il détermine si le protocole interprète correctement le marché.
Pour TermMax, je surveillerais une chose de près dès maintenant :
pas seulement la quantité de liquidité que le système possède, mais aussi si la tarification, la valorisation des garanties et la logique de liquidation lisent toutes la même réalité économique.....
C’est là que « le code fonctionne » commence à devenir « l’infrastructure financière fonctionne ».
Plutôt que d’auditer les formules d’abord, l’état comptable d’abord, ou les hypothèses de l’oracle/des unités d’abord ?....
Je pensais que la plupart des bugs DeFi venaient d’un mauvais calcul.
Cette fois, le calcul était presque correct.
Le vrai problème venait d’une mauvaise représentation de la réalité.
Prenons apr().
L’ancienne logique se basait sur le solde brut XT de l’ordre.
Ça paraît raisonnable, non ?
Mais en V2, le solde brut XT n’est pas utilisé comme état de tarification. Il utilise virtualXtReserve.
Cette distinction compte...
Imaginez une boutique où l’étiquette de prix est contrôlée par le grand livre interne du magasin, mais où vous commencez à calculer les prix à partir de la somme de cash qu’une personne a déposée aléatoirement au comptoir.
Le cash a changé.
Le modèle de prix, lui, ne changeait pas.
C’est exactement ce qu’un transfert direct en XT pourrait faire avec l’ancien calcul d’APR.
Un solde peut bouger sans que la courbe ne bouge, et pourtant apr() peut traiter ce solde comme le nouvel état de tarification.
Le correctif fait correspondre le modèle de comptabilité au modèle économique.
Et je pense que c’est la leçon la plus intéressante.
Dans les smart contracts financiers, la question dangereuse n’est pas toujours :
« La formule est-elle correcte ? »
Parfois, c’est plutôt :...
« Donne-t-on à la formule le bon état ? »
Le même thème ressort du correctif de liquidation.
Un oracle de dette sur 18 décimales pourrait faire s’effondrer la conversion décimale lors de la comparaison des garanties, transformant des positions qui devraient permettre une liquidation à 50% en une liquidation totale.
Encore une fois, ce n’est pas vraiment un problème de formule compliquée.
C’était un problème d’unités.
C’est pourquoi je commence à prêter davantage attention à ces changements qui ont l’air ennuyeux.
Un correctif de comptabilité en une ligne peut compter plus qu’une nouvelle fonctionnalité spectaculaire, parce qu’il détermine si le protocole interprète correctement le marché.
Pour TermMax, je surveillerais une chose de près dès maintenant :
pas seulement la quantité de liquidité que le système possède, mais aussi si la tarification, la valorisation des garanties et la logique de liquidation lisent toutes la même réalité économique.....
C’est là que « le code fonctionne » commence à devenir « l’infrastructure financière fonctionne ».
Plutôt que d’auditer les formules d’abord, l’état comptable d’abord, ou les hypothèses de l’oracle/des unités d’abord ?....
3
6
128
·
--
#dusk $DUSK @Dusk_Foundation ......Je regardais l’ancien code ZK de Dusk, puis j’ai trouvé un changement plus récent qui rendait l’ensemble bien plus intéressant : le système de preuve ne fait pas que devenir plus puissant, il devient aussi plus léger.....
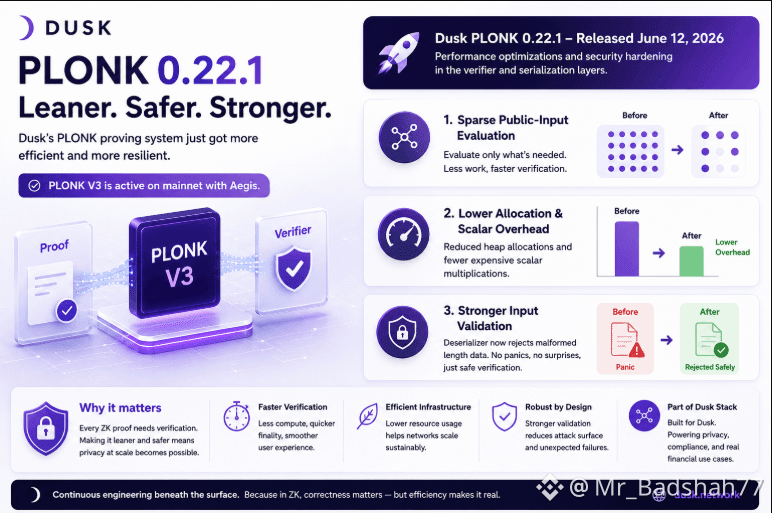
La version 0.22.1 de dusk-plonk de juin a renforcé le vérificateur lui-même. Les entrées publiques sont désormais gérées de manière plus économe, l’allocation de mémoire sur le tas a été réduite, et une partie de la surcharge liée à la multiplication scalaire a été supprimée lors de la vérification de la preuve. Elle a aussi durci la désérialisation des preuves : les données de longueur mal formées sont désormais rejetées au lieu de provoquer un panic.
Pensez à une étape de sécurité.....
On n’améliore pas un checkpoint en faisant que chaque personne déplie chaque sac. On inspecte exactement ce qui compte, on évite le travail inutile, et on rejette les entrées manifestement brisées avant qu’elles ne pénètrent plus profondément dans le système.
C’est, en gros, ce qui a attiré mon attention ici.....
La pile PLONK de Dusk, c’est son système de preuve ZK basé sur BLS12-381, et PLONK V3 est devenu actif avec la mise à niveau du réseau Aegis. Donc ces améliorations du vérificateur ne flottent pas comme une expérience cryptographique isolée. Elles font partie de la pile que Dusk maintient activement sous son architecture de confidentialité.
Attendez, je fais un pas en arrière.....
On parle souvent du ZK comme si la partie difficile consistait simplement à « prouver que c’est vrai ».
Pour un vrai réseau, il y a une autre question :...
Combien de travail le système doit-il faire à chaque fois qu’il vérifie une preuve ?
C’est là que cette mise à jour compte pour moi. Des allocations plus petites et moins de surcharge de multiplication scalaire ne changent pas l’objectif principal. Elles améliorent la mécanique en dessous.
Le compromis, c’est que l’optimisation à ce niveau peut rendre le code cryptographique plus difficile à comprendre, donc les gains de performance ne comptent que si la correction et le durcissement des entrées restent intacts.
Je suis surtout intéressé par la direction plutôt que par n’importe quel chiffre de benchmark : @dusk considère la vérification ZK comme une infrastructure qui nécessite un génie logiciel continu, pas comme une case qu’on coche une fois.
Quand la confidentialité fait partie de la chaîne financière, l’efficacité de la vérification des preuves ne devrait-elle pas compter presque autant que le mécanisme de confidentialité lui-même ?
#dusk $DUSK @Dusk ......Je regardais l’ancien code ZK de Dusk, puis j’ai trouvé un changement plus récent qui rendait l’ensemble bien plus intéressant : le système de preuve ne fait pas que devenir plus puissant, il devient aussi plus léger.....
La version 0.22.1 de dusk-plonk de juin a renforcé le vérificateur lui-même. Les entrées publiques sont désormais gérées de manière plus économe, l’allocation de mémoire sur le tas a été réduite, et une partie de la surcharge liée à la multiplication scalaire a été supprimée lors de la vérification de la preuve. Elle a aussi durci la désérialisation des preuves : les données de longueur mal formées sont désormais rejetées au lieu de provoquer un panic.
Pensez à une étape de sécurité.....
On n’améliore pas un checkpoint en faisant que chaque personne déplie chaque sac. On inspecte exactement ce qui compte, on évite le travail inutile, et on rejette les entrées manifestement brisées avant qu’elles ne pénètrent plus profondément dans le système.
C’est, en gros, ce qui a attiré mon attention ici.....
La pile PLONK de Dusk, c’est son système de preuve ZK basé sur BLS12-381, et PLONK V3 est devenu actif avec la mise à niveau du réseau Aegis. Donc ces améliorations du vérificateur ne flottent pas comme une expérience cryptographique isolée. Elles font partie de la pile que Dusk maintient activement sous son architecture de confidentialité.
Attendez, je fais un pas en arrière.....
On parle souvent du ZK comme si la partie difficile consistait simplement à « prouver que c’est vrai ».
Pour un vrai réseau, il y a une autre question :...
Combien de travail le système doit-il faire à chaque fois qu’il vérifie une preuve ?
C’est là que cette mise à jour compte pour moi. Des allocations plus petites et moins de surcharge de multiplication scalaire ne changent pas l’objectif principal. Elles améliorent la mécanique en dessous.
Le compromis, c’est que l’optimisation à ce niveau peut rendre le code cryptographique plus difficile à comprendre, donc les gains de performance ne comptent que si la correction et le durcissement des entrées restent intacts.
Je suis surtout intéressé par la direction plutôt que par n’importe quel chiffre de benchmark : @dusk considère la vérification ZK comme une infrastructure qui nécessite un génie logiciel continu, pas comme une case qu’on coche une fois.
Quand la confidentialité fait partie de la chaîne financière, l’efficacité de la vérification des preuves ne devrait-elle pas compter presque autant que le mécanisme de confidentialité lui-même ?
La version 0.22.1 de dusk-plonk de juin a renforcé le vérificateur lui-même. Les entrées publiques sont désormais gérées de manière plus économe, l’allocation de mémoire sur le tas a été réduite, et une partie de la surcharge liée à la multiplication scalaire a été supprimée lors de la vérification de la preuve. Elle a aussi durci la désérialisation des preuves : les données de longueur mal formées sont désormais rejetées au lieu de provoquer un panic.
Pensez à une étape de sécurité.....
On n’améliore pas un checkpoint en faisant que chaque personne déplie chaque sac. On inspecte exactement ce qui compte, on évite le travail inutile, et on rejette les entrées manifestement brisées avant qu’elles ne pénètrent plus profondément dans le système.
C’est, en gros, ce qui a attiré mon attention ici.....
La pile PLONK de Dusk, c’est son système de preuve ZK basé sur BLS12-381, et PLONK V3 est devenu actif avec la mise à niveau du réseau Aegis. Donc ces améliorations du vérificateur ne flottent pas comme une expérience cryptographique isolée. Elles font partie de la pile que Dusk maintient activement sous son architecture de confidentialité.
Attendez, je fais un pas en arrière.....
On parle souvent du ZK comme si la partie difficile consistait simplement à « prouver que c’est vrai ».
Pour un vrai réseau, il y a une autre question :...
Combien de travail le système doit-il faire à chaque fois qu’il vérifie une preuve ?
C’est là que cette mise à jour compte pour moi. Des allocations plus petites et moins de surcharge de multiplication scalaire ne changent pas l’objectif principal. Elles améliorent la mécanique en dessous.
Le compromis, c’est que l’optimisation à ce niveau peut rendre le code cryptographique plus difficile à comprendre, donc les gains de performance ne comptent que si la correction et le durcissement des entrées restent intacts.
Je suis surtout intéressé par la direction plutôt que par n’importe quel chiffre de benchmark : @dusk considère la vérification ZK comme une infrastructure qui nécessite un génie logiciel continu, pas comme une case qu’on coche une fois.
Quand la confidentialité fait partie de la chaîne financière, l’efficacité de la vérification des preuves ne devrait-elle pas compter presque autant que le mécanisme de confidentialité lui-même ?
8
10
147
·
--
#termmax @termmax .........Que devient-il des prêteurs lorsque la liquidation ne permet pas de récupérer intégralement un prêt TermMax ?
J’y ai réfléchi en examinant @termmax .
Dans la plupart des systèmes de prêt, la liquidation est l’étape où le collatéral est vendu pour couvrir la dette.
Mais que se passe-t-il lorsque la fenêtre de liquidation se termine et que le prêt n’est toujours pas entièrement récupéré ?
C’est là que le mécanisme de livraison physique de TermMax devient intéressant.
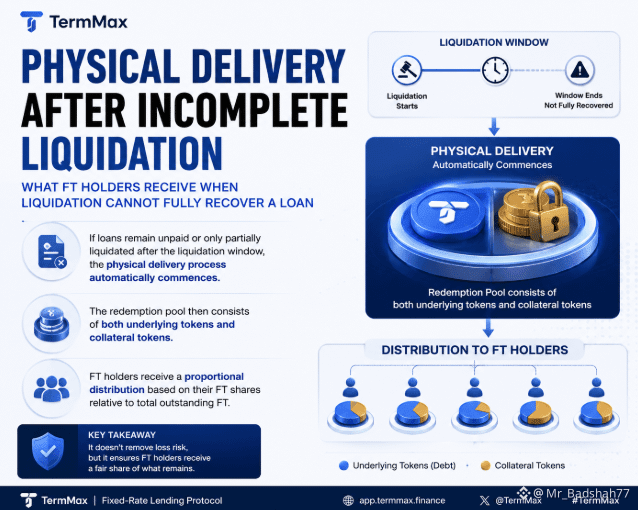
Si la liquidation ne récupère qu’une partie de la dette impayée, le processus peut automatiquement passer en livraison physique.
Au lieu de laisser les détenteurs de FT avec une créance non résolue, le pool de rachat peut contenir à la fois les jetons de dette sous-jacente et les jetons de collatéral.
Les détenteurs de FT reçoivent ensuite une part proportionnelle de ce pool, en fonction de leur détention de FT par rapport au total des FT en circulation.
Donc, l’arbitrage est assez clair :
Liquidation complète = dette récupérée via la vente du collatéral.
Liquidation incomplète = actifs restants livrés proportionnellement aux détenteurs de FT.
Cela n’élimine pas le risque de perte.
Mais cela modifie ce qui se passe lorsque le processus normal de liquidation ne suffit pas pour clôturer la position.
Préférez-vous :
1. Une livraison physique automatique des actifs restants
2. Un modèle de liquidation uniquement
3. Ça dépend du type de collatéral ?
#termmax @TermMax .........Que devient-il des prêteurs lorsque la liquidation ne permet pas de récupérer intégralement un prêt TermMax ?
J’y ai réfléchi en examinant @TermMax .
Dans la plupart des systèmes de prêt, la liquidation est l’étape où le collatéral est vendu pour couvrir la dette.
Mais que se passe-t-il lorsque la fenêtre de liquidation se termine et que le prêt n’est toujours pas entièrement récupéré ?
C’est là que le mécanisme de livraison physique de TermMax devient intéressant.
Si la liquidation ne récupère qu’une partie de la dette impayée, le processus peut automatiquement passer en livraison physique.
Au lieu de laisser les détenteurs de FT avec une créance non résolue, le pool de rachat peut contenir à la fois les jetons de dette sous-jacente et les jetons de collatéral.
Les détenteurs de FT reçoivent ensuite une part proportionnelle de ce pool, en fonction de leur détention de FT par rapport au total des FT en circulation.
Donc, l’arbitrage est assez clair :
Liquidation complète = dette récupérée via la vente du collatéral.
Liquidation incomplète = actifs restants livrés proportionnellement aux détenteurs de FT.
Cela n’élimine pas le risque de perte.
Mais cela modifie ce qui se passe lorsque le processus normal de liquidation ne suffit pas pour clôturer la position.
Préférez-vous :
1. Une livraison physique automatique des actifs restants
2. Un modèle de liquidation uniquement
3. Ça dépend du type de collatéral ?
J’y ai réfléchi en examinant @TermMax .
Dans la plupart des systèmes de prêt, la liquidation est l’étape où le collatéral est vendu pour couvrir la dette.
Mais que se passe-t-il lorsque la fenêtre de liquidation se termine et que le prêt n’est toujours pas entièrement récupéré ?
C’est là que le mécanisme de livraison physique de TermMax devient intéressant.
Si la liquidation ne récupère qu’une partie de la dette impayée, le processus peut automatiquement passer en livraison physique.
Au lieu de laisser les détenteurs de FT avec une créance non résolue, le pool de rachat peut contenir à la fois les jetons de dette sous-jacente et les jetons de collatéral.
Les détenteurs de FT reçoivent ensuite une part proportionnelle de ce pool, en fonction de leur détention de FT par rapport au total des FT en circulation.
Donc, l’arbitrage est assez clair :
Liquidation complète = dette récupérée via la vente du collatéral.
Liquidation incomplète = actifs restants livrés proportionnellement aux détenteurs de FT.
Cela n’élimine pas le risque de perte.
Mais cela modifie ce qui se passe lorsque le processus normal de liquidation ne suffit pas pour clôturer la position.
Préférez-vous :
1. Une livraison physique automatique des actifs restants
2. Un modèle de liquidation uniquement
3. Ça dépend du type de collatéral ?
3
9
117
·
--
#dusk $DUSK @Dusk_Foundation ....... Je ne remarque habituellement pas les minuscules validations de portefeuille. Celle-ci m’a fait m’arrêter : @Dusk_Foundation a modifié trois lignes du comportement du pont, car quelques caractères invisibles peuvent avoir de l’importance quand un mémo est la destination.
Le pont BEP20 utilise le mémo pour indiquer à Dusk quelle adresse BSC doit recevoir le DUSK. Dans ce cas, le mémo n’est donc pas seulement une note. C’est une partie de l’instruction d’acheminement.
Imaginez cela comme une étiquette de colis.
Si l’adresse indique :
0xABC...
un humain voit la même destination.
Les logiciels ne traitent pas toujours les espaces supplémentaires et les retours à la ligne de la même façon.
C’est ce que corrige ce commit. Pour les transferts via le pont BEP20, le Web Wallet crée désormais un mémo normalisé en supprimant les espaces, puis utilise cette même valeur nettoyée pour la validation, l’écran d’aperçu et la transaction réelle.
Le plus intéressant, c’est le test.
Dusk a ajouté un cas où l’adresse EVM est entourée d’espaces, d’une nouvelle ligne et d’une tabulation. Le portefeuille doit toujours afficher l’adresse propre à l’aperçu et envoyer cette adresse normalisée exacte à l’exécution.
Petit changement, mais la conséquence compte, car les documents de Dusk indiquent qu’un mémo de pont manquant ou invalide peut empêcher l’acheminement automatique et rendre un transfert irrécupérable. Les utilisateurs doivent toujours vérifier eux-mêmes l’adresse de destination.
J’aime ce genre d’ingénierie, parce que ce n’est pas spectaculaire.
C’est le cas limite ennuyeux qui se situe entre « le code fonctionne » et « un utilisateur peut faire confiance en toute sécurité au flux ».
Combien de risques sérieux pour un portefeuille sont dissimulés dans des détails qui ont l’air aussi minimes ?
$ACE $BOME
#dusk $DUSK @Dusk ....... Je ne remarque habituellement pas les minuscules validations de portefeuille. Celle-ci m’a fait m’arrêter : @Dusk a modifié trois lignes du comportement du pont, car quelques caractères invisibles peuvent avoir de l’importance quand un mémo est la destination.
Le pont BEP20 utilise le mémo pour indiquer à Dusk quelle adresse BSC doit recevoir le DUSK. Dans ce cas, le mémo n’est donc pas seulement une note. C’est une partie de l’instruction d’acheminement.
Imaginez cela comme une étiquette de colis.
Si l’adresse indique :
0xABC...
un humain voit la même destination.
Les logiciels ne traitent pas toujours les espaces supplémentaires et les retours à la ligne de la même façon.
C’est ce que corrige ce commit. Pour les transferts via le pont BEP20, le Web Wallet crée désormais un mémo normalisé en supprimant les espaces, puis utilise cette même valeur nettoyée pour la validation, l’écran d’aperçu et la transaction réelle.
Le plus intéressant, c’est le test.
Dusk a ajouté un cas où l’adresse EVM est entourée d’espaces, d’une nouvelle ligne et d’une tabulation. Le portefeuille doit toujours afficher l’adresse propre à l’aperçu et envoyer cette adresse normalisée exacte à l’exécution.
Petit changement, mais la conséquence compte, car les documents de Dusk indiquent qu’un mémo de pont manquant ou invalide peut empêcher l’acheminement automatique et rendre un transfert irrécupérable. Les utilisateurs doivent toujours vérifier eux-mêmes l’adresse de destination.
J’aime ce genre d’ingénierie, parce que ce n’est pas spectaculaire.
C’est le cas limite ennuyeux qui se situe entre « le code fonctionne » et « un utilisateur peut faire confiance en toute sécurité au flux ».
Combien de risques sérieux pour un portefeuille sont dissimulés dans des détails qui ont l’air aussi minimes ?
$ACE $BOME
Le pont BEP20 utilise le mémo pour indiquer à Dusk quelle adresse BSC doit recevoir le DUSK. Dans ce cas, le mémo n’est donc pas seulement une note. C’est une partie de l’instruction d’acheminement.
Imaginez cela comme une étiquette de colis.
Si l’adresse indique :
0xABC...
un humain voit la même destination.
Les logiciels ne traitent pas toujours les espaces supplémentaires et les retours à la ligne de la même façon.
C’est ce que corrige ce commit. Pour les transferts via le pont BEP20, le Web Wallet crée désormais un mémo normalisé en supprimant les espaces, puis utilise cette même valeur nettoyée pour la validation, l’écran d’aperçu et la transaction réelle.
Le plus intéressant, c’est le test.
Dusk a ajouté un cas où l’adresse EVM est entourée d’espaces, d’une nouvelle ligne et d’une tabulation. Le portefeuille doit toujours afficher l’adresse propre à l’aperçu et envoyer cette adresse normalisée exacte à l’exécution.
Petit changement, mais la conséquence compte, car les documents de Dusk indiquent qu’un mémo de pont manquant ou invalide peut empêcher l’acheminement automatique et rendre un transfert irrécupérable. Les utilisateurs doivent toujours vérifier eux-mêmes l’adresse de destination.
J’aime ce genre d’ingénierie, parce que ce n’est pas spectaculaire.
C’est le cas limite ennuyeux qui se situe entre « le code fonctionne » et « un utilisateur peut faire confiance en toute sécurité au flux ».
Combien de risques sérieux pour un portefeuille sont dissimulés dans des détails qui ont l’air aussi minimes ?
$ACE $BOME
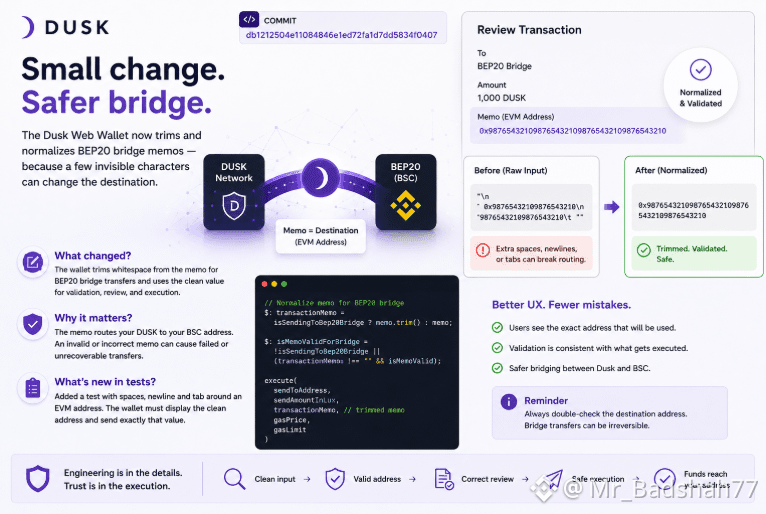
10
17
151
·
--
Partiellement vrai
#termmax @termmax Seriez-vous à l’aise avec un jeton où 80 % de l’offre sont encore conservés par l’émetteur ?
J’y ai réfléchi en parcourant le livre blanc MiCA @termmax .
TMX a une offre maximale fixe de 1 milliard de tokens.
Mais le livre blanc indique que 80 % sont conservés par l’émetteur, couvrant les allocations pour l’équipe, les conseillers et l’écosystème selon la structure de vesting annoncée.
Ce chiffre a immédiatement attiré mon attention.
Parce que la concentration de la propriété n’est pas automatiquement bonne ou mauvaise.
Ce qui compte, c’est la façon dont ces tokens sont acquis (vestés), le moment où ils deviennent disponibles, et l’importance de l’influence en matière de gouvernance qu’ils peuvent éventuellement représenter.
Pensez-y comme si l’on donnait la majorité des billets à un petit groupe, mais en les verrouillant au fil du temps.
Ils peuvent avoir une propriété significative.
Mais ils ne peuvent pas forcément tout utiliser en même temps.
TermMax reconnaît aussi l’autre côté de cette équation : à mesure que la gouvernance devient de plus en plus « on-chain », une propriété concentrée des tokens peut permettre à un groupe restreint de détenteurs d’obtenir un pouvoir de vote significatif.
C’est ce compromis qui m’intéresse.
Vesting long = potentiellement un meilleur alignement à long terme.
Forte concentration = potentiellement plus de risques pour la gouvernance.
Donc la question importante n’est pas simplement :
« 80 % conservés, est-ce trop ? »
C’est de savoir si le processus de vesting et de décentralisation peut progressivement transformer cette concentration en un alignement authentique et durable.
Si vous évaluiez TMX, sur quoi vous concentreriez-vous en premier ?
1. Calendrier de vesting
2. Répartition future de la gouvernance
3. Croissance de l’offre en circulation
4. Les trois ensemble
$BTW $HEMI $BR
#termmax @TermMax Seriez-vous à l’aise avec un jeton où 80 % de l’offre sont encore conservés par l’émetteur ?
J’y ai réfléchi en parcourant le livre blanc MiCA @TermMax .
TMX a une offre maximale fixe de 1 milliard de tokens.
Mais le livre blanc indique que 80 % sont conservés par l’émetteur, couvrant les allocations pour l’équipe, les conseillers et l’écosystème selon la structure de vesting annoncée.
Ce chiffre a immédiatement attiré mon attention.
Parce que la concentration de la propriété n’est pas automatiquement bonne ou mauvaise.
Ce qui compte, c’est la façon dont ces tokens sont acquis (vestés), le moment où ils deviennent disponibles, et l’importance de l’influence en matière de gouvernance qu’ils peuvent éventuellement représenter.
Pensez-y comme si l’on donnait la majorité des billets à un petit groupe, mais en les verrouillant au fil du temps.
Ils peuvent avoir une propriété significative.
Mais ils ne peuvent pas forcément tout utiliser en même temps.
TermMax reconnaît aussi l’autre côté de cette équation : à mesure que la gouvernance devient de plus en plus « on-chain », une propriété concentrée des tokens peut permettre à un groupe restreint de détenteurs d’obtenir un pouvoir de vote significatif.
C’est ce compromis qui m’intéresse.
Vesting long = potentiellement un meilleur alignement à long terme.
Forte concentration = potentiellement plus de risques pour la gouvernance.
Donc la question importante n’est pas simplement :
« 80 % conservés, est-ce trop ? »
C’est de savoir si le processus de vesting et de décentralisation peut progressivement transformer cette concentration en un alignement authentique et durable.
Si vous évaluiez TMX, sur quoi vous concentreriez-vous en premier ?
1. Calendrier de vesting
2. Répartition future de la gouvernance
3. Croissance de l’offre en circulation
4. Les trois ensemble
$BTW $HEMI $BR
J’y ai réfléchi en parcourant le livre blanc MiCA @TermMax .
TMX a une offre maximale fixe de 1 milliard de tokens.
Mais le livre blanc indique que 80 % sont conservés par l’émetteur, couvrant les allocations pour l’équipe, les conseillers et l’écosystème selon la structure de vesting annoncée.
Ce chiffre a immédiatement attiré mon attention.
Parce que la concentration de la propriété n’est pas automatiquement bonne ou mauvaise.
Ce qui compte, c’est la façon dont ces tokens sont acquis (vestés), le moment où ils deviennent disponibles, et l’importance de l’influence en matière de gouvernance qu’ils peuvent éventuellement représenter.
Pensez-y comme si l’on donnait la majorité des billets à un petit groupe, mais en les verrouillant au fil du temps.
Ils peuvent avoir une propriété significative.
Mais ils ne peuvent pas forcément tout utiliser en même temps.
TermMax reconnaît aussi l’autre côté de cette équation : à mesure que la gouvernance devient de plus en plus « on-chain », une propriété concentrée des tokens peut permettre à un groupe restreint de détenteurs d’obtenir un pouvoir de vote significatif.
C’est ce compromis qui m’intéresse.
Vesting long = potentiellement un meilleur alignement à long terme.
Forte concentration = potentiellement plus de risques pour la gouvernance.
Donc la question importante n’est pas simplement :
« 80 % conservés, est-ce trop ? »
C’est de savoir si le processus de vesting et de décentralisation peut progressivement transformer cette concentration en un alignement authentique et durable.
Si vous évaluiez TMX, sur quoi vous concentreriez-vous en premier ?
1. Calendrier de vesting
2. Répartition future de la gouvernance
3. Croissance de l’offre en circulation
4. Les trois ensemble
$BTW $HEMI $BR
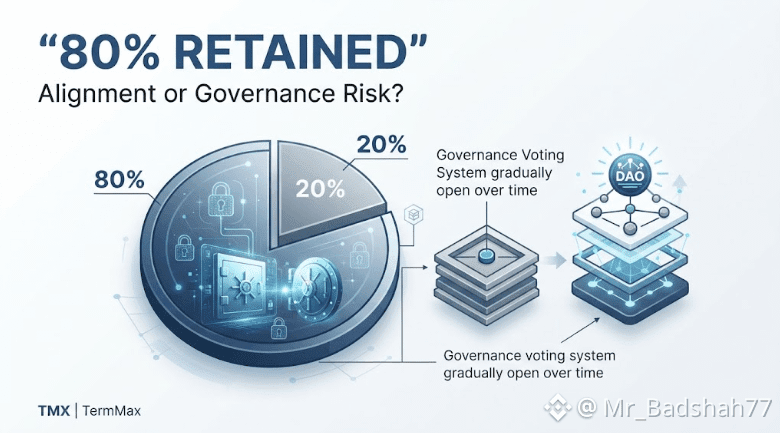
23
21
1.2k
·
--
#dusk $DUSK @Dusk_Foundation ........J’attendais que Boreas rende Dusk plus rapide et plus propre. Le changement le plus profond était plus difficile à remarquer : il a modifié les règles que le réseau considère comme une transaction valide.
Imaginez une blockchain comme un manuel de règles d’un arbitre. Une mise à niveau logicielle n’est pas importante parce que l’arbitre court plus vite. Elle devient importante quand ce sont les règles elles-mêmes qui changent, et que chaque nœud doit interpréter la partie de la même manière.....
C’est ce que Boreas a fait.
Avec Rusk 1.7, Dusk a introduit une version explicite entre les transactions entrantes, leur forme canonique, et ce qui est finalement pris en compte dans le registre. La comptabilité du gas est aussi devenue sensible aux forks, avec des coûts en ressources pour des opérations comme le hachage et la vérification cryptographique liés aux règles du protocole actif.......
Ça a été plus loin.
Boreas a modifié l’ordre des transitions d’état, a rendu explicites pour les consommateurs d’archives les événements de contrat réverts, et a créé une frontière de protocole claire pour le comportement des transactions plus anciennes. Et surtout, les transactions Phoenix ont été désactivées sur le réseau principal de Dusk lors du redémarrage du 10 juin au bloc 4 414 095, tandis que le testnet les a conservées pendant une période d’essai avant de les désactiver au bloc 4 000 000 le 7 août. Les données historiques Phoenix restent rejouables.....
C’est ce dernier détail qui a attiré mon attention.
Un réseau mûr ne consiste pas seulement à ajouter de nouvelles fonctionnalités. Parfois, la mise à niveau importante consiste à décider ce que le protocole doit cesser de faire, tout en conservant suffisamment d’historique pour que la chaîne reste reproductible.......
Et avec Rusk v1.7.1 désormais la dernière version listée, le travail d’ingénierie de Dusk ressemble moins à une mise à niveau unique et davantage à un renforcement continu des règles en dessous de la pile financière.
Pour les marchés réglementés, le comportement de protocole prévisible n’est-il pas aussi important que l’ajout de nouvelles fonctionnalités ?
$ACE $BTW
#dusk $DUSK @Dusk ........J’attendais que Boreas rende Dusk plus rapide et plus propre. Le changement le plus profond était plus difficile à remarquer : il a modifié les règles que le réseau considère comme une transaction valide.
Imaginez une blockchain comme un manuel de règles d’un arbitre. Une mise à niveau logicielle n’est pas importante parce que l’arbitre court plus vite. Elle devient importante quand ce sont les règles elles-mêmes qui changent, et que chaque nœud doit interpréter la partie de la même manière.....
C’est ce que Boreas a fait.
Avec Rusk 1.7, Dusk a introduit une version explicite entre les transactions entrantes, leur forme canonique, et ce qui est finalement pris en compte dans le registre. La comptabilité du gas est aussi devenue sensible aux forks, avec des coûts en ressources pour des opérations comme le hachage et la vérification cryptographique liés aux règles du protocole actif.......
Ça a été plus loin.
Boreas a modifié l’ordre des transitions d’état, a rendu explicites pour les consommateurs d’archives les événements de contrat réverts, et a créé une frontière de protocole claire pour le comportement des transactions plus anciennes. Et surtout, les transactions Phoenix ont été désactivées sur le réseau principal de Dusk lors du redémarrage du 10 juin au bloc 4 414 095, tandis que le testnet les a conservées pendant une période d’essai avant de les désactiver au bloc 4 000 000 le 7 août. Les données historiques Phoenix restent rejouables.....
C’est ce dernier détail qui a attiré mon attention.
Un réseau mûr ne consiste pas seulement à ajouter de nouvelles fonctionnalités. Parfois, la mise à niveau importante consiste à décider ce que le protocole doit cesser de faire, tout en conservant suffisamment d’historique pour que la chaîne reste reproductible.......
Et avec Rusk v1.7.1 désormais la dernière version listée, le travail d’ingénierie de Dusk ressemble moins à une mise à niveau unique et davantage à un renforcement continu des règles en dessous de la pile financière.
Pour les marchés réglementés, le comportement de protocole prévisible n’est-il pas aussi important que l’ajout de nouvelles fonctionnalités ?
$ACE $BTW
Imaginez une blockchain comme un manuel de règles d’un arbitre. Une mise à niveau logicielle n’est pas importante parce que l’arbitre court plus vite. Elle devient importante quand ce sont les règles elles-mêmes qui changent, et que chaque nœud doit interpréter la partie de la même manière.....
C’est ce que Boreas a fait.
Avec Rusk 1.7, Dusk a introduit une version explicite entre les transactions entrantes, leur forme canonique, et ce qui est finalement pris en compte dans le registre. La comptabilité du gas est aussi devenue sensible aux forks, avec des coûts en ressources pour des opérations comme le hachage et la vérification cryptographique liés aux règles du protocole actif.......
Ça a été plus loin.
Boreas a modifié l’ordre des transitions d’état, a rendu explicites pour les consommateurs d’archives les événements de contrat réverts, et a créé une frontière de protocole claire pour le comportement des transactions plus anciennes. Et surtout, les transactions Phoenix ont été désactivées sur le réseau principal de Dusk lors du redémarrage du 10 juin au bloc 4 414 095, tandis que le testnet les a conservées pendant une période d’essai avant de les désactiver au bloc 4 000 000 le 7 août. Les données historiques Phoenix restent rejouables.....
C’est ce dernier détail qui a attiré mon attention.
Un réseau mûr ne consiste pas seulement à ajouter de nouvelles fonctionnalités. Parfois, la mise à niveau importante consiste à décider ce que le protocole doit cesser de faire, tout en conservant suffisamment d’historique pour que la chaîne reste reproductible.......
Et avec Rusk v1.7.1 désormais la dernière version listée, le travail d’ingénierie de Dusk ressemble moins à une mise à niveau unique et davantage à un renforcement continu des règles en dessous de la pile financière.
Pour les marchés réglementés, le comportement de protocole prévisible n’est-il pas aussi important que l’ajout de nouvelles fonctionnalités ?
$ACE $BTW
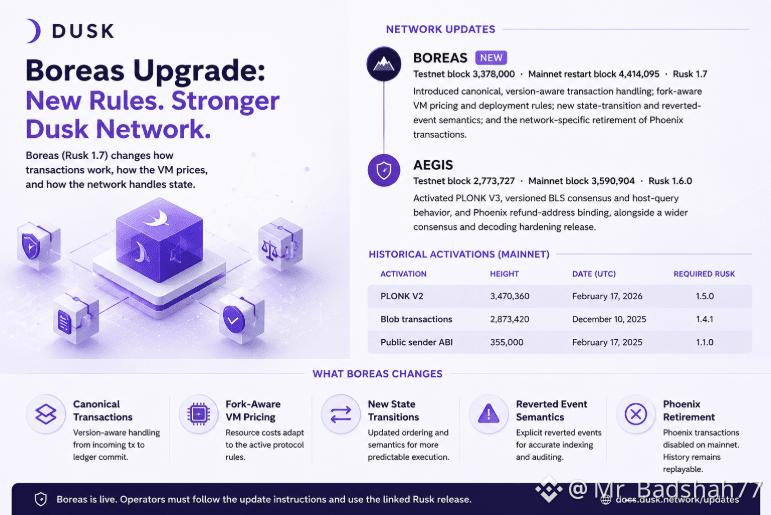
35
33
374
·
--
#dusk $DUSK @Dusk_Foundation ......J’ai l’habitude de regarder le code des protocoles pour les grandes choses. Cette fois-ci, une petite modification de la documentation a retenu mon attention.
Dusk a modifié la façon dont ses docs valident et publient le sitemap.
Au premier abord, on dirait de l’entretien :
« npm run build » est passé d’une simple étape de build à un flux de vérification qui construit le site, exécute les tests, puis vérifie le résultat.
Mais le changement le plus intéressant concerne ce qui se passe pour sitemap.xml.
Au lieu de maintenir un sitemap statique séparé, la build utilise désormais le sitemap-index.xml généré par Astro et crée le sitemap.xml conventionnel comme un alias.
Ça a l’air ennuyeux.
En réalité, cela corrige un problème d’infrastructure utile.
Imaginez comme si vous changiez le système d’adressage d’un bâtiment. Le bâtiment génère déjà la bonne carte interne, mais les visiteurs externes s’attendent toujours à trouver l’entrée à une adresse familière. Plutôt que de maintenir deux cartes qui peuvent diverger, la build crée l’adresse familière à partir de la source générée.
Les tests renforcent cette idée.
#Dusk vérifie désormais que le sitemap généré est valide et que le sitemap.xml conventionnel le reflète exactement. Donc une modification de la documentation peut faire échouer la vérification si ce lien se brise.
Ce que j’aime ici, c’est l’approche « ingénierie ».
Le commit n’ajoute pas une fonctionnalité de protocole tape-à-l’œil. Il réduit simplement le risque que l’infrastructure de documentation devienne silencieusement incohérente à mesure que le site évolue.
Et c’est plus important que ce que ça en a l’air.
Pour un projet technique, la documentation fait partie de l’interface sur laquelle comptent les développeurs, les opérateurs et les outils automatisés.
Un lien cassé, un sitemap obsolète ou une build incomplète ne compromettent pas le consensus, mais peuvent quand même créer des frictions autour de tout ce qui s’appuie sur le protocole.
Petit commit. Problème très peu glamour.
Mais ce sont souvent les détails qui me disent à quel point une équipe prend au sérieux l’infrastructure qui entoure le produit principal.
C’est la partie que j’ai trouvée intéressante dans ce changement de Dusk.
$ACE $RED #ChinaJulyOutputRetailInvestmentAllMiss #CMESeptemberHikeOddsFallTo30.6% #CryptoStartupsRaise$11.2BInH1 #EthereumFoundationLaunchesGlamsterdamTestnet
#dusk $DUSK @Dusk ......J’ai l’habitude de regarder le code des protocoles pour les grandes choses. Cette fois-ci, une petite modification de la documentation a retenu mon attention.
Dusk a modifié la façon dont ses docs valident et publient le sitemap.
Au premier abord, on dirait de l’entretien :
« npm run build » est passé d’une simple étape de build à un flux de vérification qui construit le site, exécute les tests, puis vérifie le résultat.
Mais le changement le plus intéressant concerne ce qui se passe pour sitemap.xml.
Au lieu de maintenir un sitemap statique séparé, la build utilise désormais le sitemap-index.xml généré par Astro et crée le sitemap.xml conventionnel comme un alias.
Ça a l’air ennuyeux.
En réalité, cela corrige un problème d’infrastructure utile.
Imaginez comme si vous changiez le système d’adressage d’un bâtiment. Le bâtiment génère déjà la bonne carte interne, mais les visiteurs externes s’attendent toujours à trouver l’entrée à une adresse familière. Plutôt que de maintenir deux cartes qui peuvent diverger, la build crée l’adresse familière à partir de la source générée.
Les tests renforcent cette idée.
#Dusk vérifie désormais que le sitemap généré est valide et que le sitemap.xml conventionnel le reflète exactement. Donc une modification de la documentation peut faire échouer la vérification si ce lien se brise.
Ce que j’aime ici, c’est l’approche « ingénierie ».
Le commit n’ajoute pas une fonctionnalité de protocole tape-à-l’œil. Il réduit simplement le risque que l’infrastructure de documentation devienne silencieusement incohérente à mesure que le site évolue.
Et c’est plus important que ce que ça en a l’air.
Pour un projet technique, la documentation fait partie de l’interface sur laquelle comptent les développeurs, les opérateurs et les outils automatisés.
Un lien cassé, un sitemap obsolète ou une build incomplète ne compromettent pas le consensus, mais peuvent quand même créer des frictions autour de tout ce qui s’appuie sur le protocole.
Petit commit. Problème très peu glamour.
Mais ce sont souvent les détails qui me disent à quel point une équipe prend au sérieux l’infrastructure qui entoure le produit principal.
C’est la partie que j’ai trouvée intéressante dans ce changement de Dusk.
$ACE $RED #ChinaJulyOutputRetailInvestmentAllMiss #CMESeptemberHikeOddsFallTo30.6% #CryptoStartupsRaise$11.2BInH1 #EthereumFoundationLaunchesGlamsterdamTestnet
Dusk a modifié la façon dont ses docs valident et publient le sitemap.
Au premier abord, on dirait de l’entretien :
« npm run build » est passé d’une simple étape de build à un flux de vérification qui construit le site, exécute les tests, puis vérifie le résultat.
Mais le changement le plus intéressant concerne ce qui se passe pour sitemap.xml.
Au lieu de maintenir un sitemap statique séparé, la build utilise désormais le sitemap-index.xml généré par Astro et crée le sitemap.xml conventionnel comme un alias.
Ça a l’air ennuyeux.
En réalité, cela corrige un problème d’infrastructure utile.
Imaginez comme si vous changiez le système d’adressage d’un bâtiment. Le bâtiment génère déjà la bonne carte interne, mais les visiteurs externes s’attendent toujours à trouver l’entrée à une adresse familière. Plutôt que de maintenir deux cartes qui peuvent diverger, la build crée l’adresse familière à partir de la source générée.
Les tests renforcent cette idée.
#Dusk vérifie désormais que le sitemap généré est valide et que le sitemap.xml conventionnel le reflète exactement. Donc une modification de la documentation peut faire échouer la vérification si ce lien se brise.
Ce que j’aime ici, c’est l’approche « ingénierie ».
Le commit n’ajoute pas une fonctionnalité de protocole tape-à-l’œil. Il réduit simplement le risque que l’infrastructure de documentation devienne silencieusement incohérente à mesure que le site évolue.
Et c’est plus important que ce que ça en a l’air.
Pour un projet technique, la documentation fait partie de l’interface sur laquelle comptent les développeurs, les opérateurs et les outils automatisés.
Un lien cassé, un sitemap obsolète ou une build incomplète ne compromettent pas le consensus, mais peuvent quand même créer des frictions autour de tout ce qui s’appuie sur le protocole.
Petit commit. Problème très peu glamour.
Mais ce sont souvent les détails qui me disent à quel point une équipe prend au sérieux l’infrastructure qui entoure le produit principal.
C’est la partie que j’ai trouvée intéressante dans ce changement de Dusk.
$ACE $RED #ChinaJulyOutputRetailInvestmentAllMiss #CMESeptemberHikeOddsFallTo30.6% #CryptoStartupsRaise$11.2BInH1 #EthereumFoundationLaunchesGlamsterdamTestnet
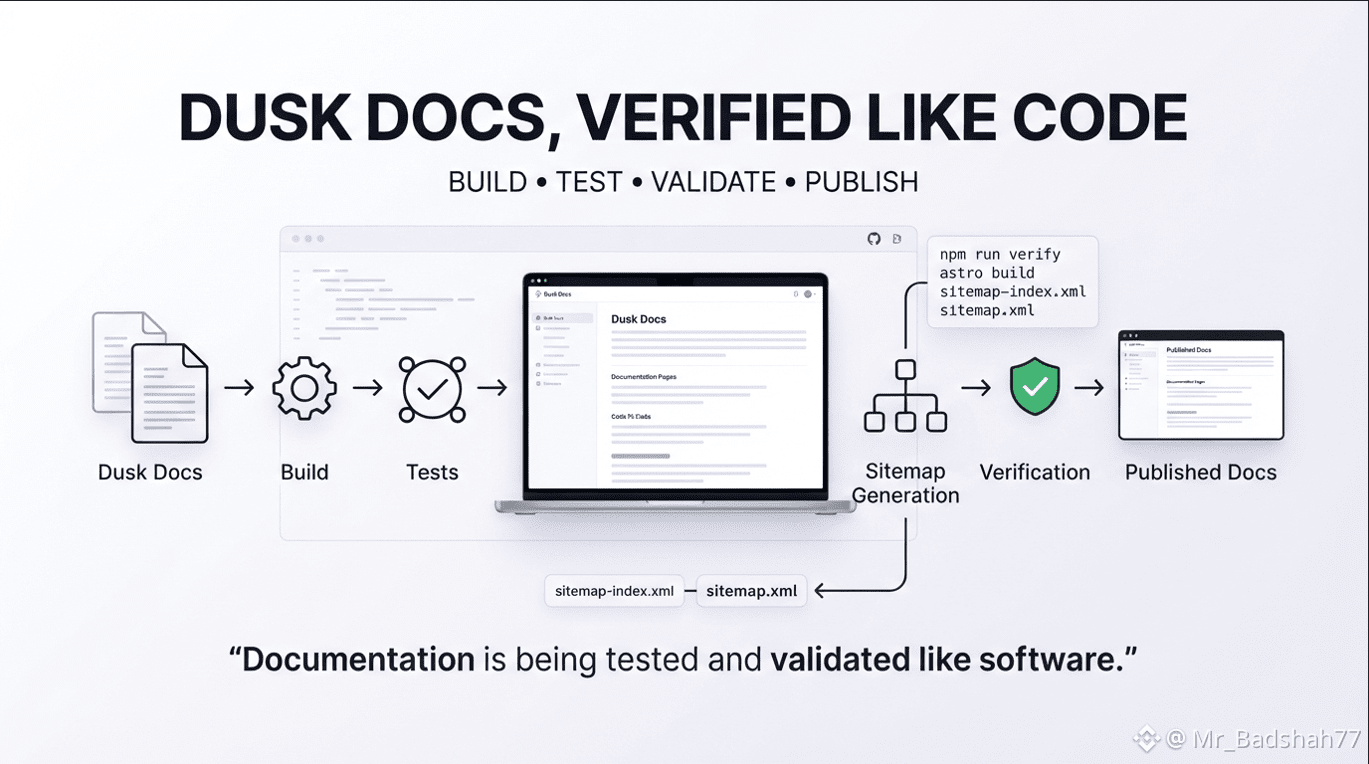
37
1
35
311
·
--
#termmax @termmax Je pense que l’élément le plus important à comprendre au sujet de TermMax n’est pas ce qu’il promet de simplifier, mais ce qui reste de la responsabilité de l’utilisateur.
Ses Conditions décrivent une conception non dépositaire dans laquelle les utilisateurs conservent le contrôle des actifs déposés, tandis que la sécurité des clés privées et les décisions de transaction restent à la charge de l’utilisateur.
Cette distinction compte, car la DeFi peut donner l’impression d’une interface simple alors que le risque sous-jacent demeure complexe.
Pensez-y comme une boîte de vitesses automatique. Vous pouvez avoir moins d’étapes manuelles, mais le moteur sous le capot doit quand même fonctionner correctement.
TermMax reconnaît explicitement des risques, notamment la volatilité des marchés, les vulnérabilités des contrats intelligents, l’incertitude réglementaire, la perte potentielle de fonds, et des défauts de conception ou de développement.
La même chose s’applique à l’exécution.
Ses conditions indiquent que les contrats intelligents sont immuables et irréversibles, et que les utilisateurs sont responsables des problèmes tels que des transactions mal construites ou des adresses de portefeuille mal saisies.
Cela pose un défi de conception intéressant pour un protocole fondé sur l’emprunt, le prêt et l’effet de levier.
L’objectif peut être de réduire le nombre d’étapes que les utilisateurs effectuent, mais réduire le nombre d’étapes ne réduit pas automatiquement le risque économique ou technique.
C’est là que je trouve TermMax intéressant.
Le vrai test n’est pas de savoir si la DeFi peut devenir plus facile à utiliser.
Il s’agit de savoir si cette simplicité peut coexister avec des utilisateurs qui comprennent encore exactement à quoi ils sont exposés.
Préférez-vous une expérience DeFi plus simple, ou une expérience qui rend chaque risque sous-jacent impossible à ignorer ?
#TermMax $ALLO $RED #ChinaJulyOutputRetailInvestmentAllMiss #EthereumFoundationLaunchesGlamsterdamTestnet #CMESeptemberHikeOddsFallTo30.6%
#termmax @TermMax Je pense que l’élément le plus important à comprendre au sujet de TermMax n’est pas ce qu’il promet de simplifier, mais ce qui reste de la responsabilité de l’utilisateur.
Ses Conditions décrivent une conception non dépositaire dans laquelle les utilisateurs conservent le contrôle des actifs déposés, tandis que la sécurité des clés privées et les décisions de transaction restent à la charge de l’utilisateur.
Cette distinction compte, car la DeFi peut donner l’impression d’une interface simple alors que le risque sous-jacent demeure complexe.
Pensez-y comme une boîte de vitesses automatique. Vous pouvez avoir moins d’étapes manuelles, mais le moteur sous le capot doit quand même fonctionner correctement.
TermMax reconnaît explicitement des risques, notamment la volatilité des marchés, les vulnérabilités des contrats intelligents, l’incertitude réglementaire, la perte potentielle de fonds, et des défauts de conception ou de développement.
La même chose s’applique à l’exécution.
Ses conditions indiquent que les contrats intelligents sont immuables et irréversibles, et que les utilisateurs sont responsables des problèmes tels que des transactions mal construites ou des adresses de portefeuille mal saisies.
Cela pose un défi de conception intéressant pour un protocole fondé sur l’emprunt, le prêt et l’effet de levier.
L’objectif peut être de réduire le nombre d’étapes que les utilisateurs effectuent, mais réduire le nombre d’étapes ne réduit pas automatiquement le risque économique ou technique.
C’est là que je trouve TermMax intéressant.
Le vrai test n’est pas de savoir si la DeFi peut devenir plus facile à utiliser.
Il s’agit de savoir si cette simplicité peut coexister avec des utilisateurs qui comprennent encore exactement à quoi ils sont exposés.
Préférez-vous une expérience DeFi plus simple, ou une expérience qui rend chaque risque sous-jacent impossible à ignorer ?
#TermMax $ALLO $RED #ChinaJulyOutputRetailInvestmentAllMiss #EthereumFoundationLaunchesGlamsterdamTestnet #CMESeptemberHikeOddsFallTo30.6%
Ses Conditions décrivent une conception non dépositaire dans laquelle les utilisateurs conservent le contrôle des actifs déposés, tandis que la sécurité des clés privées et les décisions de transaction restent à la charge de l’utilisateur.
Cette distinction compte, car la DeFi peut donner l’impression d’une interface simple alors que le risque sous-jacent demeure complexe.
Pensez-y comme une boîte de vitesses automatique. Vous pouvez avoir moins d’étapes manuelles, mais le moteur sous le capot doit quand même fonctionner correctement.
TermMax reconnaît explicitement des risques, notamment la volatilité des marchés, les vulnérabilités des contrats intelligents, l’incertitude réglementaire, la perte potentielle de fonds, et des défauts de conception ou de développement.
La même chose s’applique à l’exécution.
Ses conditions indiquent que les contrats intelligents sont immuables et irréversibles, et que les utilisateurs sont responsables des problèmes tels que des transactions mal construites ou des adresses de portefeuille mal saisies.
Cela pose un défi de conception intéressant pour un protocole fondé sur l’emprunt, le prêt et l’effet de levier.
L’objectif peut être de réduire le nombre d’étapes que les utilisateurs effectuent, mais réduire le nombre d’étapes ne réduit pas automatiquement le risque économique ou technique.
C’est là que je trouve TermMax intéressant.
Le vrai test n’est pas de savoir si la DeFi peut devenir plus facile à utiliser.
Il s’agit de savoir si cette simplicité peut coexister avec des utilisateurs qui comprennent encore exactement à quoi ils sont exposés.
Préférez-vous une expérience DeFi plus simple, ou une expérience qui rend chaque risque sous-jacent impossible à ignorer ?
#TermMax $ALLO $RED #ChinaJulyOutputRetailInvestmentAllMiss #EthereumFoundationLaunchesGlamsterdamTestnet #CMESeptemberHikeOddsFallTo30.6%
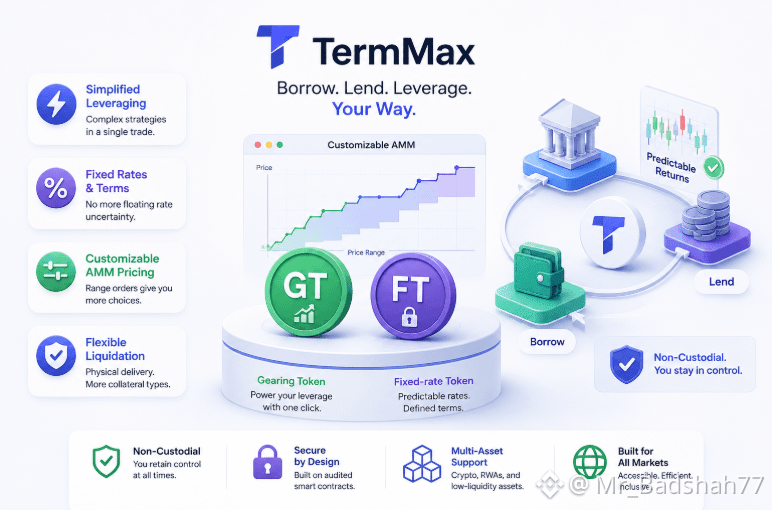
22
18
747
·
--
#dusk $DUSK @Dusk_Foundation J’ai toujours supposé que mettre une bourse en chaîne signifiait simplement reconstruire la bourse elle-même. Mais en examinant de près la réforme réelle de l’UE, je vois quelque chose de différent — il s’agit de savoir qui est autorisé à exploiter l’infrastructure centrale du marché.
Imaginez une bourse traditionnelle comme deux bureaux distincts. L’un fait correspondre les ordres d’achat et de vente. L’autre confirme la propriété une fois la transaction réglée. Ils sont volontairement maintenus séparés — les fusionner fait peser de vrais risques réglementaires et opérationnels.
Le régime pilote DLT de l’UE a changé cela avec une nouvelle catégorie appelée DLT-TSS, qui permet à un opérateur agréé d’exécuter à la fois les activités de négociation et de règlement sur un seul système DLT, dans des conditions définies.
C’est ce qui rend 21X digne d’attention. En décembre 2024, 21X a obtenu l’approbation allemande pour fonctionner comme système de négociation et de règlement DLT.
@Dusk_Foundation y a déjà pris pied. Dusk a rejoint en tant que participant aux transactions sur 21X, en commençant par des opérations de trésorerie pour son stablecoin — en s’appuyant sur des fonds monétaires tokenisés encadrés pour adosser des réserves EURQ.
Ce qui me frappe, ce n’est pas seulement un autre actif qui se fait tokeniser.
C’est l’évolution du rôle de la blockchain.
La question n’est plus « la DLT peut-elle détenir des actifs financiers ? » — c’est « la DLT peut-elle réellement devenir une partie de la façon dont le marché lui-même fonctionne ? »
Ce seuil est de loin plus exigeant.
Pour moi, c’est précisément ce qui rend 21X digne d’attention : c’est un test en conditions réelles de ce à quoi ressemble un marché financier lorsque l’infrastructure est native DLT dès le premier jour, et non simplement ajoutée après coup.
Si cela tient, la blockchain cesse-t-elle d’être la plomberie sous-jacente aux marchés — et commence-t-elle à devenir le marché ?
$ACE $ADA
#duskusdt
#dusk $DUSK @Dusk J’ai toujours supposé que mettre une bourse en chaîne signifiait simplement reconstruire la bourse elle-même. Mais en examinant de près la réforme réelle de l’UE, je vois quelque chose de différent — il s’agit de savoir qui est autorisé à exploiter l’infrastructure centrale du marché.
Imaginez une bourse traditionnelle comme deux bureaux distincts. L’un fait correspondre les ordres d’achat et de vente. L’autre confirme la propriété une fois la transaction réglée. Ils sont volontairement maintenus séparés — les fusionner fait peser de vrais risques réglementaires et opérationnels.
Le régime pilote DLT de l’UE a changé cela avec une nouvelle catégorie appelée DLT-TSS, qui permet à un opérateur agréé d’exécuter à la fois les activités de négociation et de règlement sur un seul système DLT, dans des conditions définies.
C’est ce qui rend 21X digne d’attention. En décembre 2024, 21X a obtenu l’approbation allemande pour fonctionner comme système de négociation et de règlement DLT.
@Dusk y a déjà pris pied. Dusk a rejoint en tant que participant aux transactions sur 21X, en commençant par des opérations de trésorerie pour son stablecoin — en s’appuyant sur des fonds monétaires tokenisés encadrés pour adosser des réserves EURQ.
Ce qui me frappe, ce n’est pas seulement un autre actif qui se fait tokeniser.
C’est l’évolution du rôle de la blockchain.
La question n’est plus « la DLT peut-elle détenir des actifs financiers ? » — c’est « la DLT peut-elle réellement devenir une partie de la façon dont le marché lui-même fonctionne ? »
Ce seuil est de loin plus exigeant.
Pour moi, c’est précisément ce qui rend 21X digne d’attention : c’est un test en conditions réelles de ce à quoi ressemble un marché financier lorsque l’infrastructure est native DLT dès le premier jour, et non simplement ajoutée après coup.
Si cela tient, la blockchain cesse-t-elle d’être la plomberie sous-jacente aux marchés — et commence-t-elle à devenir le marché ?
$ACE $ADA
#duskusdt
Imaginez une bourse traditionnelle comme deux bureaux distincts. L’un fait correspondre les ordres d’achat et de vente. L’autre confirme la propriété une fois la transaction réglée. Ils sont volontairement maintenus séparés — les fusionner fait peser de vrais risques réglementaires et opérationnels.
Le régime pilote DLT de l’UE a changé cela avec une nouvelle catégorie appelée DLT-TSS, qui permet à un opérateur agréé d’exécuter à la fois les activités de négociation et de règlement sur un seul système DLT, dans des conditions définies.
C’est ce qui rend 21X digne d’attention. En décembre 2024, 21X a obtenu l’approbation allemande pour fonctionner comme système de négociation et de règlement DLT.
@Dusk y a déjà pris pied. Dusk a rejoint en tant que participant aux transactions sur 21X, en commençant par des opérations de trésorerie pour son stablecoin — en s’appuyant sur des fonds monétaires tokenisés encadrés pour adosser des réserves EURQ.
Ce qui me frappe, ce n’est pas seulement un autre actif qui se fait tokeniser.
C’est l’évolution du rôle de la blockchain.
La question n’est plus « la DLT peut-elle détenir des actifs financiers ? » — c’est « la DLT peut-elle réellement devenir une partie de la façon dont le marché lui-même fonctionne ? »
Ce seuil est de loin plus exigeant.
Pour moi, c’est précisément ce qui rend 21X digne d’attention : c’est un test en conditions réelles de ce à quoi ressemble un marché financier lorsque l’infrastructure est native DLT dès le premier jour, et non simplement ajoutée après coup.
Si cela tient, la blockchain cesse-t-elle d’être la plomberie sous-jacente aux marchés — et commence-t-elle à devenir le marché ?
$ACE $ADA
#duskusdt
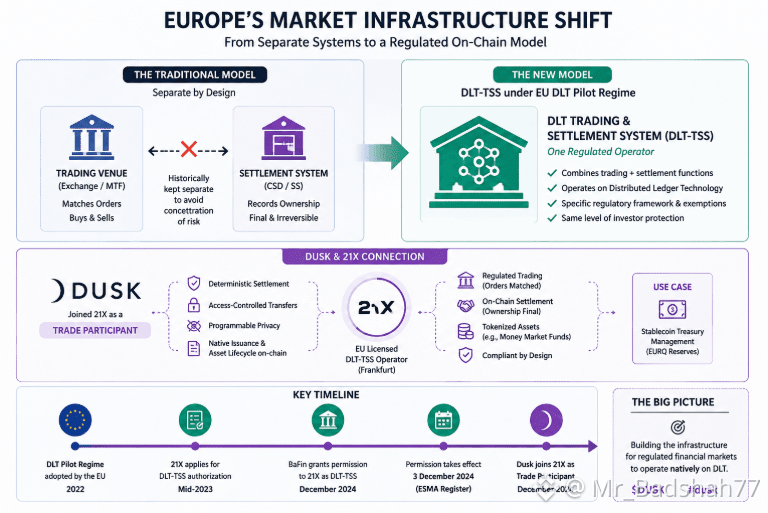
28
22
192
·
--
#dusk $DUSK @Dusk_Foundation Tout le monde suppose que le travail d’une blockchain de confidentialité consiste à tout cacher. Le pari réel de Dusk est l’inverse : cacher tout est souvent une mauvaise réponse.
Pensez à ce dont un véritable système financier a besoin. Un dépôt sur une plateforme d’échange et un transfert d’ownership confidentiel ne posent pas le même problème. Le premier doit être traçable suffisamment pour pouvoir être rapproché d’un solde client. Le second doit rester privé au point que personne en dehors de la transaction ne puisse même voir qu’elle a eu lieu. Forcer les deux à passer par un seul modèle de confidentialité, et vous finissez soit par casser le rapprochement, soit par casser la confidentialité — il n’existe aucune version de « un seul réglage » qui réponde correctement aux deux.
Dusk ne choisit pas de camp. Il déploie deux modèles de transaction sur la même base DuskDS et laisse le workflow décider du modèle dont il a besoin.
Moonlight est le modèle de compte transparent — les soldes et les transferts restent visibles, exactement ce qu’un échange attend lorsqu’il doit faire correspondre les dépôts entrants au bon client sans approximation.
Phoenix va dans l’autre sens : transactions protégées, preuves à connaissance nulle, détails de transaction masqués par défaut, avec divulgation uniquement disponible pour toute personne effectivement autorisée à les voir.
Voici la partie qu’il est facile de manquer : ce n’est pas seulement « nous avons construit deux fonctionnalités ». Choisir Phoenix implique un poids opérationnel réel — une configuration de garde différente, un modèle de scan différent — c’est précisément pour cela que la documentation d’intégration de Dusk pour les exchanges oriente vers Moonlight pour les dépôts. La confidentialité n’est pas gratuite, et faire semblant du contraire, c’est ainsi que des projets se retrouvent avec un modèle « privé » sur le papier et inutilisable en production.
Donc la thèse réelle n’est pas « rendre la finance privée ». Elle est plus étroite et plus utile : permettre au workflow de choisir sa propre visibilité, au lieu de forcer chaque transaction sur le réseau à vivre sous la même règle.
$ACE $HEMI
#dusk $DUSK @Dusk Tout le monde suppose que le travail d’une blockchain de confidentialité consiste à tout cacher. Le pari réel de Dusk est l’inverse : cacher tout est souvent une mauvaise réponse.
Pensez à ce dont un véritable système financier a besoin. Un dépôt sur une plateforme d’échange et un transfert d’ownership confidentiel ne posent pas le même problème. Le premier doit être traçable suffisamment pour pouvoir être rapproché d’un solde client. Le second doit rester privé au point que personne en dehors de la transaction ne puisse même voir qu’elle a eu lieu. Forcer les deux à passer par un seul modèle de confidentialité, et vous finissez soit par casser le rapprochement, soit par casser la confidentialité — il n’existe aucune version de « un seul réglage » qui réponde correctement aux deux.
Dusk ne choisit pas de camp. Il déploie deux modèles de transaction sur la même base DuskDS et laisse le workflow décider du modèle dont il a besoin.
Moonlight est le modèle de compte transparent — les soldes et les transferts restent visibles, exactement ce qu’un échange attend lorsqu’il doit faire correspondre les dépôts entrants au bon client sans approximation.
Phoenix va dans l’autre sens : transactions protégées, preuves à connaissance nulle, détails de transaction masqués par défaut, avec divulgation uniquement disponible pour toute personne effectivement autorisée à les voir.
Voici la partie qu’il est facile de manquer : ce n’est pas seulement « nous avons construit deux fonctionnalités ». Choisir Phoenix implique un poids opérationnel réel — une configuration de garde différente, un modèle de scan différent — c’est précisément pour cela que la documentation d’intégration de Dusk pour les exchanges oriente vers Moonlight pour les dépôts. La confidentialité n’est pas gratuite, et faire semblant du contraire, c’est ainsi que des projets se retrouvent avec un modèle « privé » sur le papier et inutilisable en production.
Donc la thèse réelle n’est pas « rendre la finance privée ». Elle est plus étroite et plus utile : permettre au workflow de choisir sa propre visibilité, au lieu de forcer chaque transaction sur le réseau à vivre sous la même règle.
$ACE $HEMI
Pensez à ce dont un véritable système financier a besoin. Un dépôt sur une plateforme d’échange et un transfert d’ownership confidentiel ne posent pas le même problème. Le premier doit être traçable suffisamment pour pouvoir être rapproché d’un solde client. Le second doit rester privé au point que personne en dehors de la transaction ne puisse même voir qu’elle a eu lieu. Forcer les deux à passer par un seul modèle de confidentialité, et vous finissez soit par casser le rapprochement, soit par casser la confidentialité — il n’existe aucune version de « un seul réglage » qui réponde correctement aux deux.
Dusk ne choisit pas de camp. Il déploie deux modèles de transaction sur la même base DuskDS et laisse le workflow décider du modèle dont il a besoin.
Moonlight est le modèle de compte transparent — les soldes et les transferts restent visibles, exactement ce qu’un échange attend lorsqu’il doit faire correspondre les dépôts entrants au bon client sans approximation.
Phoenix va dans l’autre sens : transactions protégées, preuves à connaissance nulle, détails de transaction masqués par défaut, avec divulgation uniquement disponible pour toute personne effectivement autorisée à les voir.
Voici la partie qu’il est facile de manquer : ce n’est pas seulement « nous avons construit deux fonctionnalités ». Choisir Phoenix implique un poids opérationnel réel — une configuration de garde différente, un modèle de scan différent — c’est précisément pour cela que la documentation d’intégration de Dusk pour les exchanges oriente vers Moonlight pour les dépôts. La confidentialité n’est pas gratuite, et faire semblant du contraire, c’est ainsi que des projets se retrouvent avec un modèle « privé » sur le papier et inutilisable en production.
Donc la thèse réelle n’est pas « rendre la finance privée ». Elle est plus étroite et plus utile : permettre au workflow de choisir sa propre visibilité, au lieu de forcer chaque transaction sur le réseau à vivre sous la même règle.
$ACE $HEMI
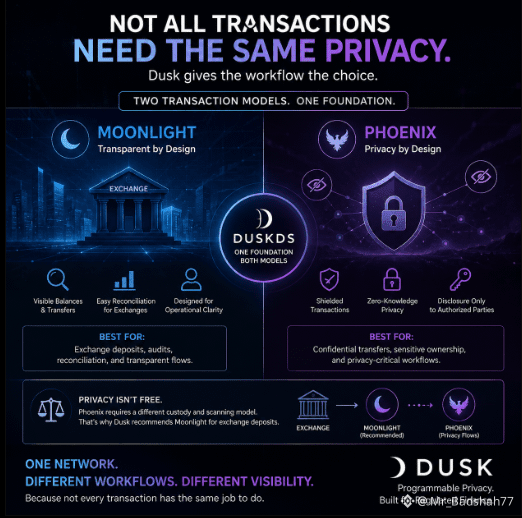
60
1
41
526
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BitcoinHits$85K
201 vues
36 mentions
Environ 5 Md$ en liquidations courtes visibles de $BTC empilées entre 83 K$ et 85 K$. Dans une tendance haussière, c’est du carburant.
Quand les positions short se liquident, elles sont forcées d’acheter au marché. Cette pression d’achat fait monter le prix, déclenchant la couche suivante de liquidations au-dessus — une cascade de demande qui s’alimente elle-même.
Nous avons observé exactement cette dynamique lors de la hausse allant de 67 K$ à 80 K$. La configuration ressemble à s’y méprendre. Attendez-vous au prochain mouvement selon le même scénario : dynamique propulsée par les liquidations, pression d’achat méthodique, et poursuite jusqu’à ce que le carburant s’épuise.
C’est ainsi que les marchés haussiers s’accélèrent. Le graphique se met en place proprement, et les mécanismes sont en place. Surveillez la cassure au-dessus de 83 K$ — c’est là que la cascade commence.
QuantFreedom
·2 mentions J’aime
·2.2k vues
SouthAfricaProposesCryptoExchangeControls
3,859 vues
244 mentions
SolanaCutsTargetSlotTimeTo250ms
5,833 vues
244 mentions