

Muse缪思
255 Publications
Muse缪思
Signaler
Bloquer l’utilisateur
Yo, I'm Muse, a high - energy force of nature. With skills sharper than a laser and a mind as vast as the cosmos, I'm here to turn ideas into re
Ouvert au trading
Trade occasionnellement
1 an(s)
66 Suivis
11.3K+ Abonnés
1.8K+ J’aime
Publications
Portefeuille
Tous
Citations
·
--
#币安夏令营 une part d’une action, en essence une petite part de la propriété d’une entreprise ; quand l’entreprise gagne de l’argent, elle peut te verser des dividendes.
#币安夏令营 une part d’une action, en essence une petite part de la propriété d’une entreprise ; quand l’entreprise gagne de l’argent, elle peut te verser des dividendes.

币安中文社区
·
--
Arrivé à la quatrième étape, votre niveau est vraiment “dodu” 😄
👹 Day 4 : premier combat de Boss
Apprendre la finance traditionnelle (TradFi)
Explorer au-delà des frontières, ce n’est pas si facile : 开始闯关
🔥 Défi de la communauté sinophone|Gagnez 5 000 USDC
1️⃣ Terminez le jeu du Day 4
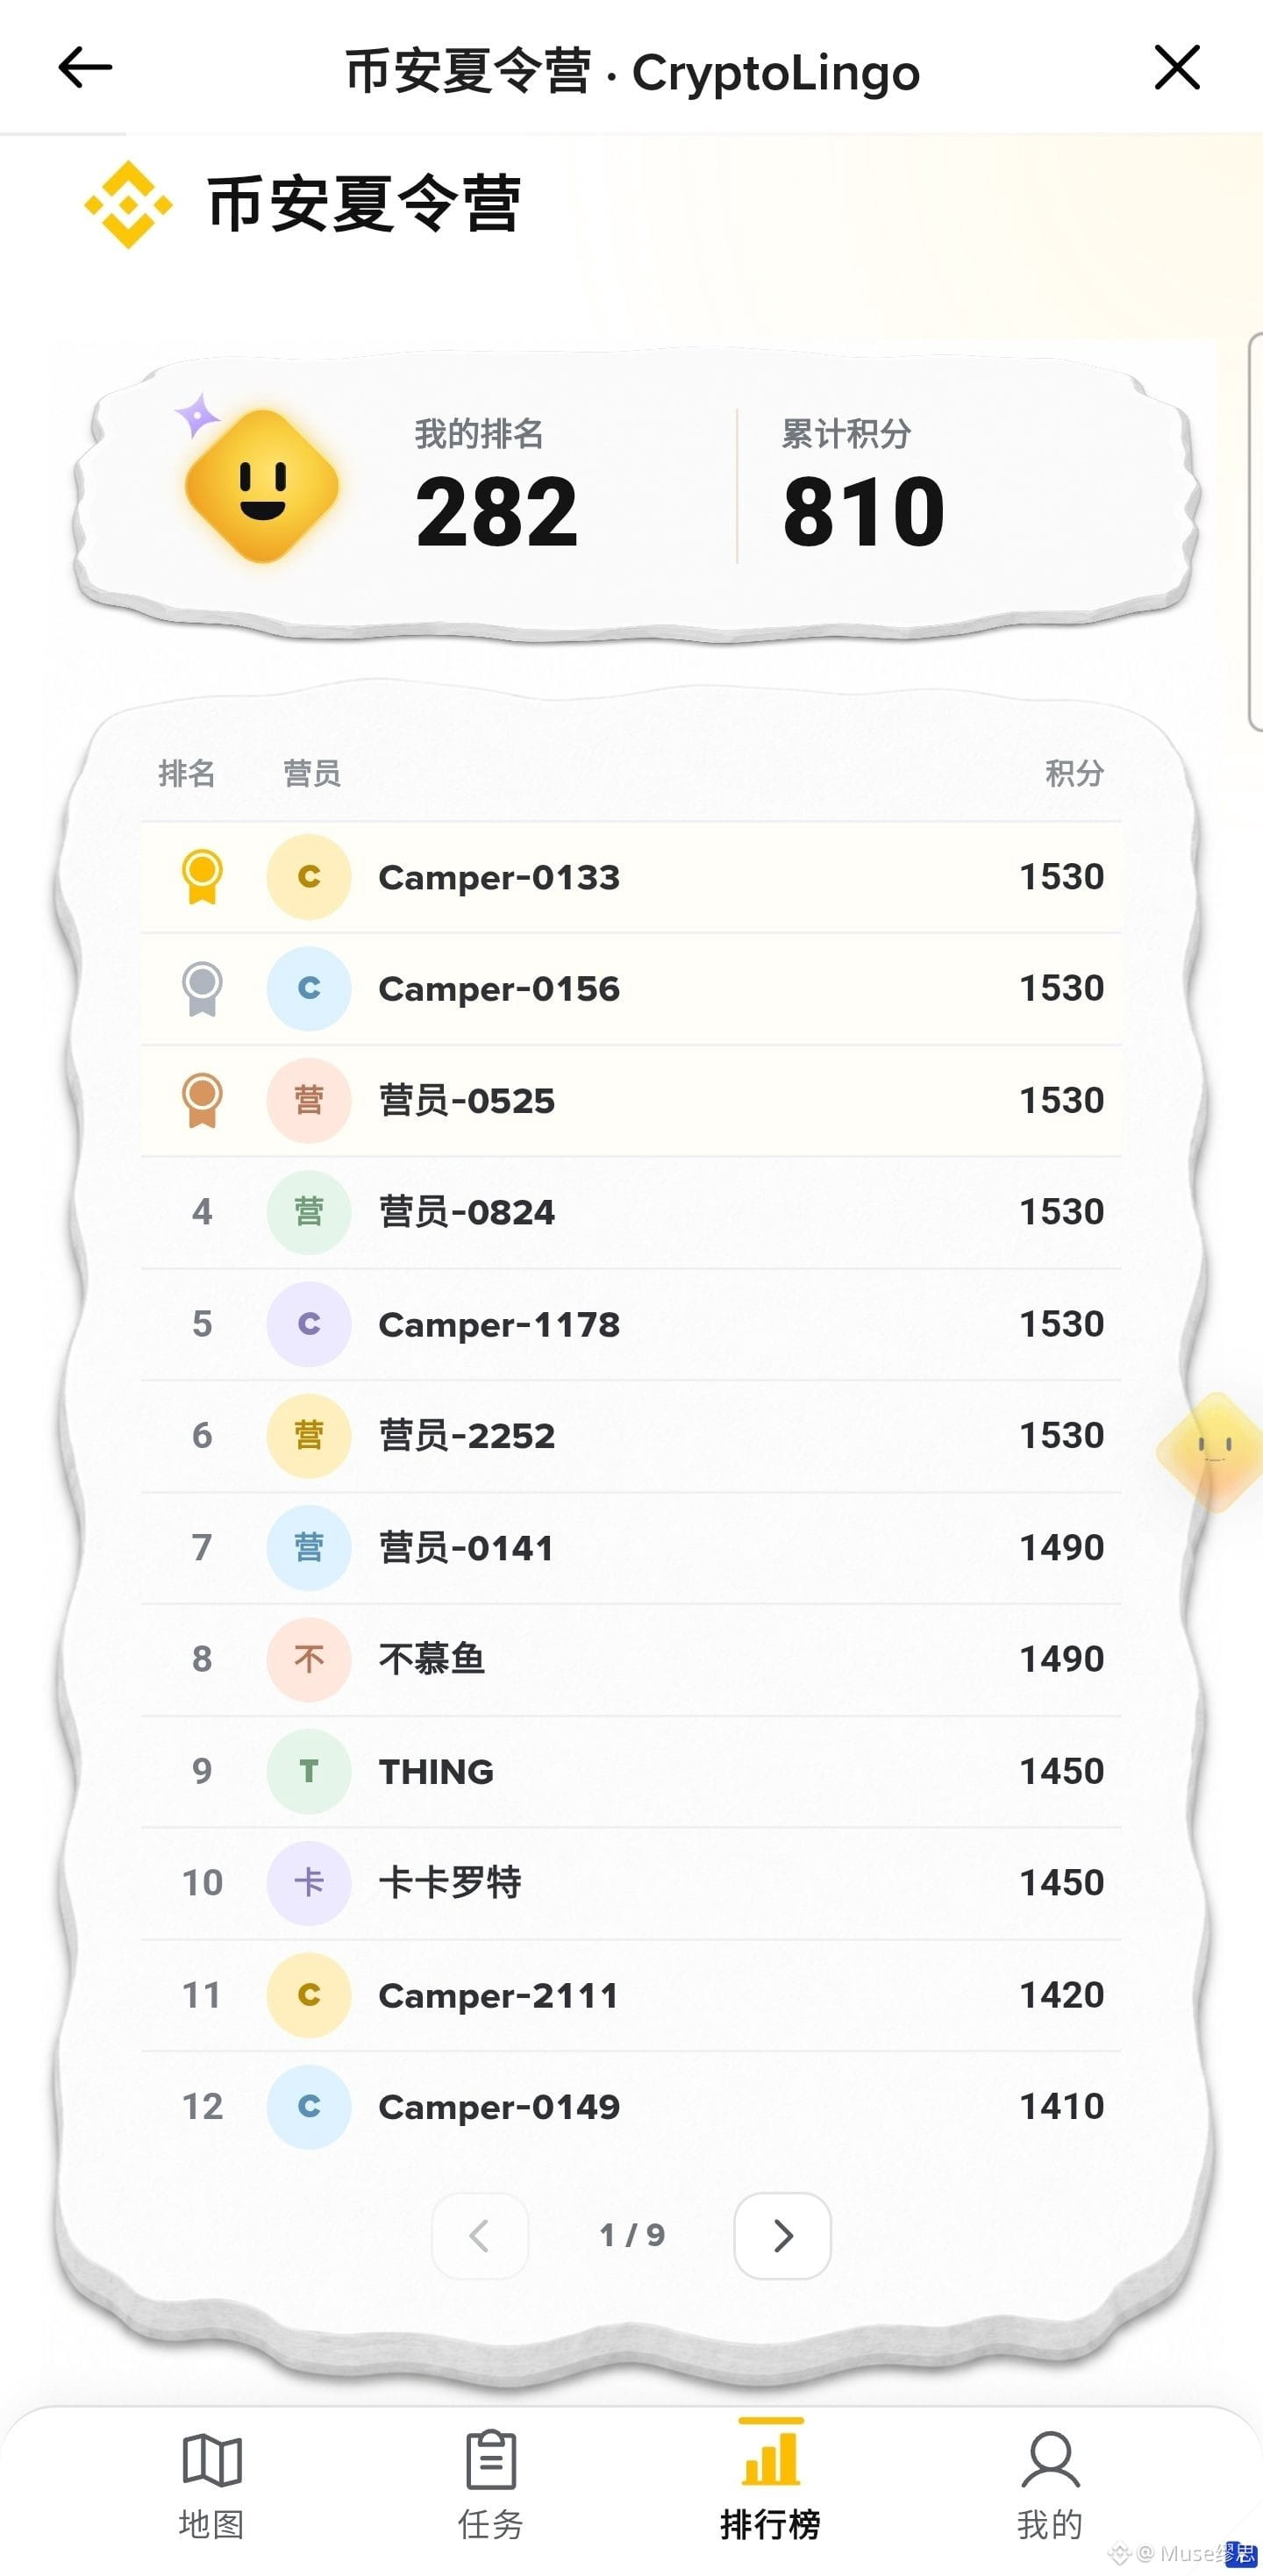
2️⃣ Allez dans « Classement » et faites une capture d’écran ; les points doivent être d’au moins 640
3️⃣ Publiez, avec #币安夏令营 , sur X ou sur le Binance Square, puis répondez brièvement : « En relevant ce défi du jour, quelles nouvelles choses sur la finance traditionnelle (TradFi) avez-vous apprises ? »
4️⃣ Soumettez le lien du post : https://app.binance.com/uni-qr/user-survey/aeae776198364e1d90bccb94375abe5d
🎁 Récompense : les 500 premiers utilisateurs éligibles, ayant complété trois défis communautaires (Day 1, Day 4 et Day 10), se partageront ensemble 5 000 USDC.
90
·
--
#币安夏令营 Super !
#币安夏令营 Super !
币安中文社区
·
--
🏕️ Camp d’été Binance JOUR 1 : ouverture du camp, apprentissage du jour : protection du compte
👉 点击开始闯关
🔥 Après avoir terminé le jeu du Jour 1 :
① Cliquez sur 【Tâches】→【Partager le camp d’été】
② Téléversez une image pour générer une photo de profil, puis publiez sur X ou sur la place avec #币安夏令营
③ Soumettez le lien du post : https://app.binance.com/uni-qr/user-survey/cab8e08626774c4d8a8313de3d05e5a1
🎁 Pour les 500 premiers : les utilisateurs éligibles ayant complété les trois missions des Jours 1, 4 et 10 se partageront ensemble 5 000 USDC !
98
·
--
J’ai toujours eu mal à la tête. Le marché n’avait pas d’outil d’IA de recherche et d’investissement vraiment efficace. Maintenant, avec GPT, ce vide est comblé. À l’avenir, il y aura peut-être une opportunité de libérer ses mains et de voir l’IA de Binance et GPT unir leurs forces pour créer des profits, haha.
J’ai toujours eu mal à la tête. Le marché n’avait pas d’outil d’IA de recherche et d’investissement vraiment efficace. Maintenant, avec GPT, ce vide est comblé. À l’avenir, il y aura peut-être une opportunité de libérer ses mains et de voir l’IA de Binance et GPT unir leurs forces pour créer des profits, haha.

币安Binance华语
·
--
Les temps forts de la semaine, dès maintenant — Binance fait l’annonce en premier ! #安友周一观察团 🔥
Cette semaine, quel point chaud du marché t’a le plus marqué ?📊
🙋 Vote et laisse dans les commentaires la raison de ton choix. RT ou partage d’autres points chauds : 5 gagnants tirés au sort recevront 30 U. Lancement d’une discussion !
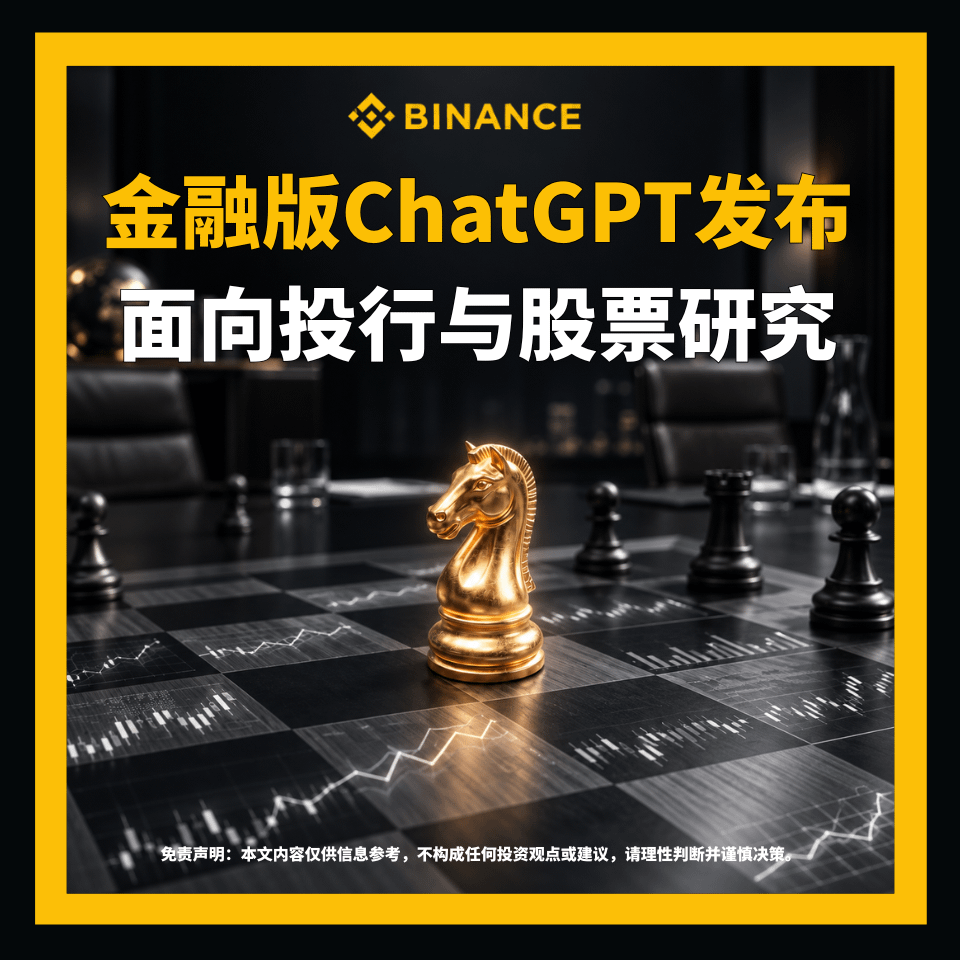
A. Sortie de ChatGPT version finance : destiné aux banques d’investissement et à la recherche sur les actions
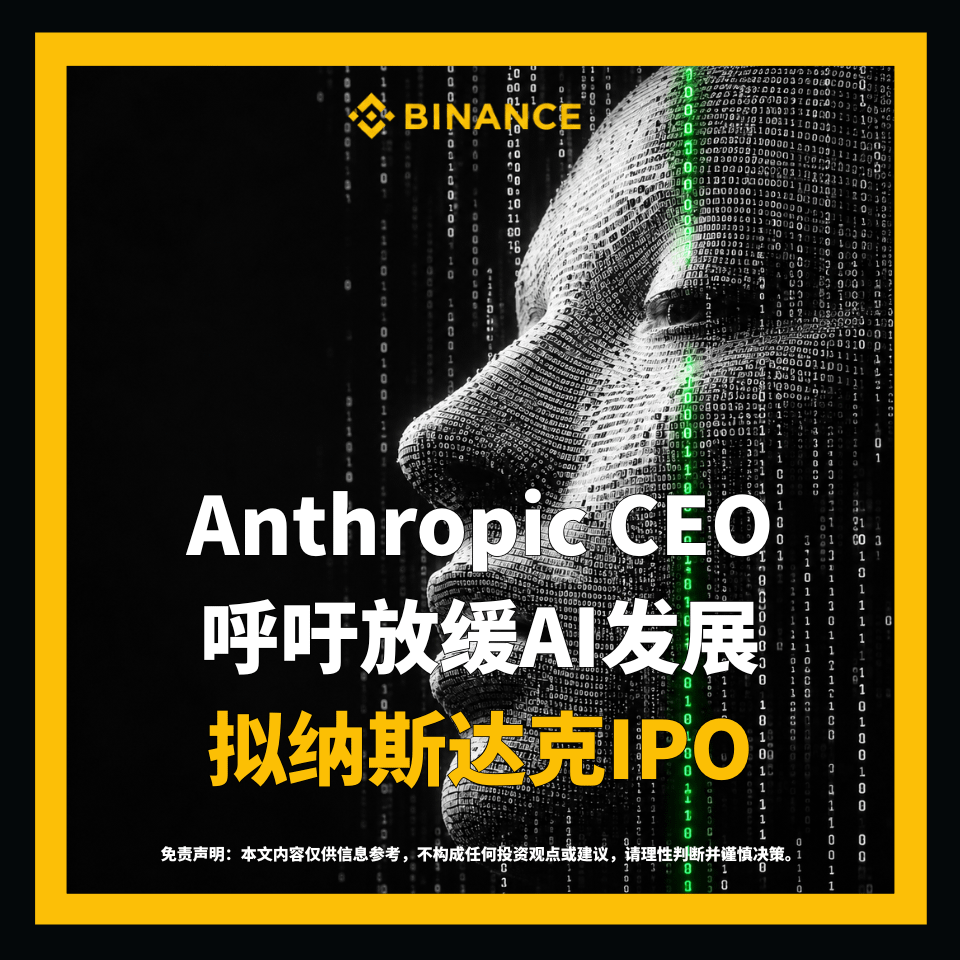
B. Le PDG d’Anthropic appelle à ralentir le développement de l’IA, projet d’introduction en bourse au Nasdaq
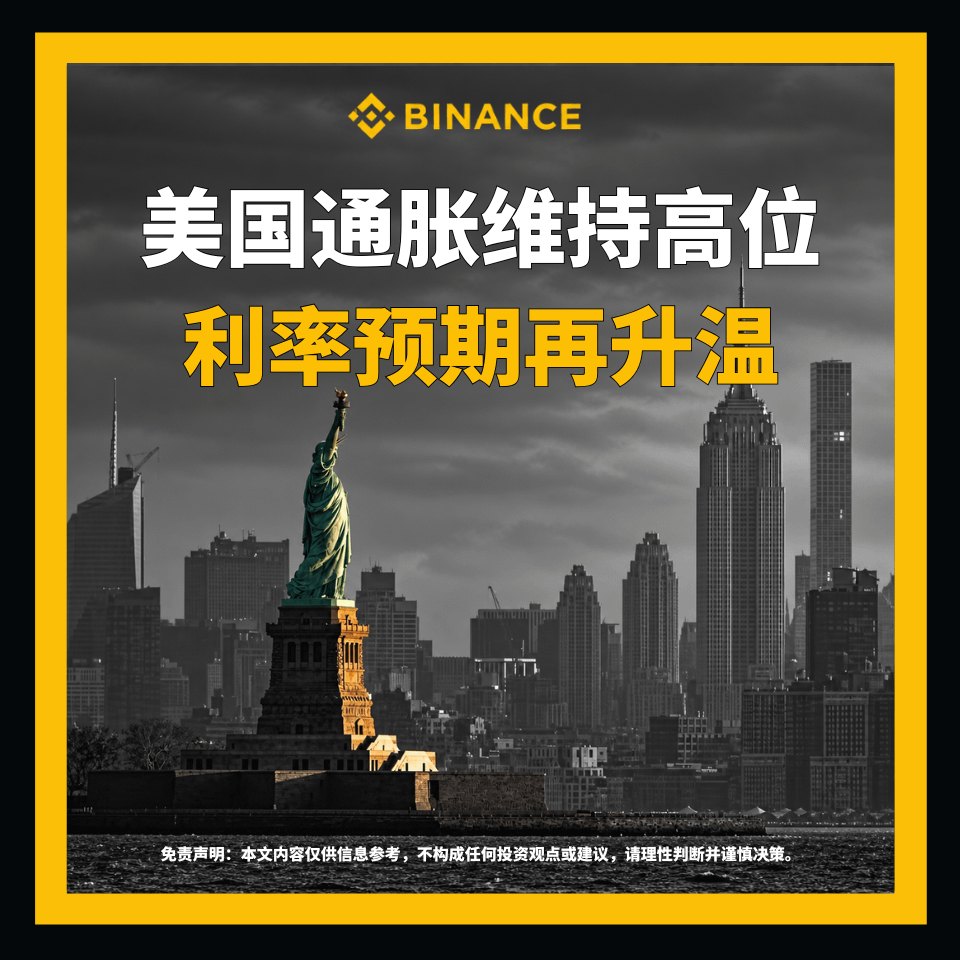
C. L’inflation américaine reste élevée, les attentes sur les taux remontent encore
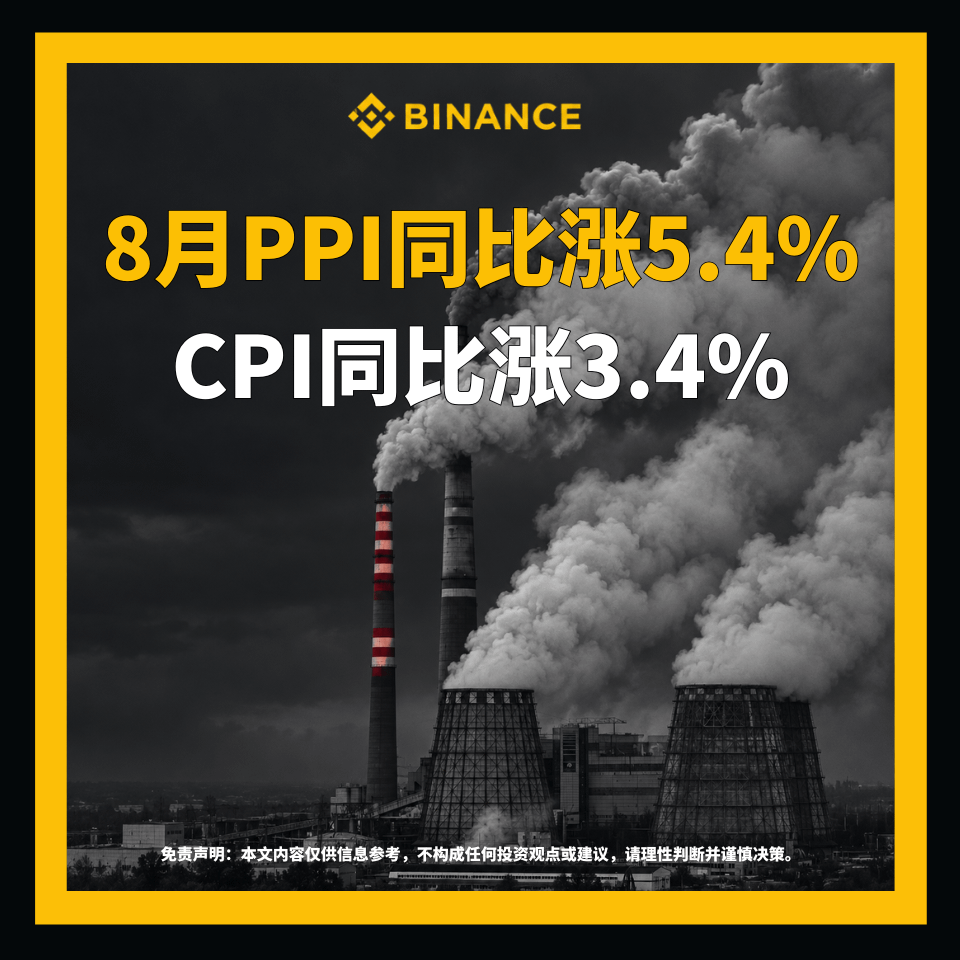
D. En août, la hausse des prix à la production (PPI) sur un an s’élève à 5,4 %, le CPI sur un an à 3,4 %
1
82
·
--
$ETH La véritable douve de protection ne se trouve pas dans la blockchain elle-même, mais dans les mains de ceux qui détiennent le pouvoir de règlement des dollars adossés à la chaîne. Les stablecoins en circulation mondiale, dont plus de la moitié choisissent d’être émis et réglés sur Ethereum et ses réseaux de couche 2, et les produits de tokenisation des bons du Trésor font aussi de cette plateforme le registre par défaut. Chaque transfert, chaque rachat, finit par revenir sur cette chaîne pour être confirmé. Cette position n’a pas été obtenue par vote : elle est le fruit de dix ans de production de blocs sans incident fondamental. Les institutions choisissent un registre, non pas selon des paramètres de performance, mais selon la prévisibilité de qui assumera la responsabilité en cas de problème ; Ethereum a transformé cela en standard de l’industrie. Les réseaux de couche 2 ont redirigé le volume des transactions des particuliers, ce qui rend les activités restées sur le réseau principal encore plus précieuses : gros règlements, preuves de mise en gage, et confirmation finale des actifs inter-chaînes. Les blockchains concurrentes peuvent copier le code, mais ne peuvent pas reproduire cette confiance qui s’est accumulée dans le réseau de règlement. Le volume de la finance on-chain continue de s’étendre, et la plupart des destinations de cette expansion portent le même adresse de règlement.
{future}(ETHUSDT)
$ETH La véritable douve de protection ne se trouve pas dans la blockchain elle-même, mais dans les mains de ceux qui détiennent le pouvoir de règlement des dollars adossés à la chaîne. Les stablecoins en circulation mondiale, dont plus de la moitié choisissent d’être émis et réglés sur Ethereum et ses réseaux de couche 2, et les produits de tokenisation des bons du Trésor font aussi de cette plateforme le registre par défaut. Chaque transfert, chaque rachat, finit par revenir sur cette chaîne pour être confirmé. Cette position n’a pas été obtenue par vote : elle est le fruit de dix ans de production de blocs sans incident fondamental. Les institutions choisissent un registre, non pas selon des paramètres de performance, mais selon la prévisibilité de qui assumera la responsabilité en cas de problème ; Ethereum a transformé cela en standard de l’industrie. Les réseaux de couche 2 ont redirigé le volume des transactions des particuliers, ce qui rend les activités restées sur le réseau principal encore plus précieuses : gros règlements, preuves de mise en gage, et confirmation finale des actifs inter-chaînes. Les blockchains concurrentes peuvent copier le code, mais ne peuvent pas reproduire cette confiance qui s’est accumulée dans le réseau de règlement. Le volume de la finance on-chain continue de s’étendre, et la plupart des destinations de cette expansion portent le même adresse de règlement.
1
184
·
--
Avant le #币安安全星期四 , il y avait un professeur de trading qui nous envoyait des gains tous les jours. Plus tard, un jour, dans le groupe, il a dit qu’il donnait gratuitement des stratégies sur une application de messagerie ; il nous a demandé de télécharger. Après l’avoir téléchargée, l’application m’a demandé d’autoriser l’accès à la galerie. À ce moment-là, j’étais tellement obnubilé par l’argent que j’ai accordé l’autorisation. Une fois dans l’application, elle n’arrêtait pas de charger. J’ai attendu longtemps, puis l’exchange m’a envoyé un message : plus de 100 U avaient été transférés depuis mon portefeuille. Je me suis rendu compte immédiatement que le carnet de mots-clés (seed phrase) de la galerie avait été balayé (volé). Tout le monde, ne téléchargez surtout pas des applications dont la provenance est inconnue. Ne prenez pas de captures d’écran du carnet de mots-clés.
Avant le #币安安全星期四 , il y avait un professeur de trading qui nous envoyait des gains tous les jours. Plus tard, un jour, dans le groupe, il a dit qu’il donnait gratuitement des stratégies sur une application de messagerie ; il nous a demandé de télécharger. Après l’avoir téléchargée, l’application m’a demandé d’autoriser l’accès à la galerie. À ce moment-là, j’étais tellement obnubilé par l’argent que j’ai accordé l’autorisation. Une fois dans l’application, elle n’arrêtait pas de charger. J’ai attendu longtemps, puis l’exchange m’a envoyé un message : plus de 100 U avaient été transférés depuis mon portefeuille. Je me suis rendu compte immédiatement que le carnet de mots-clés (seed phrase) de la galerie avait été balayé (volé). Tout le monde, ne téléchargez surtout pas des applications dont la provenance est inconnue. Ne prenez pas de captures d’écran du carnet de mots-clés.
币安Binance华语
·
--
Fête des enseignants #币安安全星期四 Projet spécial « Cours Web3 obligatoire »
🧑🏫 Le véritable danger et l’échec : le meilleur professeur sur la route de la croissance
Dans Web3, quelle fois avez-vous frôlé une arnaque ou avez-vous échoué et cela vous a appris la leçon la plus marquante ?
Partagez et transférez votre histoire et vos expériences. Les 10 meilleurs contributeurs recevront 100U 🏆
Et bonne fête à tous les enseignants qui nous ont aidés à grandir 💛
1
83
·
--
Quand Bitcoin explose, l’Ethereum n’a même pas eu sa part de la soupe
Le signal le plus inquiétant dans ce cycle BTC n’est pas le pourcentage de hausse, mais où est passé l’argent qui a débordé — et la réponse est : nulle part.
Du milieu de l’été jusqu’au 1er septembre, la capitalisation de BTC est passée d’environ 1,3 billion à 1,56 billion, soit, en prenant comme référence 79 120 dollars, 26 milliards de dollars “créés” en deux semaines. C’est comme si on avait recréé deux Alibaba. Dans le passé, un bond de cette ampleur n’était souvent qu’un signal de départ pour un simple mouvement rotatif : les premiers capitaux réalisaient leurs profits, et les flux de l’argent “chaud” se déversaient vers l’ETH et les altcoins, alimentant une “hausse de la deuxième place”. Mais cette fois, la capitalisation de $ETH n’est montée que de 226 milliards à 256 milliards, soit une hausse de 30 milliards — loin d’atteindre même le zéro d’un pour-cent de BTC. La part du débordement est à peine de un dixième. L’attitude des fonds est sans ambiguïté : mieux vaut rester immobilisé dans le BTC, sans bouger, plutôt que de faire un pas vers l’extérieur de la courbe de risque.
La logique sous-jacente, c’est que la structure du marché a changé. Dans ce cycle, l’acteur principal côté achats, ce sont les ETF et les allocations institutionnelles. Ils achètent du BTC comme une destination finale, pas comme une simple étape — entrer, c’est devenir une pierre d’assise, sans obligation de rotation. L’ETH manque d’un ancrage narratif au même niveau : il ne peut qu’attendre passivement que des miettes tombent de la table.
En l’espace de deux semaines, le rôle des deux actifs a été entièrement réécrit : $BTC est devenu un trou noir qui aspire les capitaux, tandis que l’ETH, qui était le plus grand bénéficiaire, n’est plus qu’un spectateur. Le dysfonctionnement de l’effet de débordement est peut-être la vraie ligne de partage de ce cycle.
{future}(BTCUSDT)
{future}(ETHUSDT)
Quand Bitcoin explose, l’Ethereum n’a même pas eu sa part de la soupe
Le signal le plus inquiétant dans ce cycle BTC n’est pas le pourcentage de hausse, mais où est passé l’argent qui a débordé — et la réponse est : nulle part.
Du milieu de l’été jusqu’au 1er septembre, la capitalisation de BTC est passée d’environ 1,3 billion à 1,56 billion, soit, en prenant comme référence 79 120 dollars, 26 milliards de dollars “créés” en deux semaines. C’est comme si on avait recréé deux Alibaba. Dans le passé, un bond de cette ampleur n’était souvent qu’un signal de départ pour un simple mouvement rotatif : les premiers capitaux réalisaient leurs profits, et les flux de l’argent “chaud” se déversaient vers l’ETH et les altcoins, alimentant une “hausse de la deuxième place”. Mais cette fois, la capitalisation de $ETH n’est montée que de 226 milliards à 256 milliards, soit une hausse de 30 milliards — loin d’atteindre même le zéro d’un pour-cent de BTC. La part du débordement est à peine de un dixième. L’attitude des fonds est sans ambiguïté : mieux vaut rester immobilisé dans le BTC, sans bouger, plutôt que de faire un pas vers l’extérieur de la courbe de risque.
La logique sous-jacente, c’est que la structure du marché a changé. Dans ce cycle, l’acteur principal côté achats, ce sont les ETF et les allocations institutionnelles. Ils achètent du BTC comme une destination finale, pas comme une simple étape — entrer, c’est devenir une pierre d’assise, sans obligation de rotation. L’ETH manque d’un ancrage narratif au même niveau : il ne peut qu’attendre passivement que des miettes tombent de la table.
En l’espace de deux semaines, le rôle des deux actifs a été entièrement réécrit : $BTC est devenu un trou noir qui aspire les capitaux, tandis que l’ETH, qui était le plus grand bénéficiaire, n’est plus qu’un spectateur. Le dysfonctionnement de l’effet de débordement est peut-être la vraie ligne de partage de ce cycle.
90
·
--
Sous l’enveloppe de conformité de Dusk, il manque encore une étape pour la livraison technique
Après avoir lancé les nœuds du testnet @Dusk_Foundation , ma première impression est que la documentation ne correspond pas aux paramètres réels. L’estimation du gas du protocole Citadel dévie d’environ 20 %. Ce genre d’erreur élémentaire n’est pas vraiment acceptable pour une blockchain qui se présente comme une chaîne grandement axée sur la conformité des institutions. L’évolution du prix de $DUSK reflète aussi cet écart d’anticipations : le marché est prêt à acheter le récit, mais la vitesse d’exécution du produit ne suit pas.
En comparaison avec Oasis, la solution de confidentialité de Dusk correspond théoriquement mieux aux besoins hybrides des audits réglementaires. Le couple preuve à divulgation nulle (zéro connaissance) + hachage Poseidon est effectivement cohérent. Mais l’implémentation d’ingénierie est encore trop rudimentaire : sur le testnet, le rythme des blocs est tantôt rapide, tantôt lent, et le délai de production de blocs est irrégulier. Le schéma TEE d’Oasis repose lui aussi sur des hypothèses de confiance, certes, mais au moins l’expérience développeur est fluide. De ce côté-ci, lors du débogage des contrats, Dusk affiche des messages d’erreur trop succincts ; le niveau de maturité de la chaîne d’outils freine le démarrage à froid de l’écosystème.
Regardons maintenant Concordium : la séparation entre la couche d’identité et la couche de registre est plus propre que celle de Dusk. Dusk cherche à absorber en même temps la confidentialité, la conformité et la tokenisation des titres ; avec une équipe relativement petite, les priorités peuvent facilement s’estomper. Le mécanisme de pénalités lié au déblocage du staking est assez agressif : à long terme, il peut verrouiller la liquidité. Mais si le débit du réseau ne peut pas soutenir une charge correspondant à un volume d’activité réel, la valeur pratique du $DUSK en sera diminuée. Beaucoup de notes de recherche placent Dusk en tête des opportunités RWA orientées conformité ; pour moi, c’est encore trop tôt : Phoenix et Piecrust doivent d’abord prouver leur stabilité.
Je reconnais la logique de long terme de Dusk : la piste « confidentialité conforme » offre bien une opportunité structurelle. Mais la disponibilité de la chaîne fait aussi partie de la sécurité. Dans un état de testnet, avec la mise en production sur le réseau principal, les utilisateurs institutionnels n’achèteront pas. Mon attitude actuelle est donc de continuer à observer : réduire ses attentes rend souvent plus facile de voir ses progrès réels. #dusk
Sous l’enveloppe de conformité de Dusk, il manque encore une étape pour la livraison technique
Après avoir lancé les nœuds du testnet @Dusk , ma première impression est que la documentation ne correspond pas aux paramètres réels. L’estimation du gas du protocole Citadel dévie d’environ 20 %. Ce genre d’erreur élémentaire n’est pas vraiment acceptable pour une blockchain qui se présente comme une chaîne grandement axée sur la conformité des institutions. L’évolution du prix de $DUSK reflète aussi cet écart d’anticipations : le marché est prêt à acheter le récit, mais la vitesse d’exécution du produit ne suit pas.
En comparaison avec Oasis, la solution de confidentialité de Dusk correspond théoriquement mieux aux besoins hybrides des audits réglementaires. Le couple preuve à divulgation nulle (zéro connaissance) + hachage Poseidon est effectivement cohérent. Mais l’implémentation d’ingénierie est encore trop rudimentaire : sur le testnet, le rythme des blocs est tantôt rapide, tantôt lent, et le délai de production de blocs est irrégulier. Le schéma TEE d’Oasis repose lui aussi sur des hypothèses de confiance, certes, mais au moins l’expérience développeur est fluide. De ce côté-ci, lors du débogage des contrats, Dusk affiche des messages d’erreur trop succincts ; le niveau de maturité de la chaîne d’outils freine le démarrage à froid de l’écosystème.
Regardons maintenant Concordium : la séparation entre la couche d’identité et la couche de registre est plus propre que celle de Dusk. Dusk cherche à absorber en même temps la confidentialité, la conformité et la tokenisation des titres ; avec une équipe relativement petite, les priorités peuvent facilement s’estomper. Le mécanisme de pénalités lié au déblocage du staking est assez agressif : à long terme, il peut verrouiller la liquidité. Mais si le débit du réseau ne peut pas soutenir une charge correspondant à un volume d’activité réel, la valeur pratique du $DUSK en sera diminuée. Beaucoup de notes de recherche placent Dusk en tête des opportunités RWA orientées conformité ; pour moi, c’est encore trop tôt : Phoenix et Piecrust doivent d’abord prouver leur stabilité.
Je reconnais la logique de long terme de Dusk : la piste « confidentialité conforme » offre bien une opportunité structurelle. Mais la disponibilité de la chaîne fait aussi partie de la sécurité. Dans un état de testnet, avec la mise en production sur le réseau principal, les utilisateurs institutionnels n’achèteront pas. Mon attitude actuelle est donc de continuer à observer : réduire ses attentes rend souvent plus facile de voir ses progrès réels. #dusk
1
103
·
--
Les atouts de conformité de Dusk sont bien solides, mais l’expérience produit n’a pas encore suivi
Récemment, j’ai redéployé une nouvelle fois les nœuds du testnet @Dusk_Foundation afin de vérifier si la logique de staking de $DUSK a changé dans la dernière version. Une fois terminé, j’ai clairement ressenti que le projet a accumulé une base solide côté conformité : dans le protocole, la confidentialité des jetons de type titre et les exigences d’audit sont intégrées ensemble, ce que beaucoup de chaînes de confidentialité établies n’arrivent pas à faire. Mais les défauts côté produit n’ont pas non plus bougé : la mise à jour de la documentation accuse du retard, et il faut souvent aller chercher dans les anciens messages sur Discord pour reconstituer certains paramètres de configuration.
Comparer Secret Network et Oasis permet de mieux comprendre. Chez Secret, les contrats de confidentialité sont plus génériques et l’écosystème développeurs est bien vivant ; toutefois, le support de la conformité au niveau institutionnel y est plutôt faible, quasiment compensé par des services externes. Oasis est davantage orienté vers le calcul, donc il ne recoupe pas exactement la trajectoire RWA financière que Dusk cherche à investir. La différenciation de Dusk tient au fait d’avoir intégré l’identité et la conformité directement dans la couche protocolaire, plutôt que de colmater le manque au niveau de l’application. Ce choix est plus lourd, d’où un rythme d’itération plutôt lent. J’ai testé avec plusieurs environnements réseau : la vitesse de synchronisation des nœuds varie fortement. Le mécanisme de récompense $DUSK est plutôt favorable aux stakers de longue durée, mais il n’est pas assez “léger” pour les utilisateurs qui veulent simplement exécuter des nœuds légers. L’expérience côté wallet est aussi un peu décousue : la partie mobile offre nettement moins de fonctionnalités que le desktop, et pour réaliser une transaction de confidentialité complète, il faut basculer d’avant en arrière.
L’outil d’émission RWA figurant dans la feuille de route officielle est encore assez tôt : l’expérience de déploiement n’est pas fluide, et beaucoup d’étapes nécessitent une configuration manuelle. De son côté, Aleph Zero, qui vise aussi une confidentialité conforme, s’en sort légèrement mieux sur la maturité des outils pour développeurs, mais ses caractéristiques financières ne sont pas aussi pures que celles de Dusk. La capitalisation actuelle de $DUSK ne reflète encore qu’assez peu la “douves” de conformité de cette chaîne : si le produit était davantage peaufiné plus vite, l’espace narratif serait beaucoup plus vaste. Cela dit, je ne vais pas le nier à cause de problèmes d’expérience à court terme : peu de projets arrivent à déployer en même temps la conformité MiCA et le calcul de confidentialité sur le mainnet.
Dans l’ensemble, Dusk est plutôt un projet qui demande un temps d’adaptation : il vaut mieux suivre les progrès concrets plutôt que de se laisser guider par l’émotion. Laissez le temps valider. #dusk
Les atouts de conformité de Dusk sont bien solides, mais l’expérience produit n’a pas encore suivi
Récemment, j’ai redéployé une nouvelle fois les nœuds du testnet @Dusk afin de vérifier si la logique de staking de $DUSK a changé dans la dernière version. Une fois terminé, j’ai clairement ressenti que le projet a accumulé une base solide côté conformité : dans le protocole, la confidentialité des jetons de type titre et les exigences d’audit sont intégrées ensemble, ce que beaucoup de chaînes de confidentialité établies n’arrivent pas à faire. Mais les défauts côté produit n’ont pas non plus bougé : la mise à jour de la documentation accuse du retard, et il faut souvent aller chercher dans les anciens messages sur Discord pour reconstituer certains paramètres de configuration.
Comparer Secret Network et Oasis permet de mieux comprendre. Chez Secret, les contrats de confidentialité sont plus génériques et l’écosystème développeurs est bien vivant ; toutefois, le support de la conformité au niveau institutionnel y est plutôt faible, quasiment compensé par des services externes. Oasis est davantage orienté vers le calcul, donc il ne recoupe pas exactement la trajectoire RWA financière que Dusk cherche à investir. La différenciation de Dusk tient au fait d’avoir intégré l’identité et la conformité directement dans la couche protocolaire, plutôt que de colmater le manque au niveau de l’application. Ce choix est plus lourd, d’où un rythme d’itération plutôt lent. J’ai testé avec plusieurs environnements réseau : la vitesse de synchronisation des nœuds varie fortement. Le mécanisme de récompense $DUSK est plutôt favorable aux stakers de longue durée, mais il n’est pas assez “léger” pour les utilisateurs qui veulent simplement exécuter des nœuds légers. L’expérience côté wallet est aussi un peu décousue : la partie mobile offre nettement moins de fonctionnalités que le desktop, et pour réaliser une transaction de confidentialité complète, il faut basculer d’avant en arrière.
L’outil d’émission RWA figurant dans la feuille de route officielle est encore assez tôt : l’expérience de déploiement n’est pas fluide, et beaucoup d’étapes nécessitent une configuration manuelle. De son côté, Aleph Zero, qui vise aussi une confidentialité conforme, s’en sort légèrement mieux sur la maturité des outils pour développeurs, mais ses caractéristiques financières ne sont pas aussi pures que celles de Dusk. La capitalisation actuelle de $DUSK ne reflète encore qu’assez peu la “douves” de conformité de cette chaîne : si le produit était davantage peaufiné plus vite, l’espace narratif serait beaucoup plus vaste. Cela dit, je ne vais pas le nier à cause de problèmes d’expérience à court terme : peu de projets arrivent à déployer en même temps la conformité MiCA et le calcul de confidentialité sur le mainnet.
Dans l’ensemble, Dusk est plutôt un projet qui demande un temps d’adaptation : il vaut mieux suivre les progrès concrets plutôt que de se laisser guider par l’émotion. Laissez le temps valider. #dusk
94
·
--
Le point faible de la conformité en matière de confidentialité : Dusk intègre la réglementation dans une machine à états, mais la chaîne d’outils manque de peu
J’ai relancé de zéro les tests du réseau testnet @Dusk_Foundation . Ce n’était pas pour valider le récit « confidentialité + RWA », mais pour voir exactement où la logique de conformité bloque sur la chaîne. Verdict : c’est l’expérience développeur qui coince. Le processus de déploiement des contrats de Dusk est bien plus complexe que celui de Polymesh. Polymesh, avec ses interfaces modulaires conçues pour les jetons de titres, est plus facile à prendre en main, mais sa couche de confidentialité est quasi inexistante. Chez Dusk, la vérification de l’éligibilité des investisseurs via preuves à divulgation nulle (zero-knowledge) est placée avant l’exécution de la transaction : ce design est plus abouti que chez Ondo, qui s’appuie sur la conformité hors chaîne et ne laisse on-chain qu’un jeton enveloppé.
L’approche par machine à états de Dusk est aussi plutôt intéressante. Au lieu de faire de la conformité un filtrage a posteriori, elle refuse directement, au moment de construire la transaction, les adresses ne répondant pas aux exigences de divulgation. C’est fondamentalement différent des contrats de confidentialité généralistes de Secret Network : Secret est plus flexible, mais manque de contraintes « dures » orientées cas d’usage financiers. Le problème de Dusk, c’est que la chaîne d’outils est encore frustre : les dépendances du SDK Rust ne sont pas verrouillées ; pour exécuter les exemples, il faut ajuster manuellement les versions ; et la documentation est un peu trop succincte sur l’estimation du gas et l’encodage des entrées liées à la confidentialité. De plus, le navigateur de blocs ne rend pas assez intuites les états internes du contrat. Je pense que ce n’est pas très favorable pour les développeurs d’organisations qui cherchent à l’intégrer.
Le rôle des jetons de Dusk dans la sécurité réseau et la gouvernance n’est pas particulièrement complexe. Les logiques de rendement du staking et de frais ne sont pas non plus spectaculaires pour l’instant. Dusk ressemble davantage à une couche de base en cours de polissage d’« primitives de conformité » qu’à un produit mûr capable de porter immédiatement des émissions à grande échelle de RWA. Dans la concurrence, Polymesh gagne sur l’expérience développeur, Ondo sur les ressources côté actifs ; la différenciation de Dusk ne peut se faire en profondeur que sur la « conformité vérifiable ». Si la chaîne d’outils et la documentation ne suivent pas, cet avantage sera progressivement érodé.
#dusk $DUSK
Le point faible de la conformité en matière de confidentialité : Dusk intègre la réglementation dans une machine à états, mais la chaîne d’outils manque de peu
J’ai relancé de zéro les tests du réseau testnet @Dusk . Ce n’était pas pour valider le récit « confidentialité + RWA », mais pour voir exactement où la logique de conformité bloque sur la chaîne. Verdict : c’est l’expérience développeur qui coince. Le processus de déploiement des contrats de Dusk est bien plus complexe que celui de Polymesh. Polymesh, avec ses interfaces modulaires conçues pour les jetons de titres, est plus facile à prendre en main, mais sa couche de confidentialité est quasi inexistante. Chez Dusk, la vérification de l’éligibilité des investisseurs via preuves à divulgation nulle (zero-knowledge) est placée avant l’exécution de la transaction : ce design est plus abouti que chez Ondo, qui s’appuie sur la conformité hors chaîne et ne laisse on-chain qu’un jeton enveloppé.
L’approche par machine à états de Dusk est aussi plutôt intéressante. Au lieu de faire de la conformité un filtrage a posteriori, elle refuse directement, au moment de construire la transaction, les adresses ne répondant pas aux exigences de divulgation. C’est fondamentalement différent des contrats de confidentialité généralistes de Secret Network : Secret est plus flexible, mais manque de contraintes « dures » orientées cas d’usage financiers. Le problème de Dusk, c’est que la chaîne d’outils est encore frustre : les dépendances du SDK Rust ne sont pas verrouillées ; pour exécuter les exemples, il faut ajuster manuellement les versions ; et la documentation est un peu trop succincte sur l’estimation du gas et l’encodage des entrées liées à la confidentialité. De plus, le navigateur de blocs ne rend pas assez intuites les états internes du contrat. Je pense que ce n’est pas très favorable pour les développeurs d’organisations qui cherchent à l’intégrer.
Le rôle des jetons de Dusk dans la sécurité réseau et la gouvernance n’est pas particulièrement complexe. Les logiques de rendement du staking et de frais ne sont pas non plus spectaculaires pour l’instant. Dusk ressemble davantage à une couche de base en cours de polissage d’« primitives de conformité » qu’à un produit mûr capable de porter immédiatement des émissions à grande échelle de RWA. Dans la concurrence, Polymesh gagne sur l’expérience développeur, Ondo sur les ressources côté actifs ; la différenciation de Dusk ne peut se faire en profondeur que sur la « conformité vérifiable ». Si la chaîne d’outils et la documentation ne suivent pas, cet avantage sera progressivement érodé.
#dusk $DUSK
104
·
--
Se tromper en considérant Dusk comme une version orientée confidentialité d’Ethereum : c’est une erreur d’appréciation. Il est bloqué au stade de la mise en produit sur une « pente » de productisation.
Si on prend @Dusk_Foundation pour une chaîne de confidentialité généraliste, on se tromperait, car son action centrale se situe dans la finance réglementée. En testant les contrats, on ressent que, au niveau du protocole, Dusk lie de façon très stricte les contraintes d’identité et les limites de confidentialité : ce n’est pas un KYC ajouté a posteriori. Cette conception convient mieux à la tokenisation de titres, mais l’expérience de développement est clairement plus rigide. Les retours de débogage des contrats dans Rusk VM sont plus proches du niveau de base que ceux de Secret Network : il y a moins d’erreurs, mais il faut faire des allers-retours pour suivre les changements d’état. La capture de valeur du token DUSK ne peut pas non plus échapper à la vitesse d’adoption de cette chaîne de conformité.
Le modèle de confidentialité de Dusk et celui d’Aleph Zero empruntent deux voies différentes. Aleph Zero transforme la preuve à divulgation nulle en couche optionnelle : les transferts ordinaires restent efficaces. Dusk, lui, intègre la confidentialité dans l’environnement d’exécution : par défaut, tous les états sont opaques, et seuls les détenteurs autorisés peuvent les « déverrouiller » dans des conditions conformes. L’avantage, c’est que les institutions l’acceptent plus facilement ; l’inconvénient, c’est que l’habitude des utilisateurs ordinaires de l’utiliser sur la chaîne doit être reconstruite. La courbe de consommation de DUSK entre gas et staking n’est pas linéaire : sous une courte pression sur le testnet, j’ai observé des retards de mise en paquet et des écarts dans l’estimation des frais. Ce type de détail serait amplifié dans des scénarios financiers formels.
Par comparaison avec Secret Network, Dusk s’oriente davantage vers l’émetteur d’actifs et le marché secondaire réglementé, mais ses outils d’écosystème sont clairement plus faibles. L’écosystème de contrats de confidentialité de Secret a déjà atteint une certaine profondeur d’applications ; Dusk en est encore à la phase où il « traduit » ses capacités de conformité de bas niveau vers l’extérieur. D’après moi, Dusk ne manque pas de récit technique : il manque des middlewares permettant aux développeurs de valider rapidement des scénarios d’actifs confidentiels. Si, par la suite, les SDK et la documentation ne réduisent pas davantage le coût d’intégration, le récit de conformité du token $DUSK aura du mal à se convertir en liquidité on-chain.
L’orientation de Dusk, dans les chaînes de confidentialité, est assez verticale, mais son niveau de productisation n’est pas encore suffisant pour créer une marge de sécurité. #dusk
Se tromper en considérant Dusk comme une version orientée confidentialité d’Ethereum : c’est une erreur d’appréciation. Il est bloqué au stade de la mise en produit sur une « pente » de productisation.
Si on prend @Dusk pour une chaîne de confidentialité généraliste, on se tromperait, car son action centrale se situe dans la finance réglementée. En testant les contrats, on ressent que, au niveau du protocole, Dusk lie de façon très stricte les contraintes d’identité et les limites de confidentialité : ce n’est pas un KYC ajouté a posteriori. Cette conception convient mieux à la tokenisation de titres, mais l’expérience de développement est clairement plus rigide. Les retours de débogage des contrats dans Rusk VM sont plus proches du niveau de base que ceux de Secret Network : il y a moins d’erreurs, mais il faut faire des allers-retours pour suivre les changements d’état. La capture de valeur du token DUSK ne peut pas non plus échapper à la vitesse d’adoption de cette chaîne de conformité.
Le modèle de confidentialité de Dusk et celui d’Aleph Zero empruntent deux voies différentes. Aleph Zero transforme la preuve à divulgation nulle en couche optionnelle : les transferts ordinaires restent efficaces. Dusk, lui, intègre la confidentialité dans l’environnement d’exécution : par défaut, tous les états sont opaques, et seuls les détenteurs autorisés peuvent les « déverrouiller » dans des conditions conformes. L’avantage, c’est que les institutions l’acceptent plus facilement ; l’inconvénient, c’est que l’habitude des utilisateurs ordinaires de l’utiliser sur la chaîne doit être reconstruite. La courbe de consommation de DUSK entre gas et staking n’est pas linéaire : sous une courte pression sur le testnet, j’ai observé des retards de mise en paquet et des écarts dans l’estimation des frais. Ce type de détail serait amplifié dans des scénarios financiers formels.
Par comparaison avec Secret Network, Dusk s’oriente davantage vers l’émetteur d’actifs et le marché secondaire réglementé, mais ses outils d’écosystème sont clairement plus faibles. L’écosystème de contrats de confidentialité de Secret a déjà atteint une certaine profondeur d’applications ; Dusk en est encore à la phase où il « traduit » ses capacités de conformité de bas niveau vers l’extérieur. D’après moi, Dusk ne manque pas de récit technique : il manque des middlewares permettant aux développeurs de valider rapidement des scénarios d’actifs confidentiels. Si, par la suite, les SDK et la documentation ne réduisent pas davantage le coût d’intégration, le récit de conformité du token $DUSK aura du mal à se convertir en liquidité on-chain.
L’orientation de Dusk, dans les chaînes de confidentialité, est assez verticale, mais son niveau de productisation n’est pas encore suffisant pour créer une marge de sécurité. #dusk
109
·
--
L’embarras de la chaîne de confidentialité en conformité : le récit financier de Dusk reste coincé au niveau de l’expérience
J’ai mis le document @Dusk_Foundation et des chaînes similaires côte à côte, et son parcours est en fait plus clair : utiliser des preuves à connaissance nulle pour la couche d’actifs conformes. Mais quand je l’ai vraiment pris en main, cette “clarté” n’a pas été transmise au produit. Le socle technique de Dusk n’est pas faible : consensus et modèles de confidentialité sont conçus de façon indépendante, et des personnes hors du cercle des développeurs ont du mal à percevoir directement la différence. Après avoir parcouru les applications du testnet, mon ressenti est que la chaîne d’outils en est encore au stade de démonstration du protocole ; il reste un bon bout de chemin avant d’être réellement utilisable.
En comparaison, avec Secret Network, je peux jouer avec la DeFi privée de Secret, alors que côté Dusk, les scénarios d’interaction restent trop rares. Pour l’instant, $DUSK se concentre principalement sur le staking et les transferts de gas, et la participation à la gouvernance est aussi faible. La structure que je vois rend la demande en tokens plutôt “de base”, sans véritable soutien d’activité on-chain. Dans le wallet, en dehors des transferts et du staking, il n’y a presque rien d’autre à faire ; cela me fait douter de l’activité de son écosystème.
Oasis est davantage orienté vers le calcul de confidentialité, Dusk davantage vers les actifs financiers : je pense que ce choix n’est pas problématique, mais le rythme produit est effectivement lent. J’ai remarqué que des projets comme Concordium disposent d’une couche d’identité, et que Dusk veut faire de la confidentialité programmable ; l’idée est plus flexible, mais la finition côté wallet et navigateur laisse à désirer. L’utilisateur n’a pas besoin de comprendre les preuves à connaissance nulle : il veut juste ouvrir son wallet et pouvoir effectuer des opérations d’actifs conformes, et moi aussi. Cet écart d’expérience atténue ma confiance dans le récit institutionnel de Dusk, car les institutions sont plus sensibles à la facilité d’usage des outils.
Dusk vise donc un besoin de tokenisation au niveau institutionnel ; et, dans ce cas, les exigences en matière d’expérience seront très élevées. De mon point de vue, la liquidité de $DUSK est dispersée, et l’entrée cross-chain n’est pas assez solide. Si Dusk peut transformer le processus d’émission d’actifs en produit standardisé, je pense qu’il sera plus proche des institutions que Secret. Mais s’il continue de s’en tenir au récit au niveau du protocole, la patience du marché finira par s’éroder. Tout dépend de savoir s’il complète ensuite la couche applicative, ou s’il continue à raconter la technologie.
En regardant froidement, je pense toujours que Dusk mérite d’être suivi, mais qu’il ne convient pas à une tarification émotionnelle à court terme. La voie des chaînes de confidentialité en conformité est une route à montée lente : Dusk n’est pas en cause, ce qui manque, c’est une couche après l’autre pour combler l’expérience. @#dusk
L’embarras de la chaîne de confidentialité en conformité : le récit financier de Dusk reste coincé au niveau de l’expérience
J’ai mis le document @Dusk et des chaînes similaires côte à côte, et son parcours est en fait plus clair : utiliser des preuves à connaissance nulle pour la couche d’actifs conformes. Mais quand je l’ai vraiment pris en main, cette “clarté” n’a pas été transmise au produit. Le socle technique de Dusk n’est pas faible : consensus et modèles de confidentialité sont conçus de façon indépendante, et des personnes hors du cercle des développeurs ont du mal à percevoir directement la différence. Après avoir parcouru les applications du testnet, mon ressenti est que la chaîne d’outils en est encore au stade de démonstration du protocole ; il reste un bon bout de chemin avant d’être réellement utilisable.
En comparaison, avec Secret Network, je peux jouer avec la DeFi privée de Secret, alors que côté Dusk, les scénarios d’interaction restent trop rares. Pour l’instant, $DUSK se concentre principalement sur le staking et les transferts de gas, et la participation à la gouvernance est aussi faible. La structure que je vois rend la demande en tokens plutôt “de base”, sans véritable soutien d’activité on-chain. Dans le wallet, en dehors des transferts et du staking, il n’y a presque rien d’autre à faire ; cela me fait douter de l’activité de son écosystème.
Oasis est davantage orienté vers le calcul de confidentialité, Dusk davantage vers les actifs financiers : je pense que ce choix n’est pas problématique, mais le rythme produit est effectivement lent. J’ai remarqué que des projets comme Concordium disposent d’une couche d’identité, et que Dusk veut faire de la confidentialité programmable ; l’idée est plus flexible, mais la finition côté wallet et navigateur laisse à désirer. L’utilisateur n’a pas besoin de comprendre les preuves à connaissance nulle : il veut juste ouvrir son wallet et pouvoir effectuer des opérations d’actifs conformes, et moi aussi. Cet écart d’expérience atténue ma confiance dans le récit institutionnel de Dusk, car les institutions sont plus sensibles à la facilité d’usage des outils.
Dusk vise donc un besoin de tokenisation au niveau institutionnel ; et, dans ce cas, les exigences en matière d’expérience seront très élevées. De mon point de vue, la liquidité de $DUSK est dispersée, et l’entrée cross-chain n’est pas assez solide. Si Dusk peut transformer le processus d’émission d’actifs en produit standardisé, je pense qu’il sera plus proche des institutions que Secret. Mais s’il continue de s’en tenir au récit au niveau du protocole, la patience du marché finira par s’éroder. Tout dépend de savoir s’il complète ensuite la couche applicative, ou s’il continue à raconter la technologie.
En regardant froidement, je pense toujours que Dusk mérite d’être suivi, mais qu’il ne convient pas à une tarification émotionnelle à court terme. La voie des chaînes de confidentialité en conformité est une route à montée lente : Dusk n’est pas en cause, ce qui manque, c’est une couche après l’autre pour combler l’expérience. @#dusk
1
1
102
·
--
Dusk a fait un tour sur le réseau de test, mais il manque encore une étape pour la conformité et la confidentialité des données
La position de Dusk m’a toujours semblé inconfortable : ce n’est pas que ce soit mauvais, c’est qu’il veut faire en même temps de la confidentialité et de la conformité. Après avoir testé les nœuds du réseau, j’ai ensuite relu le module de tokenisation : cette tension interne est encore plus évidente. $DUSK a été conçu dans l’écosystème pour le paiement et le staking, mais ce qui m’intéresse, c’est comment gérer la visibilité lors de l’émission d’actifs on-chain.
@Dusk_Foundation cache le montant des transactions grâce à la preuve à divulgation nulle, tout en laissant une porte d’audit pour le régulateur. Cette approche est plus flexible que l’identité encodée en dur de Polymesh, et plus proche du règlement d’actifs que le calcul confidentiel d’Oasis. Le problème, c’est la couche des outils. Les développeurs doivent eux-mêmes assembler les contrats de confidentialité et les interfaces de conformité ; dans la documentation, pas mal d’exemples ne fonctionnent pas. J’ai dû réessayer trois fois avant d’émettre des tokens de test. Les capacités du protocole sont là, mais la mise en produit reste à faire.
Regardons maintenant les performances. Le consensus de Dusk ne vise pas un TPS élevé : je l’accepte, puisque la chaîne de règlement n’a pas besoin de rivaliser avec une chaîne généraliste en débit. En revanche, la synchronisation des nœuds n’est pas très adaptée aux petits VPS : l’occupation mémoire est élevée et il arrive que des blocs tombent. Par rapport à Iron Fish, Dusk comprend mieux ce dont un contexte financier a besoin ; par rapport à Polymesh, Dusk offre une granularité de confidentialité plus fine. Mais ces avantages restent encore cantonnés au livre blanc et à l’environnement de test.
Le passage entre confidentialité et audit dépend d’un rôle d’audit semi-fiable : dès qu’il y a centralisation, la confidentialité devient un décor. Dusk n’a pas proposé une solution de décentralisation suffisamment claire : c’est ce qui me fait hésiter davantage que le système de preuves lui-même. Le chemin de capture de $DUSK est aussi trop étroit ; les effets de réseau générés par les actifs tokenisés ne se transmettent pas encore à la logique du prix. L’offre d’émissions on-chain ne décolle pas, et la demande ne peut pas suivre.
Le récit « confidentialité conforme » n’est pas nouveau. Ce qui est nouveau, c’est que Dusk ose attacher la tokenisation directement à la couche protocolaire. Si, dans la suite, le mainnet arrive à faire des interfaces d’audit et des preuves de confidentialité un modèle par défaut, la barrière d’entrée pour les développeurs baissera énormément. Le problème actuel n’est pas un mauvais cap : c’est le rythme de livraison trop lent, qui risque d’épuiser le récit avant qu’il ne se concrétise.
#dusk
Dusk a fait un tour sur le réseau de test, mais il manque encore une étape pour la conformité et la confidentialité des données
La position de Dusk m’a toujours semblé inconfortable : ce n’est pas que ce soit mauvais, c’est qu’il veut faire en même temps de la confidentialité et de la conformité. Après avoir testé les nœuds du réseau, j’ai ensuite relu le module de tokenisation : cette tension interne est encore plus évidente. $DUSK a été conçu dans l’écosystème pour le paiement et le staking, mais ce qui m’intéresse, c’est comment gérer la visibilité lors de l’émission d’actifs on-chain.
@Dusk cache le montant des transactions grâce à la preuve à divulgation nulle, tout en laissant une porte d’audit pour le régulateur. Cette approche est plus flexible que l’identité encodée en dur de Polymesh, et plus proche du règlement d’actifs que le calcul confidentiel d’Oasis. Le problème, c’est la couche des outils. Les développeurs doivent eux-mêmes assembler les contrats de confidentialité et les interfaces de conformité ; dans la documentation, pas mal d’exemples ne fonctionnent pas. J’ai dû réessayer trois fois avant d’émettre des tokens de test. Les capacités du protocole sont là, mais la mise en produit reste à faire.
Regardons maintenant les performances. Le consensus de Dusk ne vise pas un TPS élevé : je l’accepte, puisque la chaîne de règlement n’a pas besoin de rivaliser avec une chaîne généraliste en débit. En revanche, la synchronisation des nœuds n’est pas très adaptée aux petits VPS : l’occupation mémoire est élevée et il arrive que des blocs tombent. Par rapport à Iron Fish, Dusk comprend mieux ce dont un contexte financier a besoin ; par rapport à Polymesh, Dusk offre une granularité de confidentialité plus fine. Mais ces avantages restent encore cantonnés au livre blanc et à l’environnement de test.
Le passage entre confidentialité et audit dépend d’un rôle d’audit semi-fiable : dès qu’il y a centralisation, la confidentialité devient un décor. Dusk n’a pas proposé une solution de décentralisation suffisamment claire : c’est ce qui me fait hésiter davantage que le système de preuves lui-même. Le chemin de capture de $DUSK est aussi trop étroit ; les effets de réseau générés par les actifs tokenisés ne se transmettent pas encore à la logique du prix. L’offre d’émissions on-chain ne décolle pas, et la demande ne peut pas suivre.
Le récit « confidentialité conforme » n’est pas nouveau. Ce qui est nouveau, c’est que Dusk ose attacher la tokenisation directement à la couche protocolaire. Si, dans la suite, le mainnet arrive à faire des interfaces d’audit et des preuves de confidentialité un modèle par défaut, la barrière d’entrée pour les développeurs baissera énormément. Le problème actuel n’est pas un mauvais cap : c’est le rythme de livraison trop lent, qui risque d’épuiser le récit avant qu’il ne se concrétise.
#dusk
90
·
--
Honnêtement, plus je regarde @termmax , plus je trouve ça gênant. Ce n’est pas parce que ça ne rapporte pas, mais parce que ça gagne trop d’argent à partir des liquidations.
J’ai fouillé son module de liquidation le plus récent, et j’ai découvert un fait assez contraire au bon sens : une grande partie de la demande de tokens ne vient pas de vrais emprunts ou de transactions, mais de pénalités de liquidation. Chez Termmax, une partie des pénalités de liquidation va directement aux revenus du protocole : elle sert au rachat et à répartir des parts entre les validateurs. Plus la liquidation est violente, plus le carnet d’achats de tokens est solide. La semaine dernière, lors de la forte baisse du marché, le volume des liquidations de Termmax a atteint un niveau historique record. Et dans la communauté, c’était carrément la fête : on célébrait « le rachat qui revient ». À ce moment-là, ça m’a mis mal à l’aise : les corps des utilisateurs deviennent le carburant des tokens.
Les données montrent que cette dépendance est déjà très lourde. Sur le mois écoulé, la part des revenus liée aux liquidations représente, d’après mon estimation grossière, près de 70 % des revenus totaux du protocole, tandis que les revenus provenant des intérêts d’emprunt et des frais sont au contraire assez minces. Autrement dit, Termmax en apparence fait des prêts à durée fixe, mais en réalité il se nourrit des profits de liquidation générés après l’excès de levier des utilisateurs. Le plus dérangeant, c’est que ceux qui liquidant, les oracles, et même les simples détenteurs de tokens ont tous intérêt à provoquer des liquidations, puisque plus il y en a, plus chacun touche sa part. Le mécanisme de gestion du risque devient une sorte de machine à créer de la monnaie.
Je pense qu’il faut absolument s’arrêter pour poser une question : la liquidation devrait être un filet de sécurité, pas un modèle économique. Si la valeur du token revient principalement parce que les utilisateurs perdent de l’argent, alors cette machine finira tôt ou tard par s’arrêter. À court terme, on a le rachat qui fait remonter le prix, mais à long terme, les vrais emprunteurs seront ratissés encore et encore, et finiront par partir ; au final, il ne restera que le jeu des liquidations. Si Termmax veut aller loin, il doit réancrer la demande de tokens sur des usages réels et sur les frais, plutôt que d’alimenter la croissance avec des « cadavres » de liquidation. #termmax
Honnêtement, plus je regarde @TermMax , plus je trouve ça gênant. Ce n’est pas parce que ça ne rapporte pas, mais parce que ça gagne trop d’argent à partir des liquidations.
J’ai fouillé son module de liquidation le plus récent, et j’ai découvert un fait assez contraire au bon sens : une grande partie de la demande de tokens ne vient pas de vrais emprunts ou de transactions, mais de pénalités de liquidation. Chez Termmax, une partie des pénalités de liquidation va directement aux revenus du protocole : elle sert au rachat et à répartir des parts entre les validateurs. Plus la liquidation est violente, plus le carnet d’achats de tokens est solide. La semaine dernière, lors de la forte baisse du marché, le volume des liquidations de Termmax a atteint un niveau historique record. Et dans la communauté, c’était carrément la fête : on célébrait « le rachat qui revient ». À ce moment-là, ça m’a mis mal à l’aise : les corps des utilisateurs deviennent le carburant des tokens.
Les données montrent que cette dépendance est déjà très lourde. Sur le mois écoulé, la part des revenus liée aux liquidations représente, d’après mon estimation grossière, près de 70 % des revenus totaux du protocole, tandis que les revenus provenant des intérêts d’emprunt et des frais sont au contraire assez minces. Autrement dit, Termmax en apparence fait des prêts à durée fixe, mais en réalité il se nourrit des profits de liquidation générés après l’excès de levier des utilisateurs. Le plus dérangeant, c’est que ceux qui liquidant, les oracles, et même les simples détenteurs de tokens ont tous intérêt à provoquer des liquidations, puisque plus il y en a, plus chacun touche sa part. Le mécanisme de gestion du risque devient une sorte de machine à créer de la monnaie.
Je pense qu’il faut absolument s’arrêter pour poser une question : la liquidation devrait être un filet de sécurité, pas un modèle économique. Si la valeur du token revient principalement parce que les utilisateurs perdent de l’argent, alors cette machine finira tôt ou tard par s’arrêter. À court terme, on a le rachat qui fait remonter le prix, mais à long terme, les vrais emprunteurs seront ratissés encore et encore, et finiront par partir ; au final, il ne restera que le jeu des liquidations. Si Termmax veut aller loin, il doit réancrer la demande de tokens sur des usages réels et sur les frais, plutôt que d’alimenter la croissance avec des « cadavres » de liquidation. #termmax
84
·
--
Au carrefour de la conformité et de la confidentialité : où le récit financier de Dusk bloque-t-il exactement
J’ai relu une fois de plus, du début à la fin, les tests et la documentation liés au réseau test @Dusk_Foundation . La sensation la plus directe, c’est que la direction consistant à faire tenir la confidentialité et la conformité sur le même registre est bonne. Contrairement à la démarche de Secret, qui consiste d’abord à construire une confidentialité générale puis à s’approcher du secteur financier, Dusk, dès le niveau fondamental, ne vise que la tokenisation de titres et les actifs réglementés : son positionnement est plus étroit, et la difficulté de démarrage à froid est plus élevée.
Au niveau produit, le problème le plus évident, c’est l’écosystème d’outils fermé. La logique de confidentialité de Dusk repose sur PLONK : la vitesse de vérification et la taille des preuves y sont plus adaptées que la solution d’Oasis pour le règlement on-chain. Mais l’exhaustivité de la documentation, l’interaction avec le portefeuille et la disponibilité du navigateur de blocs restent au niveau du réseau test. La synchronisation des nœuds demande des exigences matérielles plutôt élevées. Pour $DUSK , la consommation actuelle tourne essentiellement autour du staking et des frais, et dans l’écosystème il n’y a pas encore d’usages de paiement ou de gouvernance suffisamment incontournables. Honnêtement, cela me rend réticent à considérer ce projet comme un mainnet déjà “ready”.
Comparer avec Concordium rend les choses plus claires. Concordium développe aussi une chaîne de finance conforme, mais la couche d’identité est imposée par des modules on-chain : l’expérience de développement y est plus fluide, au prix d’une confidentialité plus faible. Dusk fait l’inverse : la protection de la confidentialité y est plus forte, mais l’accès des développeurs et des institutions avance plus lentement. Son avantage, c’est que la logique de conformité a été pensée tôt ; son désavantage, c’est que les middlewares pour la migration d’actifs des institutions sont quasiment inexistants, et que les actifs tokenisés qui tournent réellement sur le mainnet sont encore très rares.
Dusk n’est pas un projet qui peut prouver une explosion de puissance à court terme : la valeur dépendra de l’activation réelle du récit de titrisation on-chain. Je continuerai à suivre l’avancement concret de ses applications de type institutionnel sur le mainnet, plutôt que de me focaliser sur les fluctuations de prix à court terme. #dusk
Au carrefour de la conformité et de la confidentialité : où le récit financier de Dusk bloque-t-il exactement
J’ai relu une fois de plus, du début à la fin, les tests et la documentation liés au réseau test @Dusk . La sensation la plus directe, c’est que la direction consistant à faire tenir la confidentialité et la conformité sur le même registre est bonne. Contrairement à la démarche de Secret, qui consiste d’abord à construire une confidentialité générale puis à s’approcher du secteur financier, Dusk, dès le niveau fondamental, ne vise que la tokenisation de titres et les actifs réglementés : son positionnement est plus étroit, et la difficulté de démarrage à froid est plus élevée.
Au niveau produit, le problème le plus évident, c’est l’écosystème d’outils fermé. La logique de confidentialité de Dusk repose sur PLONK : la vitesse de vérification et la taille des preuves y sont plus adaptées que la solution d’Oasis pour le règlement on-chain. Mais l’exhaustivité de la documentation, l’interaction avec le portefeuille et la disponibilité du navigateur de blocs restent au niveau du réseau test. La synchronisation des nœuds demande des exigences matérielles plutôt élevées. Pour $DUSK , la consommation actuelle tourne essentiellement autour du staking et des frais, et dans l’écosystème il n’y a pas encore d’usages de paiement ou de gouvernance suffisamment incontournables. Honnêtement, cela me rend réticent à considérer ce projet comme un mainnet déjà “ready”.
Comparer avec Concordium rend les choses plus claires. Concordium développe aussi une chaîne de finance conforme, mais la couche d’identité est imposée par des modules on-chain : l’expérience de développement y est plus fluide, au prix d’une confidentialité plus faible. Dusk fait l’inverse : la protection de la confidentialité y est plus forte, mais l’accès des développeurs et des institutions avance plus lentement. Son avantage, c’est que la logique de conformité a été pensée tôt ; son désavantage, c’est que les middlewares pour la migration d’actifs des institutions sont quasiment inexistants, et que les actifs tokenisés qui tournent réellement sur le mainnet sont encore très rares.
Dusk n’est pas un projet qui peut prouver une explosion de puissance à court terme : la valeur dépendra de l’activation réelle du récit de titrisation on-chain. Je continuerai à suivre l’avancement concret de ses applications de type institutionnel sur le mainnet, plutôt que de me focaliser sur les fluctuations de prix à court terme. #dusk
74
·
--
L’illusion d’une liquidation à taux fixe, une liquidation anticipée a eu lieu une fois sur @termmax
J’ai effectué plusieurs cycles de tests de résistance sur les paramètres de liquidation de TermMax et j’ai constaté que la concentration des liquidations à l’échéance est bien plus élevée que sur les protocoles à taux variable. TermMax reporte la liquidation jusqu’à la fenêtre d’échéance ; la rentabilité d’utilisation des fonds paraît belle au quotidien, mais si le prix des collatéraux subit de fortes variations, le liquidateur doit traiter en même temps un grand volume de positions arrivant à échéance. La congestion on-chain et les slippages mangent alors les profits escomptés. Ce point est totalement différent de la liquidation par blocs d’Aave.
Le rôle du token $TERM de TermMax dans les incitations de liquidation est aussi subtil. La documentation du protocole met l’accent sur des récompenses supplémentaires pour les liquidateurs, mais dans les faits, les récompenses sont parfois inférieures au coût du gaz. Sur le réseau L2, la concurrence entre liquidateurs est intense et les adresses ordinaires ont du mal à se positionner. Morpho confie directement le pouvoir de liquidation au pool de niveau inférieur, en supprimant la couche intermédiaire ; cette conception d’incitations chez TermMax augmente au contraire l’incertitude.
Cela dit, là où TermMax est plus fort que les projets de la famille Compound, c’est qu’il sépare l’exposition à taux fixe et l’exposition à taux variable. Les conditions de liquidation sont combinées au temps restant avant l’échéance, et pas seulement basées sur le facteur de santé. Cela réduit les liquidations erronées causées par de courtes « piqûres », mais impose des exigences plus élevées sur la fréquence des mises à jour des prix par l’oracle. J’ai utilisé le testnet pour simuler une forte baisse rapide : l’écart de prix dans les deux heures précédant l’échéance peut faire passer certaines positions dans un état non liquidable ; une fois que l’oracle a corrigé, la créance irrécouvrable est déjà constituée.
Donc, je ne pense pas que le mécanisme de liquidation de TermMax soit un défaut : il fait simplement passer le risque hors de l’axe du temps. Les protocoles à taux variable liquident chaque jour, tandis que TermMax liquide à l’échéance. Les comptes paraissent plus lisses, mais la queue de distribution devient plus abrupte. Pour les détenteurs de $TERM, la question de savoir si la gouvernance peut ajuster dynamiquement les bonus de liquidation et la redondance de l’oracle est plus concrète à analyser que de regarder uniquement la TVL. La discussion sur ce mécanisme de liquidation n’a pas encore été suffisamment valorisée.
#termmax
L’illusion d’une liquidation à taux fixe, une liquidation anticipée a eu lieu une fois sur @TermMax
J’ai effectué plusieurs cycles de tests de résistance sur les paramètres de liquidation de TermMax et j’ai constaté que la concentration des liquidations à l’échéance est bien plus élevée que sur les protocoles à taux variable. TermMax reporte la liquidation jusqu’à la fenêtre d’échéance ; la rentabilité d’utilisation des fonds paraît belle au quotidien, mais si le prix des collatéraux subit de fortes variations, le liquidateur doit traiter en même temps un grand volume de positions arrivant à échéance. La congestion on-chain et les slippages mangent alors les profits escomptés. Ce point est totalement différent de la liquidation par blocs d’Aave.
Le rôle du token $TERM de TermMax dans les incitations de liquidation est aussi subtil. La documentation du protocole met l’accent sur des récompenses supplémentaires pour les liquidateurs, mais dans les faits, les récompenses sont parfois inférieures au coût du gaz. Sur le réseau L2, la concurrence entre liquidateurs est intense et les adresses ordinaires ont du mal à se positionner. Morpho confie directement le pouvoir de liquidation au pool de niveau inférieur, en supprimant la couche intermédiaire ; cette conception d’incitations chez TermMax augmente au contraire l’incertitude.
Cela dit, là où TermMax est plus fort que les projets de la famille Compound, c’est qu’il sépare l’exposition à taux fixe et l’exposition à taux variable. Les conditions de liquidation sont combinées au temps restant avant l’échéance, et pas seulement basées sur le facteur de santé. Cela réduit les liquidations erronées causées par de courtes « piqûres », mais impose des exigences plus élevées sur la fréquence des mises à jour des prix par l’oracle. J’ai utilisé le testnet pour simuler une forte baisse rapide : l’écart de prix dans les deux heures précédant l’échéance peut faire passer certaines positions dans un état non liquidable ; une fois que l’oracle a corrigé, la créance irrécouvrable est déjà constituée.
Donc, je ne pense pas que le mécanisme de liquidation de TermMax soit un défaut : il fait simplement passer le risque hors de l’axe du temps. Les protocoles à taux variable liquident chaque jour, tandis que TermMax liquide à l’échéance. Les comptes paraissent plus lisses, mais la queue de distribution devient plus abrupte. Pour les détenteurs de $TERM, la question de savoir si la gouvernance peut ajuster dynamiquement les bonus de liquidation et la redondance de l’oracle est plus concrète à analyser que de regarder uniquement la TVL. La discussion sur ce mécanisme de liquidation n’a pas encore été suffisamment valorisée.
#termmax
1
97
·
--
Décryptage de l’expérience de la chaîne de conformité à la vie privée : où est exactement le problème avec $DUSK
J’ai re-vérifié une fois de plus le réseau de test et la documentation de @Dusk_Foundation , en me concentrant sur les interactions réelles au niveau de la conformité à la vie privée. Le positionnement de $DUSK n’est pas une surprise, mais le fait d’intégrer des preuves à connaissance nulle dans le parcours d’émission d’actifs sous réglementation est plus pragmatique qu’un simple discours sur les monnaies privées. Le seuil de déploiement des nœuds n’est pas élevé, et une fois lancé, la pression sur le matériel est même inférieure à ce que j’avais imaginé.
Le problème se situe au niveau du produit. Les états des transactions privées consultables via un explorateur de blocs sont limités, et les événements d’audit ne donnent qu’une vue d’ensemble ; si l’on veut vérifier la logique de conformité, on se heurte à des blocages. Le portefeuille et l’accès au jalonnement sont déconnectés : pour les récompenses, il faut passer par plusieurs pages. En comparaison avec Polymesh, la couche d’identité et le module d’actifs sont plus directement couplés, mais la solution de confidentialité y est presque inexistante, avec une traçabilité on-chain trop forte. Dusk veut concilier confidentialité et conformité, et le prix à payer, c’est une complexité en hausse. Le stade du réseau de test est encore acceptable ; une fois sur le réseau principal, continuer à empiler des fonctionnalités risque de faire fuir les opérateurs de nœuds.
Ondo concentre ses efforts sur l’emballage et la distribution des actifs hors chaîne : il ne touche pas à la confidentialité on-chain, l’expérience est fluide mais la confiance à accorder est plus faible. Secret Network offre une flexibilité côté contrats de confidentialité, mais manque un cadre de conformité orienté institutions. Dusk reste coincé entre les deux : ce n’est ni aussi fluide qu’Ondo, ni aussi explicite que Polymesh lorsqu’il transforme l’identité de conformité en module visible. Le récit RWA est très en vogue, mais les projets capables de traiter réellement le conflit confidentialité/conformité au niveau du protocole ne sont pas nombreux ; il y a de l’espace à cet endroit, à condition que les outils pour développeurs suivent.
Le décalage entre la cadence de mise à jour de la documentation et les versions réellement déployées est ce qui m’inquiète le plus : les RPC renvoient parfois des blocs vides, et la stabilité du réseau de test est moyenne. Les preuves de confidentialité sont générées plus lentement sur les nœuds à forte latence, et peuvent être paramétrées de façon trop conservatrice. Le rendement du jalonnement de Dusk exige une présence en ligne à long terme, mais il ne pénalise pas le fait de tomber hors ligne pendant de courtes périodes, contrairement à certains concurrents qui sont plus stricts.
La direction de Dusk est la bonne, mais la couche produit manque encore une simplification majeure. S’il transformait les modèles d’émission d’actifs et le commutateur de confidentialité en une configuration visuelle, il serait beaucoup plus proche d’un état réellement utilisable. #dusk
Décryptage de l’expérience de la chaîne de conformité à la vie privée : où est exactement le problème avec $DUSK
J’ai re-vérifié une fois de plus le réseau de test et la documentation de @Dusk , en me concentrant sur les interactions réelles au niveau de la conformité à la vie privée. Le positionnement de $DUSK n’est pas une surprise, mais le fait d’intégrer des preuves à connaissance nulle dans le parcours d’émission d’actifs sous réglementation est plus pragmatique qu’un simple discours sur les monnaies privées. Le seuil de déploiement des nœuds n’est pas élevé, et une fois lancé, la pression sur le matériel est même inférieure à ce que j’avais imaginé.
Le problème se situe au niveau du produit. Les états des transactions privées consultables via un explorateur de blocs sont limités, et les événements d’audit ne donnent qu’une vue d’ensemble ; si l’on veut vérifier la logique de conformité, on se heurte à des blocages. Le portefeuille et l’accès au jalonnement sont déconnectés : pour les récompenses, il faut passer par plusieurs pages. En comparaison avec Polymesh, la couche d’identité et le module d’actifs sont plus directement couplés, mais la solution de confidentialité y est presque inexistante, avec une traçabilité on-chain trop forte. Dusk veut concilier confidentialité et conformité, et le prix à payer, c’est une complexité en hausse. Le stade du réseau de test est encore acceptable ; une fois sur le réseau principal, continuer à empiler des fonctionnalités risque de faire fuir les opérateurs de nœuds.
Ondo concentre ses efforts sur l’emballage et la distribution des actifs hors chaîne : il ne touche pas à la confidentialité on-chain, l’expérience est fluide mais la confiance à accorder est plus faible. Secret Network offre une flexibilité côté contrats de confidentialité, mais manque un cadre de conformité orienté institutions. Dusk reste coincé entre les deux : ce n’est ni aussi fluide qu’Ondo, ni aussi explicite que Polymesh lorsqu’il transforme l’identité de conformité en module visible. Le récit RWA est très en vogue, mais les projets capables de traiter réellement le conflit confidentialité/conformité au niveau du protocole ne sont pas nombreux ; il y a de l’espace à cet endroit, à condition que les outils pour développeurs suivent.
Le décalage entre la cadence de mise à jour de la documentation et les versions réellement déployées est ce qui m’inquiète le plus : les RPC renvoient parfois des blocs vides, et la stabilité du réseau de test est moyenne. Les preuves de confidentialité sont générées plus lentement sur les nœuds à forte latence, et peuvent être paramétrées de façon trop conservatrice. Le rendement du jalonnement de Dusk exige une présence en ligne à long terme, mais il ne pénalise pas le fait de tomber hors ligne pendant de courtes périodes, contrairement à certains concurrents qui sont plus stricts.
La direction de Dusk est la bonne, mais la couche produit manque encore une simplification majeure. S’il transformait les modèles d’émission d’actifs et le commutateur de confidentialité en une configuration visuelle, il serait beaucoup plus proche d’un état réellement utilisable. #dusk
1
1
92
·
--
Le règlement de liquidation est le révélateur des contrats de prêt : le @termmax a rendu une copie un peu différente.
Pour juger si un contrat de prêt est fiable, j’ai l’habitude de regarder directement sa conception de liquidation. La promotion du taux d’intérêt peut être très séduisante, mais dès qu’un scénario extrême arrive, tout se révèle. Ces jours-ci, la popularité de TermMax tourne principalement autour du TGE de TMX : rendez-vous fixé au 25 août, avec un total de un milliard de tokens, et une liquidité initiale d’environ 20 %. Mais ce que je veux surtout aborder, c’est l’élément sous-estimé dans son produit : la liquidation avec livraison physique.
Le fonctionnement des contrats traditionnels est simple et brutal. Sur Aave, si le ratio de collatéral passe sous un seuil, le liquidateur se met immédiatement à vendre/convertir en liquidités pour encaisser. Un simple “piquage” à court terme peut anéantir votre principal. Ce genre de cas, j’en ai vu énormément. TermMax emprunte une autre voie : en cas de forte volatilité ou d’insuffisance de liquidité, le collatéral est directement livré en nature au prêteur comme compensation, plutôt que d’être forcé à être vendu sur le marché.
Cette approche est particulièrement cruciale pour les actifs peu liquides et les collatéraux RWA : après tout, TermMax supporte déjà des actions tokenisées de Ondo comme collatéral. Ces actifs ne supportent absolument pas un écrasement “instantané” façon liquidation par dump sur le marché.
Pour ma part, j’ai emprunté sur TermMax un montant en USDC à taux fixe, avec ETH comme collatéral. La différence la plus nette avec Aave, c’est que je connais clairement la date d’échéance de cette dette, le coût associé, et l’emplacement de la ligne de liquidation. À l’échéance, je peux aussi faire un Rollover en un clic pour rouler vers le marché suivant, voire directement basculer vers le marché de taux variable de Morpho pour prolonger la vie du prêt. C’est une capacité rare côté prêts. Par comparaison avec le mode opératoire de Pendle, qui nécessite de décomposer soi-même les bons de principal et de rendement, TermMax encapsule l’effet de levier dans des tokens GT et FT : le chemin d’exécution est plus court, et le Gas est réduit.
Bien sûr, ce n’est pas parfait. La durée fixe implique qu’à l’échéance, s’il n’est pas remboursé, il faut traiter la position : la flexibilité est naturellement plus faible que sur les produits perp à taux variable. Avant l’échéance, ajuster le coût expose aussi au risque de volatilité du prix des FT. La livraison physique protège le prêteur, mais l’expérience du côté de l’emprunteur revient en pratique à voir le collatéral changer de mains : l’écart psychologique est loin d’être négligeable. La V2 résout la fragmentation de liquidité, mais la profondeur de matching des ordres reste inégale dans un environnement multi-chaînes.
Dans l’économie des tokens de TMX, les frais de liquidation alimentent le trésor et sont reversés aux stakers : la question de savoir si cette logique peut fonctionner se jouera sur la capacité du mécanisme à résister lorsque les créances douteuses deviennent une réalité. La conception de liquidation est la limite fondamentale d’un protocole : ça mérite d’être scruté de près.
#TermMax
Le règlement de liquidation est le révélateur des contrats de prêt : le @TermMax a rendu une copie un peu différente.
Pour juger si un contrat de prêt est fiable, j’ai l’habitude de regarder directement sa conception de liquidation. La promotion du taux d’intérêt peut être très séduisante, mais dès qu’un scénario extrême arrive, tout se révèle. Ces jours-ci, la popularité de TermMax tourne principalement autour du TGE de TMX : rendez-vous fixé au 25 août, avec un total de un milliard de tokens, et une liquidité initiale d’environ 20 %. Mais ce que je veux surtout aborder, c’est l’élément sous-estimé dans son produit : la liquidation avec livraison physique.
Le fonctionnement des contrats traditionnels est simple et brutal. Sur Aave, si le ratio de collatéral passe sous un seuil, le liquidateur se met immédiatement à vendre/convertir en liquidités pour encaisser. Un simple “piquage” à court terme peut anéantir votre principal. Ce genre de cas, j’en ai vu énormément. TermMax emprunte une autre voie : en cas de forte volatilité ou d’insuffisance de liquidité, le collatéral est directement livré en nature au prêteur comme compensation, plutôt que d’être forcé à être vendu sur le marché.
Cette approche est particulièrement cruciale pour les actifs peu liquides et les collatéraux RWA : après tout, TermMax supporte déjà des actions tokenisées de Ondo comme collatéral. Ces actifs ne supportent absolument pas un écrasement “instantané” façon liquidation par dump sur le marché.
Pour ma part, j’ai emprunté sur TermMax un montant en USDC à taux fixe, avec ETH comme collatéral. La différence la plus nette avec Aave, c’est que je connais clairement la date d’échéance de cette dette, le coût associé, et l’emplacement de la ligne de liquidation. À l’échéance, je peux aussi faire un Rollover en un clic pour rouler vers le marché suivant, voire directement basculer vers le marché de taux variable de Morpho pour prolonger la vie du prêt. C’est une capacité rare côté prêts. Par comparaison avec le mode opératoire de Pendle, qui nécessite de décomposer soi-même les bons de principal et de rendement, TermMax encapsule l’effet de levier dans des tokens GT et FT : le chemin d’exécution est plus court, et le Gas est réduit.
Bien sûr, ce n’est pas parfait. La durée fixe implique qu’à l’échéance, s’il n’est pas remboursé, il faut traiter la position : la flexibilité est naturellement plus faible que sur les produits perp à taux variable. Avant l’échéance, ajuster le coût expose aussi au risque de volatilité du prix des FT. La livraison physique protège le prêteur, mais l’expérience du côté de l’emprunteur revient en pratique à voir le collatéral changer de mains : l’écart psychologique est loin d’être négligeable. La V2 résout la fragmentation de liquidité, mais la profondeur de matching des ordres reste inégale dans un environnement multi-chaînes.
Dans l’économie des tokens de TMX, les frais de liquidation alimentent le trésor et sont reversés aux stakers : la question de savoir si cette logique peut fonctionner se jouera sur la capacité du mécanisme à résister lorsque les créances douteuses deviennent une réalité. La conception de liquidation est la limite fondamentale d’un protocole : ça mérite d’être scruté de près.
#TermMax
85
·
--
J’ai contracté plusieurs emprunts à taux fixe, la profondeur de TermMax ressemble à une table de paris pas encore ouverte
Récemment, j’ai testé des prêts/emprunts à taux fixe sur @termmax . La logique produit n’est pas compliquée : on place des ordres, on « mange » ce qui se présente, puis on règle à l’échéance. Mais la profondeur du carnet d’ordres est moyenne. J’ai mis des ordres de prêt à 3 mois, et en quelques heures, aucun match. J’ai dû annuler puis repasser au prix du marché. Cette liquidité n’est pas rare dans les prêts sur chaîne, mais TermMax veut s’appuyer sur un carnet d’ordres par échéances pour du taux fixe : une profondeur trop faible est un problème fatal.
Par rapport à Notional, la « piscine » de liquidité de Notional rend les entrées et sorties plus directes. Même si le slippage fait aussi mal, au moins on n’a pas besoin d’attendre l’autre partie. Le carnet d’ordres de TermMax est plus adapté aux market makers professionnels ; pour un retail, c’est beaucoup plus passif. De son côté, Pendle sépare le principal et les rendements : la profondeur de marché et les volumes sont nettement d’une autre catégorie. TermMax n’a pas encore ce niveau de couche dérivée.
Côté tokens, après le lancement de $TERM, la volatilité n’a pas été faible. J’en ai pris un peu pour tester les incitations ; les subventions peuvent couvrir une partie du gas, mais le vrai rendement dépend des exécutions. Il y a un détail : le seuil de liquidation est réglé de façon plutôt prudente, et le taux de collatéral requis est élevé. Cela réduit le risque de créances douteuses, mais comprime aussi l’efficacité du capital. Le taux fixe on-chain n’a pas encore décollé : l’orientation de TermMax est bonne, mais le rythme d’exécution reste à observer.
Le gas et les opérations pour le règlement à échéance ont été plus faciles que prévu : pas de souci de blocage de chaîne, et le rachat a été fait en temps. Le problème, c’est qu’il y a peu d’échéances et d’actifs disponibles. Si on veut « rouler » la position, il n’y a pas beaucoup d’outils. À la fin, ce type de protocole repose surtout sur les commissions versées aux market makers et les incitations au verrouillage. Si TermMax ne dépend que de subventions en tokens, la profondeur aura du mal à rester durable.
À court terme, je n’ajouterai pas de position et je ne la clôturerai pas non plus : je vais continuer à surveiller si le carnet d’ordres s’épaissit.
#TermMax
J’ai contracté plusieurs emprunts à taux fixe, la profondeur de TermMax ressemble à une table de paris pas encore ouverte
Récemment, j’ai testé des prêts/emprunts à taux fixe sur @TermMax . La logique produit n’est pas compliquée : on place des ordres, on « mange » ce qui se présente, puis on règle à l’échéance. Mais la profondeur du carnet d’ordres est moyenne. J’ai mis des ordres de prêt à 3 mois, et en quelques heures, aucun match. J’ai dû annuler puis repasser au prix du marché. Cette liquidité n’est pas rare dans les prêts sur chaîne, mais TermMax veut s’appuyer sur un carnet d’ordres par échéances pour du taux fixe : une profondeur trop faible est un problème fatal.
Par rapport à Notional, la « piscine » de liquidité de Notional rend les entrées et sorties plus directes. Même si le slippage fait aussi mal, au moins on n’a pas besoin d’attendre l’autre partie. Le carnet d’ordres de TermMax est plus adapté aux market makers professionnels ; pour un retail, c’est beaucoup plus passif. De son côté, Pendle sépare le principal et les rendements : la profondeur de marché et les volumes sont nettement d’une autre catégorie. TermMax n’a pas encore ce niveau de couche dérivée.
Côté tokens, après le lancement de $TERM, la volatilité n’a pas été faible. J’en ai pris un peu pour tester les incitations ; les subventions peuvent couvrir une partie du gas, mais le vrai rendement dépend des exécutions. Il y a un détail : le seuil de liquidation est réglé de façon plutôt prudente, et le taux de collatéral requis est élevé. Cela réduit le risque de créances douteuses, mais comprime aussi l’efficacité du capital. Le taux fixe on-chain n’a pas encore décollé : l’orientation de TermMax est bonne, mais le rythme d’exécution reste à observer.
Le gas et les opérations pour le règlement à échéance ont été plus faciles que prévu : pas de souci de blocage de chaîne, et le rachat a été fait en temps. Le problème, c’est qu’il y a peu d’échéances et d’actifs disponibles. Si on veut « rouler » la position, il n’y a pas beaucoup d’outils. À la fin, ce type de protocole repose surtout sur les commissions versées aux market makers et les incitations au verrouillage. Si TermMax ne dépend que de subventions en tokens, la profondeur aura du mal à rester durable.
À court terme, je n’ajouterai pas de position et je ne la clôturerai pas non plus : je vais continuer à surveiller si le carnet d’ordres s’épaissit.
#TermMax
79
·
--
Les pièges de la convivialité pour une chaîne de conformité et de confidentialité : Dusk se heurte entre l’histoire et le SDK
Lors de ce tour sur le mainnet de Dusk, l’accent a été mis sur les actifs tokenisés conformes. J’ai donc redéployé tout le flux d’interaction avec les contrats. $DUSK, en tant que frais et actif de mise en gage, ne pose aucun problème de stabilité de production des blocs, et la confirmation des transactions correspond bien à mes attentes. Mais tout change dès qu’on arrive au module d’actifs confidentiels. Dusk lie le KYC et les circuits ZK ensemble : la direction est la bonne, mais la chaîne d’outils n’est pas du tout conviviale. Les exemples de la documentation ne fonctionnent pas, il faut compléter soi-même les définitions de types ; les erreurs de compilation renvoient presque toujours vers le circuit de bas niveau plutôt que vers la logique métier. Dans cet état, au stade du mainnet, ce n’est pas quelque chose qui semble pouvoir soutenir un produit de niveau institutionnel.
Prenez Polymesh : sa couche d’identité et son panneau de conformité sont beaucoup plus directs. Les nœuds ont des contraintes claires pour les actifs de type titres ; le coût, c’est que la confidentialité est quasi inexistante. @Dusk_Foundation emprunte une autre voie : elle protège le montant via la confidentialité et l’associe à la détention, en injectant la conformité dans la logique de vérification. Le modèle colle davantage aux préoccupations des institutions vis-à-vis des fuites sur la chaîne, mais le niveau de “produit” n’est pas suffisant. Ondo choisit d’abord de travailler sur la liquidité : la conformité est confiée à la liste blanche et à la garde, et l’expérience est effectivement bonne. Mais une analyse des adresses on-chain permet de relier fortement les positions, qui deviennent très exposées. La différence de Dusk, c’est le récit à long terme : il manque aujourd’hui un SDK qui permette aux développeurs ordinaires de passer directement à l’implémentation.
Les paramètres de gouvernance me mettent aussi mal à l’aise. Le pool de confidentialité de Dusk doit fonctionner avec des nœuds auditeurs : la conformité est renforcée, mais le niveau de non-confiance diminue. Si, au final, les actifs on-chain dépendent de quelques nœuds d’audit, la frontière avec une chaîne d’alliance devient floue. $DUSK : les revenus de mise en gage couvrent encore une partie des coûts des nœuds ; à long terme, si les incitations ne sont pas ajustées, les validateurs de petite et moyenne taille risquent de quitter.
Une chaîne de conformité et de confidentialité ne manque pas d’histoires : elle manque de découper ces histoires en modules utilisables. Dusk ressemble davantage aujourd’hui à une preuve de faisabilité qu’à une preuve d’utilisabilité. #dusk
Les pièges de la convivialité pour une chaîne de conformité et de confidentialité : Dusk se heurte entre l’histoire et le SDK
Lors de ce tour sur le mainnet de Dusk, l’accent a été mis sur les actifs tokenisés conformes. J’ai donc redéployé tout le flux d’interaction avec les contrats. $DUSK , en tant que frais et actif de mise en gage, ne pose aucun problème de stabilité de production des blocs, et la confirmation des transactions correspond bien à mes attentes. Mais tout change dès qu’on arrive au module d’actifs confidentiels. Dusk lie le KYC et les circuits ZK ensemble : la direction est la bonne, mais la chaîne d’outils n’est pas du tout conviviale. Les exemples de la documentation ne fonctionnent pas, il faut compléter soi-même les définitions de types ; les erreurs de compilation renvoient presque toujours vers le circuit de bas niveau plutôt que vers la logique métier. Dans cet état, au stade du mainnet, ce n’est pas quelque chose qui semble pouvoir soutenir un produit de niveau institutionnel.
Prenez Polymesh : sa couche d’identité et son panneau de conformité sont beaucoup plus directs. Les nœuds ont des contraintes claires pour les actifs de type titres ; le coût, c’est que la confidentialité est quasi inexistante. @Dusk emprunte une autre voie : elle protège le montant via la confidentialité et l’associe à la détention, en injectant la conformité dans la logique de vérification. Le modèle colle davantage aux préoccupations des institutions vis-à-vis des fuites sur la chaîne, mais le niveau de “produit” n’est pas suffisant. Ondo choisit d’abord de travailler sur la liquidité : la conformité est confiée à la liste blanche et à la garde, et l’expérience est effectivement bonne. Mais une analyse des adresses on-chain permet de relier fortement les positions, qui deviennent très exposées. La différence de Dusk, c’est le récit à long terme : il manque aujourd’hui un SDK qui permette aux développeurs ordinaires de passer directement à l’implémentation.
Les paramètres de gouvernance me mettent aussi mal à l’aise. Le pool de confidentialité de Dusk doit fonctionner avec des nœuds auditeurs : la conformité est renforcée, mais le niveau de non-confiance diminue. Si, au final, les actifs on-chain dépendent de quelques nœuds d’audit, la frontière avec une chaîne d’alliance devient floue. $DUSK : les revenus de mise en gage couvrent encore une partie des coûts des nœuds ; à long terme, si les incitations ne sont pas ajustées, les validateurs de petite et moyenne taille risquent de quitter.
Une chaîne de conformité et de confidentialité ne manque pas d’histoires : elle manque de découper ces histoires en modules utilisables. Dusk ressemble davantage aujourd’hui à une preuve de faisabilité qu’à une preuve d’utilisabilité. #dusk
93
·
--
Jeu asymétrique à taux fixe : pourquoi TermMax s’empare de la liquidité ?
Le segment des revenus fixes dans DeFi a toujours été un os dur à ronger. Pendle a brisé le récit actuel en exploitant le découplage du rendement, mais ces derniers temps, je me suis mis à surveiller TermMax. L’idée de transposer directement la logique de tarification des marchés obligataires sur Ethereum mérite vraiment d’être examinée. Je suis entré dans le système et j’ai exécuté le flux de base « déposer/emprunter » : l’expérience front-end de TermMax est volontairement sobre. Mettre un USDC, puis verrouiller une durée pour obtenir une certitude de type APR fixe, c’est un besoin clé pour les gros capitaux ; toutefois, la profondeur de liquidité de TermMax semble encore insuffisante pour accueillir une entrée au niveau institutionnel.
Ce qui rend TermMax réellement différenciant, c’est le modèle d’ordres par intervalle. J’ai essayé de configurer un « Lending Range Order », et de définir moi-même une courbe de taux à laquelle les fonds accepteraient de se faire exécuter. Après dépôt des actifs en garantie, le système émet une position de dette en GT, puis génère de la liquidité en vendant des FT. L’ensemble de la logique sous-jacente dépend énormément d’un jeu de décotes entre ces deux modèles de tokens dans les pools AMM. Même si le projet n’a pas encore émis de token de gouvernance, rien qu’en observant l’efficacité de circulation des FT et des GT sur le marché secondaire, on peut déjà mesurer la résistance réelle de ce protocole aux chocs.
En comparaison, si je mets Pendle face à TermMax, le coût de friction est en réalité un peu plus élevé chez TermMax. Les utilisateurs de Pendle sont habitués à pouvoir sortir à tout moment de façon fluide ; en revanche, si TermMax est quitté avant l’échéance, il faut inévitablement faire face au glissement causé par la liquidation/vente anticipée des FT. Quand j’ai exécuté cette stratégie de levier en boucle « en un clic », je l’ai ressenti très nettement : le fait de déposer en garantie puis d’emprunter augmente effectivement l’utilisation du capital à son maximum, mais cette structure de levier extrêmement étendue amplifie aussi le risque de liquidation. Pour que TermMax s’impose durablement, l’enjeu central reste donc la précision d’exécution du moteur de liquidation en situation de conditions extrêmes.
En replongeant ces derniers jours, j’ai le sentiment que la conception de la structure de TermMax est suffisamment rigoureuse ; au fond, c’est un protocole qui attend le bon vent. Les particuliers qui viennent ici le font le plus souvent pour « grinder » l’interaction et, au passage, viser des airdrops de tokens. Mais ceux qui sauront vraiment jouer TermMax sont surtout les arbitragistes extrêmement sensibles à la courbe des taux. Pendant la prochaine phase de validation, je vais me concentrer sur la vitesse de croissance de son TVL dans un environnement multi-chaînes : si on peut boucler la boucle sur la liquidité secondaire des tokens de dette, alors @termmax a une vraie chance de redessiner la configuration du marché des revenus fixes.
#termmax
Jeu asymétrique à taux fixe : pourquoi TermMax s’empare de la liquidité ?
Le segment des revenus fixes dans DeFi a toujours été un os dur à ronger. Pendle a brisé le récit actuel en exploitant le découplage du rendement, mais ces derniers temps, je me suis mis à surveiller TermMax. L’idée de transposer directement la logique de tarification des marchés obligataires sur Ethereum mérite vraiment d’être examinée. Je suis entré dans le système et j’ai exécuté le flux de base « déposer/emprunter » : l’expérience front-end de TermMax est volontairement sobre. Mettre un USDC, puis verrouiller une durée pour obtenir une certitude de type APR fixe, c’est un besoin clé pour les gros capitaux ; toutefois, la profondeur de liquidité de TermMax semble encore insuffisante pour accueillir une entrée au niveau institutionnel.
Ce qui rend TermMax réellement différenciant, c’est le modèle d’ordres par intervalle. J’ai essayé de configurer un « Lending Range Order », et de définir moi-même une courbe de taux à laquelle les fonds accepteraient de se faire exécuter. Après dépôt des actifs en garantie, le système émet une position de dette en GT, puis génère de la liquidité en vendant des FT. L’ensemble de la logique sous-jacente dépend énormément d’un jeu de décotes entre ces deux modèles de tokens dans les pools AMM. Même si le projet n’a pas encore émis de token de gouvernance, rien qu’en observant l’efficacité de circulation des FT et des GT sur le marché secondaire, on peut déjà mesurer la résistance réelle de ce protocole aux chocs.
En comparaison, si je mets Pendle face à TermMax, le coût de friction est en réalité un peu plus élevé chez TermMax. Les utilisateurs de Pendle sont habitués à pouvoir sortir à tout moment de façon fluide ; en revanche, si TermMax est quitté avant l’échéance, il faut inévitablement faire face au glissement causé par la liquidation/vente anticipée des FT. Quand j’ai exécuté cette stratégie de levier en boucle « en un clic », je l’ai ressenti très nettement : le fait de déposer en garantie puis d’emprunter augmente effectivement l’utilisation du capital à son maximum, mais cette structure de levier extrêmement étendue amplifie aussi le risque de liquidation. Pour que TermMax s’impose durablement, l’enjeu central reste donc la précision d’exécution du moteur de liquidation en situation de conditions extrêmes.
En replongeant ces derniers jours, j’ai le sentiment que la conception de la structure de TermMax est suffisamment rigoureuse ; au fond, c’est un protocole qui attend le bon vent. Les particuliers qui viennent ici le font le plus souvent pour « grinder » l’interaction et, au passage, viser des airdrops de tokens. Mais ceux qui sauront vraiment jouer TermMax sont surtout les arbitragistes extrêmement sensibles à la courbe des taux. Pendant la prochaine phase de validation, je vais me concentrer sur la vitesse de croissance de son TVL dans un environnement multi-chaînes : si on peut boucler la boucle sur la liquidité secondaire des tokens de dette, alors @TermMax a une vraie chance de redessiner la configuration du marché des revenus fixes.
#termmax
177
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BinanceLaunchesBinanceIntelligence
521,795 vues
3,428 mentions
nce
🔥 Le trading des cryptomonnaies pourrait entrer dans l’ère des « assistants IA ».
Binance Intelligence intègre directement l’intelligence artificielle au processus de trading.
Au lieu de passer manuellement d’un outil à l’autre :
📊 Recherche de marché
🔔 Alertes
💼 Suivi du portefeuille
🧠 Idées de stratégies
⚙️ Opérations de trading
L’IA peut réunir tout cela dans un seul système.
C’est important, car le plus grand avantage des traders ne réside pas toujours dans la découverte de davantage d’informations,
mais dans leur traitement plus rapide.
Si l’IA peut résumer le marché, mettre en évidence les risques, suivre les portefeuilles et aider à élaborer des stratégies…
L’écart entre les outils des professionnels et ceux des traders particuliers pourrait commencer à se réduire.
Mais un point important est à retenir :
L’IA peut améliorer la prise de décision, mais elle ne peut pas éliminer les risques.
Les traders qui savent bien l’utiliser pourraient bénéficier d’un avantage concurrentiel.
Quant à ceux qui la suivent sans réfléchir, ils risquent simplement de perdre plus vite.
Faites-vous confiance à l’IA pour faire partie de votre processus de trading ? 👀
$BTC
$XRP
$ETH
#BinanceAI #crypto #AI #trading $NVDAB #BinanceLaunchesBinanceIntelligence
MARFl
·1 mentions J’aime
·464 vues
BitcoinTargets2026OpenAt$87570
3,945 vues
99 mentions
BitcoinRejectedAt$87KThirdTime
3,321 vues
78 mentions