
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
10.3k Publications
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
Signaler
Bloquer l’utilisateur
X ACC @Muzamil39825275 // BINANCE SQUARE CREATOR // CRYPTO TRADER // BITCOIN ENTHUSIAST // CALM MIND BIG DREAMS // BUILDING A FUTURE NOT CHASING ATTENTION✨
Ouvert au trading
Trade régulièrement
5.1 an(s)
931 Suivis
24.8K+ Abonnés
32.5K+ J’aime
Publications
Portefeuille
Tous
Citations
Vidéos
Direct
PINNED
·
--
Haussier
Vérifié
Long 200.4 USDT en $SXT
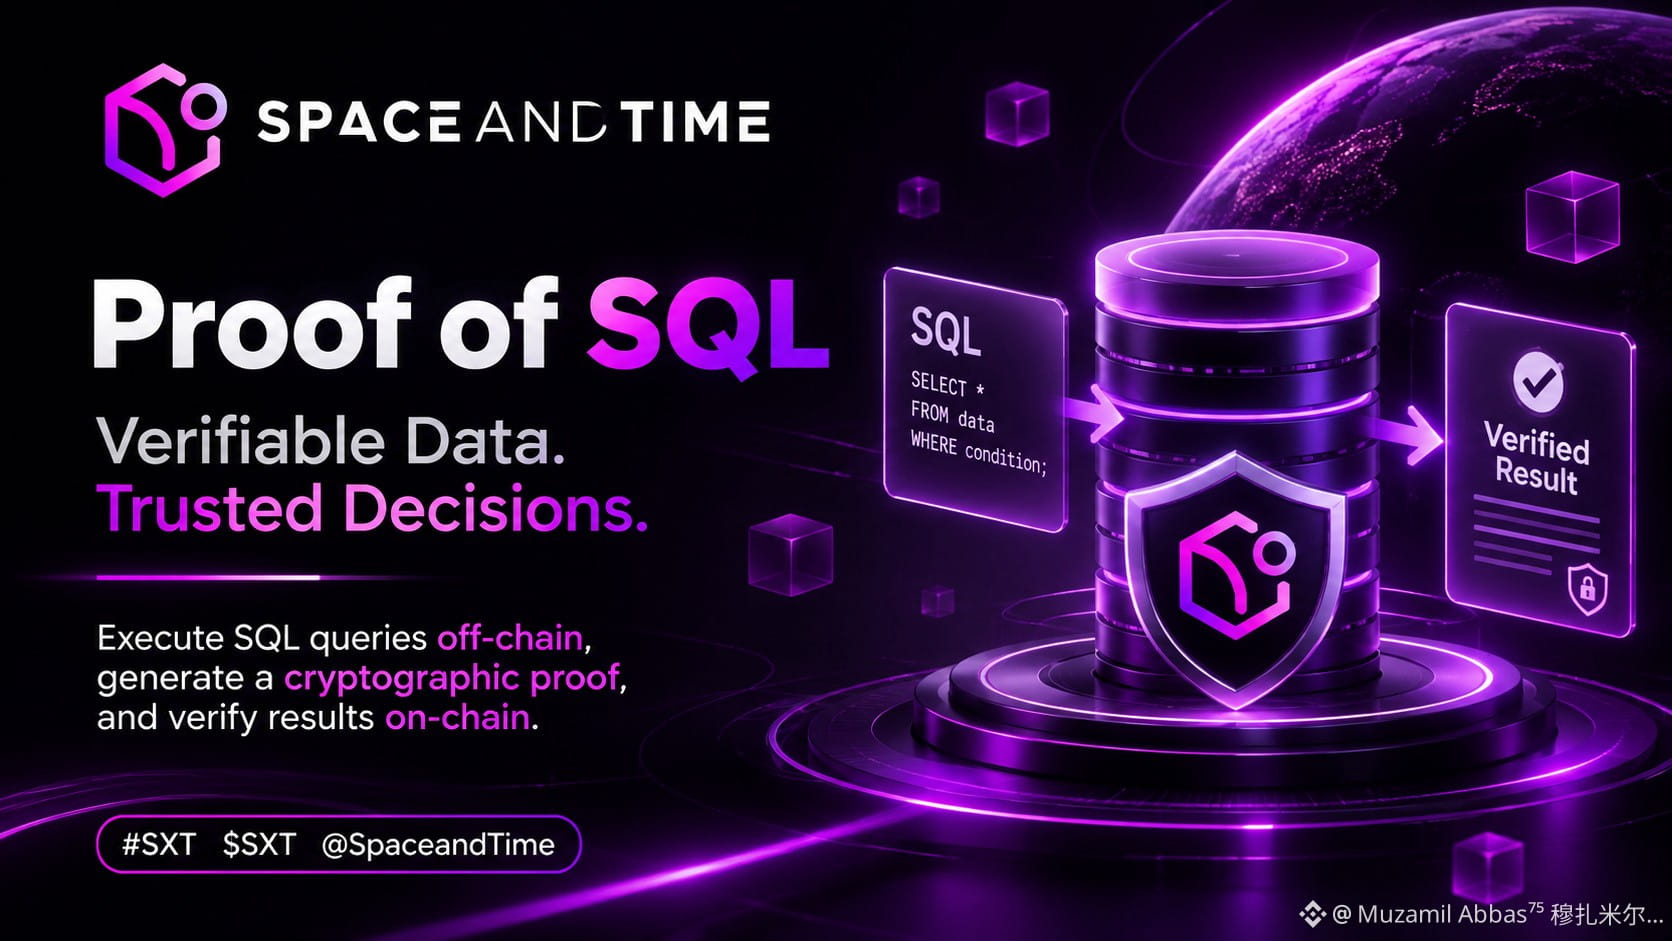
J’avais tendance à penser que les données d’une blockchain étaient fiables simplement parce qu’elles provenaient d’une blockchain. Mais après m’être intéressé à Space and Time, j’ai commencé à réfléchir à un autre problème : que se passe-t-il lorsqu’un contrat intelligent a besoin de données provenant d’une grande base de données, mais ne peut pas simplement faire confiance à la personne qui lui fournit la réponse ?
C’est là que Proof of SQL a retenu mon attention. Au lieu de demander à un contrat intelligent d’accepter aveuglément le résultat d’une requête SQL, Space and Time permet à un nœud Prover d’exécuter la requête et de générer une preuve cryptographique en même temps que le résultat. Le détail important, c’est que cette preuve est conçue pour vérifier à la fois le calcul et l’intégrité des données sous-jacentes. Cette distinction compte, surtout pour les applications DeFi, où des garanties ou un historique de transactions inexacts pourraient avoir des conséquences concrètes.
Je trouve également intéressante la séparation entre les calculs hors chaîne et la vérification sur chaîne. Des requêtes complexes peuvent être exécutées en dehors de la blockchain, tandis que le résultat reste vérifiable de manière cryptographique. Cela semble pratique, mais je ne pense pas que les défis s’arrêtent là. Le coût de la génération des preuves, les opérations SQL prises en charge, la fiabilité du réseau et l’adoption réelle par les développeurs méritent encore qu’on s’y intéresse.
Je me demande comment cette approche se comporte à mesure que les jeux de données s’agrandissent et que les applications en dépendent au quotidien. Les données vérifiables peuvent-elles devenir une infrastructure fiable, plutôt qu’une simple fonctionnalité technique de plus ?
{future}(SXTUSDT)
#sxt $SXT @SpaceandTimeDB #SXT
J’avais tendance à penser que les données d’une blockchain étaient fiables simplement parce qu’elles provenaient d’une blockchain. Mais après m’être intéressé à Space and Time, j’ai commencé à réfléchir à un autre problème : que se passe-t-il lorsqu’un contrat intelligent a besoin de données provenant d’une grande base de données, mais ne peut pas simplement faire confiance à la personne qui lui fournit la réponse ?
C’est là que Proof of SQL a retenu mon attention. Au lieu de demander à un contrat intelligent d’accepter aveuglément le résultat d’une requête SQL, Space and Time permet à un nœud Prover d’exécuter la requête et de générer une preuve cryptographique en même temps que le résultat. Le détail important, c’est que cette preuve est conçue pour vérifier à la fois le calcul et l’intégrité des données sous-jacentes. Cette distinction compte, surtout pour les applications DeFi, où des garanties ou un historique de transactions inexacts pourraient avoir des conséquences concrètes.
Je trouve également intéressante la séparation entre les calculs hors chaîne et la vérification sur chaîne. Des requêtes complexes peuvent être exécutées en dehors de la blockchain, tandis que le résultat reste vérifiable de manière cryptographique. Cela semble pratique, mais je ne pense pas que les défis s’arrêtent là. Le coût de la génération des preuves, les opérations SQL prises en charge, la fiabilité du réseau et l’adoption réelle par les développeurs méritent encore qu’on s’y intéresse.
Je me demande comment cette approche se comporte à mesure que les jeux de données s’agrandissent et que les applications en dépendent au quotidien. Les données vérifiables peuvent-elles devenir une infrastructure fiable, plutôt qu’une simple fonctionnalité technique de plus ?
#sxt $SXT @SpaceandTime #SXT
C’est là que Proof of SQL a retenu mon attention. Au lieu de demander à un contrat intelligent d’accepter aveuglément le résultat d’une requête SQL, Space and Time permet à un nœud Prover d’exécuter la requête et de générer une preuve cryptographique en même temps que le résultat. Le détail important, c’est que cette preuve est conçue pour vérifier à la fois le calcul et l’intégrité des données sous-jacentes. Cette distinction compte, surtout pour les applications DeFi, où des garanties ou un historique de transactions inexacts pourraient avoir des conséquences concrètes.
Je trouve également intéressante la séparation entre les calculs hors chaîne et la vérification sur chaîne. Des requêtes complexes peuvent être exécutées en dehors de la blockchain, tandis que le résultat reste vérifiable de manière cryptographique. Cela semble pratique, mais je ne pense pas que les défis s’arrêtent là. Le coût de la génération des preuves, les opérations SQL prises en charge, la fiabilité du réseau et l’adoption réelle par les développeurs méritent encore qu’on s’y intéresse.
Je me demande comment cette approche se comporte à mesure que les jeux de données s’agrandissent et que les applications en dépendent au quotidien. Les données vérifiables peuvent-elles devenir une infrastructure fiable, plutôt qu’une simple fonctionnalité technique de plus ?
#sxt $SXT @SpaceandTime #SXT
5
21
904
PINNED
·
--
Haussier
J’ai failli passer la section sur la gouvernance de Kite parce qu’elle avait l’air barbante. Puis je suis tombé sur un exemple et j’ai arrêté de faire défiler la page.
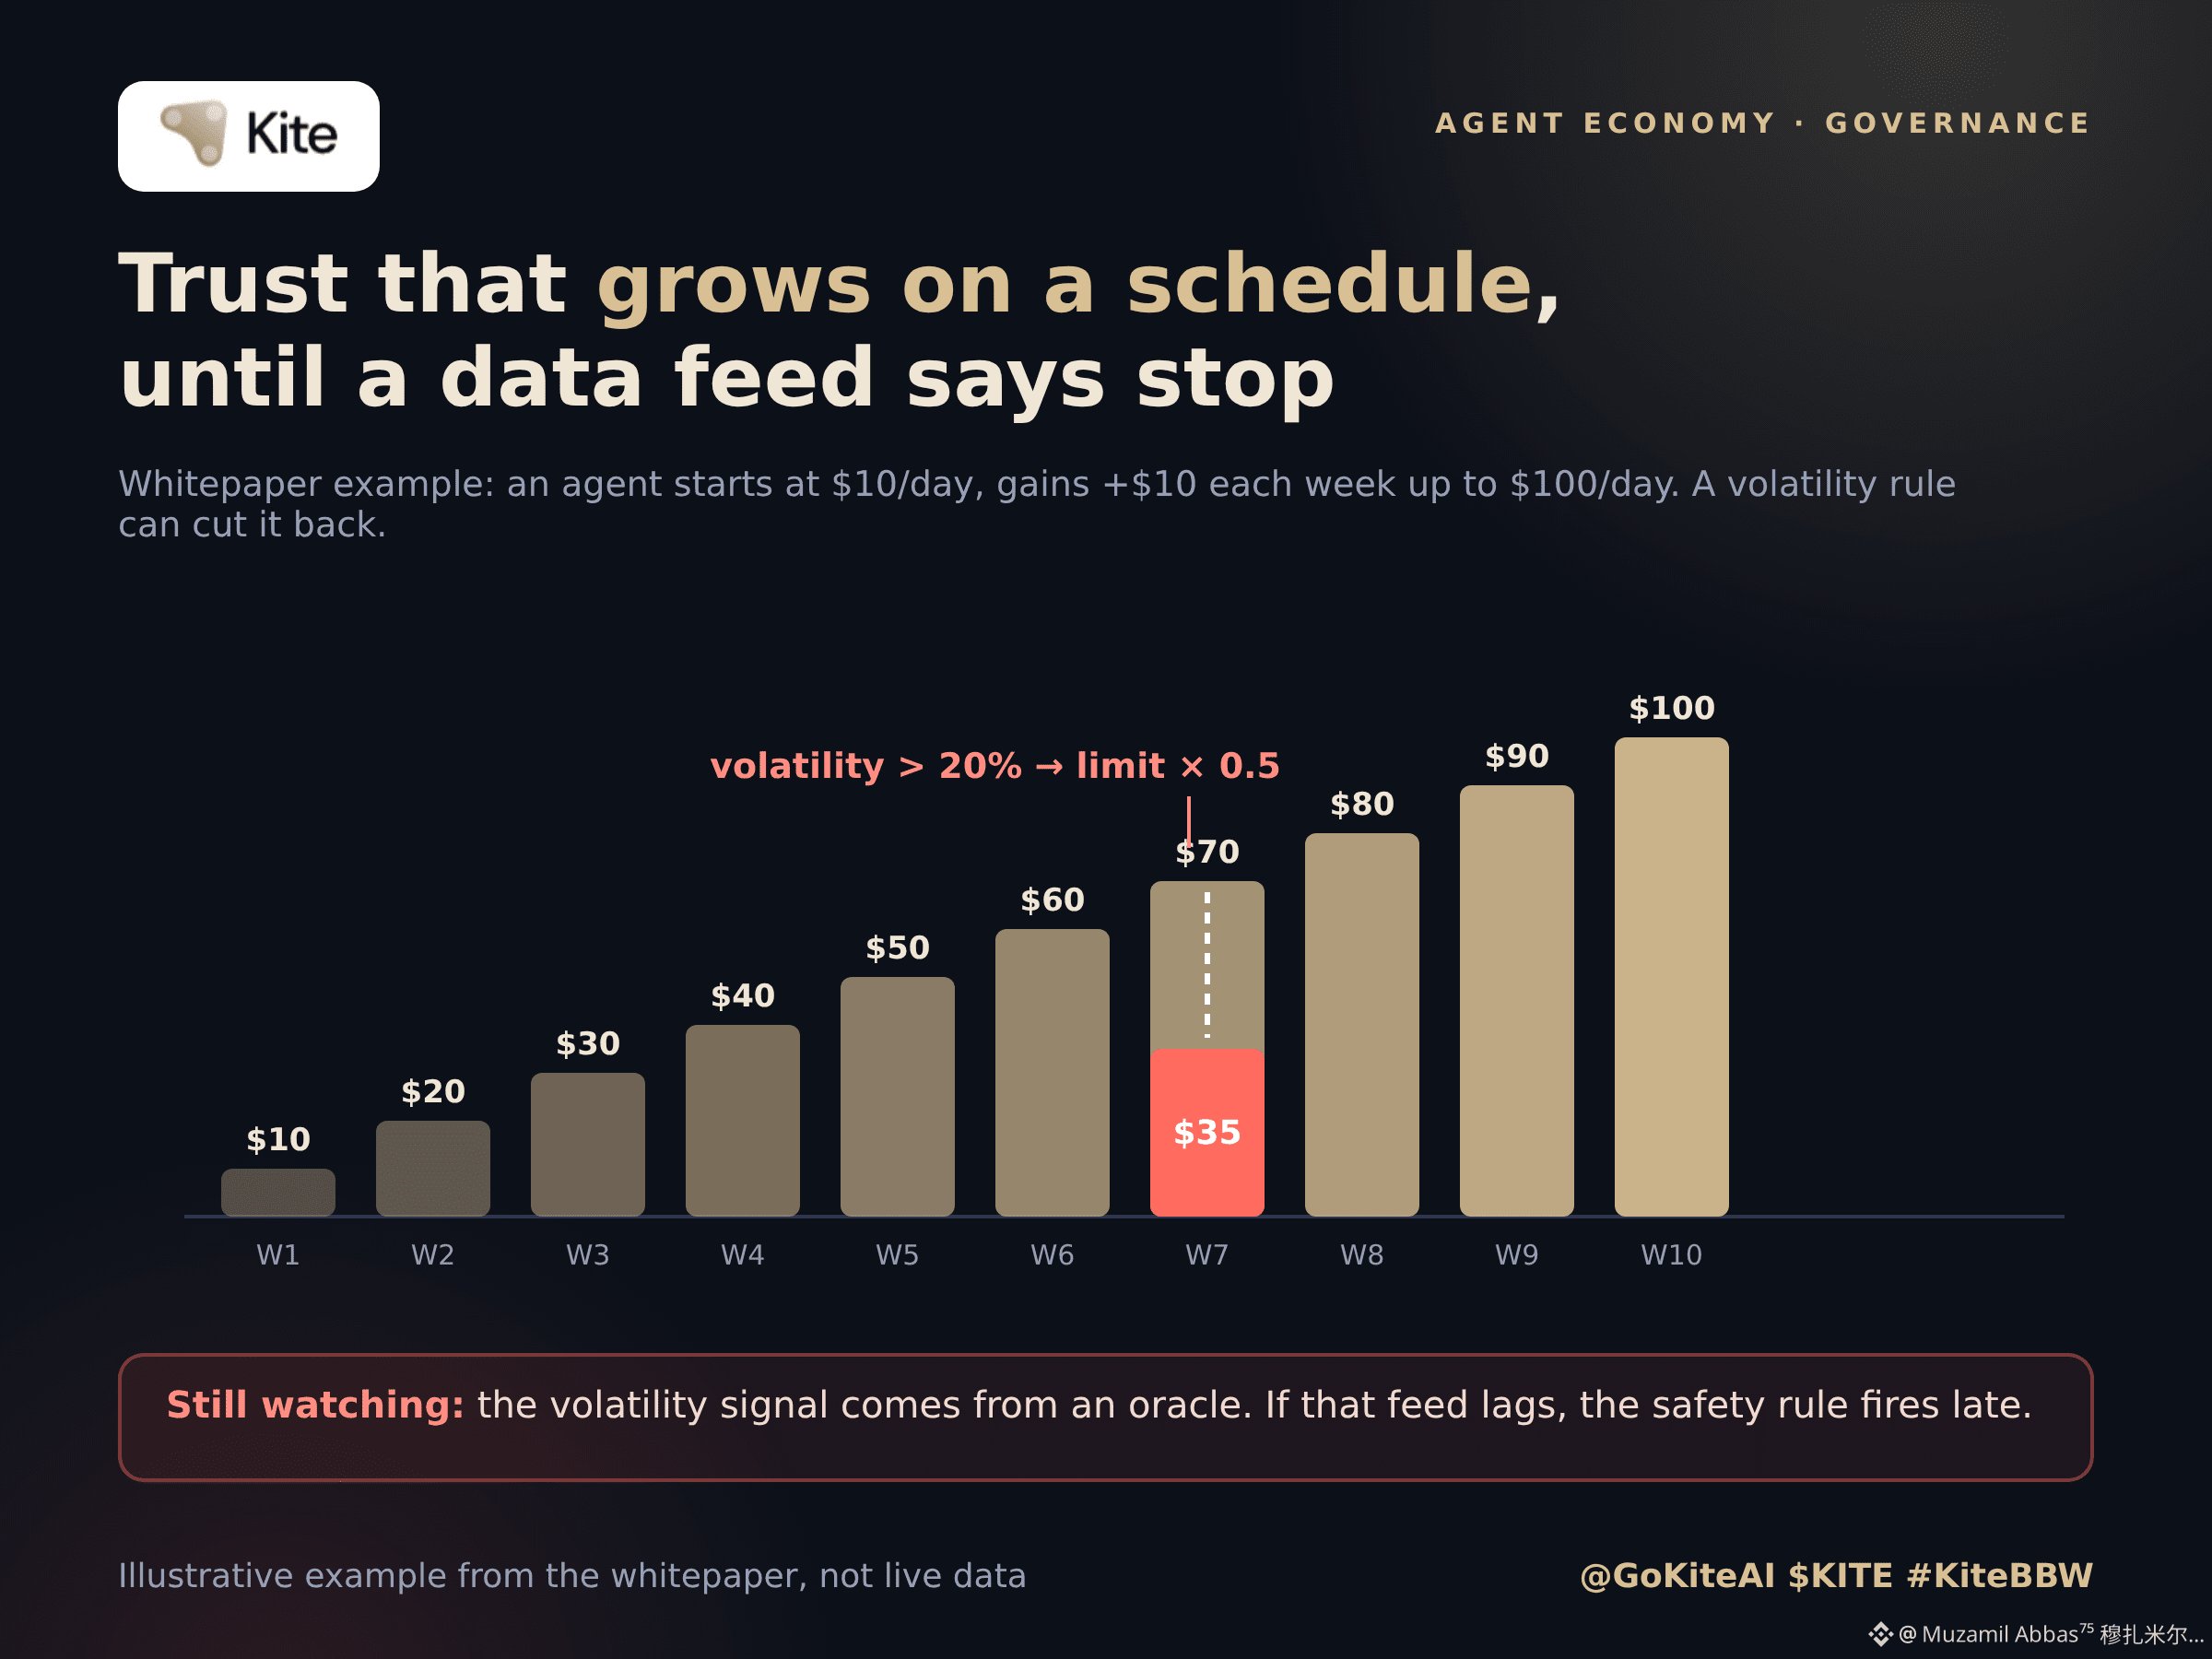
L’idée, c’est qu’un agent ne reçoit pas d’emblée la totalité de sa limite de dépenses. On commence par lui donner, disons, 10 $ par jour, puis cette limite augmente de 10 $ chaque semaine jusqu’à atteindre 100 $, s’il se comporte bien. Personne n’a besoin de penser à la modifier. Je n’avais jamais envisagé la confiance comme quelque chose qu’un contrat pouvait faire grandir selon son propre calendrier, et d’habitude, je choisis juste un montant et je l’oublie pendant des mois.
Il y a aussi une règle selon laquelle un pic de volatilité supérieur à 20 % réduit de moitié la limite de trading. Sur le papier, c’est raisonnable. Le problème, c’est de savoir d’où vient ce signal. Il provient d’un oracle, ce qui signifie que la prudence de l’agent dépend d’un flux de données que quelqu’un doit maintenir fiable et en ligne. Si le flux prend du retard ou est manipulé, la règle de sécurité se déclenche trop tard ou à tort, et je ne m’en rendrais compte qu’une fois les dégâts faits.
Les règles peuvent aussi se combiner : un plafond quotidien tous services confondus, une limite par transaction et l’autorisation de fournisseurs vérifiés uniquement. C’est plus flexible que je ne le pensais, même si plus de règles signifie aussi plus de risques de mal configurer quelque chose.
Je ne sais toujours pas combien de personnes vont vraiment configurer tout ça au lieu de garder les paramètres par défaut. Est-ce que quelqu’un ici a déjà essayé d’écrire une de ces politiques ?
@GoKiteAI $KITE #KiteBBW
{future}(KITEUSDT)
J’ai failli passer la section sur la gouvernance de Kite parce qu’elle avait l’air barbante. Puis je suis tombé sur un exemple et j’ai arrêté de faire défiler la page.
L’idée, c’est qu’un agent ne reçoit pas d’emblée la totalité de sa limite de dépenses. On commence par lui donner, disons, 10 $ par jour, puis cette limite augmente de 10 $ chaque semaine jusqu’à atteindre 100 $, s’il se comporte bien. Personne n’a besoin de penser à la modifier. Je n’avais jamais envisagé la confiance comme quelque chose qu’un contrat pouvait faire grandir selon son propre calendrier, et d’habitude, je choisis juste un montant et je l’oublie pendant des mois.
Il y a aussi une règle selon laquelle un pic de volatilité supérieur à 20 % réduit de moitié la limite de trading. Sur le papier, c’est raisonnable. Le problème, c’est de savoir d’où vient ce signal. Il provient d’un oracle, ce qui signifie que la prudence de l’agent dépend d’un flux de données que quelqu’un doit maintenir fiable et en ligne. Si le flux prend du retard ou est manipulé, la règle de sécurité se déclenche trop tard ou à tort, et je ne m’en rendrais compte qu’une fois les dégâts faits.
Les règles peuvent aussi se combiner : un plafond quotidien tous services confondus, une limite par transaction et l’autorisation de fournisseurs vérifiés uniquement. C’est plus flexible que je ne le pensais, même si plus de règles signifie aussi plus de risques de mal configurer quelque chose.
Je ne sais toujours pas combien de personnes vont vraiment configurer tout ça au lieu de garder les paramètres par défaut. Est-ce que quelqu’un ici a déjà essayé d’écrire une de ces politiques ?
@KITE AI 中文 $KITE #KiteBBW
L’idée, c’est qu’un agent ne reçoit pas d’emblée la totalité de sa limite de dépenses. On commence par lui donner, disons, 10 $ par jour, puis cette limite augmente de 10 $ chaque semaine jusqu’à atteindre 100 $, s’il se comporte bien. Personne n’a besoin de penser à la modifier. Je n’avais jamais envisagé la confiance comme quelque chose qu’un contrat pouvait faire grandir selon son propre calendrier, et d’habitude, je choisis juste un montant et je l’oublie pendant des mois.
Il y a aussi une règle selon laquelle un pic de volatilité supérieur à 20 % réduit de moitié la limite de trading. Sur le papier, c’est raisonnable. Le problème, c’est de savoir d’où vient ce signal. Il provient d’un oracle, ce qui signifie que la prudence de l’agent dépend d’un flux de données que quelqu’un doit maintenir fiable et en ligne. Si le flux prend du retard ou est manipulé, la règle de sécurité se déclenche trop tard ou à tort, et je ne m’en rendrais compte qu’une fois les dégâts faits.
Les règles peuvent aussi se combiner : un plafond quotidien tous services confondus, une limite par transaction et l’autorisation de fournisseurs vérifiés uniquement. C’est plus flexible que je ne le pensais, même si plus de règles signifie aussi plus de risques de mal configurer quelque chose.
Je ne sais toujours pas combien de personnes vont vraiment configurer tout ça au lieu de garder les paramètres par défaut. Est-ce que quelqu’un ici a déjà essayé d’écrire une de ces politiques ?
@KITE AI 中文 $KITE #KiteBBW
13
1.6k
·
--
Haussier
LE CONCOURS EST LANCÉ 🎁
Je fais gagner $XRP à mon incroyable communauté Binance ! ❤️
✅ Suivez mon profil ✅ Aimez et partagez cette publication ✅ Commentez XRP ci-dessous
🎁 Les gagnants seront sélectionnés au hasard. Bonne chance à tous !
Grandissons ensemble et continuons à nous soutenir mutuellement
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$ONE
{future}(ONEUSDT)
$ACT
{future}(ACTUSDT)
LE CONCOURS EST LANCÉ 🎁
Je fais gagner $XRP à mon incroyable communauté Binance ! ❤️
✅ Suivez mon profil ✅ Aimez et partagez cette publication ✅ Commentez XRP ci-dessous
🎁 Les gagnants seront sélectionnés au hasard. Bonne chance à tous !
Grandissons ensemble et continuons à nous soutenir mutuellement
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$ONE
$ACT
Je fais gagner $XRP à mon incroyable communauté Binance ! ❤️
✅ Suivez mon profil ✅ Aimez et partagez cette publication ✅ Commentez XRP ci-dessous
🎁 Les gagnants seront sélectionnés au hasard. Bonne chance à tous !
Grandissons ensemble et continuons à nous soutenir mutuellement
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$ONE
$ACT
762
13
82
762
·
--
Haussier
$XRP
{future}(XRPUSDT)
LE CONCOURS EST LANCÉ 🎁
J’offre $XRP à mon incroyable communauté Binance ! ❤️
✅ Suivez mon profil ✅ Aimez et partagez cette publication ✅ Commentez XRP ci-dessous
🎁 Les gagnants seront tirés au sort. Bonne chance à tous !
Grandissons ensemble et continuons à nous soutenir mutuellement
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$NEAR
$XRP
LE CONCOURS EST LANCÉ 🎁
J’offre $XRP à mon incroyable communauté Binance ! ❤️
✅ Suivez mon profil ✅ Aimez et partagez cette publication ✅ Commentez XRP ci-dessous
🎁 Les gagnants seront tirés au sort. Bonne chance à tous !
Grandissons ensemble et continuons à nous soutenir mutuellement
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$NEAR
LE CONCOURS EST LANCÉ 🎁
J’offre $XRP à mon incroyable communauté Binance ! ❤️
✅ Suivez mon profil ✅ Aimez et partagez cette publication ✅ Commentez XRP ci-dessous
🎁 Les gagnants seront tirés au sort. Bonne chance à tous !
Grandissons ensemble et continuons à nous soutenir mutuellement
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$NEAR
83
1
13
254
·
--
Haussier
$XRP
{future}(XRPUSDT)
LE CONCOURS EST LANCÉ 🎁
Je fais gagner $XRP à mon incroyable communauté Binance ! ❤️
✅ Suivez mon profil ✅ Aimez et partagez cette publication ✅ Commentez XRP ci-dessous
🎁 Les gagnants seront tirés au sort. Bonne chance à tous !
Grandissons ensemble et continuons à nous soutenir les uns les autres
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$HUMA
{future}(HUMAUSDT)
$XRP
LE CONCOURS EST LANCÉ 🎁
Je fais gagner $XRP à mon incroyable communauté Binance ! ❤️
✅ Suivez mon profil ✅ Aimez et partagez cette publication ✅ Commentez XRP ci-dessous
🎁 Les gagnants seront tirés au sort. Bonne chance à tous !
Grandissons ensemble et continuons à nous soutenir les uns les autres
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$HUMA
LE CONCOURS EST LANCÉ 🎁
Je fais gagner $XRP à mon incroyable communauté Binance ! ❤️
✅ Suivez mon profil ✅ Aimez et partagez cette publication ✅ Commentez XRP ci-dessous
🎁 Les gagnants seront tirés au sort. Bonne chance à tous !
Grandissons ensemble et continuons à nous soutenir les uns les autres
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$HUMA
232
4
28
913
·
--
Haussier
$XRP #GIVEAWAY_ALERT 🎁🎁
Pour participer, suivez les règles
AIMEZ la publication ✅
Suivez-moi ✅
Repartagez cette publication 🔙
commentez 1
réclamez 🎁🎁🎁🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$XRP #GIVEAWAY_ALERT 🎁🎁
Pour participer, suivez les règles
AIMEZ la publication ✅
Suivez-moi ✅
Repartagez cette publication 🔙
commentez 1
réclamez 🎁🎁🎁🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
Pour participer, suivez les règles
AIMEZ la publication ✅
Suivez-moi ✅
Repartagez cette publication 🔙
commentez 1
réclamez 🎁🎁🎁🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
31
10
20
643
Binance Pick réunit marchés de prédiction et récompenses ! 🎯 Je participe au défi, je fais mes prédictions et je vise à gagner plus de points. Chaque pronostic est une nouvelle occasion ! 🏆
#BinancePick
Binance Pick réunit marchés de prédiction et récompenses ! 🎯 Je participe au défi, je fais mes prédictions et je vise à gagner plus de points. Chaque pronostic est une nouvelle occasion ! 🏆
#BinancePick
#BinancePick
3
348
·
--
Haussier
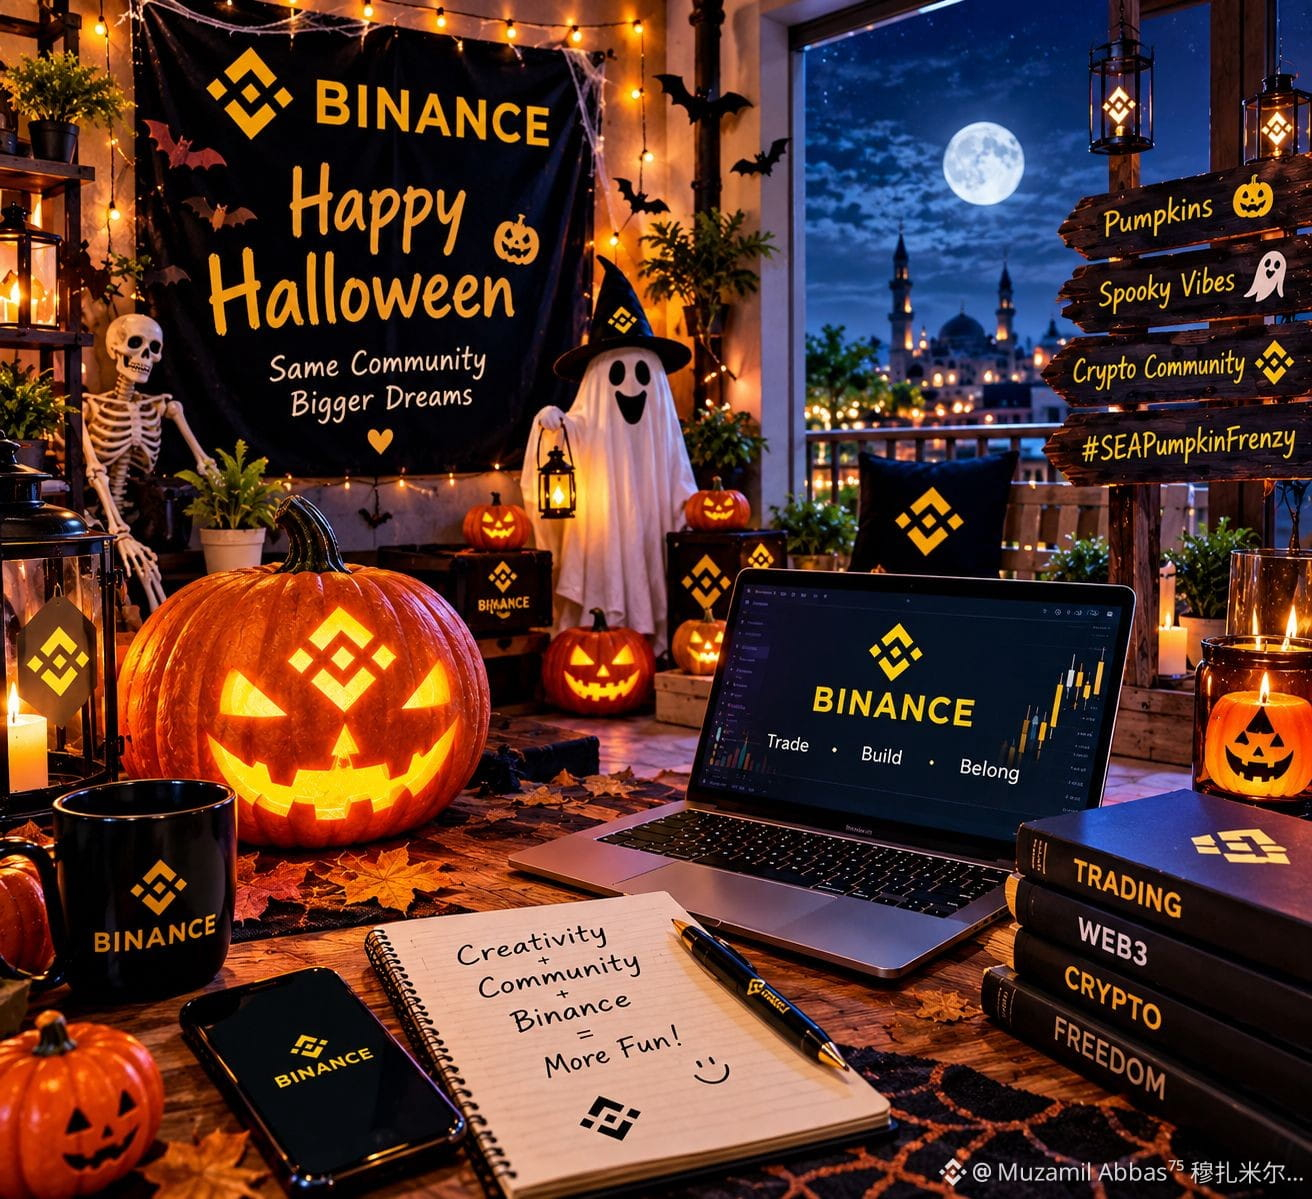
🎃 Ma petite aventure d’Halloween 👻
Halloween, c’est avant tout la créativité, le plaisir et ces petites surprises qui font sourire. 🎃 Si je pouvais créer mon propre coin d’Halloween, je le décorerais avec des citrouilles lumineuses, des fantômes rigolos, des lumières orange et quelques surprises effrayantes. Je placerais aussi bien en évidence le logo jaune de Binance parmi les décorations, car la communauté crypto fait partie de mon quotidien. 💛
Imaginez entrer dans une pièce sombre, apercevoir une citrouille souriante et soudain entendre un bruit étrange derrière vous ! Vous vous enfuiriez ou vous iriez voir ce qui se passe ? 😂 Parfois, les meilleurs souvenirs d’Halloween viennent d’idées simples, de personnes agréables et de fous rires inattendus. Pas besoin d’un costume coûteux ni d’une grande fête pour rendre cette soirée spéciale. Un peu d’imagination peut transformer une pièce ordinaire en un lieu inoubliable.
Ce qui rend Halloween intéressant, c’est que chacun le célèbre à sa façon. Certaines personnes aiment les histoires effrayantes, d’autres adorent les déguisements, et d’autres encore veulent simplement partager des photos créatives avec leurs amis. Pour moi, le meilleur, c’est de partager ces moments amusants avec une communauté qui aime les idées nouvelles et les instants créatifs.
Et vous, que choisiriez-vous pour Halloween, communauté Binance : une pièce hantée, une citrouille mystérieuse ou un fantôme surprise ? 🎃👻
#SEAPumpkinFrenzy #Binance #Halloween
🎃 Ma petite aventure d’Halloween 👻
Halloween, c’est avant tout la créativité, le plaisir et ces petites surprises qui font sourire. 🎃 Si je pouvais créer mon propre coin d’Halloween, je le décorerais avec des citrouilles lumineuses, des fantômes rigolos, des lumières orange et quelques surprises effrayantes. Je placerais aussi bien en évidence le logo jaune de Binance parmi les décorations, car la communauté crypto fait partie de mon quotidien. 💛
Imaginez entrer dans une pièce sombre, apercevoir une citrouille souriante et soudain entendre un bruit étrange derrière vous ! Vous vous enfuiriez ou vous iriez voir ce qui se passe ? 😂 Parfois, les meilleurs souvenirs d’Halloween viennent d’idées simples, de personnes agréables et de fous rires inattendus. Pas besoin d’un costume coûteux ni d’une grande fête pour rendre cette soirée spéciale. Un peu d’imagination peut transformer une pièce ordinaire en un lieu inoubliable.
Ce qui rend Halloween intéressant, c’est que chacun le célèbre à sa façon. Certaines personnes aiment les histoires effrayantes, d’autres adorent les déguisements, et d’autres encore veulent simplement partager des photos créatives avec leurs amis. Pour moi, le meilleur, c’est de partager ces moments amusants avec une communauté qui aime les idées nouvelles et les instants créatifs.
Et vous, que choisiriez-vous pour Halloween, communauté Binance : une pièce hantée, une citrouille mystérieuse ou un fantôme surprise ? 🎃👻
#SEAPumpkinFrenzy #Binance #Halloween
Halloween, c’est avant tout la créativité, le plaisir et ces petites surprises qui font sourire. 🎃 Si je pouvais créer mon propre coin d’Halloween, je le décorerais avec des citrouilles lumineuses, des fantômes rigolos, des lumières orange et quelques surprises effrayantes. Je placerais aussi bien en évidence le logo jaune de Binance parmi les décorations, car la communauté crypto fait partie de mon quotidien. 💛
Imaginez entrer dans une pièce sombre, apercevoir une citrouille souriante et soudain entendre un bruit étrange derrière vous ! Vous vous enfuiriez ou vous iriez voir ce qui se passe ? 😂 Parfois, les meilleurs souvenirs d’Halloween viennent d’idées simples, de personnes agréables et de fous rires inattendus. Pas besoin d’un costume coûteux ni d’une grande fête pour rendre cette soirée spéciale. Un peu d’imagination peut transformer une pièce ordinaire en un lieu inoubliable.
Ce qui rend Halloween intéressant, c’est que chacun le célèbre à sa façon. Certaines personnes aiment les histoires effrayantes, d’autres adorent les déguisements, et d’autres encore veulent simplement partager des photos créatives avec leurs amis. Pour moi, le meilleur, c’est de partager ces moments amusants avec une communauté qui aime les idées nouvelles et les instants créatifs.
Et vous, que choisiriez-vous pour Halloween, communauté Binance : une pièce hantée, une citrouille mystérieuse ou un fantôme surprise ? 🎃👻
#SEAPumpkinFrenzy #Binance #Halloween
1
6
415
·
--
Haussier
161
1
13
566
·
--
Haussier
155
4
13
339
·
--
Haussier
$BANK 🎁 🎁 🎁 🎁
AIMEZ 👍 SUIVEZ ✅ repartagez 🔙 commentez 1 pour réclamer 🎁 🥰💖
#MuzammilAbbas⁷⁵穆扎米拉巴斯
{future}(BANKUSDT)
#GIVEAWAY_ALERT 🧧 🎁
$BANK 🎁 🎁 🎁 🎁
AIMEZ 👍 SUIVEZ ✅ repartagez 🔙 commentez 1 pour réclamer 🎁 🥰💖
#MuzammilAbbas⁷⁵穆扎米拉巴斯
#GIVEAWAY_ALERT 🧧 🎁
AIMEZ 👍 SUIVEZ ✅ repartagez 🔙 commentez 1 pour réclamer 🎁 🥰💖
#MuzammilAbbas⁷⁵穆扎米拉巴斯
#GIVEAWAY_ALERT 🧧 🎁
728
19
70
1.4k
·
--
Haussier
$XRP
{future}(XRPUSDT)
🎁🔥 CONCOURS XRP ! 🔥🎁
Envie de gagner des $XRP ? 🚀💎
✅ Like ❤️ ✅ Suis-nous 👤 ✅ Republie 🔁 ✅ Commente « 1 » ci-dessous 👇
Bonne chance à tous ! 🍀❤️
#XRP #Giveaway #Binance #Crypto
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$XRP
🎁🔥 CONCOURS XRP ! 🔥🎁
Envie de gagner des $XRP ? 🚀💎
✅ Like ❤️ ✅ Suis-nous 👤 ✅ Republie 🔁 ✅ Commente « 1 » ci-dessous 👇
Bonne chance à tous ! 🍀❤️
#XRP #Giveaway #Binance #Crypto
#MuzammilAbbas⁷⁵穆扎米拉巴斯
🎁🔥 CONCOURS XRP ! 🔥🎁
Envie de gagner des $XRP ? 🚀💎
✅ Like ❤️ ✅ Suis-nous 👤 ✅ Republie 🔁 ✅ Commente « 1 » ci-dessous 👇
Bonne chance à tous ! 🍀❤️
#XRP #Giveaway #Binance #Crypto
#MuzammilAbbas⁷⁵穆扎米拉巴斯
496
9
53
1.2k
·
--
Haussier
938
7
55
1.4k
·
--
Haussier
Vérifié
{future}(NILUSDT)
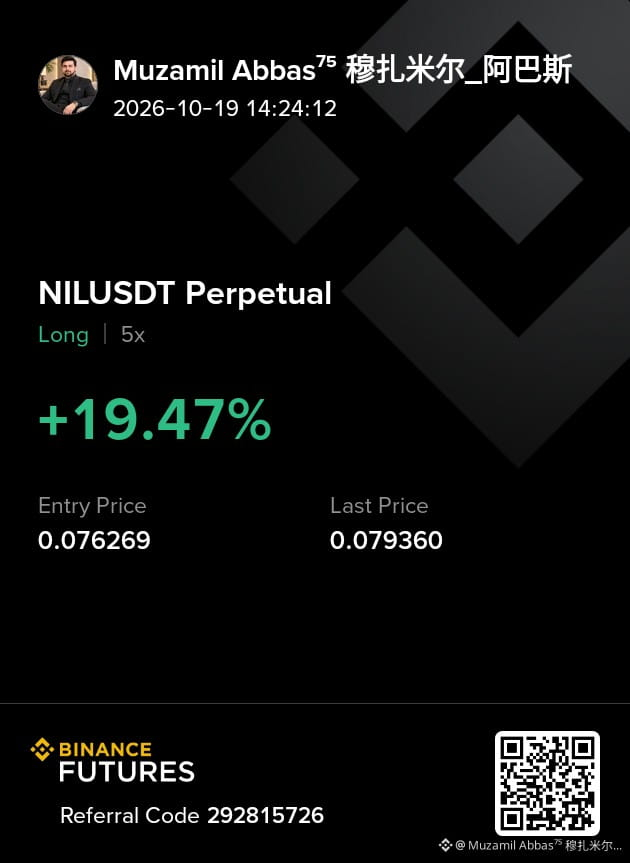
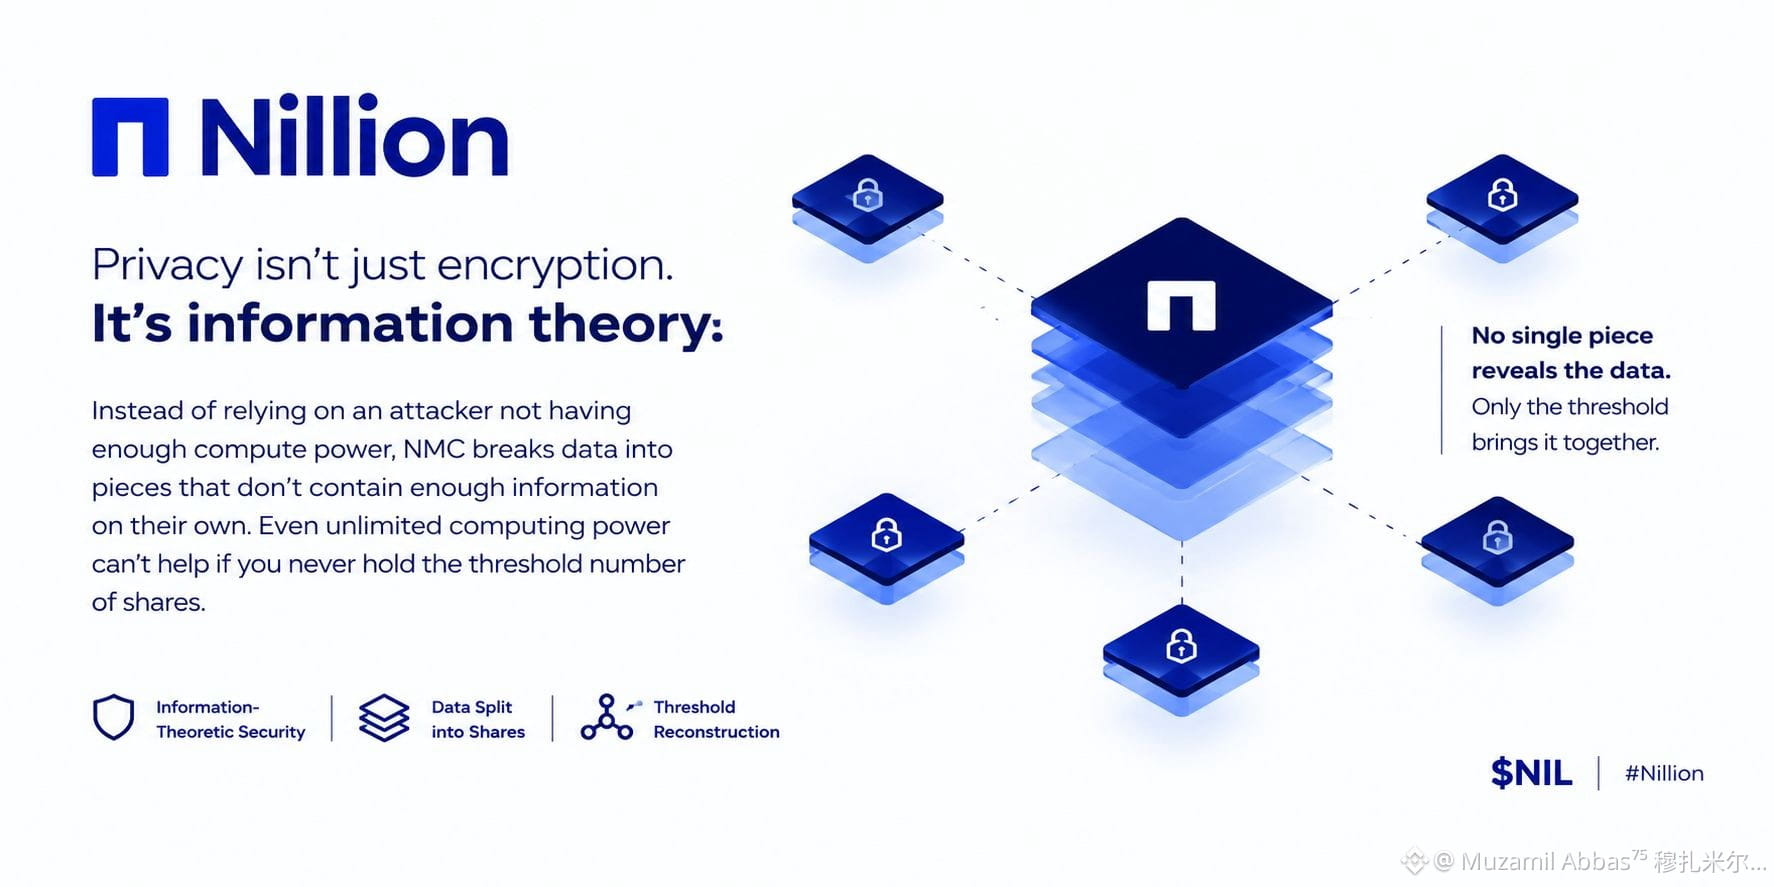
J’ai passé la semaine à parcourir la documentation de Dusk et quelques anciens articles sur NMC, tandis que les Covenants du mainnet sont bel et bien en cours d’exécution. Rien de spectaculaire, juste une plongée habituelle dans un terrier de lapin à une heure tardive. Ce qui me trotte dans la tête, c’est le fonctionnement de la sécurité théorique de l’information dans ce contexte. La plupart des systèmes de confidentialité que j’ai utilisés reposent encore sur l’idée qu’un attaquant ne dispose pas encore d’une puissance de calcul suffisante. NMC aborde les choses autrement. Les données sont découpées en morceaux qui, à eux seuls, ne contiennent tout simplement pas assez d’informations : même une puissance de calcul illimitée ne sert à rien si l’on ne détient jamais le nombre de parts requis pour atteindre le seuil.
Cela change un peu la façon d’envisager l’utilisation de NIL sur le réseau en production. Maintenant que les Covenants sont sur Ethereum, les instructions scellées restent illisibles jusqu’à ce que la condition soit remplie et que les nœuds libèrent leurs morceaux. On a moins l’impression qu’elles sont « chiffrées jusqu’à ce que quelqu’un décide de les déchiffrer » que celle que l’information n’a jamais été entièrement présente en un seul endroit. Je me demande encore comment se comporteront les comités de taille réelle lorsque le volume augmentera. Si le seuil est fixé trop bas par souci de commodité, le risque de collusion augmente. S’il est fixé haut, la latence commence à compter davantage que ne le laisse penser la théorie.
Je ne sais pas encore comment cet arbitrage se jouera lorsque les gens commenceront à publier des instructions de marché réelles à grande échelle. Les mathématiques sont limpides. Le réseau en production est encore jeune. Ces deux choses ne mûrissent pas toujours au même rythme.
#NIL
#nil $NIL @nillionnetwork
$DUSK
J’ai passé la semaine à parcourir la documentation de Dusk et quelques anciens articles sur NMC, tandis que les Covenants du mainnet sont bel et bien en cours d’exécution. Rien de spectaculaire, juste une plongée habituelle dans un terrier de lapin à une heure tardive. Ce qui me trotte dans la tête, c’est le fonctionnement de la sécurité théorique de l’information dans ce contexte. La plupart des systèmes de confidentialité que j’ai utilisés reposent encore sur l’idée qu’un attaquant ne dispose pas encore d’une puissance de calcul suffisante. NMC aborde les choses autrement. Les données sont découpées en morceaux qui, à eux seuls, ne contiennent tout simplement pas assez d’informations : même une puissance de calcul illimitée ne sert à rien si l’on ne détient jamais le nombre de parts requis pour atteindre le seuil.
Cela change un peu la façon d’envisager l’utilisation de NIL sur le réseau en production. Maintenant que les Covenants sont sur Ethereum, les instructions scellées restent illisibles jusqu’à ce que la condition soit remplie et que les nœuds libèrent leurs morceaux. On a moins l’impression qu’elles sont « chiffrées jusqu’à ce que quelqu’un décide de les déchiffrer » que celle que l’information n’a jamais été entièrement présente en un seul endroit. Je me demande encore comment se comporteront les comités de taille réelle lorsque le volume augmentera. Si le seuil est fixé trop bas par souci de commodité, le risque de collusion augmente. S’il est fixé haut, la latence commence à compter davantage que ne le laisse penser la théorie.
Je ne sais pas encore comment cet arbitrage se jouera lorsque les gens commenceront à publier des instructions de marché réelles à grande échelle. Les mathématiques sont limpides. Le réseau en production est encore jeune. Ces deux choses ne mûrissent pas toujours au même rythme.
#NIL
#nil $NIL @Nillion
$DUSK
Cela change un peu la façon d’envisager l’utilisation de NIL sur le réseau en production. Maintenant que les Covenants sont sur Ethereum, les instructions scellées restent illisibles jusqu’à ce que la condition soit remplie et que les nœuds libèrent leurs morceaux. On a moins l’impression qu’elles sont « chiffrées jusqu’à ce que quelqu’un décide de les déchiffrer » que celle que l’information n’a jamais été entièrement présente en un seul endroit. Je me demande encore comment se comporteront les comités de taille réelle lorsque le volume augmentera. Si le seuil est fixé trop bas par souci de commodité, le risque de collusion augmente. S’il est fixé haut, la latence commence à compter davantage que ne le laisse penser la théorie.
Je ne sais pas encore comment cet arbitrage se jouera lorsque les gens commenceront à publier des instructions de marché réelles à grande échelle. Les mathématiques sont limpides. Le réseau en production est encore jeune. Ces deux choses ne mûrissent pas toujours au même rythme.
#NIL
#nil $NIL @Nillion
$DUSK
2
24
365
·
--
Haussier
810
12
59
862
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
A Packed Week of Earnings and Data Tests Markets
59,801 vues
386 mentions
Nvidia, Anthropic et la Fed : trois tests en une semaine
Nick_Invest
·3 mentions J’aime
·1.3k vues
AnthropicIPOTestsInvestorAppetiteForAI
109,217 vues
1,319 mentions
BitcoinExtendsLosingStreakToSixWeeks
80,107 vues
681 mentions