

forrestbit
18 Publications
forrestbit
Signaler
Bloquer l’utilisateur
关注加密与Web3热点,用大白话讲清机制、行情背后的逻辑和常见坑。不喊单、不荐币。内容含AI辅助,经人工整理。评论区请勿发助记词。
7 Suivis
32 Abonnés
20 J’aime
Publications
Tous
Vidéos
·
--
Voir la traduction
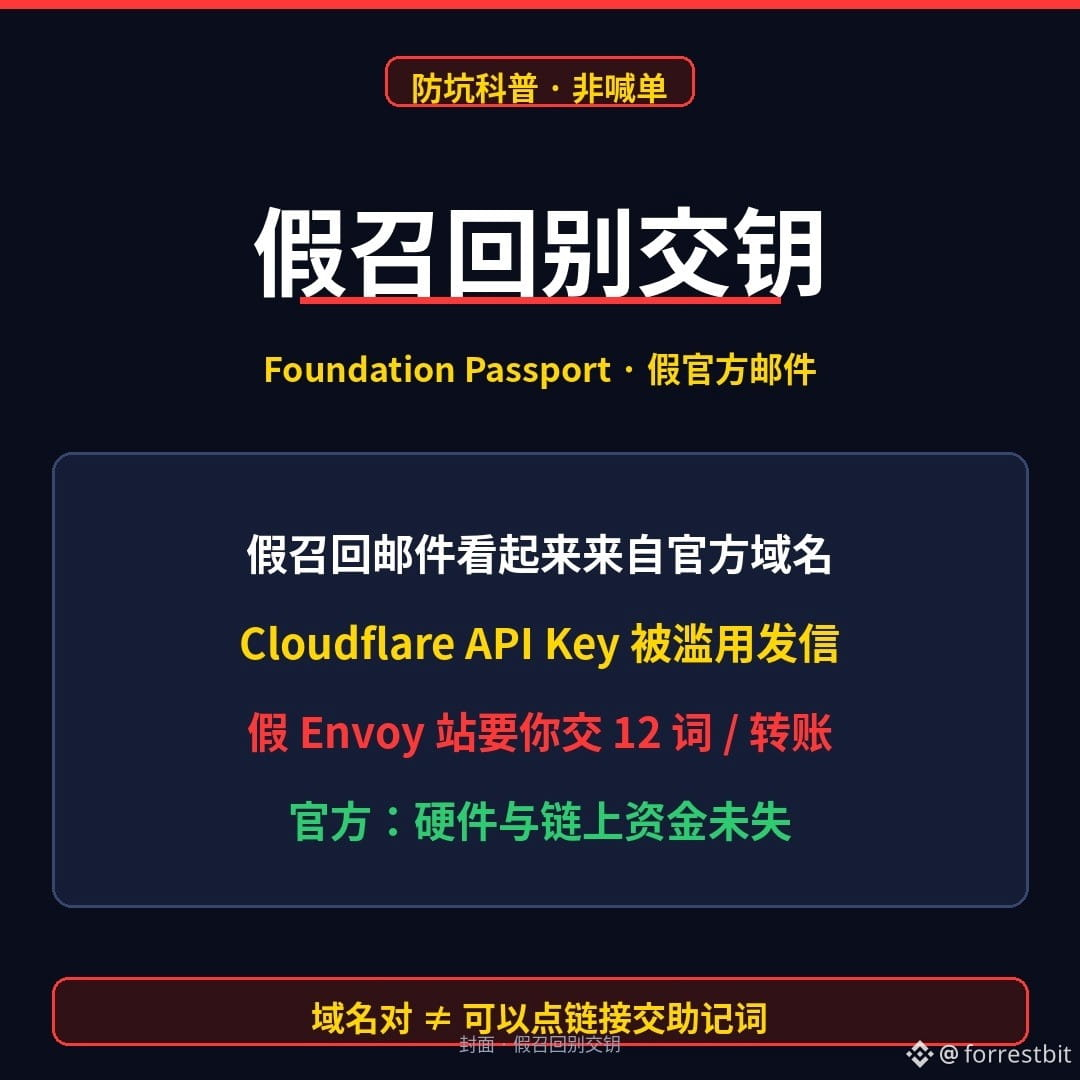
邮件域名都对,你还敢把助记词填进「官方召回」网页吗?
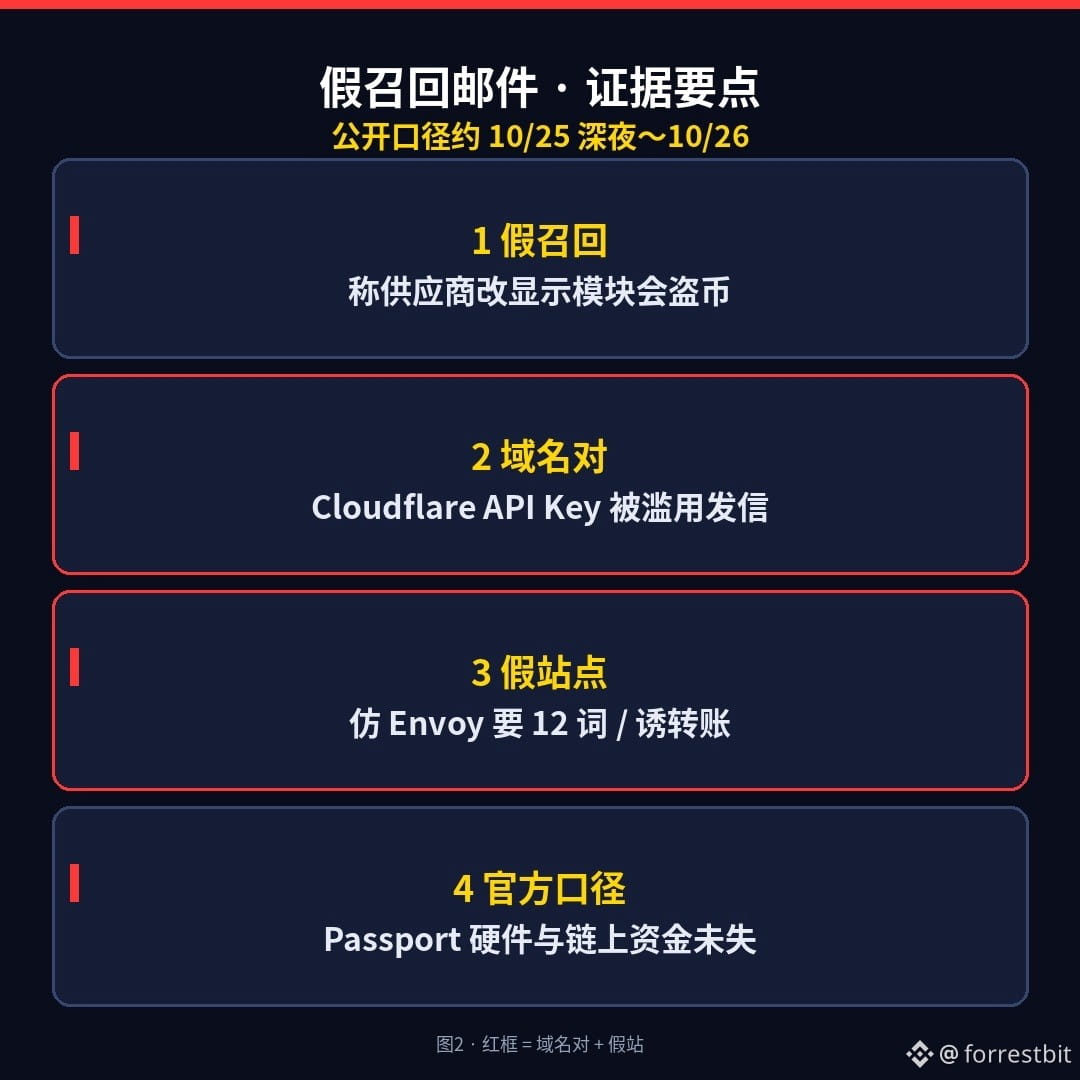
约 2026-10-25 深夜到 10-26:硬件钱包 Foundation Passport 用户陆续收到假「召回」邮件——称供应商改了显示模块会盗币,点链接进仿 Envoy 的假站,要你交 12 词或转账「自救」。吓人点在:发件看起来来自官方域名(Cloudflare API Key 被滥用);部分邮件还带真实姓名/地址/订单,更像社工。
官方口径打脸一句:Passport 硬件与链上资金未失;已吊销 API Key、下线恶意域。CEO 称自托管应用漏洞导致后端/客服邮箱可能被入侵——问题不在芯片被改,而在「域名对的邮件」照样能钓鱼。
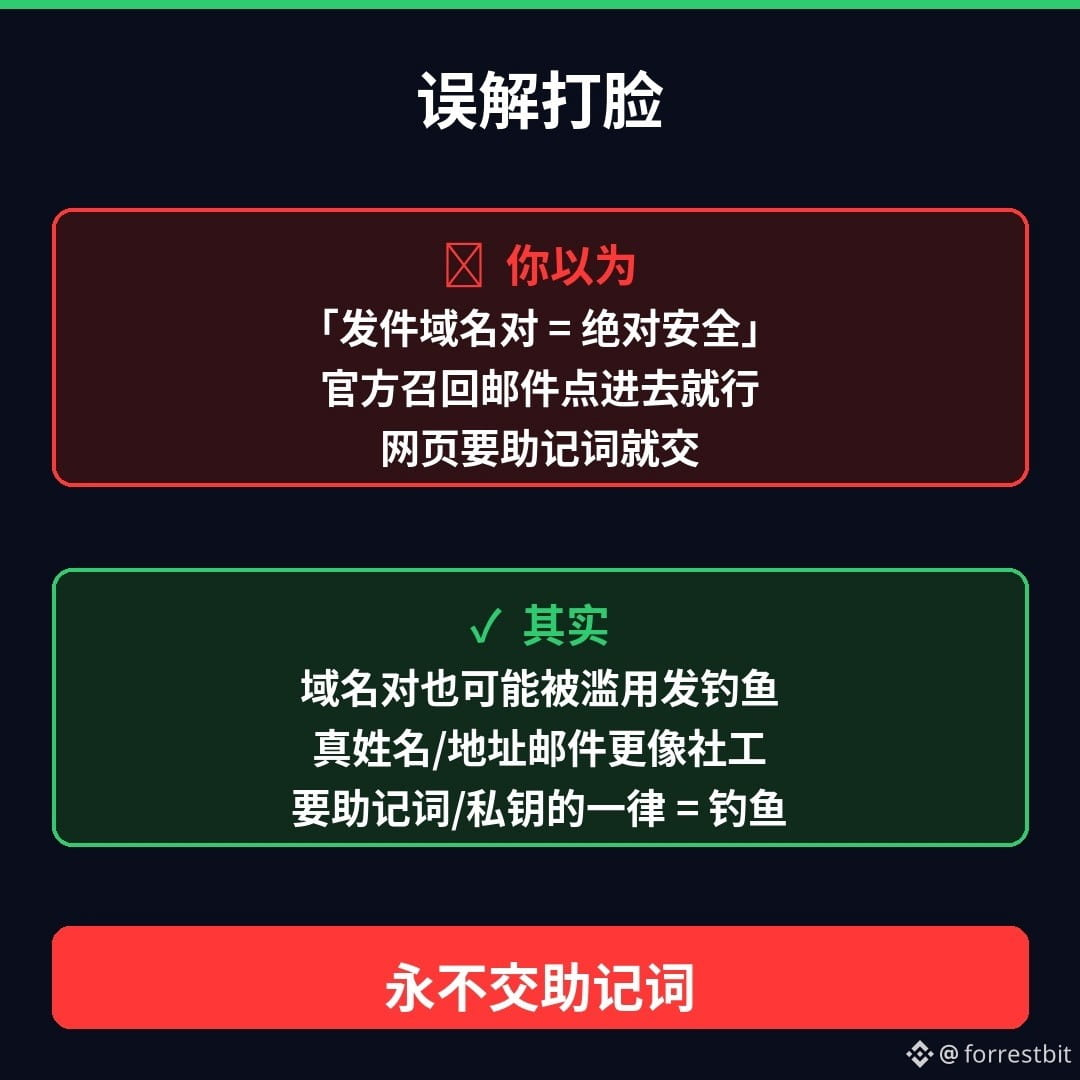
你以为「发件域名对 = 安全」?其实域名对也可能被滥用发钓鱼;真信息邮件更危险,不是更可信。铁律不变:官方永不索要助记词;任何召回/客服网页要 12 词或私钥 = 钓鱼。
今晚就能做的三件事:
1)接到「Passport 召回/换显示模块」邮件 → 别点链接,只走你自己存的官方渠道核对
2)别在任何网页输入助记词「升级/迁移/自救」
3)若已交过助记词:视为该钱包已失,用新助记词钱包转走剩余资金(本人不交易,仅机制提醒)
你更怕哪一种:A 域名对的假召回邮件,还是 B 拿真收货地址打来的假退换电话?评论区选一个(千万别贴助记词/私钥)。
(科普向,不构成投资建议。本人不交易、不喊单。日期与口径来自 Foundation 官方 X 约 10/25~26 及公开报道转述,发前请再核最新声明。本内容含 AI 辅助生成,经人工整理。)
$BTC
#加密安全 #硬件钱包 #Web3科普
1
232
·
--
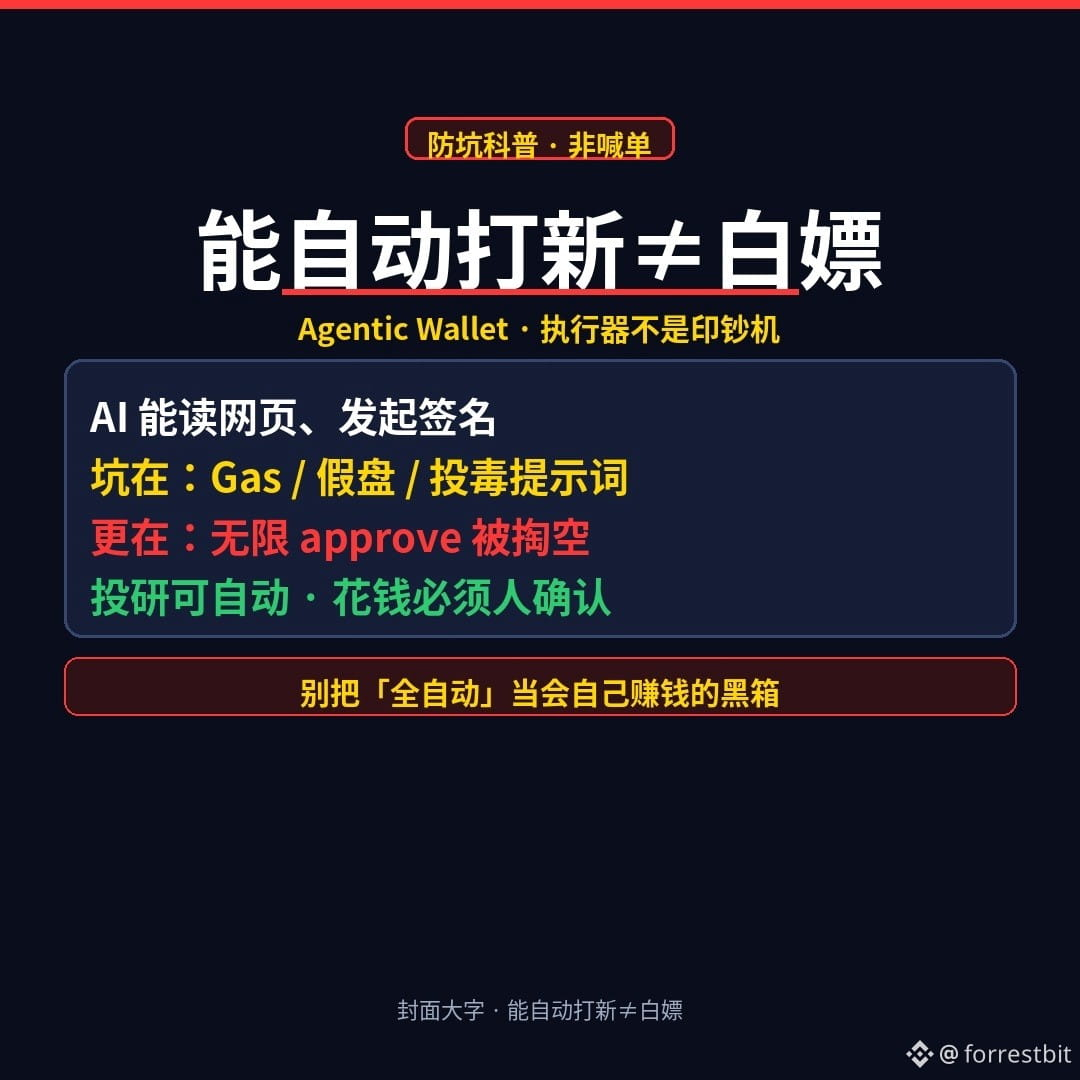
« Pouvoir participer automatiquement aux nouvelles offres » semble séduisant, mais le piège n’est généralement pas dans la clé privée
On entend dire que « Agentic Wallet + IA » peut participer automatiquement aux nouvelles offres 24h/24 et faire de la recherche d’investissement en continu ; la première réaction de beaucoup est : enfin, on peut rester allongé et profiter gratuitement ?
Mettons les choses au clair.
Qu’est-ce qu’un Agentic Wallet (en version simple)
Ce n’est pas « un portefeuille froid plus intelligent », mais plutôt : confier à un assistant IA le fait de « consulter la page, donner des instructions, initier une signature/transaction ». L’IA lit l’URL et la tâche que vous lui donnez, et le portefeuille exécute réellement sur la blockchain.
Donc, en essence, c’est un exécuteur doté d’un droit de signature, pas une machine à imprimer de l’argent.
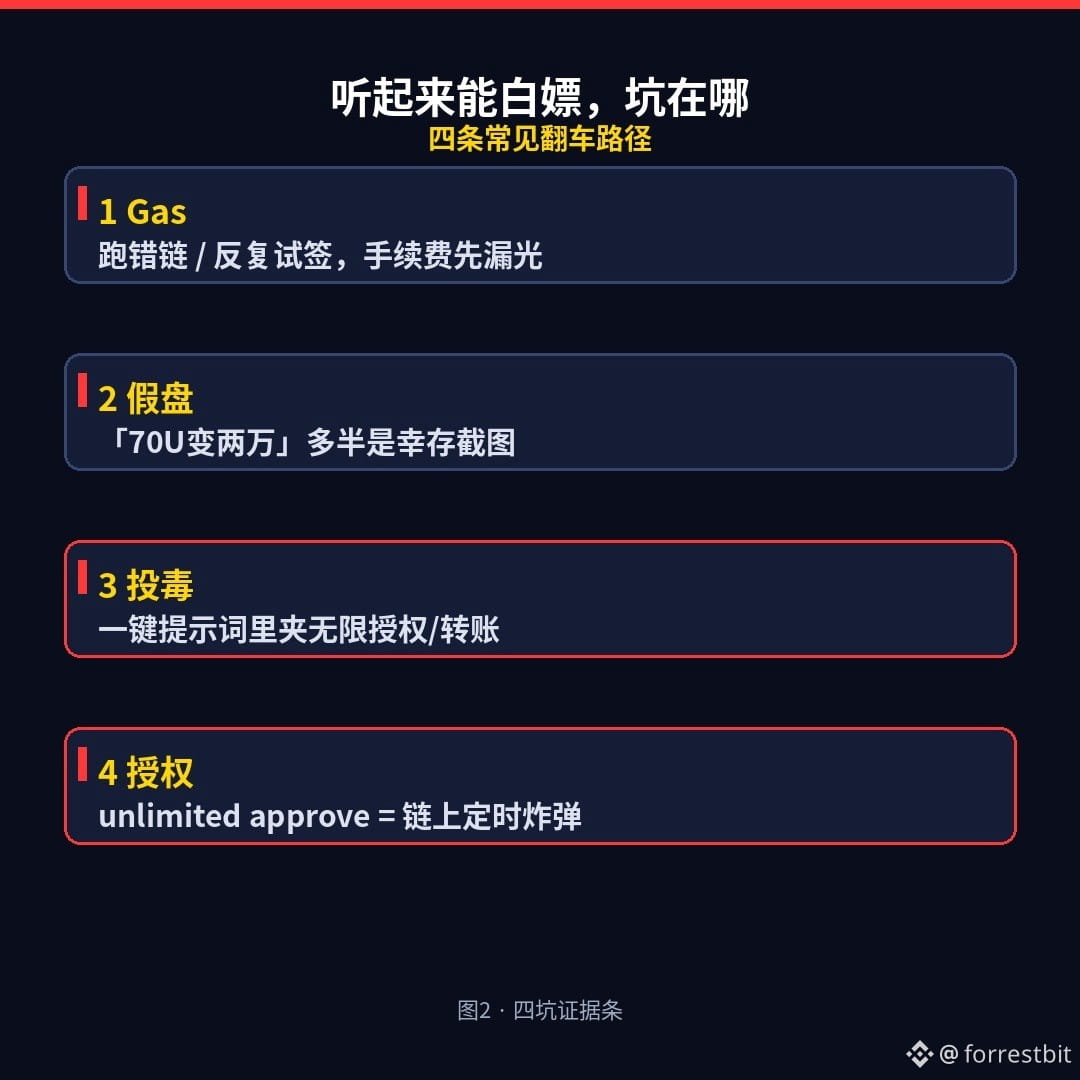
Pourquoi le piège se cache alors que ça semble pouvoir tout faire automatiquement
1)Gas et frais : il ne paiera pas le gas à votre place. Mauvaise chaîne, essais répétés, plusieurs signatures sur de faux projets : l’argent s’échappe d’abord par les frais.
2)Faux projets / discours de « gros gagnants » : les captures d’écran dans les groupes du genre « 70U en 20 000 » sont le plus souvent des cas survivants ; ceux qui ont tout perdu dans le même lot n’enverront pas d’image. Si vous ne voyez pas clairement la profondeur du carnet de commandes, ne croyez pas au « profit sans perte ».
3)Instructions empoisonnées : sur une page web, dans les commentaires, ou dans un « prompt en un clic » copié par quelqu’un d’autre, il peut y avoir « autorisation illimitée / transférer à telle adresse ». Quand l’IA exécute docilement, vous pensez participer à une nouvelle offre, alors qu’en réalité vous signez un piège.
4)Autorisation siphonnée (approve) : le vol sur la chaîne ne vient pas toujours d’une phrase secrète perdue ; souvent, vous avez signé « ce contrat peut déplacer mes fonds, sans limite de montant ». L’autorisation reste inscrite sur la chaîne, et peut être utilisée plus tard.
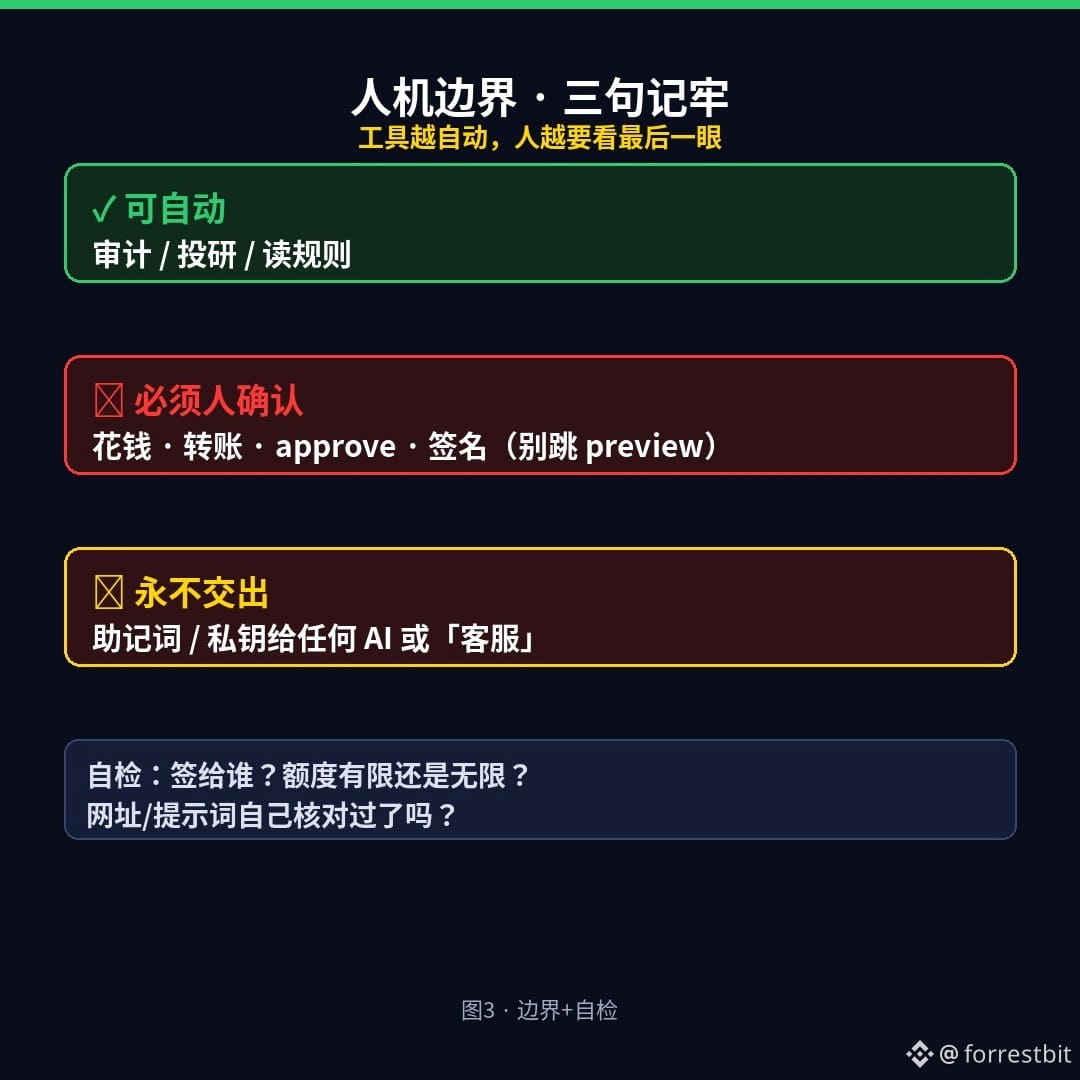
La frontière homme-machine (retenez ces trois phrases)
- Audit / recherche d’investissement / lecture des règles : l’IA peut automatiser cela.
- Dépenser, transférer, approve, signer : l’humain doit confirmer ; ne sautez pas l’aperçu.
- Phrase secrète / clé privée : ne les donnez jamais à une IA, à un « support », ni à un robot de tutoriel. Même une compétence officielle ne devrait pas vous demander cela.
Plus l’outil est automatique, plus l’humain doit jeter un dernier regard : à qui vous signez, pour quel montant, et si c’est en unlimited.
Vous n’êtes pas obligé de ne pas utiliser un Agentic Wallet ; vous ne devez simplement pas le prendre pour une « boîte noire qui gagne de l’argent toute seule ».
Auto-vérification du lecteur (à relire avant de publier)
□ Puis-je dire clairement quel est le contrat destinataire de cette signature ? Le montant est-il limité ou illimité ?
□ Le prompt/l’URL ont-ils été ouverts et vérifiés par moi-même, au lieu d’un copier-coller en un clic depuis un groupe ?
□ Si je ne veux faire que de la recherche d’investissement : ai-je désactivé ou refusé les dépenses automatiques et conservé uniquement le mode lecture ?
Laquelle vous fait le plus peur : A une fausse page de nouvelle offre qui piège une autorisation illimitée, ou B un fonctionnement « entièrement automatique » qui brûle le gas jusqu’à tout consommer ? Choisissez-en une dans les commentaires (ne postez pas votre phrase secrète).
(Contenu de vulgarisation, ne constitue pas un conseil en investissement. Je ne trade pas et je ne fais pas de recommandations d’achat/vente. Ce contenu a été généré avec l’aide de l’IA et relu/organisé par un humain.)
$BTC
#加密安全 #AgenticWallet #Web3科普
114
·
--
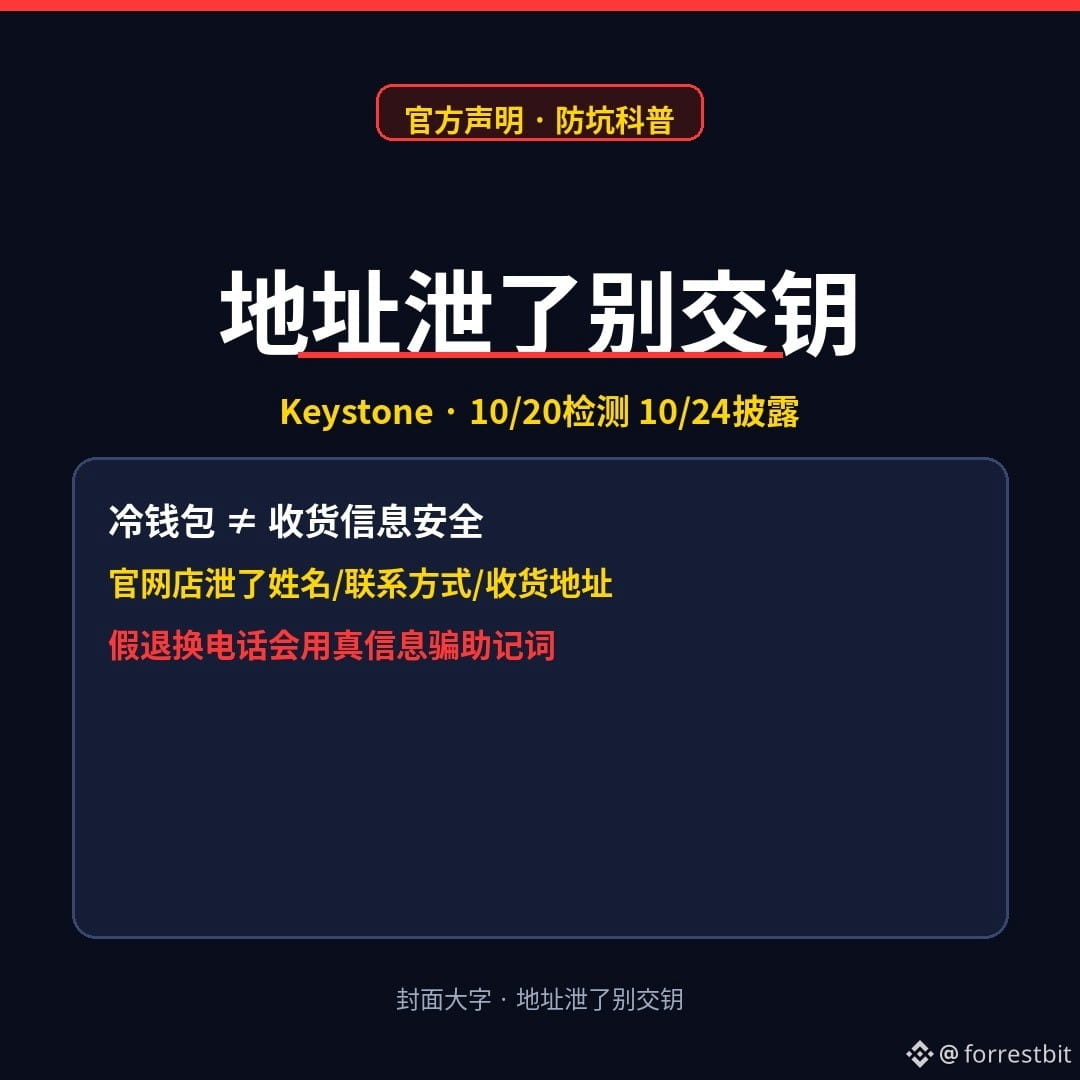
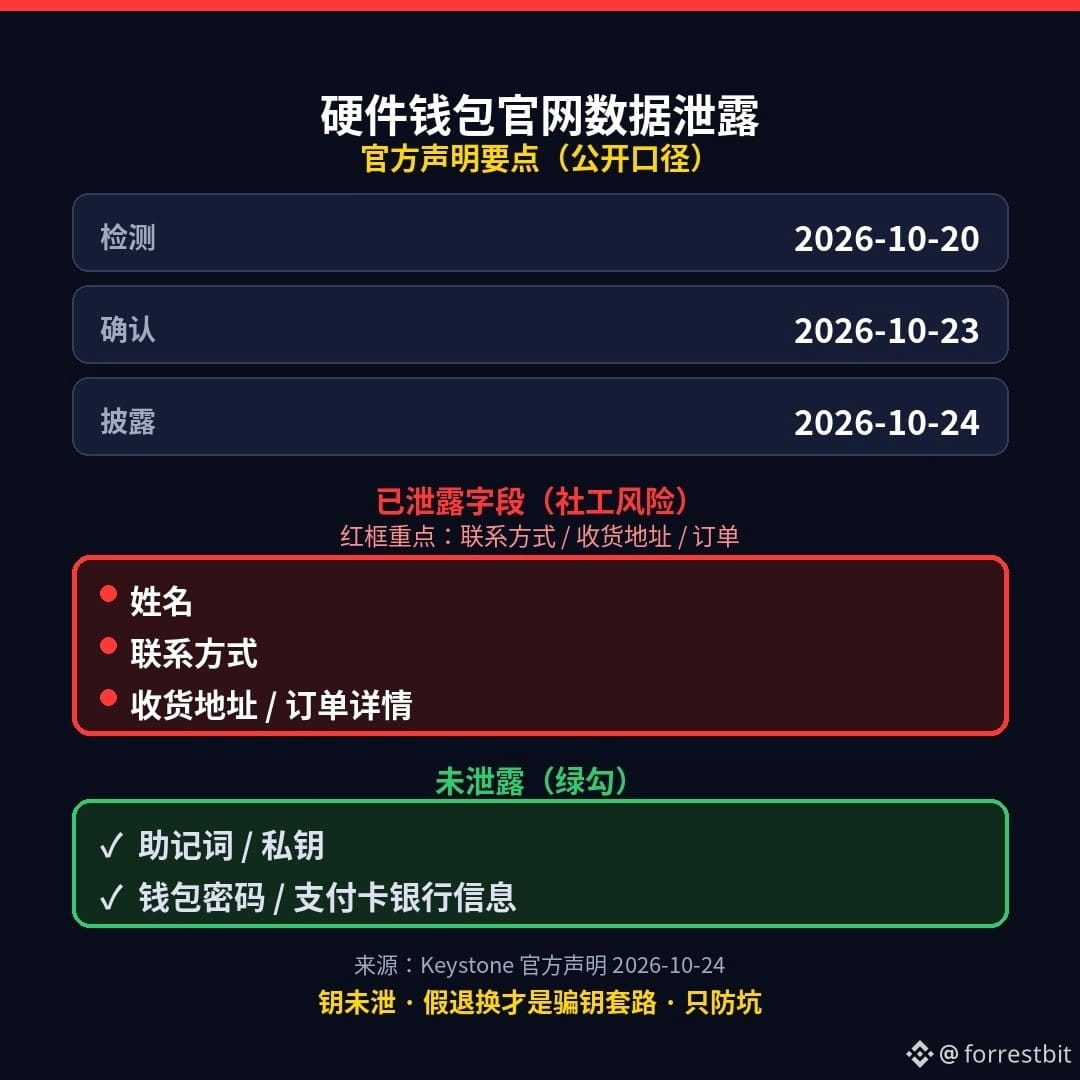
Le site officiel de Keystone a divulgué des adresses de livraison — oseriez-vous confier votre phrase de récupération à un appel de « retour ou échange officiel » ?
Déclaration publique : le fabricant de portefeuilles matériels Keystone a indiqué vers le 24/10/2026 avoir détecté une anomalie dans les données de sa boutique en ligne — détection le 20/10, confirmation le 23/10. Données divulguées : noms, coordonnées, adresses de livraison et détails des commandes ; données non divulguées : informations bancaires des cartes de paiement, phrases de récupération, clés privées et mots de passe des portefeuilles.
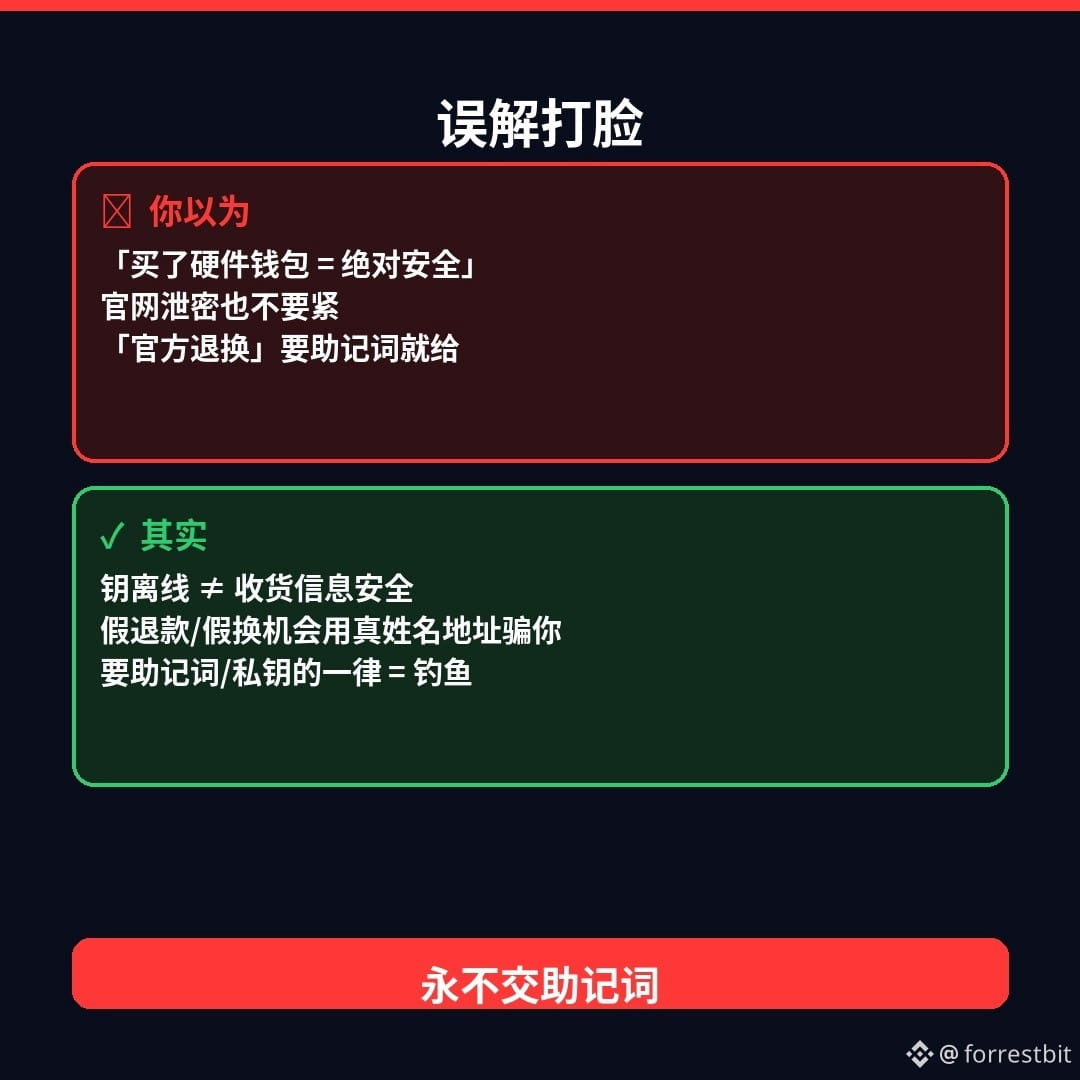
Beaucoup pensent qu’« acheter un portefeuille hors ligne, c’est être absolument en sécurité ». Voilà le démenti : les clés peuvent rester hors ligne, mais les informations de livraison de la boutique officielle peuvent quand même fuiter. De faux remboursements, de faux échanges d’appareil ou de faux appels du service client peuvent utiliser votre vrai nom et votre vraie adresse pour vous soutirer votre phrase de récupération. La règle absolue est simple : tout appel, lien de livraison ou site Web qui vous demande votre phrase de récupération ou votre clé privée est une tentative d’hameçonnage.
Trois choses à faire dès ce soir :
1) Vous recevez un appel prétendant proposer un « retour, un échange ou un remboursement officiel » et demandant votre phrase de récupération → raccrochez et vérifiez uniquement en utilisant les coordonnées officielles que vous avez enregistrées vous-même.
2) Ne cliquez pas sur les liens inconnus reçus par SMS ou concernant la livraison d’un « nouvel appareil de remplacement ».
3) Gardez votre phrase de récupération uniquement sur un support hors ligne ; ne la communiquez jamais à voix haute et ne la prenez jamais en photo pour l’envoyer à qui que ce soit.
Avertissement sur les risques : les dates et la liste des données concernées proviennent de la déclaration officielle de Keystone et de reprises dans la presse. Veuillez vérifier les dernières informations avant de publier ; ceci ne constitue pas un conseil en investissement. Aucune recommandation de cryptomonnaie ni incitation à acheter ou vendre. Ce contenu a été généré avec l’aide de l’IA, puis révisé par un humain.
Qu’est-ce qui vous inquiète le plus : recevoir un appel de « remboursement officiel » ou un lien de livraison pour « un nouvel appareil de remplacement » ? Choisissez l’un des deux dans les commentaires (ne publiez surtout pas votre phrase de récupération ni votre clé privée).
$BTC
#加密安全 #硬件钱包 #CultureWeb3
1
171
·
--
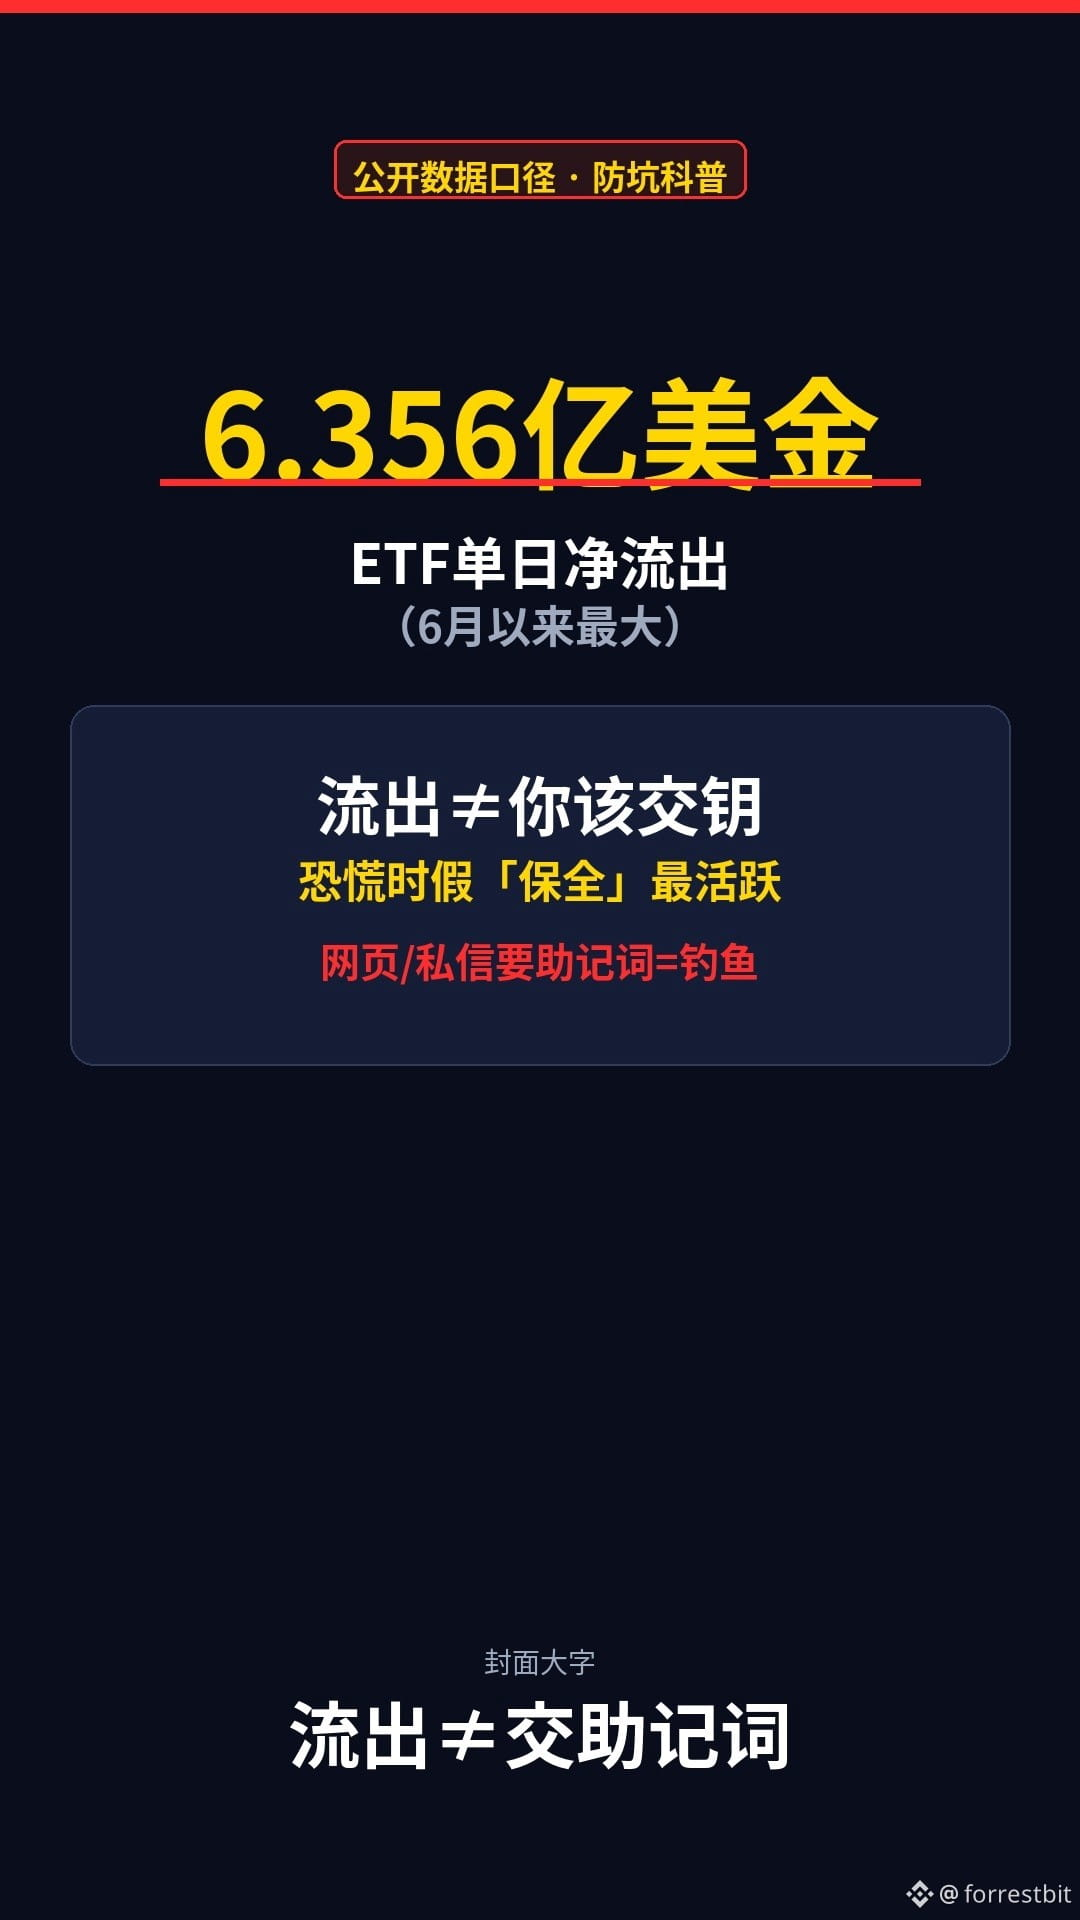
Les ETF ont enregistré plus de 600 millions de dollars de sorties en une journée — oseriez-vous confier votre phrase de récupération à un message privé proposant de « protéger vos actifs » ?
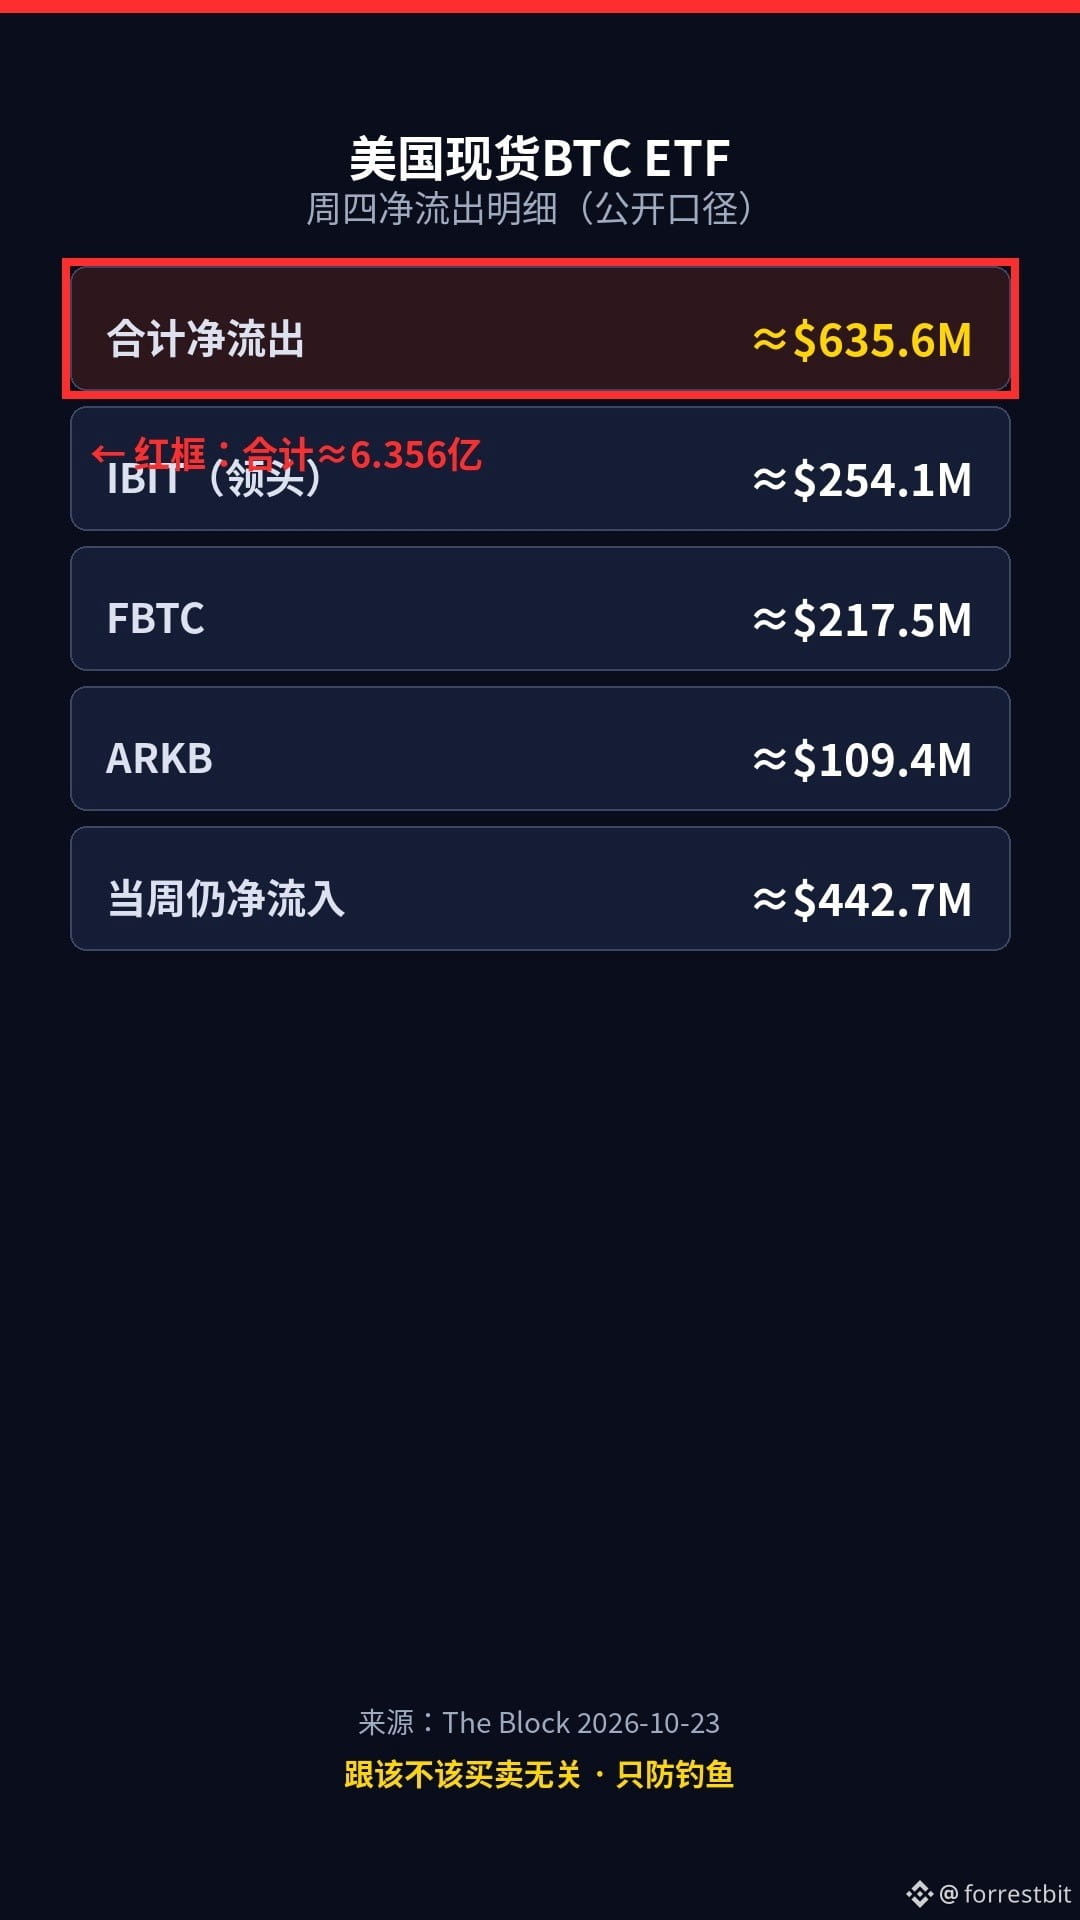
Chiffres publiés : les ETF Bitcoin spot américains ont enregistré jeudi environ 635,6 millions de dollars de sorties nettes (635,6 M$, leur plus forte sortie quotidienne depuis juin, selon les médias), avec IBIT en tête à environ 254 millions. Beaucoup paniquent en voyant ces « fortes sorties » — mais ne confondez pas tout : les données de souscriptions et de rachats ne signifient pas que vous devez confier vos clés à un service de « protection d’urgence ».
En période de panique, les faux services clients, les fausses « migrations d’actifs » et les faux messages privés du service client se multiplient souvent en même temps. La règle est simple : tout lien, appel ou site web qui vous demande votre phrase de récupération ou votre Perfect Key = hameçonnage.
Trois choses à faire dès ce soir :
1) Ne cliquez pas sur les liens inconnus proposant de « protéger ou transférer vos actifs »
2) Pour vérifier les données, utilisez uniquement vos propres favoris ou l’application officielle
3) Si quelqu’un vous appelle pour vous demander votre phrase de récupération → raccrochez et vérifiez par les canaux officiels
Avertissement sur les risques : ces chiffres reprennent des informations publiées sur les flux des ETF. Veuillez vérifier les données les plus récentes avant de publier ; ceci ne constitue pas un conseil en investissement. Aucune recommandation de cryptomonnaie ni incitation à l’achat ou à la vente. Ce contenu a été généré avec l’aide de l’IA, puis révisé par une personne.
En période de baisse, qu’est-ce qui vous inquiète le plus : cliquer par erreur sur un lien de « protection des actifs » ou recevoir un appel d’un faux service client ? Choisissez dans les commentaires (ne publiez surtout pas votre phrase de récupération ni votre clé privée).
$BTC $IBIT
#加密安全 #钱包安全 #Web3Vulgarisation
1
53
·
--
Voir la traduction
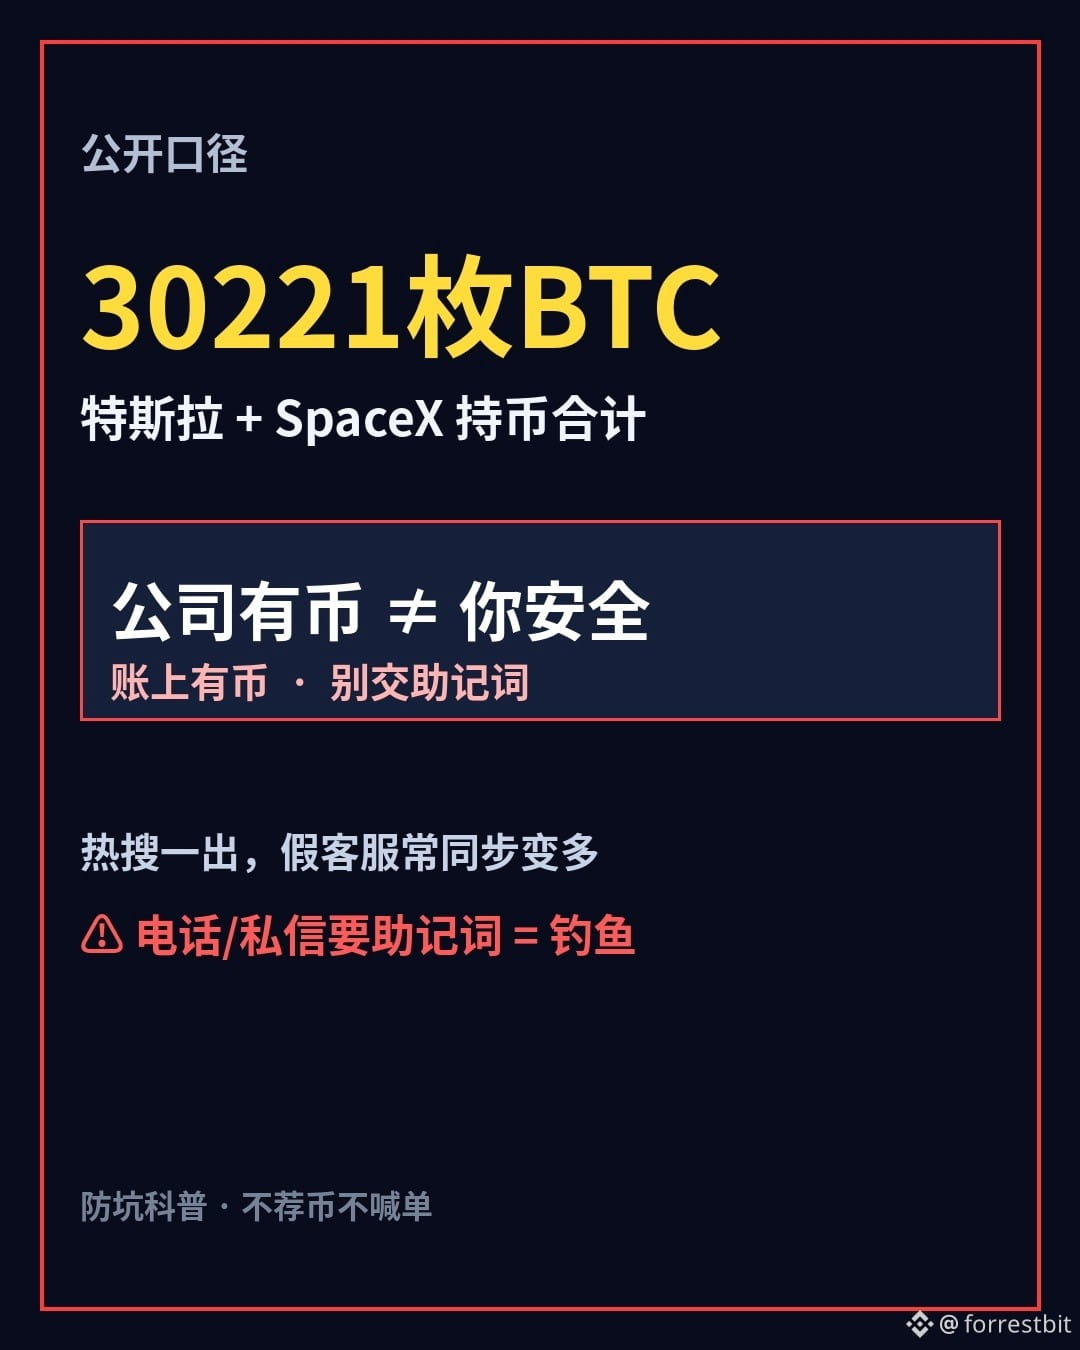
马斯克两边公司账上加起来三万枚 BTC——你敢把助记词交给「热搜客服」吗?
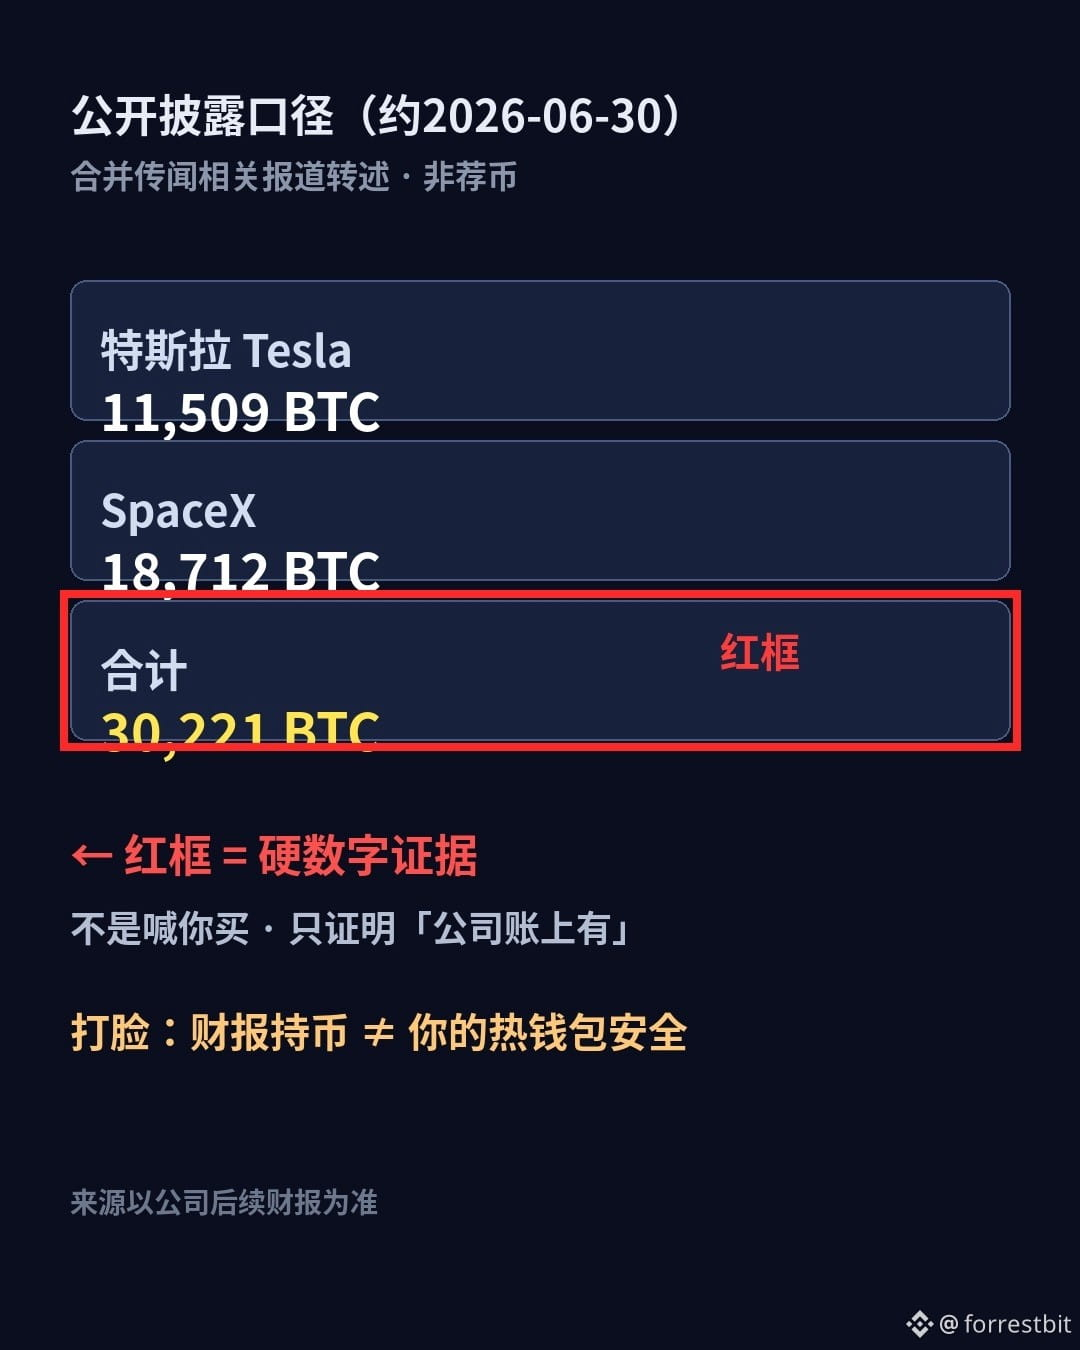
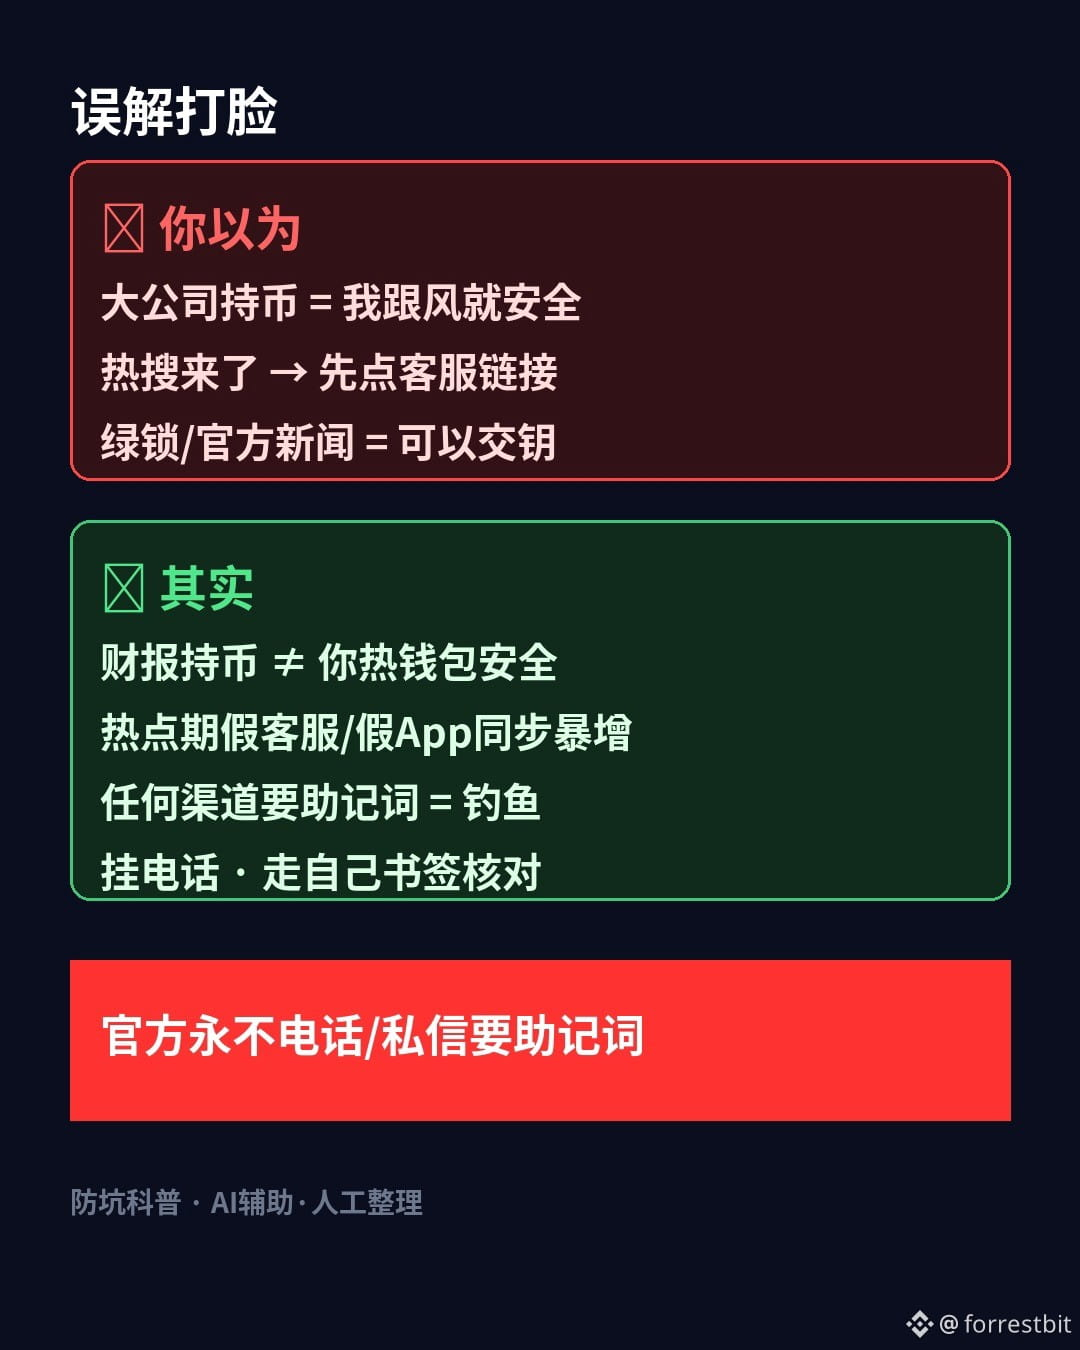
公开报道口径:特斯拉约 11,509 + SpaceX 约 18,712 ≈ 30,221 BTC(约 2026-06-30 披露,合并还在谈、条款未定)。很多人一看「大公司真拿住了」就放松——打脸在这:公司财报持币 ≠ 你的热钱包安全。
热搜一出,假客服、假 App、假验证链接往往同步变多。铁律就一句:任何电话、私信、网页要你的助记词或「Perfect Key」= 钓鱼。
今晚就能做的三件事:
1)别点热搜底下陌生「客服/空投/合并登记」链接
2)查公告只走官方 App 或你自己存的书签
3)接到要助记词的电话 → 挂断,换官方渠道核对
风险提示:持仓数字来自公开报道对披露的转述,以公司后续财报为准;合并未落地。不荐币、不喊单。本内容含 AI 辅助生成,经人工整理。
热点来的时候,你更怕点错链接,还是接到假客服电话?评论区选一个(千万别贴助记词/私钥)。
$BTC $TSLA
#加密安全 #钱包安全 #Web3科普
2
183
·
--
Voir la traduction
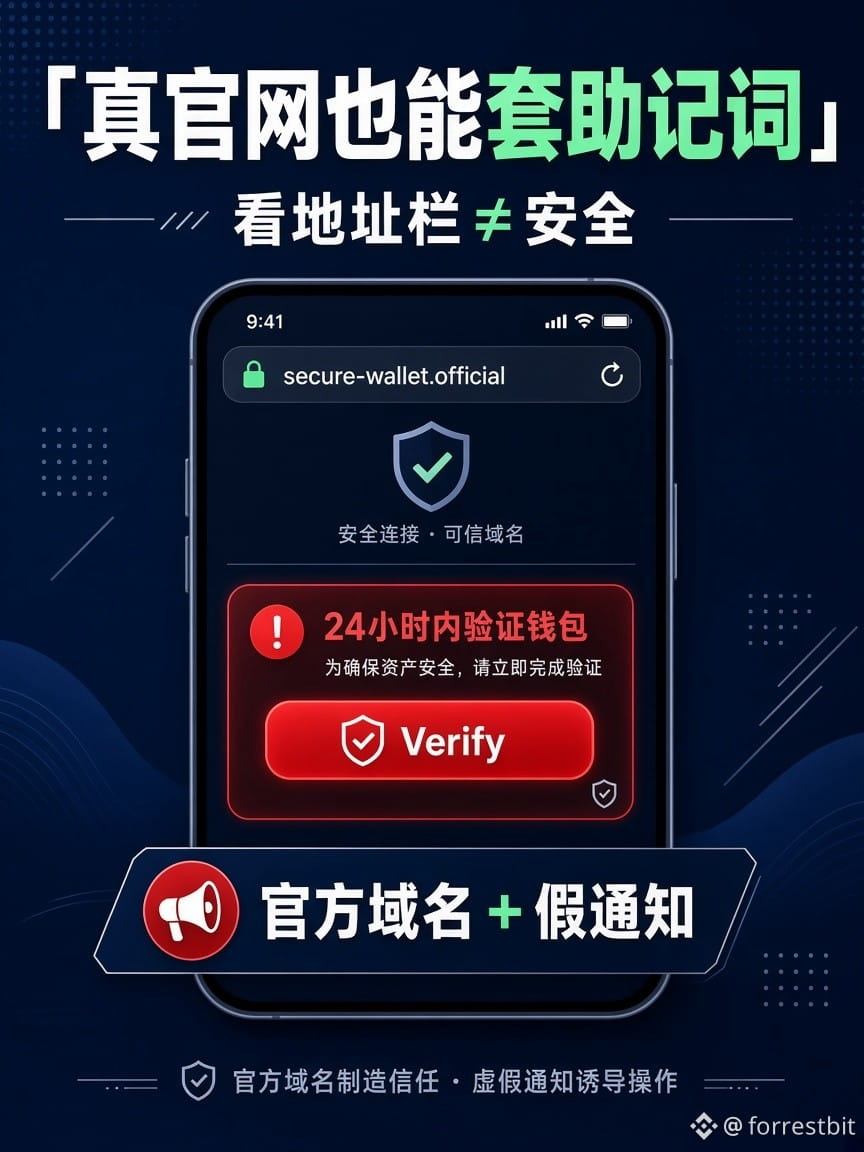
地址栏是官方、还有绿锁——你敢在网页里输助记词吗?
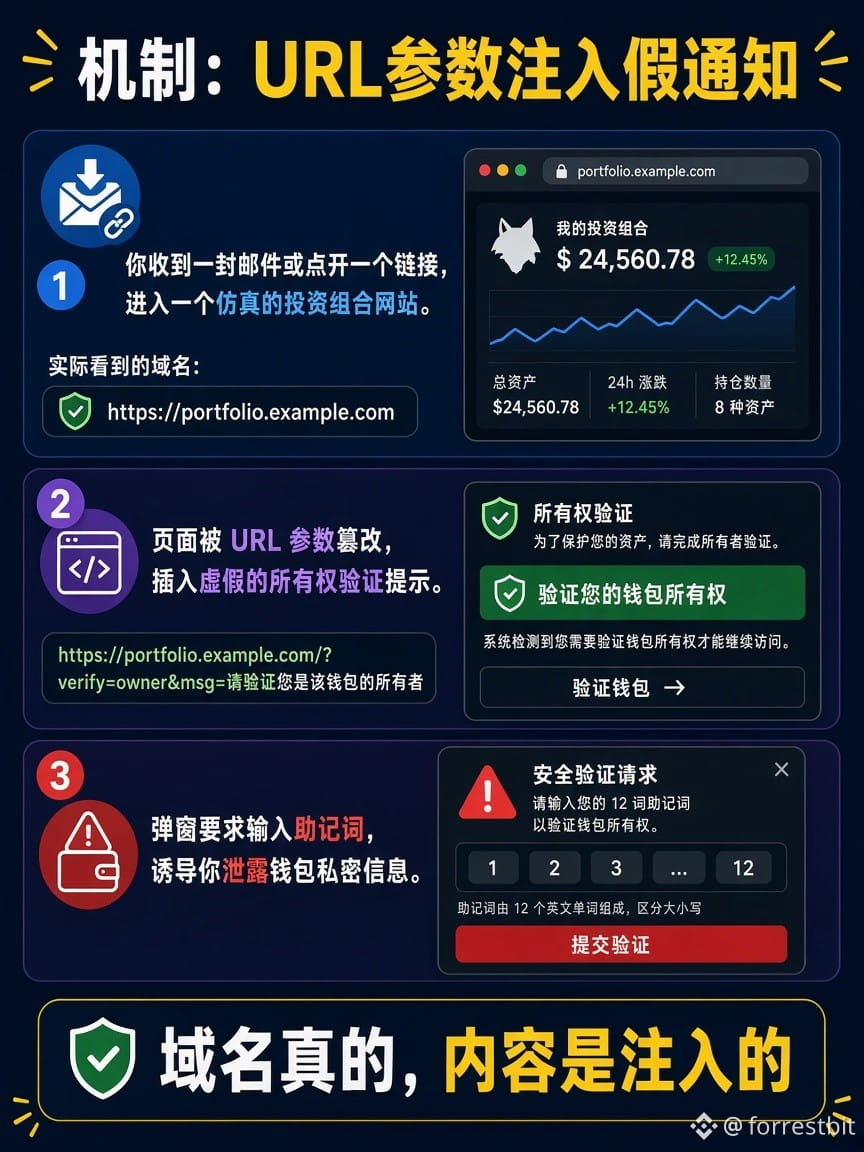
很多人以为:看一眼域名就够了。这周打脸:钓鱼邮件链到真的 MetaMask Portfolio 域名,靠 URL 参数塞进「24小时验证否则停用」假通知,再要你输助记词。官方约 10/15–10/19 已修。
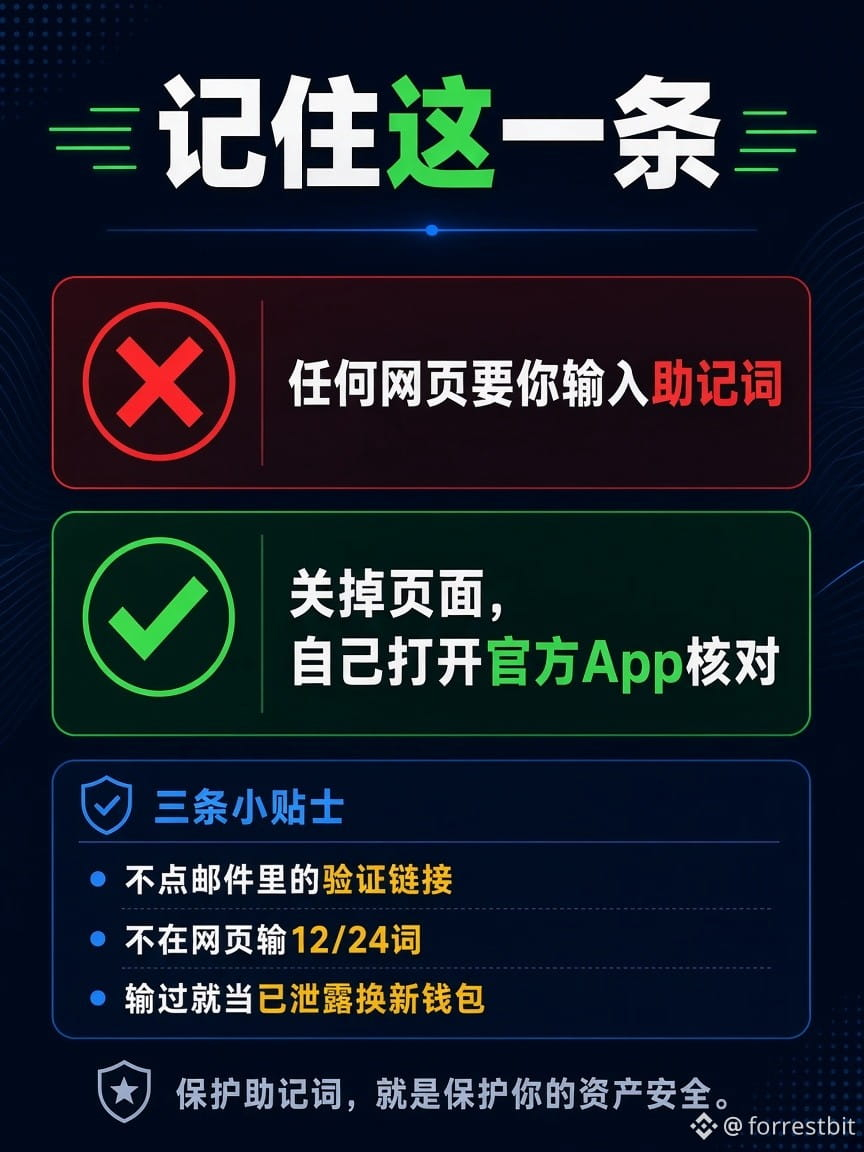
铁律:任何网页(含官方站)要助记词=钓鱼。绿锁只证明连到了这个域名,不证明屏幕上每一行都是官方写的。
今晚就能做的三件事:
1)邮件、私信、群消息里的「验证/恢复钱包」链接一律不点
2)查公告只走官方 App 或书签,别顺着链接跳
3)网页里输过助记词的,当已泄露,用新钱包新词迁资产
风险提示:事件时间线来自公开安全复盘,以官方后续说明为准。不荐币、不喊单。本内容含 AI 辅助生成,经人工整理。
你中过「看起来像官网」的链接吗?评论区说说你怎么核对(千万别贴助记词)。
$BTC $ETH
#加密安全 #防钓鱼 #钱包安全
1
314
·
--
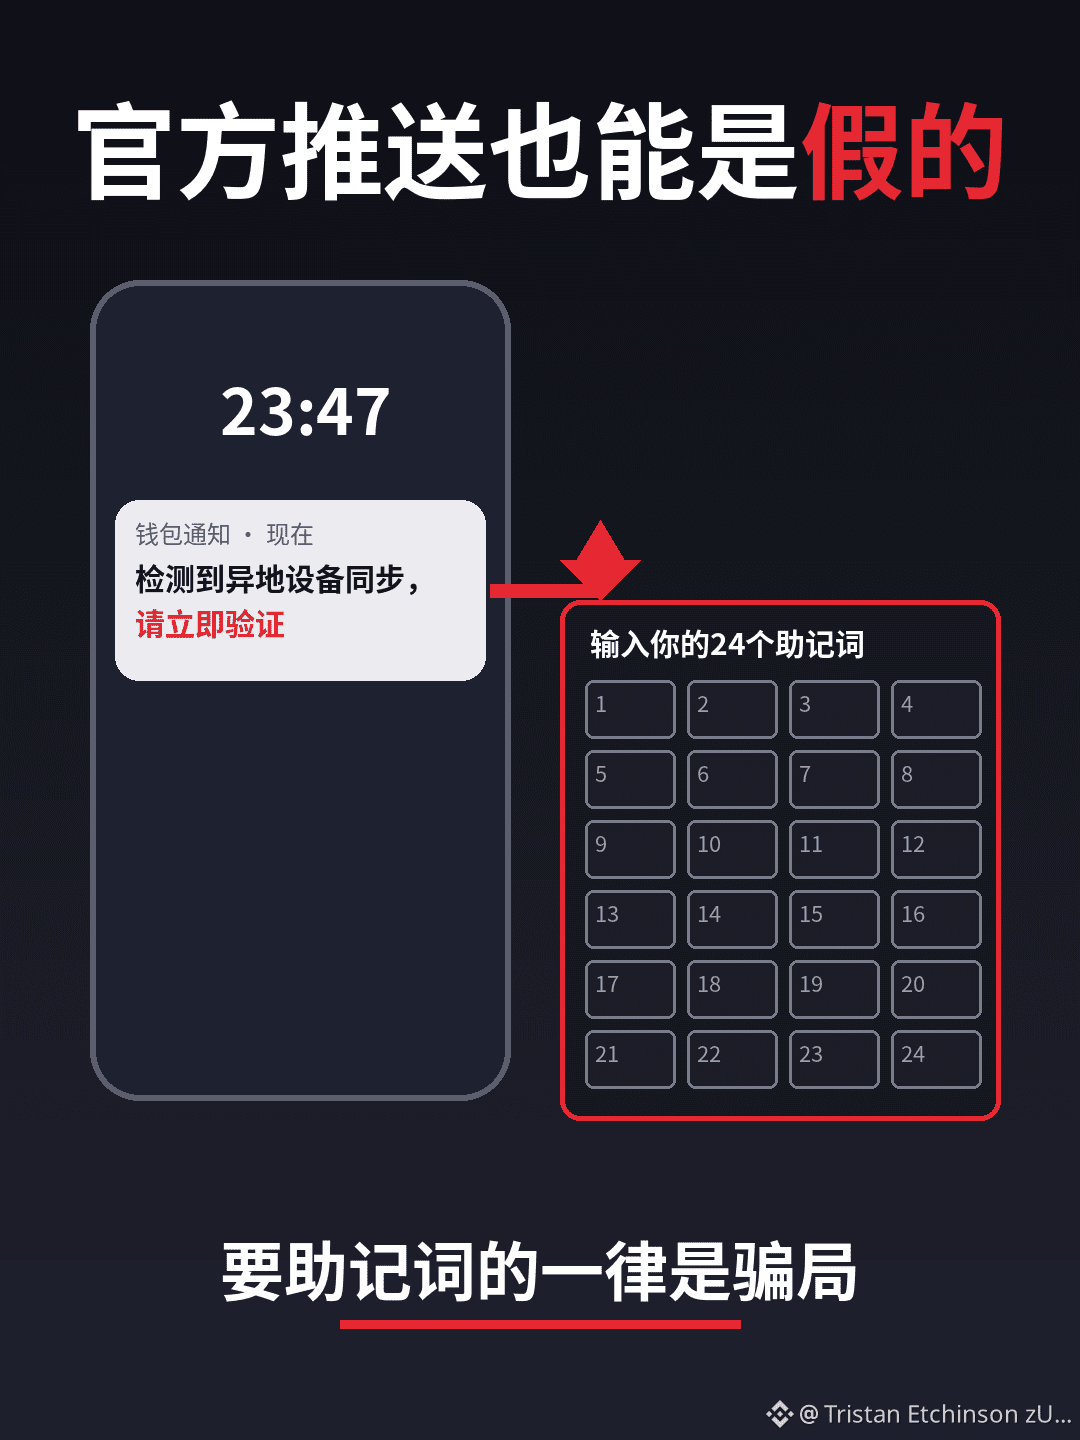
Même les fausses notifications peuvent se faire passer pour des messages officiels
Les notifications push de l’application officielle peuvent aussi être fausses. Les fausses alertes disent souvent « Synchronisation depuis un autre lieu / Vérifiez immédiatement », puis vous attirent vers une page web qui vous demande votre phrase de récupération.
Retenez ceci : une vraie alerte ne vous demandera jamais votre phrase sur une page web.
Ce contenu a été généré avec l’aide de l’IA. $BTC $ETH
Avez-vous déjà reçu une notification vous demandant de « vérifier d’urgence votre portefeuille » ?
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare
115
·
--
Même les fenêtres pop-up officielles peuvent vous voler votre phrase de récupération
Beaucoup pensent que toute alerte affichée par l’application officielle d’un portefeuille est forcément sûre.
Cette semaine, deux portefeuilles matériels ont prouvé le contraire :
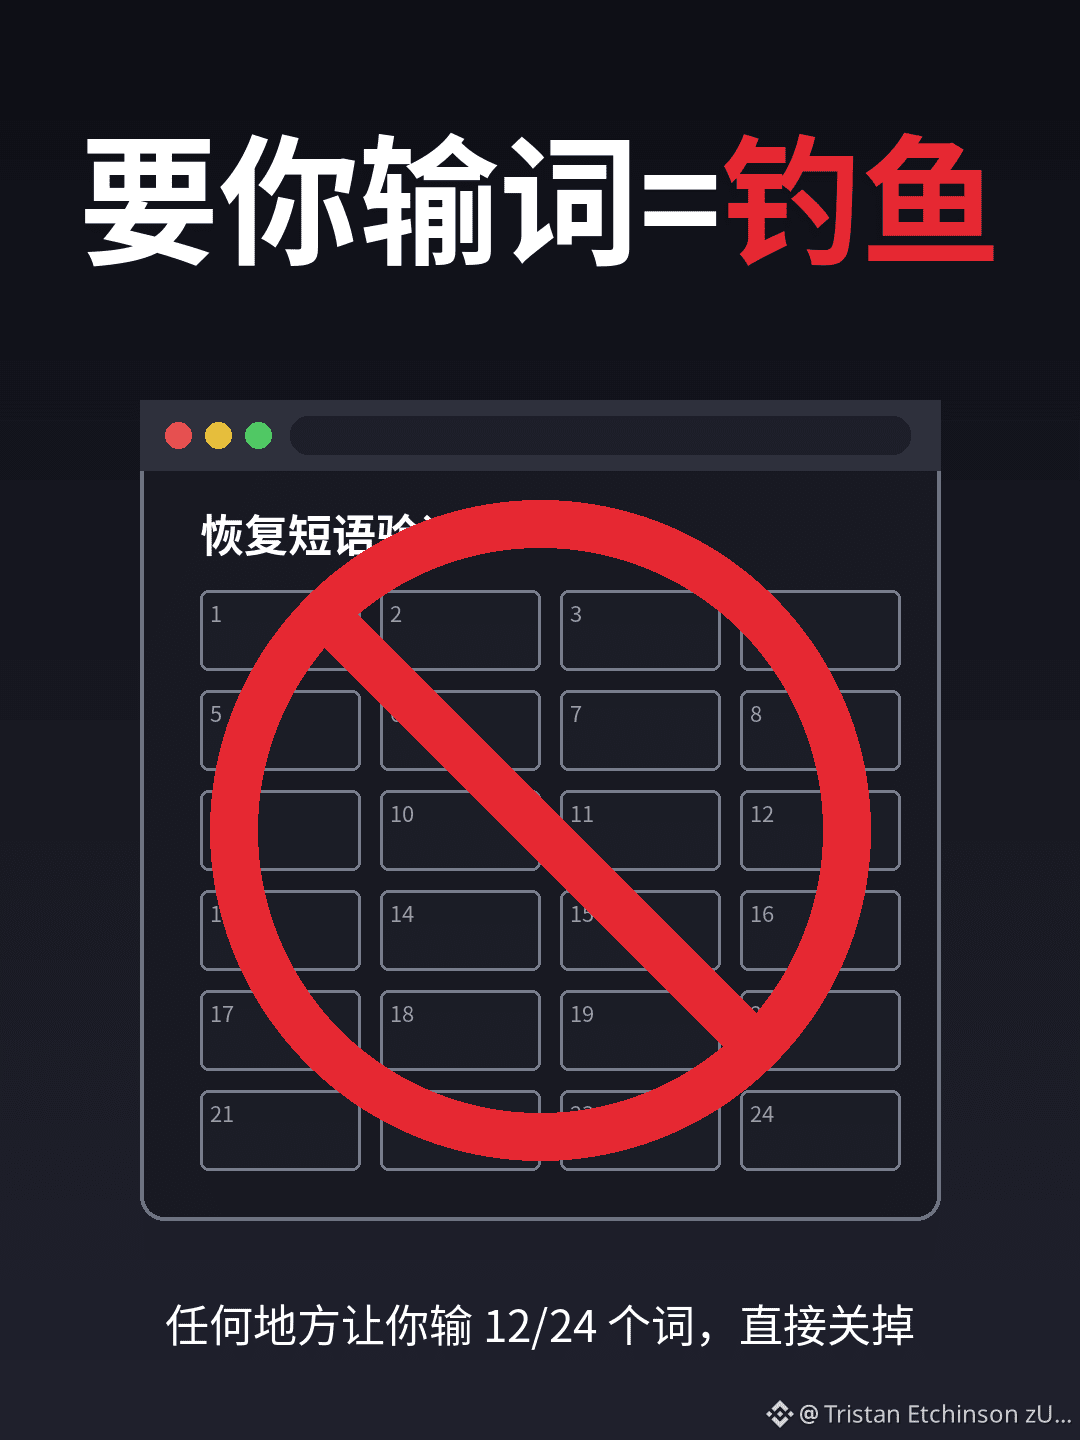
SecuX a reconnu que la bannière de son application avait été modifiée par des pirates. En cliquant dessus, on arrivait sur un faux site qui demandait de saisir 12 ou 24 mots ;
Le service de notifications push de NGRAVE a été compromis. Une fausse notification affirmait : « Vos actifs ont été synchronisés avec un téléphone à Moscou », puis redirigeait les utilisateurs vers une page leur demandant leur phrase de récupération. Selon des estimations fondées sur le suivi public, 84 portefeuilles et environ 2,65 millions de dollars ont été dérobés — sans que le matériel lui-même ait été piraté.
Voici comment je vois les choses : un portefeuille hors ligne garde les clés privées dans l’appareil, mais ne peut pas vous empêcher de saisir vous-même votre phrase. Même si le canal semble officiel, si l’on vous demande de saisir votre phrase de récupération sur une page web, c’est une tentative de hameçonnage.
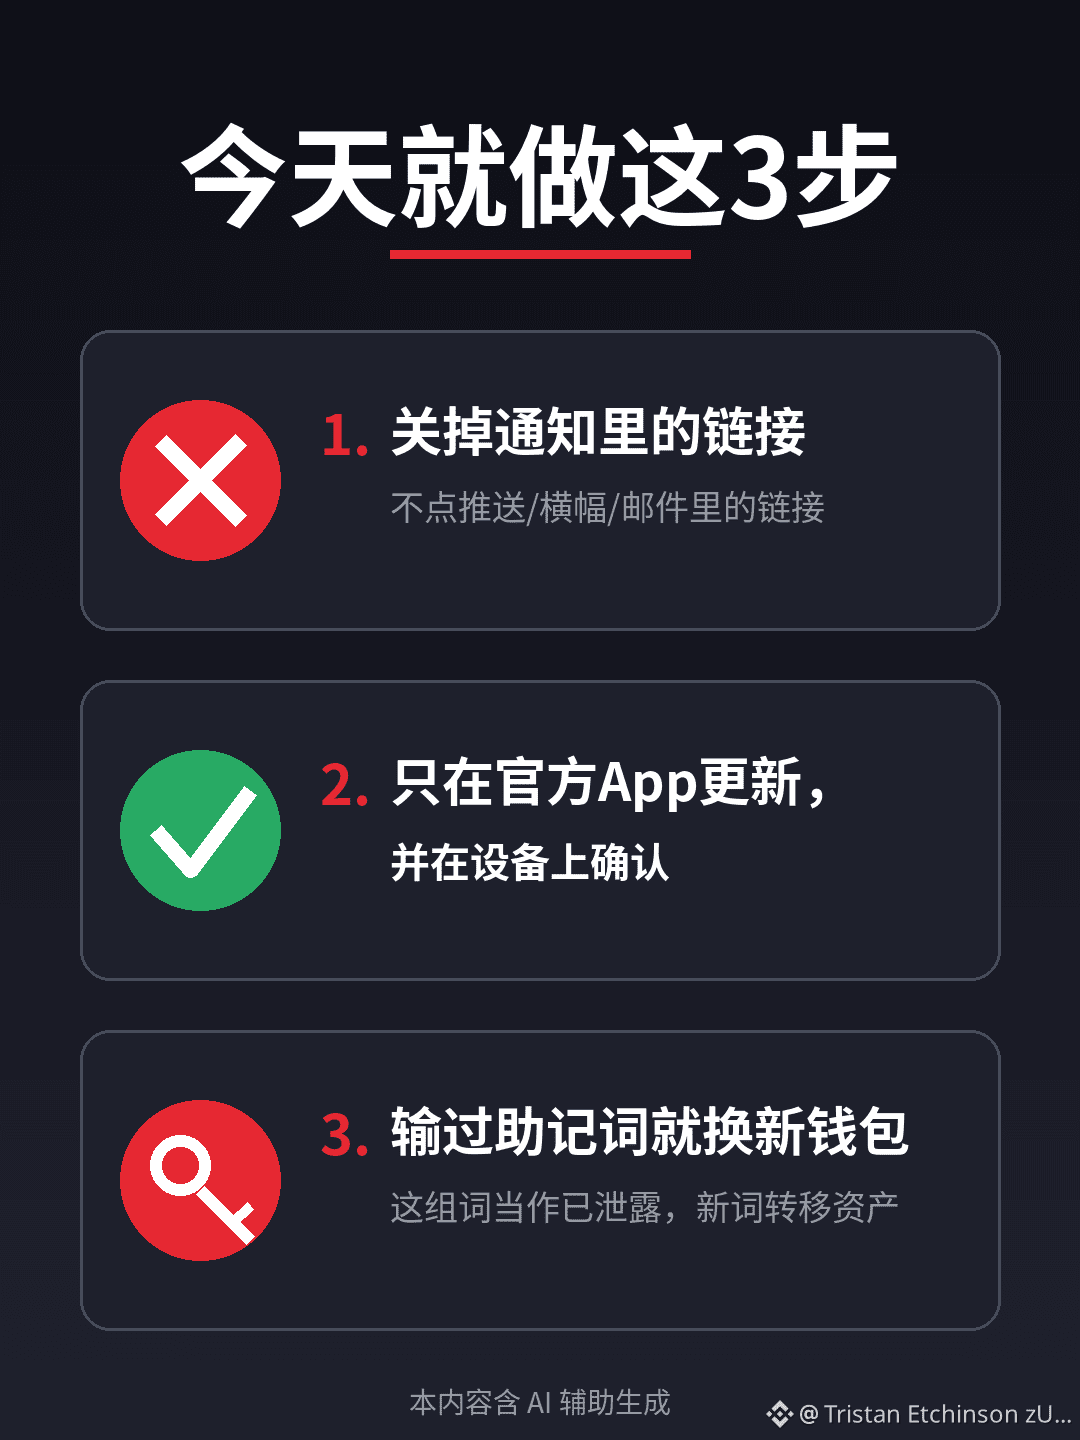
Trois choses à faire dès aujourd’hui :
1) Si une notification, une bannière, un e-mail ou une page web vous demande de saisir 12 ou 24 mots, fermez-la immédiatement.
2) Mettez le micrologiciel à jour uniquement depuis l’application officielle, puis confirmez l’opération sur l’écran de l’appareil. Ne cliquez pas sur les liens contenus dans les notifications.
3) Si vous avez déjà saisi votre phrase, considérez-la comme compromise et transférez vos actifs vers un nouveau portefeuille avec une nouvelle phrase.
Avertissement sur les risques : les pertes indiquées sont des estimations fondées sur des informations publiques et le suivi de la blockchain ; les éventuelles communications ultérieures officielles feront foi. Aucune marque n’est recommandée. Ce contenu a été généré avec l’aide de l’IA, puis révisé par un humain.
Avez-vous déjà reçu sur votre téléphone une notification du type « Vérification requise pour votre portefeuille » ou « Mise à jour urgente » ? Racontez-nous dans les commentaires de quel type il s’agissait (ne publiez surtout pas votre phrase de récupération).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #BinanceSquare
210
·
--
Voir la traduction
【连通性测试】阿甘大叔 · 币安广场发帖通道已打通。本条仅为 API 测发,可忽略。 #测试
【连通性测试】阿甘大叔 · 币安广场发帖通道已打通。本条仅为 API 测发,可忽略。 #测试
1
·
--
Voir la traduction
#CryptoMeteorShower 感谢一路有你,八载相伴共成长:#BinanceTurns8 币安八周年庆 · 享2,888,888 美元加密流星雨奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#CryptoMeteorShower 感谢一路有你,八载相伴共成长:#BinanceTurns8 币安八周年庆 · 享2,888,888 美元加密流星雨奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
8
8
·
--
Voir la traduction
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
6
6
·
--
Voir la traduction
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
5
5
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone