
flyawei
3.7k Publications

flyawei
 Binance Square Vérifié
Signaler
Bloquer l’utilisateur
我推特是 @flyiiawei
Ouvert au trading

Détenteur pour USD1
Trade régulièrement
2.4 an(s)
538 Suivis
11.8K+ Abonnés
7.3K+ J’aime
Publications
Portefeuille
Tous
Citations
Vidéos
Direct
·
--
Voir la traduction
RLUSD新一期奖励11月20日开始,余额要这样算
币安11月18日公布新一期RLUSD持仓活动,奖池60万XRP,时间为北京时间11月20日08:00至12月18日08:00。
符合资格的用户持有至少0.01 RLUSD,才有机会获得奖励。每天用小时快照里最低的余额计算,周奖励再看七天平均合格余额。假如某天最低余额是零,那天就按零计算,临时转入一笔不会按全天持仓算。
奖励每周发放,实际年化会随当期情况变化。参与前还要完成身份验证、确认参加,并核对地区限制。
来源:https://www.binance.com/en-ZA/square/post/389446088670229
RLUSD新一期奖励11月20日开始,余额要这样算
币安11月18日公布新一期RLUSD持仓活动,奖池60万XRP,时间为北京时间11月20日08:00至12月18日08:00。
符合资格的用户持有至少0.01 RLUSD,才有机会获得奖励。每天用小时快照里最低的余额计算,周奖励再看七天平均合格余额。假如某天最低余额是零,那天就按零计算,临时转入一笔不会按全天持仓算。
奖励每周发放,实际年化会随当期情况变化。参与前还要完成身份验证、确认参加,并核对地区限制。
来源:https://www.binance.com/en-ZA/square/post/389446088670229
币安11月18日公布新一期RLUSD持仓活动,奖池60万XRP,时间为北京时间11月20日08:00至12月18日08:00。
符合资格的用户持有至少0.01 RLUSD,才有机会获得奖励。每天用小时快照里最低的余额计算,周奖励再看七天平均合格余额。假如某天最低余额是零,那天就按零计算,临时转入一笔不会按全天持仓算。
奖励每周发放,实际年化会随当期情况变化。参与前还要完成身份验证、确认参加,并核对地区限制。
来源:https://www.binance.com/en-ZA/square/post/389446088670229
49
·
--
PancakeSwap a changé de nom, mais pas besoin d’échanger vos CAKE
Le 18 novembre, PancakeSwap a annoncé qu’il devenait Pancake. Son nouveau site officiel est pancake.xyz. Selon l’équipe du projet, ses activités se sont étendues au trading multichaîne, aux produits de rendement et aux outils pour développeurs : l’ancien nom ne reflétait plus toute cette diversité.
Si vous détenez des CAKE, voici ce que l’équipe officielle a confirmé : le nom du jeton et son contrat restent inchangés. Vos positions de liquidité actuelles et vos CAKE mis en staking ne sont pas affectés. Aucun nouveau jeton n’est lancé : vous n’avez rien à migrer ni à réclamer.
Si vous tombez sur un lien vous proposant de « passer à la nouvelle version de CAKE » ou de « réclamer un airdrop lié au changement de nom », ne connectez pas votre portefeuille trop vite. L’annonce officielle précise qu’aucune de ces démarches n’est nécessaire.
Source : https://blog.pancakeswap.finance/articles/pancake
PancakeSwap a changé de nom, mais pas besoin d’échanger vos CAKE
Le 18 novembre, PancakeSwap a annoncé qu’il devenait Pancake. Son nouveau site officiel est pancake.xyz. Selon l’équipe du projet, ses activités se sont étendues au trading multichaîne, aux produits de rendement et aux outils pour développeurs : l’ancien nom ne reflétait plus toute cette diversité.
Si vous détenez des CAKE, voici ce que l’équipe officielle a confirmé : le nom du jeton et son contrat restent inchangés. Vos positions de liquidité actuelles et vos CAKE mis en staking ne sont pas affectés. Aucun nouveau jeton n’est lancé : vous n’avez rien à migrer ni à réclamer.
Si vous tombez sur un lien vous proposant de « passer à la nouvelle version de CAKE » ou de « réclamer un airdrop lié au changement de nom », ne connectez pas votre portefeuille trop vite. L’annonce officielle précise qu’aucune de ces démarches n’est nécessaire.
Source : https://blog.pancakeswap.finance/articles/pancake
Le 18 novembre, PancakeSwap a annoncé qu’il devenait Pancake. Son nouveau site officiel est pancake.xyz. Selon l’équipe du projet, ses activités se sont étendues au trading multichaîne, aux produits de rendement et aux outils pour développeurs : l’ancien nom ne reflétait plus toute cette diversité.
Si vous détenez des CAKE, voici ce que l’équipe officielle a confirmé : le nom du jeton et son contrat restent inchangés. Vos positions de liquidité actuelles et vos CAKE mis en staking ne sont pas affectés. Aucun nouveau jeton n’est lancé : vous n’avez rien à migrer ni à réclamer.
Si vous tombez sur un lien vous proposant de « passer à la nouvelle version de CAKE » ou de « réclamer un airdrop lié au changement de nom », ne connectez pas votre portefeuille trop vite. L’annonce officielle précise qu’aucune de ces démarches n’est nécessaire.
Source : https://blog.pancakeswap.finance/articles/pancake
109
·
--
Les inscriptions au hackathon Agent ID sont ouvertes, avec 60 000 USDC à la clé
Binance Wallet et BNB Chain ont annoncé le 18 novembre l’organisation d’un hackathon Agent ID, doté d’une cagnotte totale de 60 000 USDC : 58 000 USDC seront attribués aux projets et 2 000 USDC aux activités communautaires.
Pour participer, il faut créer une application qui utilise réellement Agent ID. Les contrats du projet doivent être déployés sur BNB Chain, vérifiés sur BscScan et open source. Les inscriptions sont ouvertes jusqu’au 9 décembre à 16 h (heure de Pékin).
Un détail à ne pas négliger : Agent ID se présente sous la forme name.ai et n’est pas transférable. Ne confondez pas ce concours de développement avec un airdrop de jetons.
Source : https://www.binance.com/en/support/announcement/detail/95f5dbe0ea674a48a739b59e046648bf
Les inscriptions au hackathon Agent ID sont ouvertes, avec 60 000 USDC à la clé
Binance Wallet et BNB Chain ont annoncé le 18 novembre l’organisation d’un hackathon Agent ID, doté d’une cagnotte totale de 60 000 USDC : 58 000 USDC seront attribués aux projets et 2 000 USDC aux activités communautaires.
Pour participer, il faut créer une application qui utilise réellement Agent ID. Les contrats du projet doivent être déployés sur BNB Chain, vérifiés sur BscScan et open source. Les inscriptions sont ouvertes jusqu’au 9 décembre à 16 h (heure de Pékin).
Un détail à ne pas négliger : Agent ID se présente sous la forme name.ai et n’est pas transférable. Ne confondez pas ce concours de développement avec un airdrop de jetons.
Source : https://www.binance.com/en/support/announcement/detail/95f5dbe0ea674a48a739b59e046648bf
Binance Wallet et BNB Chain ont annoncé le 18 novembre l’organisation d’un hackathon Agent ID, doté d’une cagnotte totale de 60 000 USDC : 58 000 USDC seront attribués aux projets et 2 000 USDC aux activités communautaires.
Pour participer, il faut créer une application qui utilise réellement Agent ID. Les contrats du projet doivent être déployés sur BNB Chain, vérifiés sur BscScan et open source. Les inscriptions sont ouvertes jusqu’au 9 décembre à 16 h (heure de Pékin).
Un détail à ne pas négliger : Agent ID se présente sous la forme name.ai et n’est pas transférable. Ne confondez pas ce concours de développement avec un airdrop de jetons.
Source : https://www.binance.com/en/support/announcement/detail/95f5dbe0ea674a48a739b59e046648bf
46
·
--
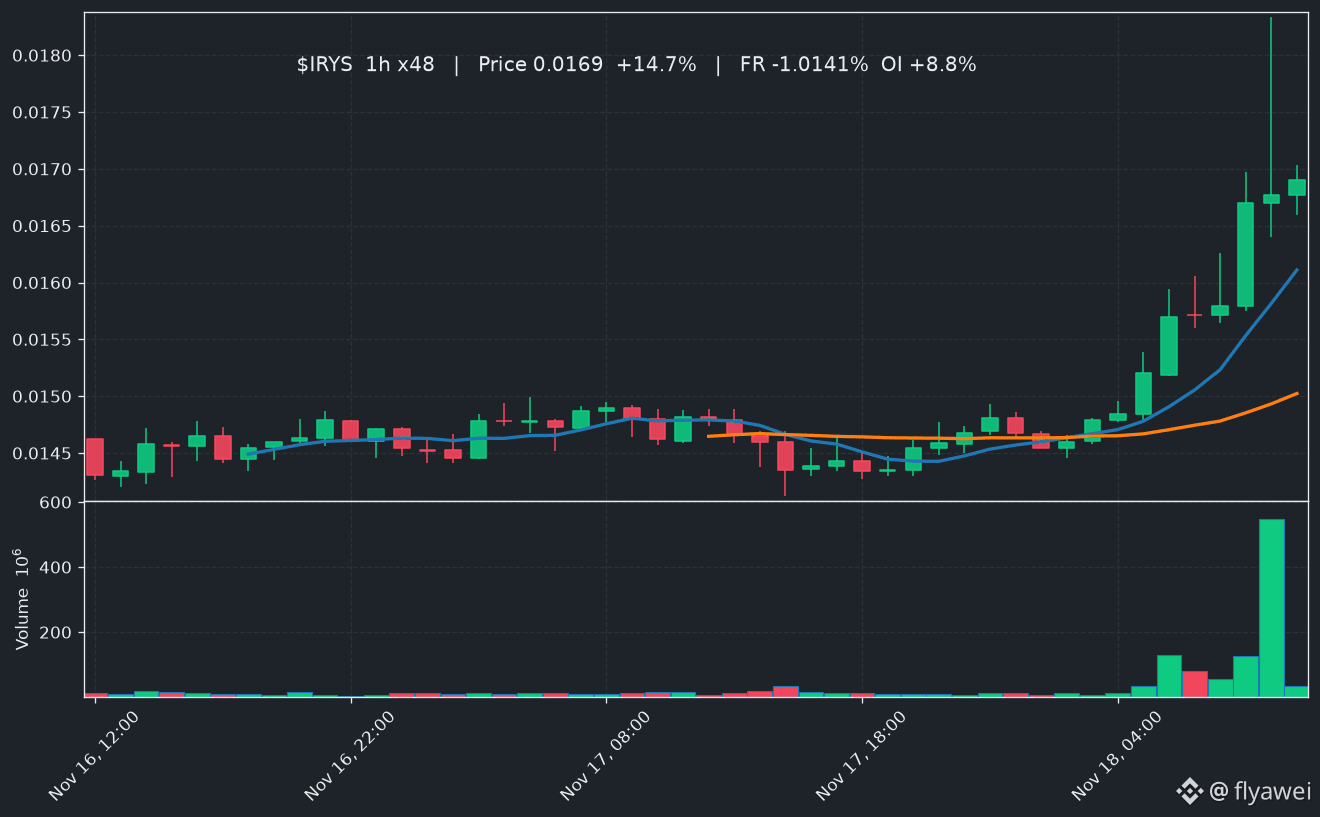
Le 18/11 à 19 h 08, analyse du contrat perpétuel IRYSUSDT : dernier prix de 0,0169 USDT, variation sur 24 heures de +14,73 %, volume des contrats sur 24 heures de 20,1 M$ et capitalisation boursière de 35,0 M$.
Le taux de financement d’IRYS est passé de -0,9485 % à la lecture précédente à -1,0141 %, soit une variation importante sur cette période. L’intérêt ouvert d’IRYS a augmenté de +8,8 % par rapport à la lecture précédente. Les dernières lectures, dans l’ordre, sont de 2,9 M$ > 2,9 M$ > 2,9 M$ > 3,1 M$. IRYS ne dispose actuellement d’aucune paire de trading au comptant ; la profondeur du marché au comptant ne peut donc pas servir de référence. Il y a eu 10 actualités récentes, dont une intitulée « Coinbase va lister Irys (IRYS) ».
#IRYS #币安 #Bitcoin
Le 18/11 à 19 h 08, analyse du contrat perpétuel IRYSUSDT : dernier prix de 0,0169 USDT, variation sur 24 heures de +14,73 %, volume des contrats sur 24 heures de 20,1 M$ et capitalisation boursière de 35,0 M$.
Le taux de financement d’IRYS est passé de -0,9485 % à la lecture précédente à -1,0141 %, soit une variation importante sur cette période. L’intérêt ouvert d’IRYS a augmenté de +8,8 % par rapport à la lecture précédente. Les dernières lectures, dans l’ordre, sont de 2,9 M$ > 2,9 M$ > 2,9 M$ > 3,1 M$. IRYS ne dispose actuellement d’aucune paire de trading au comptant ; la profondeur du marché au comptant ne peut donc pas servir de référence. Il y a eu 10 actualités récentes, dont une intitulée « Coinbase va lister Irys (IRYS) ».
#IRYS #币安 #Bitcoin
Le taux de financement d’IRYS est passé de -0,9485 % à la lecture précédente à -1,0141 %, soit une variation importante sur cette période. L’intérêt ouvert d’IRYS a augmenté de +8,8 % par rapport à la lecture précédente. Les dernières lectures, dans l’ordre, sont de 2,9 M$ > 2,9 M$ > 2,9 M$ > 3,1 M$. IRYS ne dispose actuellement d’aucune paire de trading au comptant ; la profondeur du marché au comptant ne peut donc pas servir de référence. Il y a eu 10 actualités récentes, dont une intitulée « Coinbase va lister Irys (IRYS) ».
#IRYS #币安 #Bitcoin
1
327
·
--
Voir la traduction
假订单来了,隔天又冒出付款请求
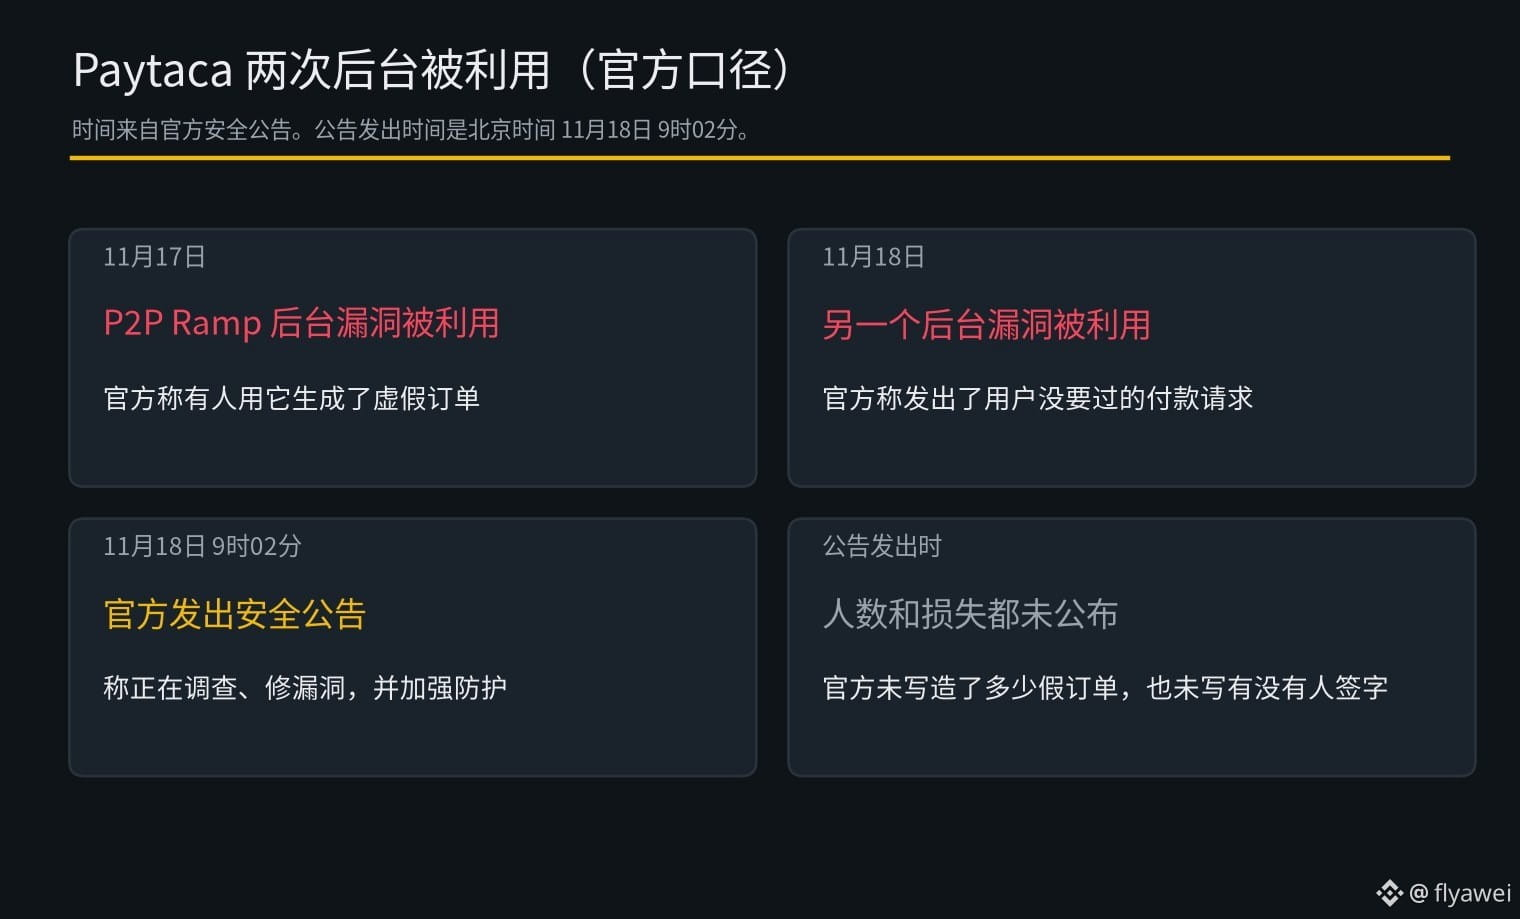
比特币现金钱包 Paytaca 在北京时间11月18日9时02分发安全公告说,11月17日有人利用它 P2P Ramp 后台的漏洞,生成了虚假订单;11月18日,另一个后台漏洞又被用来发出用户没要过的付款请求。
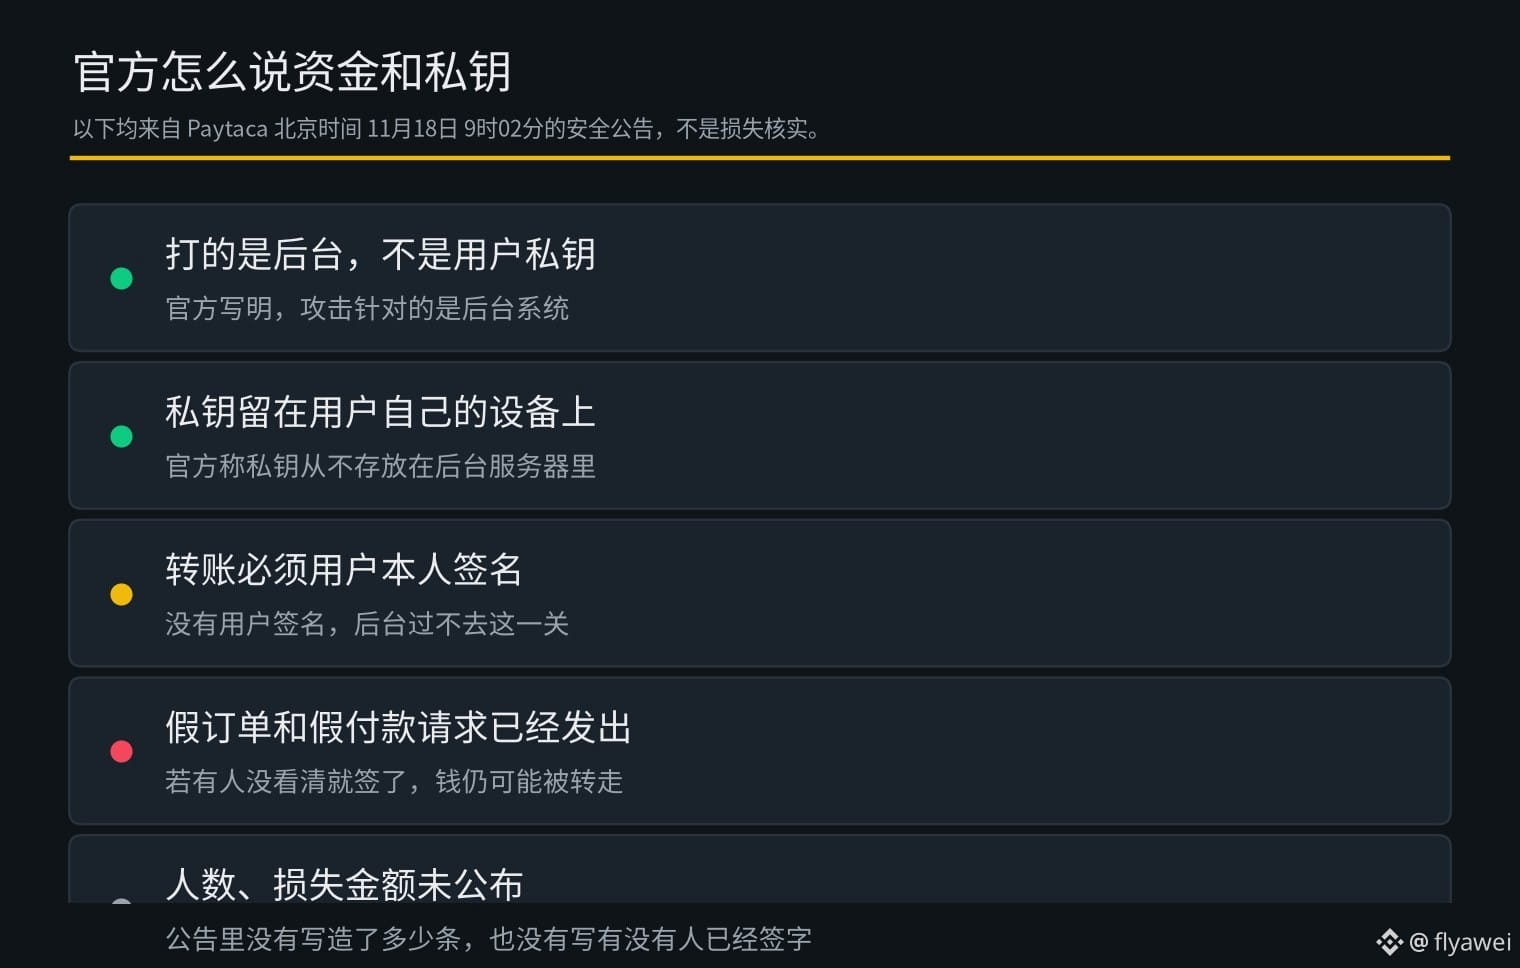
P2P Ramp 是用户之间互相买卖比特币现金的通道。官方说,这2次打的都是后台系统,用户私钥还留在自己的设备上,从来没存进官方服务器,要把钱转走,还得用户本人签名才行。
官方称正在调查、修漏洞,并加强防护。到发公告时,它没有公布造出了多少假订单和付款请求,也没有公布有没有人已经签了字、有没有资金损失。
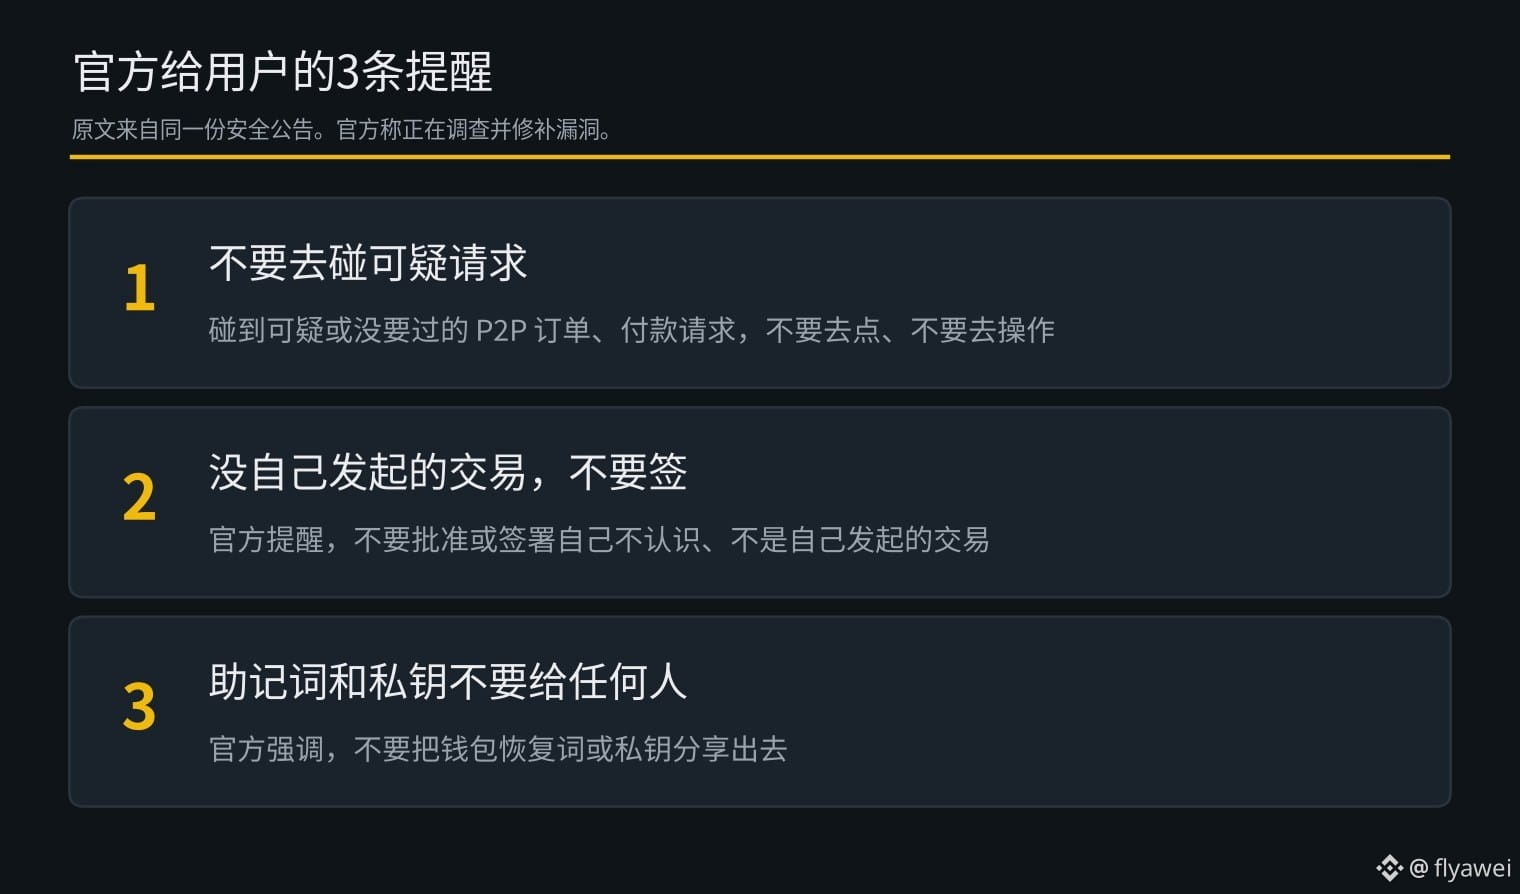
官方提醒用户,碰到可疑或没要过的 P2P 订单和付款请求,不要去点、不要去签,更不要把助记词或私钥交给任何人。
我的看法是,按官方的说法,黑客进了后台也没法自己把钱转走,可要是有人没看清就签了那笔假付款请求,钱还是可能没。公告里人数和损失都还没写,先把来路不明的请求挡掉。
新手小白建议多看少操作,买币只买 $BTC
假订单来了,隔天又冒出付款请求
比特币现金钱包 Paytaca 在北京时间11月18日9时02分发安全公告说,11月17日有人利用它 P2P Ramp 后台的漏洞,生成了虚假订单;11月18日,另一个后台漏洞又被用来发出用户没要过的付款请求。
P2P Ramp 是用户之间互相买卖比特币现金的通道。官方说,这2次打的都是后台系统,用户私钥还留在自己的设备上,从来没存进官方服务器,要把钱转走,还得用户本人签名才行。
官方称正在调查、修漏洞,并加强防护。到发公告时,它没有公布造出了多少假订单和付款请求,也没有公布有没有人已经签了字、有没有资金损失。
官方提醒用户,碰到可疑或没要过的 P2P 订单和付款请求,不要去点、不要去签,更不要把助记词或私钥交给任何人。
我的看法是,按官方的说法,黑客进了后台也没法自己把钱转走,可要是有人没看清就签了那笔假付款请求,钱还是可能没。公告里人数和损失都还没写,先把来路不明的请求挡掉。
新手小白建议多看少操作,买币只买 $BTC
比特币现金钱包 Paytaca 在北京时间11月18日9时02分发安全公告说,11月17日有人利用它 P2P Ramp 后台的漏洞,生成了虚假订单;11月18日,另一个后台漏洞又被用来发出用户没要过的付款请求。
P2P Ramp 是用户之间互相买卖比特币现金的通道。官方说,这2次打的都是后台系统,用户私钥还留在自己的设备上,从来没存进官方服务器,要把钱转走,还得用户本人签名才行。
官方称正在调查、修漏洞,并加强防护。到发公告时,它没有公布造出了多少假订单和付款请求,也没有公布有没有人已经签了字、有没有资金损失。
官方提醒用户,碰到可疑或没要过的 P2P 订单和付款请求,不要去点、不要去签,更不要把助记词或私钥交给任何人。
我的看法是,按官方的说法,黑客进了后台也没法自己把钱转走,可要是有人没看清就签了那笔假付款请求,钱还是可能没。公告里人数和损失都还没写,先把来路不明的请求挡掉。
新手小白建议多看少操作,买币只买 $BTC
1
633
·
--
279 profils ont reçu une clé, mais elle est invisible dans la liste
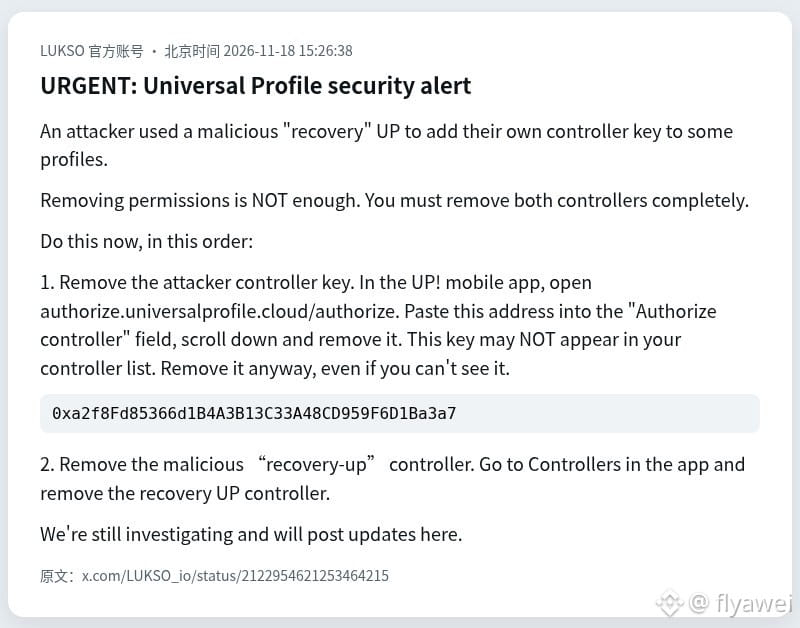
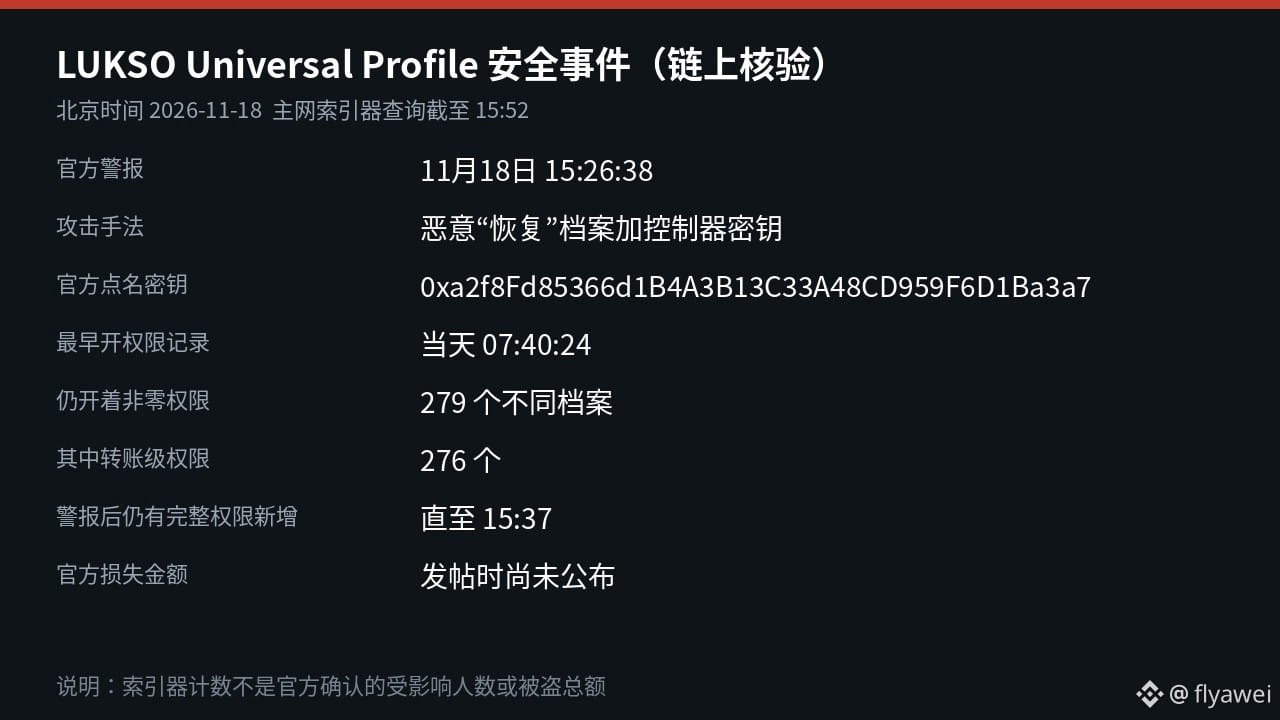
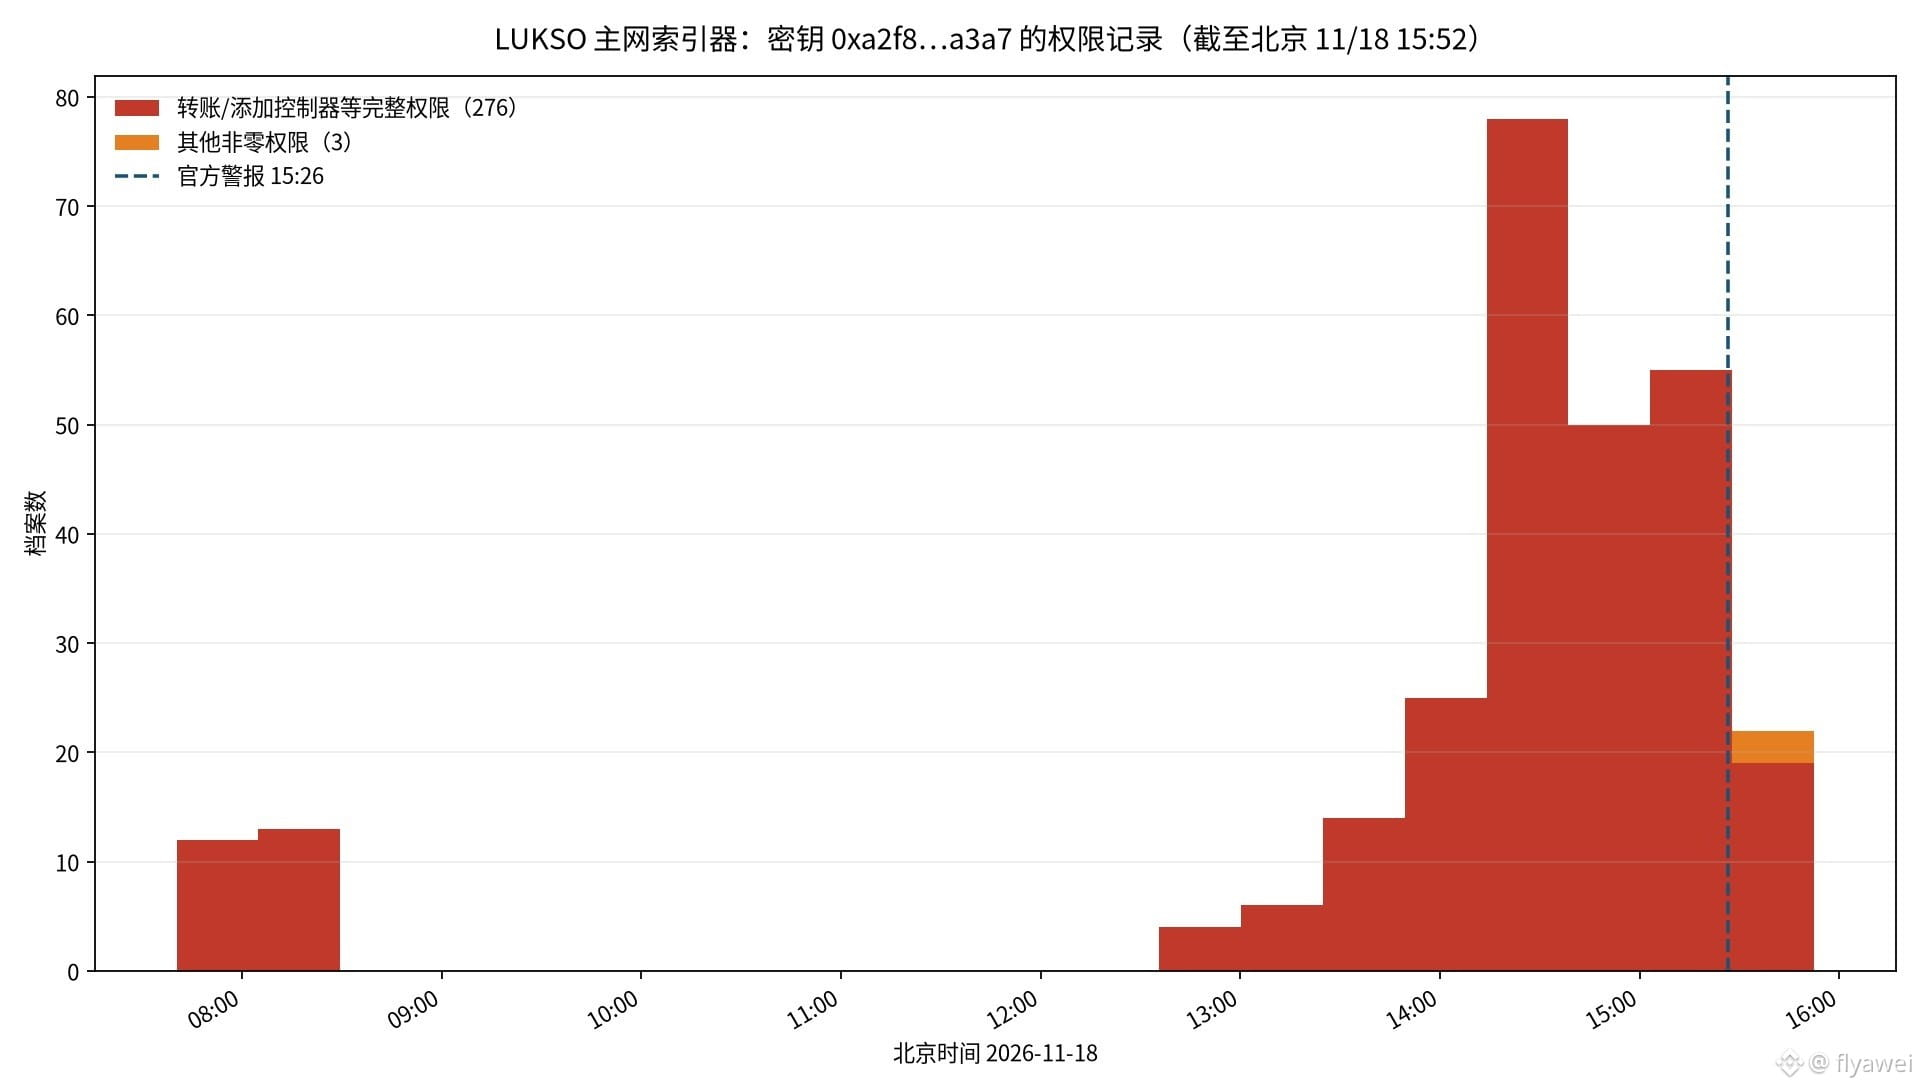
La blockchain publique LUKSO a publié une alerte de sécurité urgente le 18 novembre à 15 h 26, heure de Pékin, indiquant qu’une personne avait utilisé un fichier de « récupération » malveillant pour ajouter sa propre clé de contrôleur à certains comptes Universal Profile. J’ai ensuite consulté l’indexeur du réseau principal : à 15 h 52, 279 profils différents accordaient encore des permissions non nulles à cette clé.
L’adresse que l’équipe officielle demande de supprimer est 0xa2f8…a3a7. Elle précise aussi que cette clé pourrait être totalement invisible dans la liste des contrôleurs. Désactiver simplement les permissions ne suffit pas : il faut supprimer complètement la clé de l’attaquant ainsi que le contrôleur recovery-up malveillant.
D’après l’indexeur, la toute première transaction accordant des permissions a été enregistrée à 7 h 40 ce jour-là. Parmi ces 279 profils, 276 avaient accordé des permissions telles que le transfert de fonds ou l’ajout de contrôleurs. Même après la publication de l’alerte officielle, de nouvelles entrées accordant des permissions de transfert sont apparues jusqu’à 15 h 37.
Universal Profile est un compte de contrat intelligent sur la blockchain. Un contrôleur doté des permissions adéquates peut modifier le profil et transférer des LYX, des jetons et des NFT. L’équipe officielle indique que l’enquête est toujours en cours et n’a pas communiqué le montant des fonds transférés ni le nombre de personnes touchées au moment de la publication. Des utilisateurs ont déjà affirmé sous le message officiel que leurs profils avaient été vidés, mais ces affirmations n’ont pas encore été confirmées par l’équipe.
Commencez par supprimer cette clé dans l’ordre indiqué par l’équipe officielle, puis supprimez le contrôleur de récupération malveillant. Évitez pour l’instant de cliquer sur les liens de récupération dont l’origine est inconnue.
Aux débutants : mieux vaut observer davantage et agir avec prudence. Pour acheter des cryptos, n’achetez que du $BTC
279 profils ont reçu une clé, mais elle est invisible dans la liste
La blockchain publique LUKSO a publié une alerte de sécurité urgente le 18 novembre à 15 h 26, heure de Pékin, indiquant qu’une personne avait utilisé un fichier de « récupération » malveillant pour ajouter sa propre clé de contrôleur à certains comptes Universal Profile. J’ai ensuite consulté l’indexeur du réseau principal : à 15 h 52, 279 profils différents accordaient encore des permissions non nulles à cette clé.
L’adresse que l’équipe officielle demande de supprimer est 0xa2f8…a3a7. Elle précise aussi que cette clé pourrait être totalement invisible dans la liste des contrôleurs. Désactiver simplement les permissions ne suffit pas : il faut supprimer complètement la clé de l’attaquant ainsi que le contrôleur recovery-up malveillant.
D’après l’indexeur, la toute première transaction accordant des permissions a été enregistrée à 7 h 40 ce jour-là. Parmi ces 279 profils, 276 avaient accordé des permissions telles que le transfert de fonds ou l’ajout de contrôleurs. Même après la publication de l’alerte officielle, de nouvelles entrées accordant des permissions de transfert sont apparues jusqu’à 15 h 37.
Universal Profile est un compte de contrat intelligent sur la blockchain. Un contrôleur doté des permissions adéquates peut modifier le profil et transférer des LYX, des jetons et des NFT. L’équipe officielle indique que l’enquête est toujours en cours et n’a pas communiqué le montant des fonds transférés ni le nombre de personnes touchées au moment de la publication. Des utilisateurs ont déjà affirmé sous le message officiel que leurs profils avaient été vidés, mais ces affirmations n’ont pas encore été confirmées par l’équipe.
Commencez par supprimer cette clé dans l’ordre indiqué par l’équipe officielle, puis supprimez le contrôleur de récupération malveillant. Évitez pour l’instant de cliquer sur les liens de récupération dont l’origine est inconnue.
Aux débutants : mieux vaut observer davantage et agir avec prudence. Pour acheter des cryptos, n’achetez que du $BTC
La blockchain publique LUKSO a publié une alerte de sécurité urgente le 18 novembre à 15 h 26, heure de Pékin, indiquant qu’une personne avait utilisé un fichier de « récupération » malveillant pour ajouter sa propre clé de contrôleur à certains comptes Universal Profile. J’ai ensuite consulté l’indexeur du réseau principal : à 15 h 52, 279 profils différents accordaient encore des permissions non nulles à cette clé.
L’adresse que l’équipe officielle demande de supprimer est 0xa2f8…a3a7. Elle précise aussi que cette clé pourrait être totalement invisible dans la liste des contrôleurs. Désactiver simplement les permissions ne suffit pas : il faut supprimer complètement la clé de l’attaquant ainsi que le contrôleur recovery-up malveillant.
D’après l’indexeur, la toute première transaction accordant des permissions a été enregistrée à 7 h 40 ce jour-là. Parmi ces 279 profils, 276 avaient accordé des permissions telles que le transfert de fonds ou l’ajout de contrôleurs. Même après la publication de l’alerte officielle, de nouvelles entrées accordant des permissions de transfert sont apparues jusqu’à 15 h 37.
Universal Profile est un compte de contrat intelligent sur la blockchain. Un contrôleur doté des permissions adéquates peut modifier le profil et transférer des LYX, des jetons et des NFT. L’équipe officielle indique que l’enquête est toujours en cours et n’a pas communiqué le montant des fonds transférés ni le nombre de personnes touchées au moment de la publication. Des utilisateurs ont déjà affirmé sous le message officiel que leurs profils avaient été vidés, mais ces affirmations n’ont pas encore été confirmées par l’équipe.
Commencez par supprimer cette clé dans l’ordre indiqué par l’équipe officielle, puis supprimez le contrôleur de récupération malveillant. Évitez pour l’instant de cliquer sur les liens de récupération dont l’origine est inconnue.
Aux débutants : mieux vaut observer davantage et agir avec prudence. Pour acheter des cryptos, n’achetez que du $BTC
307
·
--
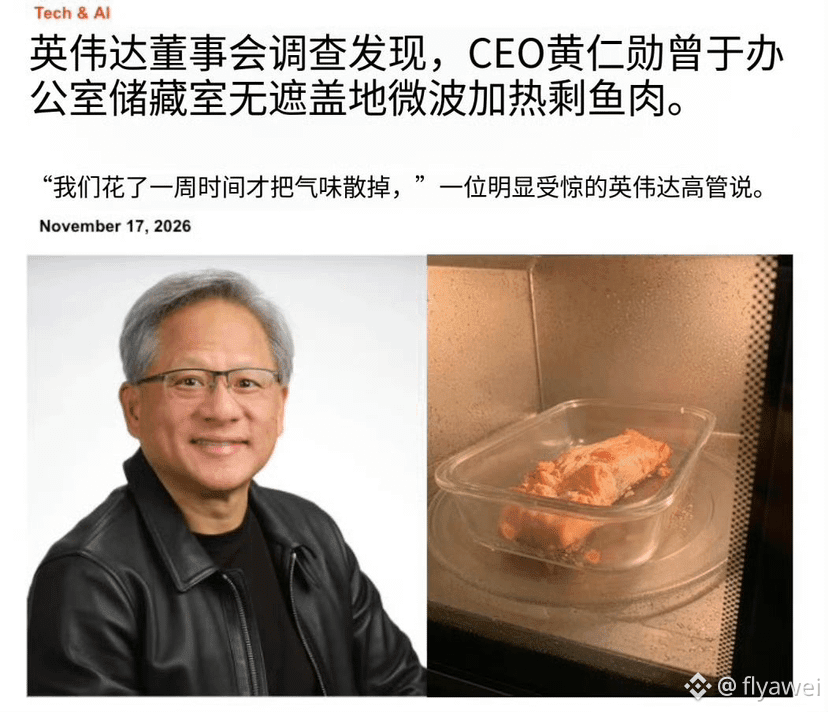
Comment les petits coups bas du Parti démocrate peuvent-ils être aussi ignobles ? 😂😂
J’ai déjà étudié cette leçon : l’empereur déchu des Han a régné pendant 27 jours et on lui a imputé plus de 1 000 crimes.
À votre avis, quelles autres casseroles attendent encore le vieux Huang ? $NVDAB
Comment les petits coups bas du Parti démocrate peuvent-ils être aussi ignobles ? 😂😂
J’ai déjà étudié cette leçon : l’empereur déchu des Han a régné pendant 27 jours et on lui a imputé plus de 1 000 crimes.
À votre avis, quelles autres casseroles attendent encore le vieux Huang ? $NVDAB
J’ai déjà étudié cette leçon : l’empereur déchu des Han a régné pendant 27 jours et on lui a imputé plus de 1 000 crimes.
À votre avis, quelles autres casseroles attendent encore le vieux Huang ? $NVDAB
9
6
26.7k
·
--
Voir la traduction
外包商被闯了2回,隔了17天才告知
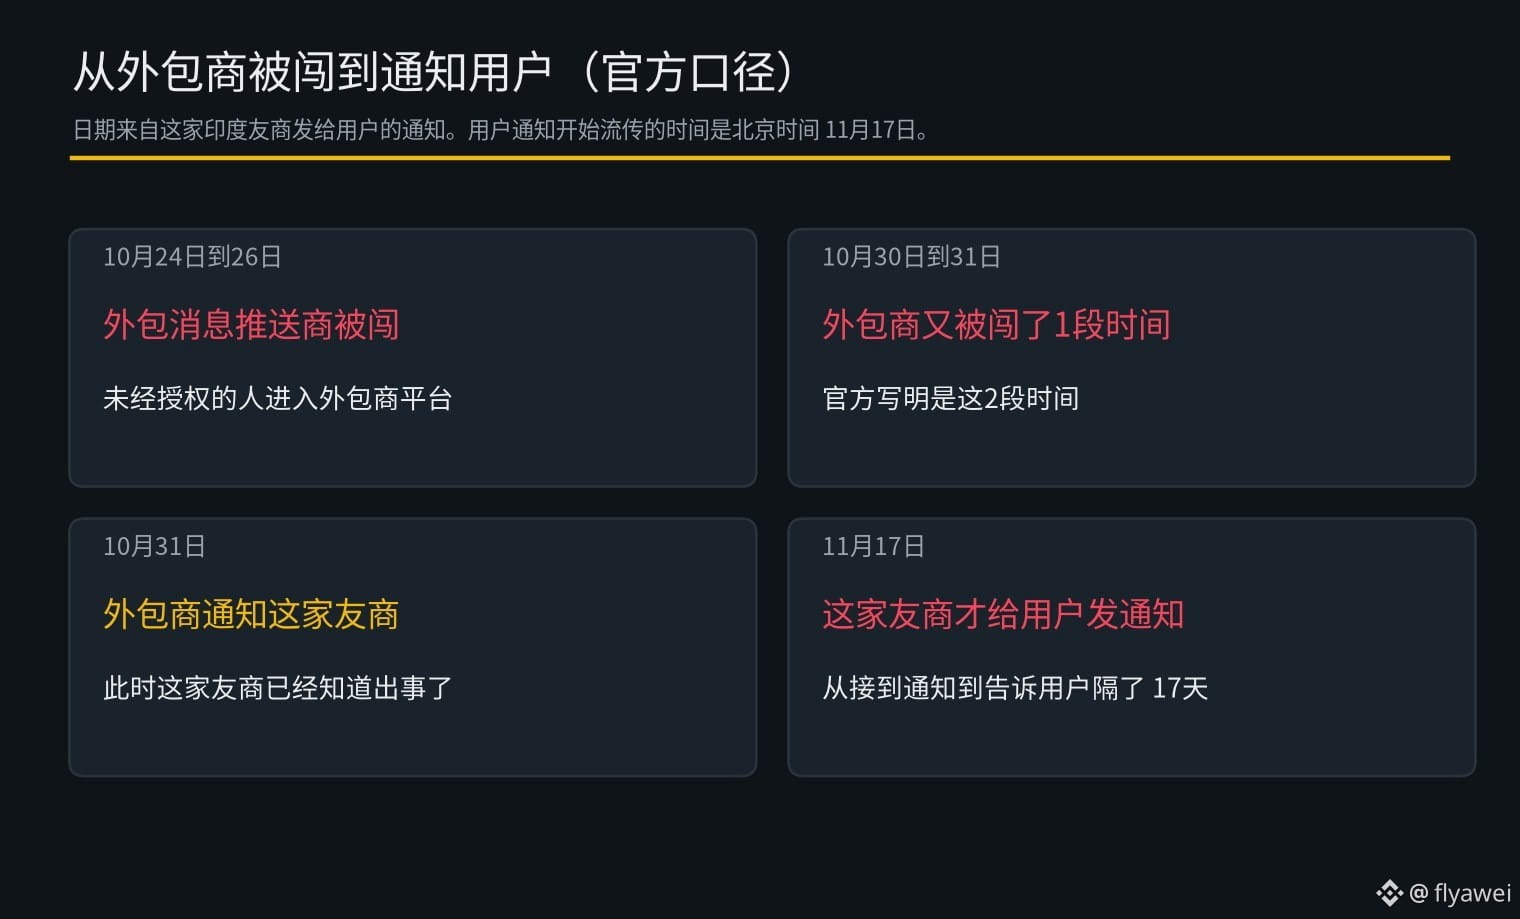
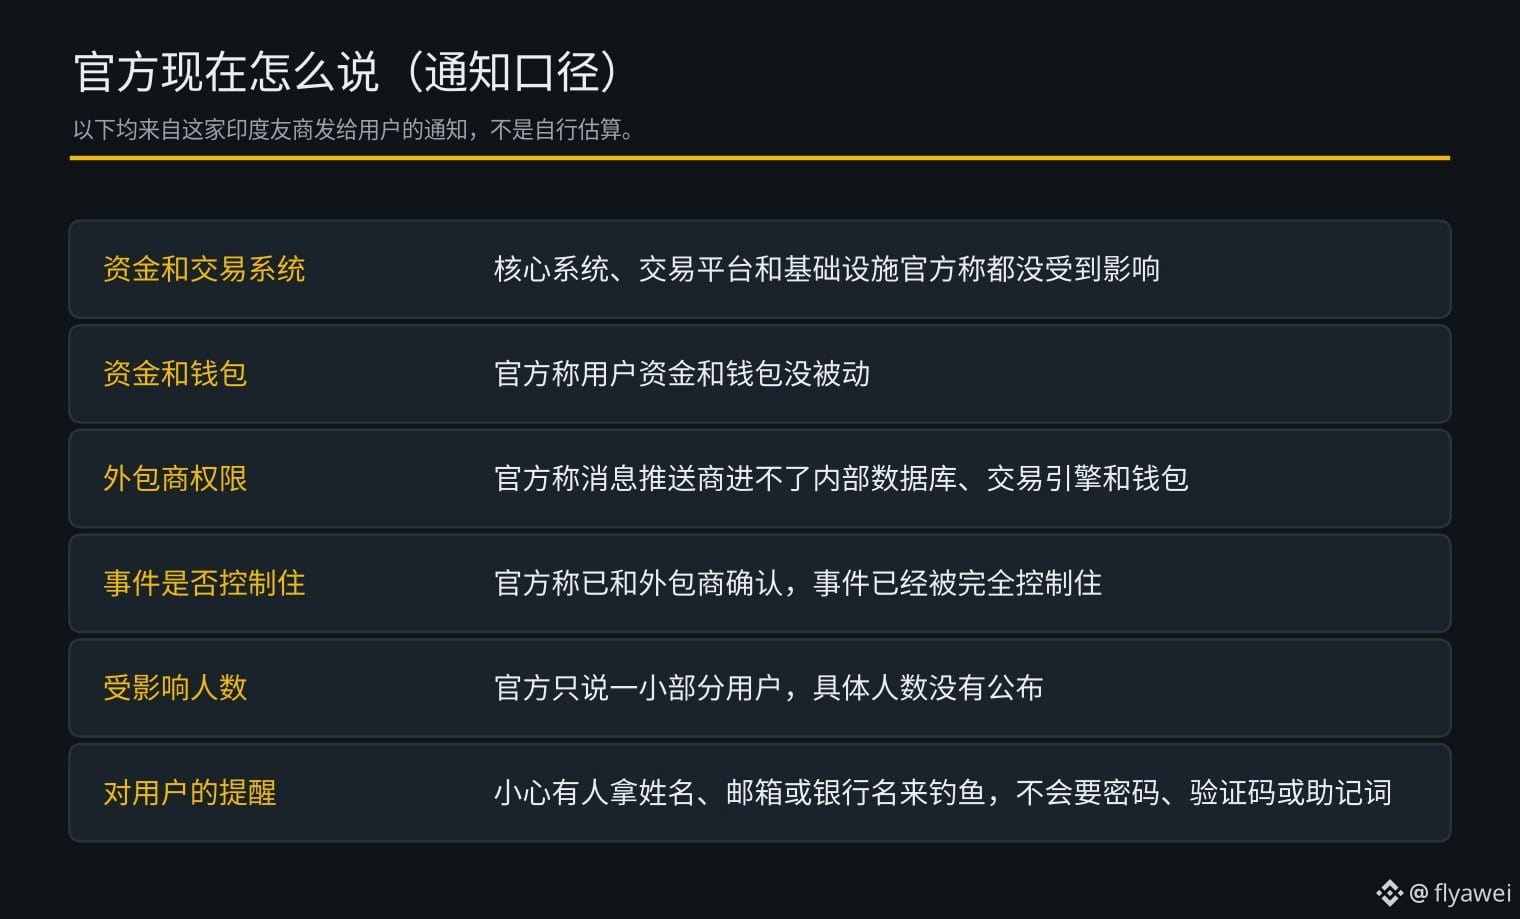
北京时间11月17日,有家印度友商给用户发通知说,它用来发应用内消息和通知的外包商 Plotline,在10月24日到26日、以及10月30日到31日这2段时间里,被未经授权的人闯了进去。外包商是10月31日才通知这家友商的,从接到通知到告诉用户,中间隔了17天。
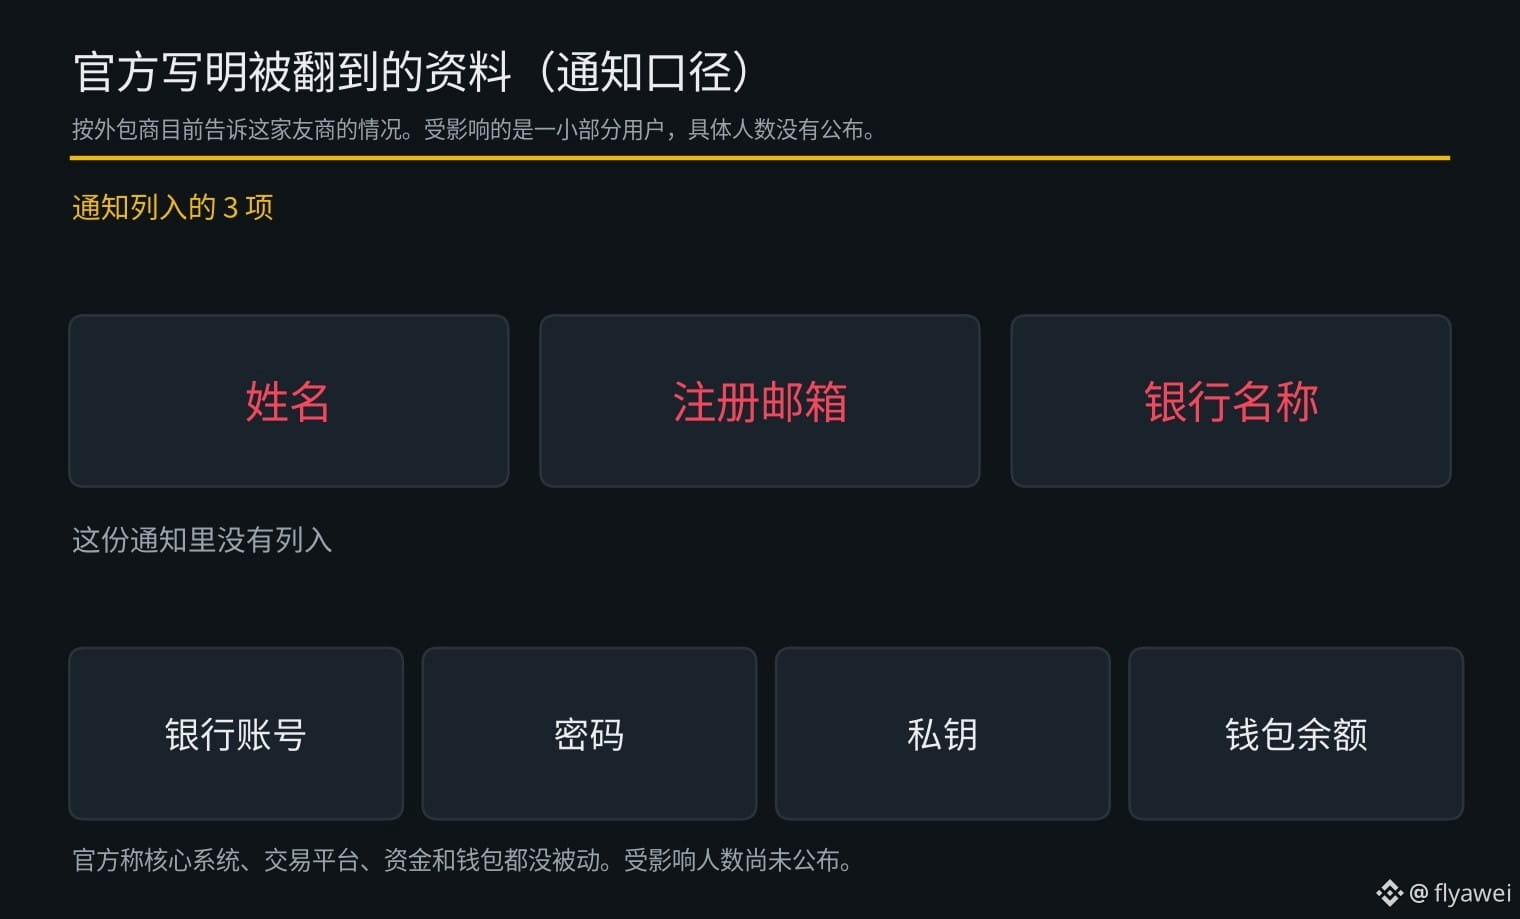
官方说,按外包商目前告诉他们的情况,被翻到的资料是用户姓名、注册邮箱,以及用户加到账户里的银行名称。银行账号、密码、私钥和钱包余额,这份通知里没有列入。受影响的是一小部分用户,具体人数没有公布。
这家友商还说,自己的核心系统、交易平台和基础设施都没受到影响,用户资金和钱包也没被动。Plotline 只是外部工具,进不了内部数据库、交易引擎和用户钱包。官方称已经和外包商确认,这起事件已经被完全控制住,并开始检查外包商的安全做法,也在查自己的供应商风控。
官方还提醒,用户不用额外操作,应用可以照常用,但要小心有人拿姓名、邮箱或银行名来做钓鱼。官方说不会向用户要密码、验证码或助记词。
我的看法是,钱这会儿官方说没丢,可姓名、邮箱再配上银行名,后面的针对性钓鱼会更像真的。人数还没公布,先当风险还在。
新手小白建议多看少操作,买币只买 $BTC
外包商被闯了2回,隔了17天才告知
北京时间11月17日,有家印度友商给用户发通知说,它用来发应用内消息和通知的外包商 Plotline,在10月24日到26日、以及10月30日到31日这2段时间里,被未经授权的人闯了进去。外包商是10月31日才通知这家友商的,从接到通知到告诉用户,中间隔了17天。
官方说,按外包商目前告诉他们的情况,被翻到的资料是用户姓名、注册邮箱,以及用户加到账户里的银行名称。银行账号、密码、私钥和钱包余额,这份通知里没有列入。受影响的是一小部分用户,具体人数没有公布。
这家友商还说,自己的核心系统、交易平台和基础设施都没受到影响,用户资金和钱包也没被动。Plotline 只是外部工具,进不了内部数据库、交易引擎和用户钱包。官方称已经和外包商确认,这起事件已经被完全控制住,并开始检查外包商的安全做法,也在查自己的供应商风控。
官方还提醒,用户不用额外操作,应用可以照常用,但要小心有人拿姓名、邮箱或银行名来做钓鱼。官方说不会向用户要密码、验证码或助记词。
我的看法是,钱这会儿官方说没丢,可姓名、邮箱再配上银行名,后面的针对性钓鱼会更像真的。人数还没公布,先当风险还在。
新手小白建议多看少操作,买币只买 $BTC
北京时间11月17日,有家印度友商给用户发通知说,它用来发应用内消息和通知的外包商 Plotline,在10月24日到26日、以及10月30日到31日这2段时间里,被未经授权的人闯了进去。外包商是10月31日才通知这家友商的,从接到通知到告诉用户,中间隔了17天。
官方说,按外包商目前告诉他们的情况,被翻到的资料是用户姓名、注册邮箱,以及用户加到账户里的银行名称。银行账号、密码、私钥和钱包余额,这份通知里没有列入。受影响的是一小部分用户,具体人数没有公布。
这家友商还说,自己的核心系统、交易平台和基础设施都没受到影响,用户资金和钱包也没被动。Plotline 只是外部工具,进不了内部数据库、交易引擎和用户钱包。官方称已经和外包商确认,这起事件已经被完全控制住,并开始检查外包商的安全做法,也在查自己的供应商风控。
官方还提醒,用户不用额外操作,应用可以照常用,但要小心有人拿姓名、邮箱或银行名来做钓鱼。官方说不会向用户要密码、验证码或助记词。
我的看法是,钱这会儿官方说没丢,可姓名、邮箱再配上银行名,后面的针对性钓鱼会更像真的。人数还没公布,先当风险还在。
新手小白建议多看少操作,买币只买 $BTC
1
783
·
--
Je vous raconte une blague :
aujourd’hui, Binance lance Anthropic,
avec des USDC sur la BSC,
et comme les piratages se sont multipliés récemment,
les portefeuilles chauds de nombreuses plateformes d’échange ne contiennent pas beaucoup de fonds.
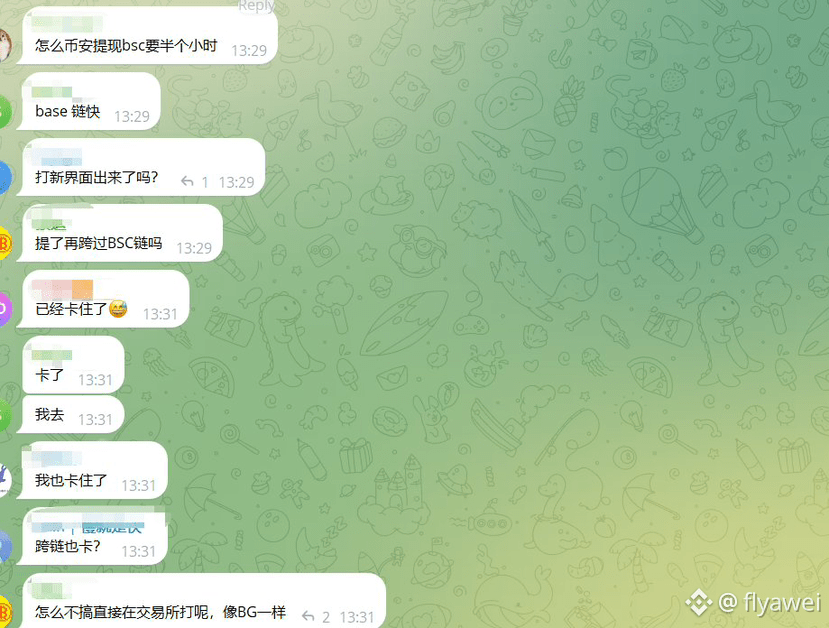
Le transfert d’USDC de la plateforme Binance vers le portefeuille Binance est bloqué,
et d’après ce que j’ai entendu dans le groupe, certains ponts inter-chaînes sont aussi bloqués, haha.
Je vous raconte une blague :
aujourd’hui, Binance lance Anthropic,
avec des USDC sur la BSC,
et comme les piratages se sont multipliés récemment,
les portefeuilles chauds de nombreuses plateformes d’échange ne contiennent pas beaucoup de fonds.
Le transfert d’USDC de la plateforme Binance vers le portefeuille Binance est bloqué,
et d’après ce que j’ai entendu dans le groupe, certains ponts inter-chaînes sont aussi bloqués, haha.
aujourd’hui, Binance lance Anthropic,
avec des USDC sur la BSC,
et comme les piratages se sont multipliés récemment,
les portefeuilles chauds de nombreuses plateformes d’échange ne contiennent pas beaucoup de fonds.
Le transfert d’USDC de la plateforme Binance vers le portefeuille Binance est bloqué,
et d’après ce que j’ai entendu dans le groupe, certains ponts inter-chaînes sont aussi bloqués, haha.
1
3.3k
·
--
1 300 SOL transférés, une antenne découverte après démontage du portefeuille
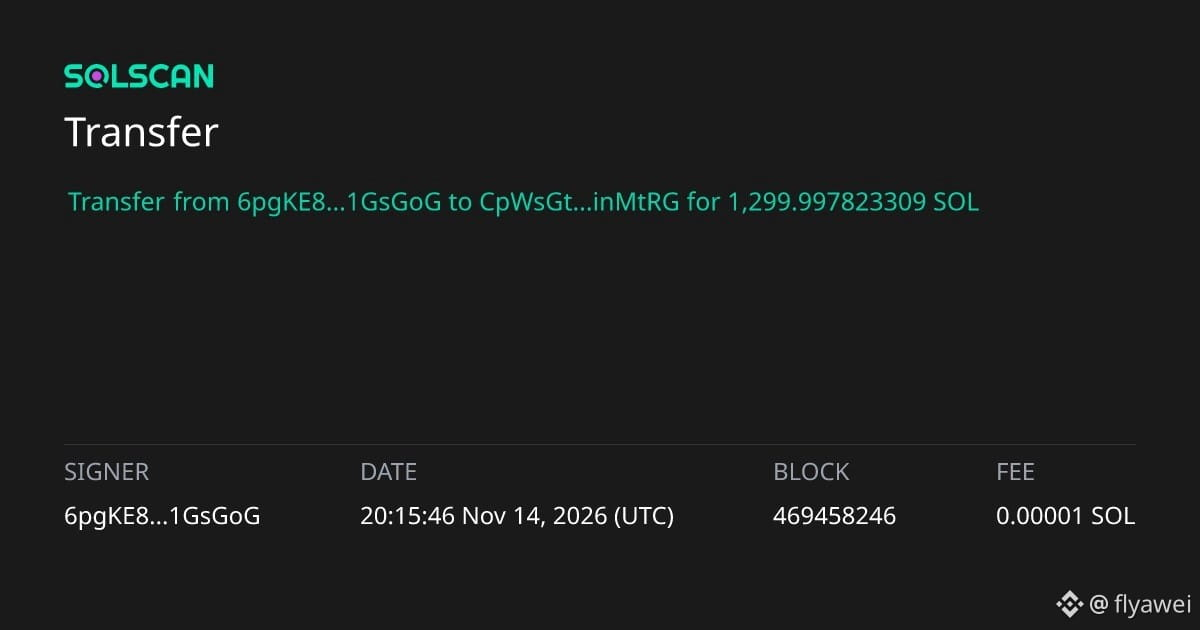
Une personne affirme avoir acheté un Ledger Flex chez un revendeur agréé à Dubaï. Le 15 novembre à 4 h 15 min 46 s, heure de Pékin, 1 299,9978 SOL présents dans ce portefeuille ont été transférés en une seule transaction. Au cours alors pratiqué sur Binance, d’environ 71,78 dollars, cela représentait près de 93 300 dollars.
Les fonds ont été transférés de l’adresse 6pgK… vers une autre adresse, CpWs… ; il ne restait alors que moins de 0,001 SOL sur l’adresse d’origine.
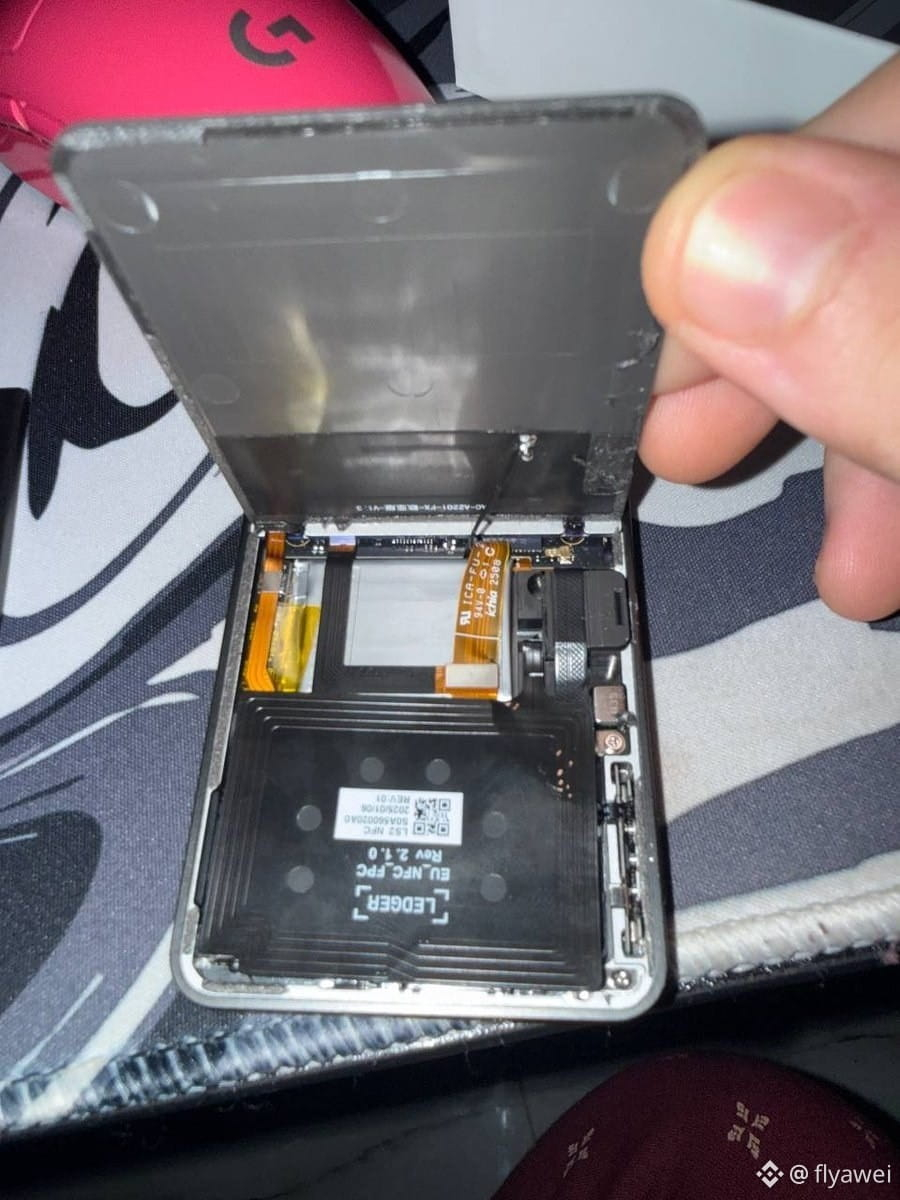
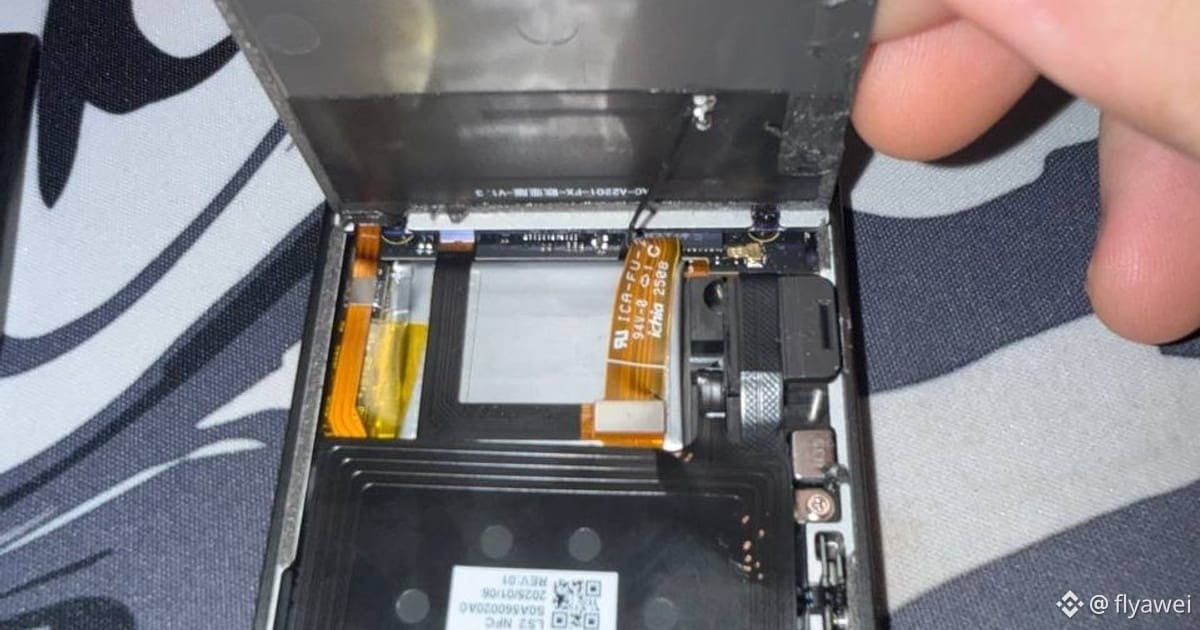
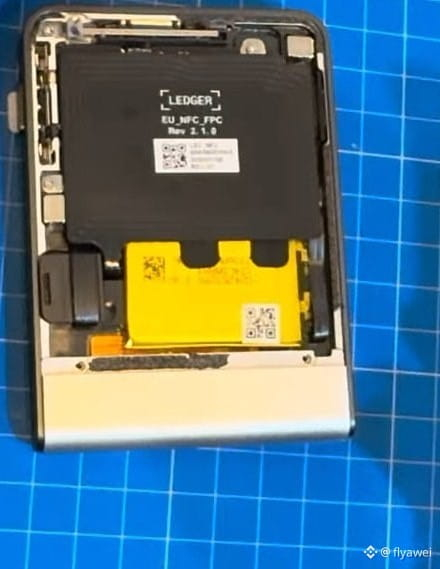
Le lendemain, cette personne a démonté l’appareil. Sur les photos rendues publiques, on voit une antenne collée à l’intérieur du couvercle arrière, reliée à une carte électronique supplémentaire près de la charnière. L’antenne porte la mention V1.3. Un registre open source confirme que l’appareil a été modifié, mais ne précise ni le magasin où il a été acheté ni la date de l’achat. Aucun examen médico-légal complet n’a encore établi de lien entre ce transfert et cette carte.
Une autre personne affirme avoir acheté un Ledger Stax neuf au Virgin Megastore de Dubaï le 11 octobre, puis s’être fait transférer 507 000 USDT le 14 novembre. L’appareil n’a pas encore été démonté pour confirmer qu’il a été modifié, et le montant de la perte n’a pas encore été vérifié de manière indépendante.
Le 15 octobre, Ledger a déclaré que ni ses puces, ni son système, ni ses serveurs n’avaient été compromis, et que des composants destinés à voler les phrases de récupération avaient été ajoutés aux appareils après leur sortie de l’entreprise, dans le réseau de distribution. Cette déclaration est antérieure à ces deux cas, et l’entreprise ne s’est pas encore exprimée spécifiquement sur ces deux appareils.
À mon avis, même si l’on achète un portefeuille matériel dans un magasin agréé, il faut vérifier soi-même que l’appareil n’a pas été modifié. La vérification de l’authenticité permet seulement de confirmer que la puce sécurisée est toujours présente ; elle ne permet pas de voir si quelque chose a été ajouté à l’intérieur du couvercle arrière.
Aux débutants, je conseille de se renseigner davantage et d’agir avec prudence. Pour acheter des cryptomonnaies, n’achetez que du $BTC
1 300 SOL transférés, une antenne découverte après démontage du portefeuille
Une personne affirme avoir acheté un Ledger Flex chez un revendeur agréé à Dubaï. Le 15 novembre à 4 h 15 min 46 s, heure de Pékin, 1 299,9978 SOL présents dans ce portefeuille ont été transférés en une seule transaction. Au cours alors pratiqué sur Binance, d’environ 71,78 dollars, cela représentait près de 93 300 dollars.
Les fonds ont été transférés de l’adresse 6pgK… vers une autre adresse, CpWs… ; il ne restait alors que moins de 0,001 SOL sur l’adresse d’origine.
Le lendemain, cette personne a démonté l’appareil. Sur les photos rendues publiques, on voit une antenne collée à l’intérieur du couvercle arrière, reliée à une carte électronique supplémentaire près de la charnière. L’antenne porte la mention V1.3. Un registre open source confirme que l’appareil a été modifié, mais ne précise ni le magasin où il a été acheté ni la date de l’achat. Aucun examen médico-légal complet n’a encore établi de lien entre ce transfert et cette carte.
Une autre personne affirme avoir acheté un Ledger Stax neuf au Virgin Megastore de Dubaï le 11 octobre, puis s’être fait transférer 507 000 USDT le 14 novembre. L’appareil n’a pas encore été démonté pour confirmer qu’il a été modifié, et le montant de la perte n’a pas encore été vérifié de manière indépendante.
Le 15 octobre, Ledger a déclaré que ni ses puces, ni son système, ni ses serveurs n’avaient été compromis, et que des composants destinés à voler les phrases de récupération avaient été ajoutés aux appareils après leur sortie de l’entreprise, dans le réseau de distribution. Cette déclaration est antérieure à ces deux cas, et l’entreprise ne s’est pas encore exprimée spécifiquement sur ces deux appareils.
À mon avis, même si l’on achète un portefeuille matériel dans un magasin agréé, il faut vérifier soi-même que l’appareil n’a pas été modifié. La vérification de l’authenticité permet seulement de confirmer que la puce sécurisée est toujours présente ; elle ne permet pas de voir si quelque chose a été ajouté à l’intérieur du couvercle arrière.
Aux débutants, je conseille de se renseigner davantage et d’agir avec prudence. Pour acheter des cryptomonnaies, n’achetez que du $BTC
Une personne affirme avoir acheté un Ledger Flex chez un revendeur agréé à Dubaï. Le 15 novembre à 4 h 15 min 46 s, heure de Pékin, 1 299,9978 SOL présents dans ce portefeuille ont été transférés en une seule transaction. Au cours alors pratiqué sur Binance, d’environ 71,78 dollars, cela représentait près de 93 300 dollars.
Les fonds ont été transférés de l’adresse 6pgK… vers une autre adresse, CpWs… ; il ne restait alors que moins de 0,001 SOL sur l’adresse d’origine.
Le lendemain, cette personne a démonté l’appareil. Sur les photos rendues publiques, on voit une antenne collée à l’intérieur du couvercle arrière, reliée à une carte électronique supplémentaire près de la charnière. L’antenne porte la mention V1.3. Un registre open source confirme que l’appareil a été modifié, mais ne précise ni le magasin où il a été acheté ni la date de l’achat. Aucun examen médico-légal complet n’a encore établi de lien entre ce transfert et cette carte.
Une autre personne affirme avoir acheté un Ledger Stax neuf au Virgin Megastore de Dubaï le 11 octobre, puis s’être fait transférer 507 000 USDT le 14 novembre. L’appareil n’a pas encore été démonté pour confirmer qu’il a été modifié, et le montant de la perte n’a pas encore été vérifié de manière indépendante.
Le 15 octobre, Ledger a déclaré que ni ses puces, ni son système, ni ses serveurs n’avaient été compromis, et que des composants destinés à voler les phrases de récupération avaient été ajoutés aux appareils après leur sortie de l’entreprise, dans le réseau de distribution. Cette déclaration est antérieure à ces deux cas, et l’entreprise ne s’est pas encore exprimée spécifiquement sur ces deux appareils.
À mon avis, même si l’on achète un portefeuille matériel dans un magasin agréé, il faut vérifier soi-même que l’appareil n’a pas été modifié. La vérification de l’authenticité permet seulement de confirmer que la puce sécurisée est toujours présente ; elle ne permet pas de voir si quelque chose a été ajouté à l’intérieur du couvercle arrière.
Aux débutants, je conseille de se renseigner davantage et d’agir avec prudence. Pour acheter des cryptomonnaies, n’achetez que du $BTC
14
2
40
64.1k
·
--
Voir la traduction
NEWS DAILY · 每日新闻
2026.11.18 星期三
难受了,昨晚凌晨我一个美股对冲仓位被清算了,但是另外一个没止盈,啊啊啊啊好难受啊。
🧭 加密行情
1️⃣ 英伟达在黄仁勋离职后发布首份财报,业绩与展望均超预期(报道口径约 1,158 亿美元收入、1,300 亿美元指引),盘后拉升,但我觉得民主党费这么大力气搞掉老黄应该不会让他回去了。
2️⃣ 有个好消息是美国现货比特币 ETF 在连续 7 个交易日流出停滞后录得约 790 万美元净流入,目前BTC 熊市已持续约400多天,距离历史周期的410天左右见底很近了。
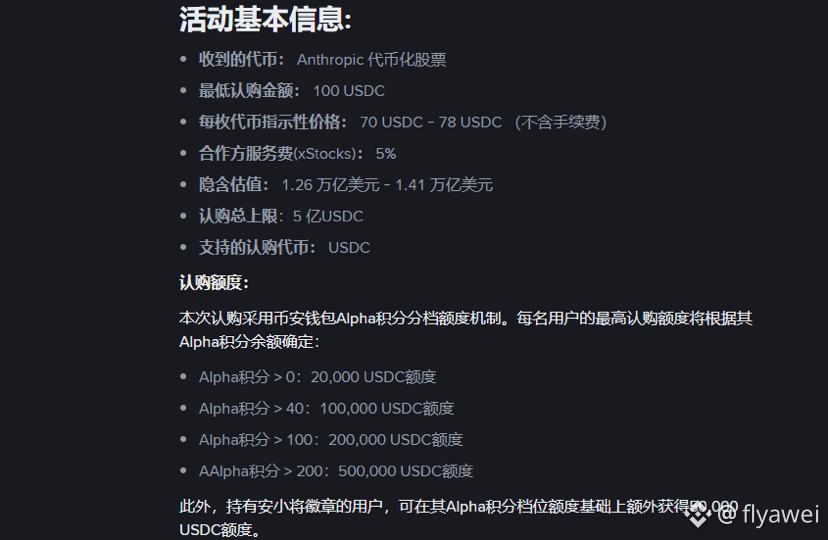
3️⃣ 币安钱包推出Anthropic IPO xStocks 活动,申购上限5亿U,根据币安alpha积分划分额度,单人最低100Usdc,个人建议最少打个低保。
📌 美股行情
1⃣ 道指重挫近 850 点、微软跌 2.27%,AI 抛压延续、市场避险。
2⃣ 黄仁勋离职后首份财报业绩与展望均超预期,为 AI 板块注入短期信心。
3⃣ 光通信股上扬、存储与半导体分化,板块内部轮动加快。
4⃣ 国际油价小幅走高,黄金震荡,通胀与加息预期仍是主线。
5⃣ 本周美联储会议与通胀数据、AI 财报修复构成两大主线,F&G 11 极端恐惧待情绪修复。
🌍 国际热点
1⃣ 胡塞武装称沙特联军袭击也门多地,中东局势再度紧张。
2⃣ 捷克两列火车相撞,已致 46 人受伤,救援与调查展开。
3⃣ 伊朗称美军袭击格什姆岛,美伊冲突持续升温。
💻 IT · AI 科技
1⃣ AI 赋能采编流程、机器人"秒变服务生",深圳智造展示 AI 落地场景。
2⃣ 百度发布最新财报,AI 收入占比连续三个季度过半,AI 商业化提速。
#Bitcoin #Ethereum #Solana #Crypto #AI
NEWS DAILY · 每日新闻
2026.11.18 星期三
难受了,昨晚凌晨我一个美股对冲仓位被清算了,但是另外一个没止盈,啊啊啊啊好难受啊。
🧭 加密行情
1️⃣ 英伟达在黄仁勋离职后发布首份财报,业绩与展望均超预期(报道口径约 1,158 亿美元收入、1,300 亿美元指引),盘后拉升,但我觉得民主党费这么大力气搞掉老黄应该不会让他回去了。
2️⃣ 有个好消息是美国现货比特币 ETF 在连续 7 个交易日流出停滞后录得约 790 万美元净流入,目前BTC 熊市已持续约400多天,距离历史周期的410天左右见底很近了。
3️⃣ 币安钱包推出Anthropic IPO xStocks 活动,申购上限5亿U,根据币安alpha积分划分额度,单人最低100Usdc,个人建议最少打个低保。
📌 美股行情
1⃣ 道指重挫近 850 点、微软跌 2.27%,AI 抛压延续、市场避险。
2⃣ 黄仁勋离职后首份财报业绩与展望均超预期,为 AI 板块注入短期信心。
3⃣ 光通信股上扬、存储与半导体分化,板块内部轮动加快。
4⃣ 国际油价小幅走高,黄金震荡,通胀与加息预期仍是主线。
5⃣ 本周美联储会议与通胀数据、AI 财报修复构成两大主线,F&G 11 极端恐惧待情绪修复。
🌍 国际热点
1⃣ 胡塞武装称沙特联军袭击也门多地,中东局势再度紧张。
2⃣ 捷克两列火车相撞,已致 46 人受伤,救援与调查展开。
3⃣ 伊朗称美军袭击格什姆岛,美伊冲突持续升温。
💻 IT · AI 科技
1⃣ AI 赋能采编流程、机器人"秒变服务生",深圳智造展示 AI 落地场景。
2⃣ 百度发布最新财报,AI 收入占比连续三个季度过半,AI 商业化提速。
#Bitcoin #Ethereum #Solana #Crypto #AI
2026.11.18 星期三
难受了,昨晚凌晨我一个美股对冲仓位被清算了,但是另外一个没止盈,啊啊啊啊好难受啊。
🧭 加密行情
1️⃣ 英伟达在黄仁勋离职后发布首份财报,业绩与展望均超预期(报道口径约 1,158 亿美元收入、1,300 亿美元指引),盘后拉升,但我觉得民主党费这么大力气搞掉老黄应该不会让他回去了。
2️⃣ 有个好消息是美国现货比特币 ETF 在连续 7 个交易日流出停滞后录得约 790 万美元净流入,目前BTC 熊市已持续约400多天,距离历史周期的410天左右见底很近了。
3️⃣ 币安钱包推出Anthropic IPO xStocks 活动,申购上限5亿U,根据币安alpha积分划分额度,单人最低100Usdc,个人建议最少打个低保。
📌 美股行情
1⃣ 道指重挫近 850 点、微软跌 2.27%,AI 抛压延续、市场避险。
2⃣ 黄仁勋离职后首份财报业绩与展望均超预期,为 AI 板块注入短期信心。
3⃣ 光通信股上扬、存储与半导体分化,板块内部轮动加快。
4⃣ 国际油价小幅走高,黄金震荡,通胀与加息预期仍是主线。
5⃣ 本周美联储会议与通胀数据、AI 财报修复构成两大主线,F&G 11 极端恐惧待情绪修复。
🌍 国际热点
1⃣ 胡塞武装称沙特联军袭击也门多地,中东局势再度紧张。
2⃣ 捷克两列火车相撞,已致 46 人受伤,救援与调查展开。
3⃣ 伊朗称美军袭击格什姆岛,美伊冲突持续升温。
💻 IT · AI 科技
1⃣ AI 赋能采编流程、机器人"秒变服务生",深圳智造展示 AI 落地场景。
2⃣ 百度发布最新财报,AI 收入占比连续三个季度过半,AI 商业化提速。
#Bitcoin #Ethereum #Solana #Crypto #AI
377
·
--
Un faux Musk en direct promet de doubler les virements : 4,7 millions de dollars bloqués
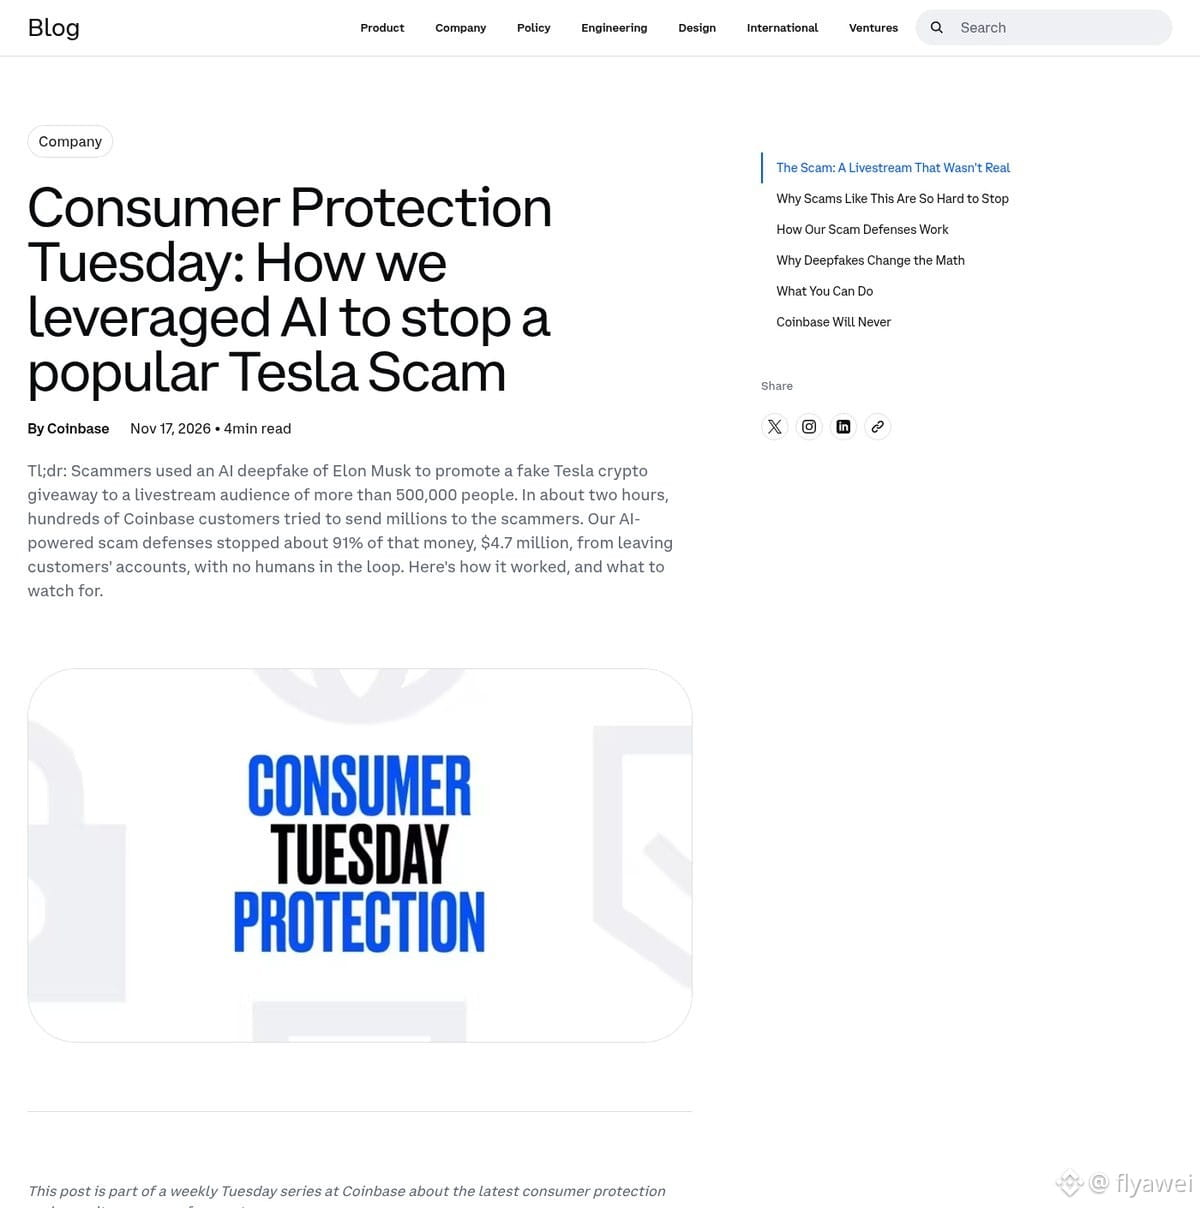
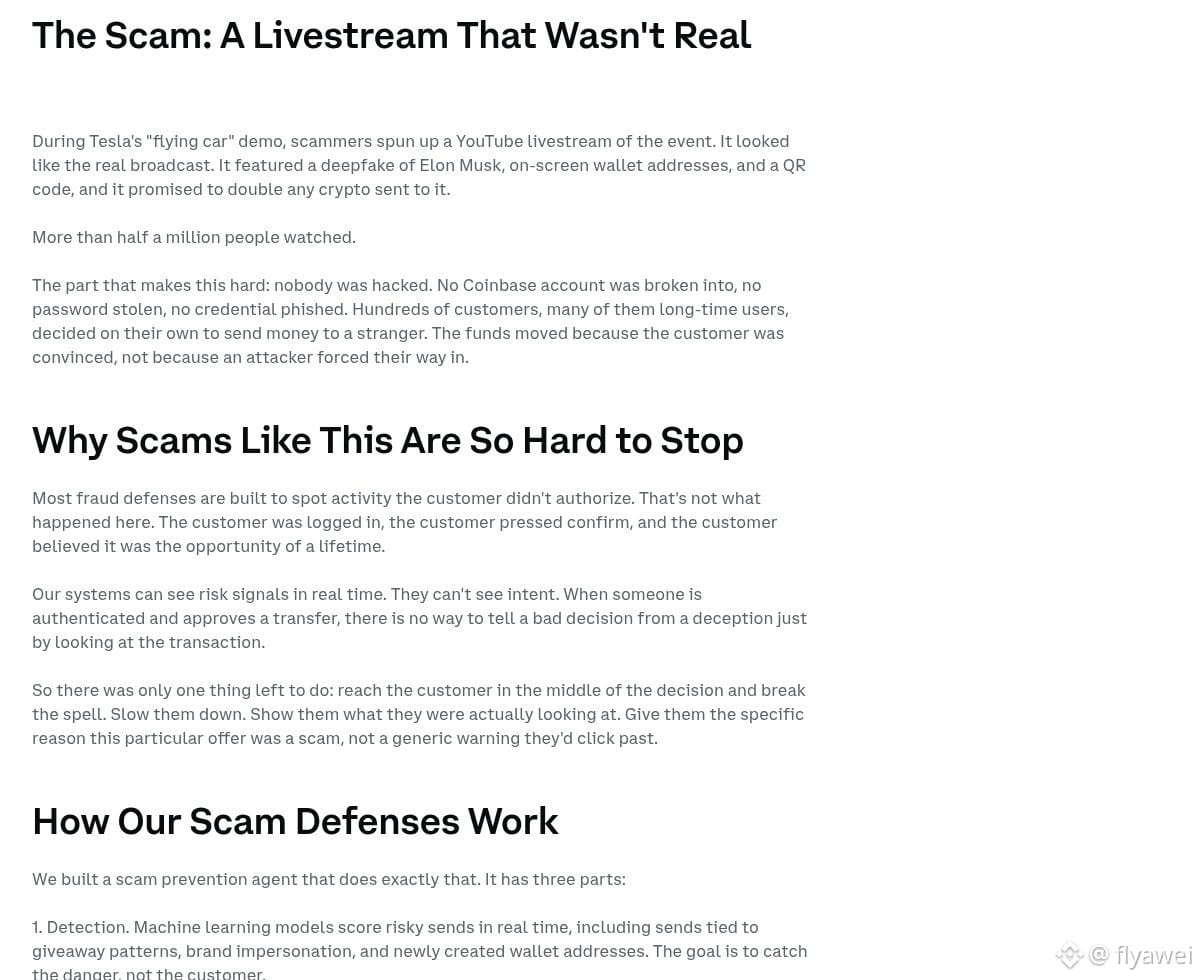
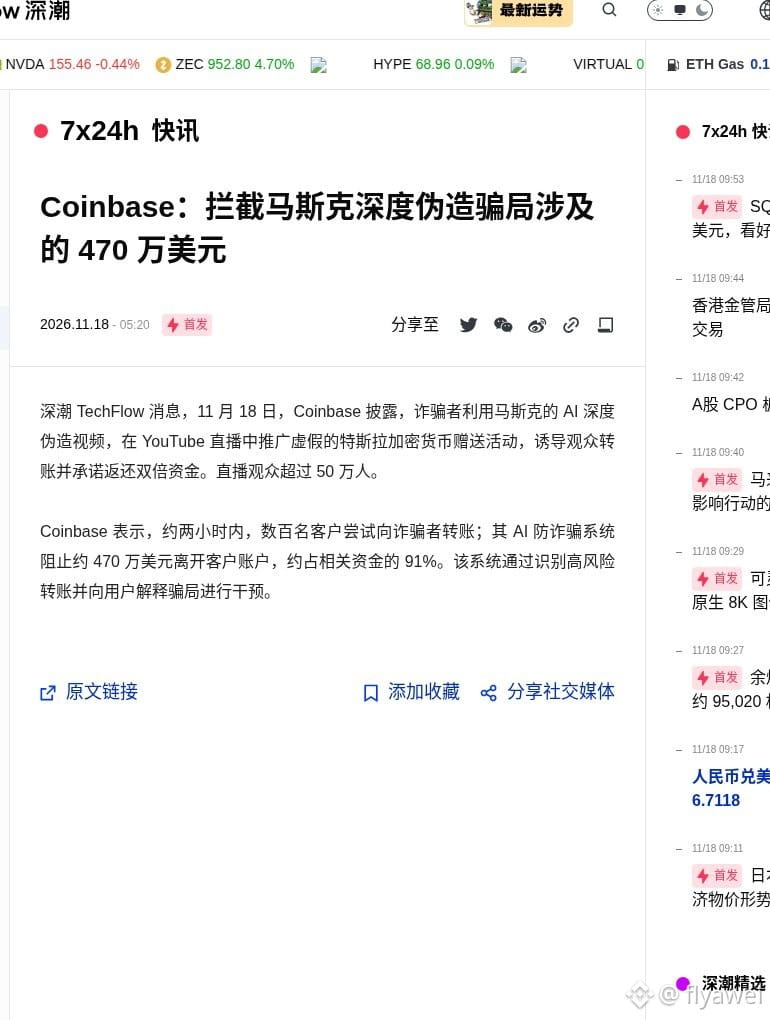
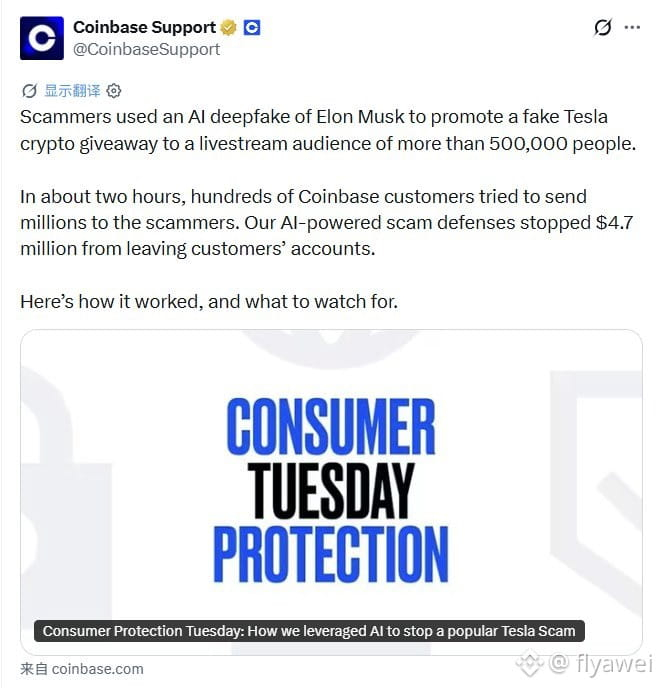
Une plateforme d’échange a publié un message le 18 novembre, heure de Pékin, indiquant que pendant la démonstration de voiture volante de Tesla, quelqu’un avait lancé un faux direct sur YouTube. On y voyait un Musk généré par IA, accompagné d’une adresse de portefeuille et d’un code QR. Le faux direct prétendait que les cryptomonnaies envoyées seraient doublées. Plus de 500 000 personnes s’y sont connectées.
Environ deux heures durant, plusieurs clients ont eux-mêmes confirmé des transferts vers l’adresse affichée à l’écran. Le système de la plateforme en a bloqué environ 91 %, soit 4,7 millions de dollars, sans intervention humaine.
La plateforme a clairement indiqué que les comptes n’avaient pas été piratés et que les mots de passe n’avaient pas été volés. Les clients s’étaient connectés eux-mêmes, avaient confirmé les transferts eux-mêmes et avaient cru à la promesse de doublage faite pendant ce direct. Le système a bloqué les transferts à haut risque avant que l’argent ne soit envoyé et a expliqué aux clients les rouages de cette arnaque.
Le direct était faux, l’adresse appartenait à quelqu’un d’autre, et personne ne vous renverra le double des cryptomonnaies que vous avez transférées. Ce genre d’arnaque est désormais très rapide à mettre en place : il suffit de changer de visage et de décor pour relancer un direct. À mon avis, si quelqu’un vous promet des récompenses en échange d’un transfert de cryptomonnaies dans un direct, fermez la vidéo et vérifiez l’information par les canaux officiels. Ne scannez pas directement le code QR affiché à l’écran.
Si vous débutez, observez davantage et agissez moins. Pour acheter des cryptomonnaies, n’achetez que du $BTC
Un faux Musk en direct promet de doubler les virements : 4,7 millions de dollars bloqués
Une plateforme d’échange a publié un message le 18 novembre, heure de Pékin, indiquant que pendant la démonstration de voiture volante de Tesla, quelqu’un avait lancé un faux direct sur YouTube. On y voyait un Musk généré par IA, accompagné d’une adresse de portefeuille et d’un code QR. Le faux direct prétendait que les cryptomonnaies envoyées seraient doublées. Plus de 500 000 personnes s’y sont connectées.
Environ deux heures durant, plusieurs clients ont eux-mêmes confirmé des transferts vers l’adresse affichée à l’écran. Le système de la plateforme en a bloqué environ 91 %, soit 4,7 millions de dollars, sans intervention humaine.
La plateforme a clairement indiqué que les comptes n’avaient pas été piratés et que les mots de passe n’avaient pas été volés. Les clients s’étaient connectés eux-mêmes, avaient confirmé les transferts eux-mêmes et avaient cru à la promesse de doublage faite pendant ce direct. Le système a bloqué les transferts à haut risque avant que l’argent ne soit envoyé et a expliqué aux clients les rouages de cette arnaque.
Le direct était faux, l’adresse appartenait à quelqu’un d’autre, et personne ne vous renverra le double des cryptomonnaies que vous avez transférées. Ce genre d’arnaque est désormais très rapide à mettre en place : il suffit de changer de visage et de décor pour relancer un direct. À mon avis, si quelqu’un vous promet des récompenses en échange d’un transfert de cryptomonnaies dans un direct, fermez la vidéo et vérifiez l’information par les canaux officiels. Ne scannez pas directement le code QR affiché à l’écran.
Si vous débutez, observez davantage et agissez moins. Pour acheter des cryptomonnaies, n’achetez que du $BTC
Une plateforme d’échange a publié un message le 18 novembre, heure de Pékin, indiquant que pendant la démonstration de voiture volante de Tesla, quelqu’un avait lancé un faux direct sur YouTube. On y voyait un Musk généré par IA, accompagné d’une adresse de portefeuille et d’un code QR. Le faux direct prétendait que les cryptomonnaies envoyées seraient doublées. Plus de 500 000 personnes s’y sont connectées.
Environ deux heures durant, plusieurs clients ont eux-mêmes confirmé des transferts vers l’adresse affichée à l’écran. Le système de la plateforme en a bloqué environ 91 %, soit 4,7 millions de dollars, sans intervention humaine.
La plateforme a clairement indiqué que les comptes n’avaient pas été piratés et que les mots de passe n’avaient pas été volés. Les clients s’étaient connectés eux-mêmes, avaient confirmé les transferts eux-mêmes et avaient cru à la promesse de doublage faite pendant ce direct. Le système a bloqué les transferts à haut risque avant que l’argent ne soit envoyé et a expliqué aux clients les rouages de cette arnaque.
Le direct était faux, l’adresse appartenait à quelqu’un d’autre, et personne ne vous renverra le double des cryptomonnaies que vous avez transférées. Ce genre d’arnaque est désormais très rapide à mettre en place : il suffit de changer de visage et de décor pour relancer un direct. À mon avis, si quelqu’un vous promet des récompenses en échange d’un transfert de cryptomonnaies dans un direct, fermez la vidéo et vérifiez l’information par les canaux officiels. Ne scannez pas directement le code QR affiché à l’écran.
Si vous débutez, observez davantage et agissez moins. Pour acheter des cryptomonnaies, n’achetez que du $BTC
4.4k
·
--
Un retrait unique de 404 500 USDC ; il reste 106 800 dans le contrat de règlement
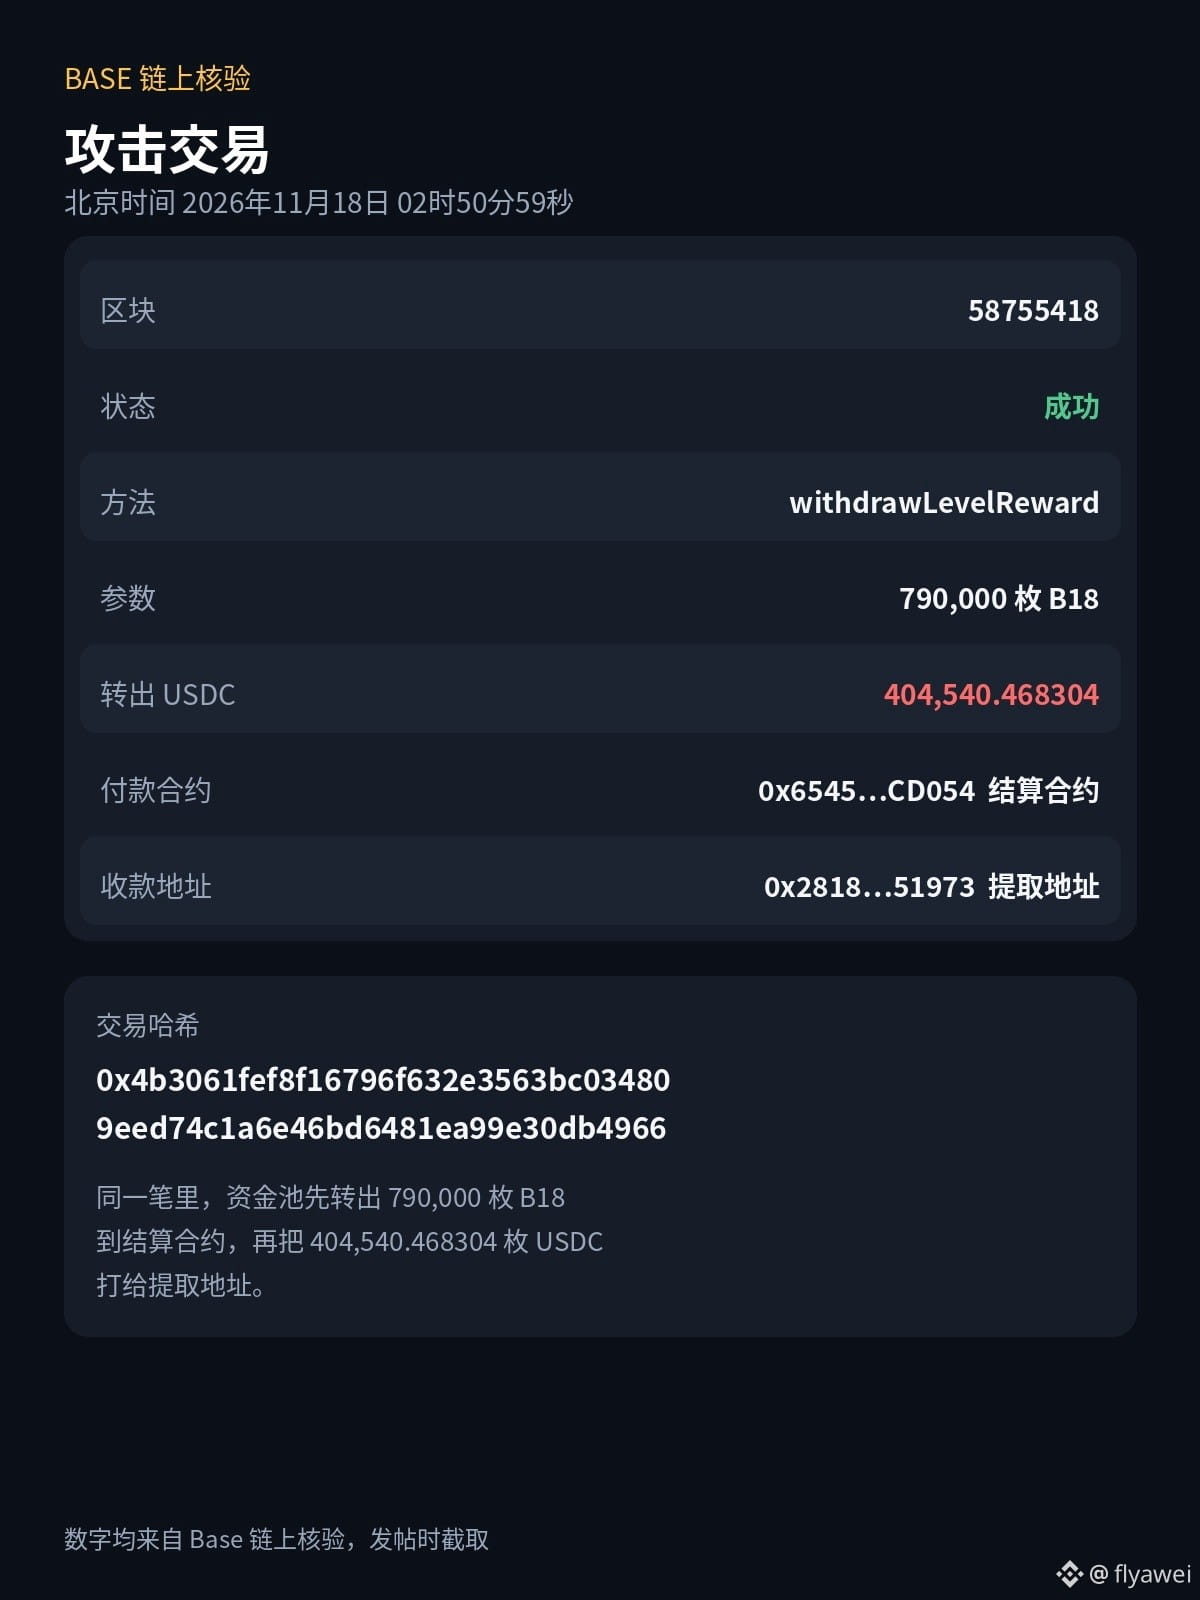
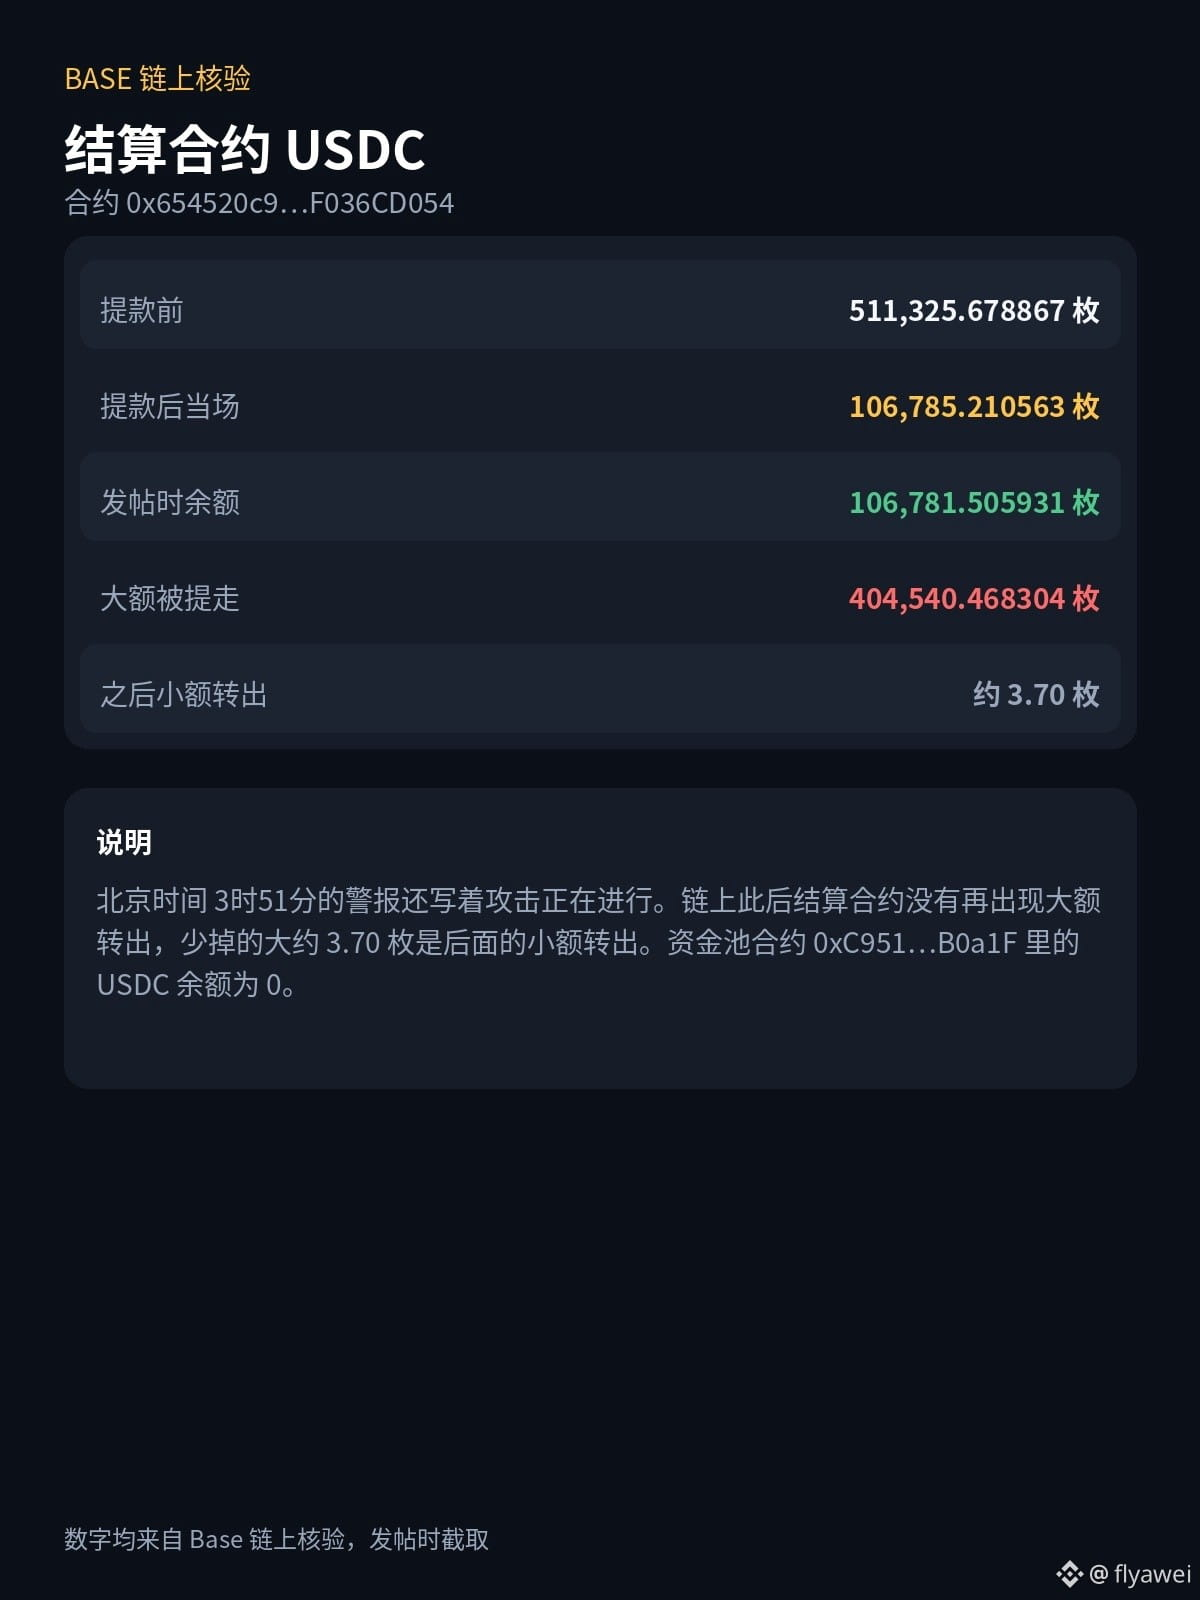
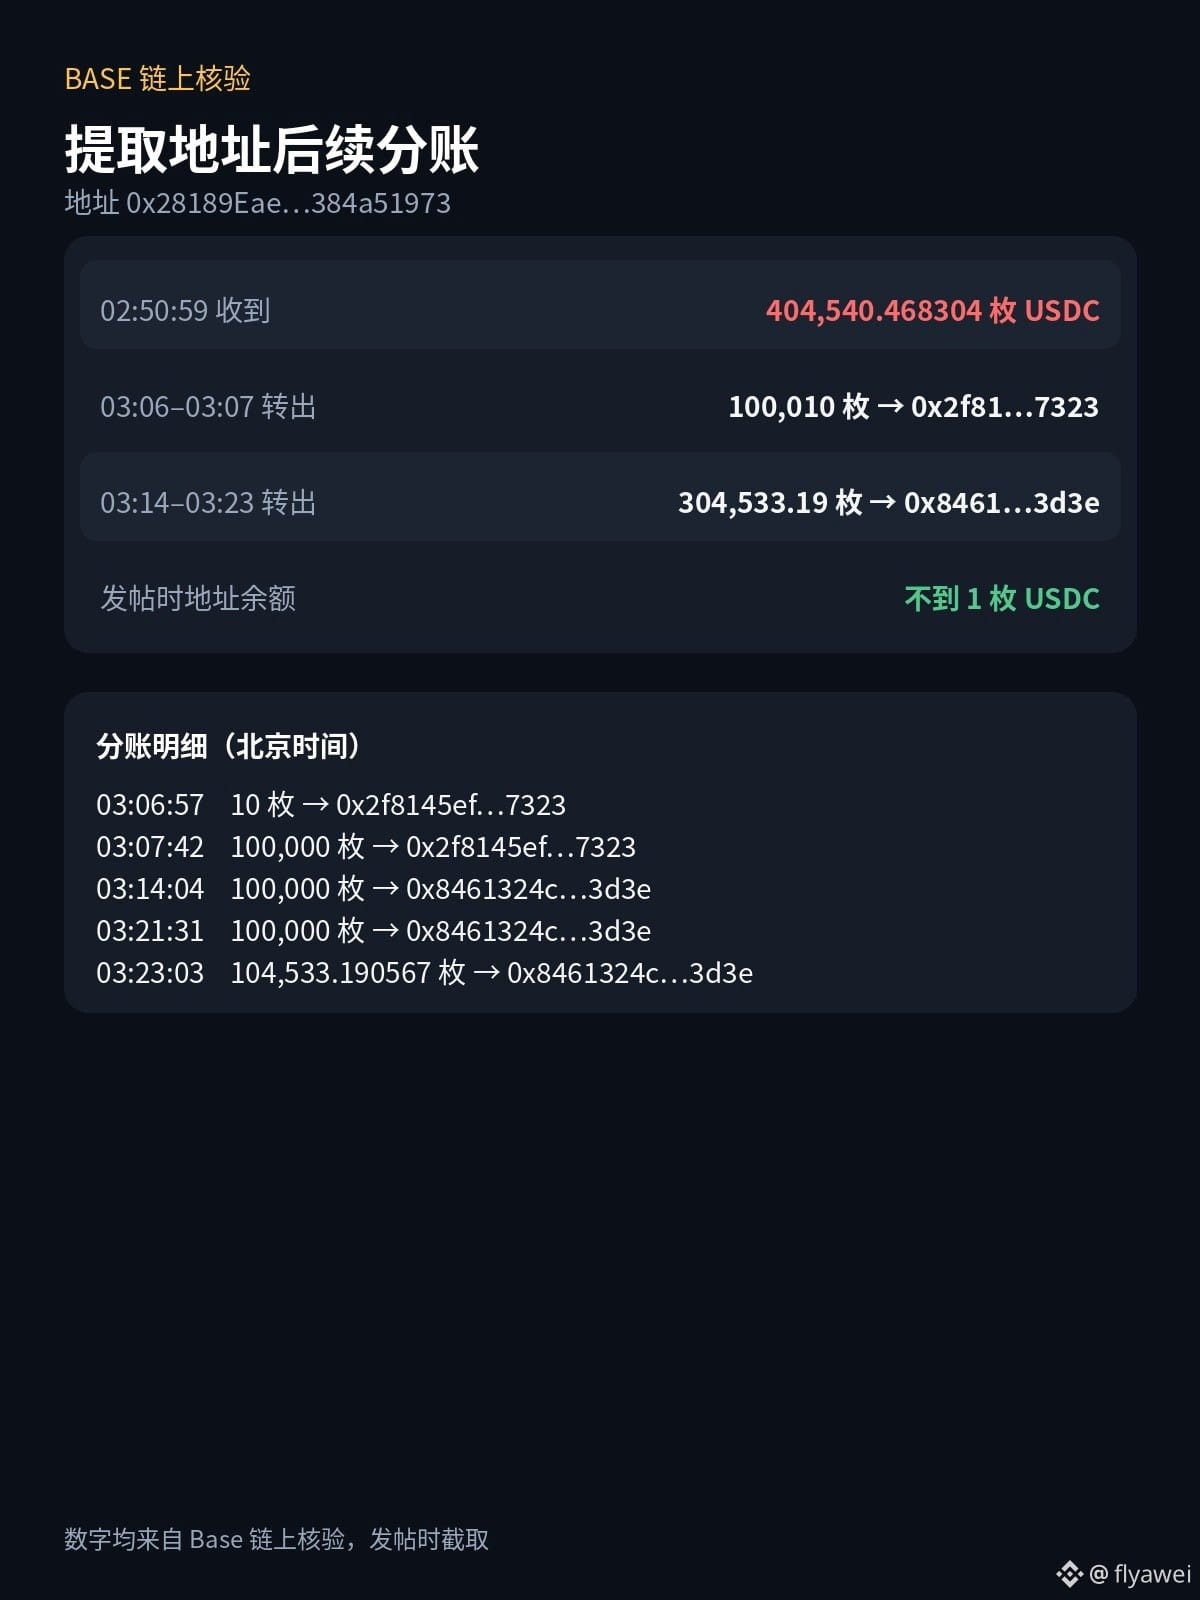
Sur la blockchain Base, à 2 h 50 min 59 s le 18 novembre, heure de Pékin, une adresse (0x2818…) a retiré en une seule transaction 404 540,47 USDC du contrat de règlement du protocole B18TimeBank.
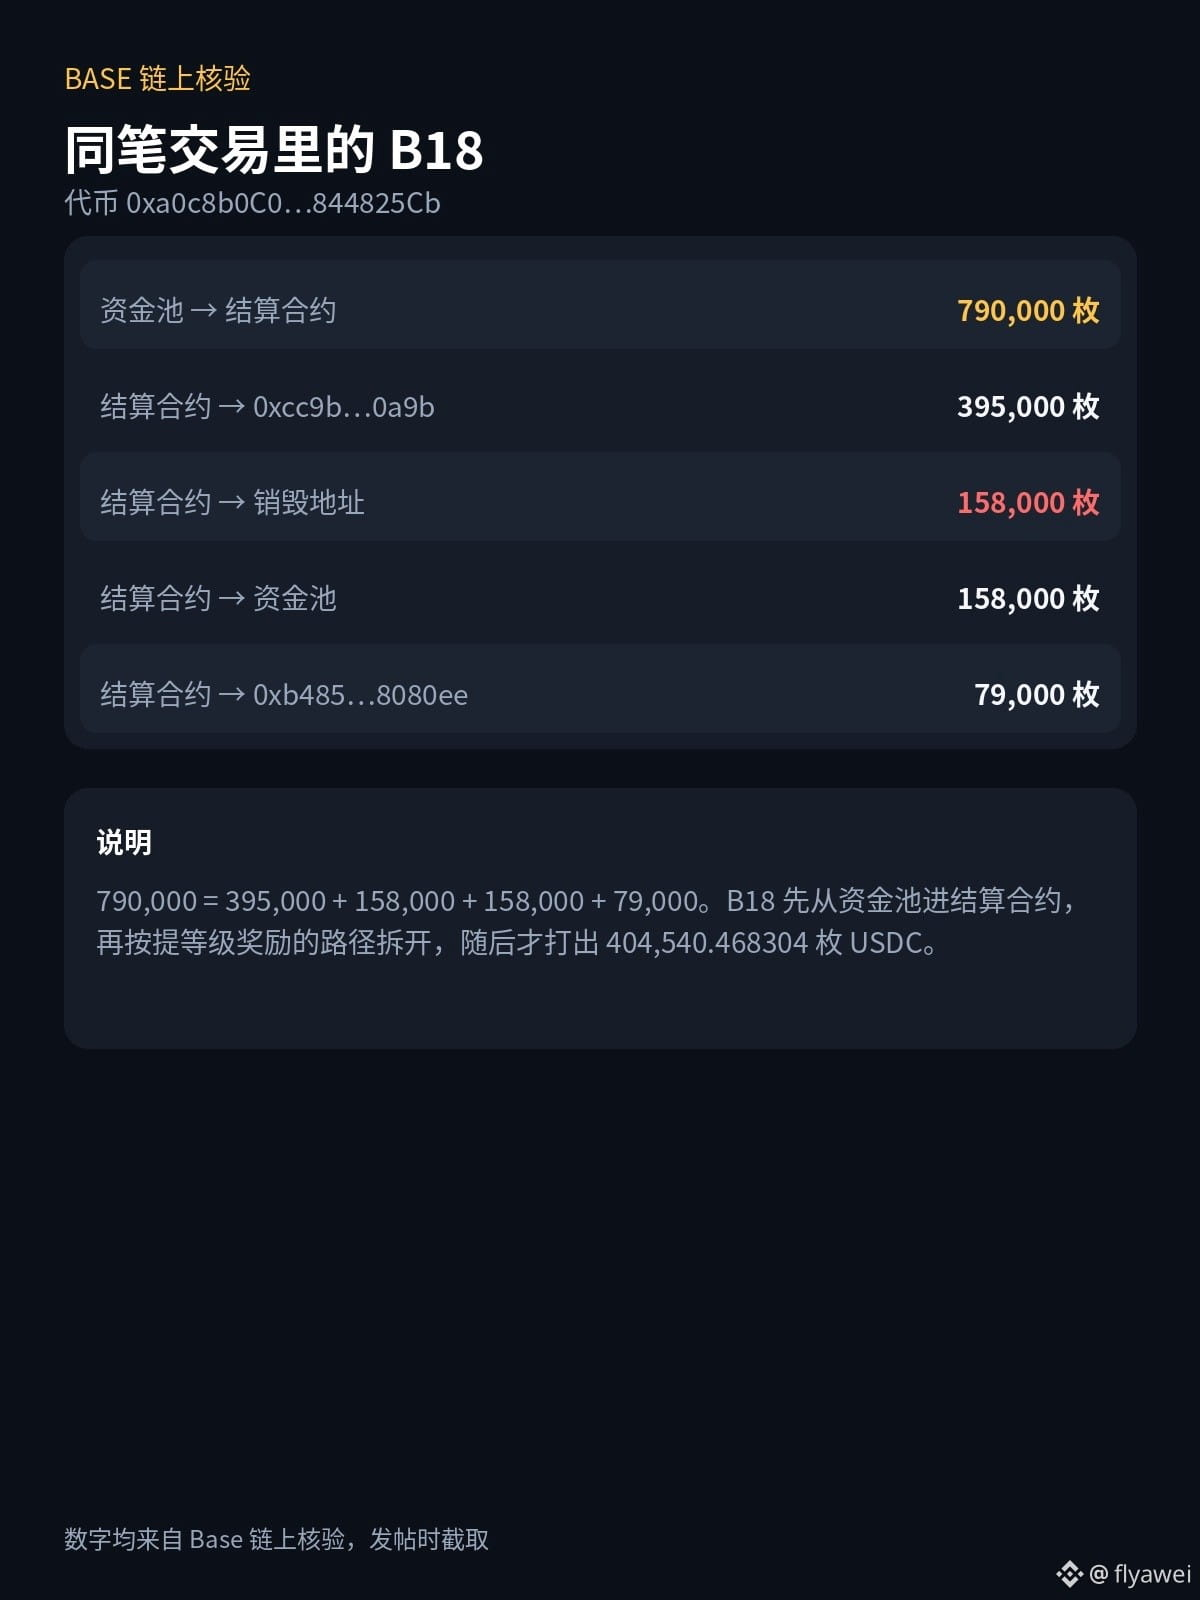
Avant le retrait, le contrat de règlement contenait 511 325,68 USDC. Cette transaction a d’abord transféré 790 000 B18 depuis le pool de liquidités, puis appelé la fonction de réclamation des récompenses de niveau. Une fois les fonds arrivés sur cette adresse, il ne restait plus que 106 785,21 USDC dans le contrat.
À 3 h 51, l’alerte on-chain indiquait encore que l’attaque était en cours. J’ai vérifié les comptes par la suite : aucun autre transfert important n’a été effectué depuis le contrat de règlement. Au moment où j’écris, il reste environ 106 781,51 USDC.
Les fonds retirés ont commencé à être répartis rapidement. Entre 3 h 06 et 3 h 07, 100 010 USDC ont été transférés vers une autre adresse (0x2f81…) ; puis, entre 3 h 14 et 3 h 23, 304 533,19 USDC ont été envoyés vers une troisième adresse (0x8461…). Il reste maintenant moins d’un USDC sur l’adresse de retrait.
L’alerte indique que ces personnes ont utilisé des justificatifs de récompenses de niveau déjà signés pour effectuer les échanges. Le protocole n’a toujours pas expliqué publiquement comment ces justificatifs ont été obtenus, et je n’ai pas vu d’annonce officielle de suspension.
À mon avis, les quelque 106 000 USDC encore présents dans le contrat de règlement restent exposés tant que le point d’entrée n’est pas complètement fermé.
Aux débutants : mieux vaut observer davantage et agir moins. Pour acheter des cryptos, n’achetez que du $BTC
Un retrait unique de 404 500 USDC ; il reste 106 800 dans le contrat de règlement
Sur la blockchain Base, à 2 h 50 min 59 s le 18 novembre, heure de Pékin, une adresse (0x2818…) a retiré en une seule transaction 404 540,47 USDC du contrat de règlement du protocole B18TimeBank.
Avant le retrait, le contrat de règlement contenait 511 325,68 USDC. Cette transaction a d’abord transféré 790 000 B18 depuis le pool de liquidités, puis appelé la fonction de réclamation des récompenses de niveau. Une fois les fonds arrivés sur cette adresse, il ne restait plus que 106 785,21 USDC dans le contrat.
À 3 h 51, l’alerte on-chain indiquait encore que l’attaque était en cours. J’ai vérifié les comptes par la suite : aucun autre transfert important n’a été effectué depuis le contrat de règlement. Au moment où j’écris, il reste environ 106 781,51 USDC.
Les fonds retirés ont commencé à être répartis rapidement. Entre 3 h 06 et 3 h 07, 100 010 USDC ont été transférés vers une autre adresse (0x2f81…) ; puis, entre 3 h 14 et 3 h 23, 304 533,19 USDC ont été envoyés vers une troisième adresse (0x8461…). Il reste maintenant moins d’un USDC sur l’adresse de retrait.
L’alerte indique que ces personnes ont utilisé des justificatifs de récompenses de niveau déjà signés pour effectuer les échanges. Le protocole n’a toujours pas expliqué publiquement comment ces justificatifs ont été obtenus, et je n’ai pas vu d’annonce officielle de suspension.
À mon avis, les quelque 106 000 USDC encore présents dans le contrat de règlement restent exposés tant que le point d’entrée n’est pas complètement fermé.
Aux débutants : mieux vaut observer davantage et agir moins. Pour acheter des cryptos, n’achetez que du $BTC
Sur la blockchain Base, à 2 h 50 min 59 s le 18 novembre, heure de Pékin, une adresse (0x2818…) a retiré en une seule transaction 404 540,47 USDC du contrat de règlement du protocole B18TimeBank.
Avant le retrait, le contrat de règlement contenait 511 325,68 USDC. Cette transaction a d’abord transféré 790 000 B18 depuis le pool de liquidités, puis appelé la fonction de réclamation des récompenses de niveau. Une fois les fonds arrivés sur cette adresse, il ne restait plus que 106 785,21 USDC dans le contrat.
À 3 h 51, l’alerte on-chain indiquait encore que l’attaque était en cours. J’ai vérifié les comptes par la suite : aucun autre transfert important n’a été effectué depuis le contrat de règlement. Au moment où j’écris, il reste environ 106 781,51 USDC.
Les fonds retirés ont commencé à être répartis rapidement. Entre 3 h 06 et 3 h 07, 100 010 USDC ont été transférés vers une autre adresse (0x2f81…) ; puis, entre 3 h 14 et 3 h 23, 304 533,19 USDC ont été envoyés vers une troisième adresse (0x8461…). Il reste maintenant moins d’un USDC sur l’adresse de retrait.
L’alerte indique que ces personnes ont utilisé des justificatifs de récompenses de niveau déjà signés pour effectuer les échanges. Le protocole n’a toujours pas expliqué publiquement comment ces justificatifs ont été obtenus, et je n’ai pas vu d’annonce officielle de suspension.
À mon avis, les quelque 106 000 USDC encore présents dans le contrat de règlement restent exposés tant que le point d’entrée n’est pas complètement fermé.
Aux débutants : mieux vaut observer davantage et agir moins. Pour acheter des cryptos, n’achetez que du $BTC
2
475
·
--
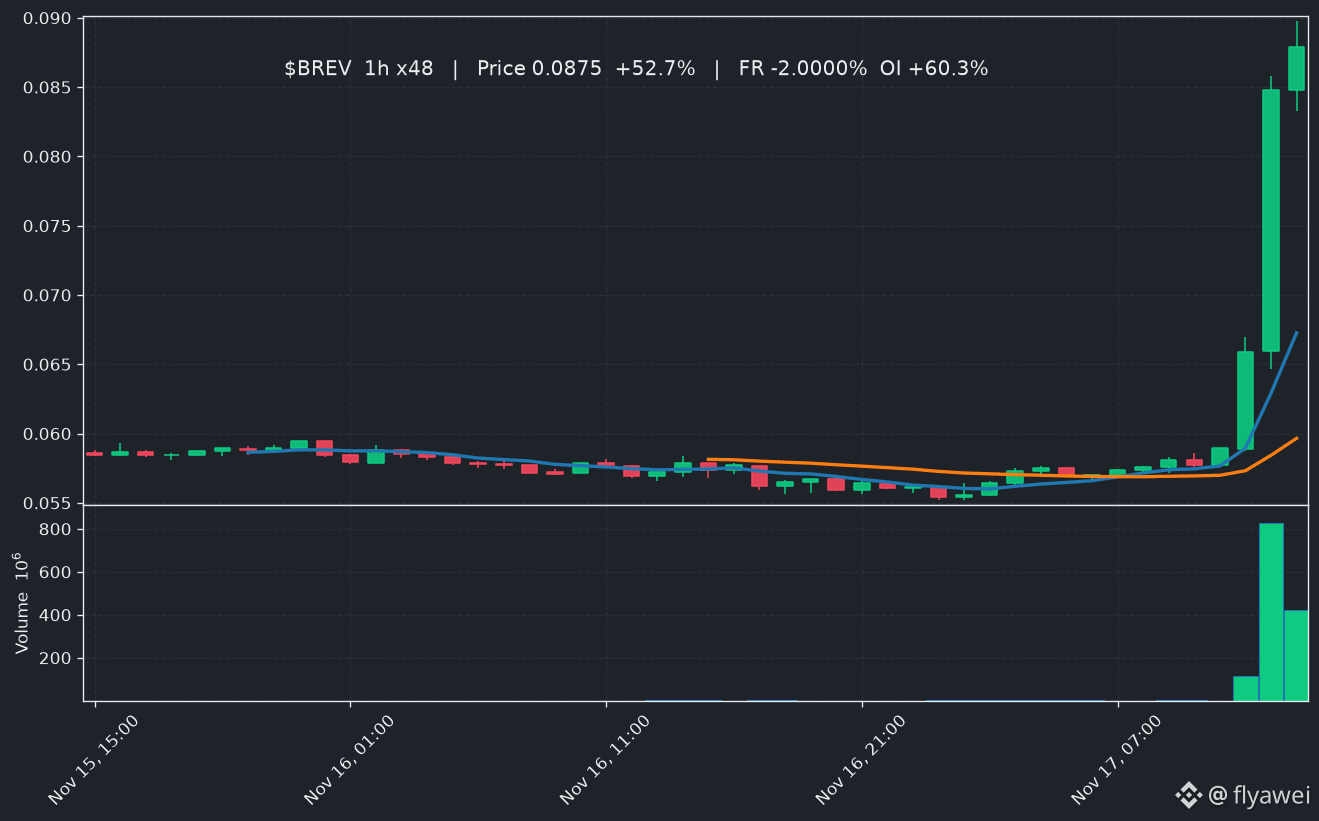
Le relevé du scan du contrat perpétuel BREV à 22 h 29 le 11/17 indique un dernier prix de 0.0875 USDT, une variation de +52.71 % au cours des dernières 24 heures et un volume de contrats de 108.2 M$ sur les dernières 24 heures.
Le taux de financement est passé de +0.0050 % au relevé précédent à -2.0000 %. L’intérêt ouvert a augmenté de +60.3 % par rapport au relevé précédent. Les derniers relevés de l’intérêt ouvert étaient respectivement de 1.2 M$, 1.2 M$, 1.2 M$ et 1.9 M$. La capitalisation boursière est de 43.7 M$. Ce contrat dispose d’une paire de trading au comptant correspondante. Les données du scanner indiquent que le taux est passé de +0.0050 % à -2.0000 %, soit une variation importante. Il y a 10 actualités récentes à ce sujet, dont l’une est intitulée « Upbit va référencer Brevis (BREV) ».
#BREV #币安 #Bitcoin
Le relevé du scan du contrat perpétuel BREV à 22 h 29 le 11/17 indique un dernier prix de 0.0875 USDT, une variation de +52.71 % au cours des dernières 24 heures et un volume de contrats de 108.2 M$ sur les dernières 24 heures.
Le taux de financement est passé de +0.0050 % au relevé précédent à -2.0000 %. L’intérêt ouvert a augmenté de +60.3 % par rapport au relevé précédent. Les derniers relevés de l’intérêt ouvert étaient respectivement de 1.2 M$, 1.2 M$, 1.2 M$ et 1.9 M$. La capitalisation boursière est de 43.7 M$. Ce contrat dispose d’une paire de trading au comptant correspondante. Les données du scanner indiquent que le taux est passé de +0.0050 % à -2.0000 %, soit une variation importante. Il y a 10 actualités récentes à ce sujet, dont l’une est intitulée « Upbit va référencer Brevis (BREV) ».
#BREV #币安 #Bitcoin
Le taux de financement est passé de +0.0050 % au relevé précédent à -2.0000 %. L’intérêt ouvert a augmenté de +60.3 % par rapport au relevé précédent. Les derniers relevés de l’intérêt ouvert étaient respectivement de 1.2 M$, 1.2 M$, 1.2 M$ et 1.9 M$. La capitalisation boursière est de 43.7 M$. Ce contrat dispose d’une paire de trading au comptant correspondante. Les données du scanner indiquent que le taux est passé de +0.0050 % à -2.0000 %, soit une variation importante. Il y a 10 actualités récentes à ce sujet, dont l’une est intitulée « Upbit va référencer Brevis (BREV) ».
#BREV #币安 #Bitcoin
205
·
--
Clôture lundi à 156,14 dollars, les résultats tombent ce soir
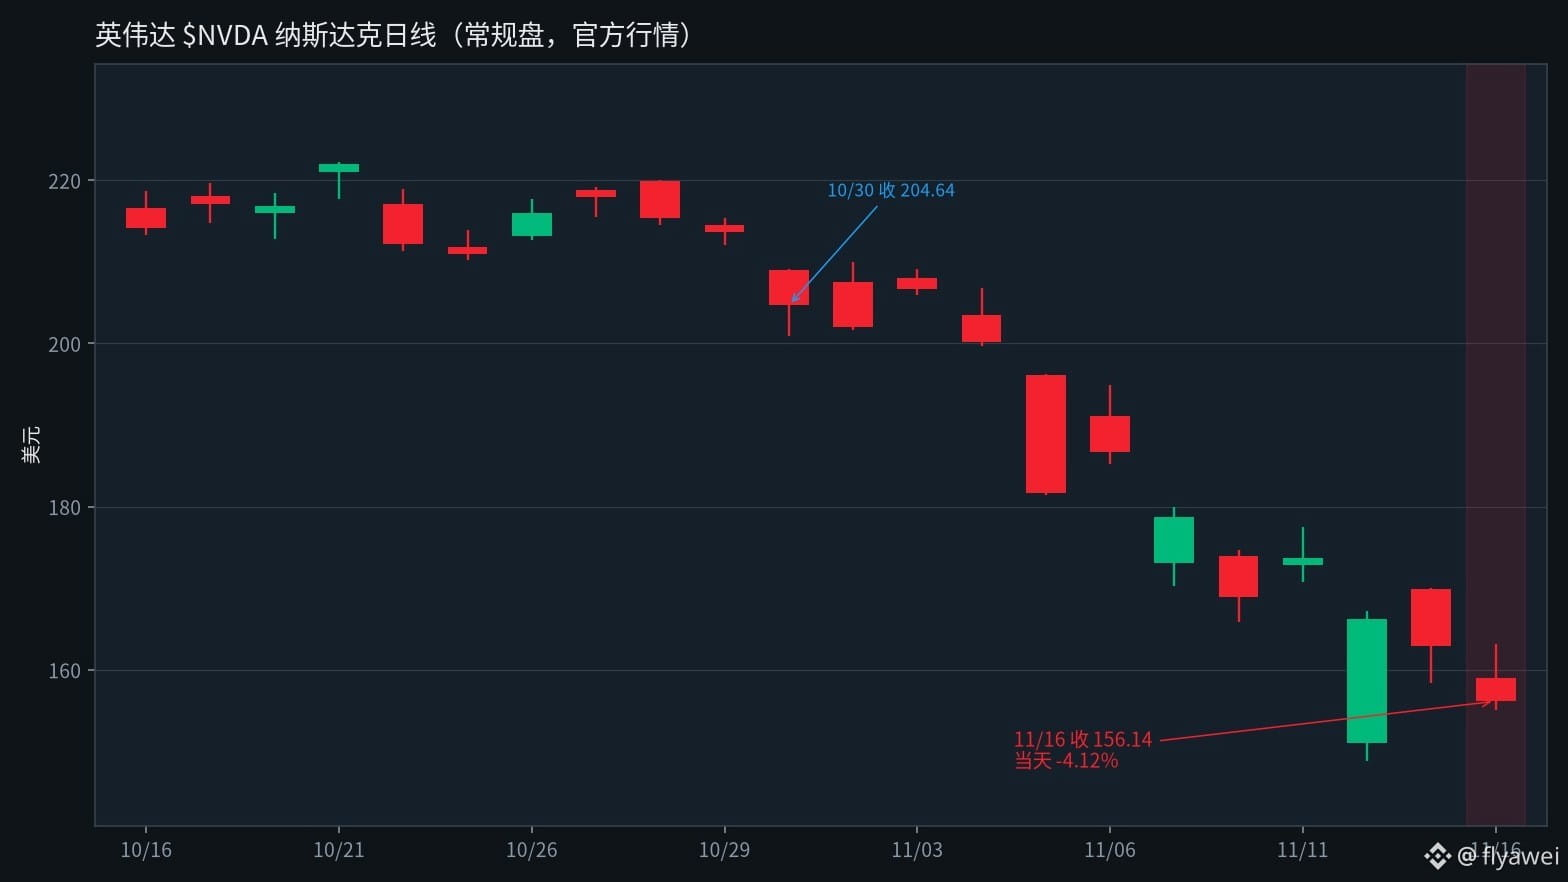
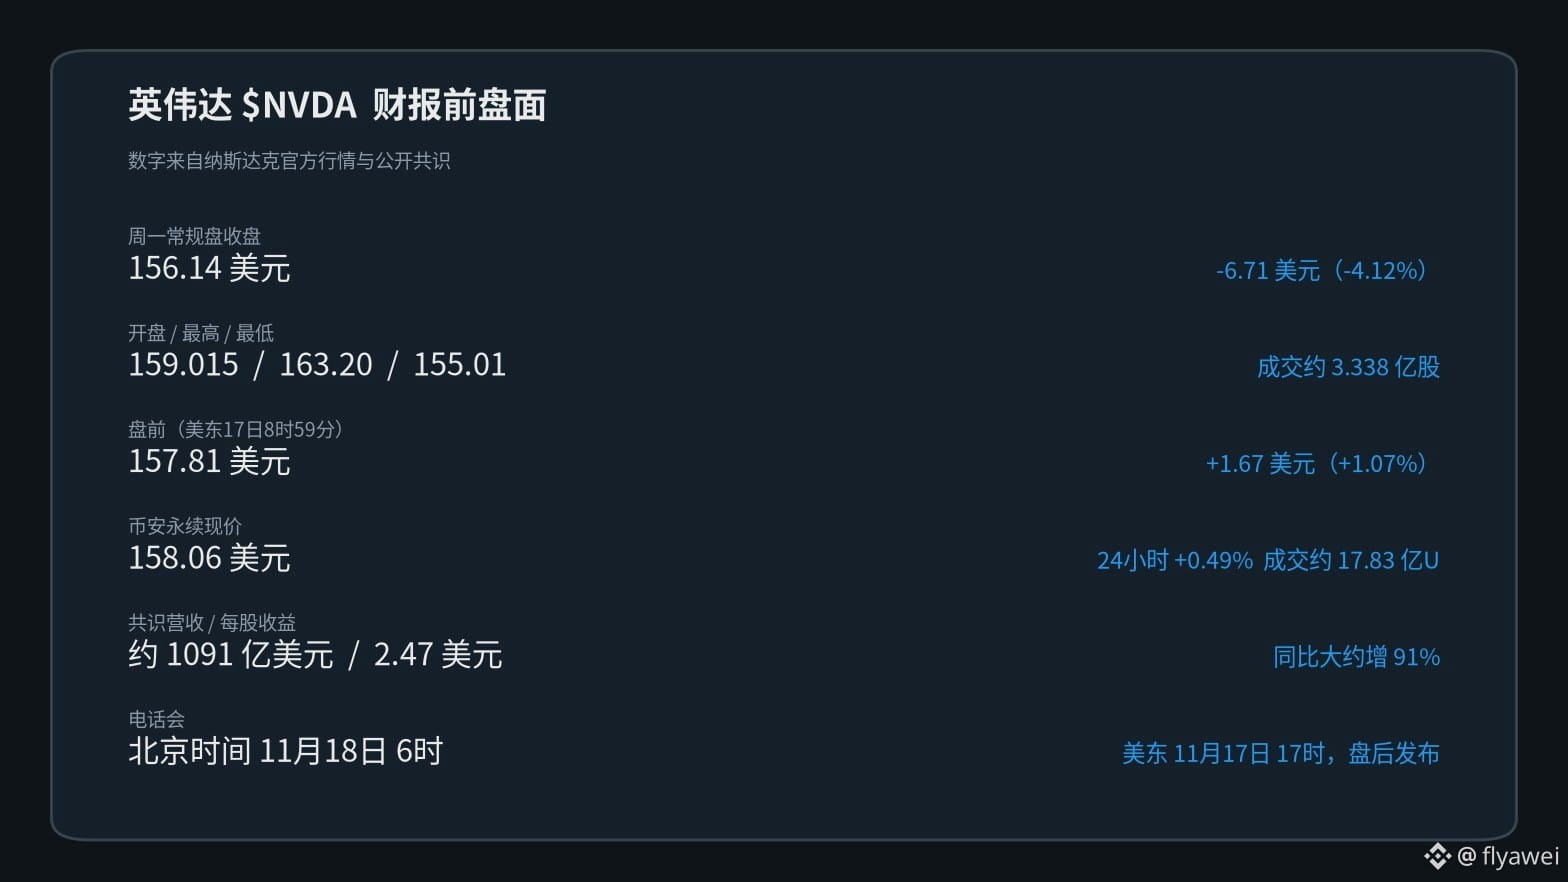
Nvidia $NVDA a clôturé la séance régulière à 156,14 dollars le 16 novembre, heure de la côte Est des États-Unis, en baisse de 6,71 dollars par rapport aux 162,85 dollars de la clôture précédente, soit environ 4,12 %. C’était le dernier jour complet de cotation avant la publication des résultats du troisième trimestre après la clôture, ce soir.
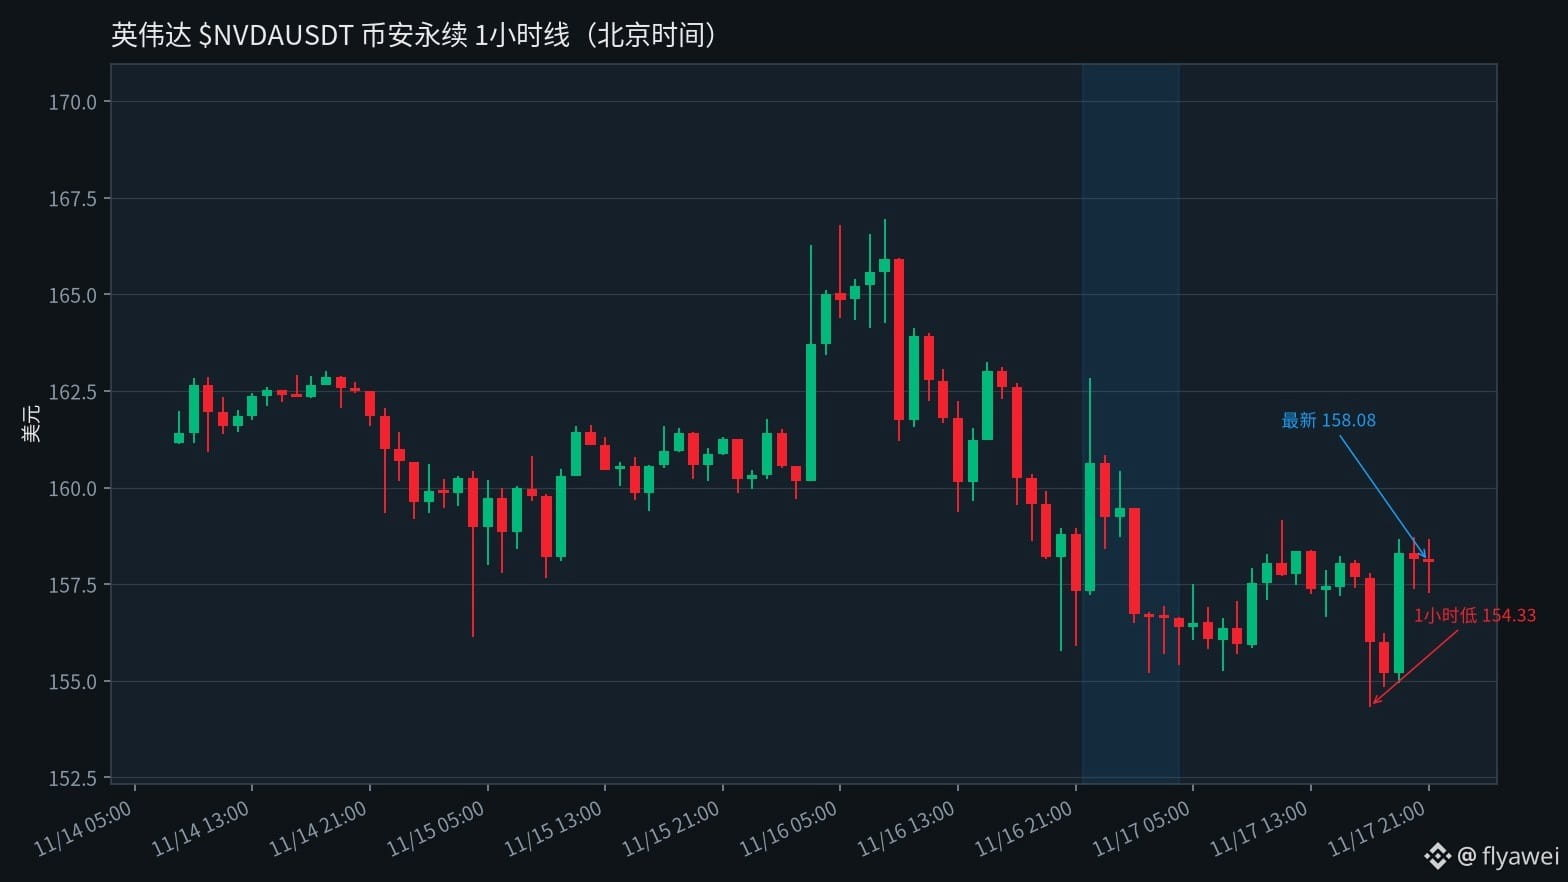
Vendredi dernier, le titre avait déjà enchaîné six semaines de baisse. Depuis la clôture à 204,64 dollars le 30 octobre, il a perdu environ 23,7 %. En préouverture sur le Nasdaq, il s’échangeait autour de 157,81 dollars à 8 h 59 le 17, heure de la côte Est, soit 1,67 dollar au-dessus de la clôture, environ 1,07 %. Le contrat perpétuel de Binance était autour de 158,06 dollars, en hausse d’environ 0,49 % sur 24 heures, pour un volume d’échanges d’environ 1,783 milliard d’U.
La conférence téléphonique est prévue le 18 novembre à 6 h, heure de Pékin. Le consensus du marché table sur un chiffre d’affaires d’environ 109,1 milliards de dollars et un bénéfice par action d’environ 2,47 dollars, soit une hausse d’environ 91 % par rapport aux quelque 59 milliards de dollars de la même période l’an dernier. Il s’agit des premiers résultats publiés depuis la démission de Jensen Huang ; ils seront présentés par le directeur général par intérim.
La forte baisse de lundi s’explique principalement par une nouvelle réglementation annoncée ce jour-là par le département du Commerce américain : même si des puces avancées sont installées dans des centres de données situés dans des pays tiers puis louées à des entreprises en Chine ou ailleurs, une autorisation préalable sera nécessaire. Le marché craint que cette activité en soit affectée. Pour l’instant, le conseil d’administration n’envisage pas non plus de le faire revenir, et plus de 20 institutions ont abaissé leur objectif de cours au cours des neuf derniers jours.
Pour ma part, je suis plutôt pessimiste. Les chiffres du consensus semblent encore très élevés, mais le titre a déjà baissé pendant six semaines consécutives, la direction est toujours dans une période de transition et les règles d’exportation se durcissent. Le léger rebond en préouverture ne suffit pas à dissiper les pressions que je constate.
Aux débutants, je conseille de s’informer davantage et de passer moins d’ordres. Pour acheter des cryptos, contentez-vous de $BTC
Clôture lundi à 156,14 dollars, les résultats tombent ce soir
Nvidia $NVDA a clôturé la séance régulière à 156,14 dollars le 16 novembre, heure de la côte Est des États-Unis, en baisse de 6,71 dollars par rapport aux 162,85 dollars de la clôture précédente, soit environ 4,12 %. C’était le dernier jour complet de cotation avant la publication des résultats du troisième trimestre après la clôture, ce soir.
Vendredi dernier, le titre avait déjà enchaîné six semaines de baisse. Depuis la clôture à 204,64 dollars le 30 octobre, il a perdu environ 23,7 %. En préouverture sur le Nasdaq, il s’échangeait autour de 157,81 dollars à 8 h 59 le 17, heure de la côte Est, soit 1,67 dollar au-dessus de la clôture, environ 1,07 %. Le contrat perpétuel de Binance était autour de 158,06 dollars, en hausse d’environ 0,49 % sur 24 heures, pour un volume d’échanges d’environ 1,783 milliard d’U.
La conférence téléphonique est prévue le 18 novembre à 6 h, heure de Pékin. Le consensus du marché table sur un chiffre d’affaires d’environ 109,1 milliards de dollars et un bénéfice par action d’environ 2,47 dollars, soit une hausse d’environ 91 % par rapport aux quelque 59 milliards de dollars de la même période l’an dernier. Il s’agit des premiers résultats publiés depuis la démission de Jensen Huang ; ils seront présentés par le directeur général par intérim.
La forte baisse de lundi s’explique principalement par une nouvelle réglementation annoncée ce jour-là par le département du Commerce américain : même si des puces avancées sont installées dans des centres de données situés dans des pays tiers puis louées à des entreprises en Chine ou ailleurs, une autorisation préalable sera nécessaire. Le marché craint que cette activité en soit affectée. Pour l’instant, le conseil d’administration n’envisage pas non plus de le faire revenir, et plus de 20 institutions ont abaissé leur objectif de cours au cours des neuf derniers jours.
Pour ma part, je suis plutôt pessimiste. Les chiffres du consensus semblent encore très élevés, mais le titre a déjà baissé pendant six semaines consécutives, la direction est toujours dans une période de transition et les règles d’exportation se durcissent. Le léger rebond en préouverture ne suffit pas à dissiper les pressions que je constate.
Aux débutants, je conseille de s’informer davantage et de passer moins d’ordres. Pour acheter des cryptos, contentez-vous de $BTC
Nvidia $NVDA a clôturé la séance régulière à 156,14 dollars le 16 novembre, heure de la côte Est des États-Unis, en baisse de 6,71 dollars par rapport aux 162,85 dollars de la clôture précédente, soit environ 4,12 %. C’était le dernier jour complet de cotation avant la publication des résultats du troisième trimestre après la clôture, ce soir.
Vendredi dernier, le titre avait déjà enchaîné six semaines de baisse. Depuis la clôture à 204,64 dollars le 30 octobre, il a perdu environ 23,7 %. En préouverture sur le Nasdaq, il s’échangeait autour de 157,81 dollars à 8 h 59 le 17, heure de la côte Est, soit 1,67 dollar au-dessus de la clôture, environ 1,07 %. Le contrat perpétuel de Binance était autour de 158,06 dollars, en hausse d’environ 0,49 % sur 24 heures, pour un volume d’échanges d’environ 1,783 milliard d’U.
La conférence téléphonique est prévue le 18 novembre à 6 h, heure de Pékin. Le consensus du marché table sur un chiffre d’affaires d’environ 109,1 milliards de dollars et un bénéfice par action d’environ 2,47 dollars, soit une hausse d’environ 91 % par rapport aux quelque 59 milliards de dollars de la même période l’an dernier. Il s’agit des premiers résultats publiés depuis la démission de Jensen Huang ; ils seront présentés par le directeur général par intérim.
La forte baisse de lundi s’explique principalement par une nouvelle réglementation annoncée ce jour-là par le département du Commerce américain : même si des puces avancées sont installées dans des centres de données situés dans des pays tiers puis louées à des entreprises en Chine ou ailleurs, une autorisation préalable sera nécessaire. Le marché craint que cette activité en soit affectée. Pour l’instant, le conseil d’administration n’envisage pas non plus de le faire revenir, et plus de 20 institutions ont abaissé leur objectif de cours au cours des neuf derniers jours.
Pour ma part, je suis plutôt pessimiste. Les chiffres du consensus semblent encore très élevés, mais le titre a déjà baissé pendant six semaines consécutives, la direction est toujours dans une période de transition et les règles d’exportation se durcissent. Le léger rebond en préouverture ne suffit pas à dissiper les pressions que je constate.
Aux débutants, je conseille de s’informer davantage et de passer moins d’ordres. Pour acheter des cryptos, contentez-vous de $BTC
204
·
--
74 881 ETH répartis sur 7 adresses, conversion en bitcoins en cours
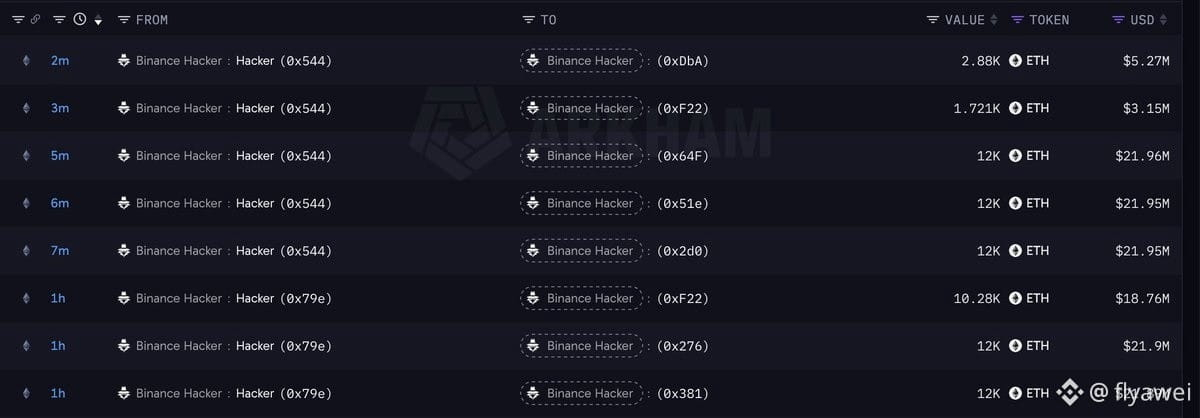
Les ETH laissés par le piratage du portefeuille chaud de Binance le 29 octobre ont été transférés le 17 novembre dans l’après-midi, heure de Pékin : 74 881 ETH, alors évalués publiquement à environ 137 millions de dollars.
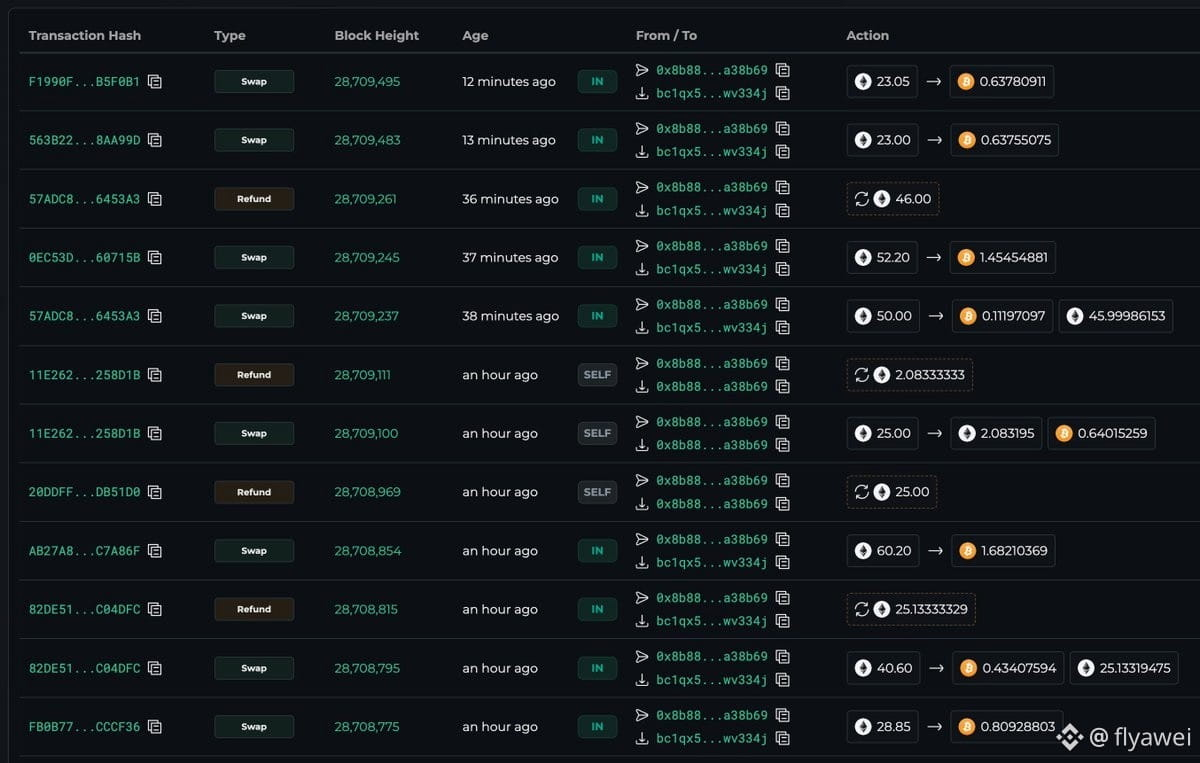
Entre environ 15 h 24 et 16 h 22, les adresses concernées ont envoyé ces ETH vers 7 nouvelles adresses en 8 transactions.
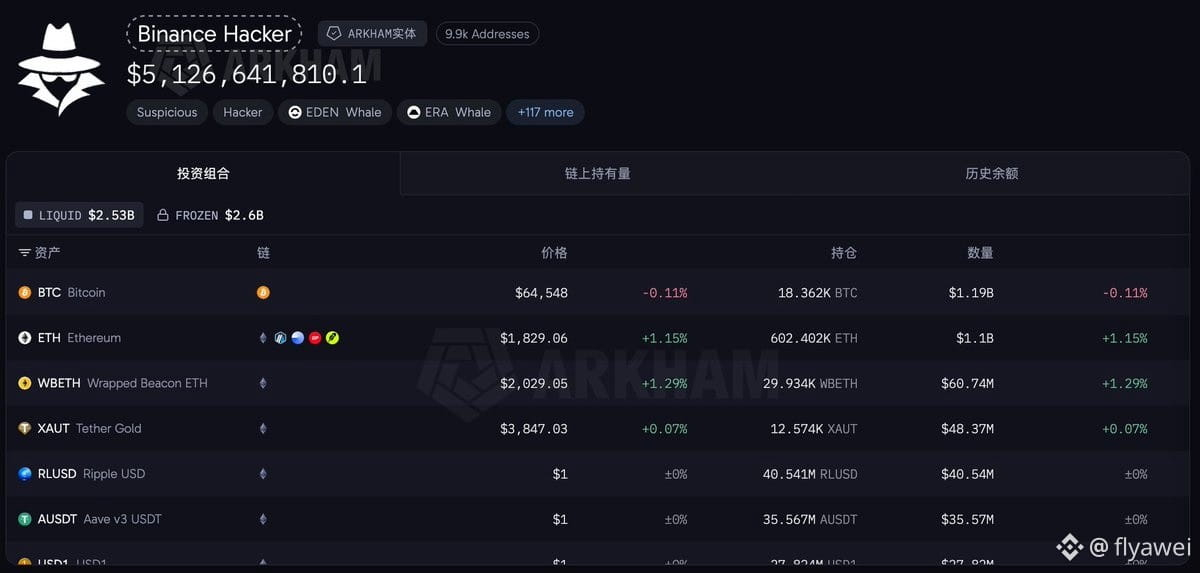
Selon les données de suivi publiques, ces adresses détenaient alors environ 602 402 ETH, soit près de 1,1 milliard de dollars au cours d’environ 1 829 dollars par ETH, ainsi qu’environ 18 362 bitcoins, d’une valeur d’environ 1,19 milliard de dollars. On pouvait alors constater que la valeur totale s’élevait à environ 5,13 milliards de dollars, dont quelque 2,68 milliards étaient gelés et environ 2,53 milliards restaient disponibles.
Après le transfert, ces ETH ont commencé à être divisés en lots d’environ 20 à 60 ETH, puis convertis en bitcoins via THORChain. Au moment où j’écris, selon les données de suivi publiques, il resterait environ 527 521 ETH dans les portefeuilles de cette entité, tandis que le nombre de bitcoins se maintiendrait aux alentours de 18 362. Les conversions se poursuivent et la majeure partie n’a pas encore été convertie.
À mon avis, cela ressemble davantage à une opération menée progressivement, en répartissant les fonds puis en les convertissant petit à petit. À court terme, cela ne provoquera pas forcément une forte chute, mais si environ 602 000 ETH continuent d’être convertis par lots en bitcoins, il faudra quand même surveiller les marchés.
Pour les débutants, mieux vaut observer davantage et agir moins. Pour acheter des cryptos, n’achetez que du $BTC
74 881 ETH répartis sur 7 adresses, conversion en bitcoins en cours
Les ETH laissés par le piratage du portefeuille chaud de Binance le 29 octobre ont été transférés le 17 novembre dans l’après-midi, heure de Pékin : 74 881 ETH, alors évalués publiquement à environ 137 millions de dollars.
Entre environ 15 h 24 et 16 h 22, les adresses concernées ont envoyé ces ETH vers 7 nouvelles adresses en 8 transactions.
Selon les données de suivi publiques, ces adresses détenaient alors environ 602 402 ETH, soit près de 1,1 milliard de dollars au cours d’environ 1 829 dollars par ETH, ainsi qu’environ 18 362 bitcoins, d’une valeur d’environ 1,19 milliard de dollars. On pouvait alors constater que la valeur totale s’élevait à environ 5,13 milliards de dollars, dont quelque 2,68 milliards étaient gelés et environ 2,53 milliards restaient disponibles.
Après le transfert, ces ETH ont commencé à être divisés en lots d’environ 20 à 60 ETH, puis convertis en bitcoins via THORChain. Au moment où j’écris, selon les données de suivi publiques, il resterait environ 527 521 ETH dans les portefeuilles de cette entité, tandis que le nombre de bitcoins se maintiendrait aux alentours de 18 362. Les conversions se poursuivent et la majeure partie n’a pas encore été convertie.
À mon avis, cela ressemble davantage à une opération menée progressivement, en répartissant les fonds puis en les convertissant petit à petit. À court terme, cela ne provoquera pas forcément une forte chute, mais si environ 602 000 ETH continuent d’être convertis par lots en bitcoins, il faudra quand même surveiller les marchés.
Pour les débutants, mieux vaut observer davantage et agir moins. Pour acheter des cryptos, n’achetez que du $BTC
Les ETH laissés par le piratage du portefeuille chaud de Binance le 29 octobre ont été transférés le 17 novembre dans l’après-midi, heure de Pékin : 74 881 ETH, alors évalués publiquement à environ 137 millions de dollars.
Entre environ 15 h 24 et 16 h 22, les adresses concernées ont envoyé ces ETH vers 7 nouvelles adresses en 8 transactions.
Selon les données de suivi publiques, ces adresses détenaient alors environ 602 402 ETH, soit près de 1,1 milliard de dollars au cours d’environ 1 829 dollars par ETH, ainsi qu’environ 18 362 bitcoins, d’une valeur d’environ 1,19 milliard de dollars. On pouvait alors constater que la valeur totale s’élevait à environ 5,13 milliards de dollars, dont quelque 2,68 milliards étaient gelés et environ 2,53 milliards restaient disponibles.
Après le transfert, ces ETH ont commencé à être divisés en lots d’environ 20 à 60 ETH, puis convertis en bitcoins via THORChain. Au moment où j’écris, selon les données de suivi publiques, il resterait environ 527 521 ETH dans les portefeuilles de cette entité, tandis que le nombre de bitcoins se maintiendrait aux alentours de 18 362. Les conversions se poursuivent et la majeure partie n’a pas encore été convertie.
À mon avis, cela ressemble davantage à une opération menée progressivement, en répartissant les fonds puis en les convertissant petit à petit. À court terme, cela ne provoquera pas forcément une forte chute, mais si environ 602 000 ETH continuent d’être convertis par lots en bitcoins, il faudra quand même surveiller les marchés.
Pour les débutants, mieux vaut observer davantage et agir moins. Pour acheter des cryptos, n’achetez que du $BTC
1
688
·
--
Le prestataire logistique a été piraté : les données de 27 000 commandes ont été exportées
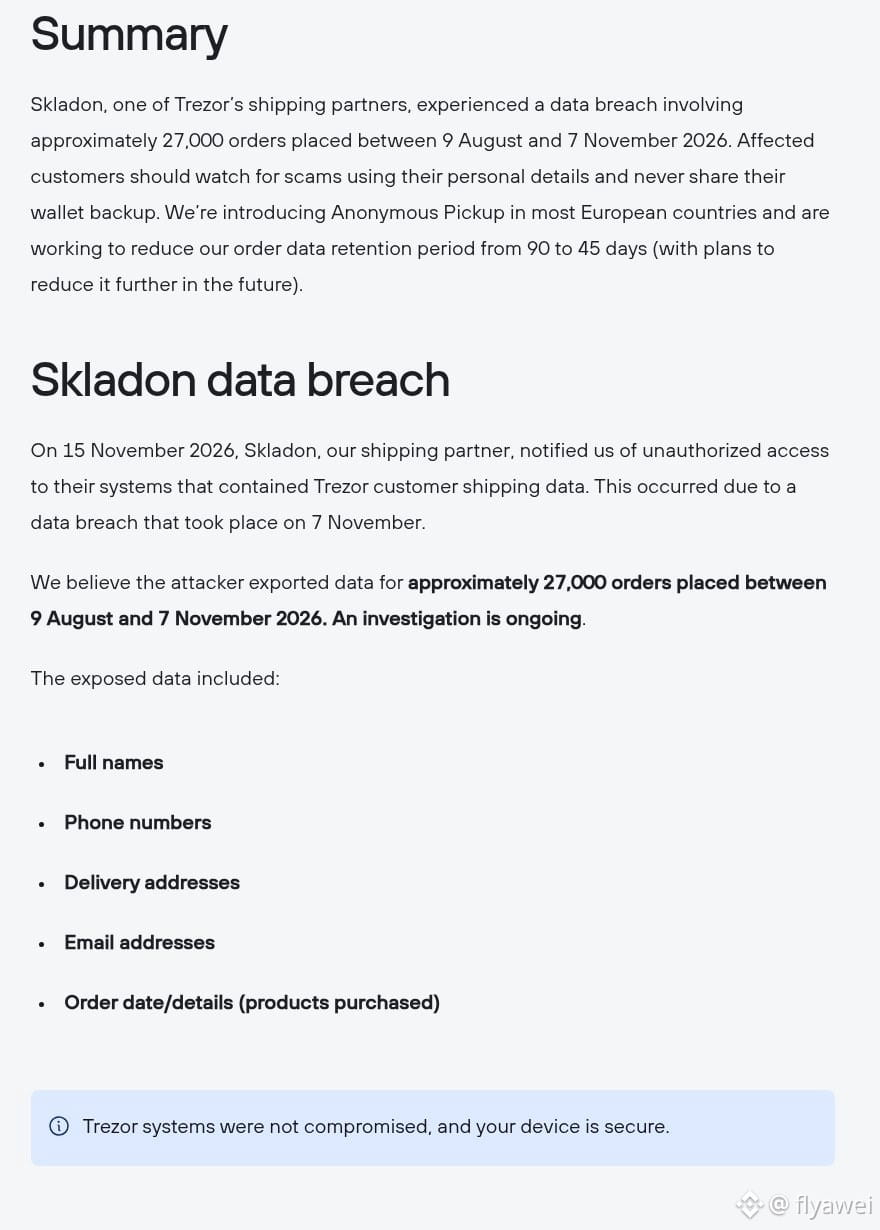
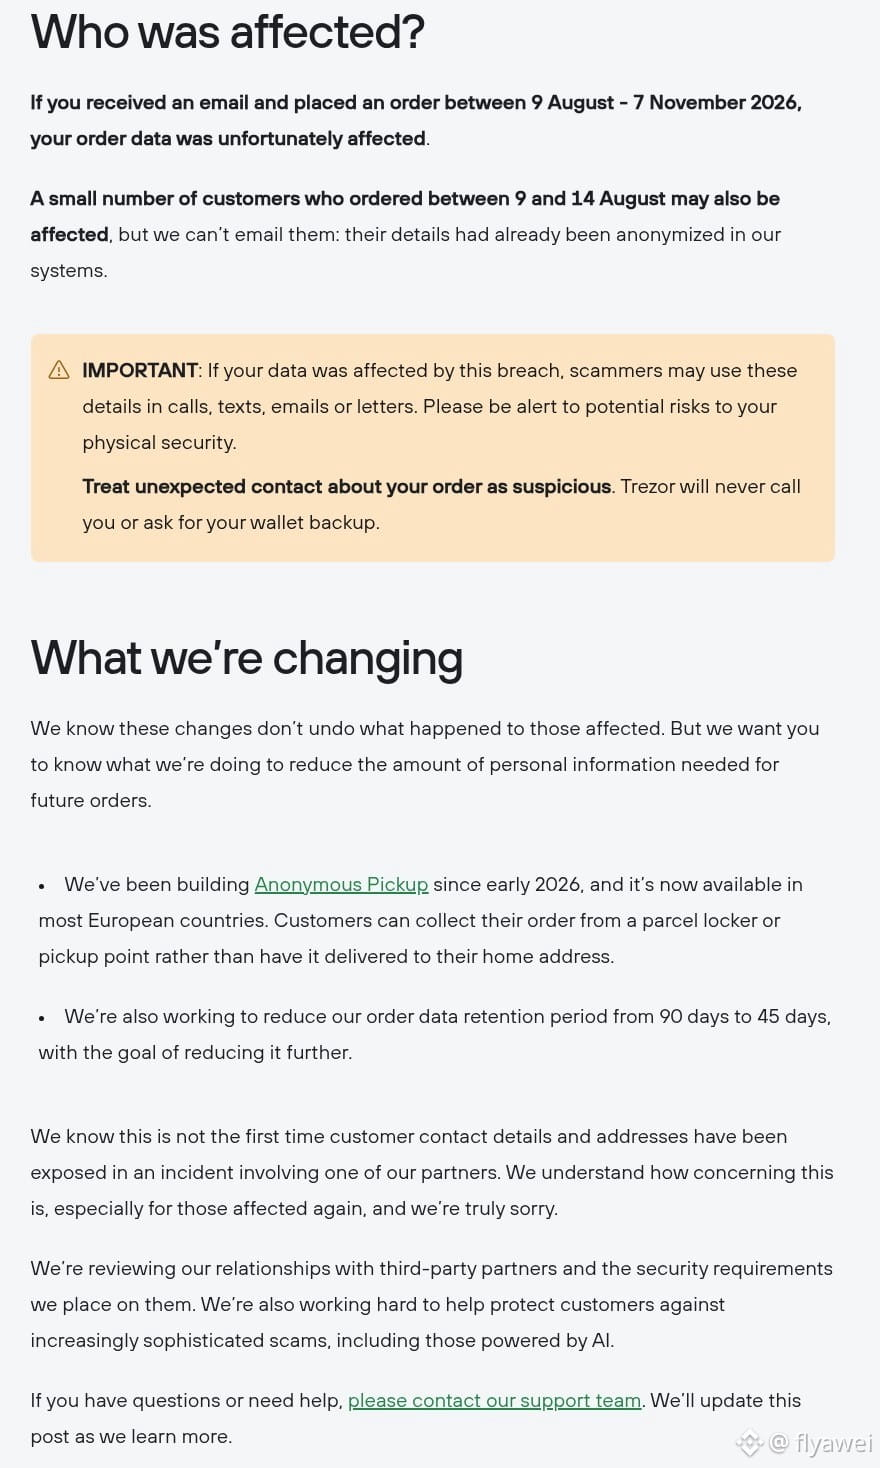
Le 17 novembre à 0 h 18, heure de Pékin, Trezor a annoncé que son partenaire logistique Skladon l’avait informé le 15 novembre qu’une personne avait accédé sans autorisation, le 7 novembre, au système où étaient stockées les données des commandes. L’entreprise estime qu’environ 27 000 commandes ont été concernées par l’exportation de données.
Ces commandes ont été passées entre le 9 août et le 7 novembre. Les données dérobées comprennent les noms, les numéros de téléphone, les adresses de livraison, les adresses e-mail, ainsi que les articles achetés et leur prix. Trezor affirme que ses systèmes et ses appareils n’ont pas été piratés, et que ni les phrases de récupération, ni les codes PIN, ni les phrases secrètes ne sont détenus par Trezor ou le prestataire logistique. Skladon n’expédie pas de commandes aux États-Unis ; les clients américains ne sont donc pas concernés cette fois-ci.
Les personnes ayant passé une commande entre le 9 août et le 7 novembre et ayant reçu un e-mail d’information font partie des personnes dont les données ont été exportées.
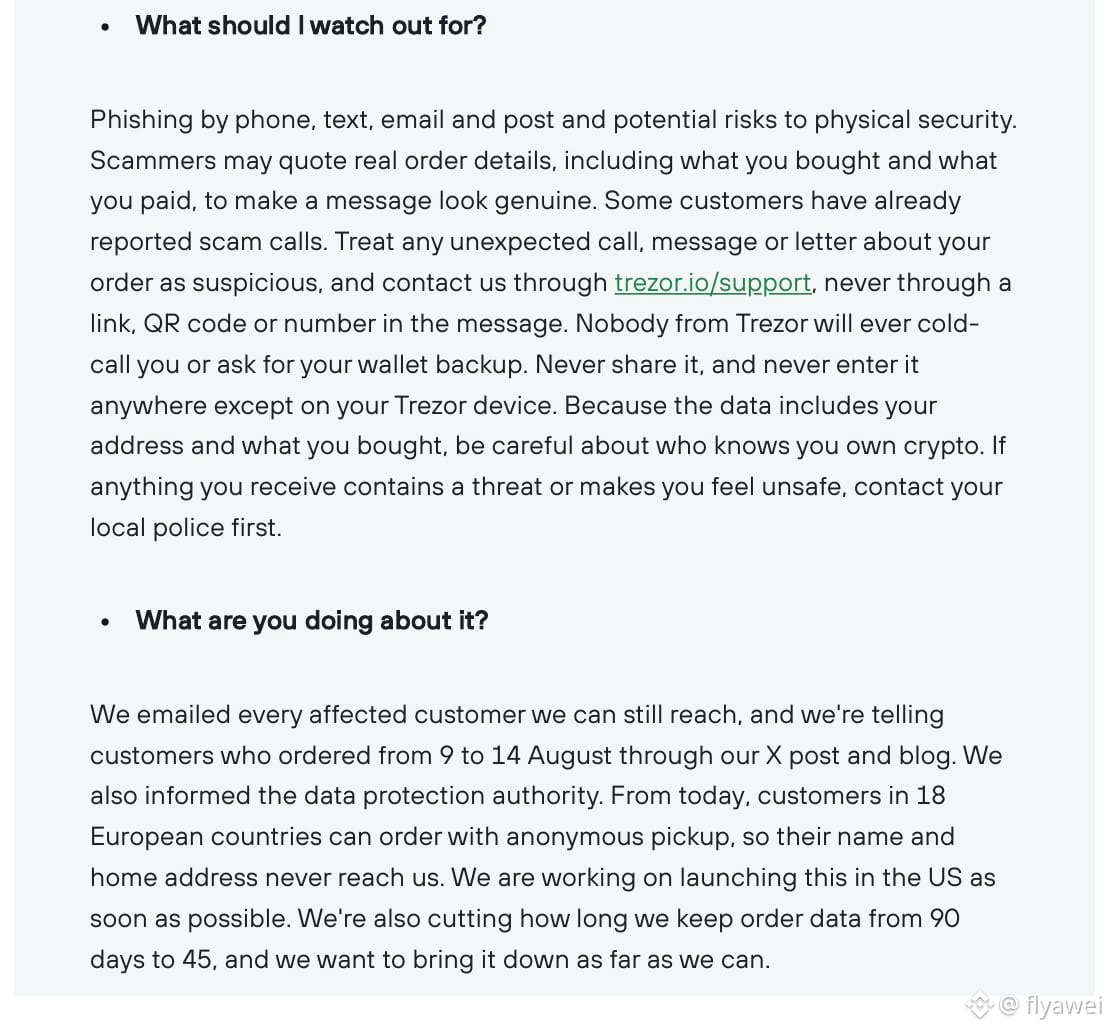
Des clients ont déjà reçu des appels frauduleux. Les escrocs peuvent disposer d’informations réelles sur les commandes et utiliser des appels, des SMS ou des e-mails. Trezor recommande de considérer comme suspect tout contact inattendu au sujet d’une commande. L’entreprise ne vous appellera pas spontanément et ne vous demandera jamais de sauvegarder votre portefeuille. Le fait que votre adresse soit associée à l’achat d’un portefeuille matériel peut également présenter un risque pour votre sécurité personnelle.
À compter du jour de l’annonce, les habitants de 18 pays européens peuvent choisir un retrait anonyme, sans communiquer leur adresse personnelle. La durée de conservation des données de commande devrait également passer de 90 à 45 jours.
Le portefeuille matériel n’a pas été compromis cette fois-ci, mais votre adresse et votre historique d’achats sont désormais entre les mains d’autrui, ce qui rendra les prochaines tentatives d’hameçonnage plus convaincantes. Gardez votre phrase de récupération uniquement sur vos propres appareils et ne la divulguez pas sous prétexte qu’un appel semble crédible.
Aux débutants : prenez le temps de vous informer avant d’agir. Si vous achetez des cryptomonnaies, n’achetez que du $BTC
Le prestataire logistique a été piraté : les données de 27 000 commandes ont été exportées
Le 17 novembre à 0 h 18, heure de Pékin, Trezor a annoncé que son partenaire logistique Skladon l’avait informé le 15 novembre qu’une personne avait accédé sans autorisation, le 7 novembre, au système où étaient stockées les données des commandes. L’entreprise estime qu’environ 27 000 commandes ont été concernées par l’exportation de données.
Ces commandes ont été passées entre le 9 août et le 7 novembre. Les données dérobées comprennent les noms, les numéros de téléphone, les adresses de livraison, les adresses e-mail, ainsi que les articles achetés et leur prix. Trezor affirme que ses systèmes et ses appareils n’ont pas été piratés, et que ni les phrases de récupération, ni les codes PIN, ni les phrases secrètes ne sont détenus par Trezor ou le prestataire logistique. Skladon n’expédie pas de commandes aux États-Unis ; les clients américains ne sont donc pas concernés cette fois-ci.
Les personnes ayant passé une commande entre le 9 août et le 7 novembre et ayant reçu un e-mail d’information font partie des personnes dont les données ont été exportées.
Des clients ont déjà reçu des appels frauduleux. Les escrocs peuvent disposer d’informations réelles sur les commandes et utiliser des appels, des SMS ou des e-mails. Trezor recommande de considérer comme suspect tout contact inattendu au sujet d’une commande. L’entreprise ne vous appellera pas spontanément et ne vous demandera jamais de sauvegarder votre portefeuille. Le fait que votre adresse soit associée à l’achat d’un portefeuille matériel peut également présenter un risque pour votre sécurité personnelle.
À compter du jour de l’annonce, les habitants de 18 pays européens peuvent choisir un retrait anonyme, sans communiquer leur adresse personnelle. La durée de conservation des données de commande devrait également passer de 90 à 45 jours.
Le portefeuille matériel n’a pas été compromis cette fois-ci, mais votre adresse et votre historique d’achats sont désormais entre les mains d’autrui, ce qui rendra les prochaines tentatives d’hameçonnage plus convaincantes. Gardez votre phrase de récupération uniquement sur vos propres appareils et ne la divulguez pas sous prétexte qu’un appel semble crédible.
Aux débutants : prenez le temps de vous informer avant d’agir. Si vous achetez des cryptomonnaies, n’achetez que du $BTC
Le 17 novembre à 0 h 18, heure de Pékin, Trezor a annoncé que son partenaire logistique Skladon l’avait informé le 15 novembre qu’une personne avait accédé sans autorisation, le 7 novembre, au système où étaient stockées les données des commandes. L’entreprise estime qu’environ 27 000 commandes ont été concernées par l’exportation de données.
Ces commandes ont été passées entre le 9 août et le 7 novembre. Les données dérobées comprennent les noms, les numéros de téléphone, les adresses de livraison, les adresses e-mail, ainsi que les articles achetés et leur prix. Trezor affirme que ses systèmes et ses appareils n’ont pas été piratés, et que ni les phrases de récupération, ni les codes PIN, ni les phrases secrètes ne sont détenus par Trezor ou le prestataire logistique. Skladon n’expédie pas de commandes aux États-Unis ; les clients américains ne sont donc pas concernés cette fois-ci.
Les personnes ayant passé une commande entre le 9 août et le 7 novembre et ayant reçu un e-mail d’information font partie des personnes dont les données ont été exportées.
Des clients ont déjà reçu des appels frauduleux. Les escrocs peuvent disposer d’informations réelles sur les commandes et utiliser des appels, des SMS ou des e-mails. Trezor recommande de considérer comme suspect tout contact inattendu au sujet d’une commande. L’entreprise ne vous appellera pas spontanément et ne vous demandera jamais de sauvegarder votre portefeuille. Le fait que votre adresse soit associée à l’achat d’un portefeuille matériel peut également présenter un risque pour votre sécurité personnelle.
À compter du jour de l’annonce, les habitants de 18 pays européens peuvent choisir un retrait anonyme, sans communiquer leur adresse personnelle. La durée de conservation des données de commande devrait également passer de 90 à 45 jours.
Le portefeuille matériel n’a pas été compromis cette fois-ci, mais votre adresse et votre historique d’achats sont désormais entre les mains d’autrui, ce qui rendra les prochaines tentatives d’hameçonnage plus convaincantes. Gardez votre phrase de récupération uniquement sur vos propres appareils et ne la divulguez pas sous prétexte qu’un appel semble crédible.
Aux débutants : prenez le temps de vous informer avant d’agir. Si vous achetez des cryptomonnaies, n’achetez que du $BTC
440
·
--
25 millions empochés en 12 secondes, puis acquittés 3 ans plus tard
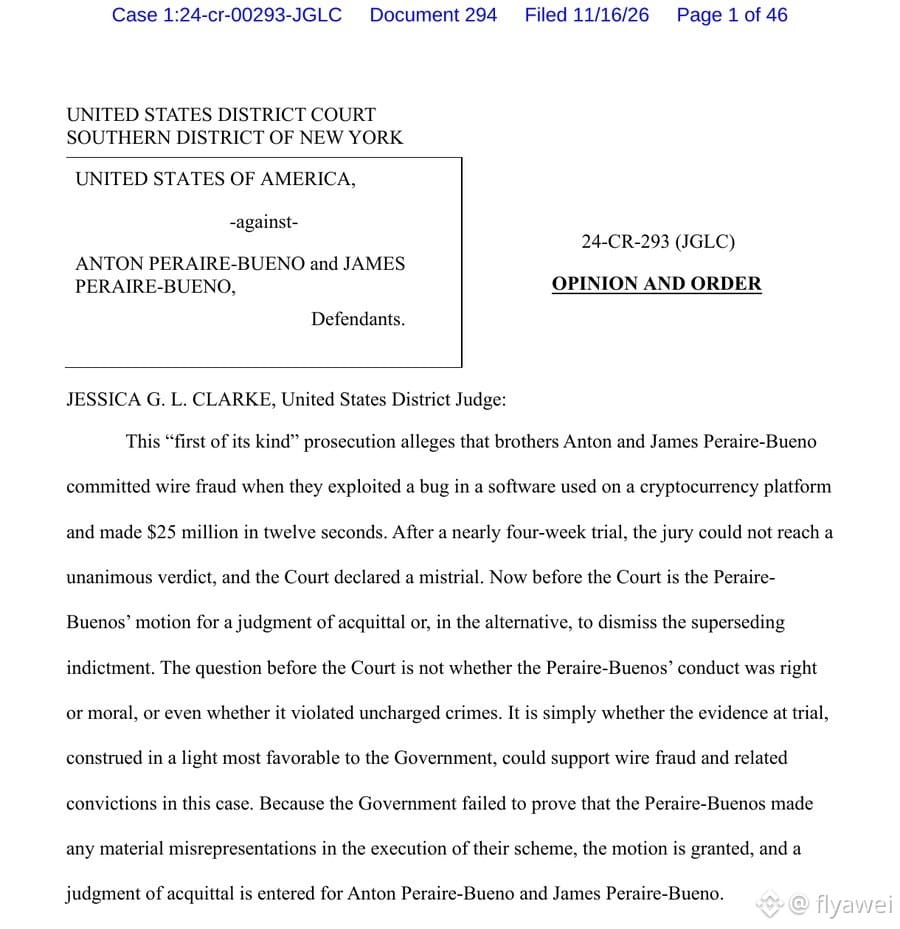
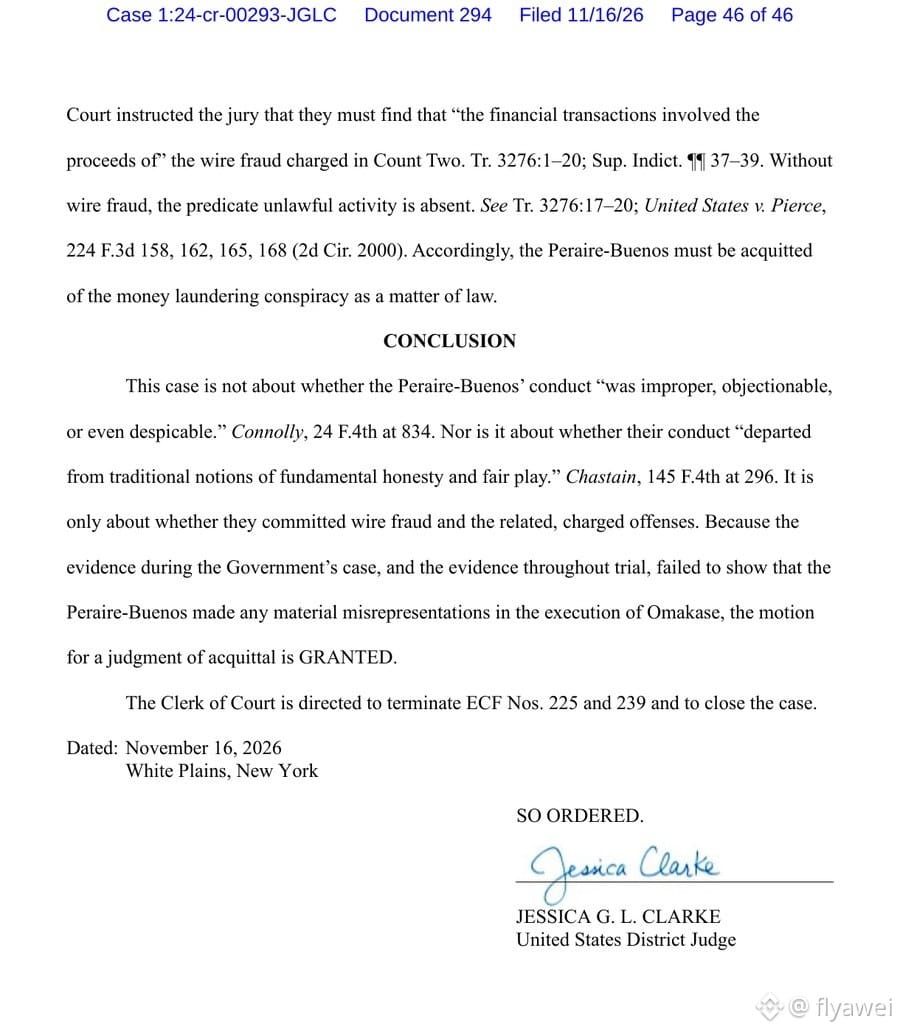
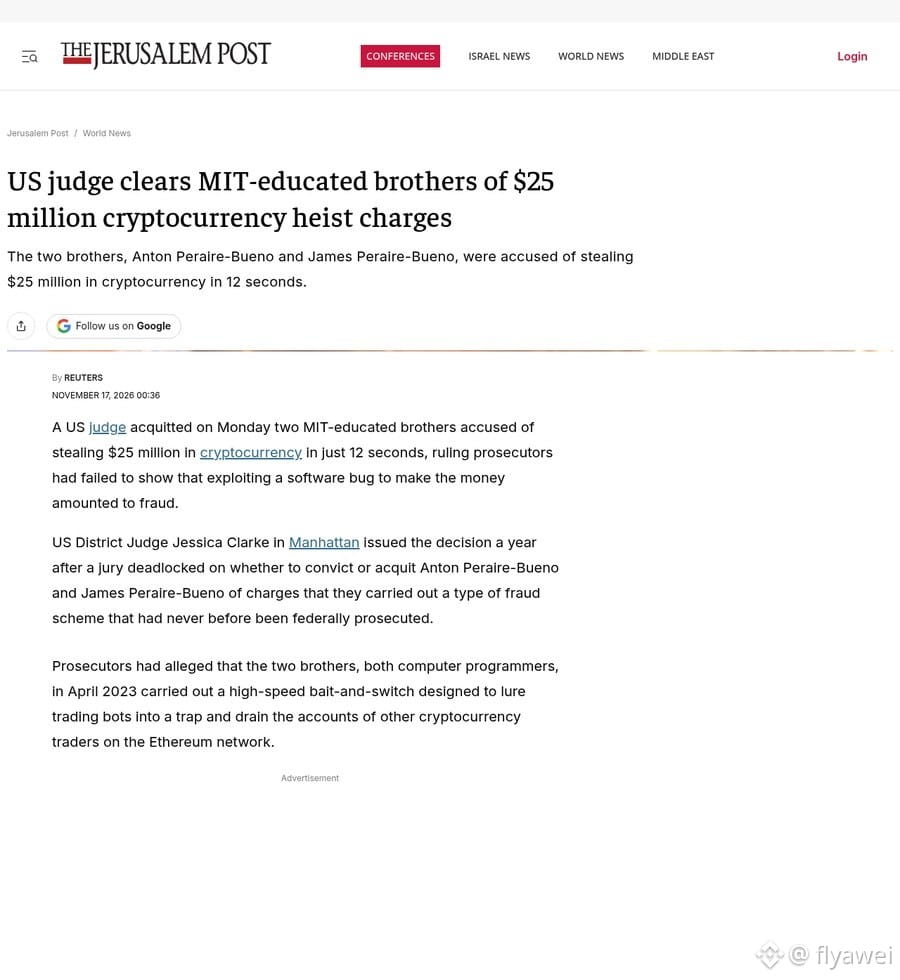
Deux frères diplômés du MIT ont été acquittés le 16 novembre, heure de l’Est, par un tribunal fédéral de Manhattan. Le tribunal a estimé que l’accusation n’avait pas réussi à prouver qu’ils avaient fait de fausses déclarations substantielles dans cette transaction d’environ 25 millions de dollars. Les accusations de fraude électronique et les accusations connexes n’ont donc pas été retenues, et l’accusation de complot en vue de blanchir de l’argent a également été abandonnée. L’affaire est désormais close.
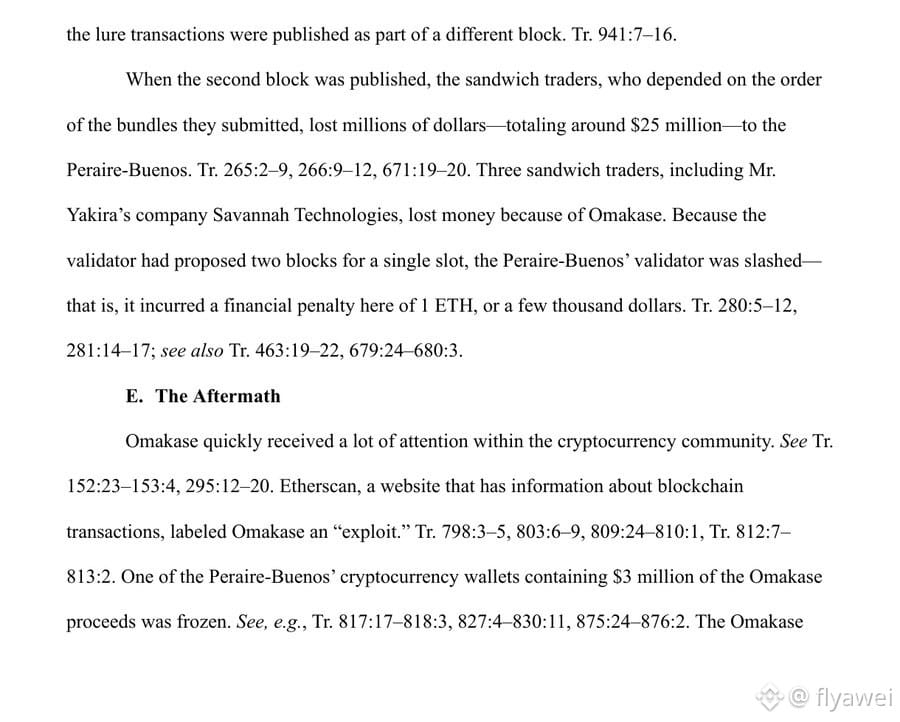
Le 2 avril 2023, les deux hommes ont exécuté une série d’opérations sur Ethereum. Ils ont d’abord placé huit ordres leurres dans un pool de transactions public pour attirer des bots spécialisés dans les attaques par sandwich. Puis, ils ont exploité une faille dans le logiciel relais MEV-Boost, couramment utilisé à l’époque par les validateurs, afin de consulter les transactions que ces bots pensaient privées, avant de les remplacer par leurs propres transactions. Les bots d’attaque par sandwich ont ainsi perdu environ 25 millions de dollars. Au début de sa décision, le tribunal indique que l’opération a été réalisée en 12 secondes. La faille du logiciel relais a été corrigée le jour même.
Ils ont été inculpés le 8 mai 2024. Le procès, qui s’est tenu en 2025, a duré près de quatre semaines. Le jury n’étant pas parvenu à un accord, le tribunal avait alors déclaré le procès nul. Cette fois, le juge a directement prononcé leur acquittement.
Dans sa décision, la juge écrit que le tribunal n’a pas à déterminer si leur conduite était juste ou morale, ni si elle constituait d’autres infractions qui ne leur ont pas été reprochées. Il lui faut examiner si les éléments de preuve présentés par l’accusation suffisent à étayer ces accusations. Les 12 secondes sur la blockchain remontent à trois ans ; la conclusion juridique, elle, n’est tombée que maintenant.
Aux débutants : prenez le temps d’observer avant d’agir. Si vous achetez des cryptos, n’achetez que du $BTC
25 millions empochés en 12 secondes, puis acquittés 3 ans plus tard
Deux frères diplômés du MIT ont été acquittés le 16 novembre, heure de l’Est, par un tribunal fédéral de Manhattan. Le tribunal a estimé que l’accusation n’avait pas réussi à prouver qu’ils avaient fait de fausses déclarations substantielles dans cette transaction d’environ 25 millions de dollars. Les accusations de fraude électronique et les accusations connexes n’ont donc pas été retenues, et l’accusation de complot en vue de blanchir de l’argent a également été abandonnée. L’affaire est désormais close.
Le 2 avril 2023, les deux hommes ont exécuté une série d’opérations sur Ethereum. Ils ont d’abord placé huit ordres leurres dans un pool de transactions public pour attirer des bots spécialisés dans les attaques par sandwich. Puis, ils ont exploité une faille dans le logiciel relais MEV-Boost, couramment utilisé à l’époque par les validateurs, afin de consulter les transactions que ces bots pensaient privées, avant de les remplacer par leurs propres transactions. Les bots d’attaque par sandwich ont ainsi perdu environ 25 millions de dollars. Au début de sa décision, le tribunal indique que l’opération a été réalisée en 12 secondes. La faille du logiciel relais a été corrigée le jour même.
Ils ont été inculpés le 8 mai 2024. Le procès, qui s’est tenu en 2025, a duré près de quatre semaines. Le jury n’étant pas parvenu à un accord, le tribunal avait alors déclaré le procès nul. Cette fois, le juge a directement prononcé leur acquittement.
Dans sa décision, la juge écrit que le tribunal n’a pas à déterminer si leur conduite était juste ou morale, ni si elle constituait d’autres infractions qui ne leur ont pas été reprochées. Il lui faut examiner si les éléments de preuve présentés par l’accusation suffisent à étayer ces accusations. Les 12 secondes sur la blockchain remontent à trois ans ; la conclusion juridique, elle, n’est tombée que maintenant.
Aux débutants : prenez le temps d’observer avant d’agir. Si vous achetez des cryptos, n’achetez que du $BTC
Deux frères diplômés du MIT ont été acquittés le 16 novembre, heure de l’Est, par un tribunal fédéral de Manhattan. Le tribunal a estimé que l’accusation n’avait pas réussi à prouver qu’ils avaient fait de fausses déclarations substantielles dans cette transaction d’environ 25 millions de dollars. Les accusations de fraude électronique et les accusations connexes n’ont donc pas été retenues, et l’accusation de complot en vue de blanchir de l’argent a également été abandonnée. L’affaire est désormais close.
Le 2 avril 2023, les deux hommes ont exécuté une série d’opérations sur Ethereum. Ils ont d’abord placé huit ordres leurres dans un pool de transactions public pour attirer des bots spécialisés dans les attaques par sandwich. Puis, ils ont exploité une faille dans le logiciel relais MEV-Boost, couramment utilisé à l’époque par les validateurs, afin de consulter les transactions que ces bots pensaient privées, avant de les remplacer par leurs propres transactions. Les bots d’attaque par sandwich ont ainsi perdu environ 25 millions de dollars. Au début de sa décision, le tribunal indique que l’opération a été réalisée en 12 secondes. La faille du logiciel relais a été corrigée le jour même.
Ils ont été inculpés le 8 mai 2024. Le procès, qui s’est tenu en 2025, a duré près de quatre semaines. Le jury n’étant pas parvenu à un accord, le tribunal avait alors déclaré le procès nul. Cette fois, le juge a directement prononcé leur acquittement.
Dans sa décision, la juge écrit que le tribunal n’a pas à déterminer si leur conduite était juste ou morale, ni si elle constituait d’autres infractions qui ne leur ont pas été reprochées. Il lui faut examiner si les éléments de preuve présentés par l’accusation suffisent à étayer ces accusations. Les 12 secondes sur la blockchain remontent à trois ans ; la conclusion juridique, elle, n’est tombée que maintenant.
Aux débutants : prenez le temps d’observer avant d’agir. Si vous achetez des cryptos, n’achetez que du $BTC
1.6k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
MoreHikesExpectedIsBTCUnderPressure
11,947 vues
145 mentions
Compte rendu du FOMC | Presque tous les responsables de la Fed s’attendent à de nouvelles hausses des taux, certains étant ouverts à un relèvement plus important en décembre
Binance News
·20 mentions J’aime
·25.7k vues
NvidiaBeatsEstimatesWith$130BQ4Outlook
78,660 vues
312 mentions
AnthropicIPOPriceCouldExceed$80
76,078 vues
256 mentions