

T R I V O N
8.6k Publications
T R I V O N
Signaler
Bloquer l’utilisateur
22 Suivis
2.6K+ Abonnés
8.6K+ J’aime
Publications
Tous
Citations
Direct
·
--
Baissier
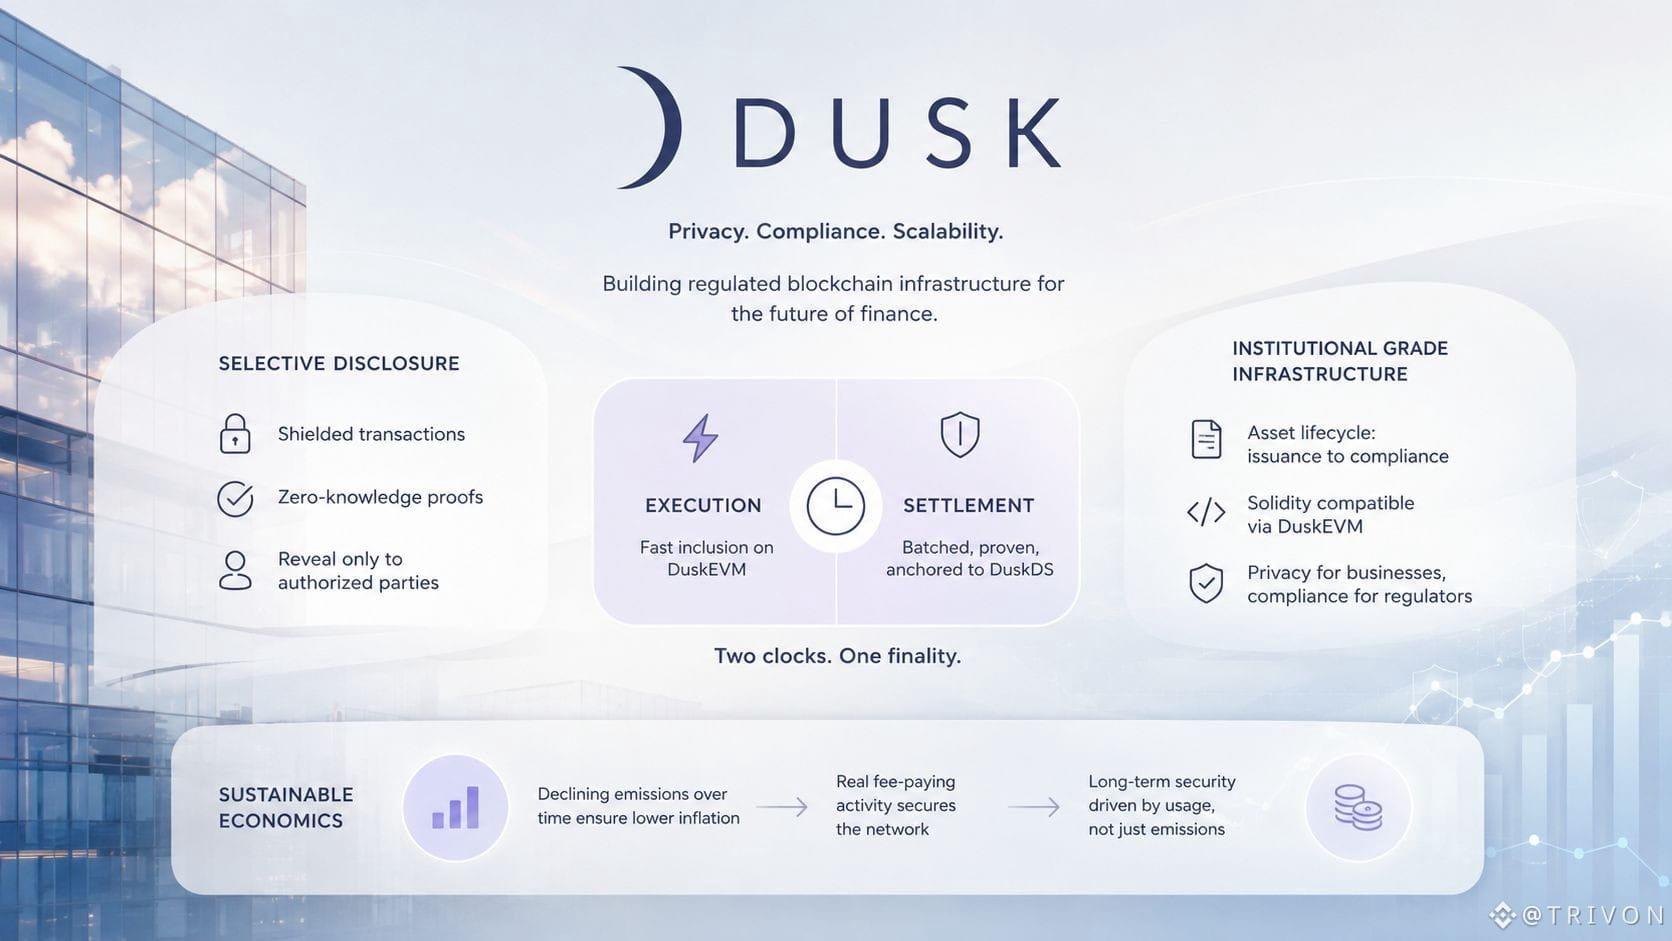
Auparavant, je pensais que la transparence de la blockchain signifiait automatiquement une confiance plus solide. Mais en creusant davantage dans Dusk, j’ai commencé à voir le compromis sous un autre angle. La finance réglementée a besoin de transparence, sans pour autant exposer chaque position, ordre ou secret commercial.
C’est là que l’idée de divulgation sélective de Dusk devient intéressante : révéler ce dont les régulateurs ou les parties autorisées ont besoin, tout en gardant les informations sensibles privées grâce à des transactions protégées, des preuves à connaissance nulle et une infrastructure axée sur la confidentialité.
En parallèle, Dusk montre que la confidentialité n’est qu’une partie de l’équation. DuskEVM sépare l’exécution du règlement, créant deux horloges distinctes que les développeurs doivent comprendre.
Des événements opérationnels récents ont aussi soulevé une question pratique : quelle quantité de sécurité doit vivre au niveau du protocole, versus au niveau orienté utilisateur ?
Il y a ensuite la tokenomics. Les émissions diminuent avec le temps, ce qui signifie que, à long terme, la sécurité du réseau dépend de plus en plus d’une activité réelle génératrice de frais.
Donc, pour moi, la question la plus importante est simple : est-ce que Dusk peut transformer la confidentialité, la conformité, le règlement et un revenu durable issu des frais en une infrastructure institutionnelle cohérente ?
@Dusk_Foundation
#dusk
$DUSK $AAPLB
{spot}(AAPLBUSDT)
{stock_us}(NVDA.US)
{future}(DUSKUSDT)
Auparavant, je pensais que la transparence de la blockchain signifiait automatiquement une confiance plus solide. Mais en creusant davantage dans Dusk, j’ai commencé à voir le compromis sous un autre angle. La finance réglementée a besoin de transparence, sans pour autant exposer chaque position, ordre ou secret commercial.
C’est là que l’idée de divulgation sélective de Dusk devient intéressante : révéler ce dont les régulateurs ou les parties autorisées ont besoin, tout en gardant les informations sensibles privées grâce à des transactions protégées, des preuves à connaissance nulle et une infrastructure axée sur la confidentialité.
En parallèle, Dusk montre que la confidentialité n’est qu’une partie de l’équation. DuskEVM sépare l’exécution du règlement, créant deux horloges distinctes que les développeurs doivent comprendre.
Des événements opérationnels récents ont aussi soulevé une question pratique : quelle quantité de sécurité doit vivre au niveau du protocole, versus au niveau orienté utilisateur ?
Il y a ensuite la tokenomics. Les émissions diminuent avec le temps, ce qui signifie que, à long terme, la sécurité du réseau dépend de plus en plus d’une activité réelle génératrice de frais.
Donc, pour moi, la question la plus importante est simple : est-ce que Dusk peut transformer la confidentialité, la conformité, le règlement et un revenu durable issu des frais en une infrastructure institutionnelle cohérente ?
@Dusk
#dusk
$DUSK $AAPLB
2
2
123
·
--
Haussier
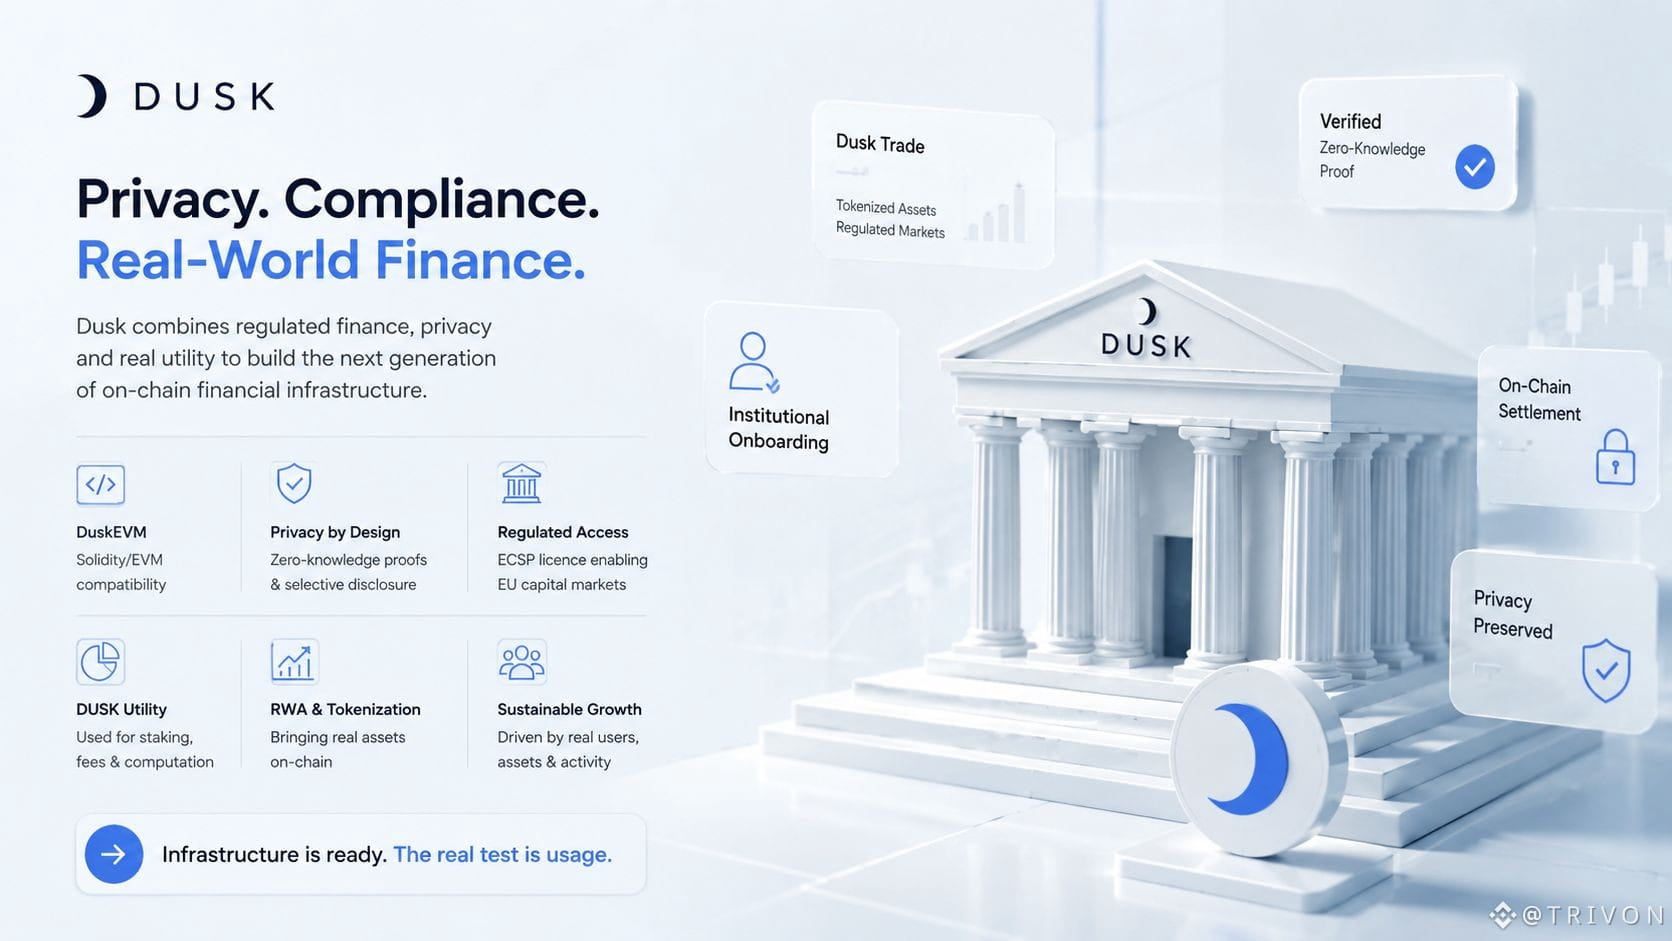
Plus je regarde Dusk, plus je pense que son véritable test n’est pas simplement de disposer d’un L1 en direct ou d’ajouter une autre licence réglementée. La question intéressante est de savoir si tous ces éléments peuvent fonctionner ensemble dans une activité financière réelle.
DuskEVM offre aux développeurs un environnement Solidity/EVM familier, tandis que les fonctionnalités de confidentialité s’appuient sur des preuves à connaissance zéro et des engagements cryptographiques pour permettre une divulgation sélective. Dusk Trade ajoute une couche supplémentaire en reliant des actifs financiers tokenisés à des institutions réglementées et à des marchés de capitaux potentiels de l’UE.
En parallèle, DUSK joue un rôle concret dans le réseau. Il est utilisé pour le jalonnement (staking) et l’exécution des transactions, tandis que l’activité du réseau peut créer une demande grâce aux frais et aux coûts de calcul.
Mais c’est là que je reste prudent. L’infrastructure, les licences et la conception technique peuvent créer une base solide, mais elles ne créent pas automatiquement de la liquidité ni une utilisation récurrente.
Pour moi, le vrai signal sera simple : plus d’actifs, plus d’utilisateurs, plus de transactions et une activité durable. C’est à ce moment-là que la thèse plus large de Dusk commence à passer du potentiel à la preuve.
@Dusk_Foundation
#dusk
$DUSK
{spot}(AAPLBUSDT)
{spot}(NVDABUSDT)
{future}(DUSKUSDT)
Plus je regarde Dusk, plus je pense que son véritable test n’est pas simplement de disposer d’un L1 en direct ou d’ajouter une autre licence réglementée. La question intéressante est de savoir si tous ces éléments peuvent fonctionner ensemble dans une activité financière réelle.
DuskEVM offre aux développeurs un environnement Solidity/EVM familier, tandis que les fonctionnalités de confidentialité s’appuient sur des preuves à connaissance zéro et des engagements cryptographiques pour permettre une divulgation sélective. Dusk Trade ajoute une couche supplémentaire en reliant des actifs financiers tokenisés à des institutions réglementées et à des marchés de capitaux potentiels de l’UE.
En parallèle, DUSK joue un rôle concret dans le réseau. Il est utilisé pour le jalonnement (staking) et l’exécution des transactions, tandis que l’activité du réseau peut créer une demande grâce aux frais et aux coûts de calcul.
Mais c’est là que je reste prudent. L’infrastructure, les licences et la conception technique peuvent créer une base solide, mais elles ne créent pas automatiquement de la liquidité ni une utilisation récurrente.
Pour moi, le vrai signal sera simple : plus d’actifs, plus d’utilisateurs, plus de transactions et une activité durable. C’est à ce moment-là que la thèse plus large de Dusk commence à passer du potentiel à la preuve.
@Dusk
#dusk
$DUSK
1
145
·
--
Baissier
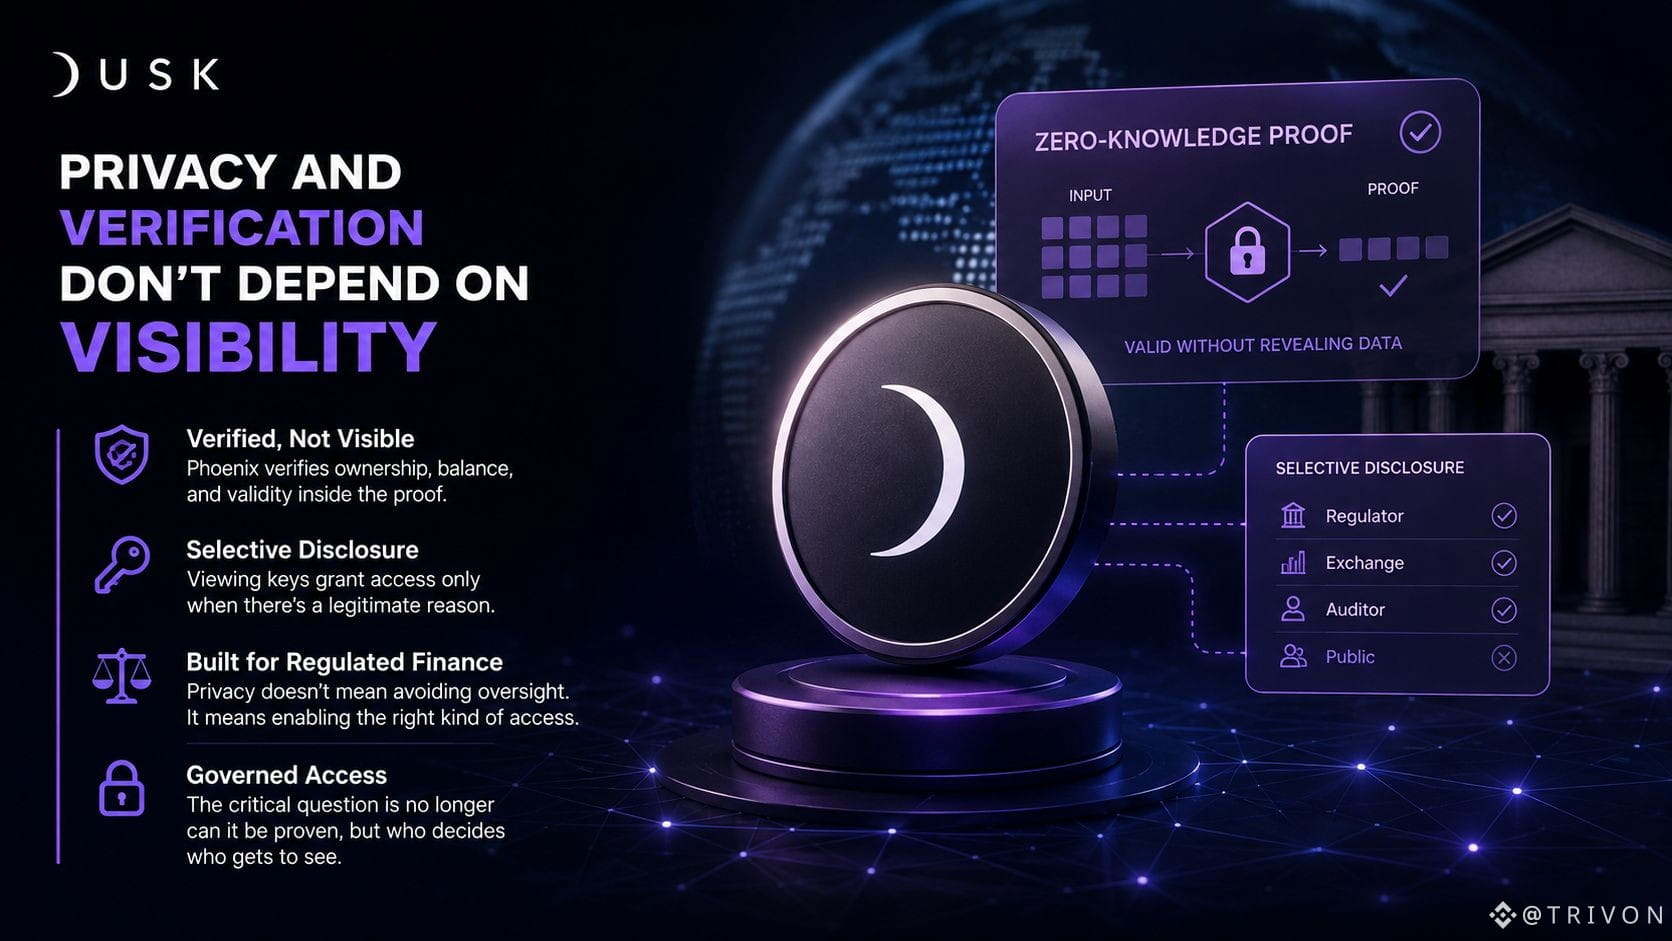
Au début, je pensais que le modèle de confidentialité de Dusk consistait surtout à masquer les détails des transactions. En y regardant de plus près, l’idée la plus intéressante est que la confidentialité et la vérification n’ont pas besoin de dépendre de la visibilité.
Phoenix peut vérifier la propriété, l’exactitude du solde et la validité de la transaction grâce à la preuve elle-même, sans exiger que les notes sous-jacentes ou les données sensibles soient exposées. Le réseau peut confirmer qu’une transaction est valide sans que tout le monde voie ce qui s’est passé en dessous.
Cela change ma façon de voir la divulgation sélective.
Une clé de consultation ne rend pas une transaction non vérifiée fiable. La transaction a déjà été vérifiée par le protocole. Elle donne simplement à une partie autorisée accès à des informations qui restent privées vis-à-vis de tout le monde.
Pour la finance réglementée, cette distinction compte. La confidentialité ne doit pas nécessairement signifier l’évitement du contrôle. Elle peut vouloir dire séparer la vérification de la visibilité et autoriser la divulgation seulement lorsqu’il existe une raison légitime.
La question la plus importante devient alors : qui contrôle cet accès, et comment ces autorisations doivent-elles être régies ?
@Dusk_Foundation
#dusk
$DUSK
{future}(BNBUSDT)
{spot}(NVDABUSDT)
{future}(DUSKUSDT)
Au début, je pensais que le modèle de confidentialité de Dusk consistait surtout à masquer les détails des transactions. En y regardant de plus près, l’idée la plus intéressante est que la confidentialité et la vérification n’ont pas besoin de dépendre de la visibilité.
Phoenix peut vérifier la propriété, l’exactitude du solde et la validité de la transaction grâce à la preuve elle-même, sans exiger que les notes sous-jacentes ou les données sensibles soient exposées. Le réseau peut confirmer qu’une transaction est valide sans que tout le monde voie ce qui s’est passé en dessous.
Cela change ma façon de voir la divulgation sélective.
Une clé de consultation ne rend pas une transaction non vérifiée fiable. La transaction a déjà été vérifiée par le protocole. Elle donne simplement à une partie autorisée accès à des informations qui restent privées vis-à-vis de tout le monde.
Pour la finance réglementée, cette distinction compte. La confidentialité ne doit pas nécessairement signifier l’évitement du contrôle. Elle peut vouloir dire séparer la vérification de la visibilité et autoriser la divulgation seulement lorsqu’il existe une raison légitime.
La question la plus importante devient alors : qui contrôle cet accès, et comment ces autorisations doivent-elles être régies ?
@Dusk
#dusk
$DUSK
1
2
128
·
--
Haussier
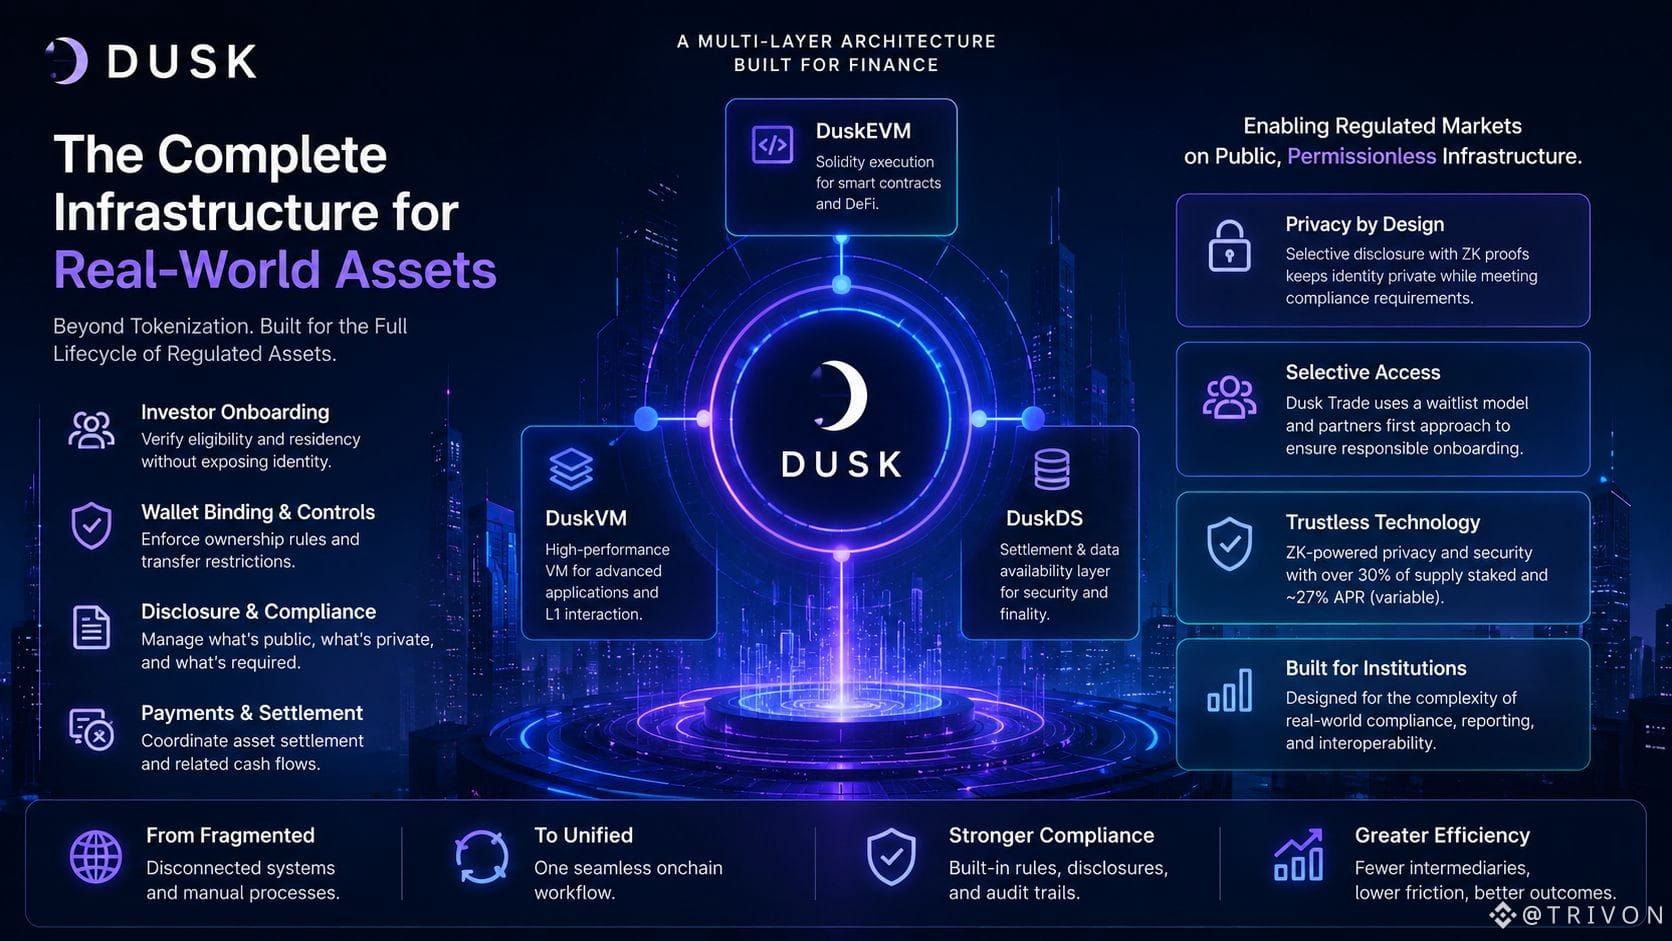
Plus j’observe Dusk, plus je pense que la tokenisation RWA représente bien plus que le simple fait de placer des actifs sur une blockchain.
Une obligation ou un fonds ne devient pas un produit financier complet uniquement parce que la propriété est enregistrée sur une blockchain. Les investisseurs ont encore besoin de vérifications d’éligibilité, de contrôles de transfert, d’informations à divulguer, de gestion de la confidentialité, de règlement, ainsi que d’une responsabilité claire tout au long du cycle de vie de l’actif.
C’est ce qui rend Dusk fascinant à mes yeux. Son approche relie ces éléments au lieu de considérer la tokenisation comme une simple migration technique. La séparation entre DuskEVM, DuskVM et DuskDS montre aussi comment l’exécution, les applications et le règlement peuvent fonctionner ensemble tout en répondant à des besoins différents.
En même temps, le vrai test n’est pas uniquement l’architecture ou la technologie ZK. Le déploiement sélectif de Dusk Trade, le processus d’onboarding et le modèle d’accès soulèvent des questions concrètes : qui peut participer, et comment les marchés régulés fonctionneront-ils réellement.
Pour moi, la question la plus importante est simple : Dusk peut-il transformer des responsabilités financières fragmentées en un seul flux de travail onchain fluide ?
@Dusk_Foundation #dusk $DUSK
{spot}(NVDABUSDT)
{stock_us}(NVDA.US)
{future}(DUSKUSDT)
Plus j’observe Dusk, plus je pense que la tokenisation RWA représente bien plus que le simple fait de placer des actifs sur une blockchain.
Une obligation ou un fonds ne devient pas un produit financier complet uniquement parce que la propriété est enregistrée sur une blockchain. Les investisseurs ont encore besoin de vérifications d’éligibilité, de contrôles de transfert, d’informations à divulguer, de gestion de la confidentialité, de règlement, ainsi que d’une responsabilité claire tout au long du cycle de vie de l’actif.
C’est ce qui rend Dusk fascinant à mes yeux. Son approche relie ces éléments au lieu de considérer la tokenisation comme une simple migration technique. La séparation entre DuskEVM, DuskVM et DuskDS montre aussi comment l’exécution, les applications et le règlement peuvent fonctionner ensemble tout en répondant à des besoins différents.
En même temps, le vrai test n’est pas uniquement l’architecture ou la technologie ZK. Le déploiement sélectif de Dusk Trade, le processus d’onboarding et le modèle d’accès soulèvent des questions concrètes : qui peut participer, et comment les marchés régulés fonctionneront-ils réellement.
Pour moi, la question la plus importante est simple : Dusk peut-il transformer des responsabilités financières fragmentées en un seul flux de travail onchain fluide ?
@Dusk #dusk $DUSK
2
1
92
·
--
Haussier
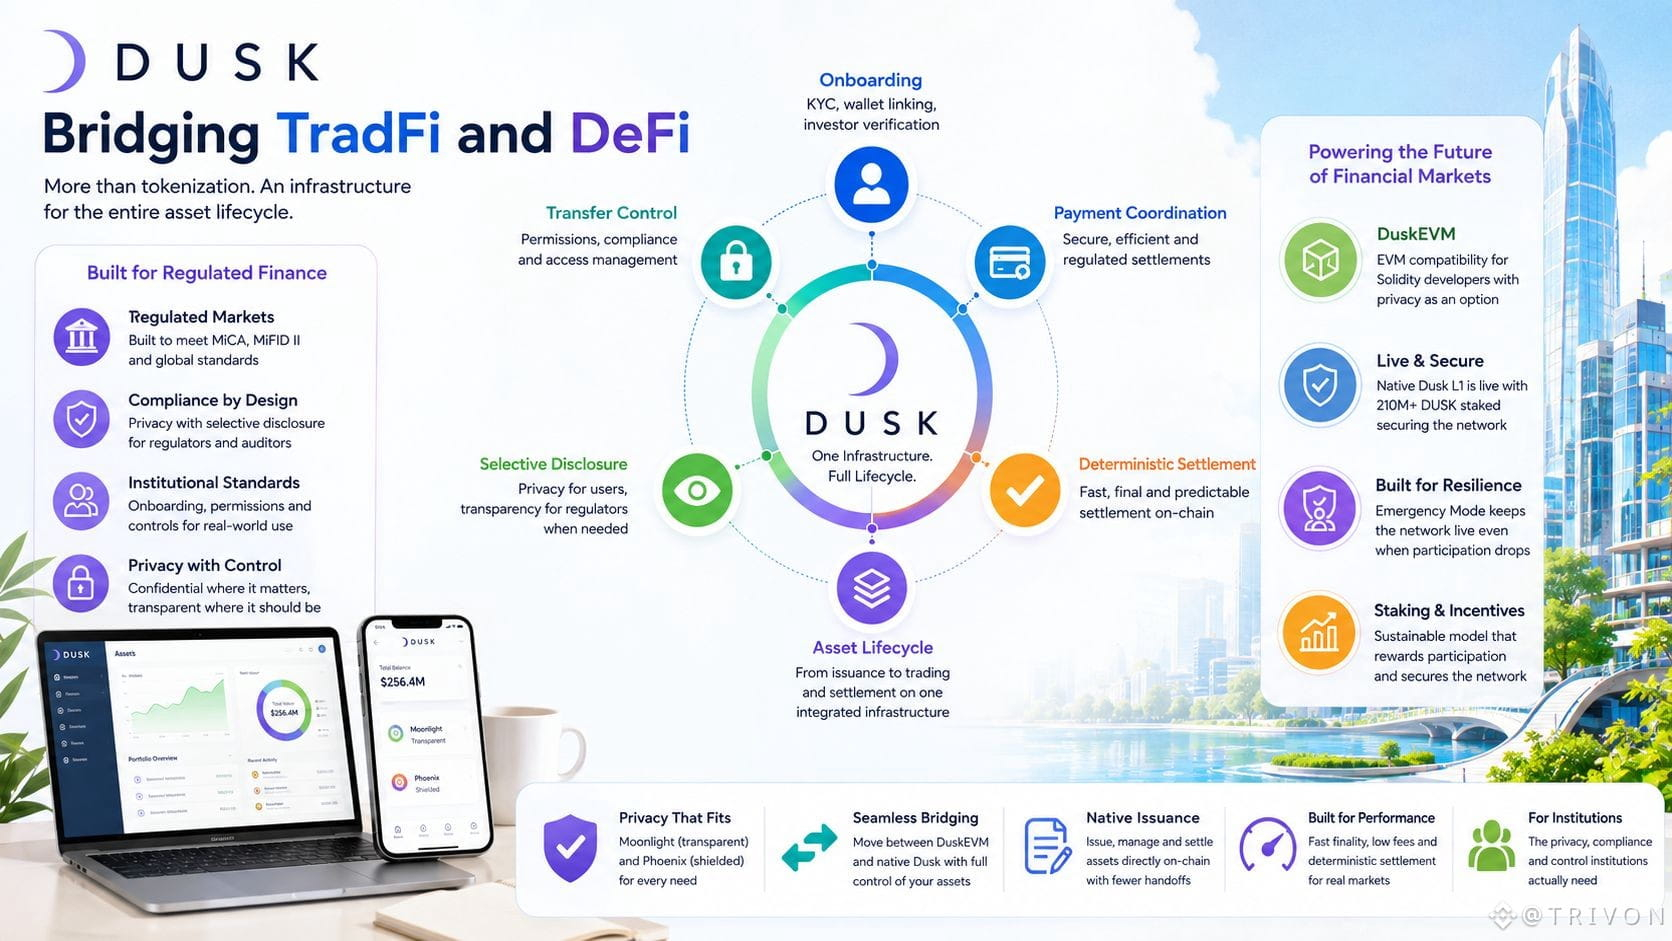
Je pensais que #dusk concernait principalement le fait de mettre des actifs du monde réel sur la chaîne, mais en regardant plus en profondeur, l’idée la plus vaste semble plutôt être de bâtir l’infrastructure autour de l’ensemble de leur cycle de vie. Dusk Trade relie le trading à l’onboarding, au jumelage de portefeuille, aux contrôles de transfert et à la coordination des paiements, tandis que la divulgation sélective aide à équilibrer la confidentialité avec la vérification réglementaire.
Ce qui m’a aussi marqué, c’est la façon dont Dusk répond à des besoins différents au sein de son écosystème. Moonlight propose des transactions transparentes basées sur un compte, tandis que Phoenix apporte une confidentialité « protégée », basée sur des notes. DuskEVM ouvre une autre voie pour les développeurs Solidity, en permettant d’intégrer la confidentialité sans devoir changer complètement la manière dont ils construisent.
Plus je creuse, plus il me semble que Dusk se concentre sur les parties difficiles après la tokenisation : le règlement, la conformité, la confidentialité, la récupération et le fait de maintenir le réseau en fonctionnement quand la participation devient incertaine.
Ainsi, Dusk ne concerne pas seulement la création d’actifs tokenisés : elle vise davantage à concevoir un système financier où l’émission, la propriété, la confidentialité et le règlement peuvent fonctionner ensemble sur la chaîne.
@Dusk_Foundation
$DUSK
{stock_us}(NVDA.US)
{spot}(NVDABUSDT)
{future}(DUSKUSDT)
Je pensais que #dusk concernait principalement le fait de mettre des actifs du monde réel sur la chaîne, mais en regardant plus en profondeur, l’idée la plus vaste semble plutôt être de bâtir l’infrastructure autour de l’ensemble de leur cycle de vie. Dusk Trade relie le trading à l’onboarding, au jumelage de portefeuille, aux contrôles de transfert et à la coordination des paiements, tandis que la divulgation sélective aide à équilibrer la confidentialité avec la vérification réglementaire.
Ce qui m’a aussi marqué, c’est la façon dont Dusk répond à des besoins différents au sein de son écosystème. Moonlight propose des transactions transparentes basées sur un compte, tandis que Phoenix apporte une confidentialité « protégée », basée sur des notes. DuskEVM ouvre une autre voie pour les développeurs Solidity, en permettant d’intégrer la confidentialité sans devoir changer complètement la manière dont ils construisent.
Plus je creuse, plus il me semble que Dusk se concentre sur les parties difficiles après la tokenisation : le règlement, la conformité, la confidentialité, la récupération et le fait de maintenir le réseau en fonctionnement quand la participation devient incertaine.
Ainsi, Dusk ne concerne pas seulement la création d’actifs tokenisés : elle vise davantage à concevoir un système financier où l’émission, la propriété, la confidentialité et le règlement peuvent fonctionner ensemble sur la chaîne.
@Dusk
$DUSK
2
2
133
·
--
Baissier
@Dusk_Foundation #dusk $DUSK
Alors, quelle est, selon vous, le vrai défi que Dusk essaie de résoudre ?
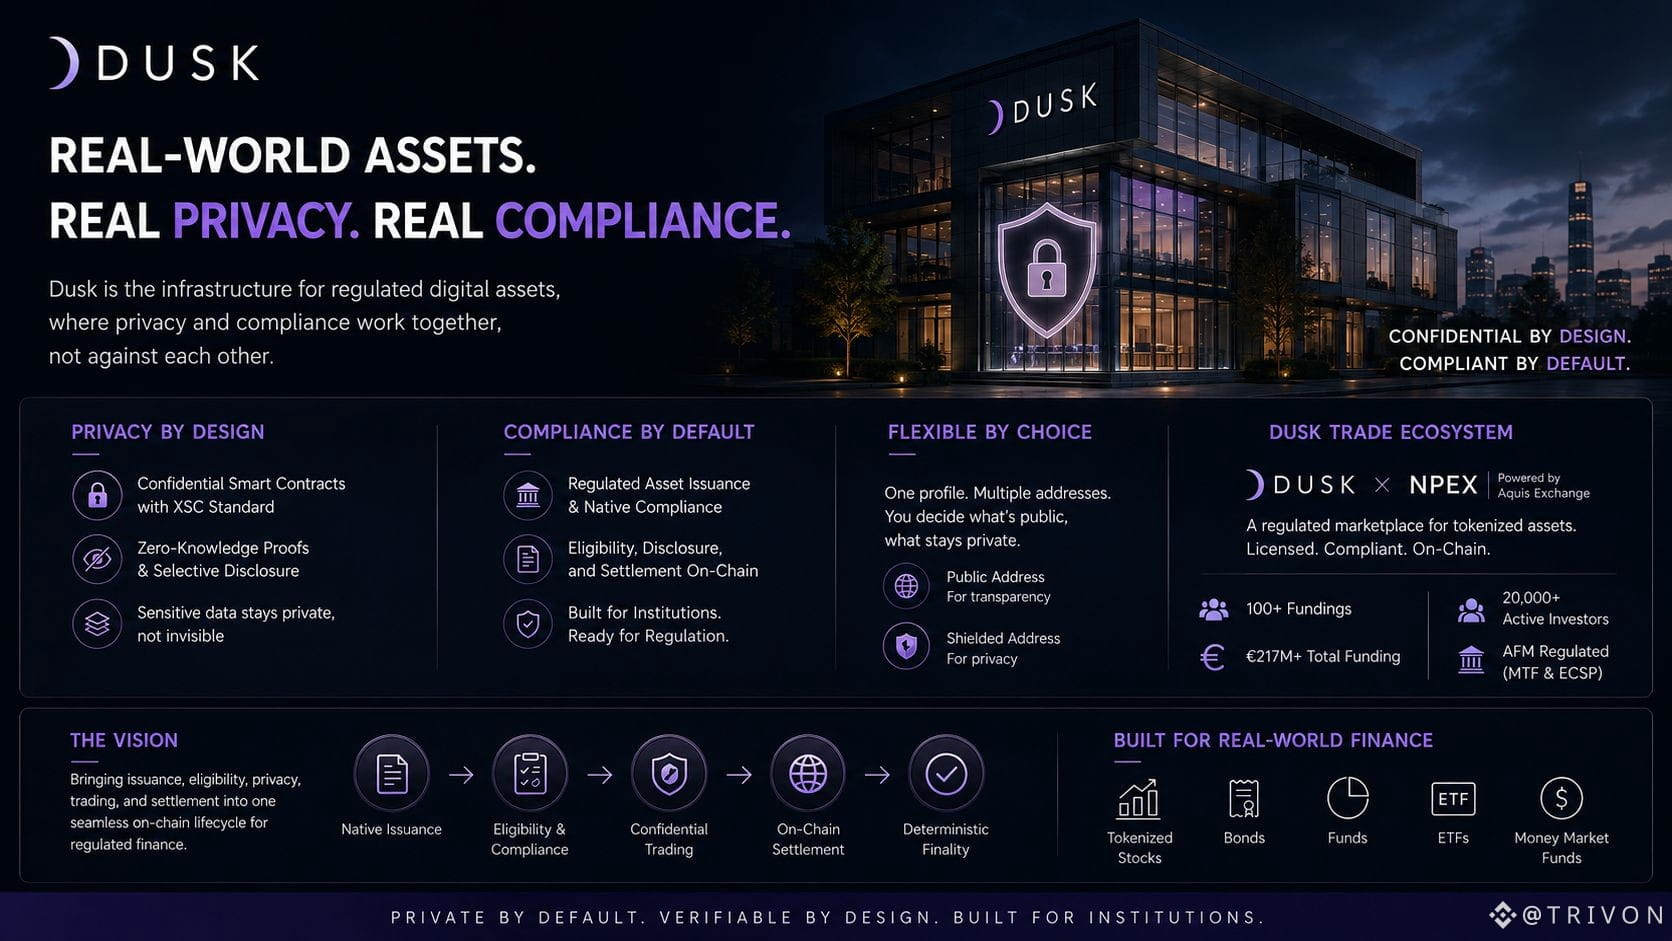
Au début, je pensais que le fait d’amener des actifs du monde réel on-chain était la partie la plus difficile. Mais plus je regardais Dusk, plus je voyais un problème plus important : la tokenisation n’est qu’une étape. L’émission, l’éligibilité, la confidentialité, le trading et le règlement doivent tous fonctionner ensemble.
C’est là que l’approche de Dusk devient intéressante à mes yeux. Son focus sur l’émission native, les smart contracts confidentiels, XSC, les preuves à connaissance nulle et la divulgation sélective suggère que la confidentialité ne signifie pas nécessairement tout cacher. Une partie de l’activité peut rester transparente, tandis que les informations financières sensibles demeurent protégées.
Je trouve aussi le modèle d’adresses publiques et protégées intéressant, car les utilisateurs peuvent choisir ce qu’ils souhaitent rendre visible selon la situation.
Malgré tout, je reste prudent. La technologie peut rendre les actifs réglementés plus pratiques on-chain, mais l’adoption réelle est le test le plus difficile.
Pour moi, la question reste la suivante : Dusk peut-elle faire fonctionner véritablement l’ensemble du cycle de vie des actifs réglementés sur la blockchain ?
{future}(BNBUSDT)
{spot}(NVDABUSDT)
{future}(DUSKUSDT)
@Dusk #dusk $DUSK
Alors, quelle est, selon vous, le vrai défi que Dusk essaie de résoudre ?
Au début, je pensais que le fait d’amener des actifs du monde réel on-chain était la partie la plus difficile. Mais plus je regardais Dusk, plus je voyais un problème plus important : la tokenisation n’est qu’une étape. L’émission, l’éligibilité, la confidentialité, le trading et le règlement doivent tous fonctionner ensemble.
C’est là que l’approche de Dusk devient intéressante à mes yeux. Son focus sur l’émission native, les smart contracts confidentiels, XSC, les preuves à connaissance nulle et la divulgation sélective suggère que la confidentialité ne signifie pas nécessairement tout cacher. Une partie de l’activité peut rester transparente, tandis que les informations financières sensibles demeurent protégées.
Je trouve aussi le modèle d’adresses publiques et protégées intéressant, car les utilisateurs peuvent choisir ce qu’ils souhaitent rendre visible selon la situation.
Malgré tout, je reste prudent. La technologie peut rendre les actifs réglementés plus pratiques on-chain, mais l’adoption réelle est le test le plus difficile.
Pour moi, la question reste la suivante : Dusk peut-elle faire fonctionner véritablement l’ensemble du cycle de vie des actifs réglementés sur la blockchain ?
3
3
141
·
--
Plus j’examine @Dusk_Foundation , plus je pense que son utilisation la plus remarquable n’est pas simplement de mettre la finance sur la chaîne, mais de rendre la confidentialité programmable.
Les marchés financiers réels impliquent des données sensibles des clients, des montants, des contreparties, le règlement et la conformité. Tout ne devrait pas être public, mais les institutions doivent tout de même disposer de transactions vérifiables et d’une supervision réglementaire.
C’est là que Dusk devient intéressant : en utilisant des preuves à connaissance nulle et une technologie de protection de la vie privée pour permettre des transactions vérifiables sans exposer chaque détail sous-jacent.
À mes yeux, c’est une vision beaucoup plus forte que la simple « finance privée ». Il s’agit de contrôler qui peut voir quoi, quand et pourquoi, tout en conservant les flux financiers sur la chaîne.
Si Dusk parvient à le déployer à grande échelle, la confidentialité programmable pourrait-elle devenir la couche manquante pour la finance réglementée on chain ?
$DUSK $GPS $PORTAL
@Dusk_Foundation #dusk #DUSK
Plus j’examine @Dusk , plus je pense que son utilisation la plus remarquable n’est pas simplement de mettre la finance sur la chaîne, mais de rendre la confidentialité programmable.
Les marchés financiers réels impliquent des données sensibles des clients, des montants, des contreparties, le règlement et la conformité. Tout ne devrait pas être public, mais les institutions doivent tout de même disposer de transactions vérifiables et d’une supervision réglementaire.
C’est là que Dusk devient intéressant : en utilisant des preuves à connaissance nulle et une technologie de protection de la vie privée pour permettre des transactions vérifiables sans exposer chaque détail sous-jacent.
À mes yeux, c’est une vision beaucoup plus forte que la simple « finance privée ». Il s’agit de contrôler qui peut voir quoi, quand et pourquoi, tout en conservant les flux financiers sur la chaîne.
Si Dusk parvient à le déployer à grande échelle, la confidentialité programmable pourrait-elle devenir la couche manquante pour la finance réglementée on chain ?
$DUSK $GPS $PORTAL
@Dusk #dusk #DUSK
Yes, this is the future
50%
Potentially, but needs proof
50%
No, transparency matters more
0%
2 Votes • Vote fermé
5
4
106
·
--
Haussier
#dusk $DUSK @Dusk_Foundation
DUSK : confidentialité sans compromettre la vérifiabilité
Alors, où est-ce que je pense que se situe la véritable force de DUSK ?
Pendant longtemps, j’ai considéré comme l’avantage majeur de la blockchain sa transparence radicale. Tout pouvait être enregistré, examiné et vérifié de manière indépendante. Mais en regardant de plus près l’infrastructure financière du monde réel, les limites de ce modèle deviennent de plus en plus évidentes.
Un investisseur peut devoir prouver qu’il est éligible pour acheter un actif.
Une institution peut avoir besoin de démontrer sa conformité réglementaire.
Une entreprise peut avoir besoin de vérifier la propriété ou de respecter des restrictions de transfert.
Mais prouver ces conditions nécessite-t-il vraiment de divulguer chaque élément d’information sous-jacent ?
C’est là que l’architecture de Dusk devient particulièrement intéressante.
Plutôt que de considérer la confidentialité comme un simple ajout après coup à une blockchain intrinsèquement transparente, Dusk construit la confidentialité, le contrôle d’accès et la divulgation sélective directement dans son infrastructure. Son architecture combine des comptes publics transparents via Moonlight avec des transactions protégées via Phoenix, tandis que sa couche d’identité, Citadel, est conçue autour de la divulgation sélective.
Cela change la question fondamentale.
Peut-être que la blockchain n’a pas besoin de devenir entièrement privée. L’objectif plus sophistiqué serait plutôt de rendre la divulgation programmable : révéler précisément ce qui doit être vérifié tout en gardant le reste confidentiel.
Cette idée est déjà familière dans la finance traditionnelle. Une contrepartie n’a pas nécessairement besoin d’accéder à l’ensemble de votre historique financier pour établir que vous remplissez une exigence donnée. Ce qui compte, c’est d’obtenir une preuve crédible que la condition requise a bien été satisfaite.
{spot}(NVDABUSDT)
{spot}(BTCUSDT)
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
DUSK : confidentialité sans compromettre la vérifiabilité
Alors, où est-ce que je pense que se situe la véritable force de DUSK ?
Pendant longtemps, j’ai considéré comme l’avantage majeur de la blockchain sa transparence radicale. Tout pouvait être enregistré, examiné et vérifié de manière indépendante. Mais en regardant de plus près l’infrastructure financière du monde réel, les limites de ce modèle deviennent de plus en plus évidentes.
Un investisseur peut devoir prouver qu’il est éligible pour acheter un actif.
Une institution peut avoir besoin de démontrer sa conformité réglementaire.
Une entreprise peut avoir besoin de vérifier la propriété ou de respecter des restrictions de transfert.
Mais prouver ces conditions nécessite-t-il vraiment de divulguer chaque élément d’information sous-jacent ?
C’est là que l’architecture de Dusk devient particulièrement intéressante.
Plutôt que de considérer la confidentialité comme un simple ajout après coup à une blockchain intrinsèquement transparente, Dusk construit la confidentialité, le contrôle d’accès et la divulgation sélective directement dans son infrastructure. Son architecture combine des comptes publics transparents via Moonlight avec des transactions protégées via Phoenix, tandis que sa couche d’identité, Citadel, est conçue autour de la divulgation sélective.
Cela change la question fondamentale.
Peut-être que la blockchain n’a pas besoin de devenir entièrement privée. L’objectif plus sophistiqué serait plutôt de rendre la divulgation programmable : révéler précisément ce qui doit être vérifié tout en gardant le reste confidentiel.
Cette idée est déjà familière dans la finance traditionnelle. Une contrepartie n’a pas nécessairement besoin d’accéder à l’ensemble de votre historique financier pour établir que vous remplissez une exigence donnée. Ce qui compte, c’est d’obtenir une preuve crédible que la condition requise a bien été satisfaite.
1
101
·
--
#dusk $DUSK @Dusk_Foundation
Ce qui rend @Dusk_Foundation intéressant ne tient pas seulement à la confidentialité. C’est la façon dont les éléments fonctionnent ensemble.
Piecrust offre aux smart contracts un environnement WASM contrôlé, tandis que Dusk combine l’exécution confidentielle avec une divulgation sélective et la conformité.
Cela compte, car les institutions n’ont pas forcément besoin de tout rendre public : elles ont besoin de règles vérifiables, sans exposer de données sensibles.
La base technique est prometteuse, mais la question plus large demeure l’adoption. Une exécution solide, la confidentialité et la conformité n’ont d’importance que si de véritables activités financières commencent à circuler à travers le réseau.
Pour moi, c’est l’histoire clé de Dusk : pas un récit de confidentialité de plus, mais la capacité de son infrastructure conçue sur mesure à transformer la demande institutionnelle en usage réel.
#dusk $DUSK @Dusk
Ce qui rend @Dusk intéressant ne tient pas seulement à la confidentialité. C’est la façon dont les éléments fonctionnent ensemble.
Piecrust offre aux smart contracts un environnement WASM contrôlé, tandis que Dusk combine l’exécution confidentielle avec une divulgation sélective et la conformité.
Cela compte, car les institutions n’ont pas forcément besoin de tout rendre public : elles ont besoin de règles vérifiables, sans exposer de données sensibles.
La base technique est prometteuse, mais la question plus large demeure l’adoption. Une exécution solide, la confidentialité et la conformité n’ont d’importance que si de véritables activités financières commencent à circuler à travers le réseau.
Pour moi, c’est l’histoire clé de Dusk : pas un récit de confidentialité de plus, mais la capacité de son infrastructure conçue sur mesure à transformer la demande institutionnelle en usage réel.
1
1
103
·
--
Baissier
Partiellement vrai
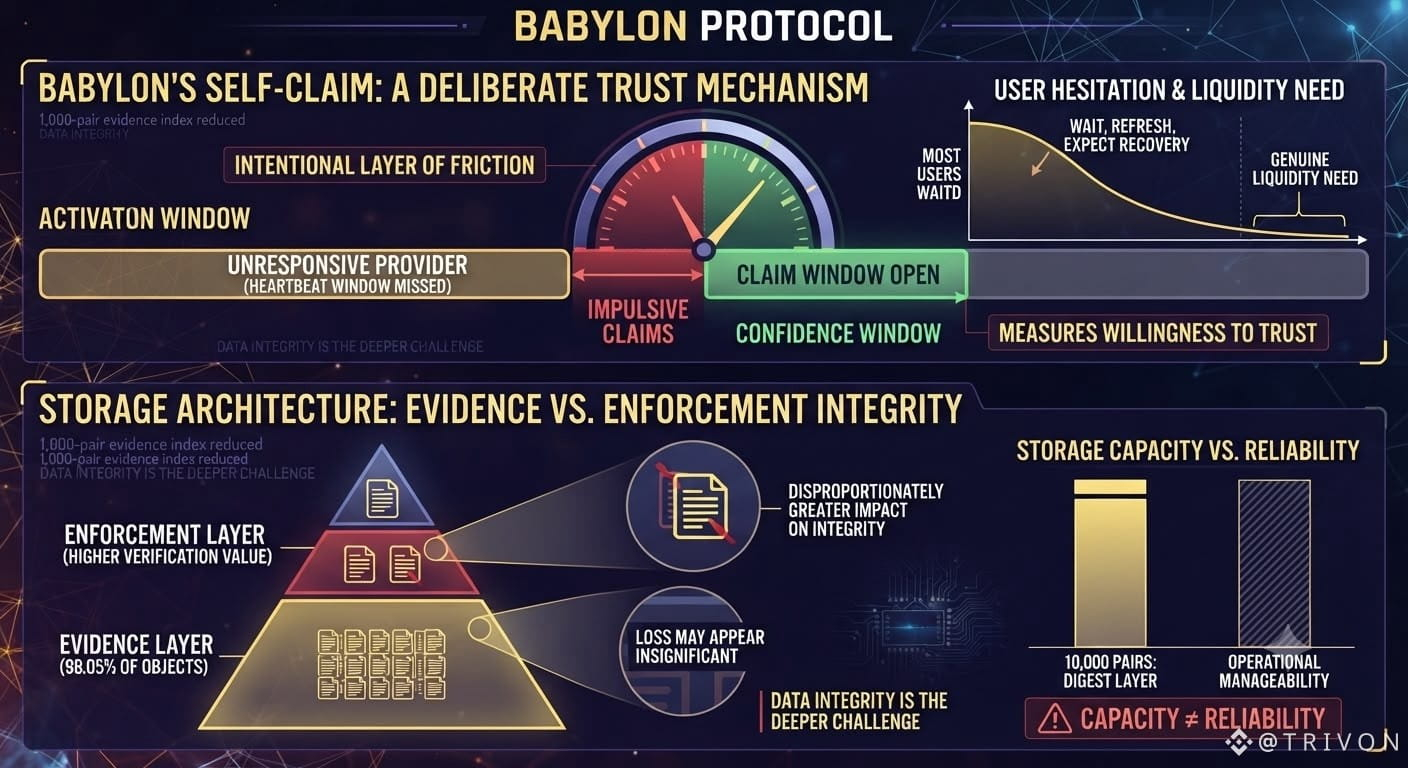
Au départ, le mécanisme de revendication auto-proclamée de Babylon ressemblait à une simple fonctionnalité de contingence. Mais en examinant le moment où il s’active réellement, uniquement après qu’un fournisseur reste injoignable au-delà d’une fenêtre d’heartbeat prédéfinie, on révèle un objectif différent. Ce n’est pas simplement une option de secours. C’est un mécanisme de confiance délibéré.
La plupart des utilisateurs ne déclenchent jamais une revendication manuelle dès qu’elle devient disponible. Au lieu de cela, ils attendent, actualisent et s’attendent à ce que le fournisseur se rétablisse. Cette hésitation crée une couche de friction intentionnelle, séparant les participants qui ont réellement besoin d’une liquidité immédiate de ceux qui ne font que surveiller leurs positions.
La temporalité elle-même est la vraie décision de conception. Assez longue pour éviter les revendications impulsives, mais suffisamment courte pour préserver la confiance dans les garanties du protocole. Cette fenêtre ne mesure pas seulement la disponibilité technique : elle mesure aussi la durée pendant laquelle les utilisateurs sont prêts à faire confiance au système avant de reprendre le contrôle par eux-mêmes.
En analysant l’architecture de stockage de Babylon, réduire un index d’évidence de 1 000 paires, passant de la complexité brute des circuits à seulement quelques mégaoctets, semblait d’abord résoudre le problème d’évolutivité. L’efficacité de stockage, cependant, n’est qu’un indicateur visible.
Le défi plus profond réside dans l’intégrité des données. Lorsque, dans environ 98,05 % des cas, les objets appartiennent à la couche d’évidence, la perte d’un seul enregistrement peut sembler négligeable. Pourtant, une perte comparable au sein de la couche d’exécution (enforcement) a un impact sans commune mesure, car ce plus petit ensemble de données porte une valeur de vérification considérablement plus élevée.
À 10 000 paires, la couche de condensats (digest) peut rester proche de 96,32 Mo avant que les métadonnées et les signatures demeurent encore gérables sur le plan opérationnel. La capacité, toutefois, ne doit jamais être confondue avec la fiabilité.
@babylonlabs_io
#baby
$BTC
$BABY
{spot}(BABYUSDT)
{spot}(BTCUSDT)
Au départ, le mécanisme de revendication auto-proclamée de Babylon ressemblait à une simple fonctionnalité de contingence. Mais en examinant le moment où il s’active réellement, uniquement après qu’un fournisseur reste injoignable au-delà d’une fenêtre d’heartbeat prédéfinie, on révèle un objectif différent. Ce n’est pas simplement une option de secours. C’est un mécanisme de confiance délibéré.
La plupart des utilisateurs ne déclenchent jamais une revendication manuelle dès qu’elle devient disponible. Au lieu de cela, ils attendent, actualisent et s’attendent à ce que le fournisseur se rétablisse. Cette hésitation crée une couche de friction intentionnelle, séparant les participants qui ont réellement besoin d’une liquidité immédiate de ceux qui ne font que surveiller leurs positions.
La temporalité elle-même est la vraie décision de conception. Assez longue pour éviter les revendications impulsives, mais suffisamment courte pour préserver la confiance dans les garanties du protocole. Cette fenêtre ne mesure pas seulement la disponibilité technique : elle mesure aussi la durée pendant laquelle les utilisateurs sont prêts à faire confiance au système avant de reprendre le contrôle par eux-mêmes.
En analysant l’architecture de stockage de Babylon, réduire un index d’évidence de 1 000 paires, passant de la complexité brute des circuits à seulement quelques mégaoctets, semblait d’abord résoudre le problème d’évolutivité. L’efficacité de stockage, cependant, n’est qu’un indicateur visible.
Le défi plus profond réside dans l’intégrité des données. Lorsque, dans environ 98,05 % des cas, les objets appartiennent à la couche d’évidence, la perte d’un seul enregistrement peut sembler négligeable. Pourtant, une perte comparable au sein de la couche d’exécution (enforcement) a un impact sans commune mesure, car ce plus petit ensemble de données porte une valeur de vérification considérablement plus élevée.
À 10 000 paires, la couche de condensats (digest) peut rester proche de 96,32 Mo avant que les métadonnées et les signatures demeurent encore gérables sur le plan opérationnel. La capacité, toutefois, ne doit jamais être confondue avec la fiabilité.
@BabylonLabs_io
#baby
$BTC
$BABY
14
8
305
·
--
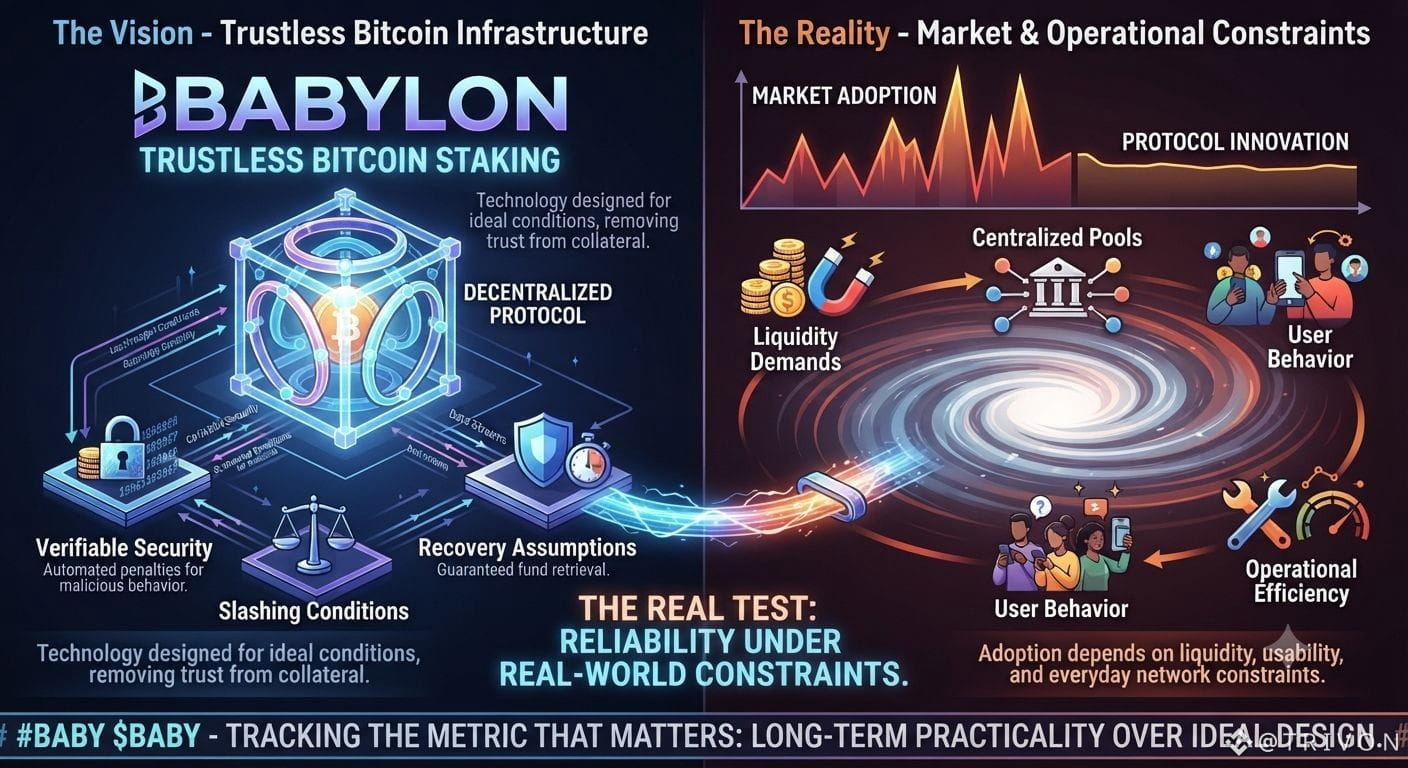
J’ai creusé plus profondément dans Babyl0n et une chose ressort : la technologie et le marché ne vont pas toujours dans la même direction. Une infrastructure Bitcoin sans confiance est une vision forte, mais l’adoption dépend de bien plus qu’un design innovant. La liquidité, le comportement des utilisateurs, les hypothèses de reprise et l’efficacité opérationnelle jouent tous un rôle dans la réussite à long terme. L’infrastructure peut supprimer la nécessité de faire confiance dans le collatéral, mais les marchés peuvent encore s’appuyer sur une liquidité centralisée. Le vrai test n’est pas seulement de savoir si le protocole fonctionne dans des conditions idéales : il faut surtout vérifier s’il reste fiable, accessible et praticable dans des contraintes réseau et opérationnelles du quotidien. C’est la mesure à surveiller.
#baby $BABY @babylonlabs_io $EUL $BTC
J’ai creusé plus profondément dans Babyl0n et une chose ressort : la technologie et le marché ne vont pas toujours dans la même direction. Une infrastructure Bitcoin sans confiance est une vision forte, mais l’adoption dépend de bien plus qu’un design innovant. La liquidité, le comportement des utilisateurs, les hypothèses de reprise et l’efficacité opérationnelle jouent tous un rôle dans la réussite à long terme. L’infrastructure peut supprimer la nécessité de faire confiance dans le collatéral, mais les marchés peuvent encore s’appuyer sur une liquidité centralisée. Le vrai test n’est pas seulement de savoir si le protocole fonctionne dans des conditions idéales : il faut surtout vérifier s’il reste fiable, accessible et praticable dans des contraintes réseau et opérationnelles du quotidien. C’est la mesure à surveiller.
#baby $BABY @BabylonLabs_io $EUL $BTC
#baby $BABY @BabylonLabs_io $EUL $BTC
101
15
1k
·
--
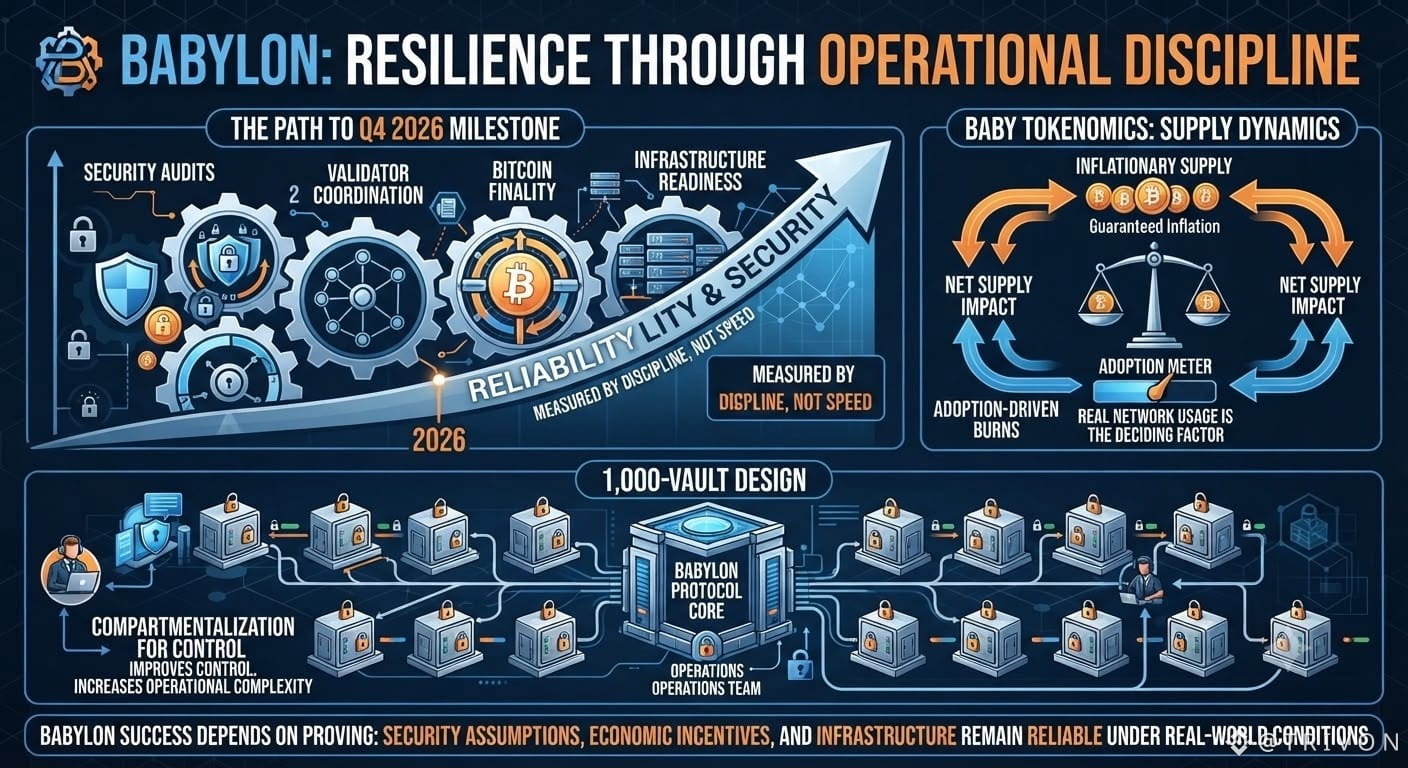
@babylonlabs_io L’architecture révèle que la résilience se mesure par la discipline opérationnelle, et non par des promesses de feuille de route. L’étape prévue pour le T4 2026 met en avant un protocole où la sécurité, la coordination des validateurs, $BITCOIN la finalité et la préparation de l’infrastructure l’emportent sur la rapidité de publication. Parallèlement, $BABY les tokenomics mettent en évidence une distinction claire entre l’inflation garantie et les brûlages motivés par l’adoption, faisant de l’utilisation réelle du réseau le facteur déterminant pour les dynamiques d’offre à long terme. La conception des 1 000 coffres renforce la même philosophie : la compartimentation améliore le contrôle, mais introduit une complexité opérationnelle accrue. En fin de compte, le succès de Babylon dépendra non pas de calendriers ambitieux ou de récits, mais de la capacité à démontrer que ses hypothèses de sécurité, ses incitations économiques et son infrastructure restent fiables dans des conditions réelles.
#baby
{spot}(BABYUSDT)
@BabylonLabs_io L’architecture révèle que la résilience se mesure par la discipline opérationnelle, et non par des promesses de feuille de route. L’étape prévue pour le T4 2026 met en avant un protocole où la sécurité, la coordination des validateurs, $BITCOIN la finalité et la préparation de l’infrastructure l’emportent sur la rapidité de publication. Parallèlement, $BABY les tokenomics mettent en évidence une distinction claire entre l’inflation garantie et les brûlages motivés par l’adoption, faisant de l’utilisation réelle du réseau le facteur déterminant pour les dynamiques d’offre à long terme. La conception des 1 000 coffres renforce la même philosophie : la compartimentation améliore le contrôle, mais introduit une complexité opérationnelle accrue. En fin de compte, le succès de Babylon dépendra non pas de calendriers ambitieux ou de récits, mais de la capacité à démontrer que ses hypothèses de sécurité, ses incitations économiques et son infrastructure restent fiables dans des conditions réelles.
#baby
#baby
19
12
181
·
--
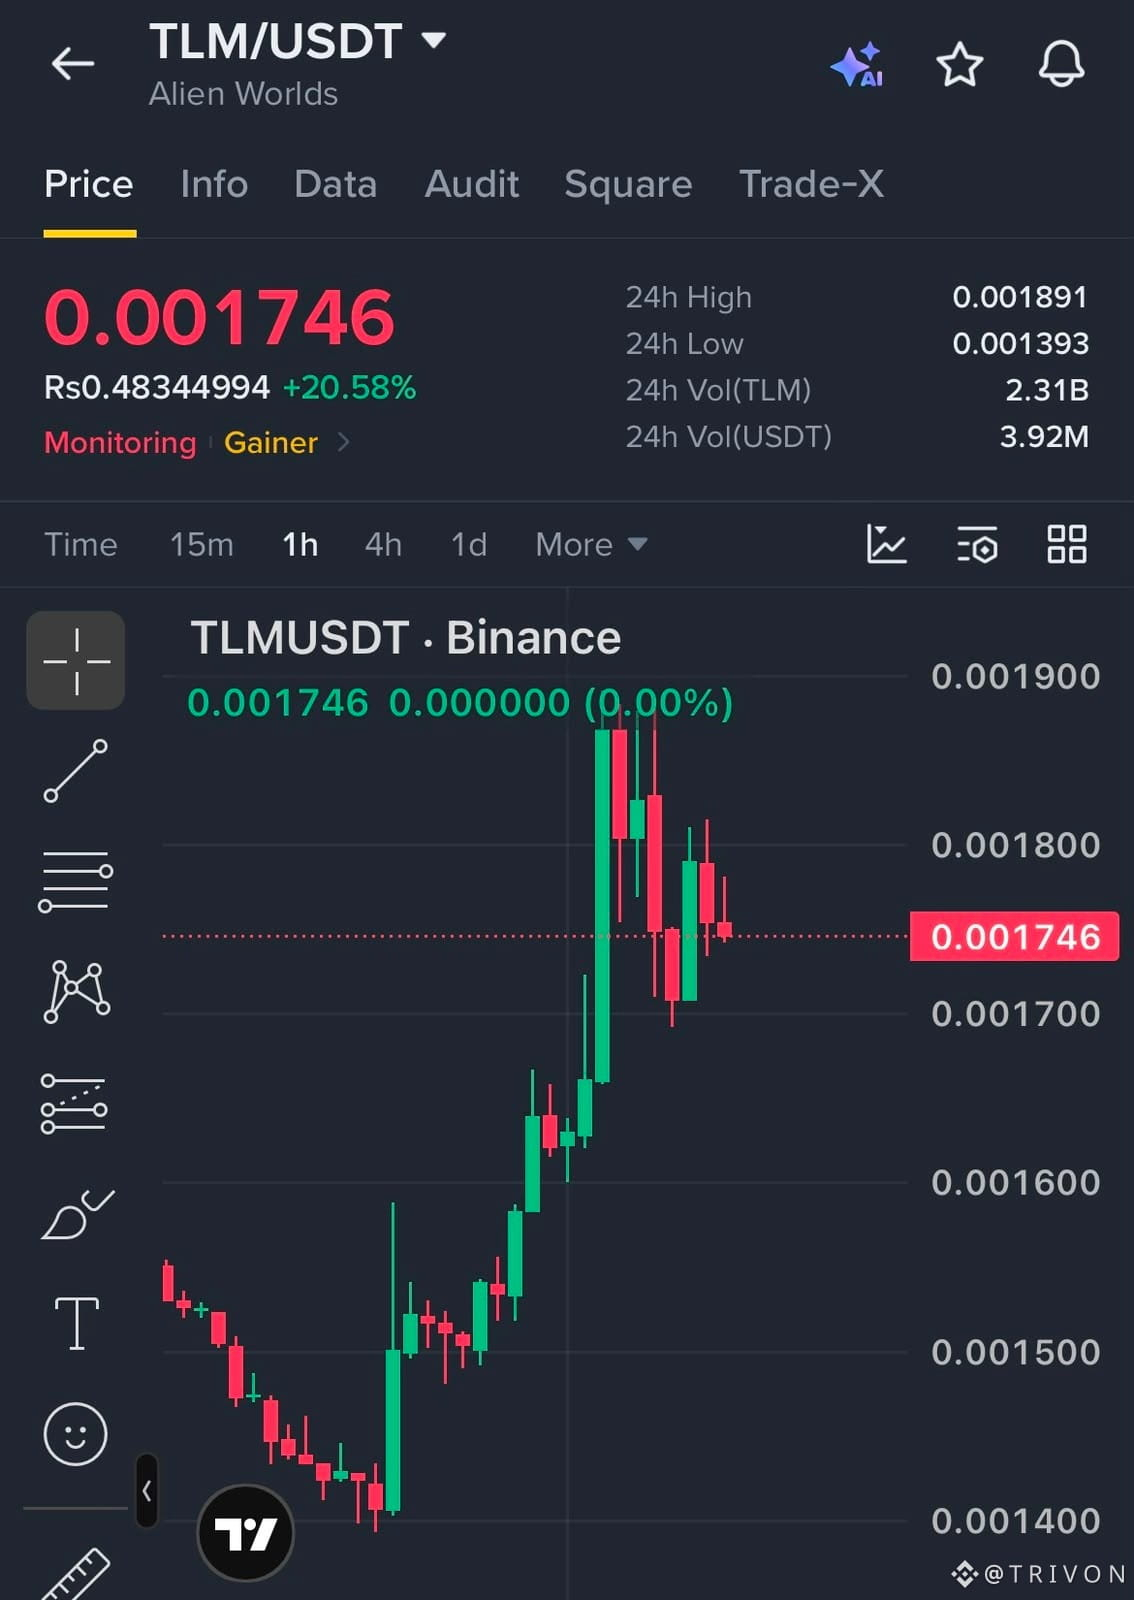
$TLM Longue zone : 0.00174–0.00175 (10×)
Objectifs : 0.00182/0.00188/0.00195
SL : 0.00168.
Restez vigilant !
{spot}(TLMUSDT)
$TLM Longue zone : 0.00174–0.00175 (10×)
Objectifs : 0.00182/0.00188/0.00195
SL : 0.00168.
Restez vigilant !
Objectifs : 0.00182/0.00188/0.00195
SL : 0.00168.
Restez vigilant !
3
102
·
--
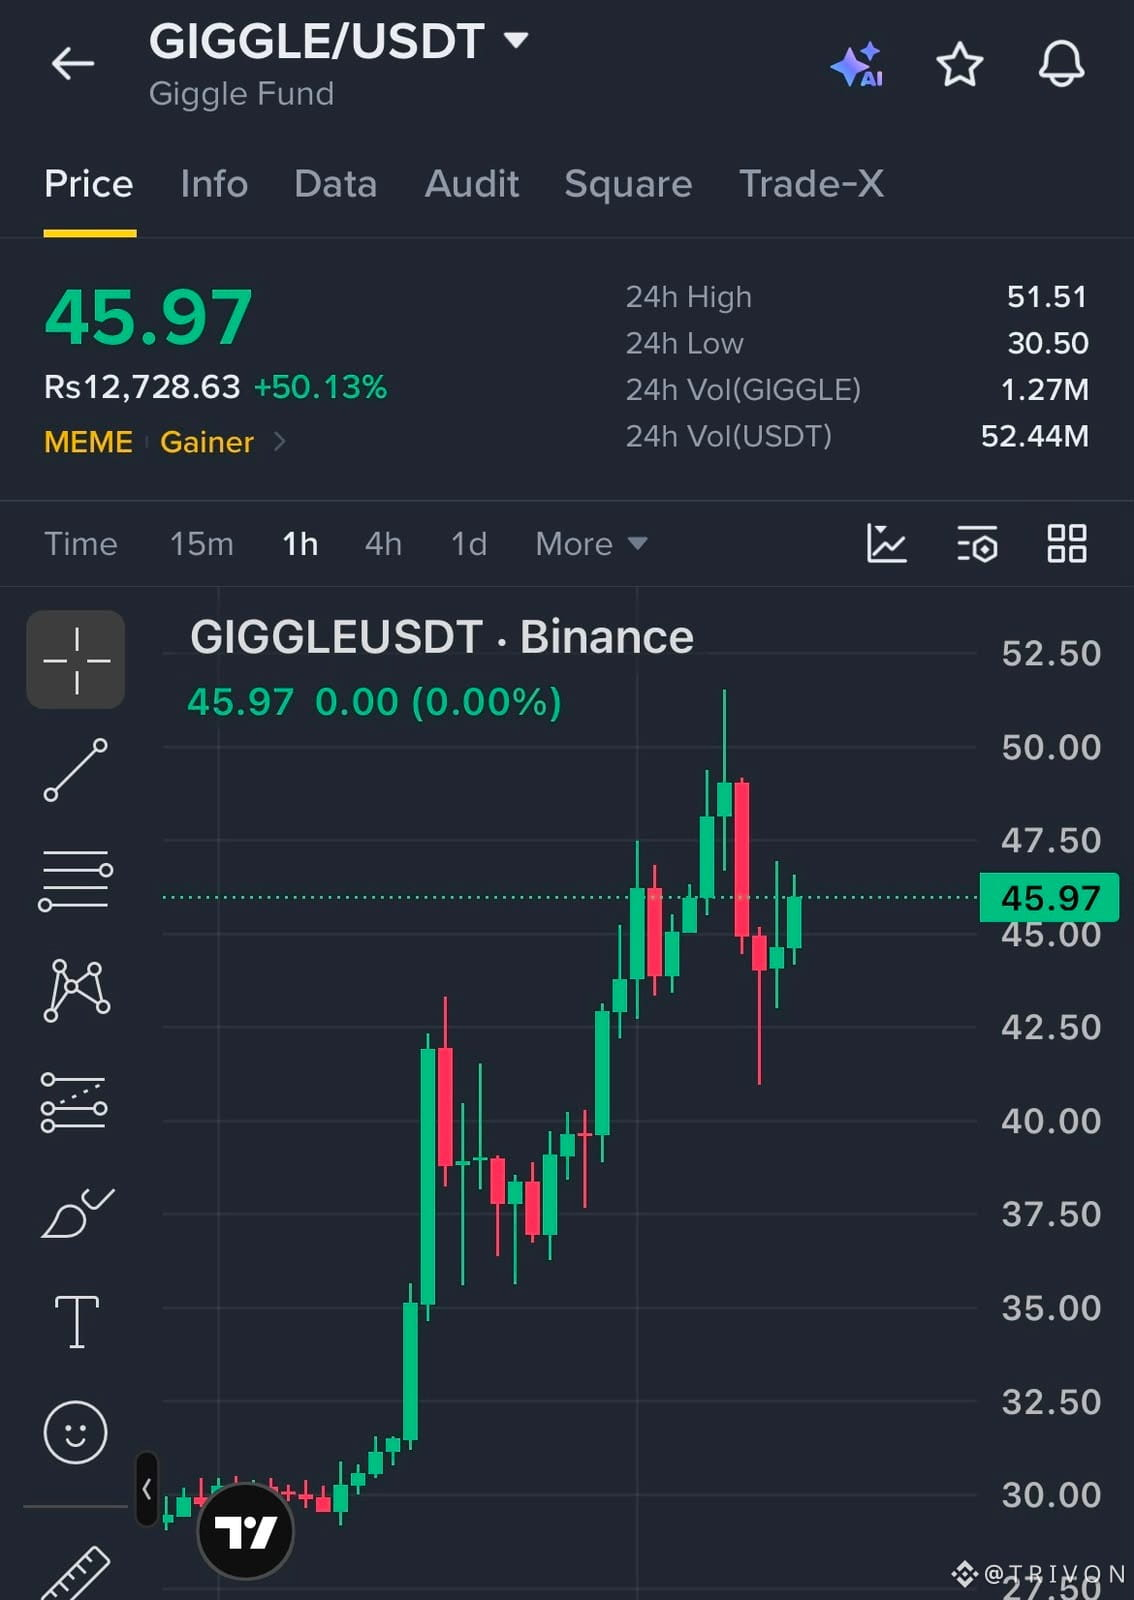
$GIGGLE Long Entry : 45,80 $–46,20 $
Objectifs : 48,50 $, 50,00 $, 52,00 $
Stop Loss : 43,80 $
{spot}(GIGGLEUSDT)
$GIGGLE Long Entry : 45,80 $–46,20 $
Objectifs : 48,50 $, 50,00 $, 52,00 $
Stop Loss : 43,80 $
Objectifs : 48,50 $, 50,00 $, 52,00 $
Stop Loss : 43,80 $
3
164
·
--
Haussier
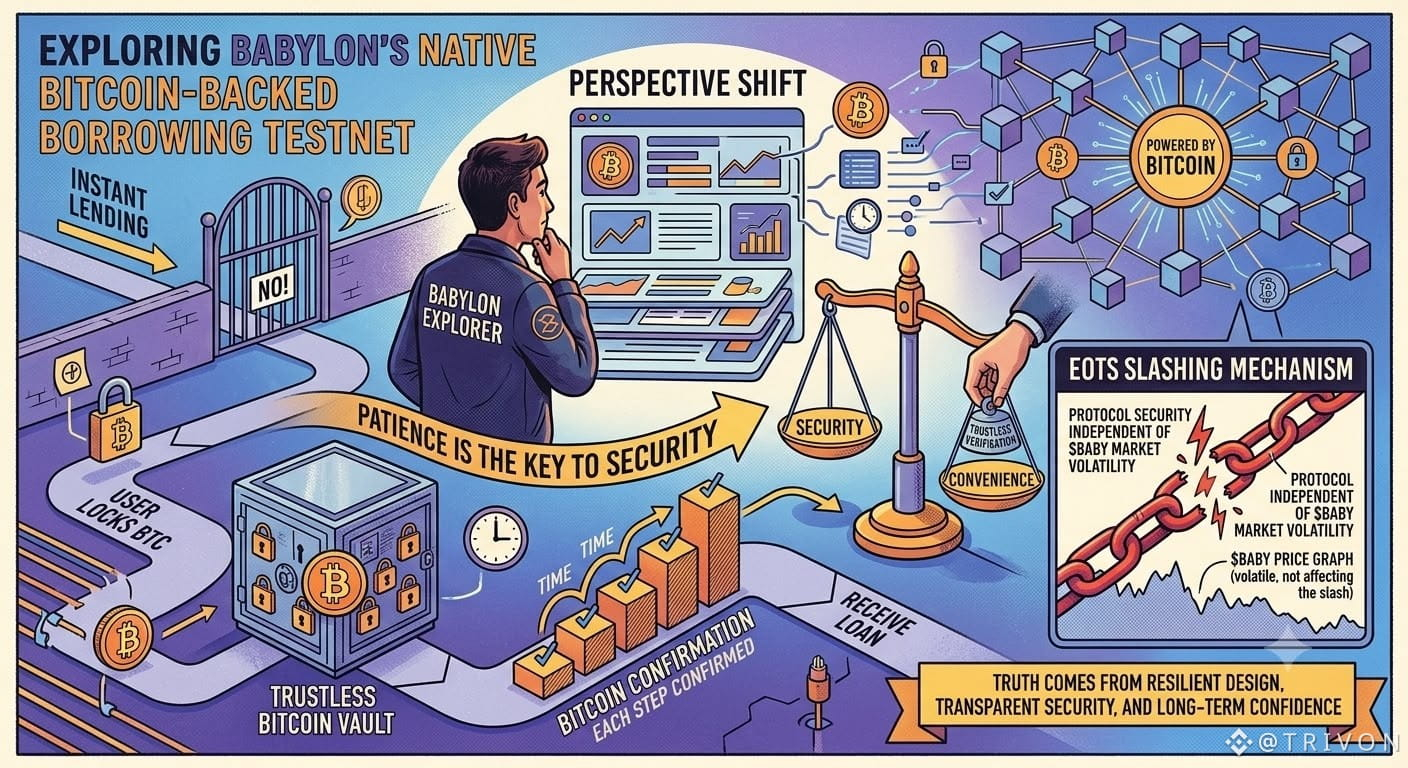
Explorer le financement natif de Bitcoin garanti par des actifs à Babylon sur le testnet a changé ma perspective. Je m’attendais à une expérience de prêt instantanée adossée au Bitcoin, mais le processus de vérification sans confiance a mis en évidence que la sécurité exige souvent de la patience. Les actifs restent protégés dans un Trustless Bitcoin Vault jusqu’à ce que Bitcoin confirme chaque étape, renforçant ainsi la décentralisation plutôt que la commodité. Le mécanisme de slashing EOTS démontre également que la sécurité du protocole fonctionne indépendamment de la volatilité des marchés de détail, prouvant que les garanties cryptographiques comptent davantage que les mouvements de prix à court terme. Cette expérience m’a rappelé que la vraie innovation ne se mesure pas uniquement à la vitesse, mais à une conception robuste, une sécurité transparente et une confiance durable dans l’infrastructure financière décentralisée, alimentée par Bitcoin.
@babylonlabs_io
#baby
#BABY
$GIGGLE
$COTI
$BABY
{spot}(BABYUSDT)
Explorer le financement natif de Bitcoin garanti par des actifs à Babylon sur le testnet a changé ma perspective. Je m’attendais à une expérience de prêt instantanée adossée au Bitcoin, mais le processus de vérification sans confiance a mis en évidence que la sécurité exige souvent de la patience. Les actifs restent protégés dans un Trustless Bitcoin Vault jusqu’à ce que Bitcoin confirme chaque étape, renforçant ainsi la décentralisation plutôt que la commodité. Le mécanisme de slashing EOTS démontre également que la sécurité du protocole fonctionne indépendamment de la volatilité des marchés de détail, prouvant que les garanties cryptographiques comptent davantage que les mouvements de prix à court terme. Cette expérience m’a rappelé que la vraie innovation ne se mesure pas uniquement à la vitesse, mais à une conception robuste, une sécurité transparente et une confiance durable dans l’infrastructure financière décentralisée, alimentée par Bitcoin.
@BabylonLabs_io
#baby
#BABY
$GIGGLE
$COTI
$BABY
@BabylonLabs_io
#baby
#BABY
$GIGGLE
$COTI
$BABY
11
7
207
·
--
$HYPER Pour trader des tokens comme ça, il faut rester calme et éviter de prendre des décisions guidées par l’émotion. Si les émotions prennent le dessus, il y a de fortes chances que vous finissiez par perdre. 😅
Je le surveille de près, mais le marché ne montre toujours pas de tendance claire. Un repli pourrait survenir bientôt, donc ça vaut le coup de surveiller attentivement. ⚠️
AVERTISSEMENT ⚠️ Trader des tokens comme ceux-ci comporte un risque extrêmement élevé. Gérez toujours votre risque et n’investissez jamais plus que vous ne pouvez vous permettre de perdre.
#trading
1
5
140
·
--
Vérifié
Mon aventure avec @babylonlabs_io a commencé par l’espoir, n0t hype. Pendant l’un des chapitres les plus difficiles de ma vie, j’ai promis à ma fille que je construirais un avenir meilleur, et cette promesse m’a conduit à découvrir Babylon et BABY. En apprenant davantage, j’ai compris que la vraie force du projet ne réside pas seulement dans sa vision, mais aussi dans sa conception réfléchie. Des fonctionnalités comme le staking de Bitcoin en auto-conservation, un processus de désengagement simplifié sans étapes de réclamation supplémentaires, et la responsabilité assurée par une preuve cryptographique montrent un protocole axé sur la confiance, la transparence et la sécurité. Pour moi, BABY représente plus qu’une innovation : cela représente de la résilience, de la responsabilité et la confiance pour bâtir sur le long terme.
@babylonlabs_io $BABY $SHIB $EUL #baby #BABY
Mon aventure avec @BabylonLabs_io a commencé par l’espoir, n0t hype. Pendant l’un des chapitres les plus difficiles de ma vie, j’ai promis à ma fille que je construirais un avenir meilleur, et cette promesse m’a conduit à découvrir Babylon et BABY. En apprenant davantage, j’ai compris que la vraie force du projet ne réside pas seulement dans sa vision, mais aussi dans sa conception réfléchie. Des fonctionnalités comme le staking de Bitcoin en auto-conservation, un processus de désengagement simplifié sans étapes de réclamation supplémentaires, et la responsabilité assurée par une preuve cryptographique montrent un protocole axé sur la confiance, la transparence et la sécurité. Pour moi, BABY représente plus qu’une innovation : cela représente de la résilience, de la responsabilité et la confiance pour bâtir sur le long terme.
@BabylonLabs_io $BABY $SHIB $EUL #baby #BABY
@BabylonLabs_io $BABY $SHIB $EUL #baby #BABY
104
17
7.6k
·
--
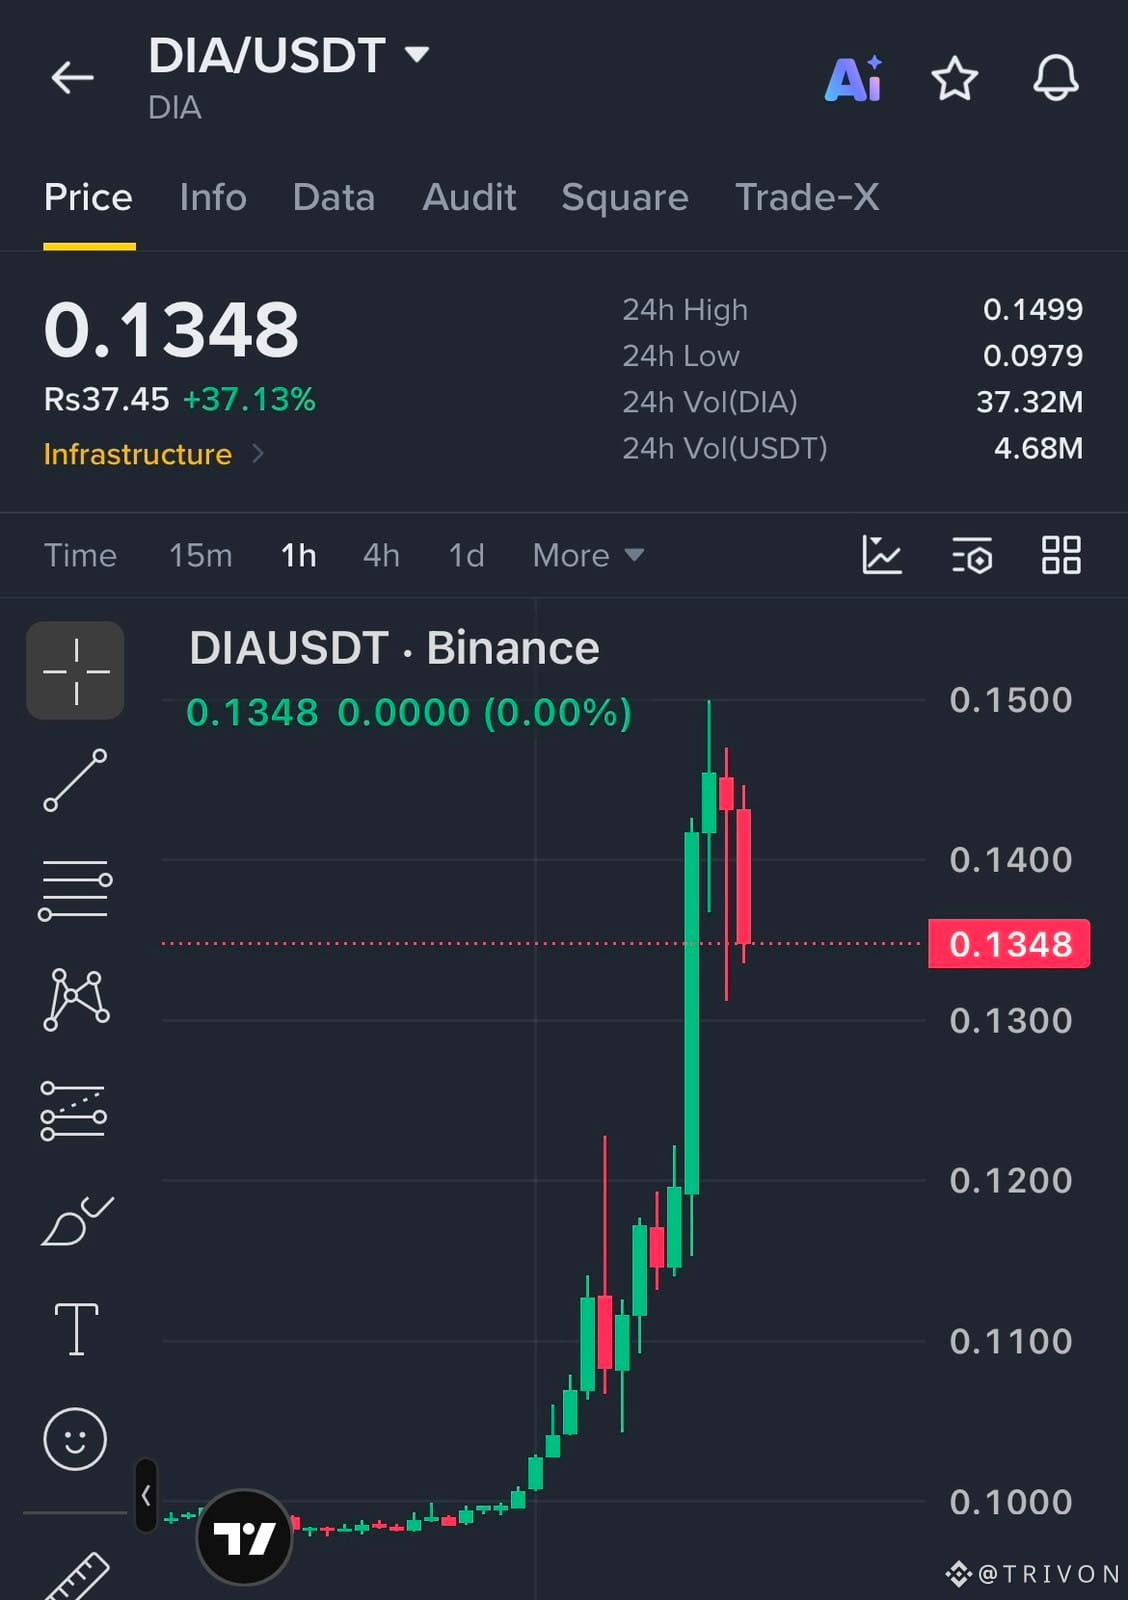
$DIA | LONG 📈
Les traders intelligents attendent la bonne entrée. La prochaine cassure pourrait être énorme !
Prix d’entrée : $0.1348
🎯 0.145 | 0.155 | 0.170
🛑 SL : 0.125
#Write2Earn
#Token
$DIA | LONG 📈
Les traders intelligents attendent la bonne entrée. La prochaine cassure pourrait être énorme !
Prix d’entrée : $0.1348
🎯 0.145 | 0.155 | 0.170
🛑 SL : 0.125
#Write2Earn
#Token
Les traders intelligents attendent la bonne entrée. La prochaine cassure pourrait être énorme !
Prix d’entrée : $0.1348
🎯 0.145 | 0.155 | 0.170
🛑 SL : 0.125
#Write2Earn
#Token
3
102
·
--
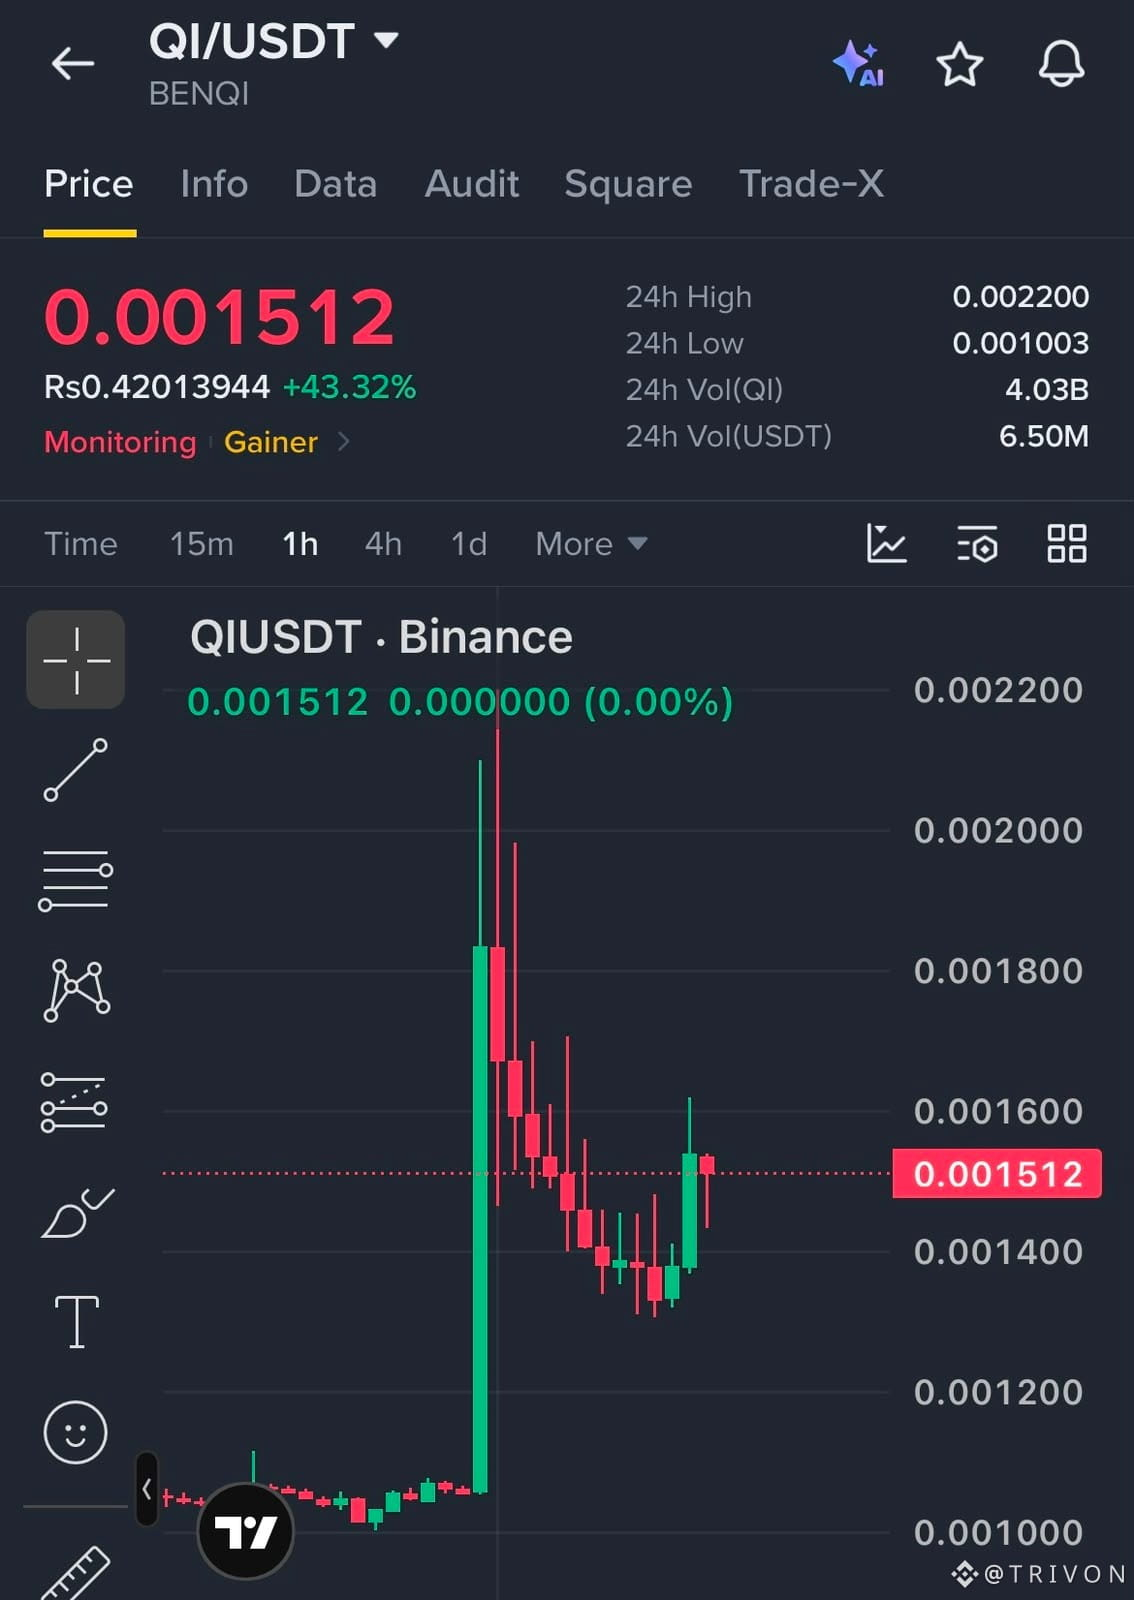
🚀 L’élan s’intensifie : une configuration longue à haute probabilité se dessine !
Entrée Longue QI/USDT : 0.001512
🎯 Objectif 1 : 0.001650
🎯 Objectif 2 : 0.001800
🎯 Objectif 3 : 0.002000
🛑 Stop Loss : 0.001400
Tradez intelligemment, gérez le risque et attendez une confirmation avant d’entrer.
#Write2Earn #Token
Entrée Longue QI/USDT : 0.001512
🎯 Objectif 1 : 0.001650
🎯 Objectif 2 : 0.001800
🎯 Objectif 3 : 0.002000
🛑 Stop Loss : 0.001400
Tradez intelligemment, gérez le risque et attendez une confirmation avant d’entrer.
#Write2Earn #Token
3
128
·
--
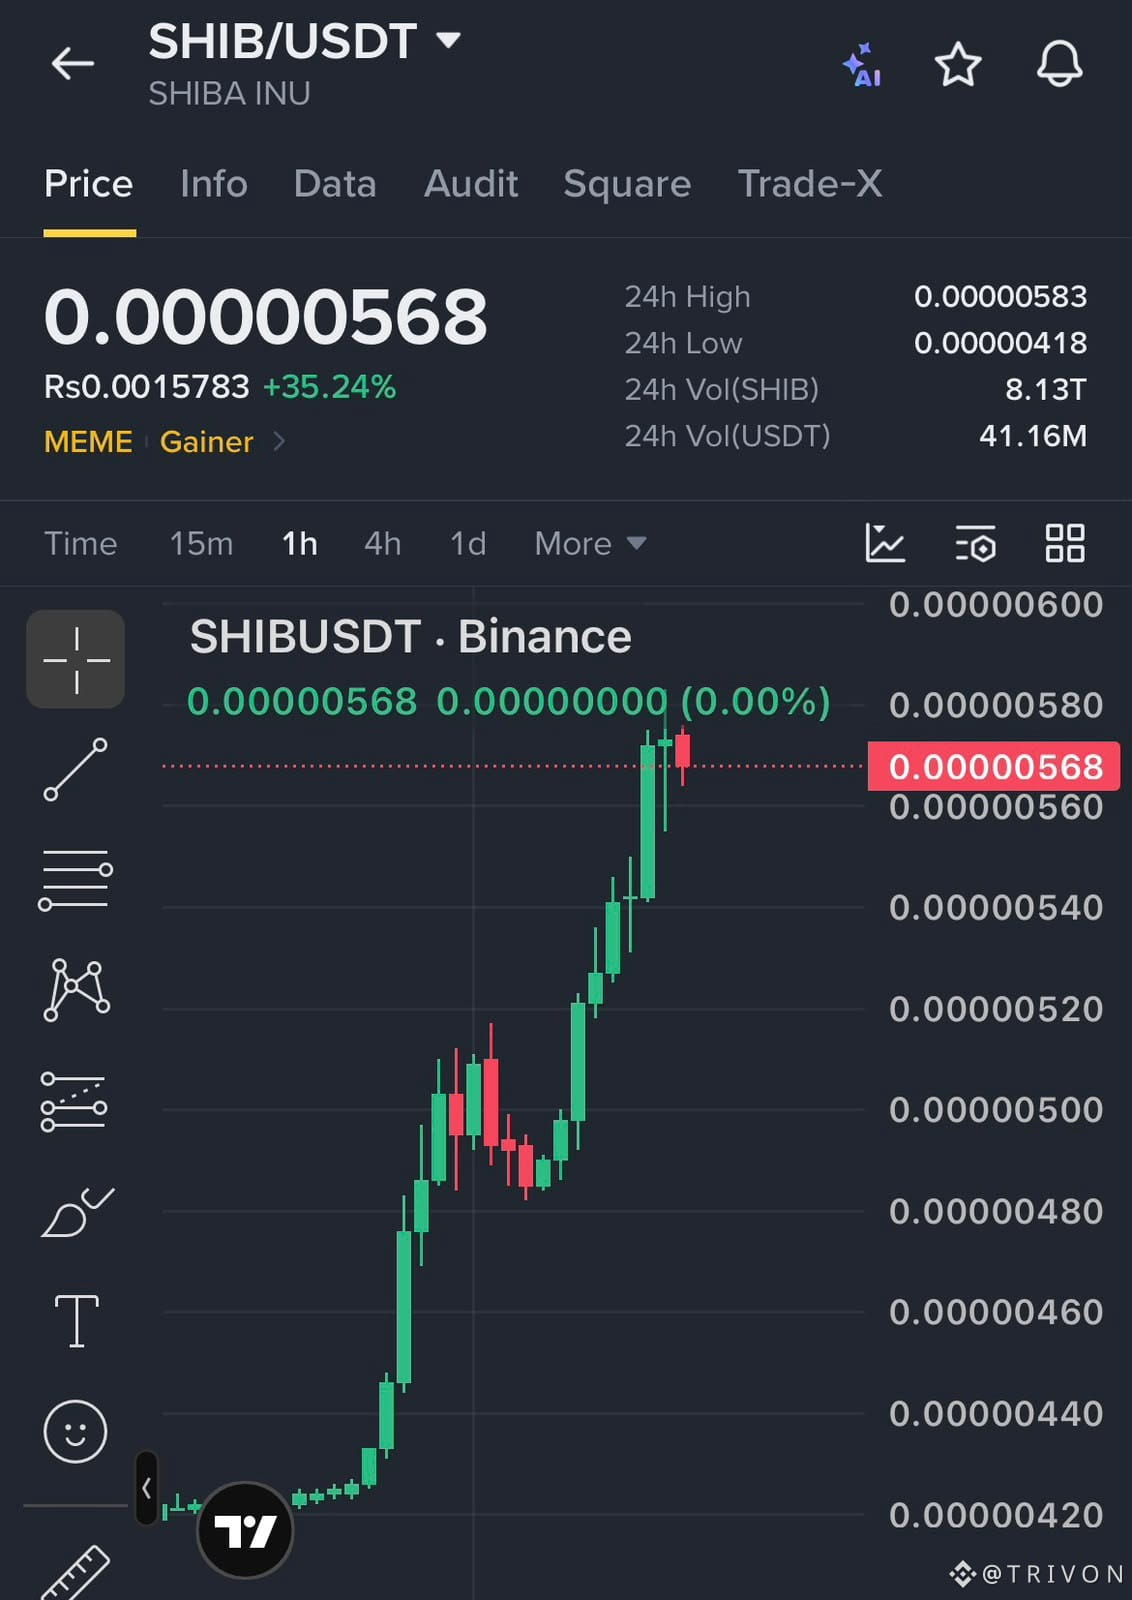
Vous voulez attraper la prochaine montée en puissance de SHIB ? 🚀
Prix actuel : 0.00000568
Objectif 1 : 0.00000590
objectif 2 : 0.00000620
objectif3 : 0.00000650
Stop Loss : 0.00000520 | Rejoignez les gagnants !
#Write2Earn
#Token
Vous voulez attraper la prochaine montée en puissance de SHIB ? 🚀
Prix actuel : 0.00000568
Objectif 1 : 0.00000590
objectif 2 : 0.00000620
objectif3 : 0.00000650
Stop Loss : 0.00000520 | Rejoignez les gagnants !
#Write2Earn
#Token
Prix actuel : 0.00000568
Objectif 1 : 0.00000590
objectif 2 : 0.00000620
objectif3 : 0.00000650
Stop Loss : 0.00000520 | Rejoignez les gagnants !
#Write2Earn
#Token
3
206
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
ZcashETFPostsFirstWeeklyOutflow$93.6M
35 vues
15 mentions
MISE À JOUR SUR L’ETF ZCASH
L’ETF de Zcash a enregistré sa première sortie nette hebdomadaire depuis son lancement en août.
Les investisseurs ont retiré 93,6 M$ alors que $ZEC baisse vers 1 300 $. Grayscale’s ZCSH avait attiré 98,2 M$ deux semaines plus tôt, mais aucun flux net d’achats quotidiens n’a été enregistré depuis le 22 septembre, selon SoSoValue.
Le ZEC se situait autour de 1 308 $ le 3 octobre, en baisse d’environ 17,5 % sur la semaine et d’environ 23 % par rapport à son récent pic à 1 690 $.
$ZEC
Vicky-143
·0 mentions J’aime
·136 vues
GreekPoliceBustCryptoScamRingArrest17
103 vues
39 mentions
BitcoinRejectedAt$87K
46,633 vues
84 mentions