
ALEX_ZàSé
20.4k Publications
ALEX_ZàSé
 Compte Square Vérifié+
Signaler
Bloquer l’utilisateur
Curious mind exploring ideas, growth, and opportunities. Always learning, always evolving.
Ouvert au trading
Trade régulièrement
3.5 an(s)
1.9K+ Suivis
34.6K+ Abonnés
34.9K+ J’aime
Publications
Portefeuille
Tous
Citations
Direct
·
--
Haussier
@Dusk_Foundation
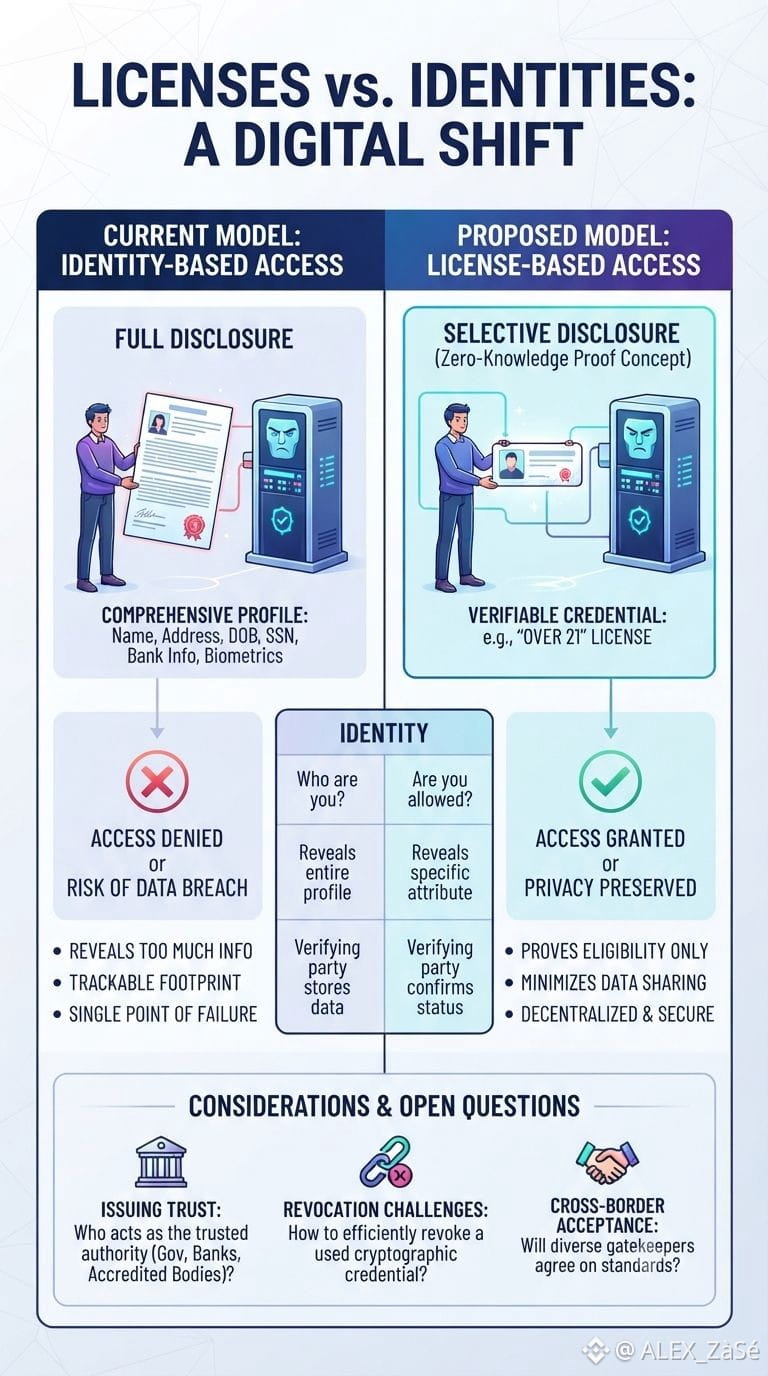
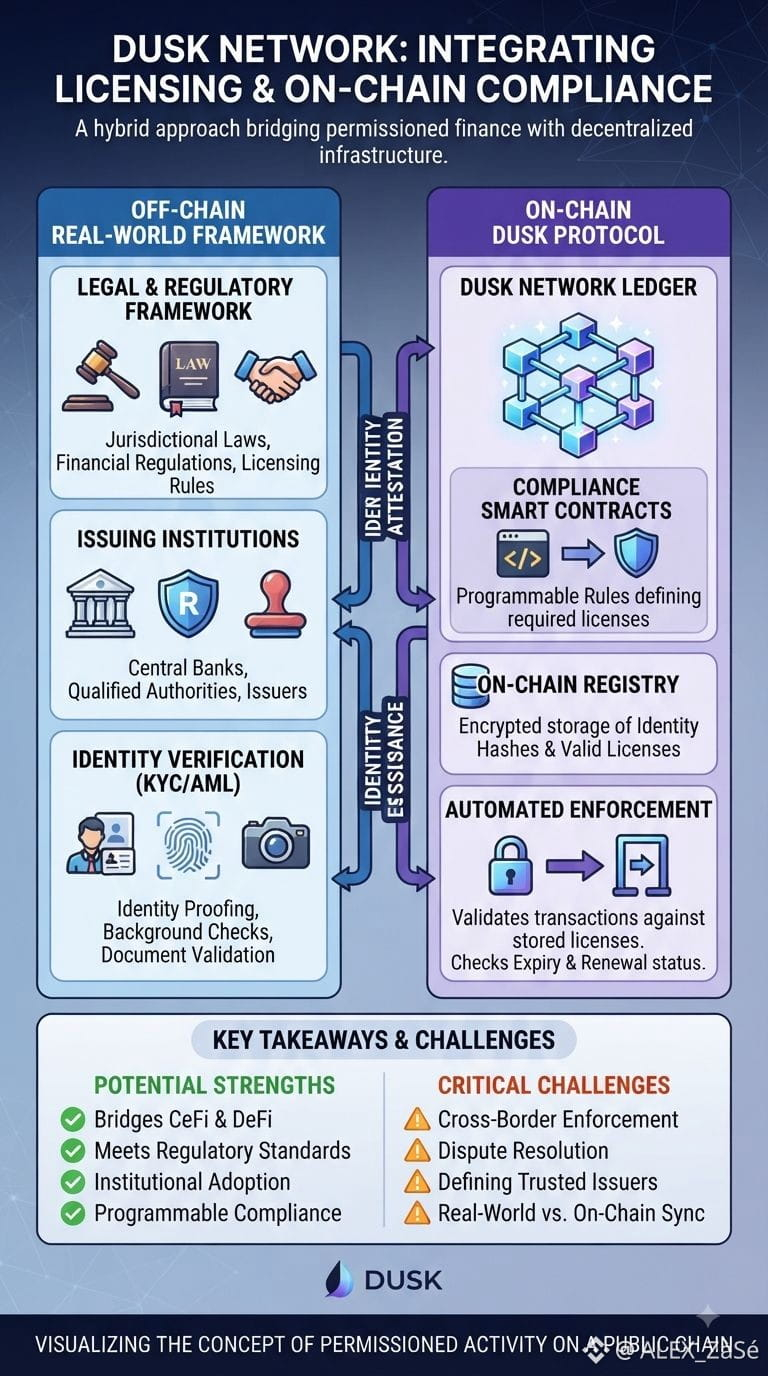
Il y a une petite fonctionnalité, enfouie profondément dans un document de blockchain que je lisais, qui m’a poursuivi depuis : un système construit autour de licences plutôt que d’identités. Pas « qui êtes-vous », mais « êtes-vous autorisé à faire ceci ».
Pensez à la façon dont un videur vérifie votre pièce d’identité dans un bar. Il n’a pas besoin de votre adresse, de votre travail, ni même de votre nom complet : il doit juste confirmer que vous avez plus d’un certain âge. La plupart des systèmes numériques d’aujourd’hui sautent complètement cette nuance ; soit vous donnez tout, soit vous n’obtenez rien. Une approche basée sur les licences change la donne. Vous prouvez que vous êtes éligible à quelque chose de précis, sans exposer le reste de qui vous êtes. Cette distinction paraît réellement utile aussi en dehors de la crypto : pensez aux contrôles KYC, aux portails d’âge, ou aux qualifications professionnelles, où la seule chose qui compte, c’est une réponse oui ou non.
Ce dont je suis moins sûr, en revanche, c’est qui délivre concrètement ces licences et ce qui se passe lorsqu’il faut les retirer. Une licence n’a de sens que si la partie qui la délivre est digne de confiance, et cette confiance vient généralement des gouvernements, des banques ou d’organismes accrédités, dont aucun ne bouge vite et qui ne s’accordent pas facilement entre pays. La révocation est une autre question ouverte : annuler une carte physique est simple, mais révoquer une attestation cryptographique qui a déjà été utilisée quelque part, c’est un genre de problème bien différent.
Donc je suis prudemment curieux plutôt que convaincu. L’idée de prouver juste ce qu’il faut et rien de plus est élégante. Le fait de savoir si, dans le monde réel, les gardiens de l’accès lui feront suffisamment confiance pour s’y reposer est une autre histoire, beaucoup plus longue.
Restez curieux, restez un peu sceptique, et continuez d’apprendre, couche par couche.
@Dusk_Foundation $DUSK #dusk
@Dusk
Il y a une petite fonctionnalité, enfouie profondément dans un document de blockchain que je lisais, qui m’a poursuivi depuis : un système construit autour de licences plutôt que d’identités. Pas « qui êtes-vous », mais « êtes-vous autorisé à faire ceci ».
Pensez à la façon dont un videur vérifie votre pièce d’identité dans un bar. Il n’a pas besoin de votre adresse, de votre travail, ni même de votre nom complet : il doit juste confirmer que vous avez plus d’un certain âge. La plupart des systèmes numériques d’aujourd’hui sautent complètement cette nuance ; soit vous donnez tout, soit vous n’obtenez rien. Une approche basée sur les licences change la donne. Vous prouvez que vous êtes éligible à quelque chose de précis, sans exposer le reste de qui vous êtes. Cette distinction paraît réellement utile aussi en dehors de la crypto : pensez aux contrôles KYC, aux portails d’âge, ou aux qualifications professionnelles, où la seule chose qui compte, c’est une réponse oui ou non.
Ce dont je suis moins sûr, en revanche, c’est qui délivre concrètement ces licences et ce qui se passe lorsqu’il faut les retirer. Une licence n’a de sens que si la partie qui la délivre est digne de confiance, et cette confiance vient généralement des gouvernements, des banques ou d’organismes accrédités, dont aucun ne bouge vite et qui ne s’accordent pas facilement entre pays. La révocation est une autre question ouverte : annuler une carte physique est simple, mais révoquer une attestation cryptographique qui a déjà été utilisée quelque part, c’est un genre de problème bien différent.
Donc je suis prudemment curieux plutôt que convaincu. L’idée de prouver juste ce qu’il faut et rien de plus est élégante. Le fait de savoir si, dans le monde réel, les gardiens de l’accès lui feront suffisamment confiance pour s’y reposer est une autre histoire, beaucoup plus longue.
Restez curieux, restez un peu sceptique, et continuez d’apprendre, couche par couche.
@Dusk $DUSK #dusk
Il y a une petite fonctionnalité, enfouie profondément dans un document de blockchain que je lisais, qui m’a poursuivi depuis : un système construit autour de licences plutôt que d’identités. Pas « qui êtes-vous », mais « êtes-vous autorisé à faire ceci ».
Pensez à la façon dont un videur vérifie votre pièce d’identité dans un bar. Il n’a pas besoin de votre adresse, de votre travail, ni même de votre nom complet : il doit juste confirmer que vous avez plus d’un certain âge. La plupart des systèmes numériques d’aujourd’hui sautent complètement cette nuance ; soit vous donnez tout, soit vous n’obtenez rien. Une approche basée sur les licences change la donne. Vous prouvez que vous êtes éligible à quelque chose de précis, sans exposer le reste de qui vous êtes. Cette distinction paraît réellement utile aussi en dehors de la crypto : pensez aux contrôles KYC, aux portails d’âge, ou aux qualifications professionnelles, où la seule chose qui compte, c’est une réponse oui ou non.
Ce dont je suis moins sûr, en revanche, c’est qui délivre concrètement ces licences et ce qui se passe lorsqu’il faut les retirer. Une licence n’a de sens que si la partie qui la délivre est digne de confiance, et cette confiance vient généralement des gouvernements, des banques ou d’organismes accrédités, dont aucun ne bouge vite et qui ne s’accordent pas facilement entre pays. La révocation est une autre question ouverte : annuler une carte physique est simple, mais révoquer une attestation cryptographique qui a déjà été utilisée quelque part, c’est un genre de problème bien différent.
Donc je suis prudemment curieux plutôt que convaincu. L’idée de prouver juste ce qu’il faut et rien de plus est élégante. Le fait de savoir si, dans le monde réel, les gardiens de l’accès lui feront suffisamment confiance pour s’y reposer est une autre histoire, beaucoup plus longue.
Restez curieux, restez un peu sceptique, et continuez d’apprendre, couche par couche.
@Dusk $DUSK #dusk
28
16
535
·
--
Haussier
@Dusk_Foundation
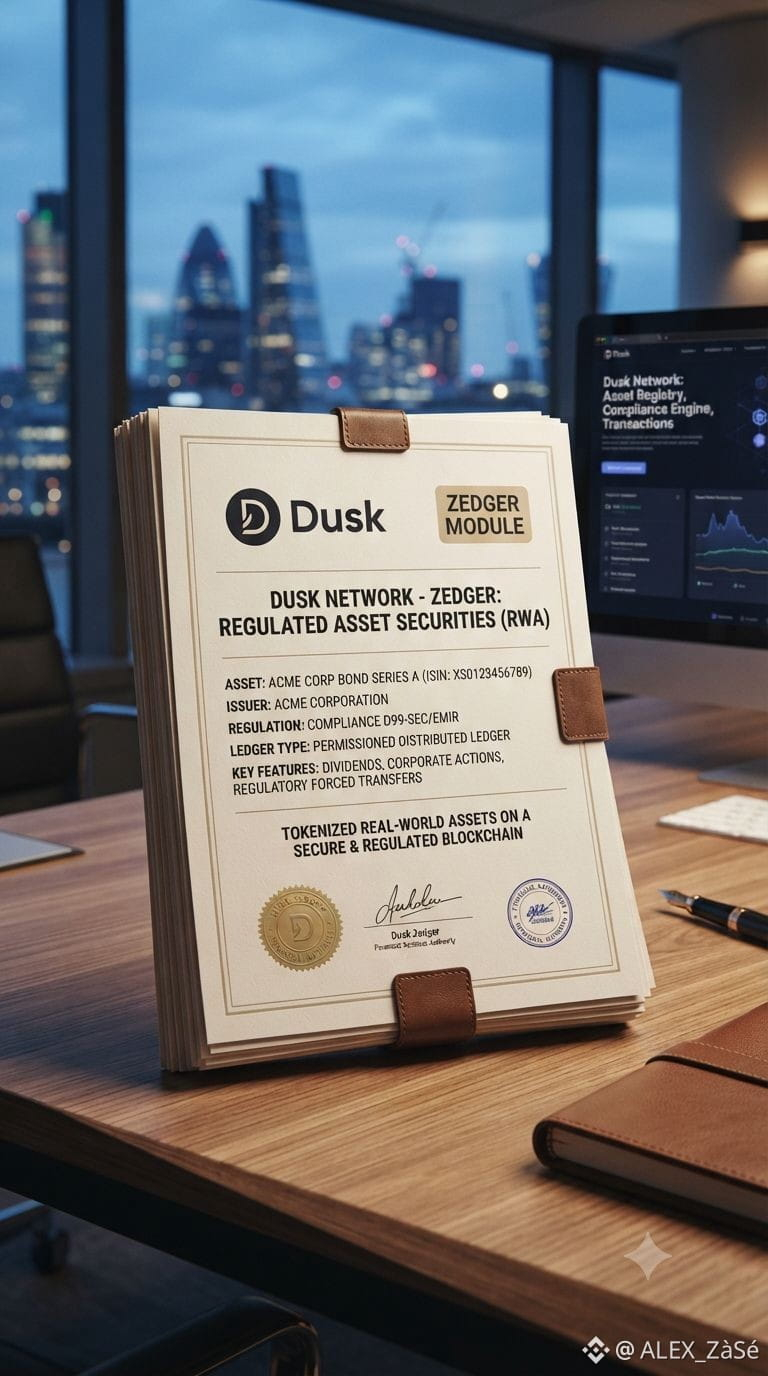
Un ami m’a envoyé la semaine dernière un article sur les obligations tokenisées, et cela m’a ramené à quelque chose d’enfoui dans la documentation technique de Dusk : un module appelé Zedger, conçu précisément pour gérer des titres et des actifs du monde réel sur une blockchain, et pas seulement des jetons que des gens échangent pour s’amuser.
Ce qui a attiré mon attention, c’est à quel point les fonctionnalités sont, en réalité, assez ordinaires. Dividendes. Actions sur le capital. Transferts forcés quand un tribunal ou un régulateur l’exige. Rien de tout cela n’a l’air aussi excitant que des chiffres de vitesse ou de débit, mais c’est exactement ce genre de détails “ennuyeux” qui détermine si une institution financière peut même envisager d’utiliser un réseau. La plupart des chaînes sont conçues pour des transferts ouverts et sans permission, et le droit ne fonctionne pas comme ça. Les registres de propriété doivent parfois être corrigés, gelés ou réassignés, et un système qui fait semblant du contraire n’est pas vraiment conçu pour la finance : il est conçu pour la spéculation. Reconnaître cela directement dans la conception m’a semblé plus concret que la plupart des arguments que je vois.
Cela dit, j’essaie de ne pas m’emballer. Écrire « transfert forcé » dans un smart contract, c’est une chose ; obtenir que les tribunaux, les dépositaires et les régulateurs transfrontaliers reconnaissent réellement et agissent via ce mécanisme, c’en est une autre. Le droit financier varie énormément selon les pays, et les institutions avancent avec prudence pour de bonnes raisons. Une architecture ingénieuse ne se traduit pas automatiquement par une reconnaissance juridique, et il existe un vrai fossé entre ce que le code peut faire appliquer et ce qu’un juge ou un régulateur acceptera.
Donc, mon constat est simple : cela vaut la peine d’être compris, pas d’être “vénéré”. Mettez de côté le discours marketing, demandez qui doit réellement faire confiance à ce système dans la pratique, et observez où la promesse technique s’arrête et où commence l’incertitude juridique.
Ici, la croissance vient de meilleures questions, pas de la recherche de certitudes.
@Dusk_Foundation $DUSK #dusk
@Dusk
Un ami m’a envoyé la semaine dernière un article sur les obligations tokenisées, et cela m’a ramené à quelque chose d’enfoui dans la documentation technique de Dusk : un module appelé Zedger, conçu précisément pour gérer des titres et des actifs du monde réel sur une blockchain, et pas seulement des jetons que des gens échangent pour s’amuser.
Ce qui a attiré mon attention, c’est à quel point les fonctionnalités sont, en réalité, assez ordinaires. Dividendes. Actions sur le capital. Transferts forcés quand un tribunal ou un régulateur l’exige. Rien de tout cela n’a l’air aussi excitant que des chiffres de vitesse ou de débit, mais c’est exactement ce genre de détails “ennuyeux” qui détermine si une institution financière peut même envisager d’utiliser un réseau. La plupart des chaînes sont conçues pour des transferts ouverts et sans permission, et le droit ne fonctionne pas comme ça. Les registres de propriété doivent parfois être corrigés, gelés ou réassignés, et un système qui fait semblant du contraire n’est pas vraiment conçu pour la finance : il est conçu pour la spéculation. Reconnaître cela directement dans la conception m’a semblé plus concret que la plupart des arguments que je vois.
Cela dit, j’essaie de ne pas m’emballer. Écrire « transfert forcé » dans un smart contract, c’est une chose ; obtenir que les tribunaux, les dépositaires et les régulateurs transfrontaliers reconnaissent réellement et agissent via ce mécanisme, c’en est une autre. Le droit financier varie énormément selon les pays, et les institutions avancent avec prudence pour de bonnes raisons. Une architecture ingénieuse ne se traduit pas automatiquement par une reconnaissance juridique, et il existe un vrai fossé entre ce que le code peut faire appliquer et ce qu’un juge ou un régulateur acceptera.
Donc, mon constat est simple : cela vaut la peine d’être compris, pas d’être “vénéré”. Mettez de côté le discours marketing, demandez qui doit réellement faire confiance à ce système dans la pratique, et observez où la promesse technique s’arrête et où commence l’incertitude juridique.
Ici, la croissance vient de meilleures questions, pas de la recherche de certitudes.
@Dusk $DUSK #dusk
Un ami m’a envoyé la semaine dernière un article sur les obligations tokenisées, et cela m’a ramené à quelque chose d’enfoui dans la documentation technique de Dusk : un module appelé Zedger, conçu précisément pour gérer des titres et des actifs du monde réel sur une blockchain, et pas seulement des jetons que des gens échangent pour s’amuser.
Ce qui a attiré mon attention, c’est à quel point les fonctionnalités sont, en réalité, assez ordinaires. Dividendes. Actions sur le capital. Transferts forcés quand un tribunal ou un régulateur l’exige. Rien de tout cela n’a l’air aussi excitant que des chiffres de vitesse ou de débit, mais c’est exactement ce genre de détails “ennuyeux” qui détermine si une institution financière peut même envisager d’utiliser un réseau. La plupart des chaînes sont conçues pour des transferts ouverts et sans permission, et le droit ne fonctionne pas comme ça. Les registres de propriété doivent parfois être corrigés, gelés ou réassignés, et un système qui fait semblant du contraire n’est pas vraiment conçu pour la finance : il est conçu pour la spéculation. Reconnaître cela directement dans la conception m’a semblé plus concret que la plupart des arguments que je vois.
Cela dit, j’essaie de ne pas m’emballer. Écrire « transfert forcé » dans un smart contract, c’est une chose ; obtenir que les tribunaux, les dépositaires et les régulateurs transfrontaliers reconnaissent réellement et agissent via ce mécanisme, c’en est une autre. Le droit financier varie énormément selon les pays, et les institutions avancent avec prudence pour de bonnes raisons. Une architecture ingénieuse ne se traduit pas automatiquement par une reconnaissance juridique, et il existe un vrai fossé entre ce que le code peut faire appliquer et ce qu’un juge ou un régulateur acceptera.
Donc, mon constat est simple : cela vaut la peine d’être compris, pas d’être “vénéré”. Mettez de côté le discours marketing, demandez qui doit réellement faire confiance à ce système dans la pratique, et observez où la promesse technique s’arrête et où commence l’incertitude juridique.
Ici, la croissance vient de meilleures questions, pas de la recherche de certitudes.
@Dusk $DUSK #dusk
24
15
283
·
--
Haussier
Vérifié
@Dusk_Foundation
J’ai découvert aujourd’hui, en lisant la documentation d’un projet, une partie que je n’avais pas remarquée auparavant : un contrat entier dédié uniquement aux licences. Pas aux tokens, pas au staking, uniquement aux licences. C’est une chose étrange à intégrer à une blockchain, et ça m’est resté.
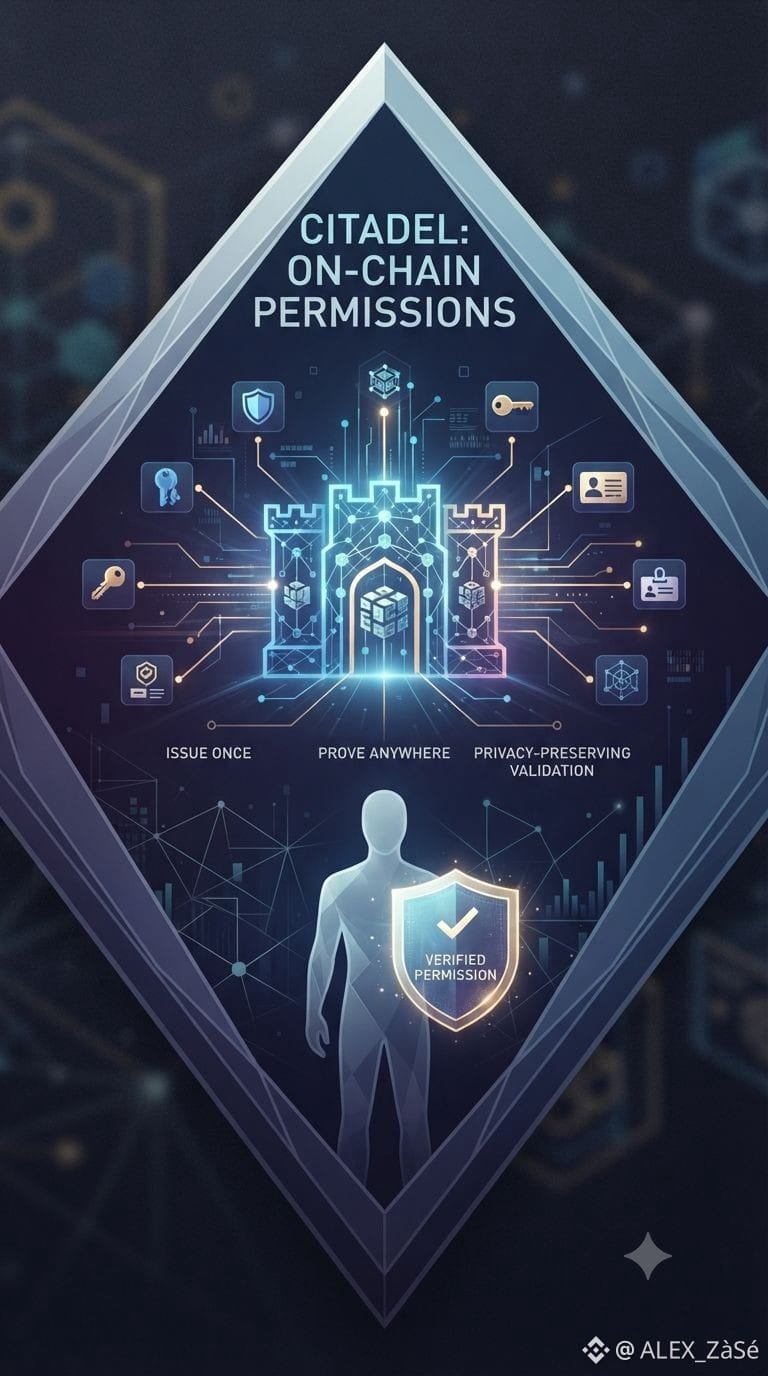
L’idée derrière tout ça s’appelle Citadel. Au lieu de prouver qui vous êtes en confiant à chaque fois toute votre identité, une personne se voit délivrer une licence une fois, puis l’utilise pour prouver qu’elle a le droit de faire quelque chose — par exemple satisfaire une condition d’âge ou détenir un permis — sans divulguer d’informations supplémentaires. La chaîne suit si cette licence est toujours valide, expirée ou révoquée, mais pas l’intégralité du dossier de la personne.
C’est ça qui m’a attiré. La plupart des discussions sur l’identité en crypto restent abstraites : « autogouvernée », « vous possédez vos données », etc. Ici, c’est rattaché à quelque chose de concret : une permission réelle, vérifiée et appliquée on-chain, un peu comme un videur vérifie une pièce d’identité sans avoir besoin de votre adresse personnelle.
Mais je reviens sans cesse à une question : qui décide, en premier lieu, de ce qui compte comme une licence valide ? Une agence gouvernementale ? Un émetteur privé ? Si la source qui délivre la licence n’est reconnue légalement nulle part, alors toute la preuve on-chain a très peu de valeur en dehors de ce réseau. La révocation est un autre point ouvert : annuler une licence dans la vraie vie ne met pas toujours à jour instantanément un registre.
Je ne pense pas que cela tue le concept. Cela signifie simplement que la partie difficile n’est pas la cryptographie : c’est d’amener des institutions à s’accorder réellement sur qui est autorisé à émettre ce type de choses.
En lisant ça lentement, en se demandant où se trouve vraiment la confiance, on prend une meilleure habitude que de s’enthousiasmer trop vite.
@Dusk_Foundation $DUSK #dusk
@Dusk
J’ai découvert aujourd’hui, en lisant la documentation d’un projet, une partie que je n’avais pas remarquée auparavant : un contrat entier dédié uniquement aux licences. Pas aux tokens, pas au staking, uniquement aux licences. C’est une chose étrange à intégrer à une blockchain, et ça m’est resté.
L’idée derrière tout ça s’appelle Citadel. Au lieu de prouver qui vous êtes en confiant à chaque fois toute votre identité, une personne se voit délivrer une licence une fois, puis l’utilise pour prouver qu’elle a le droit de faire quelque chose — par exemple satisfaire une condition d’âge ou détenir un permis — sans divulguer d’informations supplémentaires. La chaîne suit si cette licence est toujours valide, expirée ou révoquée, mais pas l’intégralité du dossier de la personne.
C’est ça qui m’a attiré. La plupart des discussions sur l’identité en crypto restent abstraites : « autogouvernée », « vous possédez vos données », etc. Ici, c’est rattaché à quelque chose de concret : une permission réelle, vérifiée et appliquée on-chain, un peu comme un videur vérifie une pièce d’identité sans avoir besoin de votre adresse personnelle.
Mais je reviens sans cesse à une question : qui décide, en premier lieu, de ce qui compte comme une licence valide ? Une agence gouvernementale ? Un émetteur privé ? Si la source qui délivre la licence n’est reconnue légalement nulle part, alors toute la preuve on-chain a très peu de valeur en dehors de ce réseau. La révocation est un autre point ouvert : annuler une licence dans la vraie vie ne met pas toujours à jour instantanément un registre.
Je ne pense pas que cela tue le concept. Cela signifie simplement que la partie difficile n’est pas la cryptographie : c’est d’amener des institutions à s’accorder réellement sur qui est autorisé à émettre ce type de choses.
En lisant ça lentement, en se demandant où se trouve vraiment la confiance, on prend une meilleure habitude que de s’enthousiasmer trop vite.
@Dusk $DUSK #dusk
J’ai découvert aujourd’hui, en lisant la documentation d’un projet, une partie que je n’avais pas remarquée auparavant : un contrat entier dédié uniquement aux licences. Pas aux tokens, pas au staking, uniquement aux licences. C’est une chose étrange à intégrer à une blockchain, et ça m’est resté.
L’idée derrière tout ça s’appelle Citadel. Au lieu de prouver qui vous êtes en confiant à chaque fois toute votre identité, une personne se voit délivrer une licence une fois, puis l’utilise pour prouver qu’elle a le droit de faire quelque chose — par exemple satisfaire une condition d’âge ou détenir un permis — sans divulguer d’informations supplémentaires. La chaîne suit si cette licence est toujours valide, expirée ou révoquée, mais pas l’intégralité du dossier de la personne.
C’est ça qui m’a attiré. La plupart des discussions sur l’identité en crypto restent abstraites : « autogouvernée », « vous possédez vos données », etc. Ici, c’est rattaché à quelque chose de concret : une permission réelle, vérifiée et appliquée on-chain, un peu comme un videur vérifie une pièce d’identité sans avoir besoin de votre adresse personnelle.
Mais je reviens sans cesse à une question : qui décide, en premier lieu, de ce qui compte comme une licence valide ? Une agence gouvernementale ? Un émetteur privé ? Si la source qui délivre la licence n’est reconnue légalement nulle part, alors toute la preuve on-chain a très peu de valeur en dehors de ce réseau. La révocation est un autre point ouvert : annuler une licence dans la vraie vie ne met pas toujours à jour instantanément un registre.
Je ne pense pas que cela tue le concept. Cela signifie simplement que la partie difficile n’est pas la cryptographie : c’est d’amener des institutions à s’accorder réellement sur qui est autorisé à émettre ce type de choses.
En lisant ça lentement, en se demandant où se trouve vraiment la confiance, on prend une meilleure habitude que de s’enthousiasmer trop vite.
@Dusk $DUSK #dusk
45
24
360
·
--
Haussier
@Dusk_Foundation
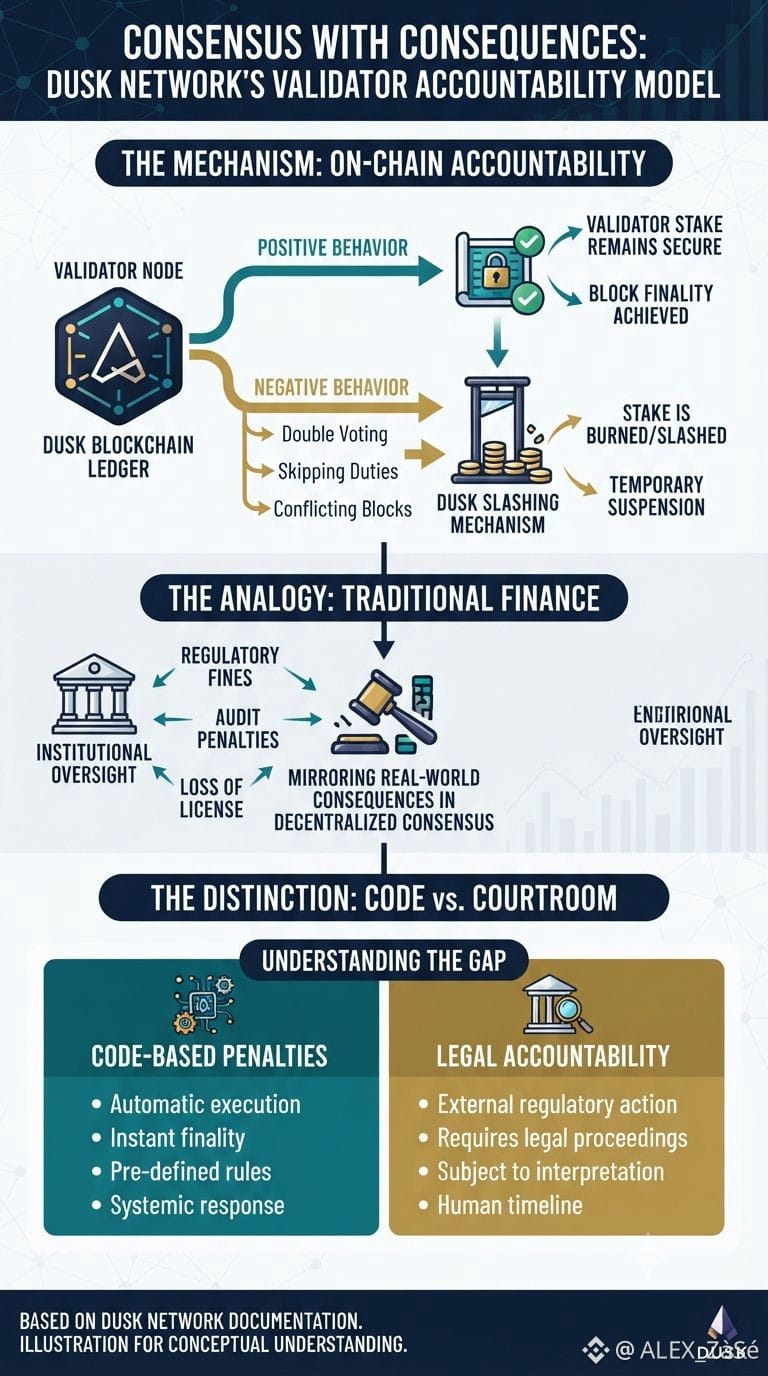
Quelque chose dans la documentation du réseau Dusk m’a fait faire une pause et la relire deux fois : chaque validateur du réseau peut en fait perdre de l’argent en rognant sur les angles. Pas d’une manière vague du type « les mauvais acteurs se font bannir », mais via un système de slashing défini, lié à des comportements fautifs précis : double vote, non-exécution de tâches, diffusion de blocs contradictoires.
Au début, cela ressemble à un simple détail technique. Mais plus j’y pensais, plus cela m’a rappelé la façon dont la responsabilisation fonctionne dans la finance traditionnelle. Les institutions ne se contentent pas d’un avertissement lorsqu’elles se trompent : il y a des conséquences avec des dents. Dusk reproduit cette structure au sein même de sa couche de consensus. Les petites erreurs entraînent une suspension, les plus importantes brûlent une partie de la mise d’un validateur. Il existe aussi un processus de finalité qui verrouille un bloc en place uniquement après qu’assez de confirmations indépendantes se soient accumulées, créant quelque chose de proche d’une piste d’audit plutôt qu’une simple promesse du type « faites confiance au réseau ».
C’est ce qui donne du poids au projet pour moi. Ce n’est pas seulement prétendre être digne de confiance : c’est construire une trace écrite expliquant pourquoi quelque chose devrait être considéré comme digne de confiance.
Cela dit, j’essaie de ne pas m’emballer. Un mécanisme de slashing au sein d’un réseau n’est pas la même chose que la responsabilisation juridique dans le monde extérieur. Le code peut pénaliser un validateur instantanément ; un tribunal ou un régulateur avance sur un calendrier complètement différent, avec des incitations et des angles morts qui lui sont propres. Il existe un véritable fossé entre « le système l’a détecté » et « quelqu’un, en dehors du système, agira réellement en conséquence ».
Je suis donc curieux plutôt que convaincu. Cela vaut la peine de creuser vous-même la matière source au lieu de prendre n’importe quel résumé au pied de la lettre, y compris le mien. Une curiosité petite et constante vous apprend plus que de courir après la certitude.
@Dusk_Foundation $DUSK #dusk
@Dusk
Quelque chose dans la documentation du réseau Dusk m’a fait faire une pause et la relire deux fois : chaque validateur du réseau peut en fait perdre de l’argent en rognant sur les angles. Pas d’une manière vague du type « les mauvais acteurs se font bannir », mais via un système de slashing défini, lié à des comportements fautifs précis : double vote, non-exécution de tâches, diffusion de blocs contradictoires.
Au début, cela ressemble à un simple détail technique. Mais plus j’y pensais, plus cela m’a rappelé la façon dont la responsabilisation fonctionne dans la finance traditionnelle. Les institutions ne se contentent pas d’un avertissement lorsqu’elles se trompent : il y a des conséquences avec des dents. Dusk reproduit cette structure au sein même de sa couche de consensus. Les petites erreurs entraînent une suspension, les plus importantes brûlent une partie de la mise d’un validateur. Il existe aussi un processus de finalité qui verrouille un bloc en place uniquement après qu’assez de confirmations indépendantes se soient accumulées, créant quelque chose de proche d’une piste d’audit plutôt qu’une simple promesse du type « faites confiance au réseau ».
C’est ce qui donne du poids au projet pour moi. Ce n’est pas seulement prétendre être digne de confiance : c’est construire une trace écrite expliquant pourquoi quelque chose devrait être considéré comme digne de confiance.
Cela dit, j’essaie de ne pas m’emballer. Un mécanisme de slashing au sein d’un réseau n’est pas la même chose que la responsabilisation juridique dans le monde extérieur. Le code peut pénaliser un validateur instantanément ; un tribunal ou un régulateur avance sur un calendrier complètement différent, avec des incitations et des angles morts qui lui sont propres. Il existe un véritable fossé entre « le système l’a détecté » et « quelqu’un, en dehors du système, agira réellement en conséquence ».
Je suis donc curieux plutôt que convaincu. Cela vaut la peine de creuser vous-même la matière source au lieu de prendre n’importe quel résumé au pied de la lettre, y compris le mien. Une curiosité petite et constante vous apprend plus que de courir après la certitude.
@Dusk $DUSK #dusk
Quelque chose dans la documentation du réseau Dusk m’a fait faire une pause et la relire deux fois : chaque validateur du réseau peut en fait perdre de l’argent en rognant sur les angles. Pas d’une manière vague du type « les mauvais acteurs se font bannir », mais via un système de slashing défini, lié à des comportements fautifs précis : double vote, non-exécution de tâches, diffusion de blocs contradictoires.
Au début, cela ressemble à un simple détail technique. Mais plus j’y pensais, plus cela m’a rappelé la façon dont la responsabilisation fonctionne dans la finance traditionnelle. Les institutions ne se contentent pas d’un avertissement lorsqu’elles se trompent : il y a des conséquences avec des dents. Dusk reproduit cette structure au sein même de sa couche de consensus. Les petites erreurs entraînent une suspension, les plus importantes brûlent une partie de la mise d’un validateur. Il existe aussi un processus de finalité qui verrouille un bloc en place uniquement après qu’assez de confirmations indépendantes se soient accumulées, créant quelque chose de proche d’une piste d’audit plutôt qu’une simple promesse du type « faites confiance au réseau ».
C’est ce qui donne du poids au projet pour moi. Ce n’est pas seulement prétendre être digne de confiance : c’est construire une trace écrite expliquant pourquoi quelque chose devrait être considéré comme digne de confiance.
Cela dit, j’essaie de ne pas m’emballer. Un mécanisme de slashing au sein d’un réseau n’est pas la même chose que la responsabilisation juridique dans le monde extérieur. Le code peut pénaliser un validateur instantanément ; un tribunal ou un régulateur avance sur un calendrier complètement différent, avec des incitations et des angles morts qui lui sont propres. Il existe un véritable fossé entre « le système l’a détecté » et « quelqu’un, en dehors du système, agira réellement en conséquence ».
Je suis donc curieux plutôt que convaincu. Cela vaut la peine de creuser vous-même la matière source au lieu de prendre n’importe quel résumé au pied de la lettre, y compris le mien. Une curiosité petite et constante vous apprend plus que de courir après la certitude.
@Dusk $DUSK #dusk
65
32
418
·
--
Haussier
Vérifié
@Dusk_Foundation
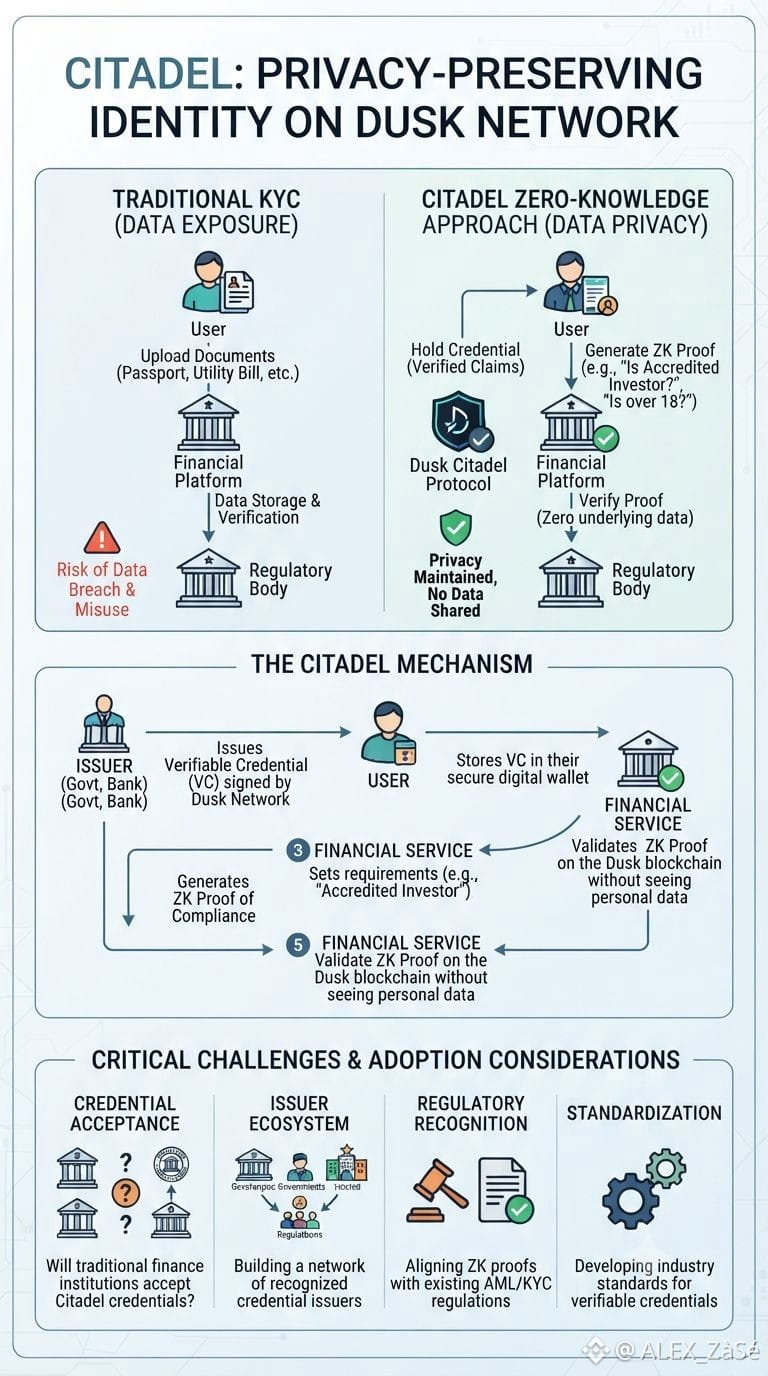
Quelque chose de petit a attiré mon attention en parcourant à nouveau cette semaine les documents de Dusk : un contrat de licence, lié à quelque chose appelé Citadel, censé prouver qui vous êtes sans pour autant montrer à qui que ce soit votre identité. Ce n'est pas une idée nouvelle en théorie, mais je ne l'avais pas vue présentée comme un élément central d'un réseau financier.
Ce qui donne l’impression que ce n’est pas seulement une fonctionnalité, c’est ce qu’elle cherche à remplacer. Aujourd’hui, prouver son éligibilité à un produit financier implique généralement de transmettre des documents à une plateforme et de lui faire confiance pour les stocker en sécurité. L’approche de Citadel inverse la logique : vous détenez une preuve, vous démontrez que vous remplissez les conditions, et le cocontractant ne voit jamais les données sous-jacentes. Si cela fonctionne réellement à grande échelle, on a l’impression que ce n’est plus un simple “truc” de blockchain, mais une réponse concrète à un problème auquel banques et bourses sont confrontées chaque jour.
Le doute que j’ai concerne moins la cryptographie que les personnes. Les systèmes d’identité tiennent ou s’effondrent selon qui délivre les attestations, et selon si, au-delà du réseau qui les a conçues, quelqu’un les accepte réellement. Une licence ne sert que si les institutions s’accordent pour dire qu’elle signifie quelque chose. C’est un processus lent et politique, pas un processus purement technique, et aucune preuve ingénieuse ne l’accélère à elle seule.
Je ne suis pas prêt à dire que c’est “résolu” simplement parce que la conception est élégante. Je préfère voir comment c’est utilisé, qui l’adopte, et si cela tient hors d’une démo.
La curiosité vaut plus que la certitude, surtout à ce stade précoce.
@Dusk_Foundation $DUSK #dusk
@Dusk
Quelque chose de petit a attiré mon attention en parcourant à nouveau cette semaine les documents de Dusk : un contrat de licence, lié à quelque chose appelé Citadel, censé prouver qui vous êtes sans pour autant montrer à qui que ce soit votre identité. Ce n'est pas une idée nouvelle en théorie, mais je ne l'avais pas vue présentée comme un élément central d'un réseau financier.
Ce qui donne l’impression que ce n’est pas seulement une fonctionnalité, c’est ce qu’elle cherche à remplacer. Aujourd’hui, prouver son éligibilité à un produit financier implique généralement de transmettre des documents à une plateforme et de lui faire confiance pour les stocker en sécurité. L’approche de Citadel inverse la logique : vous détenez une preuve, vous démontrez que vous remplissez les conditions, et le cocontractant ne voit jamais les données sous-jacentes. Si cela fonctionne réellement à grande échelle, on a l’impression que ce n’est plus un simple “truc” de blockchain, mais une réponse concrète à un problème auquel banques et bourses sont confrontées chaque jour.
Le doute que j’ai concerne moins la cryptographie que les personnes. Les systèmes d’identité tiennent ou s’effondrent selon qui délivre les attestations, et selon si, au-delà du réseau qui les a conçues, quelqu’un les accepte réellement. Une licence ne sert que si les institutions s’accordent pour dire qu’elle signifie quelque chose. C’est un processus lent et politique, pas un processus purement technique, et aucune preuve ingénieuse ne l’accélère à elle seule.
Je ne suis pas prêt à dire que c’est “résolu” simplement parce que la conception est élégante. Je préfère voir comment c’est utilisé, qui l’adopte, et si cela tient hors d’une démo.
La curiosité vaut plus que la certitude, surtout à ce stade précoce.
@Dusk $DUSK #dusk
Quelque chose de petit a attiré mon attention en parcourant à nouveau cette semaine les documents de Dusk : un contrat de licence, lié à quelque chose appelé Citadel, censé prouver qui vous êtes sans pour autant montrer à qui que ce soit votre identité. Ce n'est pas une idée nouvelle en théorie, mais je ne l'avais pas vue présentée comme un élément central d'un réseau financier.
Ce qui donne l’impression que ce n’est pas seulement une fonctionnalité, c’est ce qu’elle cherche à remplacer. Aujourd’hui, prouver son éligibilité à un produit financier implique généralement de transmettre des documents à une plateforme et de lui faire confiance pour les stocker en sécurité. L’approche de Citadel inverse la logique : vous détenez une preuve, vous démontrez que vous remplissez les conditions, et le cocontractant ne voit jamais les données sous-jacentes. Si cela fonctionne réellement à grande échelle, on a l’impression que ce n’est plus un simple “truc” de blockchain, mais une réponse concrète à un problème auquel banques et bourses sont confrontées chaque jour.
Le doute que j’ai concerne moins la cryptographie que les personnes. Les systèmes d’identité tiennent ou s’effondrent selon qui délivre les attestations, et selon si, au-delà du réseau qui les a conçues, quelqu’un les accepte réellement. Une licence ne sert que si les institutions s’accordent pour dire qu’elle signifie quelque chose. C’est un processus lent et politique, pas un processus purement technique, et aucune preuve ingénieuse ne l’accélère à elle seule.
Je ne suis pas prêt à dire que c’est “résolu” simplement parce que la conception est élégante. Je préfère voir comment c’est utilisé, qui l’adopte, et si cela tient hors d’une démo.
La curiosité vaut plus que la certitude, surtout à ce stade précoce.
@Dusk $DUSK #dusk
55
28
559
·
--
Haussier
Partiellement vrai
@Dusk_Foundation
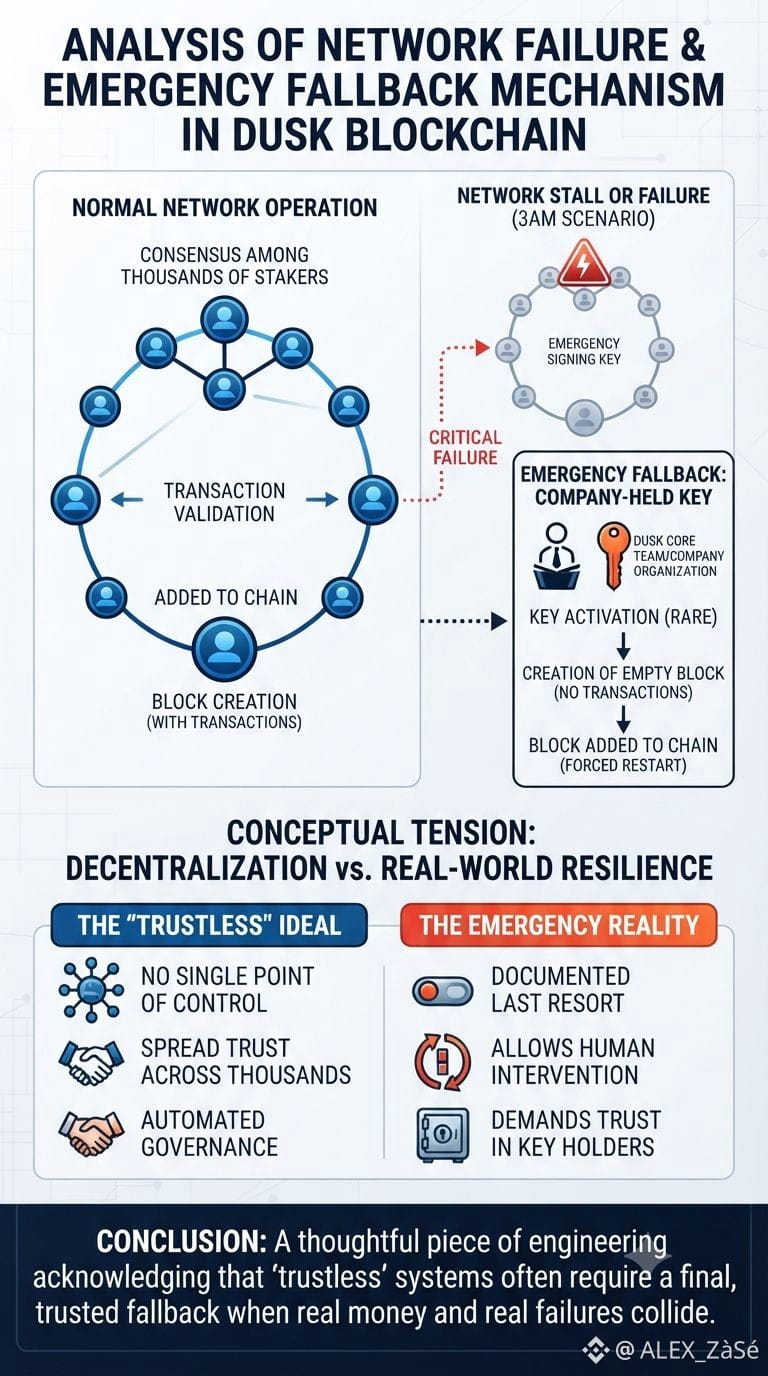
Enfoui dans un document technique à propos d’un réseau blockchain, j’ai trouvé quelque chose qui m’a semblé presque contradictoire. Si le réseau se bloque suffisamment mal, il existe un dispositif de secours : un bloc vide, signé à l’aide d’une clé détenue par l’entreprise à l’origine du projet lui-même, et non par les validateurs habituels.
Le réseau, c’est Dusk. Tout le reste repose sur la suppression des points de contrôle uniques, en répartissant la confiance entre des milliers de stakers plutôt que sur un seul opérateur. Et puis il y a ce mécanisme d’urgence, discret, qui se trouve un peu à l’écart : il ne fonctionne que parce qu’une organisation précise détient une clé précise. C’est rare, c’est prévu pour les pires scénarios, et cela ne produit qu’un bloc vide, sans aucune transaction. Pourtant, c’est bien là.
Honnêtement, c’est cela qui a rendu le projet plus réel à mes yeux, et non moins. La décentralisation pure est séduisante jusqu’à ce que quelque chose se casse réellement à 3 h du matin et que personne ne soit d’accord sur la suite. Avoir une option documentée, étroite, de dernier recours, correspond davantage à la manière dont l’infrastructure réelle se construit. Les compagnies aériennes ont des dispositifs de dérogation manuels. Les réseaux électriques possèdent des coupures d’urgence. Les systèmes conçus pour servir de vraies personnes conservent généralement un moyen d’intervenir lorsque tout le reste échoue.
Ce qui me dérange un peu, c’est l’ampleur de la confiance qu’exige discrètement ce seul détail. Un secours de ce type ne fonctionne que si les personnes qui détiennent la clé ne l’utilisent jamais mal, et si tous ceux qui utilisent le réseau y croient réellement. Aucun design ingénieux ne supprime la nécessité de cette croyance.
Je garde donc deux pensées en même temps : c’est une pièce d’ingénierie réfléchie, et c’est aussi un rappel que « trustless » est rarement l’image complète dès lors que l’argent réel et les pannes réelles entrent en jeu.
Ça vaut le coup de s’y attarder lentement, et de rester un peu sceptique tout en apprenant.
@Dusk_Foundation $DUSK #dusk
@Dusk
Enfoui dans un document technique à propos d’un réseau blockchain, j’ai trouvé quelque chose qui m’a semblé presque contradictoire. Si le réseau se bloque suffisamment mal, il existe un dispositif de secours : un bloc vide, signé à l’aide d’une clé détenue par l’entreprise à l’origine du projet lui-même, et non par les validateurs habituels.
Le réseau, c’est Dusk. Tout le reste repose sur la suppression des points de contrôle uniques, en répartissant la confiance entre des milliers de stakers plutôt que sur un seul opérateur. Et puis il y a ce mécanisme d’urgence, discret, qui se trouve un peu à l’écart : il ne fonctionne que parce qu’une organisation précise détient une clé précise. C’est rare, c’est prévu pour les pires scénarios, et cela ne produit qu’un bloc vide, sans aucune transaction. Pourtant, c’est bien là.
Honnêtement, c’est cela qui a rendu le projet plus réel à mes yeux, et non moins. La décentralisation pure est séduisante jusqu’à ce que quelque chose se casse réellement à 3 h du matin et que personne ne soit d’accord sur la suite. Avoir une option documentée, étroite, de dernier recours, correspond davantage à la manière dont l’infrastructure réelle se construit. Les compagnies aériennes ont des dispositifs de dérogation manuels. Les réseaux électriques possèdent des coupures d’urgence. Les systèmes conçus pour servir de vraies personnes conservent généralement un moyen d’intervenir lorsque tout le reste échoue.
Ce qui me dérange un peu, c’est l’ampleur de la confiance qu’exige discrètement ce seul détail. Un secours de ce type ne fonctionne que si les personnes qui détiennent la clé ne l’utilisent jamais mal, et si tous ceux qui utilisent le réseau y croient réellement. Aucun design ingénieux ne supprime la nécessité de cette croyance.
Je garde donc deux pensées en même temps : c’est une pièce d’ingénierie réfléchie, et c’est aussi un rappel que « trustless » est rarement l’image complète dès lors que l’argent réel et les pannes réelles entrent en jeu.
Ça vaut le coup de s’y attarder lentement, et de rester un peu sceptique tout en apprenant.
@Dusk $DUSK #dusk
Enfoui dans un document technique à propos d’un réseau blockchain, j’ai trouvé quelque chose qui m’a semblé presque contradictoire. Si le réseau se bloque suffisamment mal, il existe un dispositif de secours : un bloc vide, signé à l’aide d’une clé détenue par l’entreprise à l’origine du projet lui-même, et non par les validateurs habituels.
Le réseau, c’est Dusk. Tout le reste repose sur la suppression des points de contrôle uniques, en répartissant la confiance entre des milliers de stakers plutôt que sur un seul opérateur. Et puis il y a ce mécanisme d’urgence, discret, qui se trouve un peu à l’écart : il ne fonctionne que parce qu’une organisation précise détient une clé précise. C’est rare, c’est prévu pour les pires scénarios, et cela ne produit qu’un bloc vide, sans aucune transaction. Pourtant, c’est bien là.
Honnêtement, c’est cela qui a rendu le projet plus réel à mes yeux, et non moins. La décentralisation pure est séduisante jusqu’à ce que quelque chose se casse réellement à 3 h du matin et que personne ne soit d’accord sur la suite. Avoir une option documentée, étroite, de dernier recours, correspond davantage à la manière dont l’infrastructure réelle se construit. Les compagnies aériennes ont des dispositifs de dérogation manuels. Les réseaux électriques possèdent des coupures d’urgence. Les systèmes conçus pour servir de vraies personnes conservent généralement un moyen d’intervenir lorsque tout le reste échoue.
Ce qui me dérange un peu, c’est l’ampleur de la confiance qu’exige discrètement ce seul détail. Un secours de ce type ne fonctionne que si les personnes qui détiennent la clé ne l’utilisent jamais mal, et si tous ceux qui utilisent le réseau y croient réellement. Aucun design ingénieux ne supprime la nécessité de cette croyance.
Je garde donc deux pensées en même temps : c’est une pièce d’ingénierie réfléchie, et c’est aussi un rappel que « trustless » est rarement l’image complète dès lors que l’argent réel et les pannes réelles entrent en jeu.
Ça vaut le coup de s’y attarder lentement, et de rester un peu sceptique tout en apprenant.
@Dusk $DUSK #dusk
55
26
373
·
--
Haussier
@Dusk_Foundation
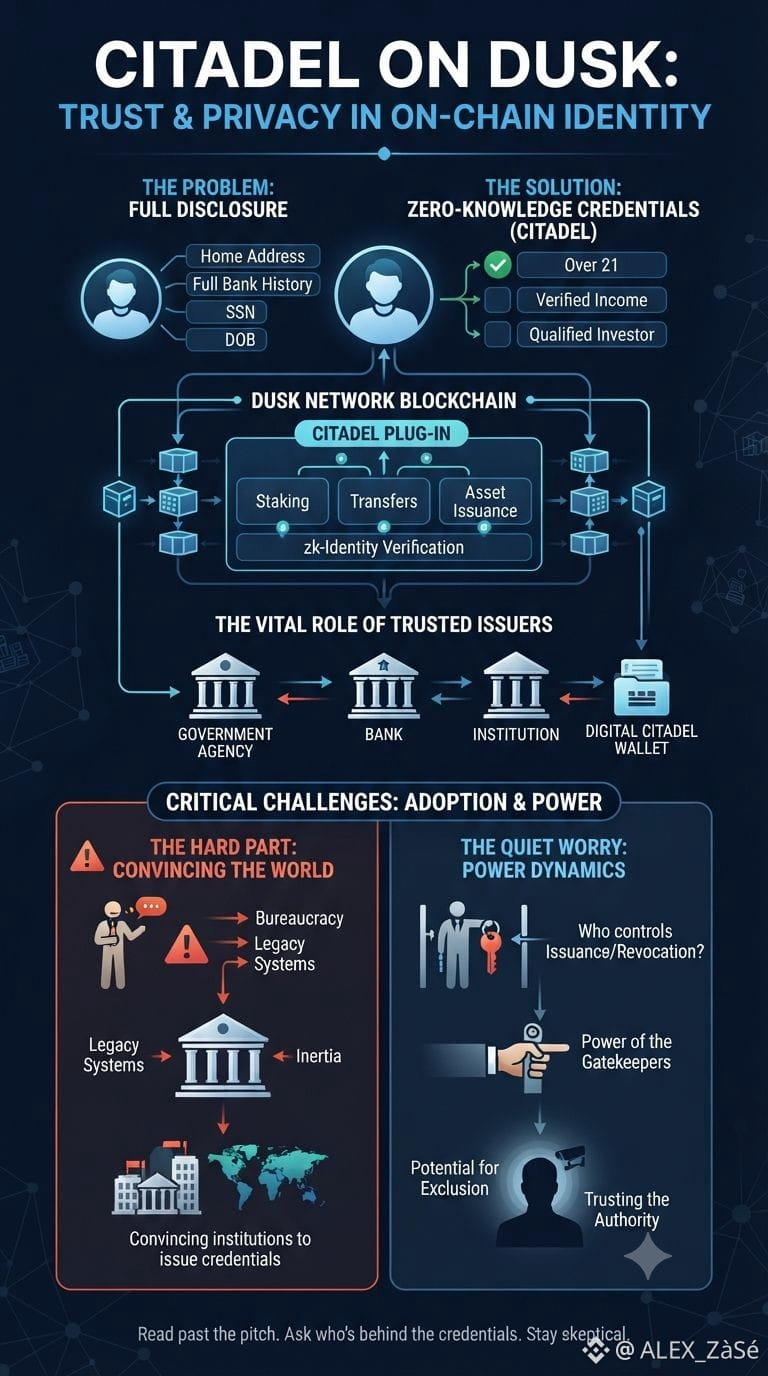
J’ai remarqué quelque chose de petit l’autre jour : presque tout le monde vous demande désormais de prouver qui vous êtes, sans pour autant vous demander de livrer toute votre vie. Un bar vérifie que vous avez plus de 21 ans sans avoir besoin de votre adresse. Un propriétaire vérifie que vous pouvez payer sans consulter l’historique complet de votre banque. Le système d’autorisation de Dusk, appelé Citadel, essaie essentiellement de construire la même idée sur la chaîne : prouver que vous remplissez les conditions pour obtenir quelque chose, sans révéler tout le reste de vous.
Ce qui donne l’impression que ce n’est pas un simple projet scientifique, c’est l’endroit où il est censé se brancher. Ce n’est pas une application d’identité autonome ; elle s’appuie sur le même réseau qui gère aussi le jalonnement, les transferts et l’émission d’actifs. C’est important, car les outils d’identité conçus en vase clos ont tendance à rester théoriques. Celui-ci est pensé pour fonctionner en parallèle d’une activité financière réelle, liée à des valeurs mobilières et à des règles d’actifs concrètes, plutôt que d’être une simple démonstration d’une mathématique astucieuse.
Pour autant, je reviens sans cesse à une question : tout cela ne fonctionne pas si une personne ou une institution disposant d’une vraie légitimité—une banque, un organisme, un bureau gouvernemental—n’accepte pas, en premier lieu, d’émettre ces justificatifs. La cryptographie peut être irréprochable et pourtant ne servir à rien si personne de suffisamment digne de confiance n’a décidé de l’utiliser pour délivrer des licences. Et il y a aussi une inquiétude plus discrète : celui qui contrôle l’émission et la révocation de l’accès détient un pouvoir réel sur les personnes, quelle que soit la discrétion de la mathématique sous-jacente.
Rien de tout cela ne signifie que l’idée échoue. Cela veut juste dire que la partie difficile n’est pas le logiciel : elle consiste à convaincre le monde de s’y brancher concrètement. Lisez au-delà du discours commercial, demandez-vous qui se cache vraiment derrière ces justificatifs, et continuez à apprendre avant de faire confiance à un système pour votre identité. La croissance vient du fait de rester un peu sceptique.
@Dusk_Foundation $DUSK #dusk
@Dusk
J’ai remarqué quelque chose de petit l’autre jour : presque tout le monde vous demande désormais de prouver qui vous êtes, sans pour autant vous demander de livrer toute votre vie. Un bar vérifie que vous avez plus de 21 ans sans avoir besoin de votre adresse. Un propriétaire vérifie que vous pouvez payer sans consulter l’historique complet de votre banque. Le système d’autorisation de Dusk, appelé Citadel, essaie essentiellement de construire la même idée sur la chaîne : prouver que vous remplissez les conditions pour obtenir quelque chose, sans révéler tout le reste de vous.
Ce qui donne l’impression que ce n’est pas un simple projet scientifique, c’est l’endroit où il est censé se brancher. Ce n’est pas une application d’identité autonome ; elle s’appuie sur le même réseau qui gère aussi le jalonnement, les transferts et l’émission d’actifs. C’est important, car les outils d’identité conçus en vase clos ont tendance à rester théoriques. Celui-ci est pensé pour fonctionner en parallèle d’une activité financière réelle, liée à des valeurs mobilières et à des règles d’actifs concrètes, plutôt que d’être une simple démonstration d’une mathématique astucieuse.
Pour autant, je reviens sans cesse à une question : tout cela ne fonctionne pas si une personne ou une institution disposant d’une vraie légitimité—une banque, un organisme, un bureau gouvernemental—n’accepte pas, en premier lieu, d’émettre ces justificatifs. La cryptographie peut être irréprochable et pourtant ne servir à rien si personne de suffisamment digne de confiance n’a décidé de l’utiliser pour délivrer des licences. Et il y a aussi une inquiétude plus discrète : celui qui contrôle l’émission et la révocation de l’accès détient un pouvoir réel sur les personnes, quelle que soit la discrétion de la mathématique sous-jacente.
Rien de tout cela ne signifie que l’idée échoue. Cela veut juste dire que la partie difficile n’est pas le logiciel : elle consiste à convaincre le monde de s’y brancher concrètement. Lisez au-delà du discours commercial, demandez-vous qui se cache vraiment derrière ces justificatifs, et continuez à apprendre avant de faire confiance à un système pour votre identité. La croissance vient du fait de rester un peu sceptique.
@Dusk $DUSK #dusk
J’ai remarqué quelque chose de petit l’autre jour : presque tout le monde vous demande désormais de prouver qui vous êtes, sans pour autant vous demander de livrer toute votre vie. Un bar vérifie que vous avez plus de 21 ans sans avoir besoin de votre adresse. Un propriétaire vérifie que vous pouvez payer sans consulter l’historique complet de votre banque. Le système d’autorisation de Dusk, appelé Citadel, essaie essentiellement de construire la même idée sur la chaîne : prouver que vous remplissez les conditions pour obtenir quelque chose, sans révéler tout le reste de vous.
Ce qui donne l’impression que ce n’est pas un simple projet scientifique, c’est l’endroit où il est censé se brancher. Ce n’est pas une application d’identité autonome ; elle s’appuie sur le même réseau qui gère aussi le jalonnement, les transferts et l’émission d’actifs. C’est important, car les outils d’identité conçus en vase clos ont tendance à rester théoriques. Celui-ci est pensé pour fonctionner en parallèle d’une activité financière réelle, liée à des valeurs mobilières et à des règles d’actifs concrètes, plutôt que d’être une simple démonstration d’une mathématique astucieuse.
Pour autant, je reviens sans cesse à une question : tout cela ne fonctionne pas si une personne ou une institution disposant d’une vraie légitimité—une banque, un organisme, un bureau gouvernemental—n’accepte pas, en premier lieu, d’émettre ces justificatifs. La cryptographie peut être irréprochable et pourtant ne servir à rien si personne de suffisamment digne de confiance n’a décidé de l’utiliser pour délivrer des licences. Et il y a aussi une inquiétude plus discrète : celui qui contrôle l’émission et la révocation de l’accès détient un pouvoir réel sur les personnes, quelle que soit la discrétion de la mathématique sous-jacente.
Rien de tout cela ne signifie que l’idée échoue. Cela veut juste dire que la partie difficile n’est pas le logiciel : elle consiste à convaincre le monde de s’y brancher concrètement. Lisez au-delà du discours commercial, demandez-vous qui se cache vraiment derrière ces justificatifs, et continuez à apprendre avant de faire confiance à un système pour votre identité. La croissance vient du fait de rester un peu sceptique.
@Dusk $DUSK #dusk
76
1
30
419
·
--
Haussier
@Dusk_Foundation
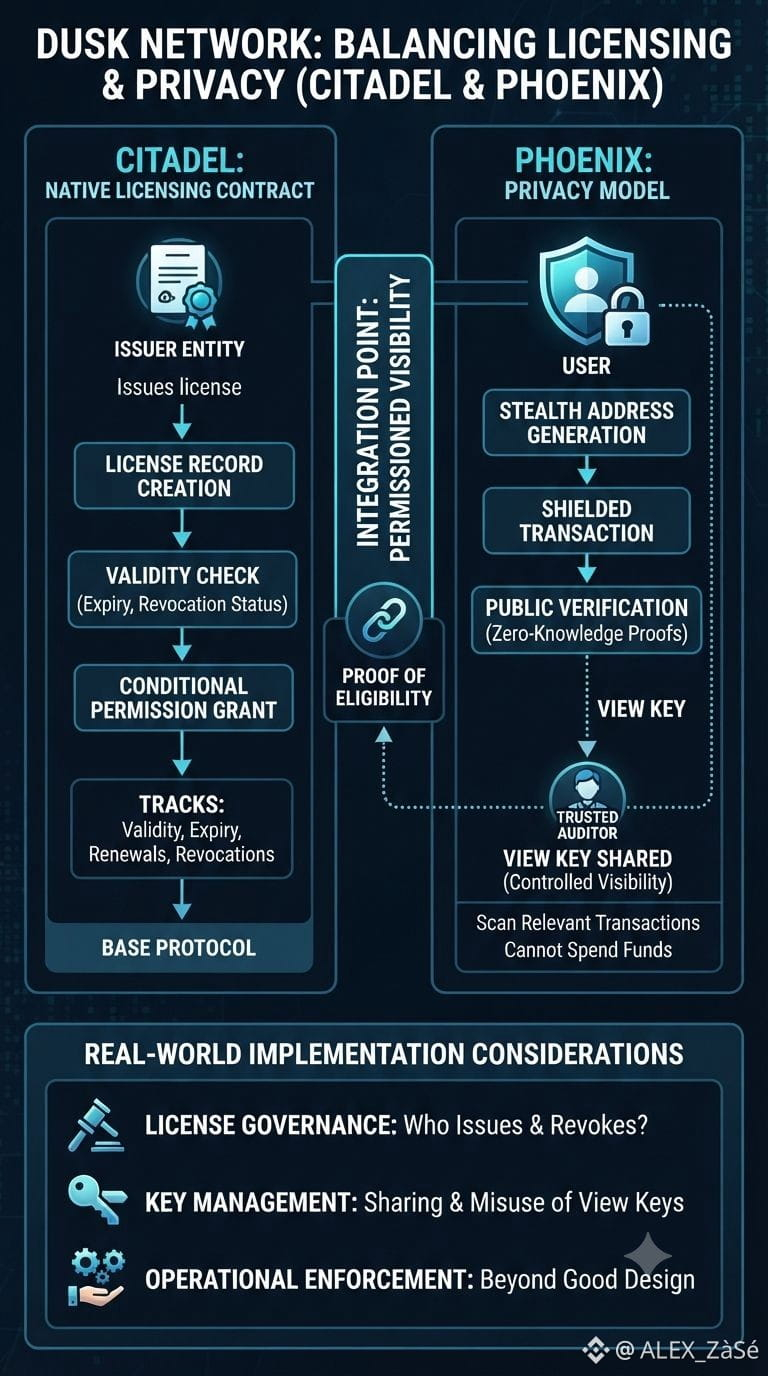
J’ai repéré un détail dans le livre blanc de Dusk qui m’a fait marquer une pause à propos d’un contrat conçu spécifiquement pour les licences. Pas des tokens, pas des frais : seulement des permissions. Ça s’appelle Citadel, et son rôle consiste à vérifier si quelqu’un est autorisé à faire quelque chose avant que le réseau ne lui permette de le faire. Il suit si une licence est valide, quand elle expire, et gère les renouvellements ou les révocations, le tout dans le cadre du protocole de base.
Ce qui m’a frappé, c’est la façon dont cela s’accorde avec le volet confidentialité du réseau. Le modèle Phoenix de Dusk permet aux gens d’effectuer des transactions avec des adresses de type « stealth », de sorte que les identités restent protégées du public. Mais il donne aussi aux utilisateurs quelque chose appelé une clé de consultation : un moyen de laisser une partie de confiance analyser les transactions pertinentes sans jamais obtenir la capacité de dépenser les fonds. Ainsi, la confidentialité n’est pas une absence totale de visibilité ; c’est une visibilité contrôlée, remise selon les conditions propres à l’utilisateur.
Mises ensemble, la gestion des licences et la confidentialité commencent à ressembler moins à une contradiction et davantage à deux facettes de la même idée : prouver qu’on est autorisé à agir, sans exposer tout ce qu’on est.
Cela dit, un mécanisme comme celui-ci dépend fortement de la manière dont il est réellement mis en œuvre. Qui délivre une licence, comment elle est révoquée, comment une clé de consultation est partagée ou détournée : rien de tout cela n’est garanti par un bon design à lui seul. Le code peut définir les règles, mais le respect réel des règles, dans le monde réel, est là que les choses se compliquent généralement.
C’est un rappel que les outils de confidentialité ne sont pas automatiquement sûrs simplement parce qu’ils sont bien conçus. Comprendre le fonctionnement d’une chose compte davantage que de se contenter de faire confiance à son bon fonctionnement.
@Dusk_Foundation $DUSK #dusk
@Dusk
J’ai repéré un détail dans le livre blanc de Dusk qui m’a fait marquer une pause à propos d’un contrat conçu spécifiquement pour les licences. Pas des tokens, pas des frais : seulement des permissions. Ça s’appelle Citadel, et son rôle consiste à vérifier si quelqu’un est autorisé à faire quelque chose avant que le réseau ne lui permette de le faire. Il suit si une licence est valide, quand elle expire, et gère les renouvellements ou les révocations, le tout dans le cadre du protocole de base.
Ce qui m’a frappé, c’est la façon dont cela s’accorde avec le volet confidentialité du réseau. Le modèle Phoenix de Dusk permet aux gens d’effectuer des transactions avec des adresses de type « stealth », de sorte que les identités restent protégées du public. Mais il donne aussi aux utilisateurs quelque chose appelé une clé de consultation : un moyen de laisser une partie de confiance analyser les transactions pertinentes sans jamais obtenir la capacité de dépenser les fonds. Ainsi, la confidentialité n’est pas une absence totale de visibilité ; c’est une visibilité contrôlée, remise selon les conditions propres à l’utilisateur.
Mises ensemble, la gestion des licences et la confidentialité commencent à ressembler moins à une contradiction et davantage à deux facettes de la même idée : prouver qu’on est autorisé à agir, sans exposer tout ce qu’on est.
Cela dit, un mécanisme comme celui-ci dépend fortement de la manière dont il est réellement mis en œuvre. Qui délivre une licence, comment elle est révoquée, comment une clé de consultation est partagée ou détournée : rien de tout cela n’est garanti par un bon design à lui seul. Le code peut définir les règles, mais le respect réel des règles, dans le monde réel, est là que les choses se compliquent généralement.
C’est un rappel que les outils de confidentialité ne sont pas automatiquement sûrs simplement parce qu’ils sont bien conçus. Comprendre le fonctionnement d’une chose compte davantage que de se contenter de faire confiance à son bon fonctionnement.
@Dusk $DUSK #dusk
J’ai repéré un détail dans le livre blanc de Dusk qui m’a fait marquer une pause à propos d’un contrat conçu spécifiquement pour les licences. Pas des tokens, pas des frais : seulement des permissions. Ça s’appelle Citadel, et son rôle consiste à vérifier si quelqu’un est autorisé à faire quelque chose avant que le réseau ne lui permette de le faire. Il suit si une licence est valide, quand elle expire, et gère les renouvellements ou les révocations, le tout dans le cadre du protocole de base.
Ce qui m’a frappé, c’est la façon dont cela s’accorde avec le volet confidentialité du réseau. Le modèle Phoenix de Dusk permet aux gens d’effectuer des transactions avec des adresses de type « stealth », de sorte que les identités restent protégées du public. Mais il donne aussi aux utilisateurs quelque chose appelé une clé de consultation : un moyen de laisser une partie de confiance analyser les transactions pertinentes sans jamais obtenir la capacité de dépenser les fonds. Ainsi, la confidentialité n’est pas une absence totale de visibilité ; c’est une visibilité contrôlée, remise selon les conditions propres à l’utilisateur.
Mises ensemble, la gestion des licences et la confidentialité commencent à ressembler moins à une contradiction et davantage à deux facettes de la même idée : prouver qu’on est autorisé à agir, sans exposer tout ce qu’on est.
Cela dit, un mécanisme comme celui-ci dépend fortement de la manière dont il est réellement mis en œuvre. Qui délivre une licence, comment elle est révoquée, comment une clé de consultation est partagée ou détournée : rien de tout cela n’est garanti par un bon design à lui seul. Le code peut définir les règles, mais le respect réel des règles, dans le monde réel, est là que les choses se compliquent généralement.
C’est un rappel que les outils de confidentialité ne sont pas automatiquement sûrs simplement parce qu’ils sont bien conçus. Comprendre le fonctionnement d’une chose compte davantage que de se contenter de faire confiance à son bon fonctionnement.
@Dusk $DUSK #dusk
94
32
398
·
--
Haussier
@Dusk_Foundation
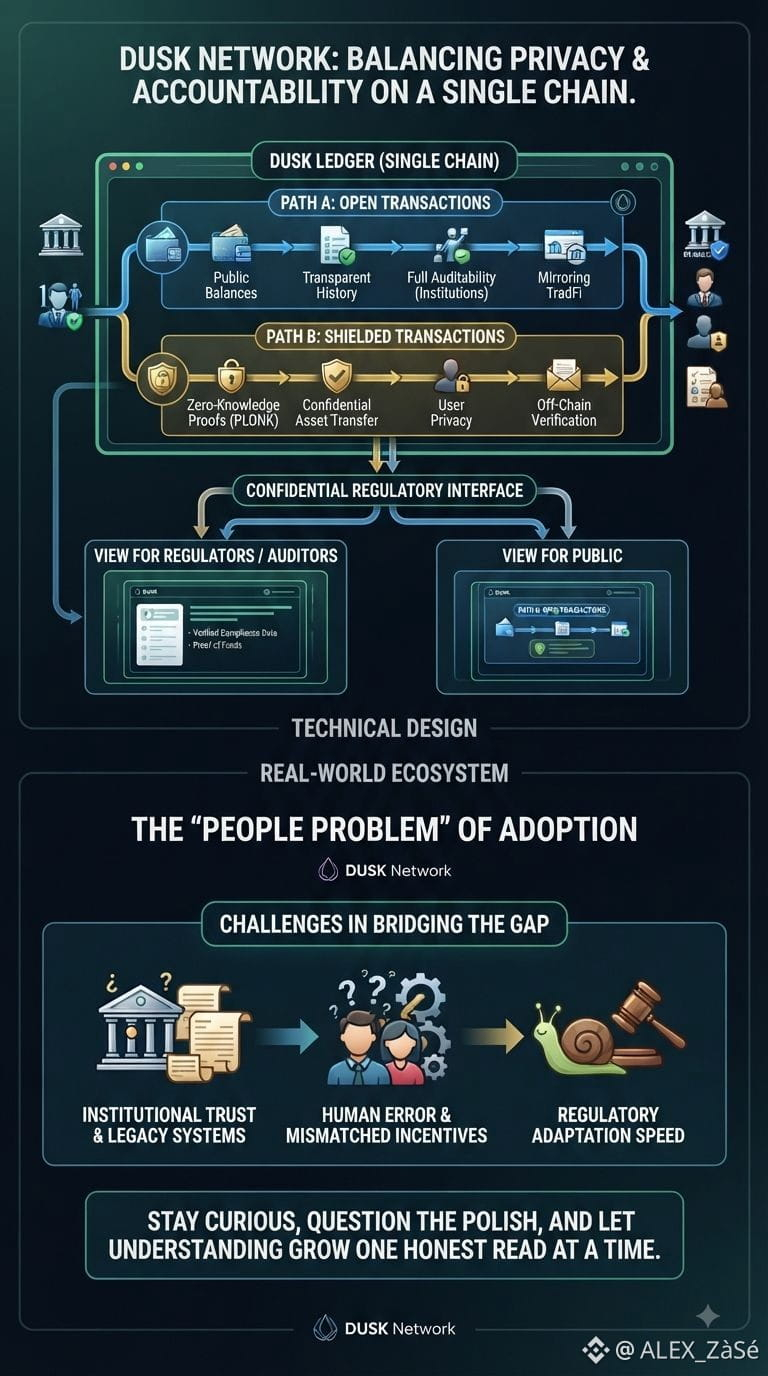
Quelque chose de petit m’a marqué en parcourant la documentation de Dusk : le réseau ne contraint pas les gens à transacter d’une seule manière. Il existe une option ouverte, de type compte, et une option protégée, et les deux vivent sur la même chaîne, côte à côte. C’est un choix de design assez discret, mais il reflète la façon dont l’argent fonctionne déjà dans la vraie vie : vous avez un compte courant que la banque peut voir, et vous avez aussi des choses que vous préférez garder pour vous, comme des factures médicales ou un prêt privé entre membres de la famille.
Ce qui a donné à tout ça un sentiment de fondement plutôt que d’effet marketing, c’est le raisonnement derrière ce choix. Au lieu de faire de la confidentialité un simple détail de dernière minute ou une rustine, elle est présentée comme quelque chose que les régulateurs et les utilisateurs peuvent tous deux accepter, avec des preuves sans exposition totale, structurée de sorte qu’une institution pourrait théoriquement l’auditer sans exiger que chaque détail soit public. C’est précisément ce point que l’on ignore souvent dans la plupart des projets qui cherchent l’anonymat pour lui-même.
Cela dit, je ne suis pas entièrement convaincu que cela comble le fossé à lui seul. Avoir deux parcours de transaction semble propre sur le papier, mais les systèmes financiers réels sont pleins de contrats anciens, d’erreurs humaines, d’incitations mal alignées, et d’institutions qui s’adaptent lentement à toute nouveauté. Un modèle dual peut réduire la friction, bien sûr, mais il ne peut pas forcer l’équipe de conformité d’une banque ou un régulateur à réellement lui faire confiance ou à le comprendre. L’adoption est un problème humain autant que technique, et cette dimension n’apparaît jamais clairement dans un schéma.
Malgré tout, c’est une tentative plus réfléchie que la plupart de celles qui essaient de concilier confidentialité et responsabilité au lieu de choisir un camp et d’espérer que les régulateurs rattrapent leur retard.
Petite conclusion : restez curieux, questionnez le vernis, et laissez la compréhension grandir, une lecture honnête à la fois.
@Dusk_Foundation $DUSK #dusk
@Dusk
Quelque chose de petit m’a marqué en parcourant la documentation de Dusk : le réseau ne contraint pas les gens à transacter d’une seule manière. Il existe une option ouverte, de type compte, et une option protégée, et les deux vivent sur la même chaîne, côte à côte. C’est un choix de design assez discret, mais il reflète la façon dont l’argent fonctionne déjà dans la vraie vie : vous avez un compte courant que la banque peut voir, et vous avez aussi des choses que vous préférez garder pour vous, comme des factures médicales ou un prêt privé entre membres de la famille.
Ce qui a donné à tout ça un sentiment de fondement plutôt que d’effet marketing, c’est le raisonnement derrière ce choix. Au lieu de faire de la confidentialité un simple détail de dernière minute ou une rustine, elle est présentée comme quelque chose que les régulateurs et les utilisateurs peuvent tous deux accepter, avec des preuves sans exposition totale, structurée de sorte qu’une institution pourrait théoriquement l’auditer sans exiger que chaque détail soit public. C’est précisément ce point que l’on ignore souvent dans la plupart des projets qui cherchent l’anonymat pour lui-même.
Cela dit, je ne suis pas entièrement convaincu que cela comble le fossé à lui seul. Avoir deux parcours de transaction semble propre sur le papier, mais les systèmes financiers réels sont pleins de contrats anciens, d’erreurs humaines, d’incitations mal alignées, et d’institutions qui s’adaptent lentement à toute nouveauté. Un modèle dual peut réduire la friction, bien sûr, mais il ne peut pas forcer l’équipe de conformité d’une banque ou un régulateur à réellement lui faire confiance ou à le comprendre. L’adoption est un problème humain autant que technique, et cette dimension n’apparaît jamais clairement dans un schéma.
Malgré tout, c’est une tentative plus réfléchie que la plupart de celles qui essaient de concilier confidentialité et responsabilité au lieu de choisir un camp et d’espérer que les régulateurs rattrapent leur retard.
Petite conclusion : restez curieux, questionnez le vernis, et laissez la compréhension grandir, une lecture honnête à la fois.
@Dusk $DUSK #dusk
Quelque chose de petit m’a marqué en parcourant la documentation de Dusk : le réseau ne contraint pas les gens à transacter d’une seule manière. Il existe une option ouverte, de type compte, et une option protégée, et les deux vivent sur la même chaîne, côte à côte. C’est un choix de design assez discret, mais il reflète la façon dont l’argent fonctionne déjà dans la vraie vie : vous avez un compte courant que la banque peut voir, et vous avez aussi des choses que vous préférez garder pour vous, comme des factures médicales ou un prêt privé entre membres de la famille.
Ce qui a donné à tout ça un sentiment de fondement plutôt que d’effet marketing, c’est le raisonnement derrière ce choix. Au lieu de faire de la confidentialité un simple détail de dernière minute ou une rustine, elle est présentée comme quelque chose que les régulateurs et les utilisateurs peuvent tous deux accepter, avec des preuves sans exposition totale, structurée de sorte qu’une institution pourrait théoriquement l’auditer sans exiger que chaque détail soit public. C’est précisément ce point que l’on ignore souvent dans la plupart des projets qui cherchent l’anonymat pour lui-même.
Cela dit, je ne suis pas entièrement convaincu que cela comble le fossé à lui seul. Avoir deux parcours de transaction semble propre sur le papier, mais les systèmes financiers réels sont pleins de contrats anciens, d’erreurs humaines, d’incitations mal alignées, et d’institutions qui s’adaptent lentement à toute nouveauté. Un modèle dual peut réduire la friction, bien sûr, mais il ne peut pas forcer l’équipe de conformité d’une banque ou un régulateur à réellement lui faire confiance ou à le comprendre. L’adoption est un problème humain autant que technique, et cette dimension n’apparaît jamais clairement dans un schéma.
Malgré tout, c’est une tentative plus réfléchie que la plupart de celles qui essaient de concilier confidentialité et responsabilité au lieu de choisir un camp et d’espérer que les régulateurs rattrapent leur retard.
Petite conclusion : restez curieux, questionnez le vernis, et laissez la compréhension grandir, une lecture honnête à la fois.
@Dusk $DUSK #dusk
118
41
389
·
--
Haussier
@Dusk_Foundation
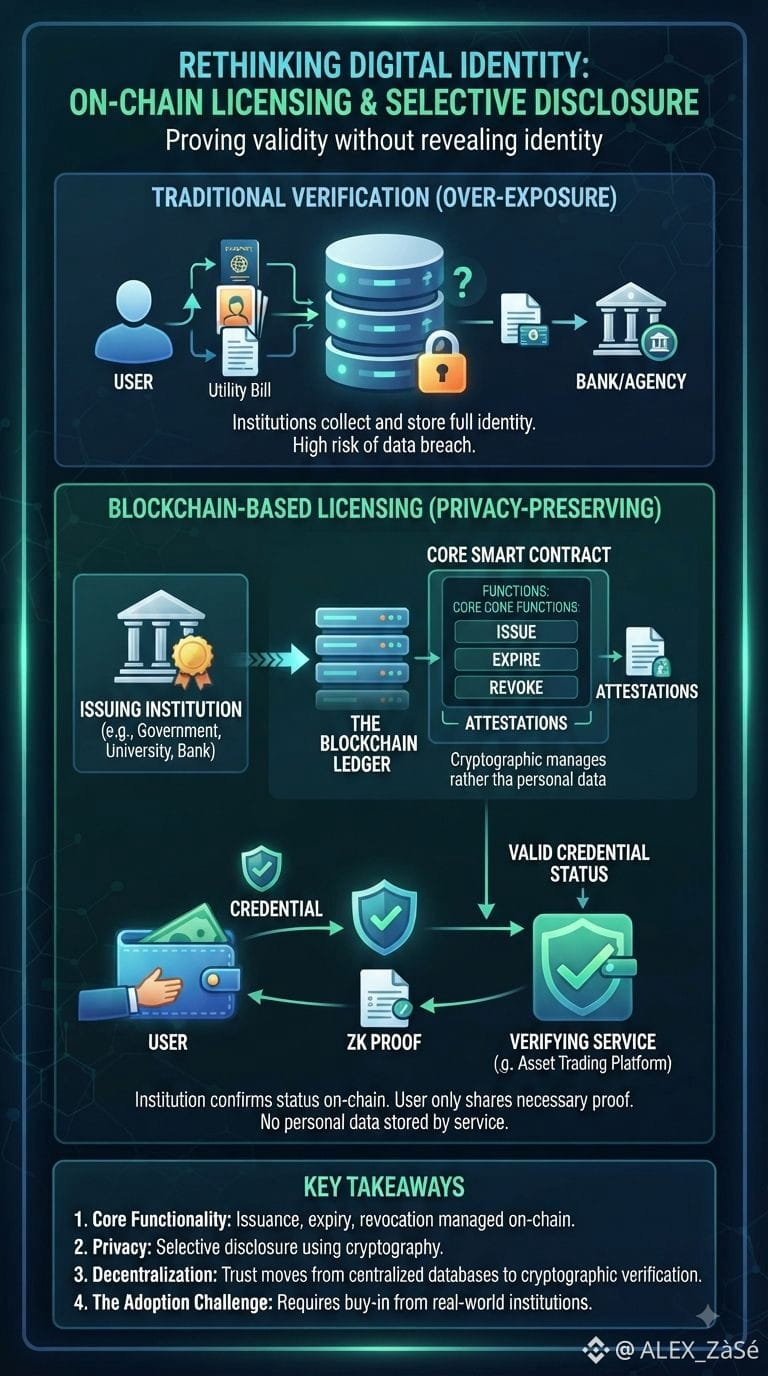
Il y a un petit détail, enfoui vers la fin d’un document de blockchain que j’ai parcouru ce week-end, qui m’est resté en tête bien plus que les mécanismes de consensus spectaculaires. Dans les pages suivantes, j’ai trouvé un système de licences, une façon pour quelqu’un de prouver qu’il détient une qualification valide sans devoir livrer toute son identité pour cela.
Cette idée ne cesse de me hanter. En ce moment, prouver qui l’on est en ligne revient souvent à téléverser une pièce d’identité scannée, un selfie, parfois une facture de services publics, et à faire confiance à une entreprise pour tout conserver en sécurité. Cette approche renverse la perspective. Vous prouvez que vous êtes autorisé à faire quelque chose, par exemple échanger un certain actif, sans exposer le document sous-jacent ni les données personnelles derrière. La licence elle-même devient la preuve, vérifiée et révoquée “on-chain” plutôt que stockée quelque part dans une base de données.
Ce qui mérite qu’on s’y attarde, c’est que ce n’est pas présenté comme une fonctionnalité annexe. C’est conçu comme un contrat central, fait pour gérer la délivrance, l’expiration et la révocation de la même manière qu’une véritable institution gère une licence ou un permis.
Mon doute ne concerne pas la cryptographie : il concerne l’adoption. Un système de vérification n’est utile que si les acteurs qui délivrent des licences, les banques, les agences, les plateformes, s’y connectent réellement. Un bon design sur le papier ne garantit pas que quiconque en dehors du projet ait envie de l’utiliser, et faire évoluer les institutions pour qu’elles vérifient les personnes autrement est un processus lent et politique—pas un problème technique.
Même ainsi, c’est un rappel que la vraie valeur, dans cet espace, ne réside pas tant dans le prix du token que dans la capacité de ces systèmes à résoudre, de façon discrète, des problèmes concrets et ennuyeux comme l’identité et la confiance.
À méditer, pas à conclure dans la précipitation.
@Dusk_Foundation $DUSK #dusk
@Dusk
Il y a un petit détail, enfoui vers la fin d’un document de blockchain que j’ai parcouru ce week-end, qui m’est resté en tête bien plus que les mécanismes de consensus spectaculaires. Dans les pages suivantes, j’ai trouvé un système de licences, une façon pour quelqu’un de prouver qu’il détient une qualification valide sans devoir livrer toute son identité pour cela.
Cette idée ne cesse de me hanter. En ce moment, prouver qui l’on est en ligne revient souvent à téléverser une pièce d’identité scannée, un selfie, parfois une facture de services publics, et à faire confiance à une entreprise pour tout conserver en sécurité. Cette approche renverse la perspective. Vous prouvez que vous êtes autorisé à faire quelque chose, par exemple échanger un certain actif, sans exposer le document sous-jacent ni les données personnelles derrière. La licence elle-même devient la preuve, vérifiée et révoquée “on-chain” plutôt que stockée quelque part dans une base de données.
Ce qui mérite qu’on s’y attarde, c’est que ce n’est pas présenté comme une fonctionnalité annexe. C’est conçu comme un contrat central, fait pour gérer la délivrance, l’expiration et la révocation de la même manière qu’une véritable institution gère une licence ou un permis.
Mon doute ne concerne pas la cryptographie : il concerne l’adoption. Un système de vérification n’est utile que si les acteurs qui délivrent des licences, les banques, les agences, les plateformes, s’y connectent réellement. Un bon design sur le papier ne garantit pas que quiconque en dehors du projet ait envie de l’utiliser, et faire évoluer les institutions pour qu’elles vérifient les personnes autrement est un processus lent et politique—pas un problème technique.
Même ainsi, c’est un rappel que la vraie valeur, dans cet espace, ne réside pas tant dans le prix du token que dans la capacité de ces systèmes à résoudre, de façon discrète, des problèmes concrets et ennuyeux comme l’identité et la confiance.
À méditer, pas à conclure dans la précipitation.
@Dusk $DUSK #dusk
Il y a un petit détail, enfoui vers la fin d’un document de blockchain que j’ai parcouru ce week-end, qui m’est resté en tête bien plus que les mécanismes de consensus spectaculaires. Dans les pages suivantes, j’ai trouvé un système de licences, une façon pour quelqu’un de prouver qu’il détient une qualification valide sans devoir livrer toute son identité pour cela.
Cette idée ne cesse de me hanter. En ce moment, prouver qui l’on est en ligne revient souvent à téléverser une pièce d’identité scannée, un selfie, parfois une facture de services publics, et à faire confiance à une entreprise pour tout conserver en sécurité. Cette approche renverse la perspective. Vous prouvez que vous êtes autorisé à faire quelque chose, par exemple échanger un certain actif, sans exposer le document sous-jacent ni les données personnelles derrière. La licence elle-même devient la preuve, vérifiée et révoquée “on-chain” plutôt que stockée quelque part dans une base de données.
Ce qui mérite qu’on s’y attarde, c’est que ce n’est pas présenté comme une fonctionnalité annexe. C’est conçu comme un contrat central, fait pour gérer la délivrance, l’expiration et la révocation de la même manière qu’une véritable institution gère une licence ou un permis.
Mon doute ne concerne pas la cryptographie : il concerne l’adoption. Un système de vérification n’est utile que si les acteurs qui délivrent des licences, les banques, les agences, les plateformes, s’y connectent réellement. Un bon design sur le papier ne garantit pas que quiconque en dehors du projet ait envie de l’utiliser, et faire évoluer les institutions pour qu’elles vérifient les personnes autrement est un processus lent et politique—pas un problème technique.
Même ainsi, c’est un rappel que la vraie valeur, dans cet espace, ne réside pas tant dans le prix du token que dans la capacité de ces systèmes à résoudre, de façon discrète, des problèmes concrets et ennuyeux comme l’identité et la confiance.
À méditer, pas à conclure dans la précipitation.
@Dusk $DUSK #dusk
112
28
254
·
--
Haussier
Vérifié
@Dusk_Foundation
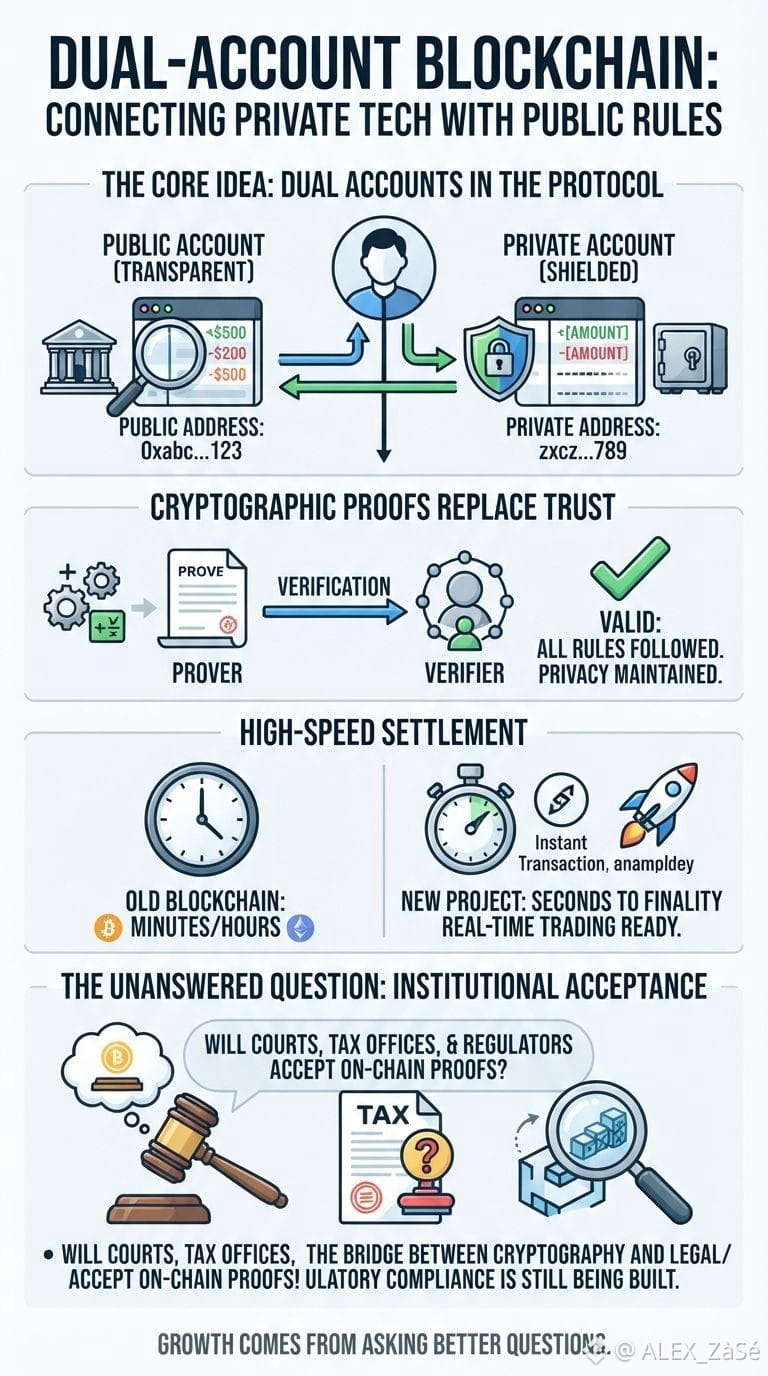
En lisant un article sur un projet de blockchain plus récent, quelque chose a attiré mon attention : il ne donne pas aux utilisateurs un seul type de compte, mais deux. L’un fonctionne comme un relevé bancaire classique, entièrement visible. L’autre cache complètement les chiffres, tout en prouvant quand même que chaque règle a été respectée grâce aux mathématiques plutôt qu’à la paperasse.
C’est ce découpage qui donne l’impression que ce projet ressemble moins à une simple expérience et davantage à quelque chose conçu avec une vraie logique financière. Les banques font déjà cette séparation de manière informelle : un compte courant que n’importe qui peut consulter rapidement, et un compte privé dont personne ne parle. Le fait de retrouver cette même séparation directement inscrite dans le protocole, avec des preuves cryptographiques jouant le rôle de la confiance, indique une réflexion qui dépasse le battage et s’oriente vers la manière dont les institutions fonctionnent réellement au quotidien.
Il est aussi question de la vitesse de règlement : des blocs atteignent la finalité en quelques secondes au lieu du long délai habituel. Pour tout ce qui ressemble à du trading réel ou à des transferts, ce détail de calendrier compte plus que la plupart des gens ne le pensent.
Mais je reviens sans cesse à une question : est-ce que tout cela tient quand on sort du code ? Une preuve montrant qu’une règle a été respectée on-chain n’est pas automatiquement quelque chose qu’accepteront un tribunal, une administration fiscale ou un auditeur externe. Les institutions avancent avec la jurisprudence, la documentation et des années de prudence, pas uniquement avec une cryptographie élégante. Tant que ce pont n’est pas construit dans la pratique, ce projet reste une conception intéressante, pas un système financier achevé.
Donc je le lis moins comme une percée que comme une question ouverte qui mérite d’être suivie. C’est une vraie tentative de relier une technologie privée à des règles publiques, mais les tentatives et les résultats sont deux choses différentes.
Restez sceptique, restez curieux, et continuez de lire au-delà des titres.
La croissance vient de meilleures questions, pas de la certitude.
@Dusk_Foundation $DUSK #dusk
@Dusk
En lisant un article sur un projet de blockchain plus récent, quelque chose a attiré mon attention : il ne donne pas aux utilisateurs un seul type de compte, mais deux. L’un fonctionne comme un relevé bancaire classique, entièrement visible. L’autre cache complètement les chiffres, tout en prouvant quand même que chaque règle a été respectée grâce aux mathématiques plutôt qu’à la paperasse.
C’est ce découpage qui donne l’impression que ce projet ressemble moins à une simple expérience et davantage à quelque chose conçu avec une vraie logique financière. Les banques font déjà cette séparation de manière informelle : un compte courant que n’importe qui peut consulter rapidement, et un compte privé dont personne ne parle. Le fait de retrouver cette même séparation directement inscrite dans le protocole, avec des preuves cryptographiques jouant le rôle de la confiance, indique une réflexion qui dépasse le battage et s’oriente vers la manière dont les institutions fonctionnent réellement au quotidien.
Il est aussi question de la vitesse de règlement : des blocs atteignent la finalité en quelques secondes au lieu du long délai habituel. Pour tout ce qui ressemble à du trading réel ou à des transferts, ce détail de calendrier compte plus que la plupart des gens ne le pensent.
Mais je reviens sans cesse à une question : est-ce que tout cela tient quand on sort du code ? Une preuve montrant qu’une règle a été respectée on-chain n’est pas automatiquement quelque chose qu’accepteront un tribunal, une administration fiscale ou un auditeur externe. Les institutions avancent avec la jurisprudence, la documentation et des années de prudence, pas uniquement avec une cryptographie élégante. Tant que ce pont n’est pas construit dans la pratique, ce projet reste une conception intéressante, pas un système financier achevé.
Donc je le lis moins comme une percée que comme une question ouverte qui mérite d’être suivie. C’est une vraie tentative de relier une technologie privée à des règles publiques, mais les tentatives et les résultats sont deux choses différentes.
Restez sceptique, restez curieux, et continuez de lire au-delà des titres.
La croissance vient de meilleures questions, pas de la certitude.
@Dusk $DUSK #dusk
En lisant un article sur un projet de blockchain plus récent, quelque chose a attiré mon attention : il ne donne pas aux utilisateurs un seul type de compte, mais deux. L’un fonctionne comme un relevé bancaire classique, entièrement visible. L’autre cache complètement les chiffres, tout en prouvant quand même que chaque règle a été respectée grâce aux mathématiques plutôt qu’à la paperasse.
C’est ce découpage qui donne l’impression que ce projet ressemble moins à une simple expérience et davantage à quelque chose conçu avec une vraie logique financière. Les banques font déjà cette séparation de manière informelle : un compte courant que n’importe qui peut consulter rapidement, et un compte privé dont personne ne parle. Le fait de retrouver cette même séparation directement inscrite dans le protocole, avec des preuves cryptographiques jouant le rôle de la confiance, indique une réflexion qui dépasse le battage et s’oriente vers la manière dont les institutions fonctionnent réellement au quotidien.
Il est aussi question de la vitesse de règlement : des blocs atteignent la finalité en quelques secondes au lieu du long délai habituel. Pour tout ce qui ressemble à du trading réel ou à des transferts, ce détail de calendrier compte plus que la plupart des gens ne le pensent.
Mais je reviens sans cesse à une question : est-ce que tout cela tient quand on sort du code ? Une preuve montrant qu’une règle a été respectée on-chain n’est pas automatiquement quelque chose qu’accepteront un tribunal, une administration fiscale ou un auditeur externe. Les institutions avancent avec la jurisprudence, la documentation et des années de prudence, pas uniquement avec une cryptographie élégante. Tant que ce pont n’est pas construit dans la pratique, ce projet reste une conception intéressante, pas un système financier achevé.
Donc je le lis moins comme une percée que comme une question ouverte qui mérite d’être suivie. C’est une vraie tentative de relier une technologie privée à des règles publiques, mais les tentatives et les résultats sont deux choses différentes.
Restez sceptique, restez curieux, et continuez de lire au-delà des titres.
La croissance vient de meilleures questions, pas de la certitude.
@Dusk $DUSK #dusk
141
42
431
·
--
Haussier
@Dusk_Foundation
Je parcourais hier soir quelques documents techniques sur un projet blockchain appelé Dusk, et une petite section a attiré mon attention plus que les éléments spectaculaires liés au consensus : un système de contrats construit autour de licences et de la vérification d'identité, pas seulement sur le transfert de tokens.
L'idée est que certaines actions sur le réseau nécessiteraient une licence valide, un peu comme un système d'autorisation, suivie on-chain, avec une expiration et un renouvellement intégrés. C'est une chose étrange à imaginer sur une blockchain, honnêtement. On pense généralement que ces réseaux sont sans permission, ouverts à toute personne disposant d'un wallet. Mais ici, un projet construit discrètement l'opposé, du moins pour des cas d'usage spécifiques liés à la finance.
Ce qui m'a donné l'impression que cela était ancré dans le réel plutôt que gadget, c'est la mise en perspective avec de vraies institutions. Les marchés financiers fonctionnent déjà sur des licences, des vérifications et de la responsabilité. Ignorer cela au nom de la décentralisation tend à maintenir les sommes sérieuses à l'écart. Ainsi, concevoir directement des structures d'identité et d'autorisations dans le protocole ressemble à une tentative de rapprocher les systèmes existants à mi-chemin, au lieu de leur demander de changer en premier.
Cela dit, je ne suis pas encore entièrement convaincu. La licence sur le papier, c'est facile. L'appliquer au-delà des frontières, décider qui délivre les licences, et déterminer ce qui se passe lorsqu'un litige atterrit dans une vraie salle d'audience plutôt que dans un smart contract : voilà la partie difficile. Le code peut restreindre des actions, mais il ne peut pas trancher un argument juridique entre deux parties qui ne s'accordent pas.
Ma réaction, honnête, se situe donc quelque part entre curiosité et prudence. C'est un rappel que des designs ingénieux résolvent des problèmes techniques, pas les problèmes juridiques ou institutionnels. Ceux-là exigent du temps, de la confiance et des tests dans le monde réel.
Des petites découvertes comme celle-ci sont exactement la raison pour laquelle rester curieux est important. Il y a toujours une autre couche à comprendre avant de se faire un avis.
@Dusk_Foundation $DUSK #dusk
@Dusk
Je parcourais hier soir quelques documents techniques sur un projet blockchain appelé Dusk, et une petite section a attiré mon attention plus que les éléments spectaculaires liés au consensus : un système de contrats construit autour de licences et de la vérification d'identité, pas seulement sur le transfert de tokens.
L'idée est que certaines actions sur le réseau nécessiteraient une licence valide, un peu comme un système d'autorisation, suivie on-chain, avec une expiration et un renouvellement intégrés. C'est une chose étrange à imaginer sur une blockchain, honnêtement. On pense généralement que ces réseaux sont sans permission, ouverts à toute personne disposant d'un wallet. Mais ici, un projet construit discrètement l'opposé, du moins pour des cas d'usage spécifiques liés à la finance.
Ce qui m'a donné l'impression que cela était ancré dans le réel plutôt que gadget, c'est la mise en perspective avec de vraies institutions. Les marchés financiers fonctionnent déjà sur des licences, des vérifications et de la responsabilité. Ignorer cela au nom de la décentralisation tend à maintenir les sommes sérieuses à l'écart. Ainsi, concevoir directement des structures d'identité et d'autorisations dans le protocole ressemble à une tentative de rapprocher les systèmes existants à mi-chemin, au lieu de leur demander de changer en premier.
Cela dit, je ne suis pas encore entièrement convaincu. La licence sur le papier, c'est facile. L'appliquer au-delà des frontières, décider qui délivre les licences, et déterminer ce qui se passe lorsqu'un litige atterrit dans une vraie salle d'audience plutôt que dans un smart contract : voilà la partie difficile. Le code peut restreindre des actions, mais il ne peut pas trancher un argument juridique entre deux parties qui ne s'accordent pas.
Ma réaction, honnête, se situe donc quelque part entre curiosité et prudence. C'est un rappel que des designs ingénieux résolvent des problèmes techniques, pas les problèmes juridiques ou institutionnels. Ceux-là exigent du temps, de la confiance et des tests dans le monde réel.
Des petites découvertes comme celle-ci sont exactement la raison pour laquelle rester curieux est important. Il y a toujours une autre couche à comprendre avant de se faire un avis.
@Dusk $DUSK #dusk
Je parcourais hier soir quelques documents techniques sur un projet blockchain appelé Dusk, et une petite section a attiré mon attention plus que les éléments spectaculaires liés au consensus : un système de contrats construit autour de licences et de la vérification d'identité, pas seulement sur le transfert de tokens.
L'idée est que certaines actions sur le réseau nécessiteraient une licence valide, un peu comme un système d'autorisation, suivie on-chain, avec une expiration et un renouvellement intégrés. C'est une chose étrange à imaginer sur une blockchain, honnêtement. On pense généralement que ces réseaux sont sans permission, ouverts à toute personne disposant d'un wallet. Mais ici, un projet construit discrètement l'opposé, du moins pour des cas d'usage spécifiques liés à la finance.
Ce qui m'a donné l'impression que cela était ancré dans le réel plutôt que gadget, c'est la mise en perspective avec de vraies institutions. Les marchés financiers fonctionnent déjà sur des licences, des vérifications et de la responsabilité. Ignorer cela au nom de la décentralisation tend à maintenir les sommes sérieuses à l'écart. Ainsi, concevoir directement des structures d'identité et d'autorisations dans le protocole ressemble à une tentative de rapprocher les systèmes existants à mi-chemin, au lieu de leur demander de changer en premier.
Cela dit, je ne suis pas encore entièrement convaincu. La licence sur le papier, c'est facile. L'appliquer au-delà des frontières, décider qui délivre les licences, et déterminer ce qui se passe lorsqu'un litige atterrit dans une vraie salle d'audience plutôt que dans un smart contract : voilà la partie difficile. Le code peut restreindre des actions, mais il ne peut pas trancher un argument juridique entre deux parties qui ne s'accordent pas.
Ma réaction, honnête, se situe donc quelque part entre curiosité et prudence. C'est un rappel que des designs ingénieux résolvent des problèmes techniques, pas les problèmes juridiques ou institutionnels. Ceux-là exigent du temps, de la confiance et des tests dans le monde réel.
Des petites découvertes comme celle-ci sont exactement la raison pour laquelle rester curieux est important. Il y a toujours une autre couche à comprendre avant de se faire un avis.
@Dusk $DUSK #dusk
119
40
463
·
--
Haussier
@Dusk_Foundation
Cette semaine, quelque chose de petit a attiré mon attention : un concept de blockchain construit autour des « licences » plutôt que des jetons. Pas le genre de licence crypto, mais quelque chose de plus proche d’un permis de conduire ou d’un certificat professionnel, délivré et vérifié numériquement.
L’idée est simple, mais assez puissante : vous pourriez prouver que vous avez le droit de faire quelque chose voter, commercer, accéder à un service sans remettre toute votre identité à chaque fois. Le système vérifie la preuve, pas votre nom, votre adresse ou votre historique. C’est un vrai changement par rapport à la manière dont la vérification fonctionne d’ordinaire, où une entreprise ou un service gouvernemental détient toutes vos données en un seul endroit.
Ce qui donne l’impression que ce n’est pas juste un gadget, c’est que cela s’appuie sur un protocole réel destiné à la délivrance de licences et à l’identité, pas seulement sur une fonctionnalité de paiement « collée » à une monnaie. Cela vise quelque chose que les gouvernements et les entreprises gèrent déjà au quotidien : prouver son éligibilité sans trop en dévoiler.
Ma réserve est simple : les systèmes d’identité vivent ou meurent sur l’adoption. Une preuve cryptographique ingénieuse ne sert à rien si aucune agence, banque ou plateforme n’accepte de la prendre en compte. Révoquer une licence, gérer des clés perdues ou traiter la fraude dans un système d’identité décentralisé reste encore compliqué dans la pratique, même si c’est élégant sur le papier. Le code peut définir les règles, mais les personnes et les organisations décident encore si ces règles comptent vraiment.
Je suis intéressé, mais pas encore convaincu. Concevoir une identité respectueuse de la vie privée, c’est une chose ; faire en sorte que le monde entier lui fasse confiance et l’utilise, c’en est une autre.
Leçon pour moi : lire au-delà du pitch, se demander ce qui se passe quand ça casse, et continuer à apprendre plutôt que d’assumer que la technologie a déjà résolu la partie difficile. Une curiosité lente et régulière bat l’hype aveugle à chaque fois.
@Dusk_Foundation $DUSK #dusk
@Dusk
Cette semaine, quelque chose de petit a attiré mon attention : un concept de blockchain construit autour des « licences » plutôt que des jetons. Pas le genre de licence crypto, mais quelque chose de plus proche d’un permis de conduire ou d’un certificat professionnel, délivré et vérifié numériquement.
L’idée est simple, mais assez puissante : vous pourriez prouver que vous avez le droit de faire quelque chose voter, commercer, accéder à un service sans remettre toute votre identité à chaque fois. Le système vérifie la preuve, pas votre nom, votre adresse ou votre historique. C’est un vrai changement par rapport à la manière dont la vérification fonctionne d’ordinaire, où une entreprise ou un service gouvernemental détient toutes vos données en un seul endroit.
Ce qui donne l’impression que ce n’est pas juste un gadget, c’est que cela s’appuie sur un protocole réel destiné à la délivrance de licences et à l’identité, pas seulement sur une fonctionnalité de paiement « collée » à une monnaie. Cela vise quelque chose que les gouvernements et les entreprises gèrent déjà au quotidien : prouver son éligibilité sans trop en dévoiler.
Ma réserve est simple : les systèmes d’identité vivent ou meurent sur l’adoption. Une preuve cryptographique ingénieuse ne sert à rien si aucune agence, banque ou plateforme n’accepte de la prendre en compte. Révoquer une licence, gérer des clés perdues ou traiter la fraude dans un système d’identité décentralisé reste encore compliqué dans la pratique, même si c’est élégant sur le papier. Le code peut définir les règles, mais les personnes et les organisations décident encore si ces règles comptent vraiment.
Je suis intéressé, mais pas encore convaincu. Concevoir une identité respectueuse de la vie privée, c’est une chose ; faire en sorte que le monde entier lui fasse confiance et l’utilise, c’en est une autre.
Leçon pour moi : lire au-delà du pitch, se demander ce qui se passe quand ça casse, et continuer à apprendre plutôt que d’assumer que la technologie a déjà résolu la partie difficile. Une curiosité lente et régulière bat l’hype aveugle à chaque fois.
@Dusk $DUSK #dusk
Cette semaine, quelque chose de petit a attiré mon attention : un concept de blockchain construit autour des « licences » plutôt que des jetons. Pas le genre de licence crypto, mais quelque chose de plus proche d’un permis de conduire ou d’un certificat professionnel, délivré et vérifié numériquement.
L’idée est simple, mais assez puissante : vous pourriez prouver que vous avez le droit de faire quelque chose voter, commercer, accéder à un service sans remettre toute votre identité à chaque fois. Le système vérifie la preuve, pas votre nom, votre adresse ou votre historique. C’est un vrai changement par rapport à la manière dont la vérification fonctionne d’ordinaire, où une entreprise ou un service gouvernemental détient toutes vos données en un seul endroit.
Ce qui donne l’impression que ce n’est pas juste un gadget, c’est que cela s’appuie sur un protocole réel destiné à la délivrance de licences et à l’identité, pas seulement sur une fonctionnalité de paiement « collée » à une monnaie. Cela vise quelque chose que les gouvernements et les entreprises gèrent déjà au quotidien : prouver son éligibilité sans trop en dévoiler.
Ma réserve est simple : les systèmes d’identité vivent ou meurent sur l’adoption. Une preuve cryptographique ingénieuse ne sert à rien si aucune agence, banque ou plateforme n’accepte de la prendre en compte. Révoquer une licence, gérer des clés perdues ou traiter la fraude dans un système d’identité décentralisé reste encore compliqué dans la pratique, même si c’est élégant sur le papier. Le code peut définir les règles, mais les personnes et les organisations décident encore si ces règles comptent vraiment.
Je suis intéressé, mais pas encore convaincu. Concevoir une identité respectueuse de la vie privée, c’est une chose ; faire en sorte que le monde entier lui fasse confiance et l’utilise, c’en est une autre.
Leçon pour moi : lire au-delà du pitch, se demander ce qui se passe quand ça casse, et continuer à apprendre plutôt que d’assumer que la technologie a déjà résolu la partie difficile. Une curiosité lente et régulière bat l’hype aveugle à chaque fois.
@Dusk $DUSK #dusk
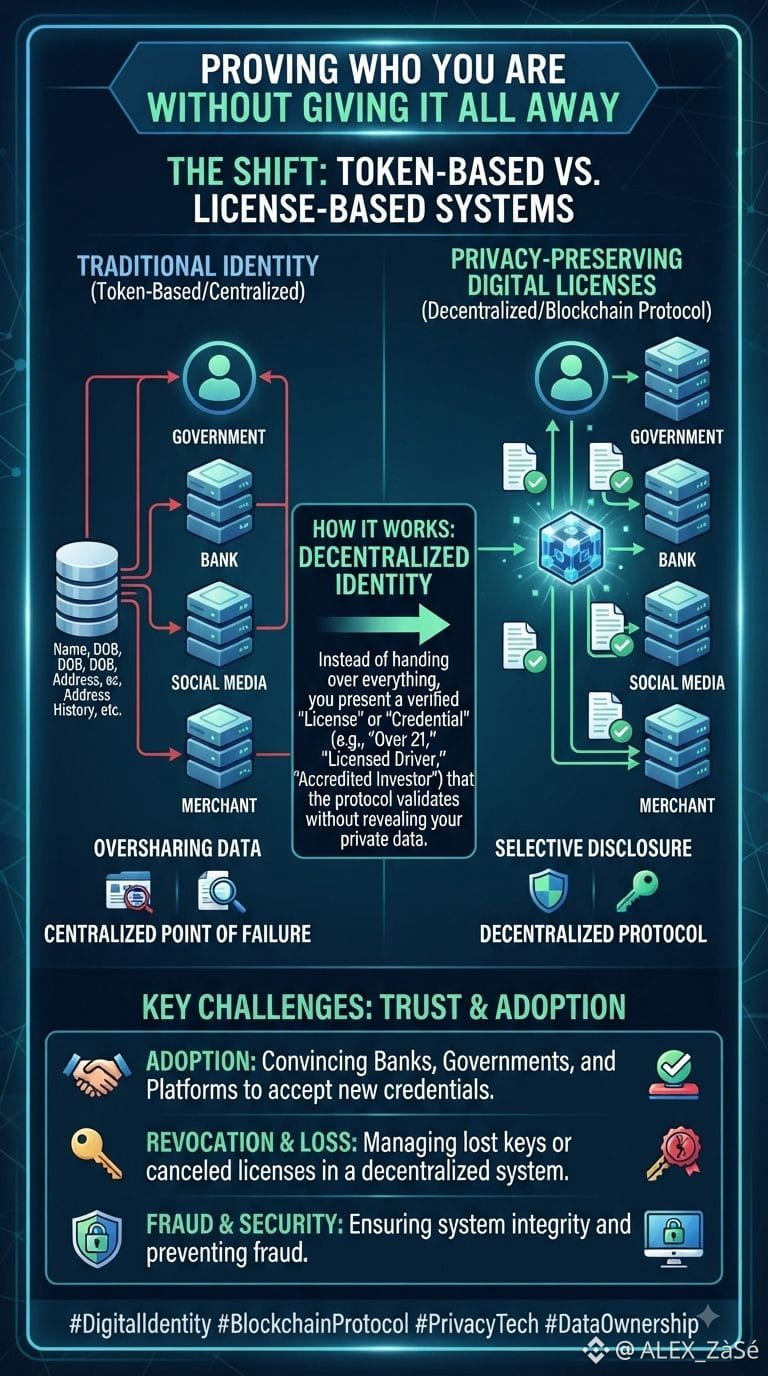
97
36
308
·
--
Haussier
@Dusk_Foundation
Il y a un petit élément dissimulé dans la conception de Dusk qui s’appelle Citadel, et honnêtement, c’est ce qui a le plus attiré mon attention, bien plus que toutes les promesses de vitesse ou de débit. C’est, en gros, un système de licences : une manière de prouver que vous avez le droit de faire quelque chose, sans pour autant lui confier l’intégralité de votre identité.
Cette idée ressemble davantage à la façon dont l’identité fonctionne réellement au quotidien. Vous ne montrez pas tout votre passeport pour acheter une boisson dans un bar ; vous prouvez simplement que vous êtes assez âgé. Citadel semble poursuivre la même logique « à la chaîne » : prouver votre éligibilité, plutôt que d’exposer l’historique complet d’une personne à chaque fois. Quand un réseau intègre ce type de preuve sélective directement dans la façon dont il gère l’accès, ça ne ressemble plus à un simple gadget crypto : ça commence à ressembler à quelque chose qu’une banque, une bourse ou même un service gouvernemental pourrait plausiblement utiliser.
C’est cette partie qui donne l’impression que c’est concret, plutôt que théorique. L’idée n’est pas une protection de la vie privée pour elle-même : c’est une vie privée façonnée autour de règles qui existent déjà dans le monde réel.
Mais construire l’outil, c’est la partie facile. Obtenir qu’un organisme de licences réel, une banque ou un système judiciaire fasse confiance et accepte une preuve cryptographique plutôt qu’un document tamponné, c’est un processus beaucoup plus lent, plus compliqué. Une adoption comme celle-là ne se fait pas parce que la technologie est ingénieuse : elle se fait parce que suffisamment de personnes disposant d’autorité décident de changer la façon dont elles vérifient les choses, et ce genre de changement met généralement des années, pas une seule mise en service.
Alors je reste intéressé, sans me laisser emporter. Une conception intelligente résout un problème ; le monde qui rattrape le temps qu’il faut résout le reste. Petits pas, curiosité constante, et toujours vérifier ce qui a réellement été prouvé par rapport à ce qui n’a été que promis.
@Dusk_Foundation $DUSK #dusk
@Dusk
Il y a un petit élément dissimulé dans la conception de Dusk qui s’appelle Citadel, et honnêtement, c’est ce qui a le plus attiré mon attention, bien plus que toutes les promesses de vitesse ou de débit. C’est, en gros, un système de licences : une manière de prouver que vous avez le droit de faire quelque chose, sans pour autant lui confier l’intégralité de votre identité.
Cette idée ressemble davantage à la façon dont l’identité fonctionne réellement au quotidien. Vous ne montrez pas tout votre passeport pour acheter une boisson dans un bar ; vous prouvez simplement que vous êtes assez âgé. Citadel semble poursuivre la même logique « à la chaîne » : prouver votre éligibilité, plutôt que d’exposer l’historique complet d’une personne à chaque fois. Quand un réseau intègre ce type de preuve sélective directement dans la façon dont il gère l’accès, ça ne ressemble plus à un simple gadget crypto : ça commence à ressembler à quelque chose qu’une banque, une bourse ou même un service gouvernemental pourrait plausiblement utiliser.
C’est cette partie qui donne l’impression que c’est concret, plutôt que théorique. L’idée n’est pas une protection de la vie privée pour elle-même : c’est une vie privée façonnée autour de règles qui existent déjà dans le monde réel.
Mais construire l’outil, c’est la partie facile. Obtenir qu’un organisme de licences réel, une banque ou un système judiciaire fasse confiance et accepte une preuve cryptographique plutôt qu’un document tamponné, c’est un processus beaucoup plus lent, plus compliqué. Une adoption comme celle-là ne se fait pas parce que la technologie est ingénieuse : elle se fait parce que suffisamment de personnes disposant d’autorité décident de changer la façon dont elles vérifient les choses, et ce genre de changement met généralement des années, pas une seule mise en service.
Alors je reste intéressé, sans me laisser emporter. Une conception intelligente résout un problème ; le monde qui rattrape le temps qu’il faut résout le reste. Petits pas, curiosité constante, et toujours vérifier ce qui a réellement été prouvé par rapport à ce qui n’a été que promis.
@Dusk $DUSK #dusk
Il y a un petit élément dissimulé dans la conception de Dusk qui s’appelle Citadel, et honnêtement, c’est ce qui a le plus attiré mon attention, bien plus que toutes les promesses de vitesse ou de débit. C’est, en gros, un système de licences : une manière de prouver que vous avez le droit de faire quelque chose, sans pour autant lui confier l’intégralité de votre identité.
Cette idée ressemble davantage à la façon dont l’identité fonctionne réellement au quotidien. Vous ne montrez pas tout votre passeport pour acheter une boisson dans un bar ; vous prouvez simplement que vous êtes assez âgé. Citadel semble poursuivre la même logique « à la chaîne » : prouver votre éligibilité, plutôt que d’exposer l’historique complet d’une personne à chaque fois. Quand un réseau intègre ce type de preuve sélective directement dans la façon dont il gère l’accès, ça ne ressemble plus à un simple gadget crypto : ça commence à ressembler à quelque chose qu’une banque, une bourse ou même un service gouvernemental pourrait plausiblement utiliser.
C’est cette partie qui donne l’impression que c’est concret, plutôt que théorique. L’idée n’est pas une protection de la vie privée pour elle-même : c’est une vie privée façonnée autour de règles qui existent déjà dans le monde réel.
Mais construire l’outil, c’est la partie facile. Obtenir qu’un organisme de licences réel, une banque ou un système judiciaire fasse confiance et accepte une preuve cryptographique plutôt qu’un document tamponné, c’est un processus beaucoup plus lent, plus compliqué. Une adoption comme celle-là ne se fait pas parce que la technologie est ingénieuse : elle se fait parce que suffisamment de personnes disposant d’autorité décident de changer la façon dont elles vérifient les choses, et ce genre de changement met généralement des années, pas une seule mise en service.
Alors je reste intéressé, sans me laisser emporter. Une conception intelligente résout un problème ; le monde qui rattrape le temps qu’il faut résout le reste. Petits pas, curiosité constante, et toujours vérifier ce qui a réellement été prouvé par rapport à ce qui n’a été que promis.
@Dusk $DUSK #dusk
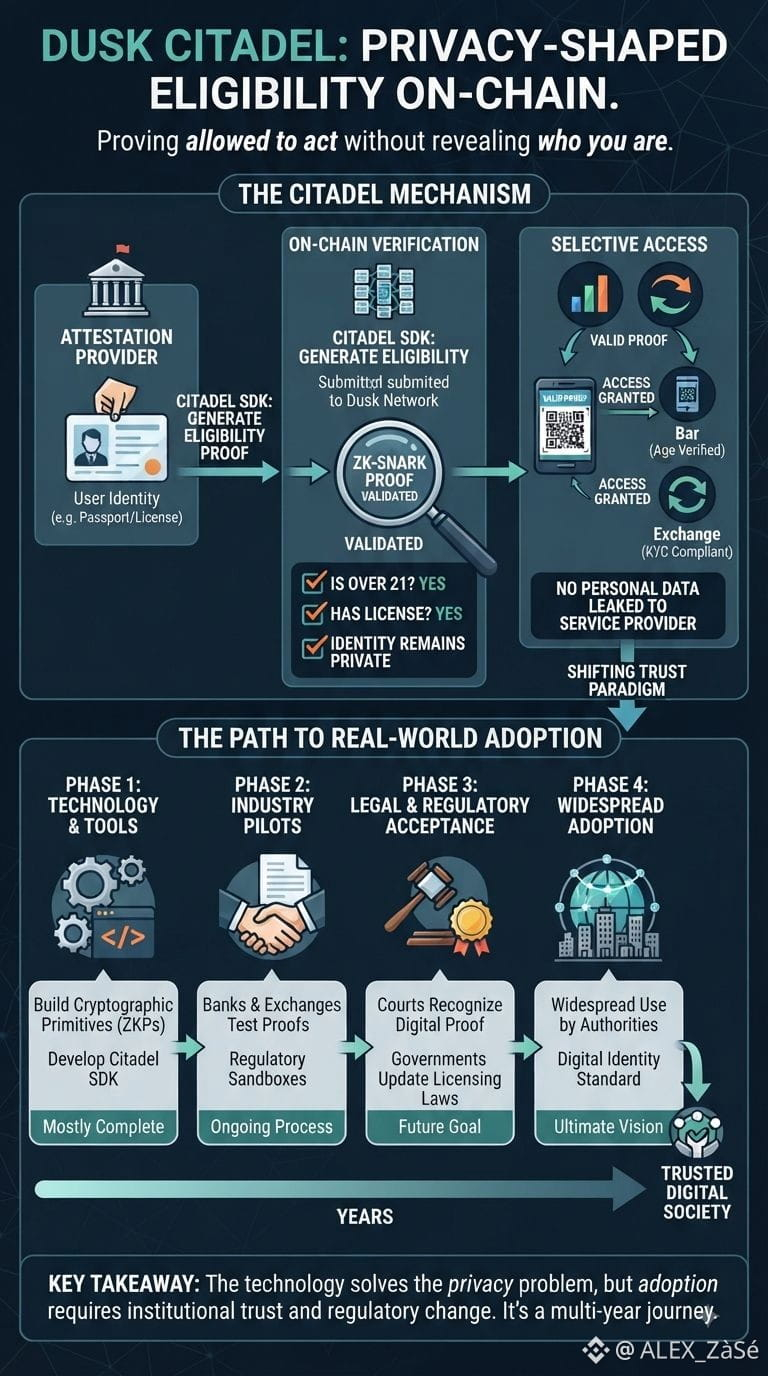
106
50
474
·
--
Haussier
@babylonlabs_io
Pourquoi le Bitcoin « verrouillé dans du code » semble encore risqué
Un ami m’a demandé la semaine dernière pourquoi quelqu’un verrouillerait du Bitcoin dans un contrat mathématique plutôt que simplement le garder dans son portefeuille. Bonne question.
La réponse m’a surpris : parce que nous le faisons déjà, mais mal. Chaque fois que vous utilisez le Bitcoin comme garantie pour un prêt, vous faites confiance à quelqu’un. Soit vous le confiez (et vous faites confiance à celui qui le rendra), soit vous le transférez vers Ethereum (et vous faites confiance à l’opérateur du pont), soit vous acceptez une version « tokenisée » (et vous faites confiance à l’émetteur). Rien de tout cela n’est sûr. Nous avons simplement normalisé le risque.
Ce qui change ici, c’est que la confiance est encodée dans les mathématiques. Deux personnes peuvent structurer un contrat où le Bitcoin ne se libère que lorsqu’une preuve spécifique existe sur une autre blockchain, par exemple une preuve que le prêt a été remboursé. Aucun intermédiaire ne décide. Aucun vote en comité. Les conditions sont fixées avant que quiconque ne mette quoi que ce soit de côté.
Cela compte vraiment pour des milliards de dollars immobilisés sans être utilisés.
Mais je comprends pourquoi mon ami était sceptique. Cela vous oblige à faire confiance au code, à la cryptographie, à l’oracle qui alimente les prix dans le système. Vous remplacez la confiance institutionnelle par une confiance technique, qui semble plus sûre jusqu’à ce que ce ne le soit plus. Un bug, une faille ingénieuse, une manipulation de l’oracle, et l’ensemble s’effondre. La plupart des gens ne peuvent pas auditer les systèmes sur lesquels ils comptent, ce qui signifie qu’on choisit simplement d’autres gardiens.
Le vrai test n’est pas de savoir si les mathématiques fonctionnent, mais si cela passe à l’échelle sans devenir un autre club exclusif réservé à ceux qui comprennent tout ça.
La conclusion honnête : une possibilité sans garanties. Restez curieux, restez prudent, continuez d’apprendre.
@babylonlabs_io $BABY #baby
@BabylonLabs_io
Pourquoi le Bitcoin « verrouillé dans du code » semble encore risqué
Un ami m’a demandé la semaine dernière pourquoi quelqu’un verrouillerait du Bitcoin dans un contrat mathématique plutôt que simplement le garder dans son portefeuille. Bonne question.
La réponse m’a surpris : parce que nous le faisons déjà, mais mal. Chaque fois que vous utilisez le Bitcoin comme garantie pour un prêt, vous faites confiance à quelqu’un. Soit vous le confiez (et vous faites confiance à celui qui le rendra), soit vous le transférez vers Ethereum (et vous faites confiance à l’opérateur du pont), soit vous acceptez une version « tokenisée » (et vous faites confiance à l’émetteur). Rien de tout cela n’est sûr. Nous avons simplement normalisé le risque.
Ce qui change ici, c’est que la confiance est encodée dans les mathématiques. Deux personnes peuvent structurer un contrat où le Bitcoin ne se libère que lorsqu’une preuve spécifique existe sur une autre blockchain, par exemple une preuve que le prêt a été remboursé. Aucun intermédiaire ne décide. Aucun vote en comité. Les conditions sont fixées avant que quiconque ne mette quoi que ce soit de côté.
Cela compte vraiment pour des milliards de dollars immobilisés sans être utilisés.
Mais je comprends pourquoi mon ami était sceptique. Cela vous oblige à faire confiance au code, à la cryptographie, à l’oracle qui alimente les prix dans le système. Vous remplacez la confiance institutionnelle par une confiance technique, qui semble plus sûre jusqu’à ce que ce ne le soit plus. Un bug, une faille ingénieuse, une manipulation de l’oracle, et l’ensemble s’effondre. La plupart des gens ne peuvent pas auditer les systèmes sur lesquels ils comptent, ce qui signifie qu’on choisit simplement d’autres gardiens.
Le vrai test n’est pas de savoir si les mathématiques fonctionnent, mais si cela passe à l’échelle sans devenir un autre club exclusif réservé à ceux qui comprennent tout ça.
La conclusion honnête : une possibilité sans garanties. Restez curieux, restez prudent, continuez d’apprendre.
@BabylonLabs_io $BABY #baby
Pourquoi le Bitcoin « verrouillé dans du code » semble encore risqué
Un ami m’a demandé la semaine dernière pourquoi quelqu’un verrouillerait du Bitcoin dans un contrat mathématique plutôt que simplement le garder dans son portefeuille. Bonne question.
La réponse m’a surpris : parce que nous le faisons déjà, mais mal. Chaque fois que vous utilisez le Bitcoin comme garantie pour un prêt, vous faites confiance à quelqu’un. Soit vous le confiez (et vous faites confiance à celui qui le rendra), soit vous le transférez vers Ethereum (et vous faites confiance à l’opérateur du pont), soit vous acceptez une version « tokenisée » (et vous faites confiance à l’émetteur). Rien de tout cela n’est sûr. Nous avons simplement normalisé le risque.
Ce qui change ici, c’est que la confiance est encodée dans les mathématiques. Deux personnes peuvent structurer un contrat où le Bitcoin ne se libère que lorsqu’une preuve spécifique existe sur une autre blockchain, par exemple une preuve que le prêt a été remboursé. Aucun intermédiaire ne décide. Aucun vote en comité. Les conditions sont fixées avant que quiconque ne mette quoi que ce soit de côté.
Cela compte vraiment pour des milliards de dollars immobilisés sans être utilisés.
Mais je comprends pourquoi mon ami était sceptique. Cela vous oblige à faire confiance au code, à la cryptographie, à l’oracle qui alimente les prix dans le système. Vous remplacez la confiance institutionnelle par une confiance technique, qui semble plus sûre jusqu’à ce que ce ne le soit plus. Un bug, une faille ingénieuse, une manipulation de l’oracle, et l’ensemble s’effondre. La plupart des gens ne peuvent pas auditer les systèmes sur lesquels ils comptent, ce qui signifie qu’on choisit simplement d’autres gardiens.
Le vrai test n’est pas de savoir si les mathématiques fonctionnent, mais si cela passe à l’échelle sans devenir un autre club exclusif réservé à ceux qui comprennent tout ça.
La conclusion honnête : une possibilité sans garanties. Restez curieux, restez prudent, continuez d’apprendre.
@BabylonLabs_io $BABY #baby
118
39
518
·
--
Haussier
@babylonlabs_io
La semaine dernière, un ami m’a demandé pourquoi quelqu’un chercherait à verrouiller son bitcoin dans une configuration remplie de preuves, de verrous temporels et de transactions pré-signées plutôt que de simplement le confier à une application de prêt qu’il utilise déjà. Question légitime.
Ma réponse honnête a été : parce que “le confier” s’est déjà mal passé à suffisamment de reprises pour que les gens posent des questions plus difficiles. Quand une plateforme détient vos pièces et que quelque chose casse en interne, vous n’êtes plus vraiment un client : vous devenez un créancier qui fait la queue, en espérant qu’un tribunal finira par trancher. Ce processus peut prendre des années, et souvent les gens récupèrent seulement une fraction de ce qu’ils ont mis, voire rien du tout.
C’est là que l’idée de ce coffre fort m’a fait “tilt”. Au lieu de dépendre du bilan d’une entreprise ou d’une décision de justice a posteriori, les règles qui déterminent qui peut déplacer les pièces et dans quelles conditions sont fixées à l’avance, directement sur Bitcoin. Personne n’a besoin d’être poursuivi pour être forcé d’agir correctement, car il y a moins de marge pour agir incorrectement dès le départ.
Cela dit, je ne veux pas donner l’impression que c’est infaillible. Le système ne fonctionne que si les liquidateurs se présentent quand ils doivent le faire, si les flux de prix restent exacts, et si le code sous-jacent fait exactement ce qu’il prétend. Une loi peut être réécrite si l’on découvre qu’elle est imparfaite. Le code déjà en ligne et qui détient de l’argent réel est beaucoup moins tolérant envers les erreurs.
Donc ma conclusion n’est pas “cela corrige tout”. C’est plutôt que supprimer un type de risque en introduit généralement un autre, et qu’il vaut la peine de savoir lequel vous acceptez réellement.
Ça vaut le coup de s’y attarder avant de se sentir trop à l’aise, dans un sens comme dans l’autre.
@babylonlabs_io $BABY #baby
@BabylonLabs_io
La semaine dernière, un ami m’a demandé pourquoi quelqu’un chercherait à verrouiller son bitcoin dans une configuration remplie de preuves, de verrous temporels et de transactions pré-signées plutôt que de simplement le confier à une application de prêt qu’il utilise déjà. Question légitime.
Ma réponse honnête a été : parce que “le confier” s’est déjà mal passé à suffisamment de reprises pour que les gens posent des questions plus difficiles. Quand une plateforme détient vos pièces et que quelque chose casse en interne, vous n’êtes plus vraiment un client : vous devenez un créancier qui fait la queue, en espérant qu’un tribunal finira par trancher. Ce processus peut prendre des années, et souvent les gens récupèrent seulement une fraction de ce qu’ils ont mis, voire rien du tout.
C’est là que l’idée de ce coffre fort m’a fait “tilt”. Au lieu de dépendre du bilan d’une entreprise ou d’une décision de justice a posteriori, les règles qui déterminent qui peut déplacer les pièces et dans quelles conditions sont fixées à l’avance, directement sur Bitcoin. Personne n’a besoin d’être poursuivi pour être forcé d’agir correctement, car il y a moins de marge pour agir incorrectement dès le départ.
Cela dit, je ne veux pas donner l’impression que c’est infaillible. Le système ne fonctionne que si les liquidateurs se présentent quand ils doivent le faire, si les flux de prix restent exacts, et si le code sous-jacent fait exactement ce qu’il prétend. Une loi peut être réécrite si l’on découvre qu’elle est imparfaite. Le code déjà en ligne et qui détient de l’argent réel est beaucoup moins tolérant envers les erreurs.
Donc ma conclusion n’est pas “cela corrige tout”. C’est plutôt que supprimer un type de risque en introduit généralement un autre, et qu’il vaut la peine de savoir lequel vous acceptez réellement.
Ça vaut le coup de s’y attarder avant de se sentir trop à l’aise, dans un sens comme dans l’autre.
@BabylonLabs_io $BABY #baby
La semaine dernière, un ami m’a demandé pourquoi quelqu’un chercherait à verrouiller son bitcoin dans une configuration remplie de preuves, de verrous temporels et de transactions pré-signées plutôt que de simplement le confier à une application de prêt qu’il utilise déjà. Question légitime.
Ma réponse honnête a été : parce que “le confier” s’est déjà mal passé à suffisamment de reprises pour que les gens posent des questions plus difficiles. Quand une plateforme détient vos pièces et que quelque chose casse en interne, vous n’êtes plus vraiment un client : vous devenez un créancier qui fait la queue, en espérant qu’un tribunal finira par trancher. Ce processus peut prendre des années, et souvent les gens récupèrent seulement une fraction de ce qu’ils ont mis, voire rien du tout.
C’est là que l’idée de ce coffre fort m’a fait “tilt”. Au lieu de dépendre du bilan d’une entreprise ou d’une décision de justice a posteriori, les règles qui déterminent qui peut déplacer les pièces et dans quelles conditions sont fixées à l’avance, directement sur Bitcoin. Personne n’a besoin d’être poursuivi pour être forcé d’agir correctement, car il y a moins de marge pour agir incorrectement dès le départ.
Cela dit, je ne veux pas donner l’impression que c’est infaillible. Le système ne fonctionne que si les liquidateurs se présentent quand ils doivent le faire, si les flux de prix restent exacts, et si le code sous-jacent fait exactement ce qu’il prétend. Une loi peut être réécrite si l’on découvre qu’elle est imparfaite. Le code déjà en ligne et qui détient de l’argent réel est beaucoup moins tolérant envers les erreurs.
Donc ma conclusion n’est pas “cela corrige tout”. C’est plutôt que supprimer un type de risque en introduit généralement un autre, et qu’il vaut la peine de savoir lequel vous acceptez réellement.
Ça vaut le coup de s’y attarder avant de se sentir trop à l’aise, dans un sens comme dans l’autre.
@BabylonLabs_io $BABY #baby
127
48
599
·
--
Haussier
@babylonlabs_io
La semaine dernière, un ami m’a demandé pourquoi quelqu’un verrouillerait son Bitcoin dans un coffre plutôt que de simplement le garder dans un portefeuille normal. Bonne question.
Je n’avais pas de réponse claire au début. Puis j’ai commencé à lire à propos des « coffres Bitcoin sans confiance », et j’ai compris pourquoi c’est important au-delà de la technologie elle-même. La plupart des BTC qui se trouvent aujourd’hui dans DeFi y arrivent via des jetons tokenisés (wrapped) ou des ponts, ce qui veut dire, en réalité : quelqu’un d’autre détient vos pièces pendant que vous faites confiance à cette personne pour qu’elle ne disparaisse pas, ne soit pas piratée, ou ne se fasse pas geler par un régulateur. Ce n’est pas vraiment de la décentralisation : c’est une garde déléguée, avec des étapes en plus.
Ce qui rend cette idée plus concrète, c’est qu’elle cherche à supprimer entièrement cette couche humaine ou institutionnelle. Aucun dépositaire, aucun comité, aucun opérateur à qui vous devez faire confiance pour agir honnêtement. Les pièces restent sur Bitcoin, et l’accès n’est accordé que lorsqu’une preuve cryptographique est vérifiée. Si cela fonctionne comme décrit, cela referme une véritable zone grise juridique : celle de savoir qui est réellement responsable quand un pont échoue ou quand un dépositaire est poursuivi ou fermé.
Pour autant, je reste prudent. « Sans confiance » sur le papier ne signifie pas à l’abri du monde réel. Les oracles de prix, les liquidateurs, les interfaces (front-ends), et même les chaînes de smart contracts auxquelles ces coffres se connectent : tout cela reste du ressort de ce que les régulateurs peuvent encore atteindre. Le code peut être neutre tandis que tout ce qui est construit autour ne l’est pas. C’est cet écart entre ce qui est garanti cryptographiquement et ce qui est réellement applicable qui fait souvent s’effondrer discrètement la plupart des promesses crypto.
Je ne suis donc pas prêt à dire que c’est un problème résolu : plutôt une tentative réellement intéressante. À comprendre, à questionner, pas à croire aveuglément.
Apprendre lentement et régulièrement vaut toujours mieux que courir après la certitude.
@babylonlabs_io $BABY #baby
@BabylonLabs_io
La semaine dernière, un ami m’a demandé pourquoi quelqu’un verrouillerait son Bitcoin dans un coffre plutôt que de simplement le garder dans un portefeuille normal. Bonne question.
Je n’avais pas de réponse claire au début. Puis j’ai commencé à lire à propos des « coffres Bitcoin sans confiance », et j’ai compris pourquoi c’est important au-delà de la technologie elle-même. La plupart des BTC qui se trouvent aujourd’hui dans DeFi y arrivent via des jetons tokenisés (wrapped) ou des ponts, ce qui veut dire, en réalité : quelqu’un d’autre détient vos pièces pendant que vous faites confiance à cette personne pour qu’elle ne disparaisse pas, ne soit pas piratée, ou ne se fasse pas geler par un régulateur. Ce n’est pas vraiment de la décentralisation : c’est une garde déléguée, avec des étapes en plus.
Ce qui rend cette idée plus concrète, c’est qu’elle cherche à supprimer entièrement cette couche humaine ou institutionnelle. Aucun dépositaire, aucun comité, aucun opérateur à qui vous devez faire confiance pour agir honnêtement. Les pièces restent sur Bitcoin, et l’accès n’est accordé que lorsqu’une preuve cryptographique est vérifiée. Si cela fonctionne comme décrit, cela referme une véritable zone grise juridique : celle de savoir qui est réellement responsable quand un pont échoue ou quand un dépositaire est poursuivi ou fermé.
Pour autant, je reste prudent. « Sans confiance » sur le papier ne signifie pas à l’abri du monde réel. Les oracles de prix, les liquidateurs, les interfaces (front-ends), et même les chaînes de smart contracts auxquelles ces coffres se connectent : tout cela reste du ressort de ce que les régulateurs peuvent encore atteindre. Le code peut être neutre tandis que tout ce qui est construit autour ne l’est pas. C’est cet écart entre ce qui est garanti cryptographiquement et ce qui est réellement applicable qui fait souvent s’effondrer discrètement la plupart des promesses crypto.
Je ne suis donc pas prêt à dire que c’est un problème résolu : plutôt une tentative réellement intéressante. À comprendre, à questionner, pas à croire aveuglément.
Apprendre lentement et régulièrement vaut toujours mieux que courir après la certitude.
@BabylonLabs_io $BABY #baby
La semaine dernière, un ami m’a demandé pourquoi quelqu’un verrouillerait son Bitcoin dans un coffre plutôt que de simplement le garder dans un portefeuille normal. Bonne question.
Je n’avais pas de réponse claire au début. Puis j’ai commencé à lire à propos des « coffres Bitcoin sans confiance », et j’ai compris pourquoi c’est important au-delà de la technologie elle-même. La plupart des BTC qui se trouvent aujourd’hui dans DeFi y arrivent via des jetons tokenisés (wrapped) ou des ponts, ce qui veut dire, en réalité : quelqu’un d’autre détient vos pièces pendant que vous faites confiance à cette personne pour qu’elle ne disparaisse pas, ne soit pas piratée, ou ne se fasse pas geler par un régulateur. Ce n’est pas vraiment de la décentralisation : c’est une garde déléguée, avec des étapes en plus.
Ce qui rend cette idée plus concrète, c’est qu’elle cherche à supprimer entièrement cette couche humaine ou institutionnelle. Aucun dépositaire, aucun comité, aucun opérateur à qui vous devez faire confiance pour agir honnêtement. Les pièces restent sur Bitcoin, et l’accès n’est accordé que lorsqu’une preuve cryptographique est vérifiée. Si cela fonctionne comme décrit, cela referme une véritable zone grise juridique : celle de savoir qui est réellement responsable quand un pont échoue ou quand un dépositaire est poursuivi ou fermé.
Pour autant, je reste prudent. « Sans confiance » sur le papier ne signifie pas à l’abri du monde réel. Les oracles de prix, les liquidateurs, les interfaces (front-ends), et même les chaînes de smart contracts auxquelles ces coffres se connectent : tout cela reste du ressort de ce que les régulateurs peuvent encore atteindre. Le code peut être neutre tandis que tout ce qui est construit autour ne l’est pas. C’est cet écart entre ce qui est garanti cryptographiquement et ce qui est réellement applicable qui fait souvent s’effondrer discrètement la plupart des promesses crypto.
Je ne suis donc pas prêt à dire que c’est un problème résolu : plutôt une tentative réellement intéressante. À comprendre, à questionner, pas à croire aveuglément.
Apprendre lentement et régulièrement vaut toujours mieux que courir après la certitude.
@BabylonLabs_io $BABY #baby
151
44
636
·
--
Haussier
@babylonlabs_io
Un ami m’a récemment demandé pourquoi quelqu’un voudrait se donner la peine de construire quelque chose d’aussi compliqué sur Bitcoin au lieu d’utiliser simplement un accord d’escrow classique. Sa question m’est restée en tête, alors j’ai étudié une proposition de prêt adossé à Bitcoin et elle m’a répondu d’une manière à laquelle je ne m’attendais pas.
Dans une configuration d’escrow ou de garde typique, si l’une des parties disparaît ou agit de mauvaise foi, votre seule option réelle est un contrat et une salle d’audience. Cela fonctionne, mais c’est lent, coûteux et dépend de l’endroit où vous vivez. Ce qui m’a frappé ici, c’est la façon dont la conception gère une promesse rompue sans qu’il soit nécessaire de juge. Si quelqu’un essaie de retirer des fonds auxquels il n’a pas droit, l’autre partie peut le détecter directement on-chain, dans une fenêtre fixe, en utilisant des mathématiques plutôt que de la paperasse. C’est moins « appeler un avocat » et davantage « le système a déjà vérifié. »
Mais je ne suis pas totalement convaincu que cela élimine toutes les failles. Quelqu’un doit quand même surveiller les comportements indésirables en temps réel, générer correctement des preuves, et stocker des données relativement lourdes juste au cas où un litige surviendrait. Si cette maintenance est sous-traitée à une poignée d’opérateurs professionnels, on retombe sur la nécessité de compter sur un petit groupe qui fait correctement son travail, mais avec moins de protections formelles qu’un accord juridique réel.
Mon avis honnête est donc le suivant : supprimer les avocats n’est pas la même chose que supprimer le risque. Cela change simplement le type de risque que vous acceptez et la personne responsable de repérer les erreurs.
Rappel à moi-même : lire les mécanismes avant de croire le titre.
@babylonlabs_io $BABY #baby
@BabylonLabs_io
Un ami m’a récemment demandé pourquoi quelqu’un voudrait se donner la peine de construire quelque chose d’aussi compliqué sur Bitcoin au lieu d’utiliser simplement un accord d’escrow classique. Sa question m’est restée en tête, alors j’ai étudié une proposition de prêt adossé à Bitcoin et elle m’a répondu d’une manière à laquelle je ne m’attendais pas.
Dans une configuration d’escrow ou de garde typique, si l’une des parties disparaît ou agit de mauvaise foi, votre seule option réelle est un contrat et une salle d’audience. Cela fonctionne, mais c’est lent, coûteux et dépend de l’endroit où vous vivez. Ce qui m’a frappé ici, c’est la façon dont la conception gère une promesse rompue sans qu’il soit nécessaire de juge. Si quelqu’un essaie de retirer des fonds auxquels il n’a pas droit, l’autre partie peut le détecter directement on-chain, dans une fenêtre fixe, en utilisant des mathématiques plutôt que de la paperasse. C’est moins « appeler un avocat » et davantage « le système a déjà vérifié. »
Mais je ne suis pas totalement convaincu que cela élimine toutes les failles. Quelqu’un doit quand même surveiller les comportements indésirables en temps réel, générer correctement des preuves, et stocker des données relativement lourdes juste au cas où un litige surviendrait. Si cette maintenance est sous-traitée à une poignée d’opérateurs professionnels, on retombe sur la nécessité de compter sur un petit groupe qui fait correctement son travail, mais avec moins de protections formelles qu’un accord juridique réel.
Mon avis honnête est donc le suivant : supprimer les avocats n’est pas la même chose que supprimer le risque. Cela change simplement le type de risque que vous acceptez et la personne responsable de repérer les erreurs.
Rappel à moi-même : lire les mécanismes avant de croire le titre.
@BabylonLabs_io $BABY #baby
Un ami m’a récemment demandé pourquoi quelqu’un voudrait se donner la peine de construire quelque chose d’aussi compliqué sur Bitcoin au lieu d’utiliser simplement un accord d’escrow classique. Sa question m’est restée en tête, alors j’ai étudié une proposition de prêt adossé à Bitcoin et elle m’a répondu d’une manière à laquelle je ne m’attendais pas.
Dans une configuration d’escrow ou de garde typique, si l’une des parties disparaît ou agit de mauvaise foi, votre seule option réelle est un contrat et une salle d’audience. Cela fonctionne, mais c’est lent, coûteux et dépend de l’endroit où vous vivez. Ce qui m’a frappé ici, c’est la façon dont la conception gère une promesse rompue sans qu’il soit nécessaire de juge. Si quelqu’un essaie de retirer des fonds auxquels il n’a pas droit, l’autre partie peut le détecter directement on-chain, dans une fenêtre fixe, en utilisant des mathématiques plutôt que de la paperasse. C’est moins « appeler un avocat » et davantage « le système a déjà vérifié. »
Mais je ne suis pas totalement convaincu que cela élimine toutes les failles. Quelqu’un doit quand même surveiller les comportements indésirables en temps réel, générer correctement des preuves, et stocker des données relativement lourdes juste au cas où un litige surviendrait. Si cette maintenance est sous-traitée à une poignée d’opérateurs professionnels, on retombe sur la nécessité de compter sur un petit groupe qui fait correctement son travail, mais avec moins de protections formelles qu’un accord juridique réel.
Mon avis honnête est donc le suivant : supprimer les avocats n’est pas la même chose que supprimer le risque. Cela change simplement le type de risque que vous acceptez et la personne responsable de repérer les erreurs.
Rappel à moi-même : lire les mécanismes avant de croire le titre.
@BabylonLabs_io $BABY #baby
198
63
684
·
--
Haussier
@babylonlabs_io
La semaine dernière, un ami m’a demandé pourquoi quelqu’un prêterait de l’argent à un parfait inconnu en ligne. Question légitime. En général, cela ne fonctionne que parce qu’il y a une banque, un contrat, ou une instance judiciaire qui se tient derrière l’opération. Si on enlève tout ça, la plupart des gens y voient une arnaque qui n’attend qu’à arriver.
C’est ce qui m’a rendu curieux à propos du design de la voûte de Babylon. Leur exemple est presque banal par sa simplicité : une personne veut un prêt, une autre veut prêter en mettant des BTC en garantie, et elles ne se sont jamais rencontrées ni ne disposent de raisons de se faire confiance. Au lieu d’un intermédiaire, elles pré-signent un ensemble de transactions Bitcoin qui ne se débloquent que sous des conditions spécifiques et vérifiables : le remboursement a eu lieu, ou le prix a chuté et il est alors juste de liquider. Personne n’est invité à « faire confiance » aux dires de l’autre.
Ce qui rend l’ensemble différent de la plupart des argumentaires crypto, c’est que ce n’est pas une vente de nouvelle pièce, ni une promesse de rendement. On cherche à remplacer une relation juridique — normalement soutenue par des contrats et des tribunaux — par quelque chose qui se vérifie simplement tout seul. C’est un changement vraiment intéressant, car cela signifie que la « mise en application » n’est pas un juge : c’est des mathématiques.
Mais je reviens toujours à une chose : les mathématiques ne gèrent pas les litiges, les zones ambiguës ou les cas limites de mauvaise foi comme le ferait un système légal. Si un liquidateur collabore, ou si un oracle de prix est manipulé, il n’y a pas de juge auquel faire appel pour obtenir une décision différente de celle à laquelle le code est arrivé. Ce n’est pas exactement un défaut, mais c’est un vrai compromis avec lequel les gens devraient composer avant de conclure que « pas besoin de faire confiance » signifie « aucun risque ».
La bonne technologie ne supprime pas le besoin d’un bon jugement. Continuez à poser des questions, à lire au-delà du résumé, et à vous aiguiser avec tout ce que vous découvrez.
@babylonlabs_io $BABY #baby
@BabylonLabs_io
La semaine dernière, un ami m’a demandé pourquoi quelqu’un prêterait de l’argent à un parfait inconnu en ligne. Question légitime. En général, cela ne fonctionne que parce qu’il y a une banque, un contrat, ou une instance judiciaire qui se tient derrière l’opération. Si on enlève tout ça, la plupart des gens y voient une arnaque qui n’attend qu’à arriver.
C’est ce qui m’a rendu curieux à propos du design de la voûte de Babylon. Leur exemple est presque banal par sa simplicité : une personne veut un prêt, une autre veut prêter en mettant des BTC en garantie, et elles ne se sont jamais rencontrées ni ne disposent de raisons de se faire confiance. Au lieu d’un intermédiaire, elles pré-signent un ensemble de transactions Bitcoin qui ne se débloquent que sous des conditions spécifiques et vérifiables : le remboursement a eu lieu, ou le prix a chuté et il est alors juste de liquider. Personne n’est invité à « faire confiance » aux dires de l’autre.
Ce qui rend l’ensemble différent de la plupart des argumentaires crypto, c’est que ce n’est pas une vente de nouvelle pièce, ni une promesse de rendement. On cherche à remplacer une relation juridique — normalement soutenue par des contrats et des tribunaux — par quelque chose qui se vérifie simplement tout seul. C’est un changement vraiment intéressant, car cela signifie que la « mise en application » n’est pas un juge : c’est des mathématiques.
Mais je reviens toujours à une chose : les mathématiques ne gèrent pas les litiges, les zones ambiguës ou les cas limites de mauvaise foi comme le ferait un système légal. Si un liquidateur collabore, ou si un oracle de prix est manipulé, il n’y a pas de juge auquel faire appel pour obtenir une décision différente de celle à laquelle le code est arrivé. Ce n’est pas exactement un défaut, mais c’est un vrai compromis avec lequel les gens devraient composer avant de conclure que « pas besoin de faire confiance » signifie « aucun risque ».
La bonne technologie ne supprime pas le besoin d’un bon jugement. Continuez à poser des questions, à lire au-delà du résumé, et à vous aiguiser avec tout ce que vous découvrez.
@BabylonLabs_io $BABY #baby
La semaine dernière, un ami m’a demandé pourquoi quelqu’un prêterait de l’argent à un parfait inconnu en ligne. Question légitime. En général, cela ne fonctionne que parce qu’il y a une banque, un contrat, ou une instance judiciaire qui se tient derrière l’opération. Si on enlève tout ça, la plupart des gens y voient une arnaque qui n’attend qu’à arriver.
C’est ce qui m’a rendu curieux à propos du design de la voûte de Babylon. Leur exemple est presque banal par sa simplicité : une personne veut un prêt, une autre veut prêter en mettant des BTC en garantie, et elles ne se sont jamais rencontrées ni ne disposent de raisons de se faire confiance. Au lieu d’un intermédiaire, elles pré-signent un ensemble de transactions Bitcoin qui ne se débloquent que sous des conditions spécifiques et vérifiables : le remboursement a eu lieu, ou le prix a chuté et il est alors juste de liquider. Personne n’est invité à « faire confiance » aux dires de l’autre.
Ce qui rend l’ensemble différent de la plupart des argumentaires crypto, c’est que ce n’est pas une vente de nouvelle pièce, ni une promesse de rendement. On cherche à remplacer une relation juridique — normalement soutenue par des contrats et des tribunaux — par quelque chose qui se vérifie simplement tout seul. C’est un changement vraiment intéressant, car cela signifie que la « mise en application » n’est pas un juge : c’est des mathématiques.
Mais je reviens toujours à une chose : les mathématiques ne gèrent pas les litiges, les zones ambiguës ou les cas limites de mauvaise foi comme le ferait un système légal. Si un liquidateur collabore, ou si un oracle de prix est manipulé, il n’y a pas de juge auquel faire appel pour obtenir une décision différente de celle à laquelle le code est arrivé. Ce n’est pas exactement un défaut, mais c’est un vrai compromis avec lequel les gens devraient composer avant de conclure que « pas besoin de faire confiance » signifie « aucun risque ».
La bonne technologie ne supprime pas le besoin d’un bon jugement. Continuez à poser des questions, à lire au-delà du résumé, et à vous aiguiser avec tout ce que vous découvrez.
@BabylonLabs_io $BABY #baby
150
76
1k
·
--
Haussier
@babylonlabs_io
La semaine dernière, un ami m’a demandé pourquoi quelqu’un prendrait la peine de verrouiller du Bitcoin dans un contrat intelligent plutôt que de simplement… envoyer un message à l’autre personne et de convenir des conditions. Question légitime. Les gens ont toujours conclu des accords par poignée de main. Le problème, c’est ce qui se passe quand l’un des deux change d’avis à mi-chemin.
C’est ça qui m’a fait réfléchir à la façon dont fonctionne cette nouvelle vague de conceptions de prêts en Bitcoin. Au lieu de compter sur un intermédiaire pour conserver les fonds et décider qui a raison, l’accord lui-même est inscrit dans des transactions pré-signées. Personne n’a besoin de demander la permission pour récupérer ses fonds : les conditions étaient déjà verrouillées avant même que l’accord ne démarre. C’est beaucoup plus proche de la façon dont un contrat bien rédigé est censé fonctionner : le résultat ne dépend pas de l’humeur ou de la mémoire de quelqu’un plus tard.
Voilà ce qui donne l’impression que c’est plus concret que l’argumentaire crypto habituel. On ne vous demande pas de croire en une équipe ou une marque. On vous demande de vérifier les conditions réelles inscrites dans la transaction.
Mais je reviens toujours aux éléments qui ne s’intègrent pas parfaitement dans le code. Les flux de prix viennent encore de quelque part à l’extérieur du système. Les liquidateurs doivent encore se présenter à l’heure. Et si quelque chose casse, il n’existe pas encore de réponse claire sur qui est responsable, du point de vue d’un régulateur ou d’un tribunal. L’ingénierie peut être parfaitement étanche, tandis que l’ensemble du cadre juridique reste encore en train d’être clarifié.
Donc mon avis honnête : une base de travail intéressante, pas une réponse finale. Ça vaut le coup de comprendre vous-même les mécanismes, plutôt que de vous contenter du résumé de quelqu’un.
Un apprentissage petit mais régulier vaut mieux que de courir après la prochaine grande promesse.
@babylonlabs_io $BABY #baby
@BabylonLabs_io
La semaine dernière, un ami m’a demandé pourquoi quelqu’un prendrait la peine de verrouiller du Bitcoin dans un contrat intelligent plutôt que de simplement… envoyer un message à l’autre personne et de convenir des conditions. Question légitime. Les gens ont toujours conclu des accords par poignée de main. Le problème, c’est ce qui se passe quand l’un des deux change d’avis à mi-chemin.
C’est ça qui m’a fait réfléchir à la façon dont fonctionne cette nouvelle vague de conceptions de prêts en Bitcoin. Au lieu de compter sur un intermédiaire pour conserver les fonds et décider qui a raison, l’accord lui-même est inscrit dans des transactions pré-signées. Personne n’a besoin de demander la permission pour récupérer ses fonds : les conditions étaient déjà verrouillées avant même que l’accord ne démarre. C’est beaucoup plus proche de la façon dont un contrat bien rédigé est censé fonctionner : le résultat ne dépend pas de l’humeur ou de la mémoire de quelqu’un plus tard.
Voilà ce qui donne l’impression que c’est plus concret que l’argumentaire crypto habituel. On ne vous demande pas de croire en une équipe ou une marque. On vous demande de vérifier les conditions réelles inscrites dans la transaction.
Mais je reviens toujours aux éléments qui ne s’intègrent pas parfaitement dans le code. Les flux de prix viennent encore de quelque part à l’extérieur du système. Les liquidateurs doivent encore se présenter à l’heure. Et si quelque chose casse, il n’existe pas encore de réponse claire sur qui est responsable, du point de vue d’un régulateur ou d’un tribunal. L’ingénierie peut être parfaitement étanche, tandis que l’ensemble du cadre juridique reste encore en train d’être clarifié.
Donc mon avis honnête : une base de travail intéressante, pas une réponse finale. Ça vaut le coup de comprendre vous-même les mécanismes, plutôt que de vous contenter du résumé de quelqu’un.
Un apprentissage petit mais régulier vaut mieux que de courir après la prochaine grande promesse.
@BabylonLabs_io $BABY #baby
La semaine dernière, un ami m’a demandé pourquoi quelqu’un prendrait la peine de verrouiller du Bitcoin dans un contrat intelligent plutôt que de simplement… envoyer un message à l’autre personne et de convenir des conditions. Question légitime. Les gens ont toujours conclu des accords par poignée de main. Le problème, c’est ce qui se passe quand l’un des deux change d’avis à mi-chemin.
C’est ça qui m’a fait réfléchir à la façon dont fonctionne cette nouvelle vague de conceptions de prêts en Bitcoin. Au lieu de compter sur un intermédiaire pour conserver les fonds et décider qui a raison, l’accord lui-même est inscrit dans des transactions pré-signées. Personne n’a besoin de demander la permission pour récupérer ses fonds : les conditions étaient déjà verrouillées avant même que l’accord ne démarre. C’est beaucoup plus proche de la façon dont un contrat bien rédigé est censé fonctionner : le résultat ne dépend pas de l’humeur ou de la mémoire de quelqu’un plus tard.
Voilà ce qui donne l’impression que c’est plus concret que l’argumentaire crypto habituel. On ne vous demande pas de croire en une équipe ou une marque. On vous demande de vérifier les conditions réelles inscrites dans la transaction.
Mais je reviens toujours aux éléments qui ne s’intègrent pas parfaitement dans le code. Les flux de prix viennent encore de quelque part à l’extérieur du système. Les liquidateurs doivent encore se présenter à l’heure. Et si quelque chose casse, il n’existe pas encore de réponse claire sur qui est responsable, du point de vue d’un régulateur ou d’un tribunal. L’ingénierie peut être parfaitement étanche, tandis que l’ensemble du cadre juridique reste encore en train d’être clarifié.
Donc mon avis honnête : une base de travail intéressante, pas une réponse finale. Ça vaut le coup de comprendre vous-même les mécanismes, plutôt que de vous contenter du résumé de quelqu’un.
Un apprentissage petit mais régulier vaut mieux que de courir après la prochaine grande promesse.
@BabylonLabs_io $BABY #baby
128
87
494
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone