Ces derniers temps, les liens entre Bitcoin et l’IA se multiplient. Beaucoup se demandent où les fonds devront être réglés, en toute sécurité, lorsque les agents d’IA effectueront un grand nombre de transactions à l’avenir.
C’est dans ce contexte qu’une étude récente de GOAT Network prend tout son intérêt.
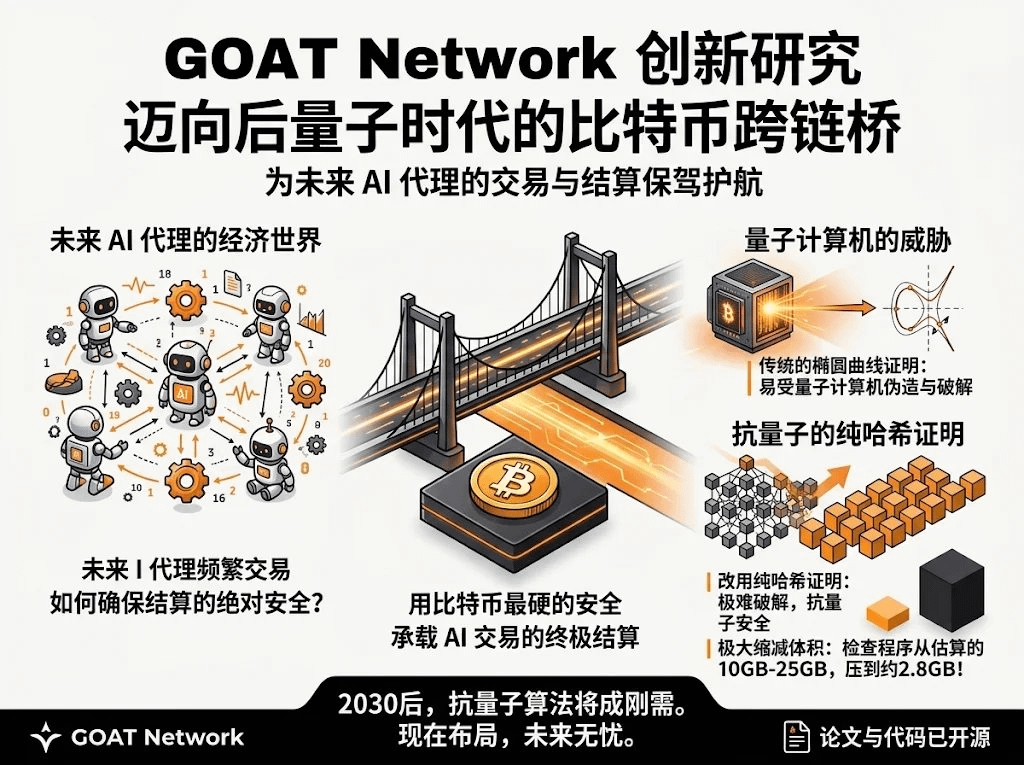
On peut résumer en une phrase ce que fait GOAT Network : s’appuyer sur la sécurité inégalée de Bitcoin pour soutenir les transactions et le règlement entre les agents d’IA de demain.
En clair, il s’agit de permettre aux IA de se payer, de collaborer et de régler leurs transactions entre elles, en s’appuyant au final sur le registre le plus sûr qui soit : celui de Bitcoin. Bitcoin a déjà prouvé qu’il pouvait résister à des attaques pendant plus de dix ans. Ce niveau de sécurité est particulièrement important pour les infrastructures appelées à fonctionner durablement.
GOAT Network et ZKM ont récemment publié ensemble un article qui s’attaque à une faille potentielle majeure des ponts inter-chaînes.
Dans de nombreux ponts inter-chaînes Bitcoin, une étape fait appel aux courbes elliptiques pour compresser les preuves. Cette étape est actuellement très efficace, mais une fois les ordinateurs quantiques suffisamment avancés, elle pourrait être compromise. Si quelqu’un parvenait à falsifier cette petite preuve, il pourrait potentiellement dérober les bitcoins détenus dans le pont.
L’idée centrale de l’article consiste à remplacer complètement cette étape par une méthode de preuve reposant uniquement sur le hachage. Le hachage serait certes lui aussi affaibli par les ordinateurs quantiques, mais il y résisterait bien mieux que les courbes elliptiques. Les auteurs ont également testé leur méthode avec la preuve d’un véritable bloc du réseau principal Ethereum : ils ont réussi à ramener la taille du programme de vérification à environ 2,8 Go, bien en dessous des estimations précédentes du secteur, qui tablaient sur 10 ou 25 Go.
En temps normal, lorsqu’il n’y a pas de contestation, les coûts inter-chaînes restent quasiment les mêmes qu’aujourd’hui. Ce n’est qu’en cas de litige qu’une preuve de plus grande taille est envoyée sur Bitcoin. Mais comme celui qui perd le litige ne peut pas récupérer sa mise, les contestations devraient être très rares en pratique.
Bien sûr, ce n’est pas encore l’étape finale. L’algorithme de signature de Bitcoin devra lui aussi être mis à niveau pour être pleinement résistant aux attaques quantiques. Le processus complet de contestation et des paramètres de sécurité plus robustes sont également encore en cours d’amélioration. Mais les équipes avancent déjà, composant après composant.
Pourquoi s’y mettre dès maintenant ?
Parce que le National Institute of Standards and Technology (NIST) des États-Unis a déjà établi un calendrier précis : les algorithmes cryptographiques concernés commenceront à être abandonnés après 2030, puis seront interdits après 2035. Un pont inter-chaînes est une infrastructure susceptible de devoir fonctionner pendant plus de dix ans, voire bien plus longtemps. Sans préparation dès maintenant, il sera trop tard pour réagir sereinement.
La logique de @GOATNetwork est limpide : les activités économiques entre agents d’IA vont se multiplier à l’avenir, et ces transactions devraient, idéalement, être réglées en dernier ressort sur Bitcoin. Pour y parvenir, les ponts inter-chaînes doivent être suffisamment sûrs et durables. L’article et le code sont publics, alors n’hésitez pas à y jeter un œil si le sujet vous intéresse.
#GOATNetwork #ZKM #AI #AIAgents #BTC