Le pirate, c’est de l’argent facile tous les jours : 52,42 ETH dans la poche !
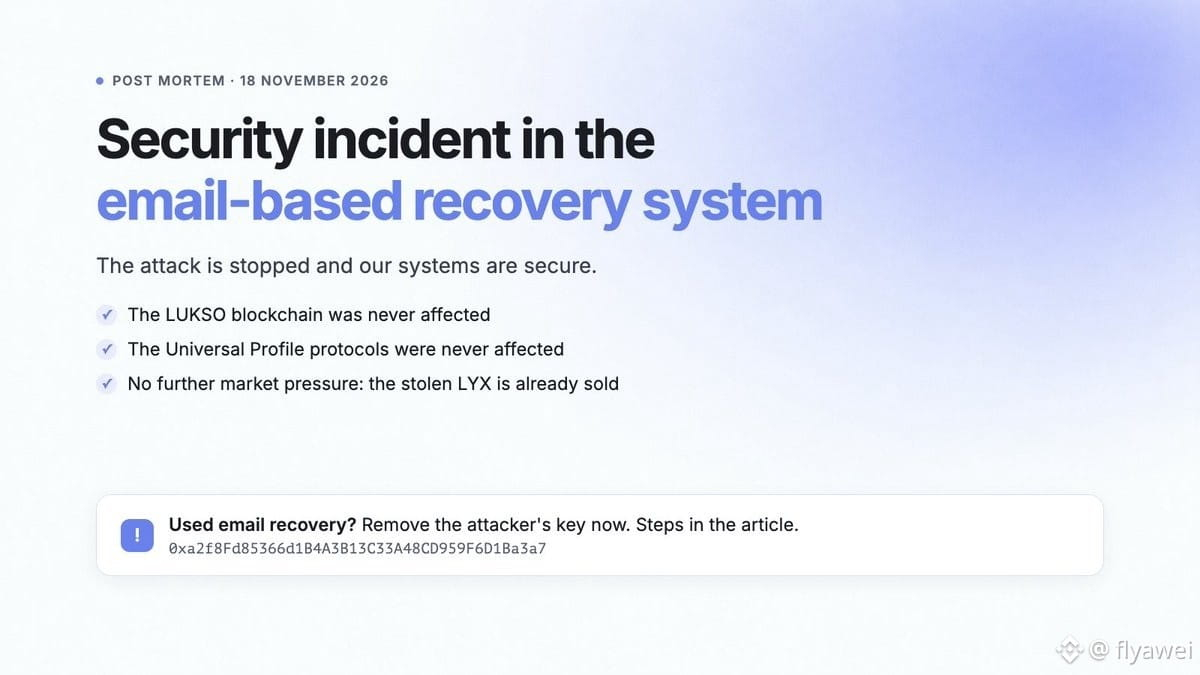
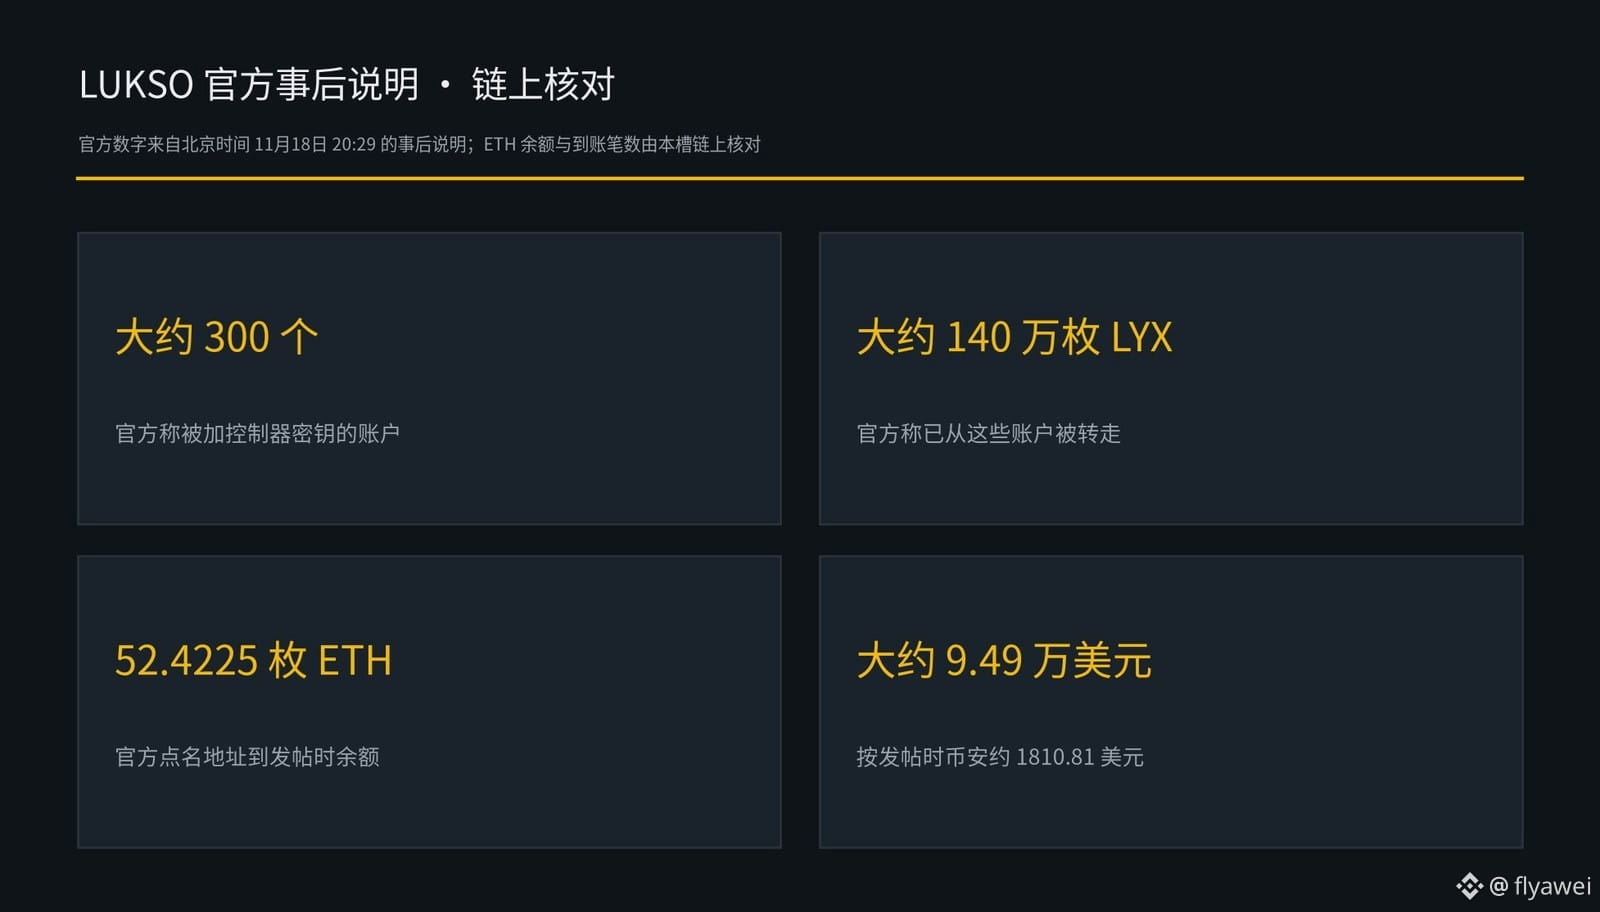
L’équipe officielle de LUKSO a publié un compte rendu de l’incident le 18 novembre à 20 h 29, heure de Pékin. Elle indique qu’entre la nuit du 17 et le 18 novembre, une faille dans le système de récupération des e-mails a permis à quelqu’un d’ajouter une clé de contrôleur à environ 300 comptes Universal Profile. Au total, environ 1,4 million de LYX ont été dérobés sur ces comptes.
Selon l’équipe, ces quelque 1,4 million de LYX ont tous été transférés sur Ethereum, puis échangés contre de l’ether sur des plateformes d’échange décentralisées, pour un montant final d’environ 50 ETH, soit quelque 95 000 dollars.
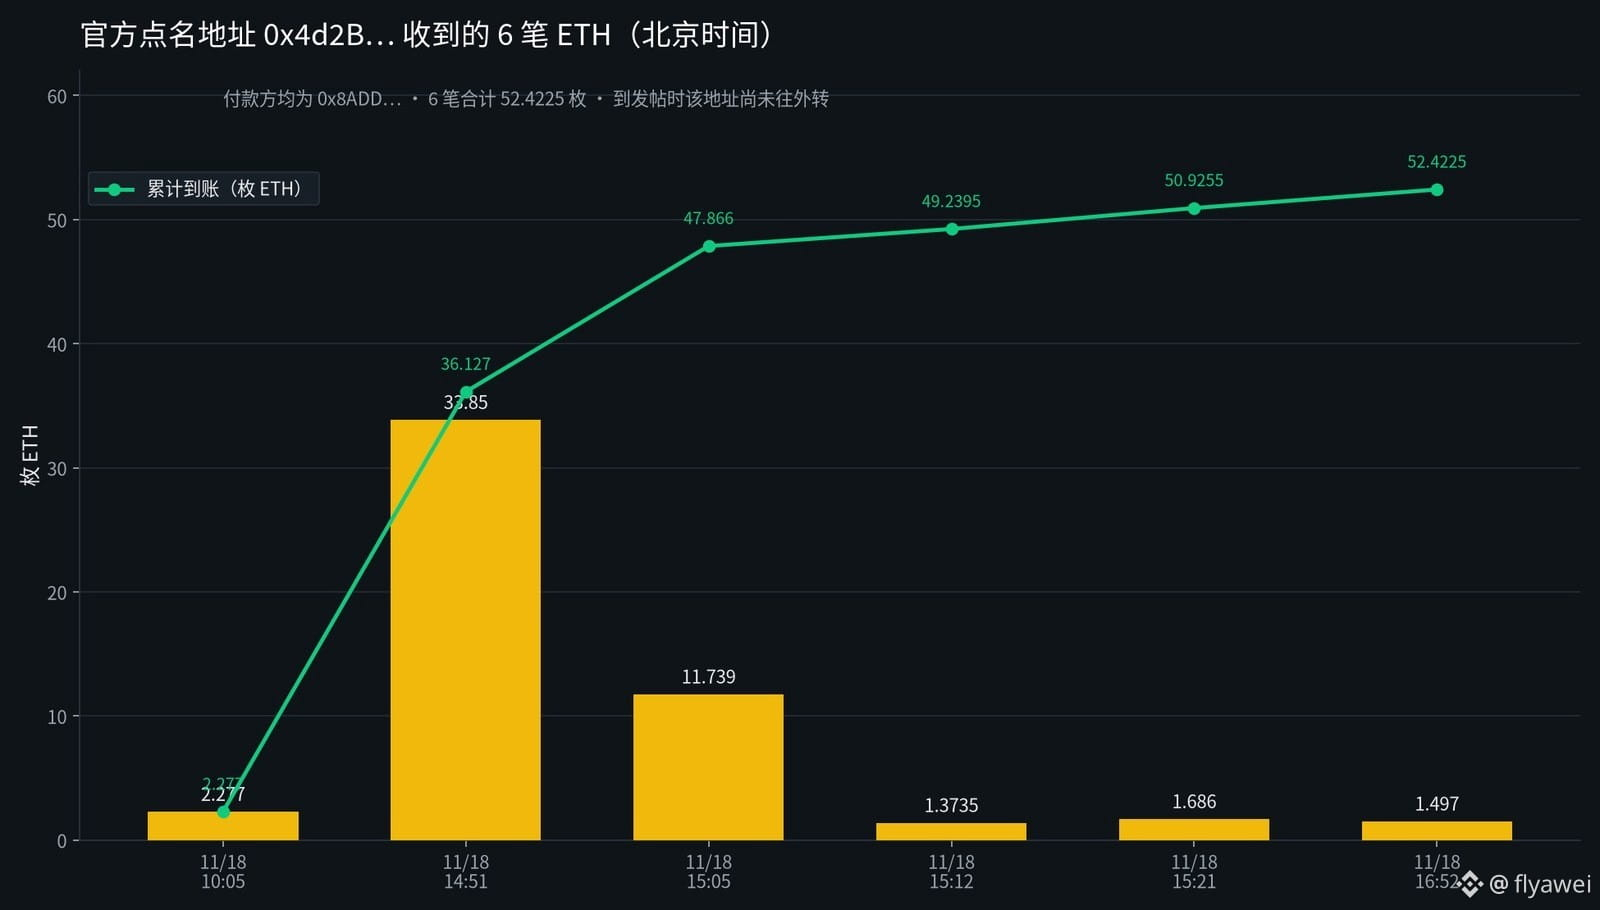
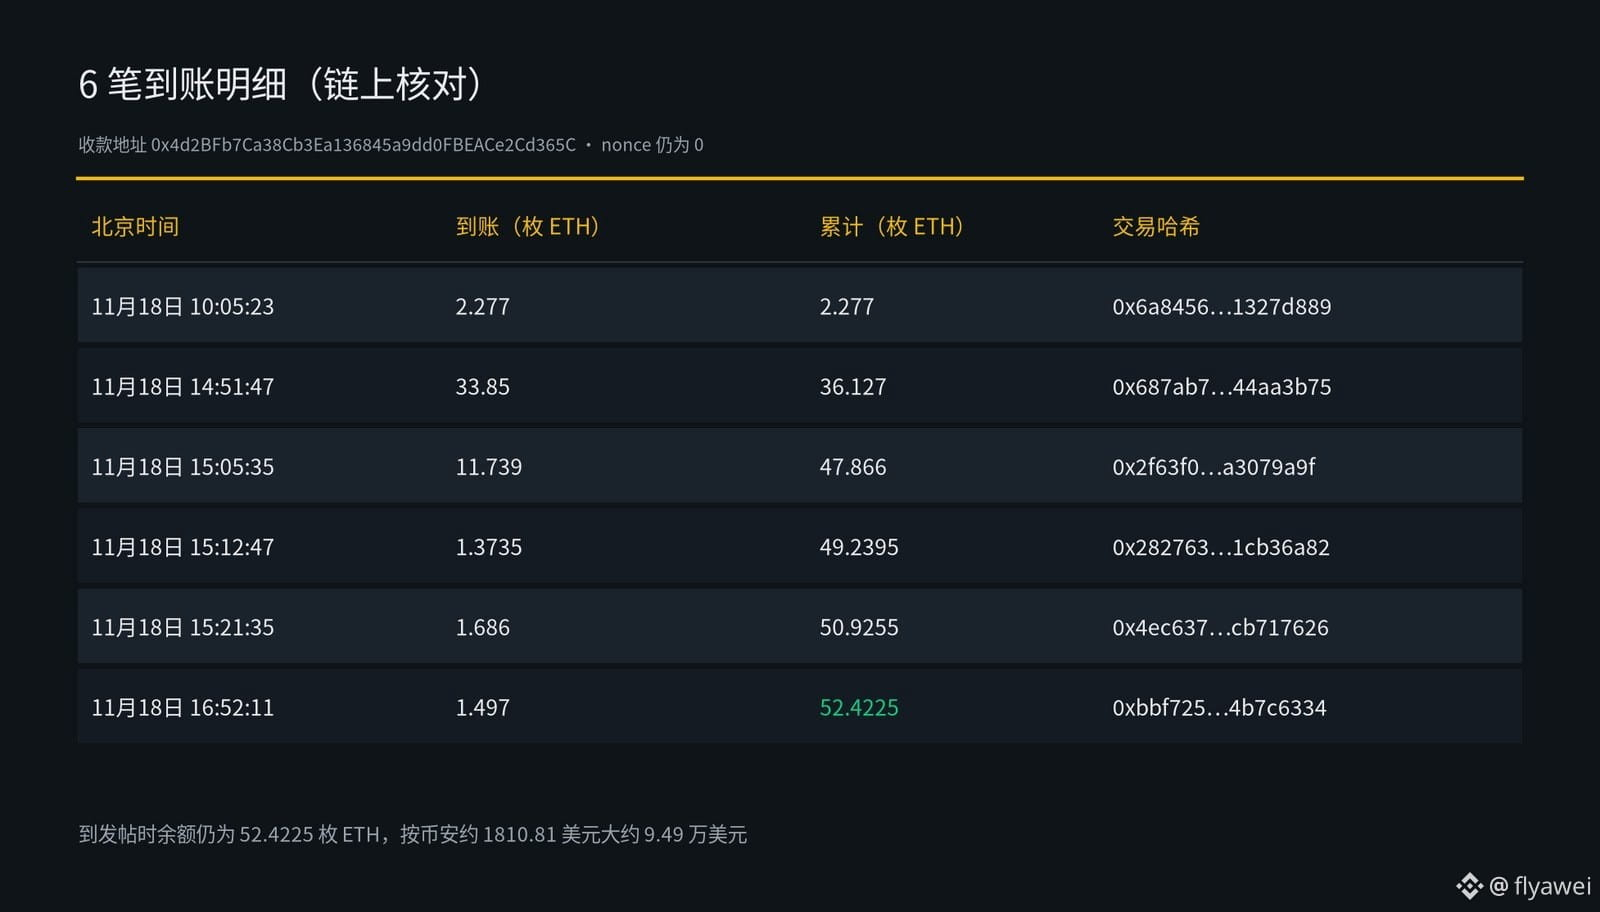
J’ai vérifié l’adresse mentionnée par l’équipe (0x4d2B…). Entre 10 h 05 et 16 h 52, heure de Pékin, le 18 novembre, une autre adresse (0x8ADD…) y a envoyé 52,4225 ETH en 6 transactions. Au moment où j’écris ce post, ces fonds n’ont pas été transférés ailleurs et le solde est toujours de 52,4225 ETH, soit environ 1810.81 dollars au cours de Binance, ou quelque 94 900 dollars.
L’équipe indique également que le système de récupération des e-mails a été désactivé et que la blockchain publique ainsi que les contrats Universal Profile eux-mêmes n’ont pas été touchés. Un plan d’indemnisation sera annoncé dans les prochaines semaines, mais ni le montant ni la date ne sont encore précisés.
Le 19 novembre à 20 h 40, heure de Pékin, l’équipe a rappelé que l’attaque avait été stoppée, mais que certains profils devaient encore supprimer complètement la clé de l’attaquant et le contrôleur de récupération malveillant.
À mon avis, les fonds ont déjà été convertis en ether et sont immobilisés sur cette adresse. En attendant la mise en place du plan d’indemnisation, les profils sur lesquels une clé a été ajoutée doivent d’abord la révoquer.
Aux débutants, je conseille d’observer davantage et d’agir moins. Pour acheter des cryptos, n’achetez que du $BTC
L’équipe officielle de LUKSO a publié un compte rendu de l’incident le 18 novembre à 20 h 29, heure de Pékin. Elle indique qu’entre la nuit du 17 et le 18 novembre, une faille dans le système de récupération des e-mails a permis à quelqu’un d’ajouter une clé de contrôleur à environ 300 comptes Universal Profile. Au total, environ 1,4 million de LYX ont été dérobés sur ces comptes.
Selon l’équipe, ces quelque 1,4 million de LYX ont tous été transférés sur Ethereum, puis échangés contre de l’ether sur des plateformes d’échange décentralisées, pour un montant final d’environ 50 ETH, soit quelque 95 000 dollars.
J’ai vérifié l’adresse mentionnée par l’équipe (0x4d2B…). Entre 10 h 05 et 16 h 52, heure de Pékin, le 18 novembre, une autre adresse (0x8ADD…) y a envoyé 52,4225 ETH en 6 transactions. Au moment où j’écris ce post, ces fonds n’ont pas été transférés ailleurs et le solde est toujours de 52,4225 ETH, soit environ 1810.81 dollars au cours de Binance, ou quelque 94 900 dollars.
L’équipe indique également que le système de récupération des e-mails a été désactivé et que la blockchain publique ainsi que les contrats Universal Profile eux-mêmes n’ont pas été touchés. Un plan d’indemnisation sera annoncé dans les prochaines semaines, mais ni le montant ni la date ne sont encore précisés.
Le 19 novembre à 20 h 40, heure de Pékin, l’équipe a rappelé que l’attaque avait été stoppée, mais que certains profils devaient encore supprimer complètement la clé de l’attaquant et le contrôleur de récupération malveillant.
À mon avis, les fonds ont déjà été convertis en ether et sont immobilisés sur cette adresse. En attendant la mise en place du plan d’indemnisation, les profils sur lesquels une clé a été ajoutée doivent d’abord la révoquer.
Aux débutants, je conseille d’observer davantage et d’agir moins. Pour acheter des cryptos, n’achetez que du $BTC