De fausses commandes sont apparues, puis des demandes de paiement le lendemain
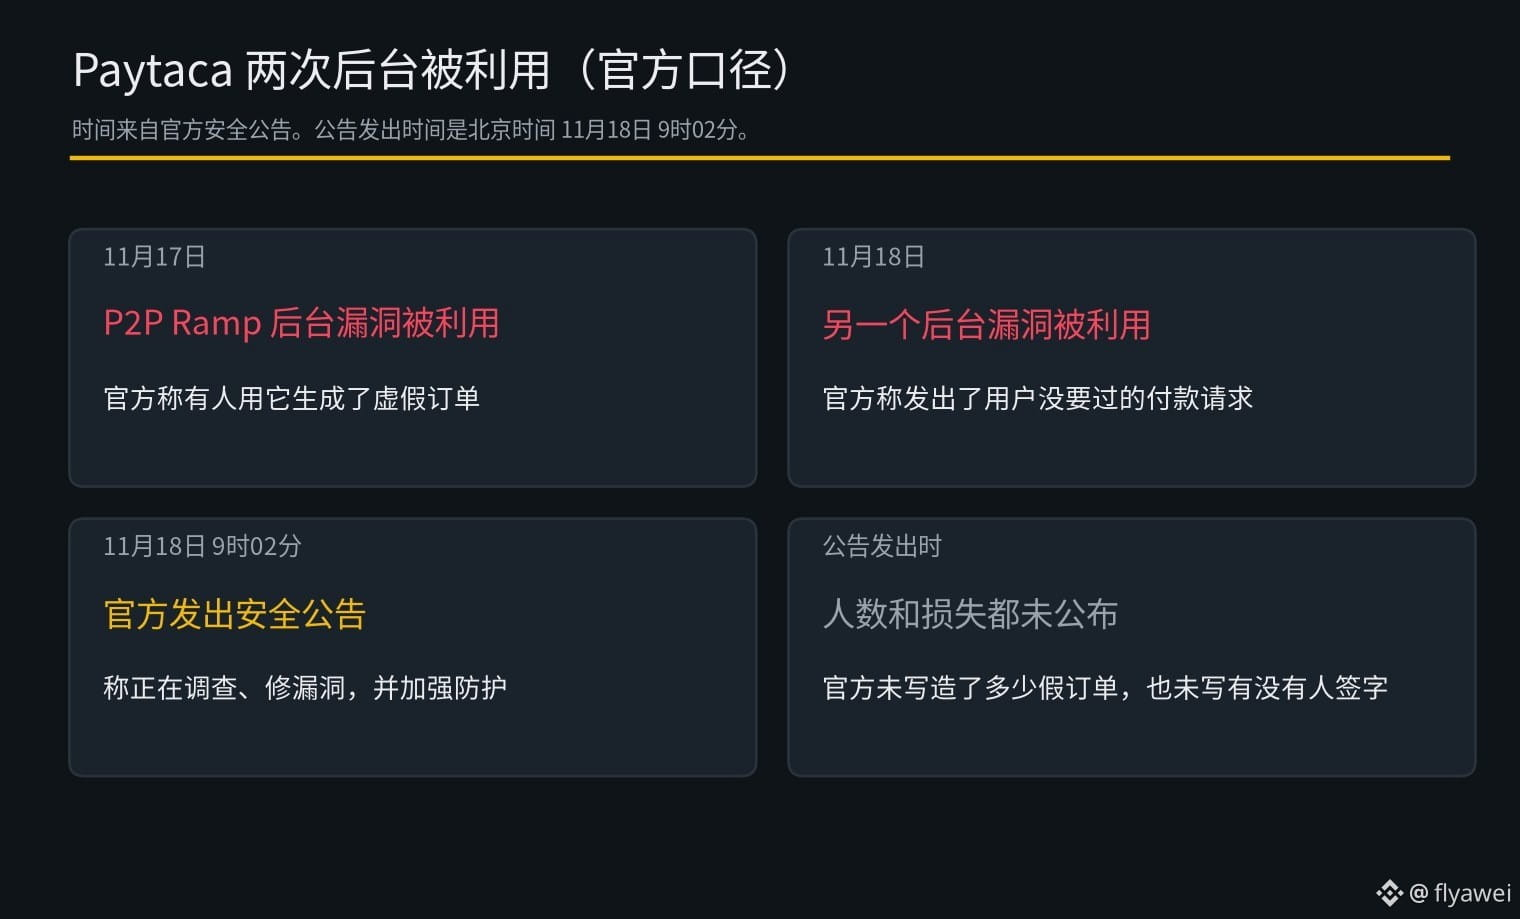
Le portefeuille Bitcoin Cash Paytaca a publié une alerte de sécurité le 18 novembre à 9 h 02, heure de Pékin. Selon l’annonce, le 17 novembre, quelqu’un a exploité une faille dans le système d’administration de son service P2P Ramp pour générer de fausses commandes. Le 18 novembre, une autre faille dans le système d’administration a été exploitée pour envoyer des demandes de paiement que les utilisateurs n’avaient pas sollicitées.
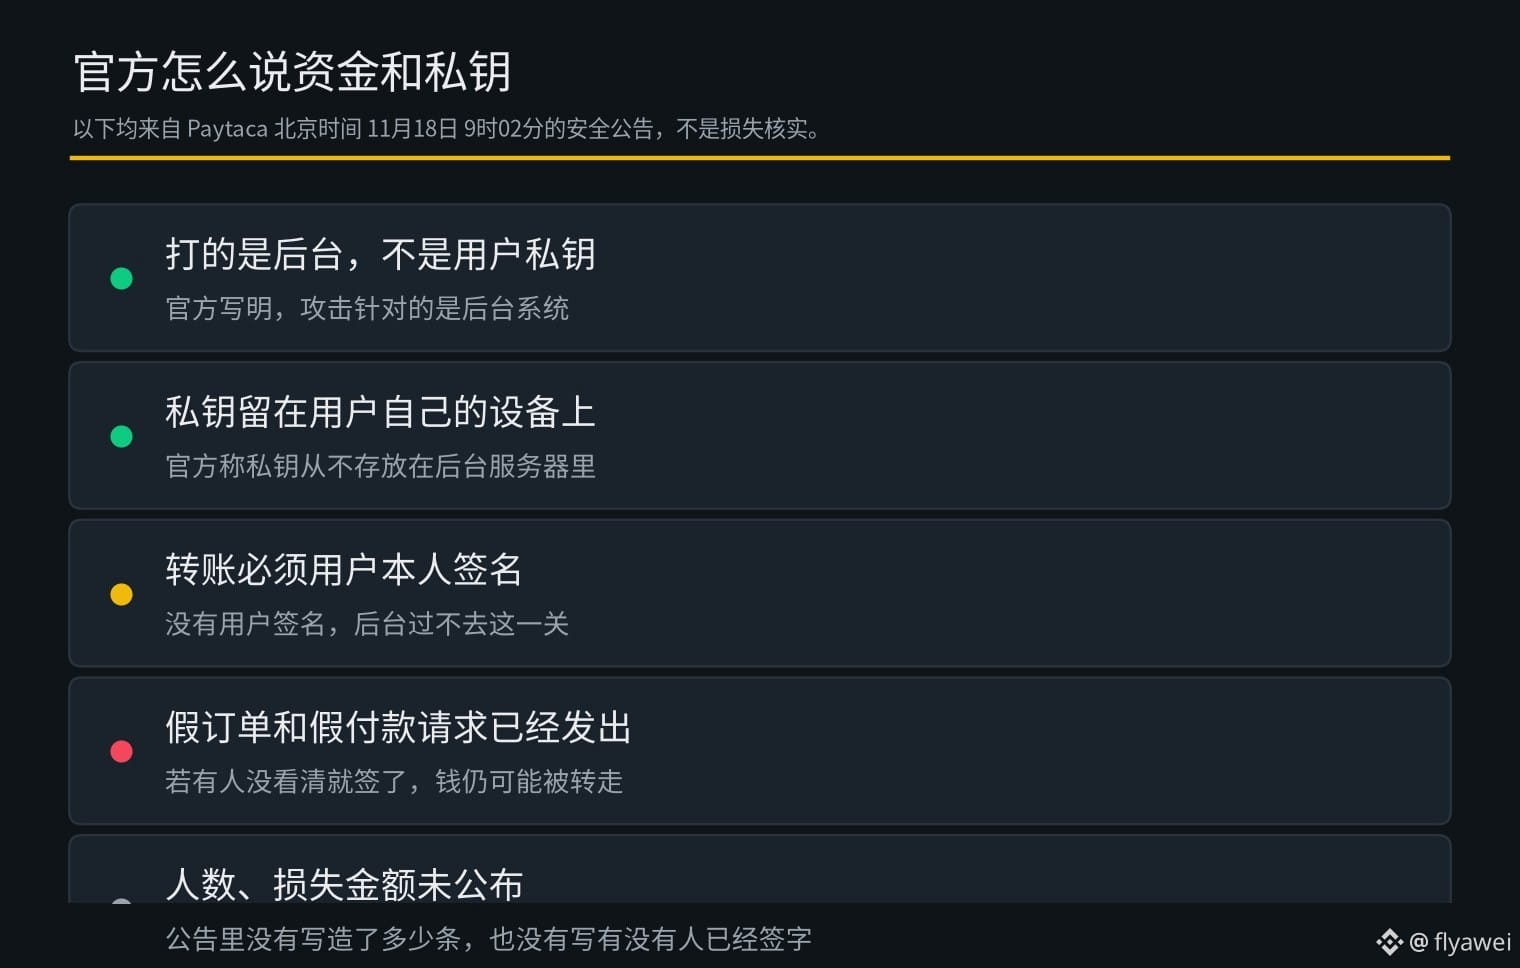
P2P Ramp permet aux utilisateurs d’acheter et de vendre des Bitcoin Cash entre eux. L’équipe explique que ces deux attaques ont visé le système d’administration. Les clés privées des utilisateurs restent sur leurs appareils et n’ont jamais été stockées sur les serveurs officiels. Pour transférer de l’argent, il faut aussi que l’utilisateur signe lui-même la transaction.
L’équipe dit enquêter, corriger les failles et renforcer la sécurité. Au moment de publier l’alerte, elle n’avait précisé ni le nombre de fausses commandes ou de demandes de paiement générées, ni si quelqu’un les avait déjà signées ou si des fonds avaient été perdus.
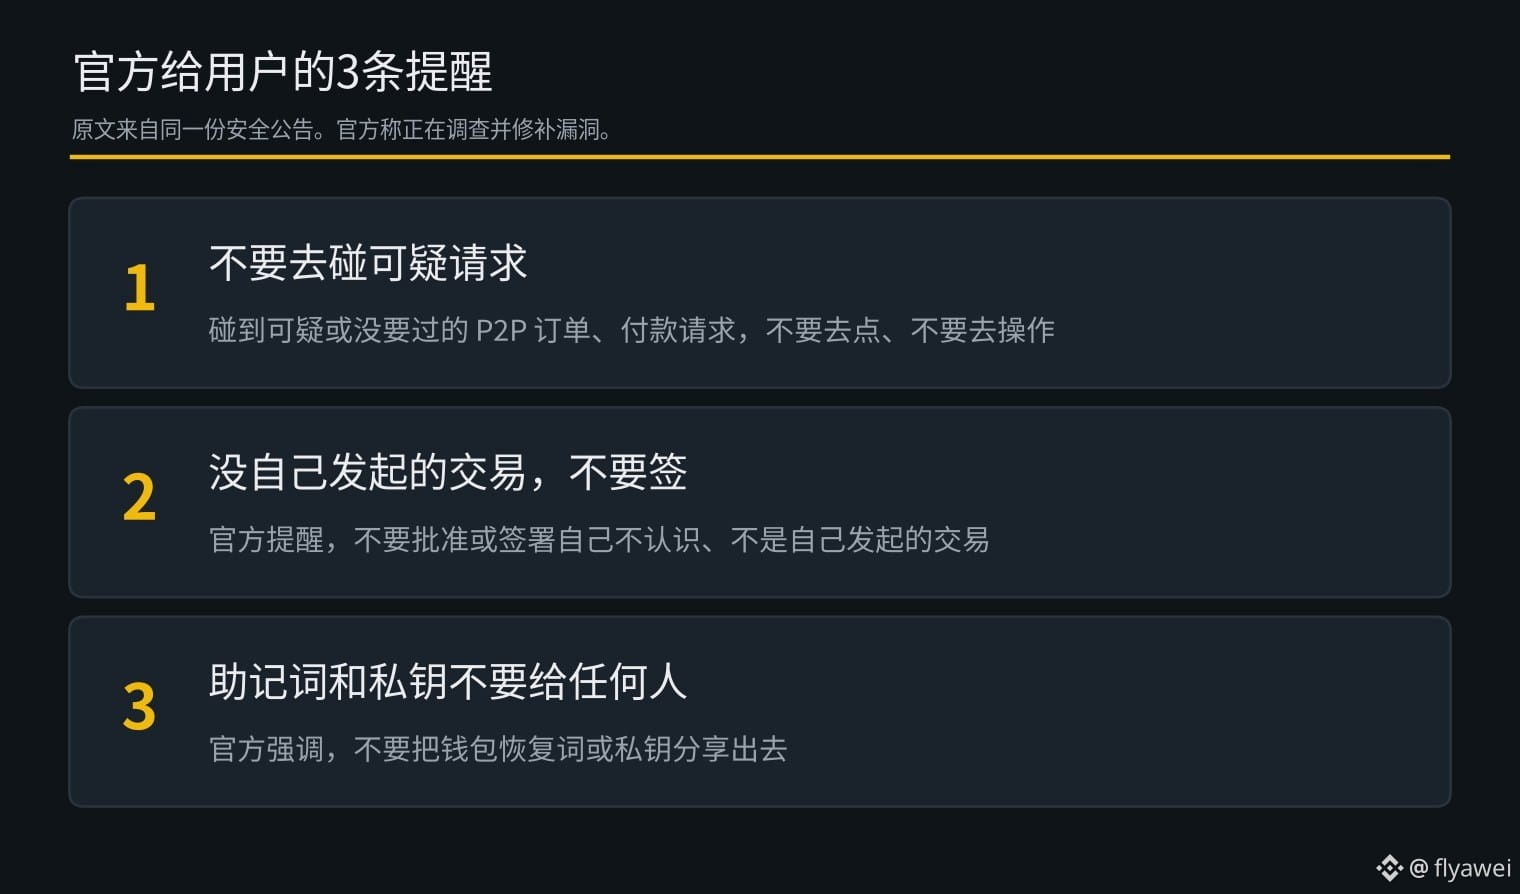
L’équipe recommande aux utilisateurs de ne pas cliquer sur les commandes P2P ni signer les demandes de paiement suspectes ou qu’ils n’ont pas sollicitées, et de ne jamais communiquer leur phrase de récupération ou leur clé privée à qui que ce soit.
À mon avis, d’après les explications de l’équipe, même si des pirates ont accédé au système d’administration, ils ne peuvent pas transférer les fonds eux-mêmes. Mais si quelqu’un signe une fausse demande de paiement sans bien vérifier, il risque tout de même de perdre de l’argent. L’annonce ne précise toujours ni le nombre de personnes concernées ni le montant des pertes : mieux vaut donc rejeter toute demande dont l’origine est inconnue.
Aux débutants : prenez le temps de vous renseigner et évitez d’agir à la légère. Pour acheter des cryptos, achetez uniquement du $BTC
Le portefeuille Bitcoin Cash Paytaca a publié une alerte de sécurité le 18 novembre à 9 h 02, heure de Pékin. Selon l’annonce, le 17 novembre, quelqu’un a exploité une faille dans le système d’administration de son service P2P Ramp pour générer de fausses commandes. Le 18 novembre, une autre faille dans le système d’administration a été exploitée pour envoyer des demandes de paiement que les utilisateurs n’avaient pas sollicitées.
P2P Ramp permet aux utilisateurs d’acheter et de vendre des Bitcoin Cash entre eux. L’équipe explique que ces deux attaques ont visé le système d’administration. Les clés privées des utilisateurs restent sur leurs appareils et n’ont jamais été stockées sur les serveurs officiels. Pour transférer de l’argent, il faut aussi que l’utilisateur signe lui-même la transaction.
L’équipe dit enquêter, corriger les failles et renforcer la sécurité. Au moment de publier l’alerte, elle n’avait précisé ni le nombre de fausses commandes ou de demandes de paiement générées, ni si quelqu’un les avait déjà signées ou si des fonds avaient été perdus.
L’équipe recommande aux utilisateurs de ne pas cliquer sur les commandes P2P ni signer les demandes de paiement suspectes ou qu’ils n’ont pas sollicitées, et de ne jamais communiquer leur phrase de récupération ou leur clé privée à qui que ce soit.
À mon avis, d’après les explications de l’équipe, même si des pirates ont accédé au système d’administration, ils ne peuvent pas transférer les fonds eux-mêmes. Mais si quelqu’un signe une fausse demande de paiement sans bien vérifier, il risque tout de même de perdre de l’argent. L’annonce ne précise toujours ni le nombre de personnes concernées ni le montant des pertes : mieux vaut donc rejeter toute demande dont l’origine est inconnue.
Aux débutants : prenez le temps de vous renseigner et évitez d’agir à la légère. Pour acheter des cryptos, achetez uniquement du $BTC