À la suite d’un incident de sécurité touchant un prestataire tiers, le site officiel de Ledger et plusieurs autres sites ont été victimes d’une cyberattaque
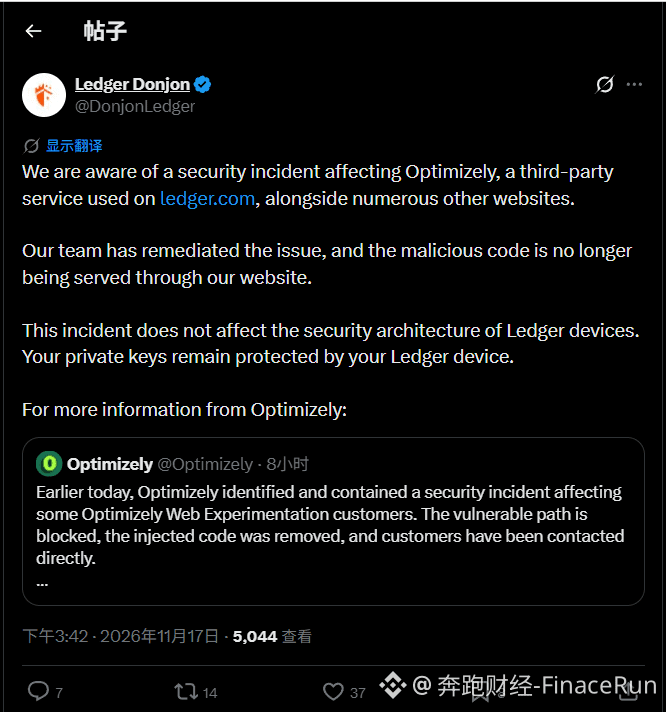
Le 17 novembre, l’équipe de sécurité de Ledger, Ledger Donjon, a publié une annonce sur la plateforme X indiquant qu’un incident de sécurité chez le prestataire tiers Optimizely avait affecté le site officiel de Ledger et plusieurs autres sites utilisant ses services.
Selon l’annonce, l’équipe de Ledger a terminé les mesures correctives nécessaires. Le code malveillant a été supprimé du site officiel, qui ne présente désormais plus de menace pour ses visiteurs. L’incident provenait d’un service tiers utilisé par le site et son impact s’est limité à la version web.
Ledger a souligné que cet incident n’avait pas affecté l’architecture de sécurité de ses portefeuilles matériels. Les clés privées des utilisateurs restent protégées par les appareils eux-mêmes et la sécurité de leurs actifs n’a pas été compromise.
À l’heure où nous publions ces informations, Ledger n’a pas révélé le mode opératoire précis de l’attaque, le nombre d’utilisateurs concernés ni si elle avait entraîné des pertes d’actifs.
En résumé, les nouvelles concernant des incidents de sécurité liés à Ledger peuvent facilement inquiéter, mais dans ce cas, le risque provenait d’un script tiers sur le site officiel et les clés privées stockées dans les portefeuilles matériels n’ont pas été touchées.
Qu’en pensez-vous ? Lorsque vous utilisez un portefeuille matériel, prêtez-vous attention aux risques cachés liés aux services associés du site officiel ? N’hésitez pas à en discuter dans les commentaires.
#Ledger安全事件
Le 17 novembre, l’équipe de sécurité de Ledger, Ledger Donjon, a publié une annonce sur la plateforme X indiquant qu’un incident de sécurité chez le prestataire tiers Optimizely avait affecté le site officiel de Ledger et plusieurs autres sites utilisant ses services.
Selon l’annonce, l’équipe de Ledger a terminé les mesures correctives nécessaires. Le code malveillant a été supprimé du site officiel, qui ne présente désormais plus de menace pour ses visiteurs. L’incident provenait d’un service tiers utilisé par le site et son impact s’est limité à la version web.
Ledger a souligné que cet incident n’avait pas affecté l’architecture de sécurité de ses portefeuilles matériels. Les clés privées des utilisateurs restent protégées par les appareils eux-mêmes et la sécurité de leurs actifs n’a pas été compromise.
À l’heure où nous publions ces informations, Ledger n’a pas révélé le mode opératoire précis de l’attaque, le nombre d’utilisateurs concernés ni si elle avait entraîné des pertes d’actifs.
En résumé, les nouvelles concernant des incidents de sécurité liés à Ledger peuvent facilement inquiéter, mais dans ce cas, le risque provenait d’un script tiers sur le site officiel et les clés privées stockées dans les portefeuilles matériels n’ont pas été touchées.
Qu’en pensez-vous ? Lorsque vous utilisez un portefeuille matériel, prêtez-vous attention aux risques cachés liés aux services associés du site officiel ? N’hésitez pas à en discuter dans les commentaires.
#Ledger安全事件