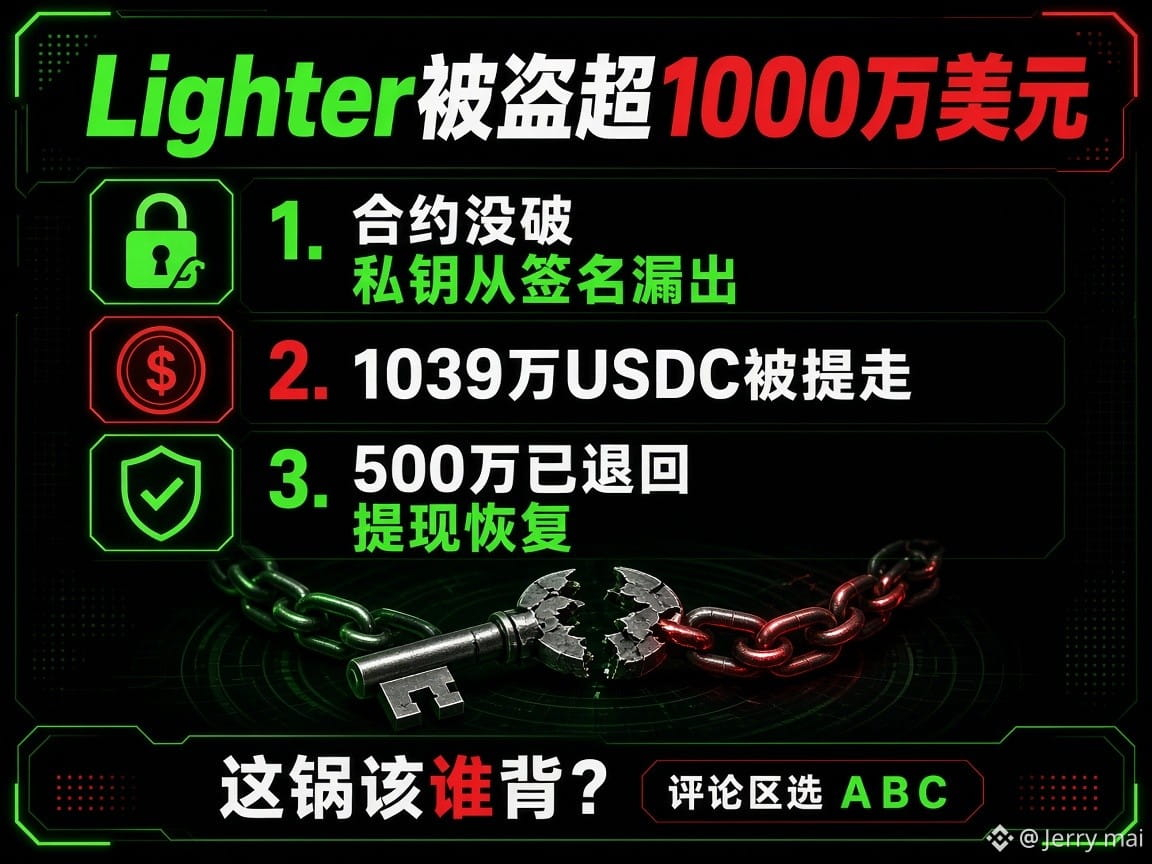
Lighter被盗超1000万美元,合约没破,私钥是从自己的签名里漏出去的。
永续DEX Lighter昨天出事了。
11月16日,Lighter暂停全部提现。官方说法很克制,协议、合约、基础设施都没问题,是一个交易员的API密钥泄露了,还公开了疑似攻击者的钱包地址。
第三方数据就没这么轻描淡写。
Bitquery追踪到,约1039万枚USDC从Lighter的以太坊合约里被提走,几分钟内换成了$ETH 。随后1920枚ETH分散到12个钱包,转进Hyperliquid买了一个叫XMR1的代币。
也有研究者算出两个做市商账户合计损失约1548万美元,这个数字Lighter至今没认。
$LIT 当天最多跌了16%,引发约343万美元清算,Upbit和Bithumb暂停了LIT充提。
后来的复盘显示,事情比泄露两个字复杂。
受害账户没用官方SDK,用的是自己的签名代码,这段代码反复使用同一个随机数nonce。签名又是公开可查的,攻击者直接从公开数据里把私钥算了出来。
很多人看到合约没事四个字,就以为跟平台无关。
合约没被攻破,不代表平台没责任。
Lighter事后补了几件事。往公共池转账要钱包签名,API签名不再公开,还要上IP白名单和nonce复用监控。这些补丁本身就说明,原来的设计留了口子。
已经确认的是,Guardian机制触发后,约500万USDC退回了受害交易员,提现已经恢复。
还没确认的是,总损失到底是1040万还是1548万,剩下的钱能不能追回,攻击者是谁。这些都要等后续。
DEX越来越像CEX,API交易、做市商、量化机器人都搬上了链。速度上去了,安全责任的边界却还很模糊。
用户写错了代码,平台公开了签名,这锅到底谁背。。。
你觉得这次该怎么分责?
A 做市商自己背,谁让你不用官方SDK
B 平台也有责任,签名就不该公开
C 双方都有,平台应该先兜底
#Lighter #DeFi #加密安全
永续DEX Lighter昨天出事了。
11月16日,Lighter暂停全部提现。官方说法很克制,协议、合约、基础设施都没问题,是一个交易员的API密钥泄露了,还公开了疑似攻击者的钱包地址。
第三方数据就没这么轻描淡写。
Bitquery追踪到,约1039万枚USDC从Lighter的以太坊合约里被提走,几分钟内换成了$ETH 。随后1920枚ETH分散到12个钱包,转进Hyperliquid买了一个叫XMR1的代币。
也有研究者算出两个做市商账户合计损失约1548万美元,这个数字Lighter至今没认。
$LIT 当天最多跌了16%,引发约343万美元清算,Upbit和Bithumb暂停了LIT充提。
后来的复盘显示,事情比泄露两个字复杂。
受害账户没用官方SDK,用的是自己的签名代码,这段代码反复使用同一个随机数nonce。签名又是公开可查的,攻击者直接从公开数据里把私钥算了出来。
很多人看到合约没事四个字,就以为跟平台无关。
合约没被攻破,不代表平台没责任。
Lighter事后补了几件事。往公共池转账要钱包签名,API签名不再公开,还要上IP白名单和nonce复用监控。这些补丁本身就说明,原来的设计留了口子。
已经确认的是,Guardian机制触发后,约500万USDC退回了受害交易员,提现已经恢复。
还没确认的是,总损失到底是1040万还是1548万,剩下的钱能不能追回,攻击者是谁。这些都要等后续。
DEX越来越像CEX,API交易、做市商、量化机器人都搬上了链。速度上去了,安全责任的边界却还很模糊。
用户写错了代码,平台公开了签名,这锅到底谁背。。。
你觉得这次该怎么分责?
A 做市商自己背,谁让你不用官方SDK
B 平台也有责任,签名就不该公开
C 双方都有,平台应该先兜底
#Lighter #DeFi #加密安全