D’abord, ils affirmaient qu’aucun fonds n’avait été perdu. Ils reconnaissent maintenant que 200 000 dollars ont été transférés
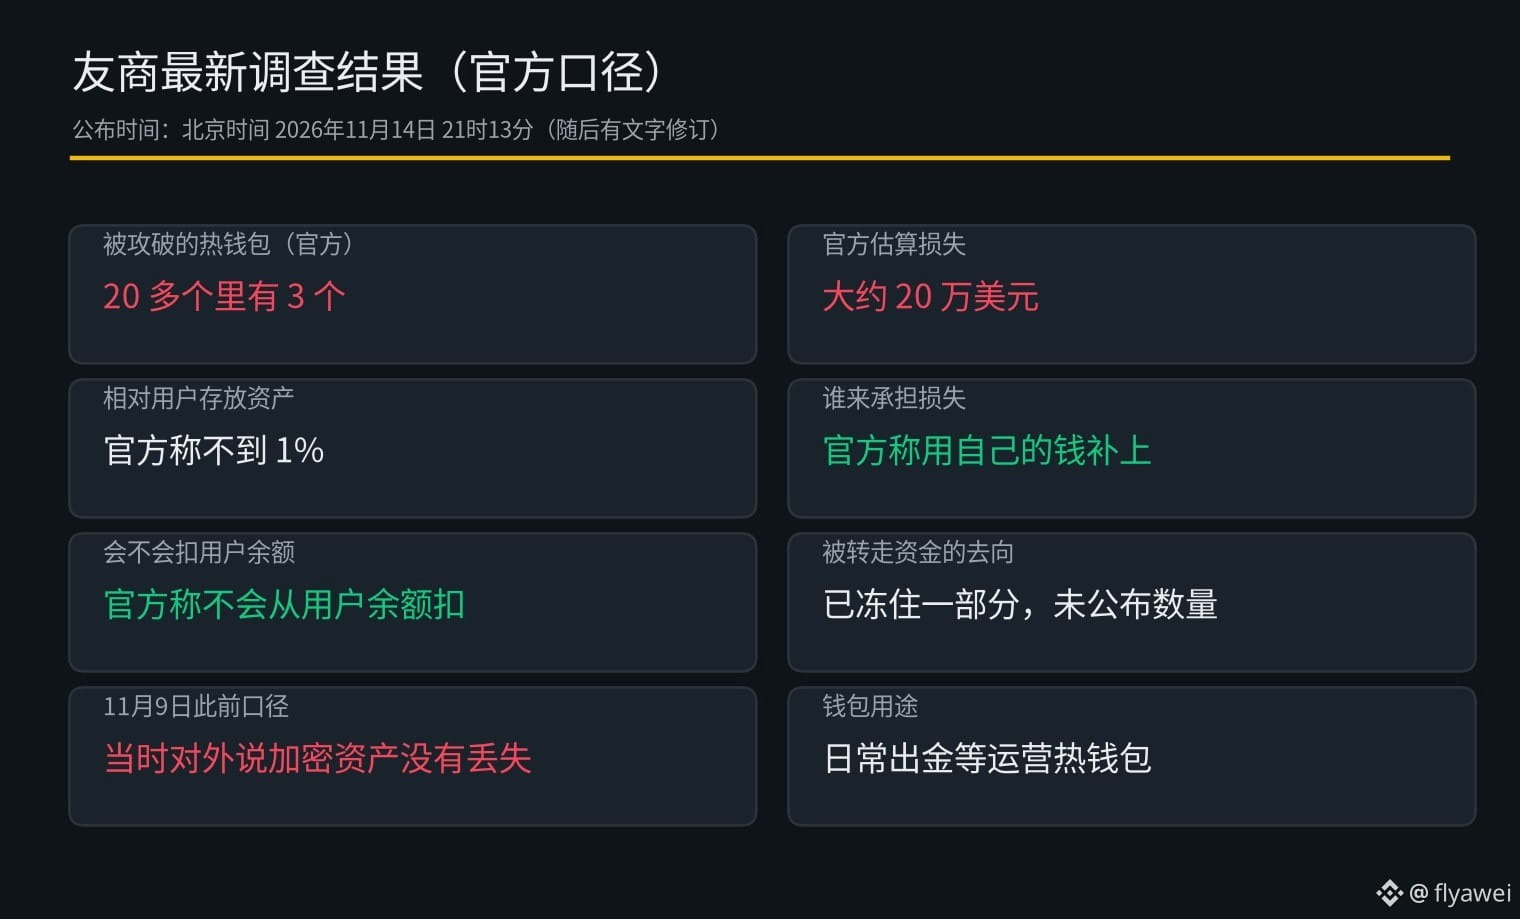
Une entreprise concurrente a publié les résultats de sa dernière enquête le 14 novembre à 21 h 13, heure de Pékin. Elle reconnaît désormais que 3 de ses plus de 20 portefeuilles chauds utilisés au quotidien pour les retraits ont été compromis et qu’environ 200 000 dollars d’actifs numériques ont été transférés.
Le 9 novembre, elle affirmait encore publiquement qu’aucun actif numérique n’avait été perdu. Ce n’est que plus tard qu’elle a découvert qu’un portefeuille chaud avait déjà fait l’objet de transferts non autorisés. L’entreprise assure que cette perte représente moins de 1 % des actifs numériques déposés par ses utilisateurs et qu’elle la couvrira avec ses propres fonds, sans rien déduire de leurs soldes. Une partie des fonds transférés a été gelée, mais l’entreprise n’a pas précisé le montant.
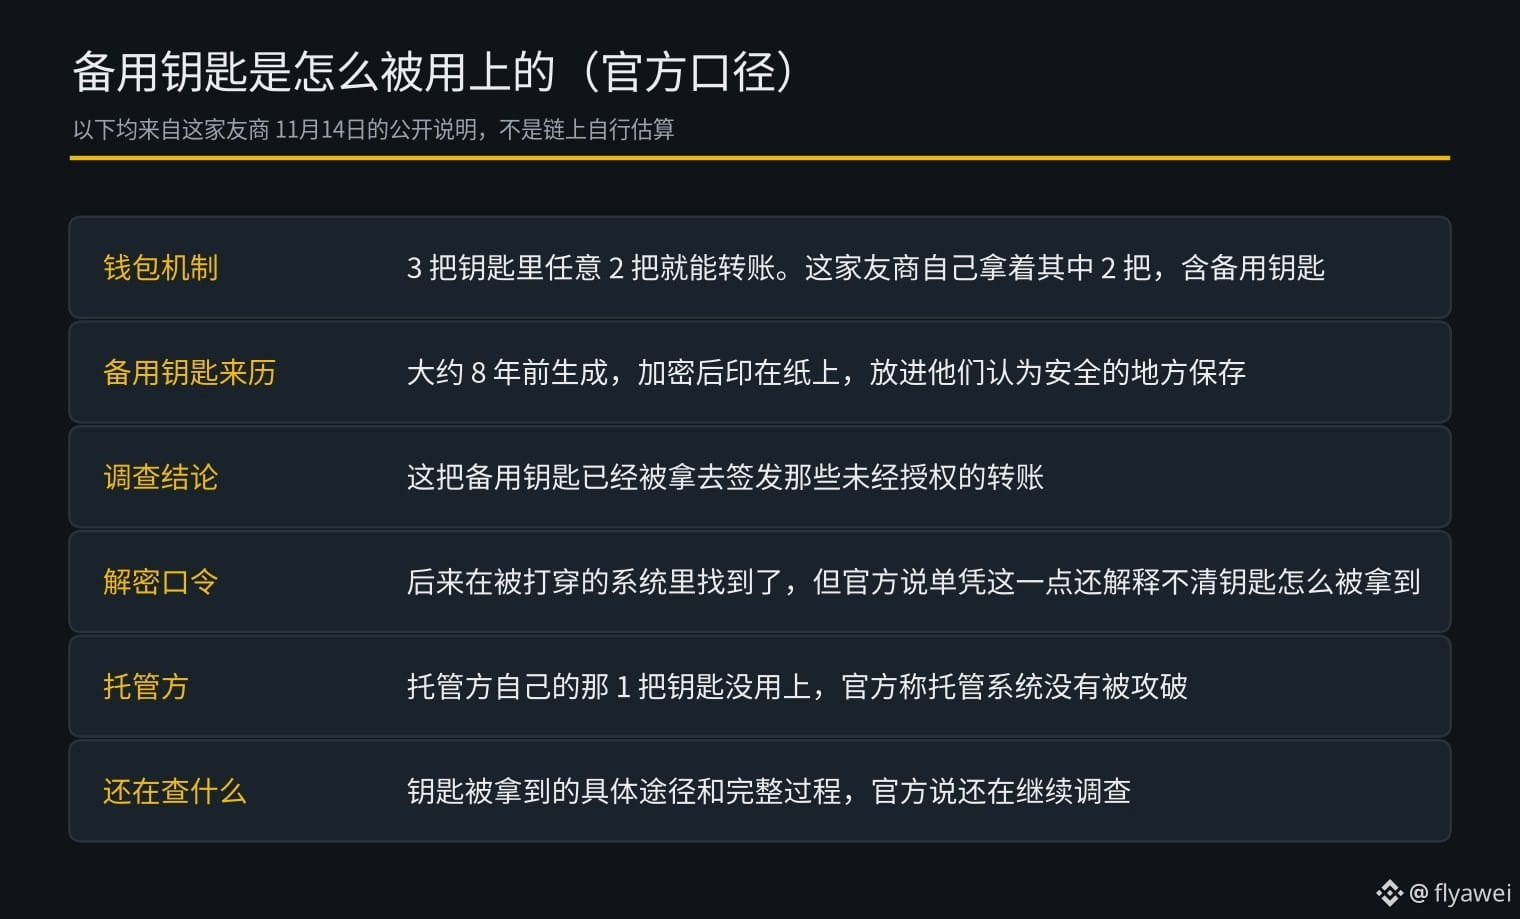
Les soupçons se portent sur une clé de secours qu’elle conservait elle-même. Ce portefeuille multisignature permet d’effectuer un transfert avec 2 clés sur 3. La clé de secours, créée il y a environ 8 ans, avait été imprimée sur papier après chiffrement, puis conservée ainsi. L’enquête a confirmé que cette clé avait servi à signer les transferts. Le mot de passe de déchiffrement a ensuite été retrouvé dans le système compromis, mais l’entreprise dit que ce seul élément ne suffit pas à expliquer comment la clé a été obtenue. L’enquête se poursuit. La clé détenue par le dépositaire n’a pas été utilisée, et le système de conservation de celui-ci n’a pas été compromis.
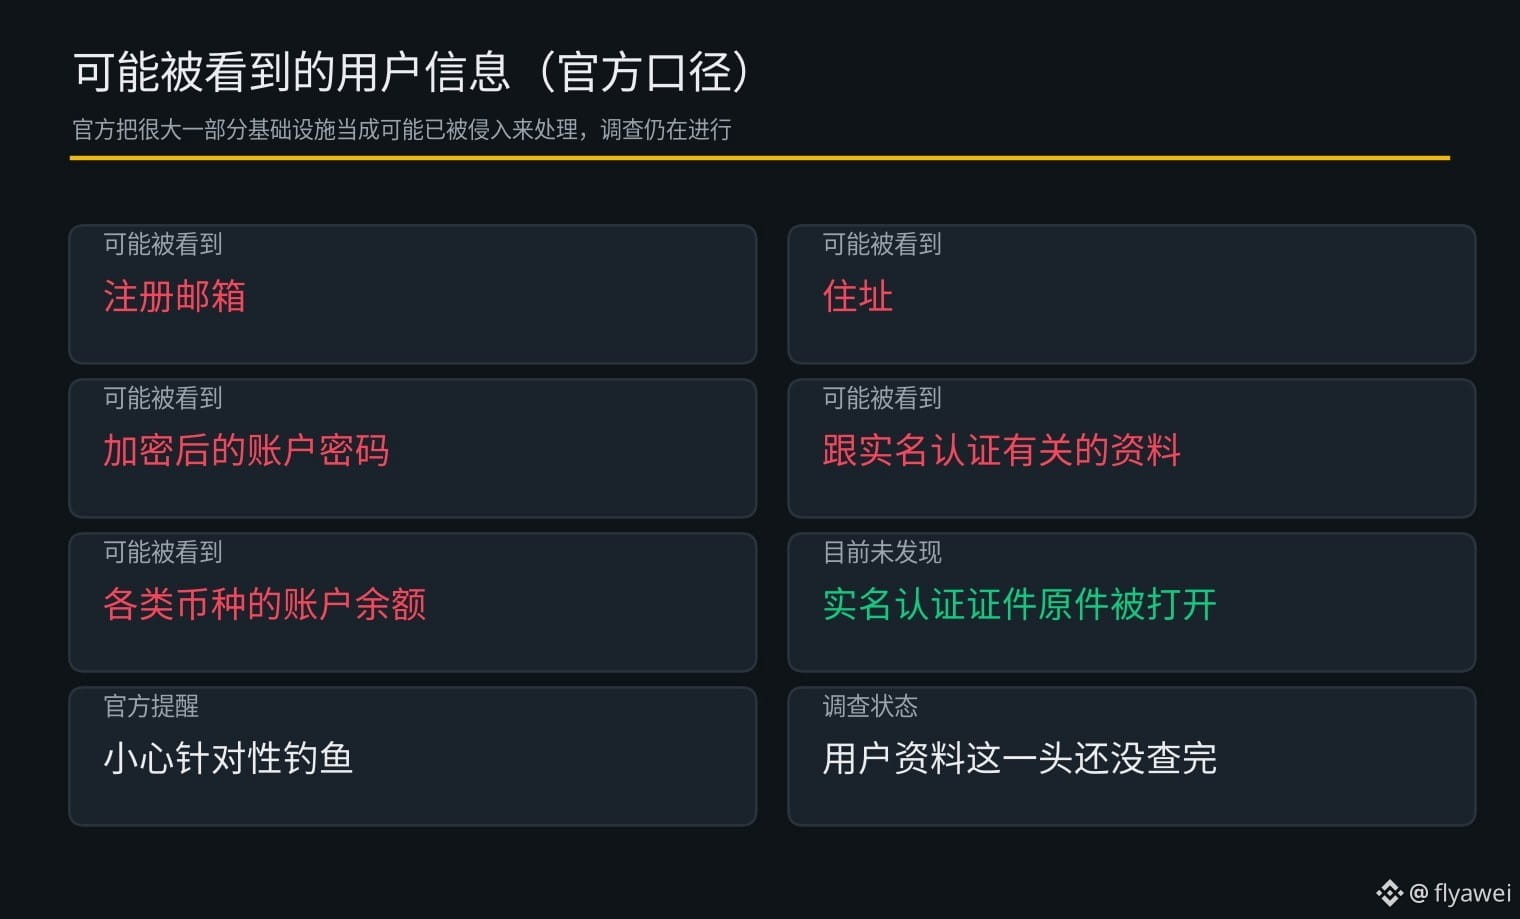
Le même communiqué indique que les informations potentiellement consultées pourraient inclure les adresses e-mail d’inscription, les adresses postales, les mots de passe de compte chiffrés, les informations liées à la vérification d’identité ainsi que les soldes des comptes dans les différentes cryptomonnaies. L’entreprise affirme n’avoir pour l’instant constaté aucun accès aux documents originaux utilisés pour la vérification d’identité et invite les utilisateurs à se méfier des tentatives d’hameçonnage ciblées.
À mon avis, 200 000 dollars, ce n’est pas énorme. Mais cette clé de secours, imprimée sur papier et conservée pendant 8 ans, a elle aussi été compromise après l’intrusion dans le système. L’examen des données des utilisateurs n’est pas terminé : mieux vaut donc considérer que le risque persiste.
Aux débutants : observez davantage et agissez avec prudence. Pour acheter des cryptos, contentez-vous de $BTC .
Une entreprise concurrente a publié les résultats de sa dernière enquête le 14 novembre à 21 h 13, heure de Pékin. Elle reconnaît désormais que 3 de ses plus de 20 portefeuilles chauds utilisés au quotidien pour les retraits ont été compromis et qu’environ 200 000 dollars d’actifs numériques ont été transférés.
Le 9 novembre, elle affirmait encore publiquement qu’aucun actif numérique n’avait été perdu. Ce n’est que plus tard qu’elle a découvert qu’un portefeuille chaud avait déjà fait l’objet de transferts non autorisés. L’entreprise assure que cette perte représente moins de 1 % des actifs numériques déposés par ses utilisateurs et qu’elle la couvrira avec ses propres fonds, sans rien déduire de leurs soldes. Une partie des fonds transférés a été gelée, mais l’entreprise n’a pas précisé le montant.
Les soupçons se portent sur une clé de secours qu’elle conservait elle-même. Ce portefeuille multisignature permet d’effectuer un transfert avec 2 clés sur 3. La clé de secours, créée il y a environ 8 ans, avait été imprimée sur papier après chiffrement, puis conservée ainsi. L’enquête a confirmé que cette clé avait servi à signer les transferts. Le mot de passe de déchiffrement a ensuite été retrouvé dans le système compromis, mais l’entreprise dit que ce seul élément ne suffit pas à expliquer comment la clé a été obtenue. L’enquête se poursuit. La clé détenue par le dépositaire n’a pas été utilisée, et le système de conservation de celui-ci n’a pas été compromis.
Le même communiqué indique que les informations potentiellement consultées pourraient inclure les adresses e-mail d’inscription, les adresses postales, les mots de passe de compte chiffrés, les informations liées à la vérification d’identité ainsi que les soldes des comptes dans les différentes cryptomonnaies. L’entreprise affirme n’avoir pour l’instant constaté aucun accès aux documents originaux utilisés pour la vérification d’identité et invite les utilisateurs à se méfier des tentatives d’hameçonnage ciblées.
À mon avis, 200 000 dollars, ce n’est pas énorme. Mais cette clé de secours, imprimée sur papier et conservée pendant 8 ans, a elle aussi été compromise après l’intrusion dans le système. L’examen des données des utilisateurs n’est pas terminé : mieux vaut donc considérer que le risque persiste.
Aux débutants : observez davantage et agissez avec prudence. Pour acheter des cryptos, contentez-vous de $BTC .