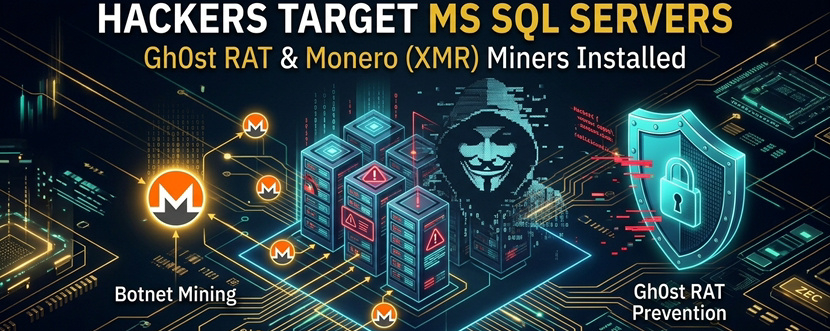
Исследователи кибербезопасности из FortiGuard Labs раскрыли новую масштабную волну атак на серверы баз данных Microsoft SQL. Злоумышленники взламывают серверы со слабыми паролями, чтобы устанавливать туда скрытые майнеры Monero ($XMR)и шпионский троян удаленного доступа Gh0st RAT.
Новички часто думают, что подобные новости касаются только системных администраторов и никак не влияют на их портфель. Разбираемся без сложной теории, как эта атака устроена и какие реальные последствия она несет для крипторынка. 👇

Как работает схема взлома ⚙️
Хакеры сканируют интернет в поисках плохо защищенных серверов и подбирают пароли по словарю из 2 700 популярных комбинаций. Получив доступ, они запускают сразу две вредоносные программы:
• Скрытый майнер XMRig: нагружает процессоры чужих серверов, добывая для злоумышленников анонимную криптовалюту $XMR
• Троян Gh0st RAT: шпионский вирус, который дает полный удаленный контроль над системой, перехватывает нажатия клавиш и крадет файлы.
Почему хакеры всегда выбирают Monero ($XMR) 🕵️♂️
Для скрытого майнинга (криптоджекинга) злоумышленники почти всегда используют именно Monero по двум причинам:
• Добыча на обычных процессорах (CPU): алгоритм RandomX позволяет майнить XMR на стандартных серверных процессорах без дорогих видеокарт.
• Полная анонимность: транзакции в сети Monero скрыты в блокчейне, поэтому отследить и заморозить украденные мощности практически невозможно.
Как это отразится на крипторынке и вашем портфеле 📉
Напрямую эта атака не обрушит курс Биткоина или Эфириума, но создает три важных последствия для индустрии:
Вариант А: Давление на приватные монеты. Каждый громкий отчет о криптоджекинге с упоминанием XMR становиться новым козырем для регуляторов в пользу ужесточения правил и делистинга анонимных криптовалют с крупных площадок.
Вариант Б: Риск для криптоинфраструктуры. Майнер здесь — лишь прикрытие. Главная угроза — шпионский вирус Gh0st RAT. Если под удар попадут серверы DeFi-мостов, RPC-нод или небольших криптосервисов со слабой защитой, хакеры могут добраться до приватных ключей и баз данных пользователей.
Запомните: Для честных майнеров XMR такие ботнеты тоже плохая новость — они бесплатно наращивают хешрейт сети, повышая сложность добычи и снижая доходность тех, кто честно платит за электричество.
Чек-лист базовой безопасности ✅
Чтобы не стать жертвой вирусных атак и шпионских программ:
Никогда не используйте простые или повторяющиеся пароли для почты, облачных серверов и аккаунтов бирж.
Держите крупные суммы на аппаратных кошельках — даже если ваш компьютер или рабочий сервер поймает шпионский троян вроде Gh0st RAT, подтвердить транзакцию без физического нажатия кнопки на устройстве хакер не сможет.
Регулярно обновляйте ПО и не скачивайте взломанные программы или торговых ботов из непроверенных Telegram-каналов.
Вопрос к сообществу
А как вы оцениваете будущее анонимных монет вроде $XMR и $ZEC — смогут ли они выжить под давлением регуляторов или будущее только за прозрачными блокчейнами? Делитесь мнением в комментариях! 👇@Cryptoland_88
⚠️ Дисклеймер: Материал носит исключительно информационный и образовательный характер и не является индивидуальной инвестиционной рекомендацией, финансовым советом или призывом к покупке или продаже каких-либо активов. Рынок криптовалют сопряжен с высоким уровнем риска и волатильности. Всегда проводите собственное исследование (DYOR) перед принятием любых инвестиционных решений.