Une autorisation jamais révoquée, 4 personnes dépouillées de 5 131 dollars
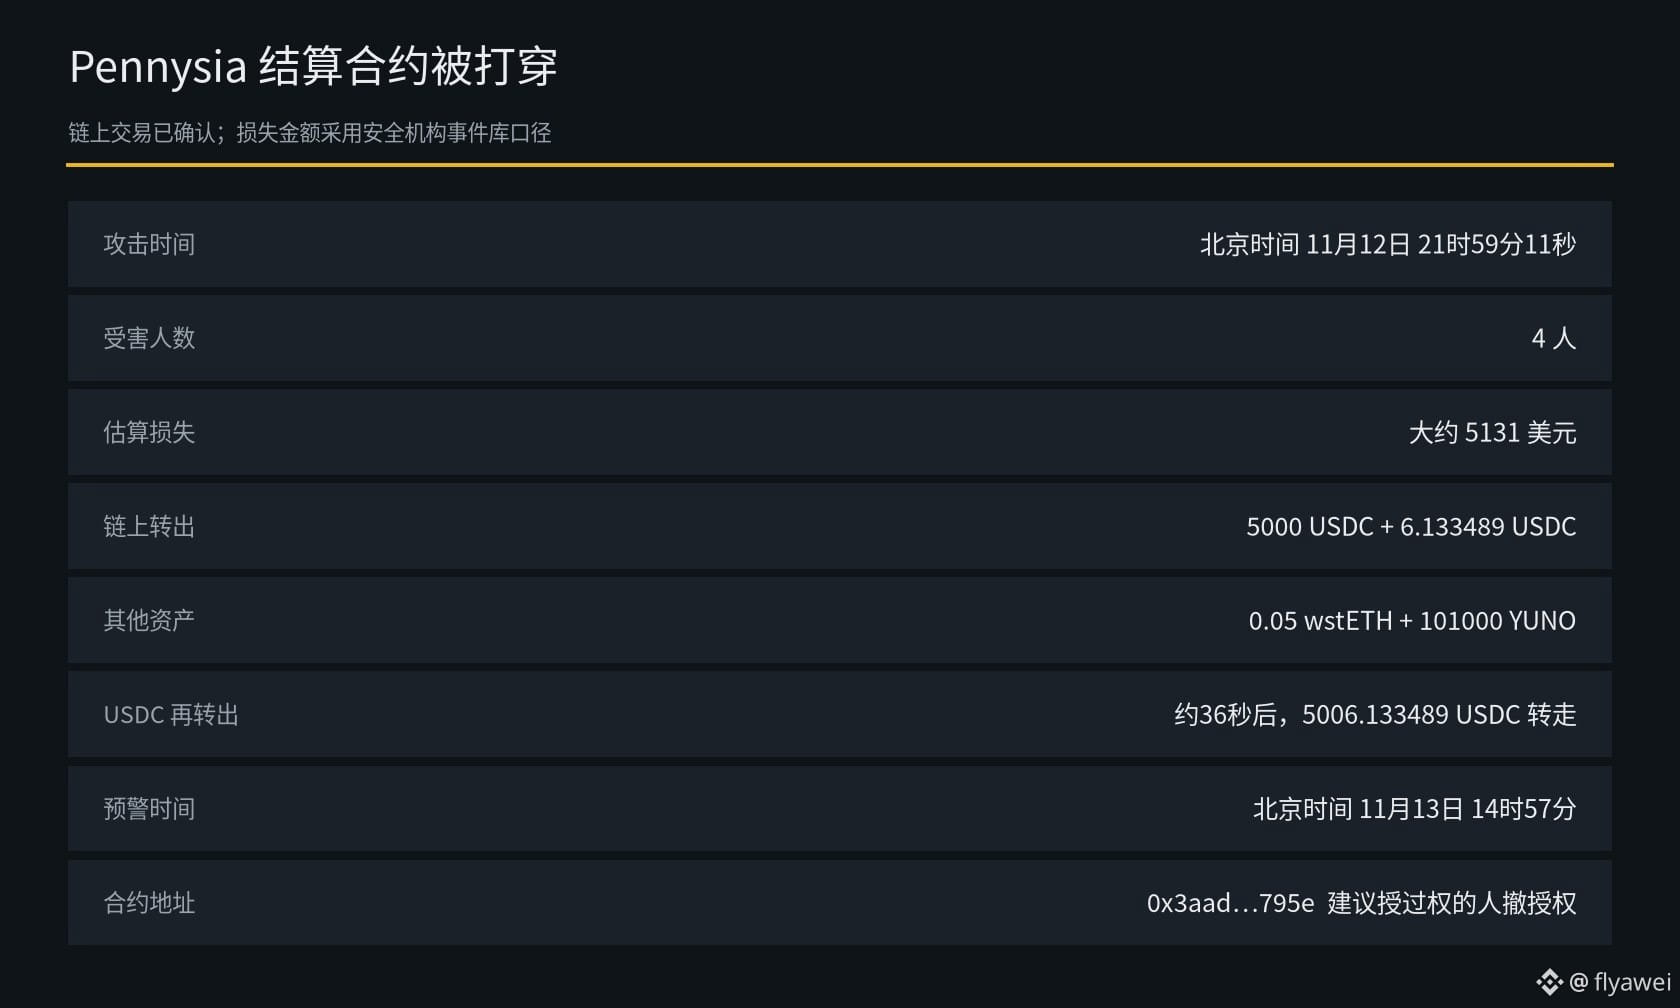
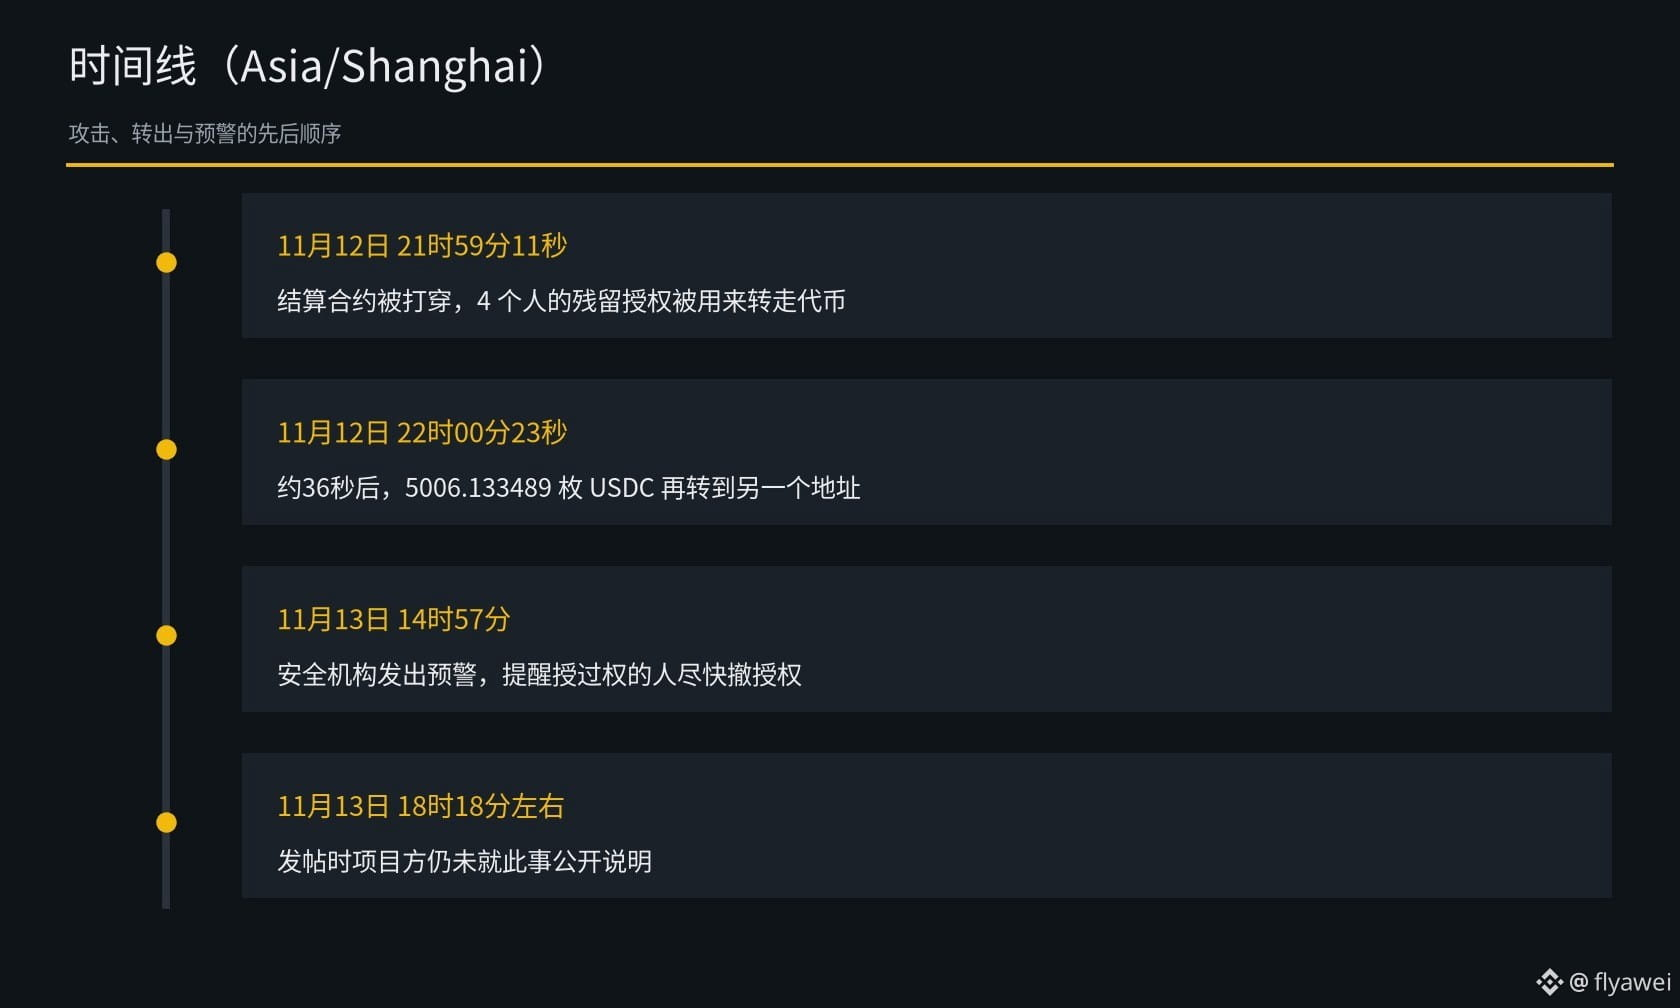
Le contrat de règlement du projet Pennysia, déployé sur Ethereum, a été compromis le 12 novembre à 21 h 59 min 11 s, heure de Pékin. En exploitant les allowances accordées auparavant par les utilisateurs et jamais révoquées, l’attaquant a transféré des actifs depuis les portefeuilles de 4 personnes. Les organismes de sécurité estiment le montant à environ 5 131 dollars.
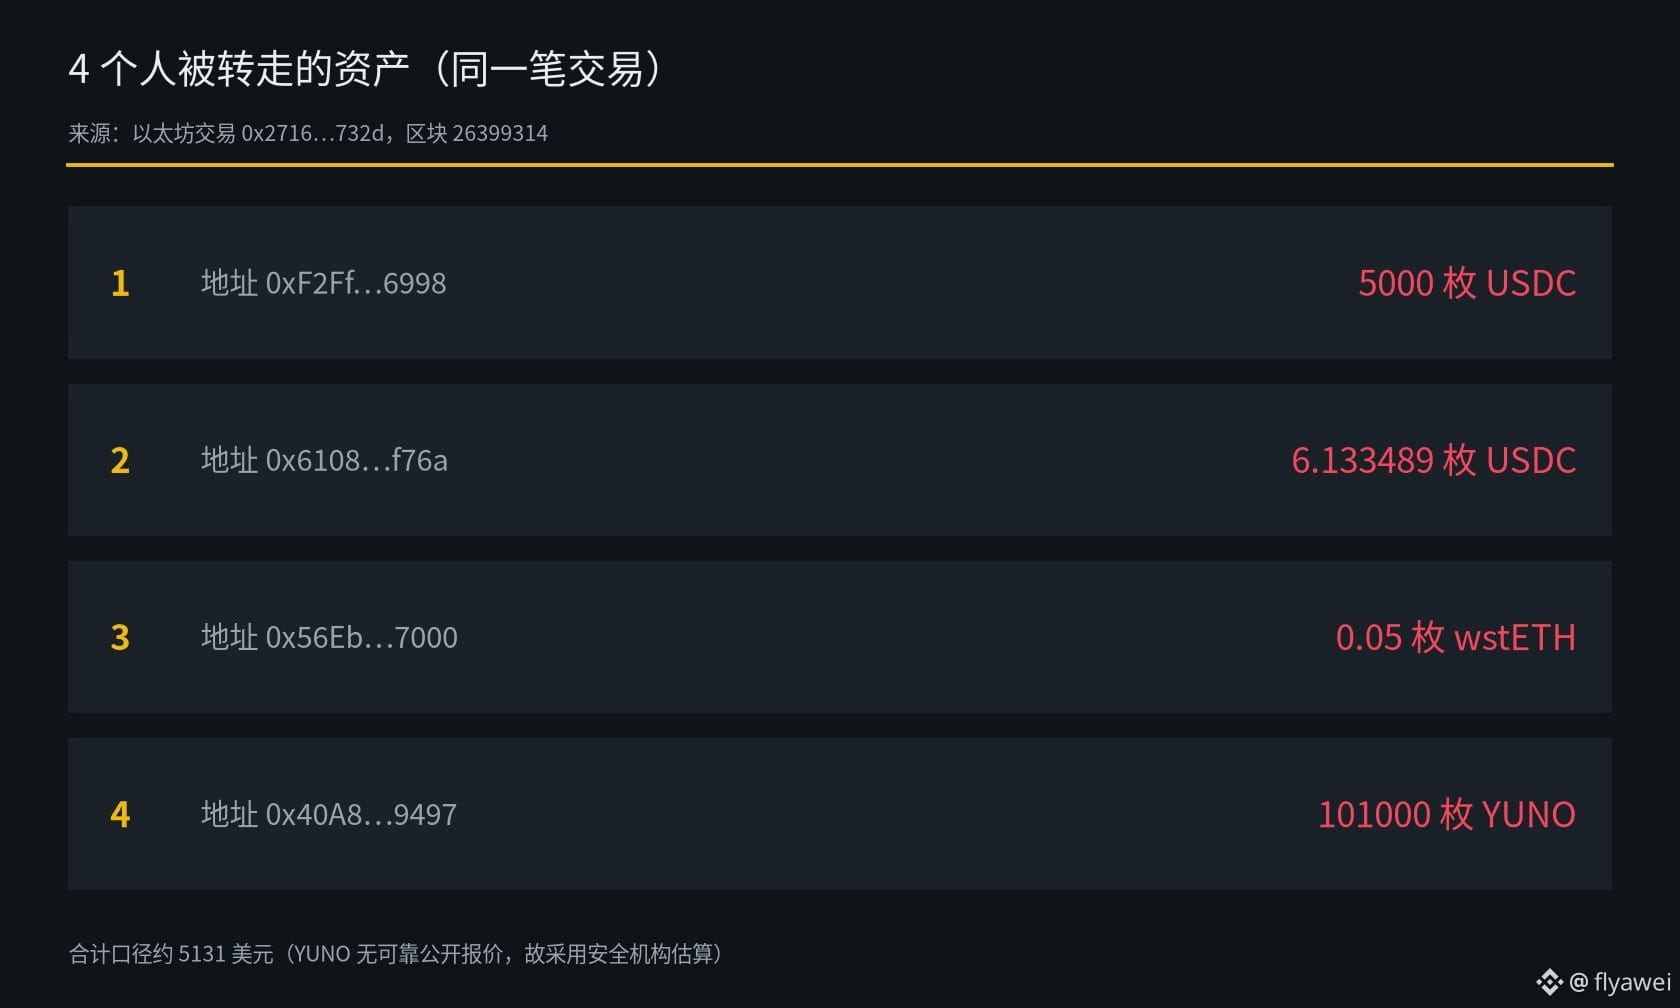
La transaction sur la blockchain est très claire. Les portefeuilles des 4 personnes ont été débités respectivement de 5 000 USDC, 6,133489 USDC, 0,05 wstETH et 101 000 YUNO. Environ 36 secondes plus tard, les 5 006,133489 USDC ont été transférés vers une autre adresse.
L’attaque a exploité une faille permettant d’effectuer des appels externes arbitraires dans le contrat de règlement. L’attaquant a également déployé un faux jeton pour contourner les contrôles de dépenses, puis s’est servi des autorisations laissées par les utilisateurs sur le contrat pour transférer les fonds.
Un organisme de sécurité a émis une alerte le 13 novembre à 14 h 57, heure de Pékin, exhortant toute personne ayant accordé une autorisation à ce contrat de règlement à la révoquer au plus vite. Adresse du contrat : 0x3aad…795e. Au moment de la publication, l’équipe du projet n’avait pas encore communiqué publiquement à ce sujet.
À mon avis, mieux vaut révoquer les allowances accordées dont on ne se sert plus. Le montant dérobé cette fois-ci n’est pas très élevé, mais le risque persiste pour ceux qui n’ont pas encore révoqué leurs autorisations.
Aux débutants : renseignez-vous davantage et agissez avec prudence. Pour acheter des cryptos, contentez-vous de $BTC
Le contrat de règlement du projet Pennysia, déployé sur Ethereum, a été compromis le 12 novembre à 21 h 59 min 11 s, heure de Pékin. En exploitant les allowances accordées auparavant par les utilisateurs et jamais révoquées, l’attaquant a transféré des actifs depuis les portefeuilles de 4 personnes. Les organismes de sécurité estiment le montant à environ 5 131 dollars.
La transaction sur la blockchain est très claire. Les portefeuilles des 4 personnes ont été débités respectivement de 5 000 USDC, 6,133489 USDC, 0,05 wstETH et 101 000 YUNO. Environ 36 secondes plus tard, les 5 006,133489 USDC ont été transférés vers une autre adresse.
L’attaque a exploité une faille permettant d’effectuer des appels externes arbitraires dans le contrat de règlement. L’attaquant a également déployé un faux jeton pour contourner les contrôles de dépenses, puis s’est servi des autorisations laissées par les utilisateurs sur le contrat pour transférer les fonds.
Un organisme de sécurité a émis une alerte le 13 novembre à 14 h 57, heure de Pékin, exhortant toute personne ayant accordé une autorisation à ce contrat de règlement à la révoquer au plus vite. Adresse du contrat : 0x3aad…795e. Au moment de la publication, l’équipe du projet n’avait pas encore communiqué publiquement à ce sujet.
À mon avis, mieux vaut révoquer les allowances accordées dont on ne se sert plus. Le montant dérobé cette fois-ci n’est pas très élevé, mais le risque persiste pour ceux qui n’ont pas encore révoqué leurs autorisations.
Aux débutants : renseignez-vous davantage et agissez avec prudence. Pour acheter des cryptos, contentez-vous de $BTC