
🚨 LES UTILISATEURS DE SAFEPAL VISÉS PAR DES TENTATIVES D’HAMEÇONNAGE PAR COURRIER APRÈS UNE FUITE DE DONNÉES !
Des escrocs enverraient de fausses lettres de sécurité SafePal aux utilisateurs de portefeuilles matériels en Italie.
Ces lettres contiennent de vrais noms de clients, adresses et détails de commande, ce qui leur donne une apparence légitime.
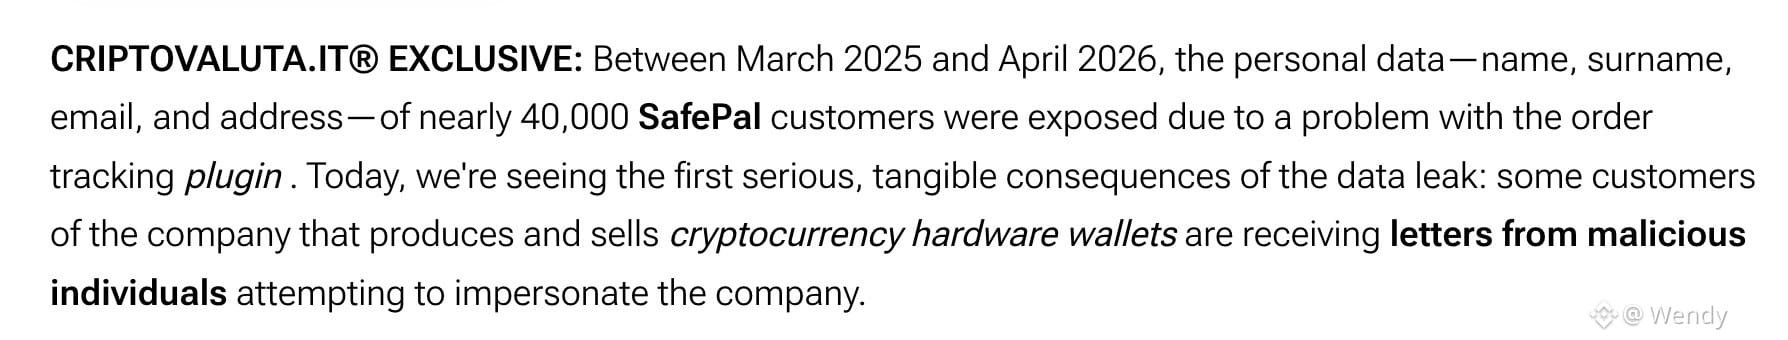
Selon le média italien spécialisé dans les cryptomonnaies Criptovaluta.it :
• Les données personnelles de près de 40 000 clients ont été exposées.
• La fuite est liée à un plug-in de suivi des commandes utilisé entre mars 2025 et avril 2026.
• Les fausses lettres mettent en garde contre une vulnérabilité du micrologiciel.
• Les codes QR redirigent les utilisateurs vers un site d’hameçonnage qui usurpe l’identité de SafePal.
SafePal avait précédemment confirmé que les informations de clients divulguées étaient utilisées dans des tentatives d’hameçonnage.
⚠️ Si vous recevez une lettre de sécurité SafePal, ne scannez pas son code QR et ne saisissez pas votre phrase de récupération. Vérifiez toute notification de sécurité par l’intermédiaire des canaux officiels de SafePal.
Avez-vous déjà reçu une lettre d’hameçonnage liée aux cryptomonnaies ?
#SafePal #CryptoSecurity
Des escrocs enverraient de fausses lettres de sécurité SafePal aux utilisateurs de portefeuilles matériels en Italie.
Ces lettres contiennent de vrais noms de clients, adresses et détails de commande, ce qui leur donne une apparence légitime.
Selon le média italien spécialisé dans les cryptomonnaies Criptovaluta.it :
• Les données personnelles de près de 40 000 clients ont été exposées.
• La fuite est liée à un plug-in de suivi des commandes utilisé entre mars 2025 et avril 2026.
• Les fausses lettres mettent en garde contre une vulnérabilité du micrologiciel.
• Les codes QR redirigent les utilisateurs vers un site d’hameçonnage qui usurpe l’identité de SafePal.
SafePal avait précédemment confirmé que les informations de clients divulguées étaient utilisées dans des tentatives d’hameçonnage.
⚠️ Si vous recevez une lettre de sécurité SafePal, ne scannez pas son code QR et ne saisissez pas votre phrase de récupération. Vérifiez toute notification de sécurité par l’intermédiaire des canaux officiels de SafePal.
Avez-vous déjà reçu une lettre d’hameçonnage liée aux cryptomonnaies ?
#SafePal #CryptoSecurity