
La cible, désormais, c’est la personne qui écrit le code.
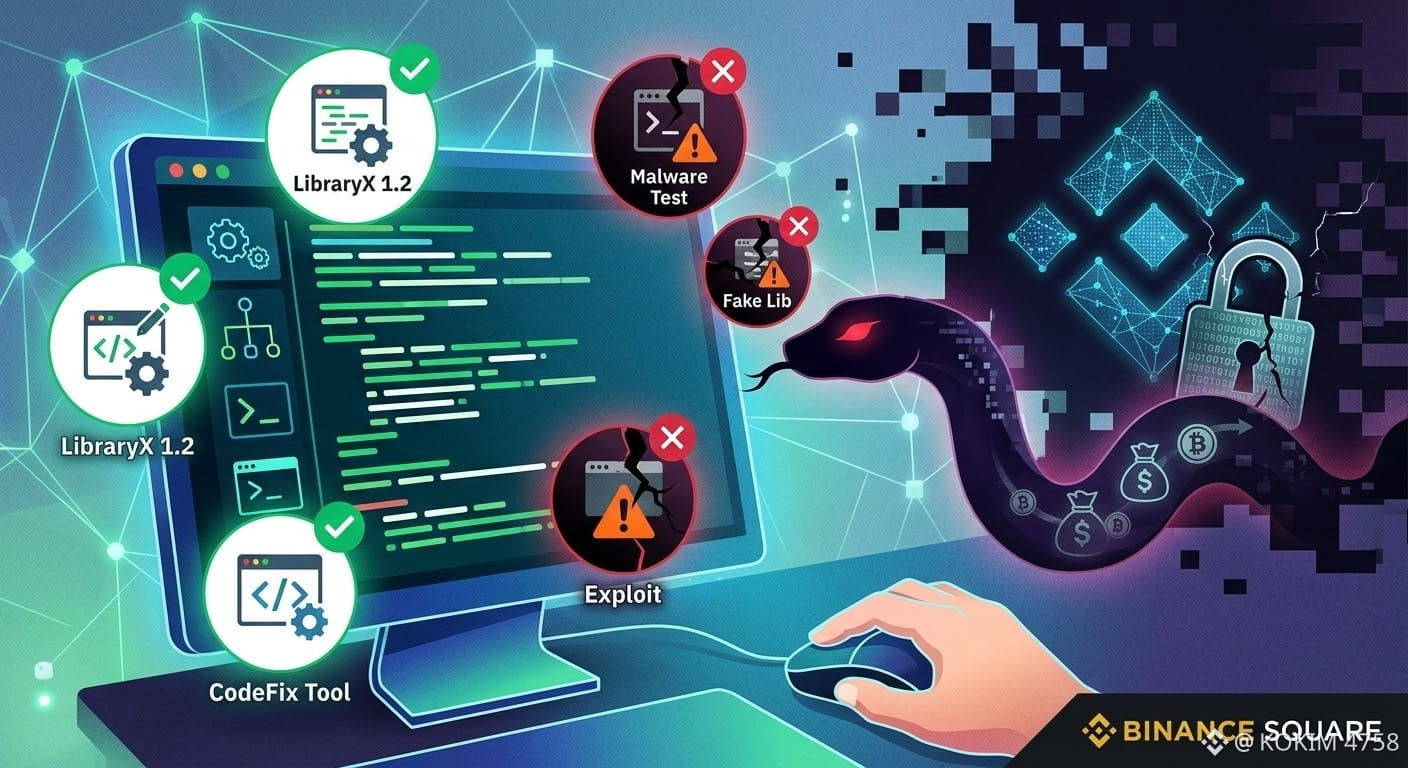
Le récent incident de sécurité chez Binance a déclenché une alerte rouge dans tout le secteur technologique. Contrairement aux attaques traditionnelles qui ciblent directement les failles des serveurs, les criminels s’en sont pris aux habitudes des développeurs.
Comment cela s’est-il produit ? Les ingénieurs logiciels installent des bibliothèques, téléchargent des dépôts et lancent des tests en permanence. Sachant cela, les attaquants ont utilisé de fausses offres d’emploi et des outils de programmation truqués. En téléchargeant un prétendu « test technique » sur l’ordinateur de l’entreprise, le professionnel a fini par exécuter un code malveillant, invisible aux antivirus courants, ouvrant ainsi la voie vers l’infrastructure interne.
Cette affaire prouve que la cybersécurité moderne ne repose plus uniquement sur des pare-feu robustes, mais aussi sur l’isolation des environnements de test et une vigilance accrue à l’égard des liens et fichiers externes, même pour ceux qui maîtrisent la technologie.
À mon avis, la transparence rapide de Binance, qui a révélé les détails techniques, gelé des milliards et couvert intégralement les fonds, renforce la confiance et élève le niveau de protection de tout l’écosystème crypto.
$ERA $AGT $KGEN
#CyberSecurity
#Binance
#Web3
#SecurityAlert
#tech
Le récent incident de sécurité chez Binance a déclenché une alerte rouge dans tout le secteur technologique. Contrairement aux attaques traditionnelles qui ciblent directement les failles des serveurs, les criminels s’en sont pris aux habitudes des développeurs.
Comment cela s’est-il produit ? Les ingénieurs logiciels installent des bibliothèques, téléchargent des dépôts et lancent des tests en permanence. Sachant cela, les attaquants ont utilisé de fausses offres d’emploi et des outils de programmation truqués. En téléchargeant un prétendu « test technique » sur l’ordinateur de l’entreprise, le professionnel a fini par exécuter un code malveillant, invisible aux antivirus courants, ouvrant ainsi la voie vers l’infrastructure interne.
Cette affaire prouve que la cybersécurité moderne ne repose plus uniquement sur des pare-feu robustes, mais aussi sur l’isolation des environnements de test et une vigilance accrue à l’égard des liens et fichiers externes, même pour ceux qui maîtrisent la technologie.
À mon avis, la transparence rapide de Binance, qui a révélé les détails techniques, gelé des milliards et couvert intégralement les fonds, renforce la confiance et élève le niveau de protection de tout l’écosystème crypto.
$ERA $AGT $KGEN
#CyberSecurity
#Binance
#Web3
#SecurityAlert
#tech