


iOS 27.2.1更新:蘋果急修復多個漏洞
蘋果公司昨日(11/10)緊急發布 iOS 27.2.1 與 iPadOS 27.2.1 更新,修補多個元件的安全漏洞。
區塊鏈資安公司慢霧資深資訊安全長 23pds(山哥)與加密貨幣交易所幣安先後發文示警,指出名為 worse_query 的漏洞可能讓惡意 App 讀取其他 App 的本機檔案,加密貨幣錢包用戶尤其需要留意。
iOS 27.2.1更新了什麼?藍芽、AirPlay與iMessage修補項目一覽
iOS 27.2.1 與 iPadOS 27.2.1 更新適用於 iPhone 11 及後續機型與多款 iPad,以下是蘋果列出了修補項目:
AirPlay:藍芽範圍內的攻擊者可能繞過配對碼嘗試次數的速率限制。蘋果表示這屬於邏輯問題,已透過改善狀態管理修正。
rapportd:同一網路內的攻擊者可能繞過 AirPlay 配對碼嘗試的速率限制,蘋果同樣以改善狀態管理處理這項邏輯問題。
CoreUtils:惡意藍芽裝置可能在無需用戶操作下建立配對,蘋果已強化相關檢查機制。藍芽範圍內的攻擊者可能繞過配對碼嘗試的速率限制,並在無需用戶操作下與裝置配對。蘋果指出這是邏輯問題,已改善狀態管理。
藍芽:藍芽範圍內的攻擊者可能破壞處理程序記憶體。蘋果表示這是釋放後使用(use-after-free)問題,已改善記憶體管理。
Messages:遠端攻擊者可能加入 iMessage 群組並接收群組訊息。蘋果指出這是授權問題,已強化驗證。被加入 iMessage 群組的用戶可能存取加入前傳送的訊息,蘋果直接移除有問題的程式碼。
App Intents:App 可能存取敏感用戶資料。蘋果表示這是授權問題,已改善狀態管理。
brotli:處理惡意構造的輸入可能導致記憶體損毀。蘋果指出這是越界寫入問題,已加強輸入驗證。
山哥與幣安示警worse_query沙盒逃逸
根據山哥在 X 平台的貼文,升級至 27.2.1 可防止 DarkSword 攻擊,也能阻擋漏洞編號:CVE-2026-112611 處理惡意 PDF 造成的記憶體破壞,以及 worse_query 沙盒逃逸問題。
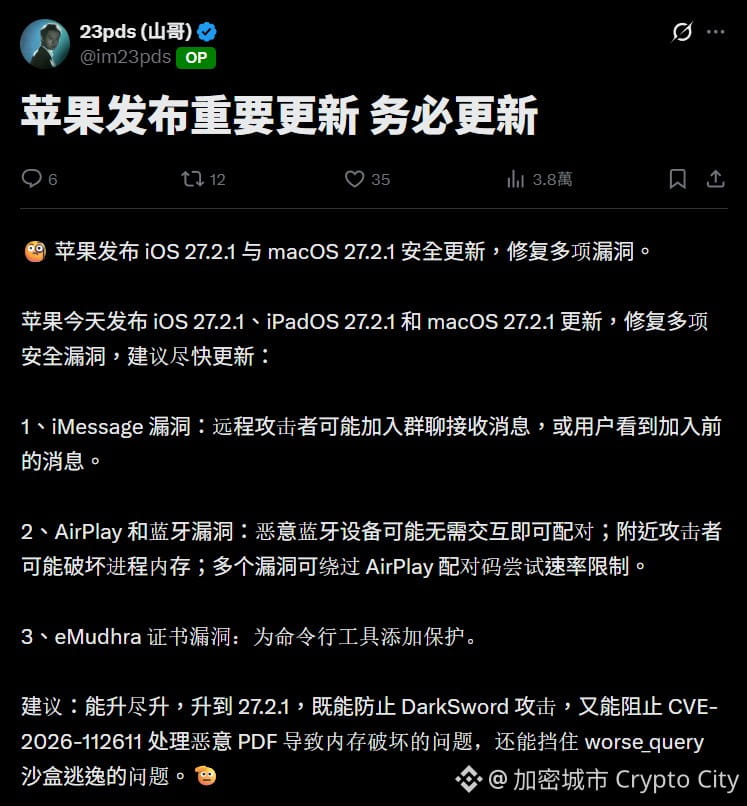 圖源:X/23pds(山哥)
山哥在另一個貼文中表示,worse_query 屬於容器沙盒逃逸,並非越獄,但會打破各 App 互相看不到彼此資料的假設。漏洞本身不會自動盜取資產,風險來自用戶安裝來路不明的 IPA。
程式一旦執行,就可能翻查其他 App 的容器,若錢包把助記詞、keystore 或 WebView 快取以明文存放,就有被讀取的可能。
幣安則表示,worse_query 影響 iOS 26.7.1、27.0.1 與 27.2,惡意 App 可讀取其他 App 的本機檔案,使助記詞、私鑰與登入憑證面臨風險。
不過,蘋果公告列出的項目中並未出現 worse_query 與 DarkSword 等名稱,相關說法目前來自山哥與幣安。
盡快更新iOS 27.2.1,避免安裝不明App
幣安建議用戶刪除來自不明來源的 App,例如側載或手動簽署的 IPA,並將 iOS 與所有 App 更新至官方最新版本。
若懷疑已遭入侵,應將資金轉入在乾淨裝置上新建的錢包,並重設所有登入中的連線。
延伸閱讀:
Qubic區塊鏈被盜130萬鎂緊急停鏈!iPhone舊錢包生成「弱私鑰」爆漏洞
蘋果漏洞獎金被AI垃圾報告淹沒!導致20萬鎂真實漏洞一度沒通報
『iOS 27.2.1更新來了!蘋果急修復7大漏洞,專家:惡意App恐竊助記詞』這篇文章最早發佈於『加密城市』