PIRATAGE DU BRIDGE ANKR : 5 FAUX REÇUS, 5 SIGNATURES VALIDES.
Un nouveau cauchemar pour la sécurité de la DeFi. Le bridge cross-chain Ankr aurait subi une attaque ayant entraîné une perte de 304 500 $.
Que s’est-il passé ?
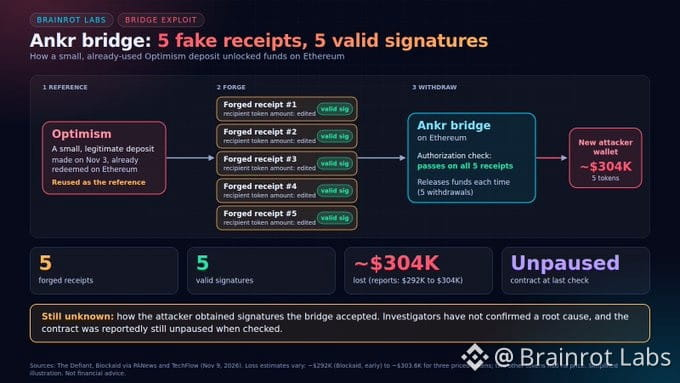
• L’attaquant a fait référence à une transaction Optimism légitime.
• Il a soumis 5 faux reçus cross-chain.
• Il a modifié le destinataire, le jeton et le montant du retrait.
• Les 5 reçus portaient des signatures valides de signataires de bridge de confiance.
La faille critique : la fonction de retrait libérait des actifs sans vérifier de manière indépendante l’événement réel sur la chaîne source.
L’origine des signatures non autorisées fait toujours l’objet d’une enquête. Rien ne confirme que les signataires eux-mêmes aient été compromis.
C’est précisément pourquoi des signatures valides ne garantissent pas automatiquement des transactions valides.
Un bridge peut avoir des signataires de confiance, mais s’il ne vérifie pas ce qui s’est réellement passé sur la chaîne source, les attaquants peuvent tout de même trouver un moyen de passer.
Cinq reçus ont passé la vérification. Le bon sens, apparemment, non.
Combien d’autres attaques de bridges faudra-t-il avant que la sécurité cross-chain devienne une priorité au lieu d’être reléguée au second plan ?
Un nouveau cauchemar pour la sécurité de la DeFi. Le bridge cross-chain Ankr aurait subi une attaque ayant entraîné une perte de 304 500 $.
Que s’est-il passé ?
• L’attaquant a fait référence à une transaction Optimism légitime.
• Il a soumis 5 faux reçus cross-chain.
• Il a modifié le destinataire, le jeton et le montant du retrait.
• Les 5 reçus portaient des signatures valides de signataires de bridge de confiance.
La faille critique : la fonction de retrait libérait des actifs sans vérifier de manière indépendante l’événement réel sur la chaîne source.
L’origine des signatures non autorisées fait toujours l’objet d’une enquête. Rien ne confirme que les signataires eux-mêmes aient été compromis.
C’est précisément pourquoi des signatures valides ne garantissent pas automatiquement des transactions valides.
Un bridge peut avoir des signataires de confiance, mais s’il ne vérifie pas ce qui s’est réellement passé sur la chaîne source, les attaquants peuvent tout de même trouver un moyen de passer.
Cinq reçus ont passé la vérification. Le bon sens, apparemment, non.
Combien d’autres attaques de bridges faudra-t-il avant que la sécurité cross-chain devienne une priorité au lieu d’être reléguée au second plan ?