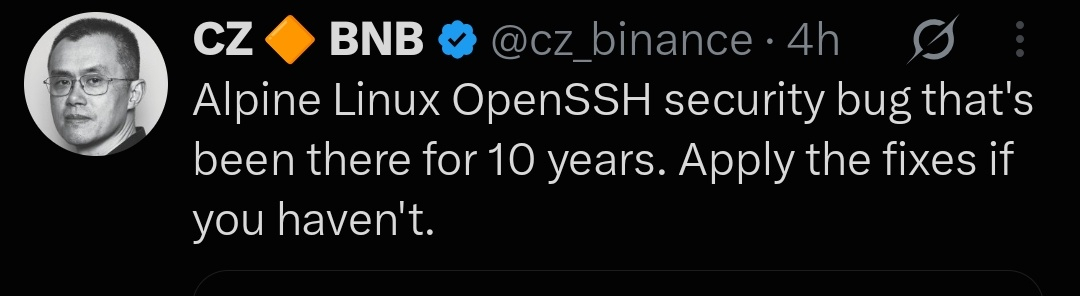
Les amis, CZ a signalé une grave vulnérabilité d’OpenSSH dans Alpine Linux qui serait passée inaperçue pendant près de 10 ans.
Cette faille, baptisée SSHole, pourrait permettre à des attaquants d’accéder à certains comptes SSH sans connaître le bon mot de passe.
Ce qui est inquiétant, c’est le temps pendant lequel la faille est restée cachée. Une petite erreur dans la vérification des mots de passe peut créer un risque majeur pour la sécurité, en particulier pour les serveurs qui traitent des données sensibles.
OpenSSH a publié un correctif de sécurité. Les utilisateurs concernés doivent mettre leurs systèmes à jour dès que possible.
À mon avis, cela nous rappelle que même les logiciels de confiance doivent faire l’objet de contrôles de sécurité réguliers. Une vulnérabilité passée inaperçue pendant 10 ans est un sérieux signal d’alarme pour toute l’industrie technologique.
Qu’en pensez-vous ? N’oubliez pas de laisser un commentaire 💭
Abonnez-vous pour découvrir plus de contenu 🙂