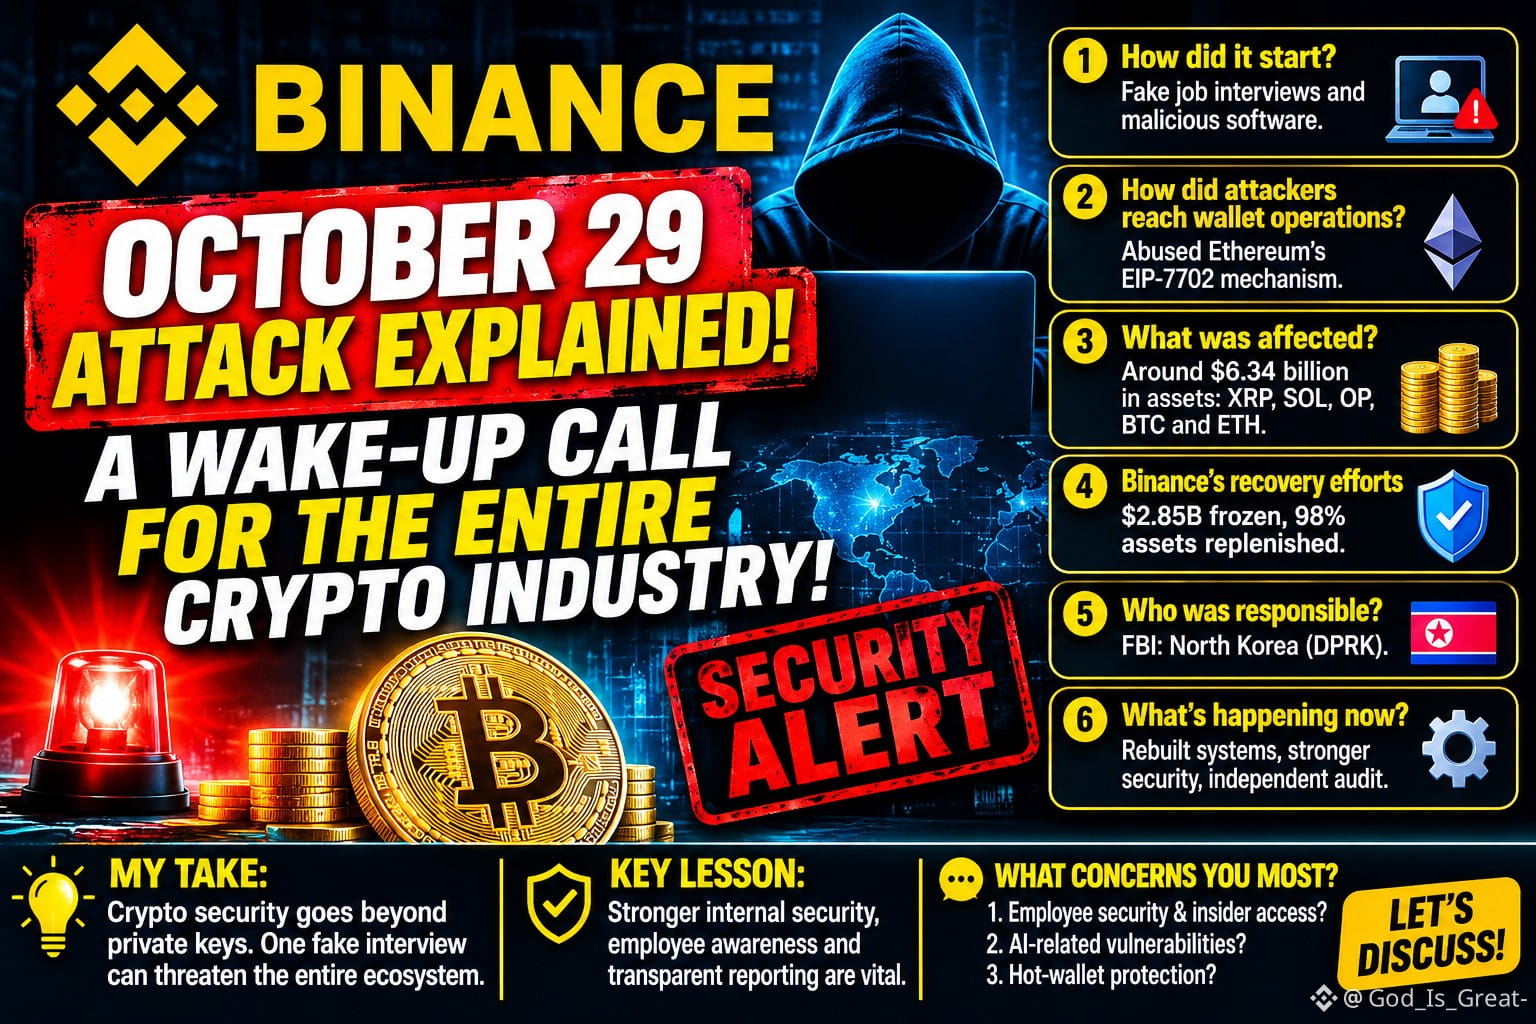
🚨 BINANCE RÉVÈLE COMMENT S’EST DÉROULÉE L’ATTAQUE DU 29 OCTOBRE — UN SIGNAL D’ALARME POUR L’ENSEMBLE DE L’INDUSTRIE CRYPTO !
Binance a publié de nouveaux détails sur son enquête concernant l’incident de sécurité du 29 octobre, révélant une attaque sophistiquée qui dépassait largement le cadre du piratage crypto traditionnel.
Selon la mise à jour de Binance du 3 novembre, les attaquants auraient utilisé de faux entretiens d’embauche, des logiciels malveillants et des accès compromis d’employés pour pénétrer dans les systèmes internes.
Voici ce que nous avons appris :
1. Comment cela a-t-il commencé ?
Les attaquants auraient ciblé des employés au moyen de faux entretiens d’embauche et de logiciels malveillants, compromettant leurs appareils et leurs identifiants internes.
2. Comment les attaquants ont-ils accédé aux opérations des portefeuilles ?
Ils auraient exploité des accès internes compromis et détourné le mécanisme d’autorisation EIP-7702 d’Ethereum afin d’obtenir des droits d’exécution non autorisés sur un portefeuille chaud de Binance.
3. Qu’est-ce qui a été touché ?
Binance a fait état d’environ 6,34 milliards de dollars d’actifs numériques touchés, notamment XRP, SOL, OP, BTC et ETH.
4. Les efforts de récupération de Binance
Au 31 octobre, Binance a indiqué qu’environ 2,85 milliards de dollars avaient été gelés ou interceptés, tandis que 98 % des actifs en jetons touchés avaient été reconstitués.
5. Qui était responsable ?
Binance a indiqué que le FBI avait attribué l’incident à la Corée du Nord (RPDC).
6. Que se passe-t-il maintenant ?
Binance affirme avoir reconstruit les systèmes de portefeuille touchés, remplacé les appareils compromis, renforcé les contrôles d’accès et lancé un examen indépendant de la cybersécurité.
MON AVIS :
La principale leçon à retenir est que la sécurité crypto va bien au-delà de la protection des clés privées.
Un faux entretien d’embauche, un seul téléchargement malveillant ou des identifiants d’employé compromis peuvent représenter une grave menace pour tout un écosystème financier.
Les plateformes d’échange doivent investir dans une sécurité interne renforcée, la sensibilisation des employés, des audits indépendants et une communication transparente sur les incidents.
Un seul incident de sécurité devrait renforcer l’ensemble de l’industrie crypto.
💬 Qu’est-ce qui vous préoccupe le plus ?
La sécurité des employés et les accès internes ?
Les vulnérabilités de cybersécurité liées à l’IA ?
La protection des portefeuilles chauds et les mécanismes d’autorisation ?
Parlons-en !
#BinanceIncidentReport
Binance a publié de nouveaux détails sur son enquête concernant l’incident de sécurité du 29 octobre, révélant une attaque sophistiquée qui dépassait largement le cadre du piratage crypto traditionnel.
Selon la mise à jour de Binance du 3 novembre, les attaquants auraient utilisé de faux entretiens d’embauche, des logiciels malveillants et des accès compromis d’employés pour pénétrer dans les systèmes internes.
Voici ce que nous avons appris :
1. Comment cela a-t-il commencé ?
Les attaquants auraient ciblé des employés au moyen de faux entretiens d’embauche et de logiciels malveillants, compromettant leurs appareils et leurs identifiants internes.
2. Comment les attaquants ont-ils accédé aux opérations des portefeuilles ?
Ils auraient exploité des accès internes compromis et détourné le mécanisme d’autorisation EIP-7702 d’Ethereum afin d’obtenir des droits d’exécution non autorisés sur un portefeuille chaud de Binance.
3. Qu’est-ce qui a été touché ?
Binance a fait état d’environ 6,34 milliards de dollars d’actifs numériques touchés, notamment XRP, SOL, OP, BTC et ETH.
4. Les efforts de récupération de Binance
Au 31 octobre, Binance a indiqué qu’environ 2,85 milliards de dollars avaient été gelés ou interceptés, tandis que 98 % des actifs en jetons touchés avaient été reconstitués.
5. Qui était responsable ?
Binance a indiqué que le FBI avait attribué l’incident à la Corée du Nord (RPDC).
6. Que se passe-t-il maintenant ?
Binance affirme avoir reconstruit les systèmes de portefeuille touchés, remplacé les appareils compromis, renforcé les contrôles d’accès et lancé un examen indépendant de la cybersécurité.
MON AVIS :
La principale leçon à retenir est que la sécurité crypto va bien au-delà de la protection des clés privées.
Un faux entretien d’embauche, un seul téléchargement malveillant ou des identifiants d’employé compromis peuvent représenter une grave menace pour tout un écosystème financier.
Les plateformes d’échange doivent investir dans une sécurité interne renforcée, la sensibilisation des employés, des audits indépendants et une communication transparente sur les incidents.
Un seul incident de sécurité devrait renforcer l’ensemble de l’industrie crypto.
💬 Qu’est-ce qui vous préoccupe le plus ?
La sécurité des employés et les accès internes ?
Les vulnérabilités de cybersécurité liées à l’IA ?
La protection des portefeuilles chauds et les mécanismes d’autorisation ?
Parlons-en !
#BinanceIncidentReport