Environ 6,34 milliards de dollars ont été transférés hors de Binance le 29 octobre. Le rapport préliminaire publié hier soir par @binance indique que les deux premières portes d’entrée des attaquants correspondaient à des gestes que les professionnels de la crypto font presque tous les jours : chercher un outil de programmation IA à installer sur un moteur de recherche, et passer un entretien pour changer d’emploi.
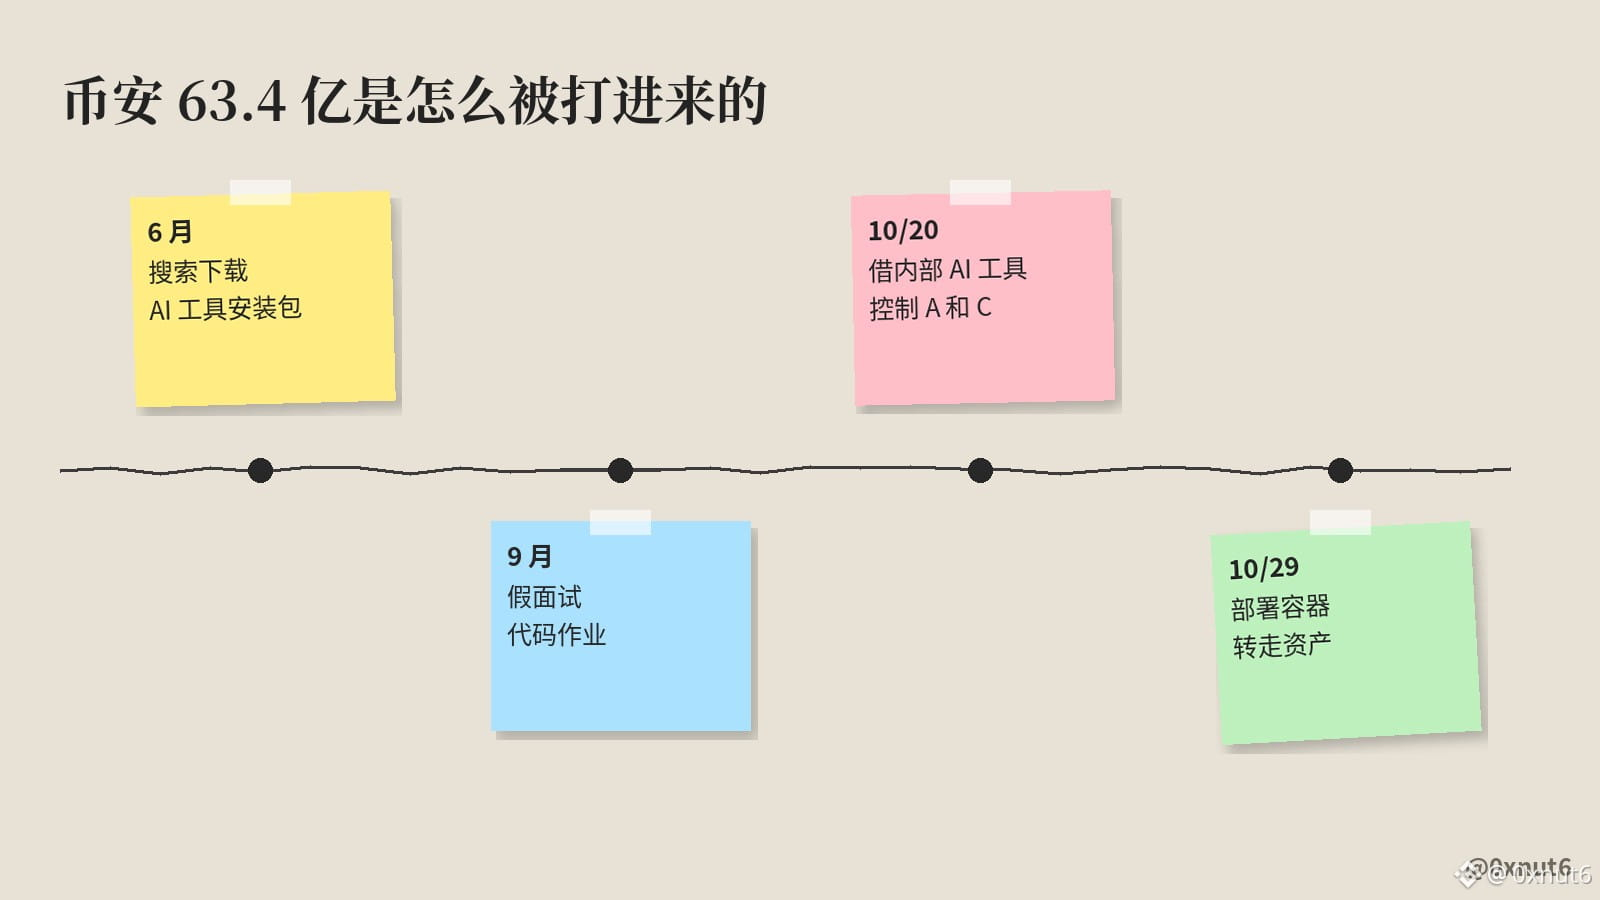
La première porte d’entrée remonte à juin. Un ingénieur chargé de l’exploitation des portefeuilles, A, a recherché un outil de programmation IA populaire et a téléchargé un installateur Homebrew altéré. L’équipe de sécurité de Binance a détecté une anomalie à l’époque, remplacé l’ordinateur et renouvelé les identifiants. Changer d’ordinateur a empêché cette intrusion, mais pas l’exploitation des informations déjà divulguées : les attaquants connaissaient déjà le poste de A et l’identité de ses collègues de l’équipe des portefeuilles.
La deuxième porte d’entrée remonte à septembre. L’ingénieur B a été contacté sur une plateforme de recrutement légitime par une personne se présentant comme directeur de projet. Lors du premier entretien, mené en visioconférence avec les RH, cette personne a aussi partagé des comptes de réseaux sociaux contenant ses photos et vidéos personnelles pour gagner sa confiance. Au deuxième entretien, l’interlocuteur s’est présenté comme le PDG et lui a finalement demandé de télécharger un exercice de programmation sur son ordinateur professionnel. À l’installation, ce dépôt a exécuté automatiquement du code, remplacé le pyenv de l’ordinateur par une version malveillante et connecté celui-ci au serveur des attaquants. Le logiciel de protection des terminaux n’a alors déclenché aucune alerte.
Les étapes suivantes se sont appuyées sur ces deux ordinateurs. Le 20 octobre, les attaquants ont utilisé l’ordinateur de B et un outil d’IA interne pour prendre également le contrôle des ordinateurs de A et d’un autre ingénieur de l’équipe des portefeuilles, C. Ils ont trouvé un jeton de déploiement de conteneurs sur l’ordinateur de A. Le 29 octobre, ils s’en sont servis pour déployer un conteneur et appeler le service de signature afin de transférer les actifs.
Yu Xian, fondateur de SlowMist, @evilcos, estime qu’il s’agissait d’une attaque persistante avancée qui s’est déroulée sur plusieurs mois. Ceux qui ont lu le rapport devraient davantage vérifier s’ils risquent, eux ou leurs collègues, d’être victimes d’un empoisonnement similaire. Binance affirme avoir déjoué cette année 57 tentatives similaires soupçonnées d’être liées à la Corée du Nord, faisant appel notamment à de faux entretiens, à des logiciels malveillants déguisés en outils de développement populaires et à de faux logiciels de visioconférence. Cette fois, les éléments qui n’ont pas été interceptés étaient précisément l’installateur trouvé par une recherche en juin et l’exercice d’entretien de septembre.
$BNB $BTC
La première porte d’entrée remonte à juin. Un ingénieur chargé de l’exploitation des portefeuilles, A, a recherché un outil de programmation IA populaire et a téléchargé un installateur Homebrew altéré. L’équipe de sécurité de Binance a détecté une anomalie à l’époque, remplacé l’ordinateur et renouvelé les identifiants. Changer d’ordinateur a empêché cette intrusion, mais pas l’exploitation des informations déjà divulguées : les attaquants connaissaient déjà le poste de A et l’identité de ses collègues de l’équipe des portefeuilles.
La deuxième porte d’entrée remonte à septembre. L’ingénieur B a été contacté sur une plateforme de recrutement légitime par une personne se présentant comme directeur de projet. Lors du premier entretien, mené en visioconférence avec les RH, cette personne a aussi partagé des comptes de réseaux sociaux contenant ses photos et vidéos personnelles pour gagner sa confiance. Au deuxième entretien, l’interlocuteur s’est présenté comme le PDG et lui a finalement demandé de télécharger un exercice de programmation sur son ordinateur professionnel. À l’installation, ce dépôt a exécuté automatiquement du code, remplacé le pyenv de l’ordinateur par une version malveillante et connecté celui-ci au serveur des attaquants. Le logiciel de protection des terminaux n’a alors déclenché aucune alerte.
Les étapes suivantes se sont appuyées sur ces deux ordinateurs. Le 20 octobre, les attaquants ont utilisé l’ordinateur de B et un outil d’IA interne pour prendre également le contrôle des ordinateurs de A et d’un autre ingénieur de l’équipe des portefeuilles, C. Ils ont trouvé un jeton de déploiement de conteneurs sur l’ordinateur de A. Le 29 octobre, ils s’en sont servis pour déployer un conteneur et appeler le service de signature afin de transférer les actifs.
Yu Xian, fondateur de SlowMist, @evilcos, estime qu’il s’agissait d’une attaque persistante avancée qui s’est déroulée sur plusieurs mois. Ceux qui ont lu le rapport devraient davantage vérifier s’ils risquent, eux ou leurs collègues, d’être victimes d’un empoisonnement similaire. Binance affirme avoir déjoué cette année 57 tentatives similaires soupçonnées d’être liées à la Corée du Nord, faisant appel notamment à de faux entretiens, à des logiciels malveillants déguisés en outils de développement populaires et à de faux logiciels de visioconférence. Cette fois, les éléments qui n’ont pas été interceptés étaient précisément l’installateur trouvé par une recherche en juin et l’exercice d’entretien de septembre.
$BNB $BTC