
BINANCE RÉVÈLE COMMENT LE PIRATAGE DE 6,34 MILLIARDS DE DOLLARS A EU LIEU !
Un faux entretien d'embauche s'est transformé en l'un des plus grands incidents de sécurité de l'histoire des cryptomonnaies. 😳
Binance a communiqué de nouveaux détails sur la cyberattaque sophistiquée qui a ciblé son infrastructure de portefeuille le 29 octobre.
🔍 COMMENT L'ATTAQUE A-T-ELLE EU LIEU ?
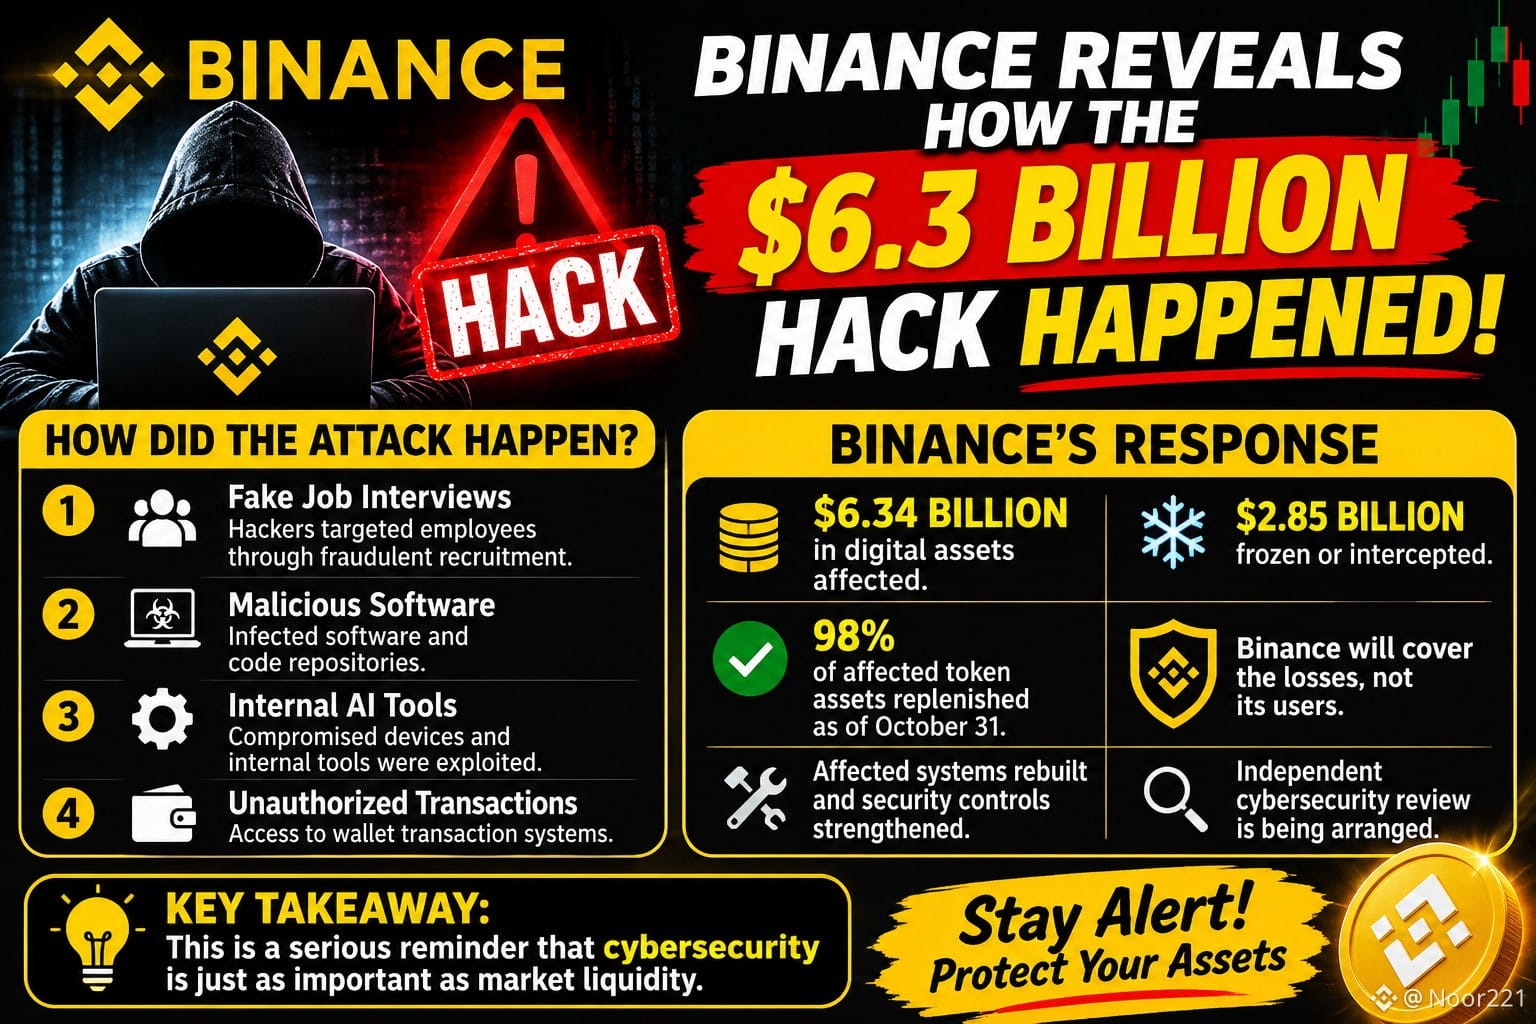
1️⃣ Faux entretiens d'embauche : Les pirates auraient ciblé des employés au moyen de campagnes de recrutement frauduleuses.
2️⃣ Logiciels malveillants : Les employés ont été amenés à télécharger des logiciels et des dépôts de code infectés.
3️⃣ Outils d'IA internes : Les attaquants ont exploité des appareils compromis et des outils d'IA internes pour accéder plus profondément aux systèmes de l'entreprise.
4️⃣ Transactions non autorisées : Les attaquants ont fini par accéder aux systèmes intervenant dans l'autorisation des transactions des portefeuilles.
🛡️ LA RÉPONSE DE BINANCE
- Environ 6,34 MILLIARDS DE DOLLARS d'actifs numériques ont été concernés.
- Environ 2,85 MILLIARDS DE DOLLARS ont été gelés ou interceptés.
- 98 % des actifs concernés sous forme de jetons avaient été réapprovisionnés au 31 octobre.
- Binance affirme qu'elle couvrira les pertes, et non ses utilisateurs.
- Les systèmes concernés ont été reconstruits et les mesures de sécurité renforcées.
- Un audit indépendant de cybersécurité est en cours d'organisation.
💡 MON AVIS :
Cet incident rappelle avec force que la cybersécurité est tout aussi importante que la liquidité et l'infrastructure de marché.
Même les grandes plateformes de cryptomonnaies doivent renforcer leur sécurité en permanence.
La grande question, désormais, est la suivante : quelles mesures de sécurité supplémentaires le secteur adoptera-t-il pour prévenir de telles attaques à l'avenir ?
Restez vigilants. Protégez vos actifs. Vérifiez toujours avant de cliquer ou de télécharger quoi que ce soit.
polo #BinanceHack j #Blockchain #CryptoNews #SAFU #BinanceSquare
Source : mise à jour de Binance du 3 novembre sur l'incident de sécurité. Faites vos propres recherches.
Un faux entretien d'embauche s'est transformé en l'un des plus grands incidents de sécurité de l'histoire des cryptomonnaies. 😳
Binance a communiqué de nouveaux détails sur la cyberattaque sophistiquée qui a ciblé son infrastructure de portefeuille le 29 octobre.
🔍 COMMENT L'ATTAQUE A-T-ELLE EU LIEU ?
1️⃣ Faux entretiens d'embauche : Les pirates auraient ciblé des employés au moyen de campagnes de recrutement frauduleuses.
2️⃣ Logiciels malveillants : Les employés ont été amenés à télécharger des logiciels et des dépôts de code infectés.
3️⃣ Outils d'IA internes : Les attaquants ont exploité des appareils compromis et des outils d'IA internes pour accéder plus profondément aux systèmes de l'entreprise.
4️⃣ Transactions non autorisées : Les attaquants ont fini par accéder aux systèmes intervenant dans l'autorisation des transactions des portefeuilles.
🛡️ LA RÉPONSE DE BINANCE
- Environ 6,34 MILLIARDS DE DOLLARS d'actifs numériques ont été concernés.
- Environ 2,85 MILLIARDS DE DOLLARS ont été gelés ou interceptés.
- 98 % des actifs concernés sous forme de jetons avaient été réapprovisionnés au 31 octobre.
- Binance affirme qu'elle couvrira les pertes, et non ses utilisateurs.
- Les systèmes concernés ont été reconstruits et les mesures de sécurité renforcées.
- Un audit indépendant de cybersécurité est en cours d'organisation.
💡 MON AVIS :
Cet incident rappelle avec force que la cybersécurité est tout aussi importante que la liquidité et l'infrastructure de marché.
Même les grandes plateformes de cryptomonnaies doivent renforcer leur sécurité en permanence.
La grande question, désormais, est la suivante : quelles mesures de sécurité supplémentaires le secteur adoptera-t-il pour prévenir de telles attaques à l'avenir ?
Restez vigilants. Protégez vos actifs. Vérifiez toujours avant de cliquer ou de télécharger quoi que ce soit.
polo #BinanceHack j #Blockchain #CryptoNews #SAFU #BinanceSquare
Source : mise à jour de Binance du 3 novembre sur l'incident de sécurité. Faites vos propres recherches.