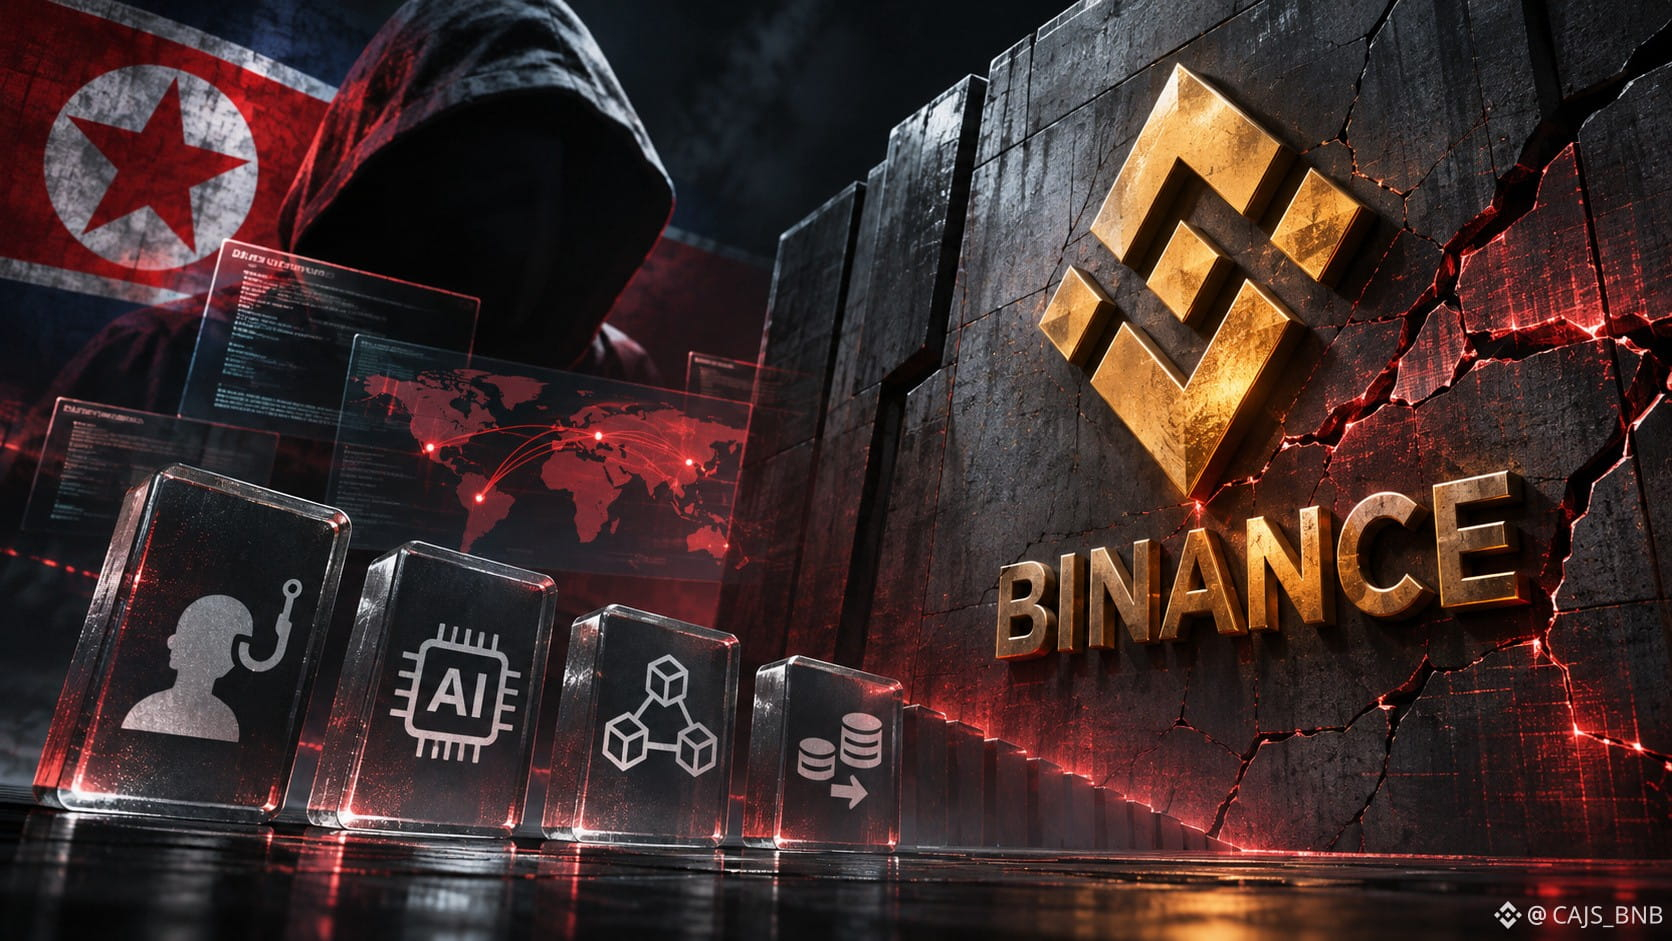
BINANCE : UNE CYBERATTAQUE PLANIFIÉE SUR CINQ MOIS ?
Un rapport qui circule au sujet du prétendu incident survenu chez Binance le 29 octobre 2026 évoque un scénario préoccupant : une opération d’infiltration prolongée qui aurait compromis des systèmes internes avant l’attaque.
Le document attribue l’opération au groupe Lazarus, lié à la Corée du Nord, et fait état de pertes d’environ 6,36 milliards de dollars.
Parmi ses affirmations les plus sensibles figurent l’utilisation d’outils d’IA compromis, des attaques d’ingénierie sociale contre des employés et des transferts de fonds passant par plusieurs chaînes.
Mais il existe une différence fondamentale entre une accusation et une conclusion officiellement vérifiée.
L’attribution de l’attaque, les mécanismes techniques et les montants des fonds gelés doivent être recoupés avec des communications authentiques de Binance, des autorités et des entreprises concernées.
Si la chronologie décrite est confirmée, cette affaire ouvrirait un débat important sur la sécurité opérationnelle des grandes plateformes d’échange.
Penses-tu que les plateformes centralisées sont prêtes à faire face à des attaques d’une telle complexité ?
#BinanceIncidentReport #CryptoSecurity
Un rapport qui circule au sujet du prétendu incident survenu chez Binance le 29 octobre 2026 évoque un scénario préoccupant : une opération d’infiltration prolongée qui aurait compromis des systèmes internes avant l’attaque.
Le document attribue l’opération au groupe Lazarus, lié à la Corée du Nord, et fait état de pertes d’environ 6,36 milliards de dollars.
Parmi ses affirmations les plus sensibles figurent l’utilisation d’outils d’IA compromis, des attaques d’ingénierie sociale contre des employés et des transferts de fonds passant par plusieurs chaînes.
Mais il existe une différence fondamentale entre une accusation et une conclusion officiellement vérifiée.
L’attribution de l’attaque, les mécanismes techniques et les montants des fonds gelés doivent être recoupés avec des communications authentiques de Binance, des autorités et des entreprises concernées.
Si la chronologie décrite est confirmée, cette affaire ouvrirait un débat important sur la sécurité opérationnelle des grandes plateformes d’échange.
Penses-tu que les plateformes centralisées sont prêtes à faire face à des attaques d’une telle complexité ?
#BinanceIncidentReport #CryptoSecurity