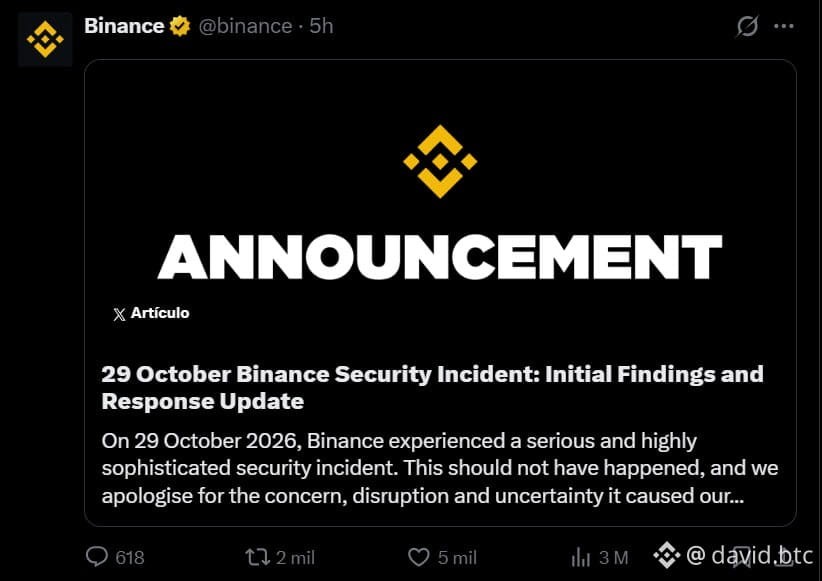
Binance vient de publier le rapport complet sur la façon dont des pirates nord-coréens ont réussi le plus grand braquage de cryptomonnaies de l’histoire : 6,34 milliards de dollars envolés en 20 minutes.
Voici la chaîne d’attaque :
Juin : un ingénieur de Binance cherche un outil de programmation par IA sur Google. Il clique sur une fausse publicité. Télécharge un logiciel malveillant. Binance le détecte et remplace sa machine, mais les pirates ont déjà cartographié l’équipe chargée de l’infrastructure des portefeuilles.
Septembre : ils changent de tactique. Ils ciblent un autre ingénieur via une plateforme d’emploi légitime. Faux recruteur. Vrais entretiens vidéo. Puis le coup de grâce : « Voici votre évaluation technique, téléchargez ce fichier. »
Fichier = logiciel malveillant exploitant une faille zero-day. Aucun antivirus ne le détecte.
Une fois à l’intérieur, ils se déplacent latéralement dans les outils internes, compromettent deux autres ingénieurs et dérobent les identifiants d’accès aux portefeuilles.
29 octobre : ils siphonnent 6,34 milliards de dollars en moins de 20 minutes.
Le FBI a confirmé qu’il s’agissait de TraderTraitor, l’unité d’élite nord-coréenne. La même équipe qui a attaqué Bybit et lui a dérobé 1,5 milliard de dollars en 2025. Les fausses offres d’emploi sont leur marque de fabrique.
Binance a couvert 98 % des fonds des utilisateurs avec ses réserves. Aucun client n’a perdu d’argent. Mais la vraie leçon à retenir : si des ingénieurs de Binance se sont fait piéger, vous n’êtes pas à l’abri.
Ne téléchargez jamais de fichiers envoyés par des inconnus. Même si l’offre semble irrésistible. L’ingénierie sociale est le principal vecteur d’attaque dans le monde des cryptomonnaies — et elle ne cesse de gagner en sophistication.
Auriez-vous repéré les signaux d’alerte lors de cet « entretien » ?
Voici la chaîne d’attaque :
Juin : un ingénieur de Binance cherche un outil de programmation par IA sur Google. Il clique sur une fausse publicité. Télécharge un logiciel malveillant. Binance le détecte et remplace sa machine, mais les pirates ont déjà cartographié l’équipe chargée de l’infrastructure des portefeuilles.
Septembre : ils changent de tactique. Ils ciblent un autre ingénieur via une plateforme d’emploi légitime. Faux recruteur. Vrais entretiens vidéo. Puis le coup de grâce : « Voici votre évaluation technique, téléchargez ce fichier. »
Fichier = logiciel malveillant exploitant une faille zero-day. Aucun antivirus ne le détecte.
Une fois à l’intérieur, ils se déplacent latéralement dans les outils internes, compromettent deux autres ingénieurs et dérobent les identifiants d’accès aux portefeuilles.
29 octobre : ils siphonnent 6,34 milliards de dollars en moins de 20 minutes.
Le FBI a confirmé qu’il s’agissait de TraderTraitor, l’unité d’élite nord-coréenne. La même équipe qui a attaqué Bybit et lui a dérobé 1,5 milliard de dollars en 2025. Les fausses offres d’emploi sont leur marque de fabrique.
Binance a couvert 98 % des fonds des utilisateurs avec ses réserves. Aucun client n’a perdu d’argent. Mais la vraie leçon à retenir : si des ingénieurs de Binance se sont fait piéger, vous n’êtes pas à l’abri.
Ne téléchargez jamais de fichiers envoyés par des inconnus. Même si l’offre semble irrésistible. L’ingénierie sociale est le principal vecteur d’attaque dans le monde des cryptomonnaies — et elle ne cesse de gagner en sophistication.
Auriez-vous repéré les signaux d’alerte lors de cet « entretien » ?