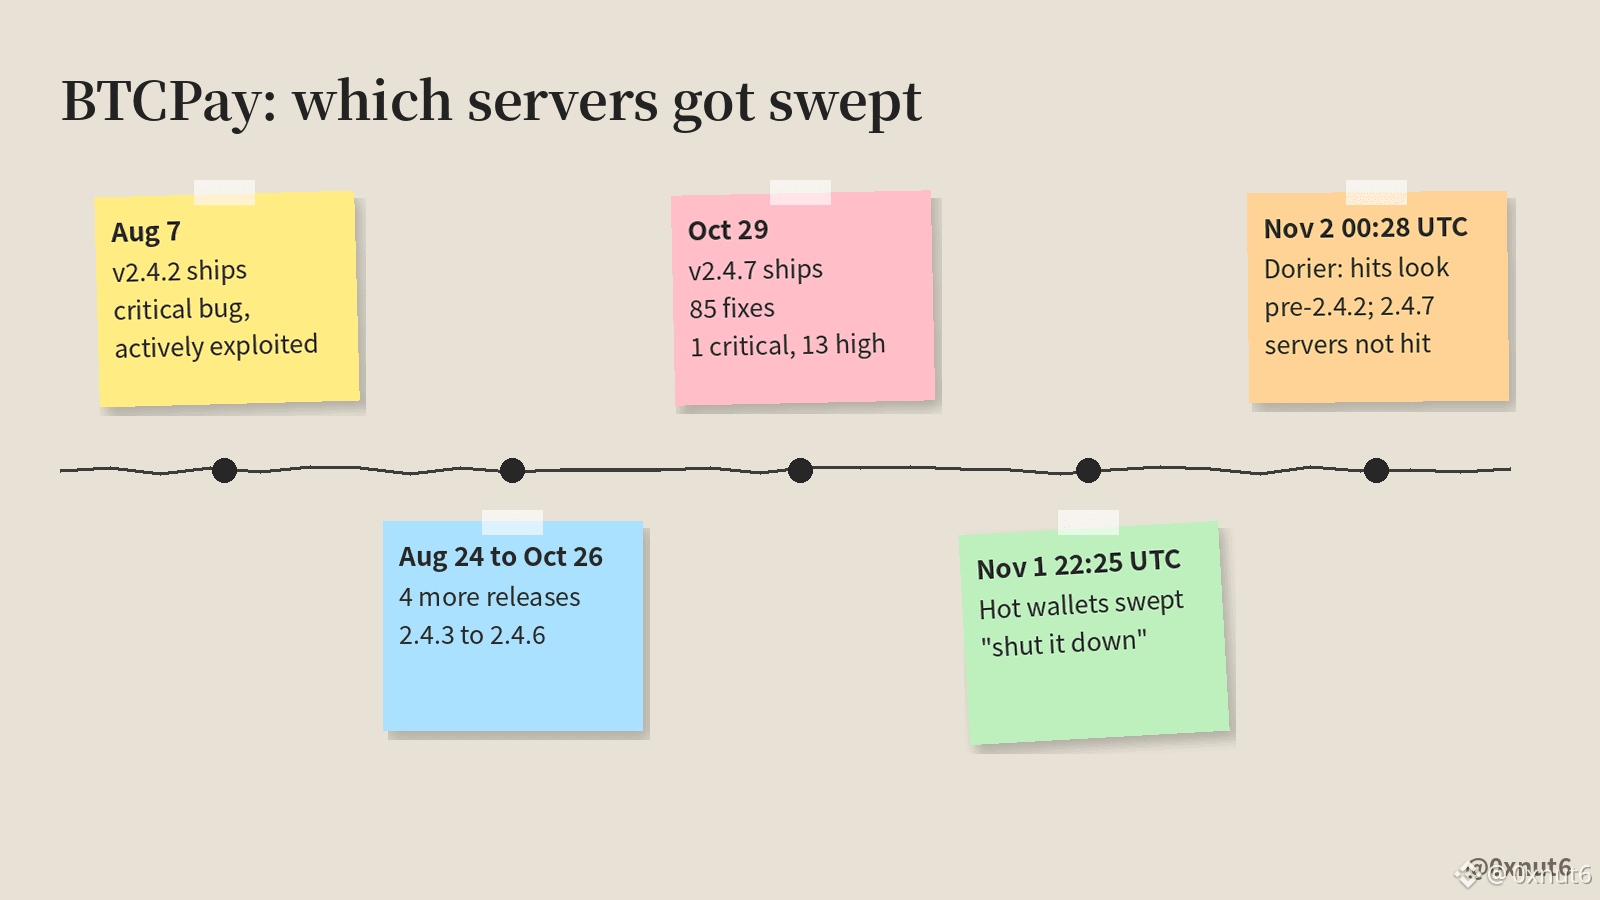
BTCPay Server a demandé aux opérateurs d'éteindre leurs serveurs dimanche à 22 h 25 UTC, mais ses propres serveurs sous v2.4.7 n'ont pas été touchés.
Cet écart est important, car le développeur principal @NicolasDorier indique que les instances compromises jusqu'à présent semblent être celles qui utilisent encore des versions antérieures à la 2.4.2.
La version 2.4.2 est sortie le 7 août. L'avis de sécurité qualifiait la faille de critique et activement exploitée, des fonds ayant déjà été dérobés à des nœuds LND.
C'était il y a 87 jours. Cinq autres versions ont suivi, jusqu'à la 2.4.7, le 29 octobre. Cette dernière a corrigé 85 problèmes détectés par le scanner de code d'Anthropic, dont 1 classé critique et 13 élevés.
Selon sa première analyse, l'attaquant s'est connecté en tant qu'administrateur sur ces serveurs. L'équipe ne sait toujours pas comment, et rien ne laisse penser qu'il s'agisse d'une nouvelle faille.
L'alerte de @BtcpayServer concerne les portefeuilles chauds, dont la clé privée se trouve sur le serveur. Un portefeuille en consultation seule ne contient qu'un xpub : il n'y a donc aucune clé sur le serveur à dérober.
À 9 h 00, heure de Taipei, les serveurs touchés cités par Dorier utilisent tous une version antérieure à la 2.4.2, et ses propres serveurs sous 2.4.7 n'ont pas été touchés.
$BTC
Cet écart est important, car le développeur principal @NicolasDorier indique que les instances compromises jusqu'à présent semblent être celles qui utilisent encore des versions antérieures à la 2.4.2.
La version 2.4.2 est sortie le 7 août. L'avis de sécurité qualifiait la faille de critique et activement exploitée, des fonds ayant déjà été dérobés à des nœuds LND.
C'était il y a 87 jours. Cinq autres versions ont suivi, jusqu'à la 2.4.7, le 29 octobre. Cette dernière a corrigé 85 problèmes détectés par le scanner de code d'Anthropic, dont 1 classé critique et 13 élevés.
Selon sa première analyse, l'attaquant s'est connecté en tant qu'administrateur sur ces serveurs. L'équipe ne sait toujours pas comment, et rien ne laisse penser qu'il s'agisse d'une nouvelle faille.
L'alerte de @BtcpayServer concerne les portefeuilles chauds, dont la clé privée se trouve sur le serveur. Un portefeuille en consultation seule ne contient qu'un xpub : il n'y a donc aucune clé sur le serveur à dérober.
À 9 h 00, heure de Taipei, les serveurs touchés cités par Dorier utilisent tous une version antérieure à la 2.4.2, et ses propres serveurs sous 2.4.7 n'ont pas été touchés.
$BTC