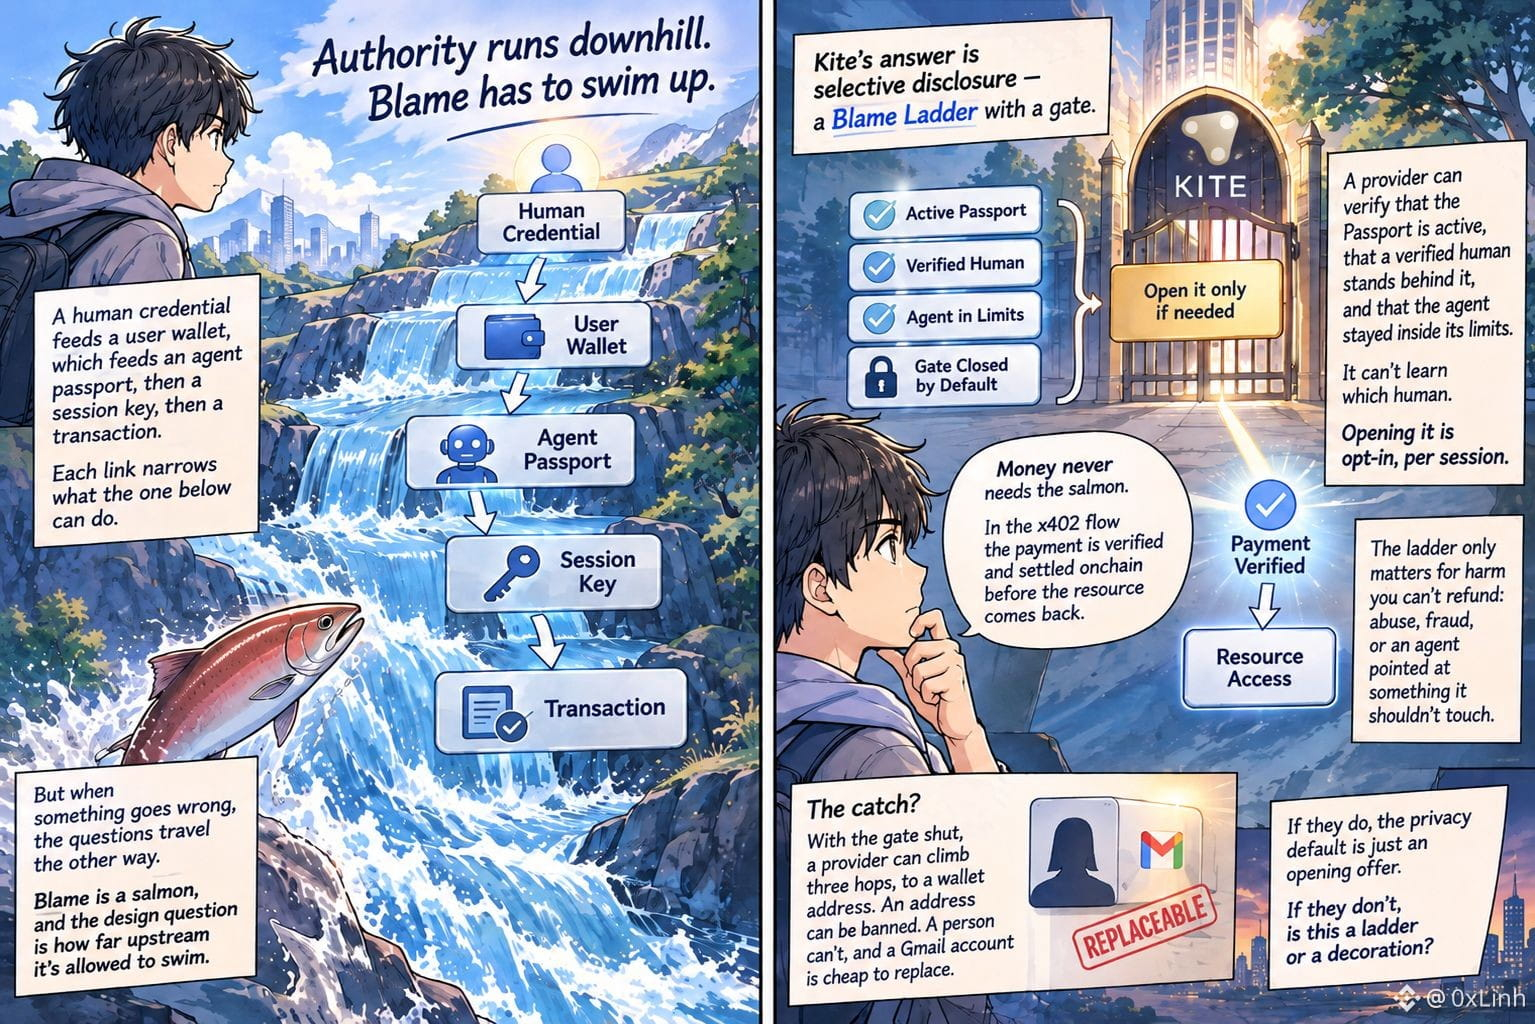
L’autorité descend. La responsabilité, elle, doit remonter à contre-courant.
C’est comme ça que j’en suis venu à lire Kite Passport. Un justificatif humain alimente un portefeuille utilisateur, qui alimente un passeport d’agent, puis une clé de session, puis une transaction. Chaque maillon restreint ce que celui qui se trouve en aval peut faire, comme une rivière qui se divise en ruisseaux jusqu’à ce qu’une session s’assèche dès que son périmètre est épuisé.
Mais quand quelque chose tourne mal, les questions remontent dans l’autre sens. Qui a envoyé ça ? Qui est derrière ? La responsabilité est un saumon, et la question de conception, c’est jusqu’où il est autorisé à remonter le courant. Quatre sauts séparent une transaction d’un humain, et le dernier saut est celui qui compte.
La réponse de Kite, c’est la divulgation sélective, que je vois comme une échelle de responsabilité avec une barrière. Un fournisseur peut vérifier que le passeport est actif, qu’un humain vérifié se trouve derrière lui et que l’agent a respecté ses limites. Il ne peut pas savoir de quel humain il s’agit. Par défaut, la barrière est fermée. Il faut choisir de l’ouvrir, pour chaque session.
L’argent n’a jamais besoin du saumon. Dans le flux x402, le paiement est vérifié et réglé onchain avant que la ressource ne soit renvoyée. L’échelle n’a d’importance que pour les préjudices qu’on ne peut pas rembourser : abus, fraude, agent dirigé vers quelque chose qu’il ne devrait pas toucher.
Voici ce qui m’a fait tiquer. Barrière fermée, un fournisseur peut remonter trois sauts, jusqu’à une adresse de portefeuille. Une adresse peut être bannie. Une personne, non, et un compte Gmail — l’exemple même d’un humain vérifié donné dans l’analyse approfondie — est facile à remplacer. L’échelle s’arrête donc à une mare, et une personne peut en creuser une autre.
Je ne jugerai pas ce système au nombre de passeports existants. Je surveillerais plutôt qui contrôle la barrière, ce qui la force à s’ouvrir et si les fournisseurs des secteurs réglementés refusent de servir ceux qui la gardent fermée.
Si c’est le cas, la protection de la vie privée par défaut n’est qu’une offre de lancement. Sinon, est-ce une échelle ou un simple décor ?
$KITE
#KiteBBW ⭐️
C’est comme ça que j’en suis venu à lire Kite Passport. Un justificatif humain alimente un portefeuille utilisateur, qui alimente un passeport d’agent, puis une clé de session, puis une transaction. Chaque maillon restreint ce que celui qui se trouve en aval peut faire, comme une rivière qui se divise en ruisseaux jusqu’à ce qu’une session s’assèche dès que son périmètre est épuisé.
Mais quand quelque chose tourne mal, les questions remontent dans l’autre sens. Qui a envoyé ça ? Qui est derrière ? La responsabilité est un saumon, et la question de conception, c’est jusqu’où il est autorisé à remonter le courant. Quatre sauts séparent une transaction d’un humain, et le dernier saut est celui qui compte.
La réponse de Kite, c’est la divulgation sélective, que je vois comme une échelle de responsabilité avec une barrière. Un fournisseur peut vérifier que le passeport est actif, qu’un humain vérifié se trouve derrière lui et que l’agent a respecté ses limites. Il ne peut pas savoir de quel humain il s’agit. Par défaut, la barrière est fermée. Il faut choisir de l’ouvrir, pour chaque session.
L’argent n’a jamais besoin du saumon. Dans le flux x402, le paiement est vérifié et réglé onchain avant que la ressource ne soit renvoyée. L’échelle n’a d’importance que pour les préjudices qu’on ne peut pas rembourser : abus, fraude, agent dirigé vers quelque chose qu’il ne devrait pas toucher.
Voici ce qui m’a fait tiquer. Barrière fermée, un fournisseur peut remonter trois sauts, jusqu’à une adresse de portefeuille. Une adresse peut être bannie. Une personne, non, et un compte Gmail — l’exemple même d’un humain vérifié donné dans l’analyse approfondie — est facile à remplacer. L’échelle s’arrête donc à une mare, et une personne peut en creuser une autre.
Je ne jugerai pas ce système au nombre de passeports existants. Je surveillerais plutôt qui contrôle la barrière, ce qui la force à s’ouvrir et si les fournisseurs des secteurs réglementés refusent de servir ceux qui la gardent fermée.
Si c’est le cas, la protection de la vie privée par défaut n’est qu’une offre de lancement. Sinon, est-ce une échelle ou un simple décor ?
$KITE
#KiteBBW ⭐️